PECB · 15% soodustust Kasutage pakkumist →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

NIS2 24 tunni test: intsidentidele reageerimise plaani koostamine, mis peab vastu turvarikkumistele ja audititele

NIS2 24 tunni test: intsidentidele reageerimise plaani koostamine, mis peab vastu turvarikkumistele ja audititele

NIS2 direktiivi 24 tunni teavitamisnõue muudab mängureegleid. See põhjalik juhend näitab infoturbejuhtidele ja audiitoritele, kuidas üles ehitada vastupidav ja nõuetele vastav intsidentidele reageerimise plaan, mis peab vastu regulatiivsele kontrollile ja tegelikele rünnetele, kasutades Clarysec poliitikaid ja nõueteülese vastavuse tööriistakomplekte.

Kui puhkeolekus andmete krüptimine ei ole võimalik: infoturbejuhi juhend auditis kaitstavate kompenseerivate kontrollimeetmete loomiseks

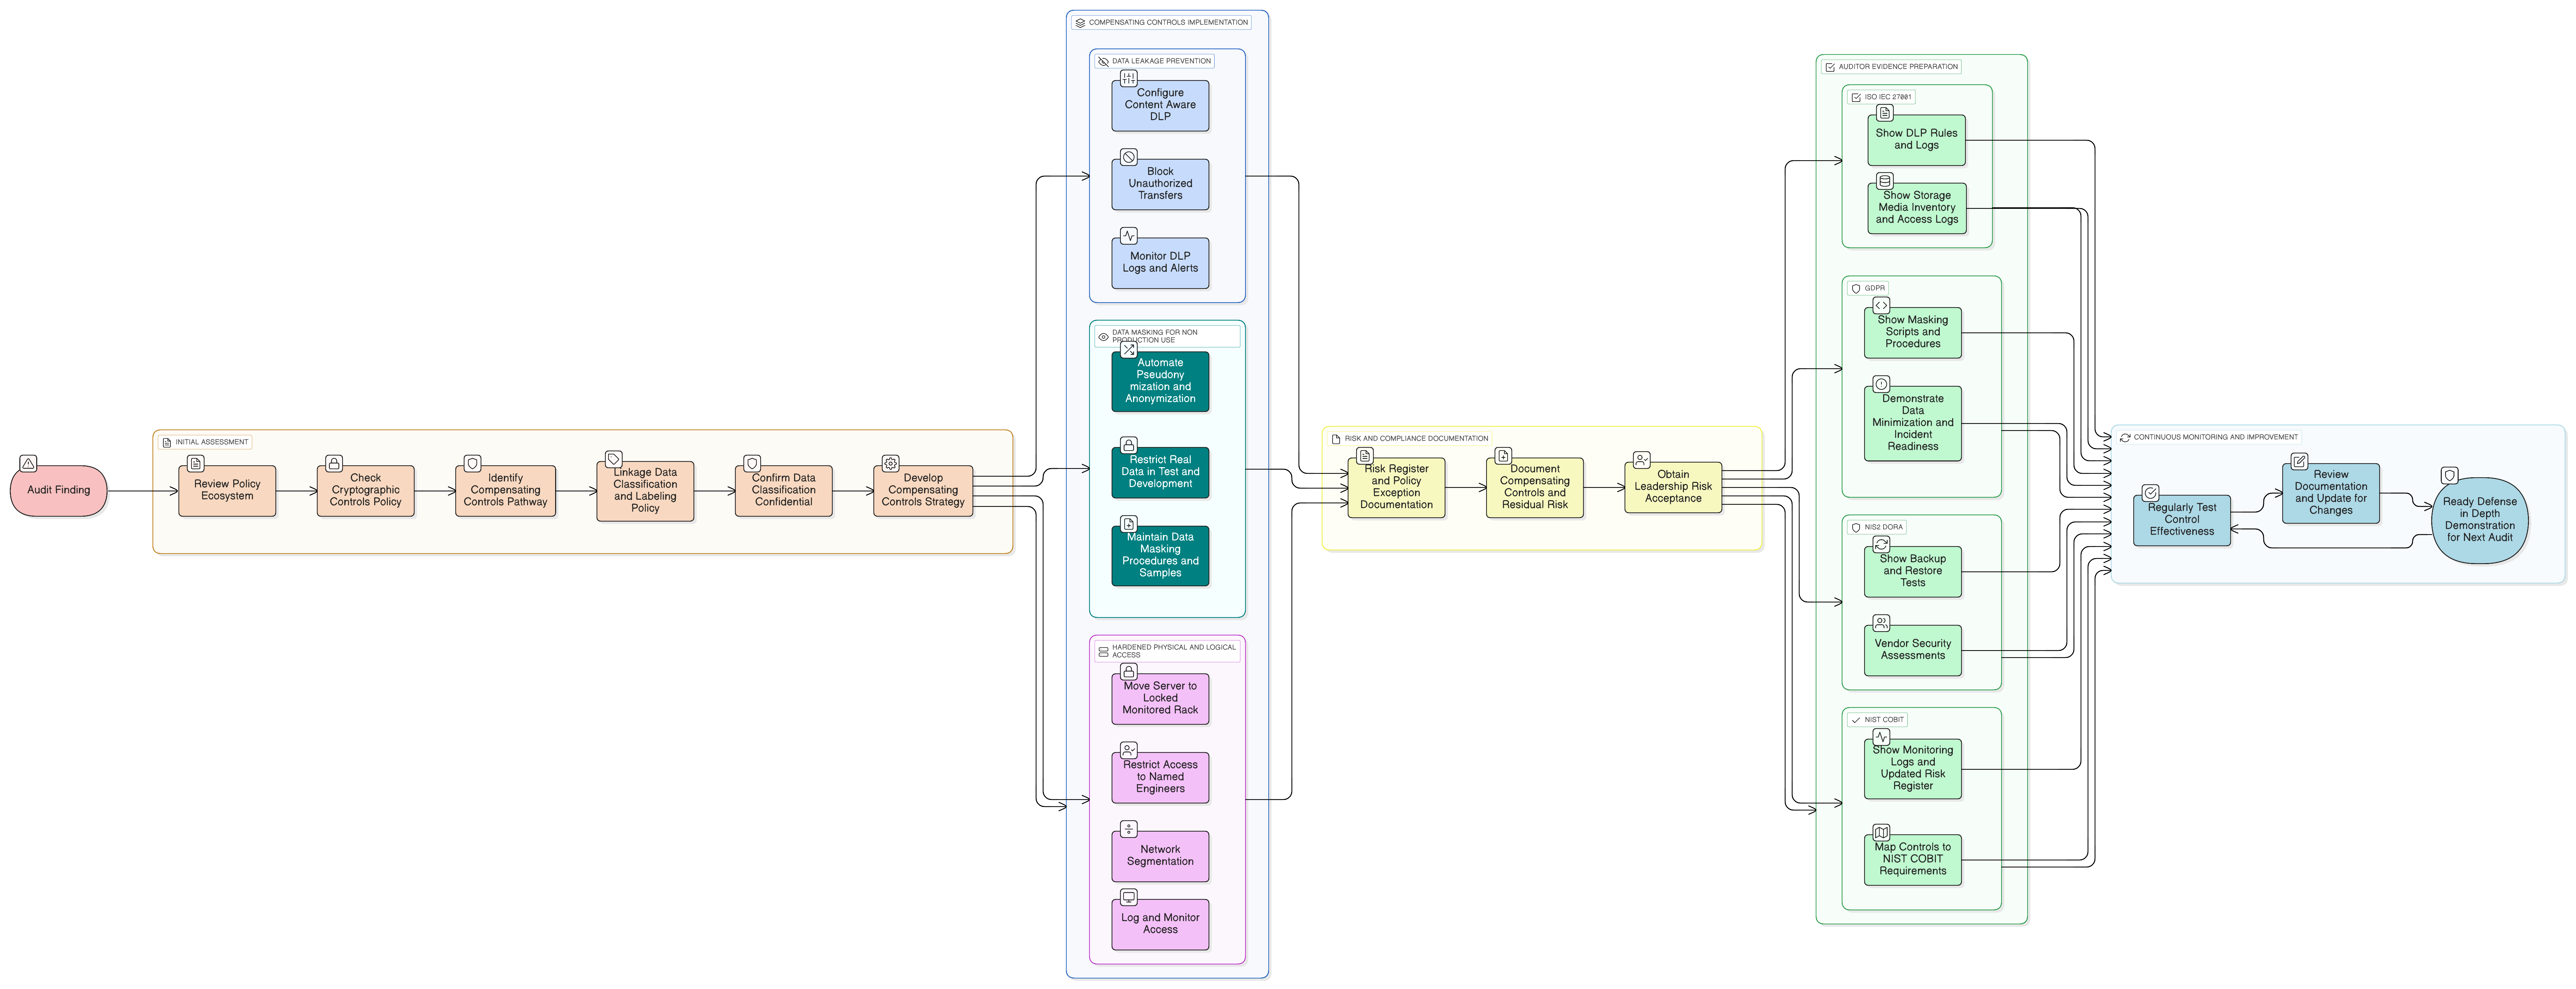
Kui puhkeolekus andmete krüptimine ei ole võimalik: infoturbejuhi juhend auditis kaitstavate kompenseerivate kontrollimeetmete loomiseks

Praktiline juhend infoturbejuhtidele kompenseerivate kontrollimeetmete rakendamiseks ja dokumenteerimiseks puhkeolekus andmete kaitseks olukorras, kus krüptimine ei ole teostatav. Käsitleme tegelikku auditistsenaariumi ning seome kihilise kaitse ISO/IEC 27001:2022, GDPR, NIS2, DORA ja NIST raamistikega.

18 min
Küsimustikust kaugemale: infoturbejuhi põhjalik juhend suure riskiga tarnijate auditeerimiseks NIS2 ja DORA nõuete täitmisel

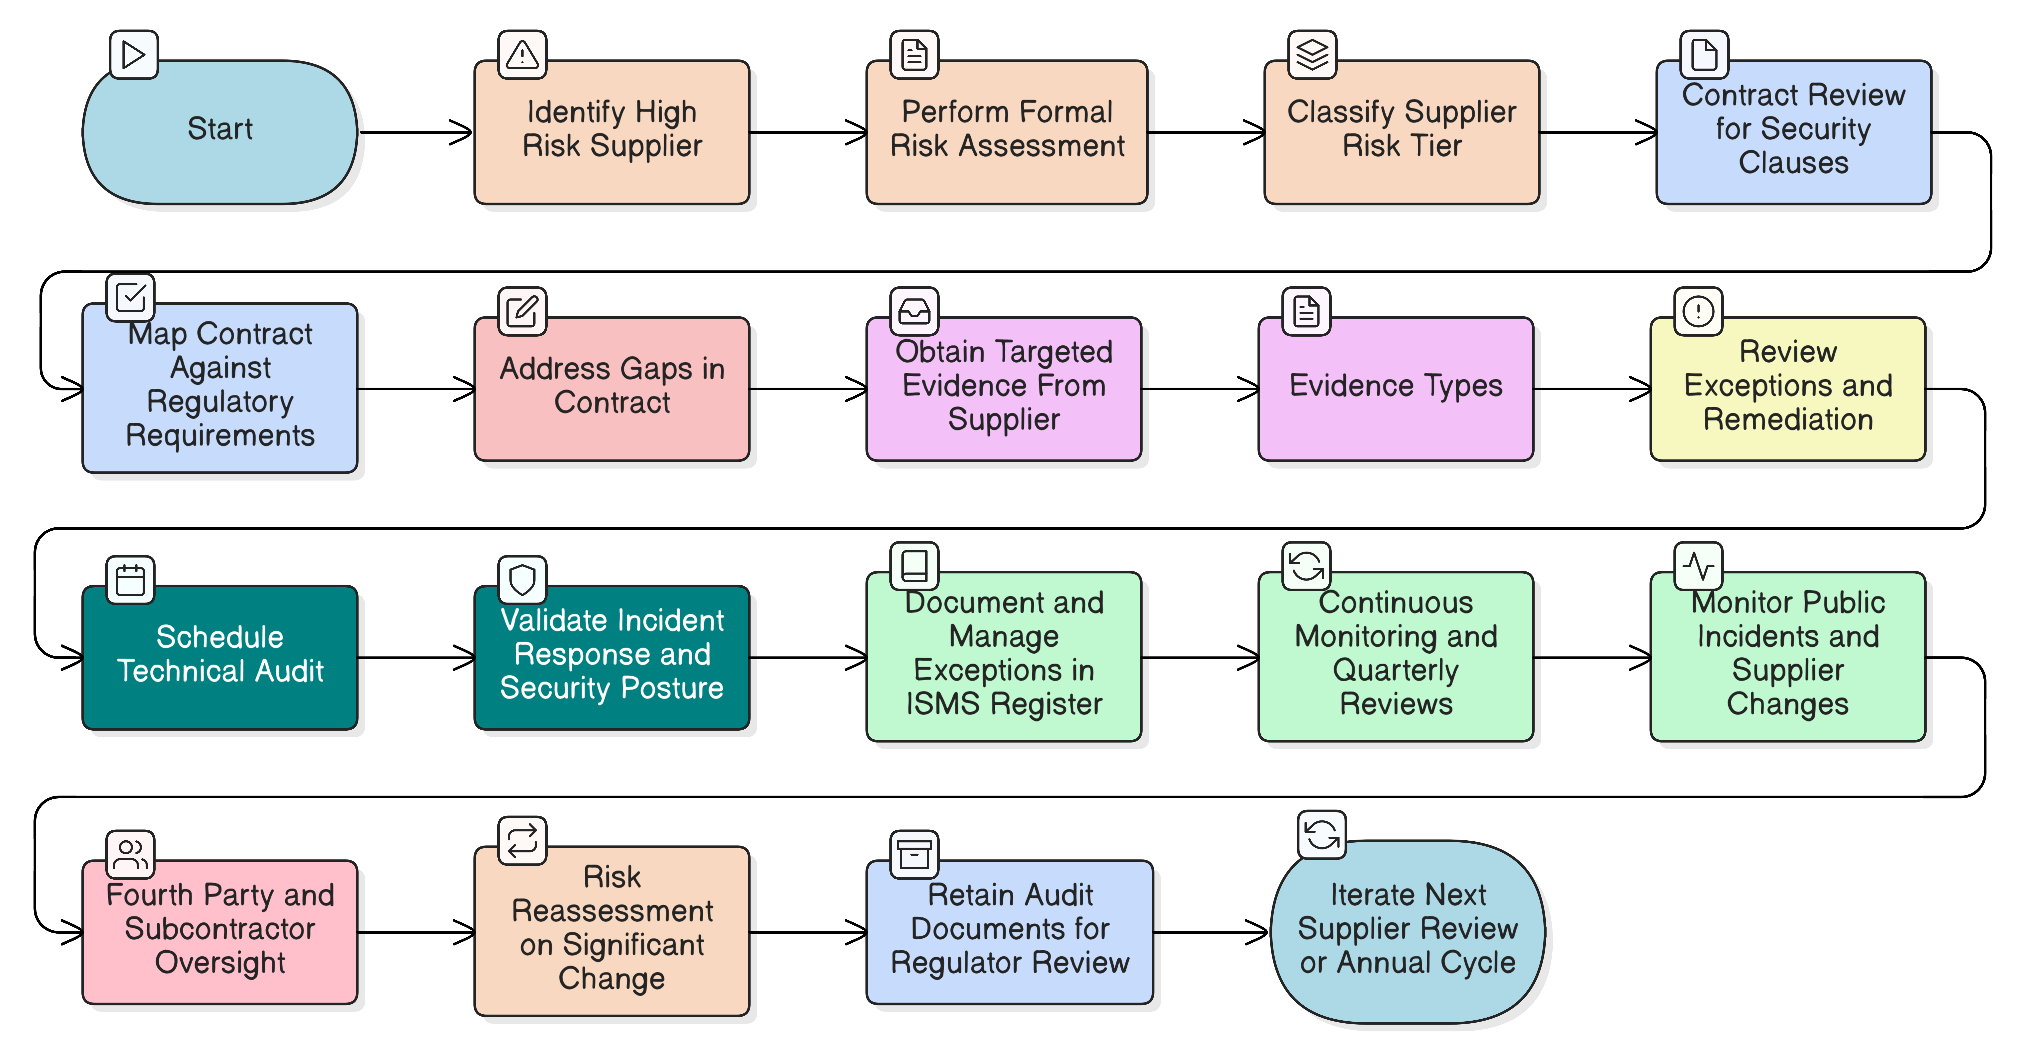
Küsimustikust kaugemale: infoturbejuhi põhjalik juhend suure riskiga tarnijate auditeerimiseks NIS2 ja DORA nõuete täitmisel

Meie põhiartikkel infoturbejuhtidele suure riskiga tarnijate auditite juhtimiseks NIS2 ja DORA kontekstis. Õppige rakendama riskipõhist ja pidevat auditistrateegiat, kasutades tõendatud raamistikke, poliitikapõhiseid nõudeid ja praktilisi kontrollnimekirju rangete regulatiivsete nõuete täitmiseks.

18 min
Nõrk lüli: infoturbejuhi tegevusjuhend NIS2 nõuetele vastava tarneahela riskijuhtimise programmi loomiseks

Nõrk lüli: infoturbejuhi tegevusjuhend NIS2 nõuetele vastava tarneahela riskijuhtimise programmi loomiseks

See põhjalik artikkel juhendab infoturbejuhte ja nõuetelevastavuse juhte praktilise lähenemise kaudu NIS2 nõuetele vastava tarneahela riskijuhtimise programmi loomisel. See seob regulatiivsed käsitlused, rakendatavad kontrollimeetmed ja Clarysec’i eksperdijuhised, et muuta tarneahel kriitilisest haavatavusest vastupidavaks ja auditeeritavaks varaks.

21 min
Andmekalmistu: infoturbejuhi juhend nõuetekohaseks ja auditeeritavaks andmete kõrvaldamiseks

Andmekalmistu: infoturbejuhi juhend nõuetekohaseks ja auditeeritavaks andmete kõrvaldamiseks

Muuda pärandandmetest tulenev risk strateegiliseks eeliseks. See põhjalik juhend käsitleb kõike alates poliitika kehtestamisest ja andmekandjate puhastamisest kuni andmete kõrvaldamise auditikindla auditijälje loomiseni, sidudes selle Clarysec ekspertide tegevuskavade ja poliitikate tööriistakomplektidega.

Taastest kaugemale: infoturbejuhi juhend tegeliku toimepidevuse loomiseks ISO 27001:2022 abil

Taastest kaugemale: infoturbejuhi juhend tegeliku toimepidevuse loomiseks ISO 27001:2022 abil

Lunavararünnak tabab organisatsiooni juhatuse koosoleku ajal. Varukoopiad toimivad, aga kas turve toimib samuti? Vaadake, kuidas rakendada ISO/IEC 27001:2022 toimepidevuse kontrollimeetmeid, et säilitada turve surve all, vastata audiitorite ootustele ning täita DORA ja NIS2 rangeid nõudeid Clarysec ekspertide teekaardi abil.

21 min
Nõuetele vastavusest küberkerksuseni: kuidas infoturbejuhid saavad juhtimislünga sulgeda

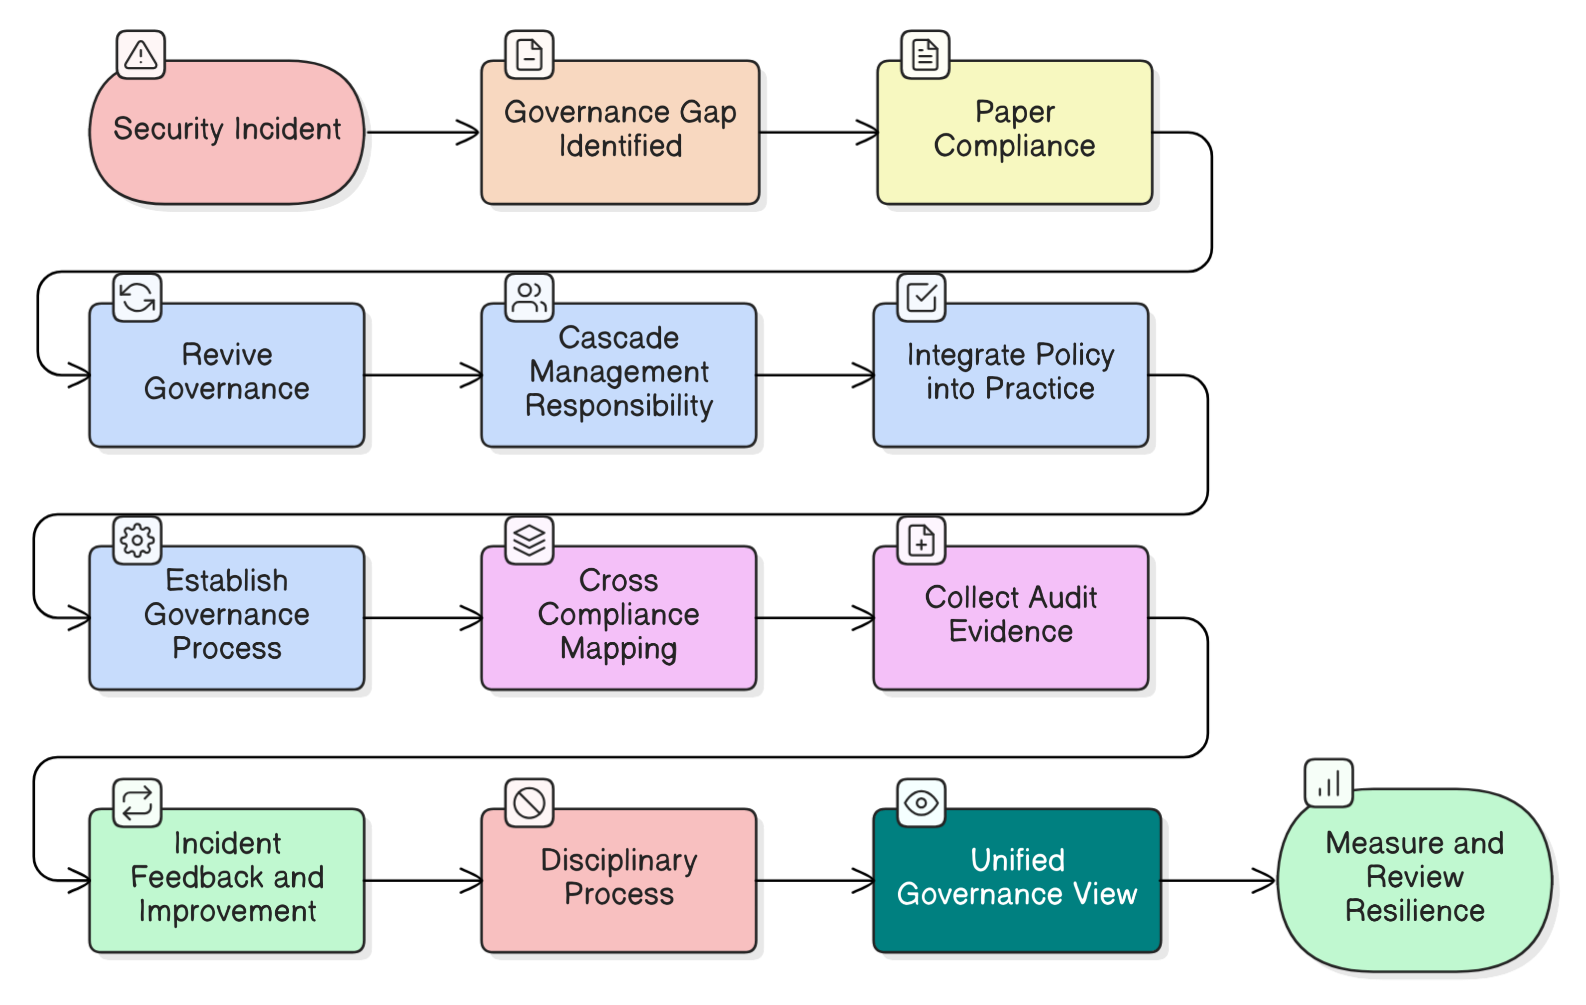
Nõuetele vastavusest küberkerksuseni: kuidas infoturbejuhid saavad juhtimislünga sulgeda

Nõuetele vastavuse kontrollnimekirjad ei hoia rikkumisi ära; aktiivne juhtimine hoiab. Analüüsime infoturbejuhi suurimaid juhtimismüüte tegeliku intsidendi näitel ning anname tegevuskava ettevõtte tegeliku küberkerksuse loomiseks koos praktiliste sammude, poliitikanäidete ja nõuete ristkaardistustega ISO 27001:2022, NIS2, DORA ja muude raamistike jaoks.

18 min
Töötaja elutsükli turvamine: infoturbe halduse süsteemil põhinev terviklähenemine ISO 27001:2022, NIS2, DORA ja GDPR kontekstis

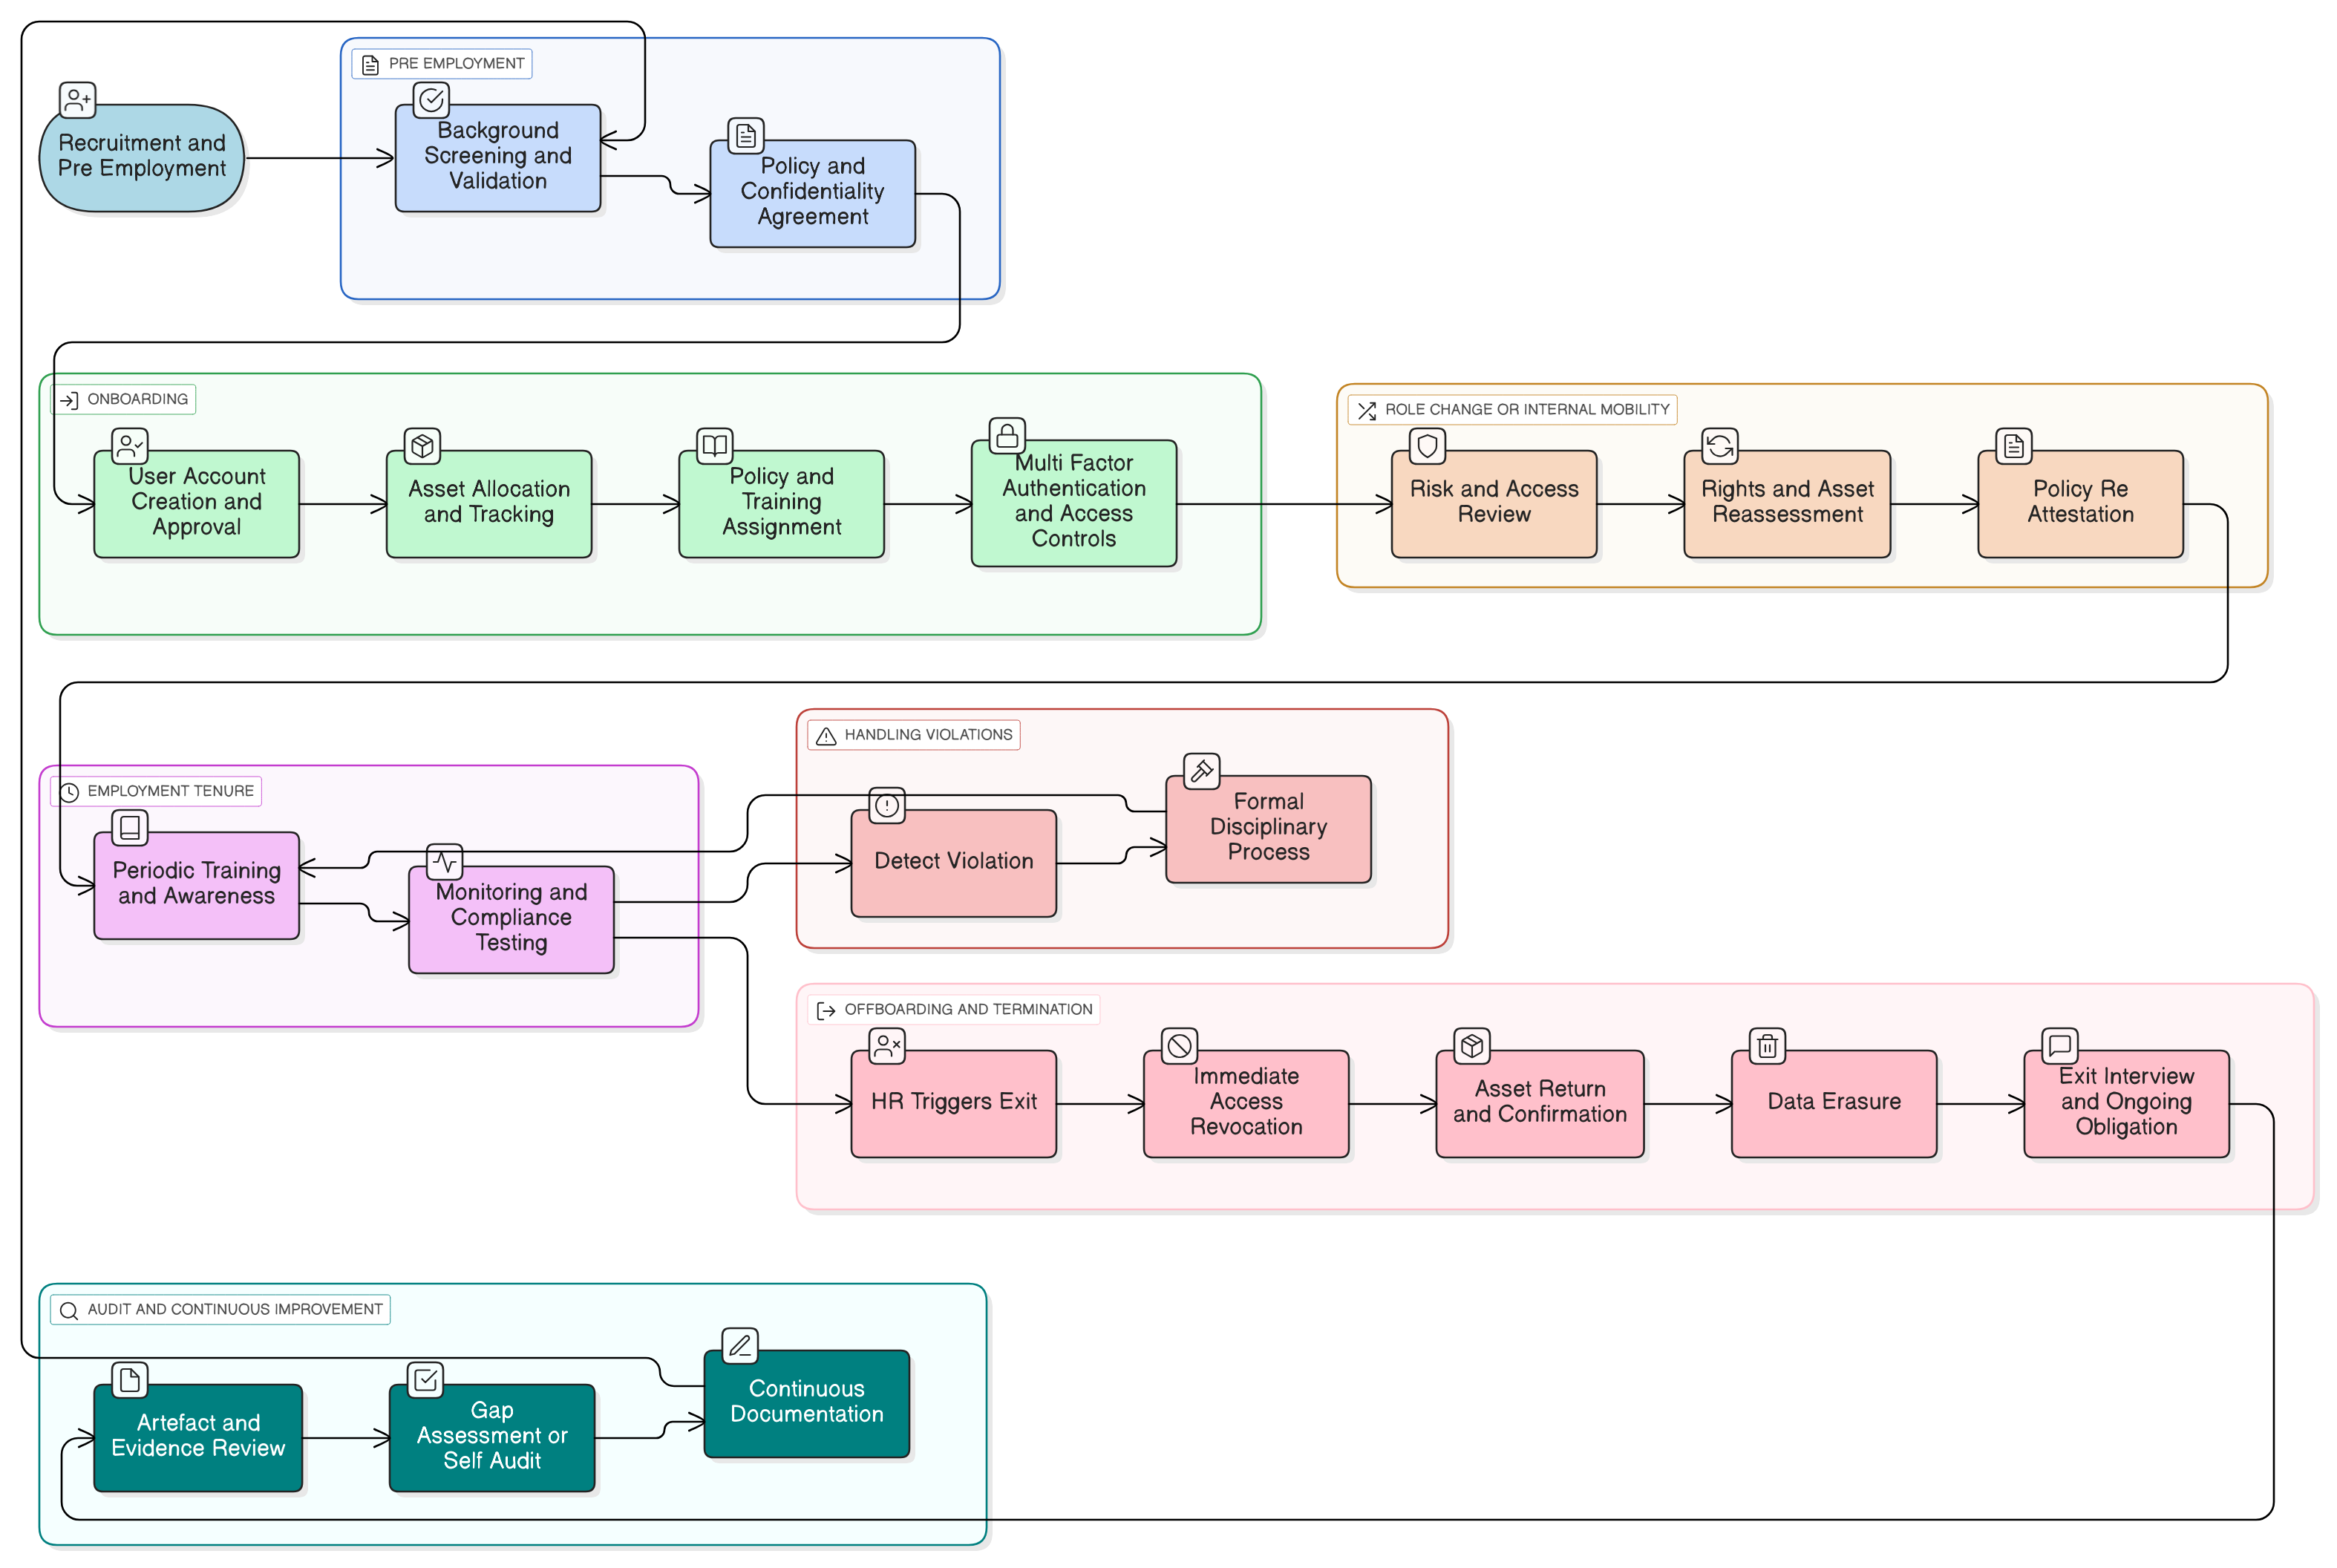
Töötaja elutsükli turvamine: infoturbe halduse süsteemil põhinev terviklähenemine ISO 27001:2022, NIS2, DORA ja GDPR kontekstis

Õpi, kuidas muuta personaliprotsess turvaliseks kaitseliiniks rakendatavate ohjemeetmete, tegeliku poliitikakaardistuse, auditi vaate ja integreeritud tööriistakomplektide abil, hõlmates tööle asumist, rollimuudatusi ja töösuhte lõpetamist ISO 27001:2022, NIS2, DORA, GDPR, NIST ja COBIT nõuete alusel.

18 min
Clarysec · PECB edasimüügipartner

Sertifitseerige end. Olge auditiks valmis.

Ühendage ametlik PECB koolitus Clarysec poliitikate, registrite ja juurutusjuhistega ühes Certify + Comply paketis.
15% soodustust valitud PECB kursustele ja pakettidele