Rollipõhine privaatsuskoolitus ISO 27701 ja GDPR jaoks

Rollipõhine privaatsuskoolitus ISO 27701 ja GDPR jaoks
Kiiresti kasvava FinTech-ettevõtte infoturbejuht Sarah eeldas, et ISO/IEC 27701:2025 PIMS audit kontrollib poliitikaid, kirjeid ja riskihindamisi. Teise päeva lõpuks oli audiitor liikunud tavapärasest tõendusmaterjalist märksa kaugemale.
Ta ei küsinud, kas töötajad on läbinud iga-aastase mooduli „Privacy 101“. Juhtpaneel näitas 98-protsendilist läbimismäära, mis näis muljetavaldav seni, kuni küsimused muutusid väga täpseks.
„Teie arendajad käitlevad tundlikku finantsalast isikut tuvastavat teavet ja rakendavad biomeetrilist autentimist. Millise konkreetse koolituse on nad saanud lõimitud andmekaitse, API-disaini andmete minimaalsuse, turvalise logimise, testandmete piirangute ja GDPR eriliiki isikuandmete kohta?“
Seejärel tuli klienditugi.
„Nad saavad vaadata tehinguajalugu. Kuidas on neid koolitatud ära tundma andmesubjekti taotlust, kontrollima isikusamasust, vältima ülemääraseid märkmeid piletites ja eskaleerima juhuslikku avalikustamist?“
Seejärel HR.
„Nad võtsid just kasutusele uue pilvepõhise palgasüsteemi, mida majutatakse väljaspool EL-i. Millise privaatsuskoolituse nad said volitatud töötleja taustakontrolli, piiriüleste andmeedastuste, töötajate kirjete ja säilitamise kohta?“
Sarah’l olid poliitikad, töötlemistoimingute register (RoPA), tarnijaklauslid, rikkumismenetlused ja määratletud PIMS-i kohaldamisala. Tal puudus aga kaitstav tõendusmaterjal selle kohta, et õiged inimesed olid koolitatud täitma õigeid privaatsuskohustusi.
See on lünk, mis paneb paljud privaatsusprogrammid auditites proovile. ISO/IEC 27701:2025 ja GDPR ei tunnusta organisatsioone üldise teadlikkuse eest. Need nõuavad vastutust, pädevust ja tegevuspõhist tõendatavust. Kui inimesed koguvad, kasutavad, vaatavad, säilitavad, jagavad, kustutavad, seiravad või toetavad süsteeme, mis sisaldavad isikut tuvastavat teavet, peavad nad teadma, mis nende rollile kohaldub, millal eskaleerida ja kuhu tõendusmaterjal salvestatakse.
Rollipõhine privaatsusteadlikkuse koolitus muudab PIMS-i tegelikult toimivaks.
Miks kõigile ühesugune privaatsuskoolitus ei toimi
Enamik organisatsioone korraldab juba mingis vormis infoturbeteadlikkuse koolitust. Probleem seisneb selles, et privaatsuskohustused ei jagune äriprotsessides ühtlaselt.
Arendaja vajab teadmisi lõimitud andmekaitsest, maskeerimisest, pseudonüümimisest, turvalisest programmeerimisest, logimise minimeerimisest ja muudatuste mõjust. Klienditoe spetsialist vajab oskust kontrollida isikusamasust, minimeerida piletites sisalduvat teavet, tunda ära DSAR ja eskaleerida juhuslik avalikustamine. HR vajab teadmisi töötajate privaatsusest, eriliiki isikuandmete käitlemisest, konfidentsiaalsusest, säilitamisest ja juurdepääsupiirangutest. Hanked peavad teadma, millal tarnija on volitatud töötleja või alltöötleja. Intsidentidele reageerijad peavad eristama turbeintsidenti isikuandmetega seotud rikkumisest.
Üks iga-aastane GDPR viktoriin ei loo kõigis neis rollides tegevuspõhist pädevust.
GDPR muudab selle nähtavaks artikkel 5 kaudu, mis määratleb sellised põhimõtted nagu seaduslikkus, õiglus, läbipaistvus, eesmärgi piirang, andmete minimaalsus, õigsus, säilitamise piirang, terviklus ja konfidentsiaalsus. Artikkel 5(2) lisab vastutuse põhimõtte, nõudes vastutavatelt töötlejatelt vastavuse tõendamist. Artikkel 32 nõuab töötlemise turvalisuse tagamiseks asjakohaseid tehnilisi ja korralduslikke meetmeid. Artiklid 4, 6 ja 9 muudavad rolliselguse veelgi olulisemaks, määratledes töötlemise, vastutava töötleja ja volitatud töötleja suhted, õigusliku aluse ning eriliiki isikuandmed.
Praktiline auditiküsimus on lihtne: kas saate tõendada, et personal mõistab oma rolliga seotud isikut tuvastava teabe kohustusi?
Clarysec VKE-dele mõeldud poliitika sõnastus on otsene. Dokumendi Infoturbe teadlikkuse ja koolituse poliitika - VKE punkt 1.3 sätestab:
„See poliitika toetab vastavust standardile ISO/IEC 27001, NIS2, GDPR ja DORA, lõimides turbeteadlikkuse igapäevastesse tööpraktikatesse ja rollipõhistesse ootustesse.“
Väljend „igapäevased tööpraktikad“ on siin keskne. Privaatsusteadlikkus ei ole plakat. See peab olema nähtav andmete kogumisel, juurdepääsul, jagamisel, säilitamisel, kustutamisel, tarnija kaasamisel, intsidentidest teavitamisel ja juhtkonnapoolsel läbivaatusel.
Teadlikkusest PIMS-i pädevuseni
Clarysec käsitleb privaatsuskoolitust juhtimise kontrollimeetmena, mitte õppe- ja arendustegevuse kõrvalprojektina. Kaitstaval PIMS-i koolitusprogrammil on neli kihti:
- Privaatsuse baasteadlikkus kogu personalile, kellel on juurdepääs isikut tuvastavale teabele või PIMS-i kohustused.
- Rollipõhine koolitus meeskondadele, kelle otsused mõjutavad privaatsustulemusi.
- Sündmuspõhine koolitus pärast rollimuudatusi, uusi süsteeme, intsidente, auditileide või regulatiivseid muudatusi.
- Tõendusmaterjali kogumine REG11-s, seotuna sihtrühma, rolli, koolituse liigi, nõutava läbimise kuupäeva, kinnituste, tähtaja ületanud kirjete, korduskoolituse tõendusmaterjali ja tõendusmaterjali omanikega.
See järgib Zenith Blueprint struktuuri, mis on Clarysec 30-sammuline teekaart auditiks valmis juhtimissüsteemi rakendamiseks. Sammus 4 „Rollid ja vastutused ISMS-is“ rõhutab Blueprint rollide kommunikeerimist, et personal teaks, kes mille eest vastutab, kellega ühendust võtta ja kuidas intsidentidest teatada.
Samm 5 „Kommunikatsioon, teadlikkus ja pädevus“ on veelgi selgem:
„Tuvasta nõutavad pädevused: määra, millised teadmised ja oskused on sinu ISMS-is eri rollide jaoks vajalikud… sinu arendajad peavad tundma turvalise programmeerimise põhimõtteid, sinu HR-meeskond peab teadma, kuidas isikuandmeid turvaliselt käidelda jne.“
Sama loogika kohaldub otse ISO/IEC 27701:2025 suhtes. Isikut tuvastava teabega seotud kohustusi ei saa määrata ja seejärel loota, et üldine teadlikkus need katab. Pädevus tuleb tuvastada, koolitada, mõõta ja tõendada.
Privaatsuskoolituse, teadlikkuse ja pädevuse poliitika muudab selle PIMS-i töövooks. Punkt 4.1.6 nõuab:
„[Kõik] Andmekaitsejuht / PIMS-i juht PEAB enne iga iga-aastase koolitustsükli algust registreerima REG11-s määratud koolituse sihtrühma, koolituse liigi, nõutava läbimise kuupäeva ja tõendusmaterjali omaniku.“
See loob silla privaatsusrollide ja audititõendusmaterjali vahele. Audiitor ei pea enam järeldama, keda oleks tulnud koolitada. REG11 näitab määramist, tähtaega, läbimist, tähtaja ületamise staatust, kinnitust, korduskoolituse tsüklit ja omanikku.
ISO/IEC 27002:2022 kontrollimeetmed privaatsuskoolituse taga
Privaatsuskoolitus muutub auditeeritavaks siis, kui see seotakse kontrollimeetmetega, mitte üksnes kursuste läbimisega. Dokumendis Zenith Controls kaardistab Clarysec rollipõhise privaatsuskoolituse kolme keskse ISO/IEC 27002:2022 kontrollimeetme kaudu: 6.3, 5.2 ja 5.34.
| ISO/IEC 27002:2022 kontrollimeede | PIMS-i tähendus | Miks see on ISO 27701:2025 ja GDPR jaoks oluline |
|---|---|---|
| 6.3 Infoturbeteadlikkus, haridus ja koolitus | Personal saab üldist ja rollipõhist teadlikkust, haridust ja koolitust | Muudab privaatsuskohustused igapäevaseks käitumiseks ja annab pädevuse tõendusmaterjali |
| 5.2 Infoturbe rollid ja vastutused | Privaatsuse, turbe, riski, intsidendi, tarnija ja süsteemi vastutused on määratud ja kommunikeeritud | Tagab, et koolitus on seotud vastutavate PIMS-i rollidega, mitte üldiste sihtrühmadega |
| 5.34 Privaatsus ja isikut tuvastava teabe kaitse | Isikut tuvastava teabe kaitse on lõimitud poliitikatesse, protseduuridesse, süsteemidesse ja toimingutesse | Tagab, et privaatsuskoolitus katab tegelikud isikut tuvastava teabega seotud riskid, GDPR põhimõtted, rikkumistest teatamise ja õiguspärase käitlemise |
Zenith Controls liigitab kontrollimeetme 6.3 ennetavaks kontrollimeetmeks, mis toetab konfidentsiaalsust, terviklust ja käideldavust, koos küberturbe kontseptsiooniga „Kaitse“, operatiivse võimekusega „personaliturve“ ning juhtimise ja ökosüsteemi valdkondadega. Selle eesmärk on ennetada inimveast, ebaselgetest ootustest ja rollisegadusest tingitud privaatsus- ja turbetõrkeid.
Kontrollimeede 6.3 sõltub ka seotud kontrollimeetmetest:
| Seotud ISO/IEC 27002:2022 kontrollimeede | Seos privaatsuskoolitusega |
|---|---|
| 5.1 Infoturbe poliitikad | Koolitus edastab poliitikaid nii, et neid mõistetakse ja järgitakse |
| 5.2 Infoturbe rollid ja vastutused | Rollimääratlused juhivad rollipõhist privaatsuskoolitust |
| 5.36 Vastavus infoturbe poliitikatele, reeglitele ja standarditele | Koolitus aitab personalil täita sisemisi ja väliseid nõudeid |
| 6.4 Distsiplinaarmenetlus | Personal mõistab mittevastavuse tagajärgi |
| 6.8 Infoturbesündmustest teatamine | Töötajad õpivad ära tundma turbe- ja privaatsussündmusi ning neist teatama |
| 8.16 Seiretegevused | Seirega tegelev personal mõistab anomaaliaid, tööriistu ja eskaleerimisprotokolle |
Privaatsuse puhul on kontrollimeede 5.34 keskne ankur. Zenith Blueprint selgitab sammus 23 käitumuslikku nõuet privaatsuse ja isikut tuvastava teabe kaitse taga:
„Töötajad peavad mõistma, mis on isikut tuvastav teave, kuidas väärkasutusest teatada ja millised praktikad on keelatud — mitte õiguslikes terminites, vaid igapäevases käitumises.“
See lause võtab kokku selle, millest paljudes PIMS-i rakendustes puudu jääb. Privaatsuspoliitikad võivad olla õiguslikud artefaktid, kuid privaatsuskoolitus peab olema tegevuspõhine.
Koosta rollipõhine PIMS-i koolitusmaatriks
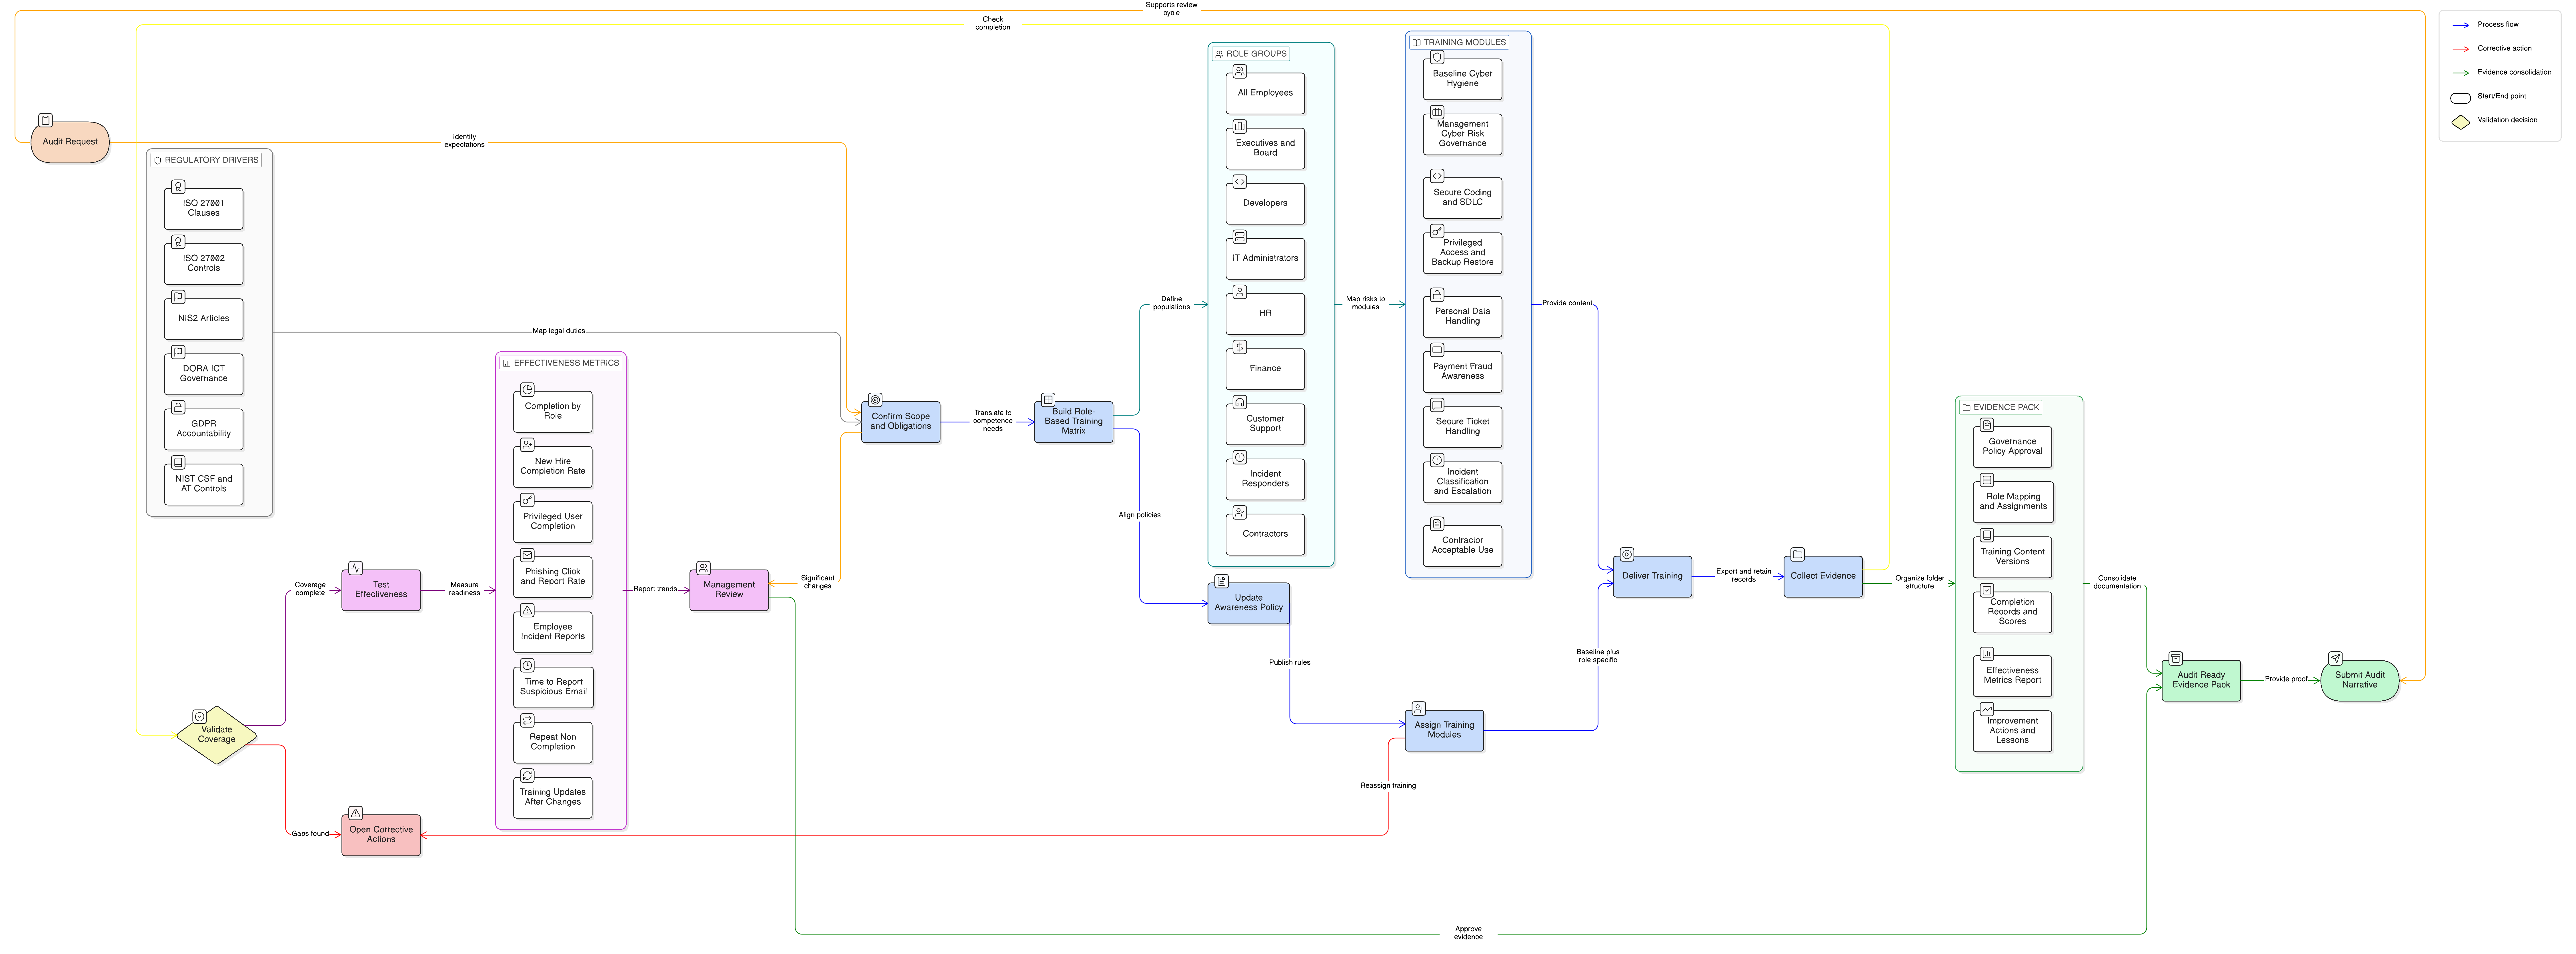
Privaatsuskoolituse juhtimisel on kõige kasulikum artefakt rollipõhine koolitusmaatriks. See seob rolli, kokkupuute isikut tuvastava teabega, põhiriskid, nõutava koolituse, ajastuse ja tõendusmaterjali.
Privaatsuskoolituse, teadlikkuse ja pädevuse poliitika nõuab seda enne PIMS-i kohustuste määramist. Punkt 4.3.1 sätestab:
„[Kõik] Andmekaitsejuht / PIMS-i juht PEAB määratlema REG11-s rollipõhise privaatsuskoolituse teemad enne PIMS-i kohustuste määramist rollile.“
Praktiline maatriks peaks välja nägema järgmiselt:
| Roll või sihtrühm | Kokkupuude isikut tuvastava teabega | Nõutavad privaatsuskoolituse teemad | Tõendusmaterjal REG11-s |
|---|---|---|---|
| Kogu personal, kellel on juurdepääs isikut tuvastavale teabele | Võib vaadata, säilitada, edastada või arutada isikut tuvastavat teavet | Isikut tuvastava teabe mõiste, konfidentsiaalsus, andmete minimaalsus, turvaline jagamine, intsidentidest teatamine, andmepüük, lubatud kasutus | Baasmooduli määramine, läbimise kuupäev, testi tulemus, kinnitus |
| HR-meeskond | Töötajate ja kandidaatide kirjed, palgaandmed, tervise- või puudumisandmed | Töötajate privaatsus, eriliiki isikuandmete käitlemine, säilitamine, juurdepääsupiirangud, konfidentsiaalsus, turvaline edastus | HR-rollimoodul, konfidentsiaalsuskinnitus, korduskoolituse tõendusmaterjal |
| Klienditugi | Kliendi identifikaatorid, piletid, ekraanitõmmised, kontoprobleemid | Isikusamasuse kontroll, piletite minimeerimine, DSAR-i äratundmine, juhuslik avalikustamine, eskaleerimine | Toe moodul, stsenaariumitest, eskaleerimisõppuse tõendusmaterjal |
| Arendajad ja testijad | Tootmis- või testandmestikud, logid, analüütika, telemeetria | Lõimitud andmekaitse, maskeerimine, pseudonüümimine, turvaline logimine, testandmete piirangud, muudatuste läbivaatamine | Arendajamoodul, turvalise SDLC tõendusmaterjal, projekti privaatsuse kontrollnimekiri |
| Süsteemiadministraatorid | Privilegeeritud juurdepääs süsteemidele, mis sisaldavad isikut tuvastavat teavet | Vähimate õiguste põhimõte, seire, juurdepääsu heakskiidud, logimine, krüptimine, privilegeeritud tegevuste käitlemine | Administraatorimoodul, privilegeeritud juurdepääsu kinnitus, juurdepääsuõiguste läbivaatamise tõendusmaterjal |
| Hanked ja tarnijaomanikud | Tarnijalepingud ja volitatud töötlejate suhted | Volitatud töötleja taustakontroll, alltöötlejate teadlikkus, lepinguklauslid, edastamise kaalutlused, tarnija intsidendikohustused | Tarnijamoodul, tarnija kontrollnimekirja koolitus, hanketöövoo kinnitus |
| Intsidentidele reageerimise meeskond | Turbesündmused ja võimalikud isikuandmetega seotud rikkumised | Rikkumise triaaž, tõendusmaterjali säilitamine, teavitamise eskaleerimine, kommunikatsioon, algpõhjus, õppetunnid | Intsidendimoodul, lauaõppusel osalemine, stsenaariumi tulemused |
| Tippjuhid ja juhtorgan | Juhtimine, ressursid, vastutus, riski aktsepteerimine | GDPR vastutus, PIMS-i eesmärgid, riskivalmidus, regulatiivne kokkupuude, mõõdikud, juhtkonna läbivaatus | Juhtkonna briifing, osalemine, juhtkonna läbivaatuse protokollid |
See maatriks toetab ka vastutava töötleja ja volitatud töötleja rolliselgust. SaaS-i pakkuja, kes tegutseb volitatud töötlejana, vajab koolitust dokumenteeritud kliendi juhiste, alltöötlejate kaasamise, rikkumisest teavitamise toe, tagastamise ja kustutamise ning edasiantavate lepinguliste kohustuste kohta. Sama organisatsioon vajab HR-i ja turunduse puhul vastutava töötlejana tegutsedes koolitust õigusliku aluse, privaatsusteadete, vajaduse korral nõusoleku, andmesubjekti õiguste ja säilitamise kohta.
See eristus on oluline, sest GDPR artikkel 4 eristab vastutavaid töötlejaid ja volitatud töötlejaid ning ISO/IEC 27701:2025 eeldab, et neid privaatsusrolle mõistetakse tegevustasandil.
Kasuta tööle asumise, iga-aastast ja sündmuspõhist koolitust
PIMS-i koolitusprogramm peab vastama kolmele ajastusküsimusele: mis toimub inimese tööle asumisel, mis toimub igal aastal ja mis toimub riski muutumisel.
Privaatsuskoolituse, teadlikkuse ja pädevuse poliitika määrab baastaseme. Punkt 4.2.1 nõuab:
„[Kõik] Andmekaitsejuht / PIMS-i juht PEAB määrama REG11-s privaatsusteadlikkuse baaskoolituse 10 tööpäeva jooksul pärast tööle asumist personalile, kellel on juurdepääs isikut tuvastavale teabele või PIMS-i kohustused.“
Punkt 4.2.3 lisab:
„[Kõik] Andmekaitsejuht / PIMS-i juht PEAB määrama REG11-s iga-aastase privaatsuse korduskoolituse vähemalt kord 12 kuu jooksul.“
VKE Infoturbe teadlikkuse ja koolituse poliitika tugevdab ajakohasust ja praktilisust. Punkt 6.1.1 sätestab:
„Materjalid peavad olema praktilised, rollile sobivad ja neid tuleb uuendada igal aastal.“
Küps samm on sündmuspõhine koolitus. Sama VKE poliitika punkt 6.5.1 sätestab:
„Kui ametikohad muutuvad või süsteemid võetakse kasutusele, võib olla vajalik sihipärane teadlikkuse koolitus (nt turvaline failijagamine, uued andmekaitse ja andmete minimaalsuse nõuded).“
Siin muutub privaatsuskoolitus riskipõhiseks. Meeskonnajuhiks edutatud klienditoe spetsialist võib saada juurdepääsude heakskiitmise kohustused. Uus CRM võib tuua kaasa eksportimise, integratsioonid, säilitamisväljad ja mõju andmesubjekti taotlustele. Uus analüütikatööriist võib tuua kaasa jälgimise, profiilianalüüsi või nõusolekuga seotud mõjud. Uus palgateenuse pakkuja võib tuua kaasa volitatud töötleja taustakontrolli ja piiriüleste edastuste nõuded.
Koolitus peab käivituma nende muudatuste alusel, mitte ootama iga-aastast korduskoolitust.
Ettevõtte Infoturbe teadlikkuse ja koolituse poliitika lisab selge läbimise ajaraami. Punkt 6.1.3 sätestab:
„Rollipõhine koolitus (nt administraatorid, arendajad, tippjuhid) tuleb määrata ja läbida 60 päeva jooksul pärast rolli määramist või süsteemiõiguste tõstmist.“
Kõrge riskiga isikut tuvastava teabe rollide puhul valivad paljud organisatsioonid lühemad tähtajad, kuid põhimõte on sama: rollipõhine koolitus järgib vastutust.
Kuidas REG11 auditileiu sulgeb
Võtame realistliku siseauditi leiu:
„Klienditoe personalil on juurdepääs kliendi isikut tuvastavale teabele ja nad võivad saada andmesubjekti taotlusi, kuid puudub tõendusmaterjal klienditoe spetsialistide või meeskonnajuhtide rollipõhise privaatsuskoolituse kohta.“
Clarysec rakendusmeeskond sulgeks leiu viies etapis.
Esiteks loob andmekaitsejuht REG11-s koolituse sihtrühma nimega „Klienditoe isikut tuvastava teabe käitlejad“. Tõendusmaterjali omanik on toe operatsioonide juht. Koolituse liik on „Rollipõhine privaatsuskoolitus“. Läbimise tähtaeg on 30 päeva. Seotud kohustused hõlmavad isikusamasuse kontrolli, piletite minimeerimist, turvalisi manuseid, DSAR-i äratundmist ja kahtlustatava rikkumise eskaleerimist.
Teiseks kaardistab andmekaitsejuht sisu poliitikanõuetega, sealhulgas Privaatsuskoolituse, teadlikkuse ja pädevuse poliitika punktiga 4.3.1 ning ettevõtte Infoturbe teadlikkuse ja koolituse poliitika punktiga 6.1.3.
Kolmandaks kasutatakse koolituses stsenaariumipõhist testimist:
| Stsenaarium | Oodatav pädevus |
|---|---|
| Klient küsib piletis „kõiki andmeid, mida te minu kohta hoiate“ | Tunda ära võimalik DSAR ja eskaleerida see heakskiidetud töövoo kaudu |
| Klienditoe spetsialist soovib kleepida makse ekraanitõmmise vestlusesse | Minimeerida isikut tuvastavat teavet ja kasutada heakskiidetud turvalisi kanaleid |
| Klient saadab kogemata teise isiku isikut tõendava dokumendi | Peatada mittevajalik töötlemine ja eskaleerida juhuslik avalikustamine |
| Õiguste muudatus paljastab ootamatud kliendikirjed | Teatada võimalikust juurdepääsukontrolli ja privaatsuse intsidendist |
| Kustutamistaotlus on vastuolus õigusliku säilitamiskohustusega | Eskaleerida privaatsuse ja õigusvaldkonna läbivaatamiseks enne tegutsemist |
Neljandaks registreeritakse läbimine REG11-s: õppija, roll, moodul, läbimise ajatempel, testi või stsenaariumi skoor, kinnitus, tähtaja ületamise staatus, korduskoolituse kuupäev ja tõendusmaterjali omanik.
Privaatsuskoolituse, teadlikkuse ja pädevuse poliitika punkt 4.4.1 nõuab:
„[Kõik] Andmekaitsejuht / PIMS-i juht PEAB säilitama REG11-s koolituse määramise, läbimise, tähtaja ületamise, kinnituse ja korduskoolituse tõendusmaterjali iga nõutava privaatsuskoolituse tegevuse kohta.“
Viiendaks suletakse auditileid tõendusmaterjaliga: REG11 väljavõte, koolitusmaterjal, osalemiskirjed, testitulemused, klienditoe protseduuri uuendus ja sisemine eskaleerimistee.
Oluline ei ole see, et klienditugi sai slaidipaki. Oluline on see, et rollipõhine pädevus määrati, testiti, tõendati ja seoti PIMS-i kohustustega.
Raamistikeülene väärtus: GDPR, NIS2, DORA, NIST ja COBIT
Rollipõhine privaatsuskoolitus ei ole ainult ISO/IEC 27701:2025 teema. See on raamistikeülene vastavuse kontrollimeede.
GDPR annab privaatsuse sisulise aluse. Artikkel 5(2) nõuab vastutust. Artikkel 32 nõuab töötlemise turvalisuse tagamiseks asjakohaseid tehnilisi ja korralduslikke meetmeid. Artikkel 39(1)(b) muudab teadlikkuse suurendamise ja personali koolituse ka andmekaitseametniku seirerolli osaks, kui andmekaitseametnik on määratud.
Ettevõtte Infoturbe teadlikkuse ja koolituse poliitika tunnustab seda punktis 11.4.1:
„Artikkel 32 – töötlemise turvalisus: nõuab, et isikuandmeid käitlev personal oleks koolitatud ära tundma, ennetama ja teatama isikuandmetega seotud riskidest. See poliitika tagab, et andmekäitlejad ja kõik asjakohased rollid on vastavalt koolitatud.“
NIS2 lisab küberkerksuse. Artikkel 20 nõuab, et oluliste ja tähtsate üksuste juhtorgani liikmed läbiksid küberturbe koolituse, ning soodustab töötajate regulaarset koolitamist. Artikkel 21(2)(i) hõlmab riskijuhtimismeetmete hulgas põhilisi küberhügieeni praktikaid ja küberturbe koolitust.
DORA lisab finantssektori erisuse. Artikkel 13 nõuab, et finantssektori üksused säilitaksid personalipoliitika osana digitaalse operatsioonilise toimepidevuse koolitusprogrammid. Artikkel 5 paneb juhtorganile ka IKT-riski juhtimise kohustused. Finantssektori üksustele kohaldub DORA otse alates 17. jaanuarist 2025 ning see toimib sektoripõhise liidu õigusaktina seal, kus see kattub NIS2 IKT-riski ja intsidentidest teatamise kohustustega.
NIST CSF 2.0 annab korraldava kihi. Funktsioon GOVERN eeldab, et õiguslikke, regulatiivseid, lepingulisi, privaatsuse ja kodanikuvabadustega seotud kohustusi mõistetakse ja juhitakse. Funktsioon PROTECT hõlmab teadlikkust ja koolitust PR.AT-01 kaudu personali teadlikkuse ning PR.AT-02 kaudu spetsialiseeritud rollikoolituse jaoks.
COBIT 2019 keskendub juhtimisele ja võimekusele. APO07 toetab personalijuhtimist, BAI05.07 toetab oskuste arendamist, APO13.01 toetab turbejuhtimist ning DSS06.08 toetab andmekaitse juhtimist. COBIT vaates peab privaatsuskoolitus olema seotud tööjõu võimekuse, juhtimiseesmärkide, juhtkonna läbivaatuse ja parandusmeetmetega.
Zenith Controls seob need niidid kokku. See kaardistab kontrollimeetme 6.3 GDPR koolituse ja teadlikkuse ootustega, NIS2 artikkel 21(2)(i), DORA artikkel 13, NIST SP 800-53 teadlikkuse ja koolituse kontrollimeetmetega ning COBIT oskuste ja tööpoliitika eesmärkidega. See kaardistab kontrollimeetme 5.2 GDPR vastutuse ja andmekaitseametniku ülesannetega, NIS2 organisatsiooniliste meetmetega, DORA juhtimiskohustustega, NIST rollimääranguga ja COBIT juhtimisstruktuuridega. See kaardistab kontrollimeetme 5.34 GDPR turvalisuse ja lõimitud andmekaitsega, NIS2 turbepoliitikatega, DORA andmete konfidentsiaalsusega, NIST privaatsuskontrollidega ja COBIT privaatsusjuhtimisega.
Äriline kasu on tõhusus. Üks juhitud koolitussüsteem suudab toota tõendusmaterjali mitme raamistiku jaoks, selle asemel et sundida meeskondi ülal pidama eraldiseisvaid vastavusprogramme.
Programmi tugevdavad ISO juhised
Rollipõhine PIMS-i koolitus muutub tugevamaks, kui see siduda seotud ISO juhistega.
ISO/IEC 27005:2024 käsitleb inimtegurist tulenevaid riske, sealhulgas andmepüüki, sotsiaalset manipulatsiooni ja hooletut käitumist, riskiallikatena, mis nõuavad käsitlemist. Seega on koolitus riskikäsitlus, mitte haldusharjutus.
ISO/IEC 27035-1:2023 rõhutab teadlikkust intsidendihalduse jaoks. Personal peab ära tundma intsidente ja neist teatama, sealhulgas isikut tuvastava teabe kahtlustatavast väärkasutusest või juhuslikust avalikustamisest. Privaatsuse puhul on see kriitiline, sest rikkumise hindamise tähtajad algavad sageli hetkest, mil organisatsioon saab probleemist teadlikuks.
ISO/IEC 27017 toetab pilvepõhist rolliselgust. Pilvemeeskonnad vajavad koolitust jagatud vastutuse, konfiguratsiooni, juurdepääsuhalduse, varunduskohustuste, logimise, seire ja eskaleerimise kohta.
ISO/IEC 27018 toetab isikut tuvastava teabe kaitset avalikes pilvekeskkondades. Pilveteenuse pakkujad ja kliendid peavad koolitama personali kliendi juhiste, volitamata kasutamise, isikut tuvastava teabe tagastamise ja kustutamise ning rikkumisest teavitamise toe kohta.
ISO/IEC 29100 annab privaatsuspõhimõtted, nagu nõusolek, piirang, läbipaistvus, minimaalsus ja vastutus. Need põhimõtted aitavad muuta õiguskeele praktiliseks käitumiseks.
ISO/IEC 27014 toetab juhtimise delegeerimist ja otsustamist, mis on oluline siis, kui tippjuhid, andmekaitsejuhid, riskiomanikud ja süsteemiomanikud vajavad erineva sügavusega koolitust.
ISO/IEC 27036-2 toetab tarnijasuhetega seotud vastutusi. Hanked ja tarnijaomanikud vajavad privaatsuskoolitust, sest volitatud töötleja lepingud, alltöötlejate ahelad, auditeerimisõigused ja intsidendiklauslid mõjutavad tegelikku riski.
Mida audiitorid tegelikult testivad
Privaatsuskoolituse programm on kaitstav ainult siis, kui see peab testimisele vastu.
ISO-põhine audiitor alustab kohaldamisalast, rollidest, pädevusest, teadlikkusest ja kirjetest. Ta võib valimisse võtta uued töötajad, arendajad, privilegeeritud kasutajad, HR-personali, klienditoe spetsialistid, hankeomanikud, töövõtjad ja intsidentidele reageerijad.
PIMS-i audiitor testib privaatsuse sisulist poolt. Ta võib küsida, kas personal mõistab isikut tuvastavat teavet, DSAR-i äratundmist, vastutava töötleja ja volitatud töötleja kohustusi, töötlemisjuhiseid, rikkumise eskaleerimist ja keelatud praktikaid.
NIST-põhine hindaja otsib üldist teadlikkust, spetsialiseeritud rollikoolitust, koolituskirjeid ja jälgitavaid puudujääke. Ta võib võrrelda praegust profiili ja sihtprofiili ning vaadata läbi tegevusplaanid.
COBIT audiitor hindab, kas koolitus toetab juhtimiseesmärke ja tööjõu võimekust. Ta võib küsida, kas juhtkond vaatab läbi läbimismäärasid, tähtaja ületanud koolitusi, andmepüügi simulatsioonide suundumusi, intsidentidest teatamise käitumist ja parandusmeetmeid.
ISACA ITAF-stiilis audiitor võib keskenduda toimivuse tõendusmaterjalile: läbimismäärad, testitulemused, intervjuud, simulatsioonitulemused, intsidentide suundumused ja juhtkonna tegevus.
Zenith Controls kirjeldab seda auditivaadet kontrollimeetme 6.3 puhul. Audiitorid võivad läbi vaadata õppekavad, ajakavad, materjalid, osalemiskirjed, läbimistõendid, töötajate intervjuud, andmepüügi simulatsioonide tulemused ning mõõdikud, nagu läbimismäärad ja testitulemused. Praktiline intervjuutest on sageli otsustav: kas töötajad oskavad selgitada, mida nad teeksid, kui saavad kahtlase sõnumi, kahtlustavad volitamata juurdepääsu isikut tuvastavale teabele või saavad privaatsustaotluse?
Tõendusmaterjal ei ole ainult arvutustabel. See hõlmab ka seda, kas inimesed teavad, mida teha.
Levinud PIMS-i koolituse mittevastavused
Clarysec rakendustes esinevad korduvalt järgmised privaatsuskoolituse lüngad:
- Koolitus on olemas, kuid see on üldine ega ole rollipõhine.
- Isikut tuvastava teabe käitlejad ei ole selgelt tuvastatud.
- Töövõtjad ja kolmandad osapooled, kellel on juurdepääs isikut tuvastavale teabele või süsteemidele, jäetakse välja.
- Arendajad saavad turvalise programmeerimise koolitust, kuid mitte lõimitud andmekaitse ega testandmete piirangute koolitust.
- Klienditoe meeskondi koolitatakse teenuse kvaliteedi, kuid mitte DSAR-i äratundmise või juhusliku avalikustamise teemal.
- HR käitleb tundlikke töötajaandmeid ilma rollipõhise privaatsuskoolituse tõendusmaterjalita.
- Hanked peavad tarnijalepingute läbirääkimisi ilma volitatud töötleja või alltöötleja koolituseta.
- Intsidentidele reageerijad tunnevad kübereskaleerimist, kuid mitte isikuandmetega seotud rikkumise triaaži.
- Uued töötajad läbivad turbekoolituse, kuid privaatsuskoolitus viibib.
- Rollimuudatused ja uued süsteemid ei käivita sihipärast koolitust.
- Läbimist jälgitakse, kuid tähtaja ületamise, kinnituse ja korduskoolituse tõendusmaterjal puudub.
- Juhtkond saab juhtpaneele, kuid ei tegutse lünkade suhtes.
Andmekaitse ja privaatsuspoliitika teeb oodatava juhtimisdistsipliini selgeks. Punkt 4.7.3 nõuab organisatsioonidelt:
„Säilitada töötajate konfidentsiaalsuslepingud ja privaatsusteadlikkuse koolitus.“
VKE-de puhul on Andmekaitse ja privaatsuspoliitika - VKE otsesem. Punkt 4.5.2 sätestab:
„Peab läbima privaatsuskoolituse“
Punkt 7.2.2 seob koolituse riskikäsitlusega:
„Koolitust ja teadlikkust tuleb kasutada kontrollimeetmetena, et vähendada inimvigu andmete käitlemisel“
See on teema tuum. Privaatsuskoolitus on kontrollimeede, mille eesmärk on riski vähendada.
Praktiline rakendamise kontrollnimekiri
Kaitstav privaatsuskoolituse programm ei pea muutuma bürokraatlikuks. See vajab selget toimimismudelit, head tõendusmaterjali ja regulaarset juhtkonna tähelepanu.
Kasuta programmi loomiseks või parandamiseks seda kontrollnimekirja:
| Samm | Tegevus | Tõendusmaterjal |
|---|---|---|
| 1 | Määratle PIMS-i rollid ja isikut tuvastava teabe juurdepääsurühmad | Rolliregister, juurdepääsurühmad, vastutusmaatriks |
| 2 | Kaardista iga roll privaatsuskohustuste ja peamiste isikut tuvastava teabega seotud riskidega | PIMS-i vastutusmaatriks, riskihindamine, RoPA seosed |
| 3 | Määratle baas- ja rollipõhise koolituse teemad | REG11 määramised, koolituskataloog, poliitikakaardistus |
| 4 | Määra tööle asumise koolitus nõutud tähtaegade jooksul | REG11 tööle asumise kirjed, läbimise kuupäevad |
| 5 | Määra iga-aastane privaatsuse korduskoolitus | Iga-aastane koolitusplaan, korduskoolituse kirjed |
| 6 | Käivita koolitus pärast rollimuudatusi, uusi süsteeme, intsidente ja auditileide | Muudatuste kirjed, intsidendi õppetunnid, uuendatud REG11 kanded |
| 7 | Testi pädevust stsenaariumide, viktoriinide, intervjuude ja lauaõppuste kaudu | Tulemused, osalemine, intervjuumärkmed, lauaõppuste aruanded |
| 8 | Eskaleeri tähtaja ületanud koolitused ja esita mõõdikud juhtkonnale | Tähtaja ületanud tegevuste logi, juhtkonna läbivaatuse protokollid, parandusmeetmed |
| 9 | Uuenda materjale igal aastal ja pärast olulisi muudatusi | Versiooniajalugu, heakskiidud, kommunikatsioon |
| 10 | Seo tõendusmaterjal kontrollimeetmete ja vastavuskohustustega | Vastendustabelid, auditipakett, REG11 väljavõte |
Zenith Blueprint toetab seda elutsüklit juhtimise, kohaldamisala, rollimäärangu, pädevuse, kommunikatsiooni ja kontrollimeetmete rakendamise kaudu. Faasis „Controls in Action“, sammus 15 „People Controls I“, soovitatakse iga-aastast koolitust, rollipõhiseid mooduleid, uute töötajate tööle asumise koolitust, simuleeritud andmepüüki, teateid, meeskonnabriifinguid, osalemise tõendusmaterjali ning koolituse laiendamist töövõtjatele või kolmandatele osapooltele, kellel on juurdepääs süsteemidele või andmetele.
Poliitikapakett annab juhtimise baastaseme. Privaatsuspõhine koolituspoliitika annab REG11 tõendusmaterjali töövoo. Andmekaitsepoliitikad määratlevad vastutused ja teadlikkuse ootused. Zenith Controls annab auditi ja raamistikeülese vastavuskaardistuse kihi.
Koos aitavad need tööriistad infoturbejuhil, andmekaitsejuhil, andmekaitseametnikul, vastavusjuhil või HR-omanikul selgitada, miks üks koolitusprogramm toetab ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST ja COBIT ootusi.
Muuda privaatsusvastutus igapäevaseks käitumiseks
Kui sinu ISO/IEC 27701:2025 või GDPR programm tugineb üldisele iga-aastasele teadlikkusele, alusta lihtsa testiga. Vali viis rolli, mis puutuvad kokku isikut tuvastava teabega: HR, klienditugi, arendajad, administraatorid ja hanked.
Küsi iga rolli kohta:
- Millist isikut tuvastavat teavet nad käitlevad?
- Milliseid privaatsusotsuseid nad teevad?
- Millised vead võivad tekitada GDPR või PIMS riski?
- Millise koolituse nad on läbinud?
- Kus on tõendusmaterjal?
- Kas nad teaksid täna, kuidas kahtlustatav isikut tuvastava teabega seotud intsident eskaleerida?
- Kas koolitust on uuendatud pärast süsteemimuudatusi, intsidente või auditileide?
Kui sa ei suuda neile küsimustele dokumenteeritud tõendusmaterjali põhjal vastata, ei ole koolitusprogramm veel kaitstav.
Clarysec aitab organisatsioonidel liikuda läbimisprotsentidelt mõõdetava pädevuseni. Kasuta Privaatsuskoolituse, teadlikkuse ja pädevuse poliitikat, Infoturbe teadlikkuse ja koolituse poliitikat, Infoturbe teadlikkuse ja koolituse poliitika - VKE, Andmekaitse ja privaatsuspoliitikat, Andmekaitse ja privaatsuspoliitika - VKE, Zenith Blueprint ja Zenith Controls, et luua auditiks valmis PIMS-i koolitusprogramm, mis muudab privaatsusvastutuse igapäevaseks käitumiseks.
Laadi alla poliitikapakett, kaardista oma rollid REG11 abil ja kavanda Clarysec hindamine, et tõendada: sinu inimesed ei ole privaatsusest lihtsalt teadlikud. Nad on pädevad, vastutavad ja auditiks valmis.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council