Alltöötlejate muudatuste juhtimiskord SaaS-i pakkujatele ja MSP-dele

Sarah, kiiresti kasvava FinTech SaaS-i pakkuja CISO, avas kriitilise taristu tarnijalt saabunud teate, mis näis olevat tavapärane teenuseuuendus. „Teenuse optimeerimise“ alla oli peidetud üks lause, mis muutis kogu tema nädala:
„Analüütika jõudluse parandamiseks migreeritakse andmetöötluse töökoormused 30 päeva pärast meie uue partneri DataCrunch Analytics juurde.“
Kolmkümmend päeva. Uus analüütikapartner. Kiire kontroll näitas, et teenuseosutaja asub väljaspool EL-i.
Arendusmeeskond pidas seda tavapäraseks tarnijapoolseks parenduseks. Hankeosakond eeldas, et olemasolev leping katab muudatuse. Kliendisuhete meeskond ei olnud kavandanud ühtegi teavituskampaaniat. Õigusosakond ei olnud hinnanud edastamise mõjusid. Sarah nägi kohe tegelikku probleemi: tema ettevõte tegutses sadade Euroopa finantsasutuste volitatud töötlejana. Need kliendid olid GDPR-i tähenduses vastutavad töötlejad. Mõnega oli kokku lepitud uute alltöötlejate eelteavitus. Mõnel olid vastuväite esitamise õigused. Mitmel olid DORA-st tulenevad allhanke ja IKT kolmandast isikust teenuseosutajatega seotud riskikohustused. Mõnel olid ranged asukohadeklaratsioonid, mida ei saanud vaikimisi muuta.
See on hetk, mil paljud SaaS-i pakkujad, MSP-d, MSSP-d ja pilveteenuse pakkujad avastavad, et alltöötlejate juhtimine ei ole administratiivne privaatsusülesanne. See on ühes töövoos tarnijariski juhtimine, lepinguline vastavus, talitluspidevus, kliendisuhtlus ja auditi tõendusmaterjal.
Avalik alltöötlejate leht ei ole piisav. Tarnija joonealune märkus ei ole piisav. Turbeküsimustik ei ole piisav. Kaitstav protsess peab näitama, kes alltöötlejat hindas, milliseid andmeid töödeldakse, millised kliendid on mõjutatud, millised lepingud nõuavad teavitamist, kas vastuväited käsitleti enne kasutamist, kuidas rahvusvahelise edastamise tõendusmaterjal seoti ning kus lõplik tõendusmaterjal säilitatakse.
Clarysec käsitleb seda juhitud kontrollimudelina, mitte ad hoc e-kirjade ahelana. Töövoog seob privaatsusjuhtimise, tarnijate kindluse tagamise, õigusliku läbivaatuse, IKT tarneahela riski, klienditeavituse ja auditi tõendusmaterjali Claryseci poliitikate, Zenith Blueprint: audiitori 30-sammuline teekaart ja Zenith Controls: raamistikeülene vastavusjuhend kaudu.
Miks alltöötlejate muudatused on kõrge riskiga tarnijasündmused
Alltöötleja muudatus võib teenuse riskiprofiili üleöö muuta. See võib muuta seda, kus kliendi isikuandmeid majutatakse, kust neile juurde pääsetakse, kellel on privilegeeritud tugijuurdepääs, kui kaua logisid säilitatakse, kuidas intsidente eskaleeritakse, millised krüptimisega seotud vastutused kehtivad ja kas vaja on uut rahvusvahelise edastamise mehhanismi.
SaaS-i ja hallatud teenuste pakkujate puhul paiknevad alltöötlejad sageli toote tarneahelas. Nende hulka võivad kuuluda pilvemajutuse pakkujad, piletihaldusplatvormid, e-posti edastusteenused, AI-analüütikatööriistad, taustatööde platvormid, seire- ja observability-platvormide tarnijad, tugivahendid, maksetöötlejad, hallatud turbeteenuse osutajad ja andmete rikastamise teenused. Paljud neist teenuseosutajatest puutuvad kokku kliendi isikuandmetega ka siis, kui meeskonnad kirjeldavad neid „taristu“ või „operatsioonide“ tööriistadena.
GDPR-i alusel on see oluline, sest Article 28 nõuab, et volitatud töötlejad juhiksid järgmise taseme volitatud töötlejaid vastutava töötleja loa alusel. Kui kasutatakse üldist kirjalikku luba, peab volitatud töötleja teavitama vastutavat töötlejat kavandatavatest lisamistest või asendamistest ning andma vastutavale töötlejale võimaluse esitada vastuväide. Article 28(4) nõuab ka samaväärsete andmekaitsekohustuste kehtestamist alltöötlejale. Article 5(2) lisab vastutuse põhimõtte, mis tähendab, et organisatsioon peab suutma vastavust tõendada, mitte seda üksnes väita.
DORA tõstab finantsteenuste puhul panuseid. Finantssektori üksused peavad juhtima IKT kolmandast isikust teenuseosutajatega seotud riski IKT-riski juhtimise lahutamatu osana. Nad peavad pidama lepinguliste kokkulepete registreid, hindama kontsentratsiooniriski, mõistma alltöövõtuahelaid, määratlema lepingulised kaitsemeetmed, tagama auditi- ja juurdepääsuõigused, toetama intsidentidega seotud koostööd ning kavandama väljumist. Isegi kui SaaS-i pakkuja ei ole ise finantssektori üksus, ootavad tema finantssektori kliendid tõendusmaterjali, sest nad peavad ise DORA nõudeid täitma.
NIS2 laiendab vaadet tarneahela turvalisusele ja juhtorgani vastutusele. Article 21 nõuab asjakohaseid tehnilisi, operatiivseid ja organisatsioonilisi meetmeid, sealhulgas tarneahela turvalisust, intsidentide käsitlemist, talitluspidevust, juurdepääsukontrolli, varahaldust, turvalist hankimist ja hooldust ning tõhususe hindamist. Article 20 paneb järelevalvekohustuse juhtorganitele. Pilveteenuse pakkujate, hallatud teenusepakkujate, hallatud turbeteenuse osutajate, andmekeskusteenuse pakkujate, usaldusteenuse osutajate, veebiturgude, otsingumootorite ja teatud sideteenuste puhul muutub alltöötlejate nähtavus küberturbe juhtimise osaks.
ISO/IEC 27001:2022 ja ISO/IEC 27701:2025 muudavad selle operatiivseks. ISO/IEC 27001:2022 nõuab, et ISMS käsitleks konteksti, huvitatud osapoolte nõudeid, riske, riskikäsitlusplaane, operatiivseid kontrollimeetmeid ja dokumenteeritud teavet. ISO/IEC 27701:2025 laiendab selle juhtimissüsteemi distsipliini privaatsusteabe haldusse. Volitatud töötlejale suunatud PIMS peab näitama, et kliendi isikut tuvastava teabe järgmise taseme töötlemine on mõistetud, ohjatud, lepinguliselt juhitud, seiratud ja tõendatud.
Claryseci mudel: loetle, hinda, teavita, käsitle vastuväited, lepingusta, seo edastus, säilita tõendusmaterjal
Tugevaim alltöötlejate juhtimismudel on piisavalt lihtne, et operatiivsed meeskonnad seda järgiksid, ja piisavalt range, et audiitorid saaksid seda testida. Clarysec kasutab seitset tegevust:
- Loetle kõik praegused ja kavandatavad alltöötlejad.
- Hinda enne kasutamist privaatsus-, turbe-, talitluspidevuse ja sõltuvusriski.
- Teavita kliente kohaldatava lepingu alusel.
- Käsitle vastuväited kokkulepitud tähtaja jooksul.
- Uuenda DPA-d, turbelisa ja edasiantavaid kohustusi.
- Seo majutuse, töötlemiskoha ja rahvusvahelise edastamise tõendusmaterjal.
- Säilita tõendusmaterjal privaatsuse ja tarnijate registrites.
Esimene operatiivne ankur on Volitatud töötlejate, alltöötlejate ja kolmandate osapoolte privaatsusjuhtimise poliitika. Selles sätestatakse:
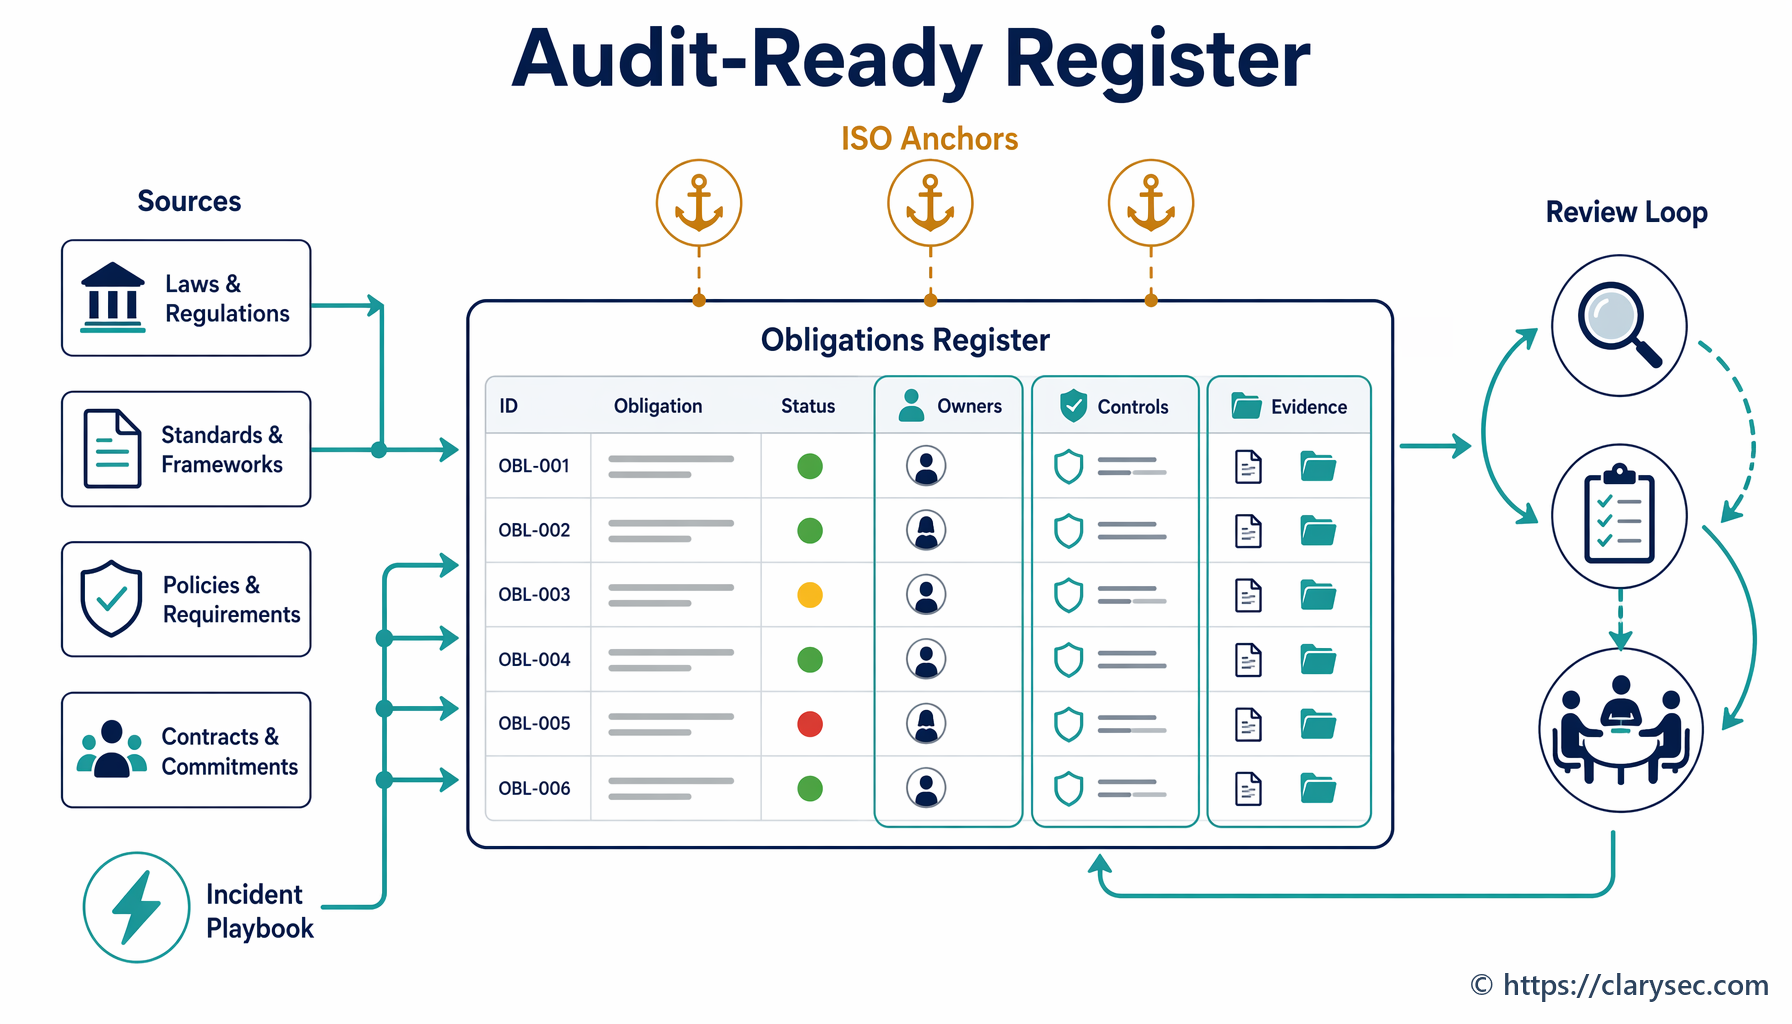
[Volitatud töötleja] Tarnija-/hankevastutav PEAB pidama REG08-s loendit alltöötlejatest ja alltöövõtjatest, keda kasutatakse kliendi isikut tuvastava teabe töötlemiseks, enne nende kasutamist ning ajakohastama REG08 10 tööpäeva jooksul pärast heaks kiidetud muudatust.
See säte muudab alltöötlejate loendi kontrollitud registriks. Samuti muudab see ajastuse selgeks: REG08 ajakohastatakse enne kasutamist ja seejärel uuendatakse 10 tööpäeva jooksul pärast heaks kiidetud muudatust.
Sama poliitika muudab klienditeavituse auditeeritavaks:
[Volitatud töötleja] Tarnija-/hankevastutav PEAB teavitama klienti kavandatavatest uutest või asendatavatest alltöötlejatest kohaldatava kliendilepingu alusel enne kasutamist ning registreerima teate, vastuväite esitamise perioodi ja tulemuse REG08-s.
See on paljudes programmides puuduv detail. Küsimus ei ole ainult selles, kas avalikku lehte uuendati. Küsimus on selles, kas õigetele klientidele saadeti nõutud viisil teade enne, kui alltöötleja nende isikut tuvastavat teavet töötles, ning kas vastuväite esitamise periood ja tulemus säilitati tõendusmaterjalina.
Poliitika seob muudatuste juhtimise ka hoolsuskontrolliga:
[Kõik] Tarnija-/hankevastutav PEAB enne mis tahes isikut tuvastavat teavet töötleva või sellele juurde pääseva volitatud töötleja, alltöötleja või kolmanda osapoole suhte valimist, uuendamist või olulist muutmist koostama privaatsuse hoolsuskontrolli tõendusmaterjali REG08-s.
Oluline muudatus võib hõlmata taristu asendamist, järgmise taseme analüütikapakkuja lisamist, majutusregioonide muutmist, uue riigi kaudu tugijuurdepääsu lubamist, andmekategooriate laiendamist või teenuse säilitamiskäitumise muutmist.
Lõpuks sulgeb poliitika lepingulise edasiandmise lünga:
[Volitatud töötleja] Tarnija-/hankevastutav PEAB tagama, et iga alltöötleja leping sisaldab edasiantavaid privaatsus-, turbe-, abistamis-, tagastus-, kustutamis-, intsidendiliidese ja edastamisega seotud kohustusi enne, kui alltöötleja isikut tuvastavat teavet töötleb.
See on oluline, sest üldine turbelisa ei ole alati piisav. Volitatud töötlejale omased kohustused peavad enne töötlemise algust kanduma edasi järgmise taseme teenuseosutajale.
Kus Claryseci poliitikad ühendavad privaatsuse, tarnijad ja edastamised
Alltöötlejate juhtimine toimib ainult siis, kui privaatsus, õigus, tarnijate turve ja operatiivne muudatuste juhtimine kasutavad sama tõendusahelat.
Õigusnormidele vastavuse poliitika VKE-dele kehtestab andmete jagamise eelse reegli:
Andmetöötluslepingu (DPA) klauslid või samaväärsed lepingutingimused peavad olema kokku lepitud enne mis tahes isikuandmete või tundlike andmete jagamist.
Ettevõtte keskkondade puhul muudab Õigusnormidele vastavuse poliitika tõendusmaterjali ootuse detailsemaks, nõudes järgmist:
Alltöötlejate avalikustamised ja geograafilised andmeedastuse deklaratsioonid
Samuti määratleb see juhtimise alussündmused, mis hõlmavad järgmist:
Andmeedastuse mehhanismide, alltöötlejate või piiriüleste andmevoogude muutused
Kolmandate osapoolte ja tarnijate turbepoliitika sätestab:
Alltöövõtjate kasutamine eeldab eelnevat kirjalikku nõusolekut
Väiksemate organisatsioonide jaoks pakub Kolmandate osapoolte ja tarnijate turbepoliitika VKE-dele skaleeritavat versiooni:
Täiendava alltöövõtu piirangud ilma heakskiiduta
Samuti muudab see tarnijamuudatuste kordushindamise selgesõnaliseks:
Kõik tarnijamuudatused — sealhulgas omandiõigus, teenuse tüüp, majutusasukoht või alltöövõtt — tuleb riskimõju ja lepingulise asjakohasuse seisukohast uuesti hinnata.
Andmekaitse ja privaatsuspoliitika sisaldab järgmist:
Alltöötlejate heakskiitmise nõuded
Tarnijasõltuvuse riskijuhtimise poliitika lisab talitluspidevuse vaate:
Alltöövõtjate avalikustamine: tarnija peab meid teavitama peamistest alltöövõtjatest ja nende muudatustest, eriti juhul, kui need loovad täiendavaid sõltuvuskihte.
Koos loovad need poliitikad tervikliku tegevusreegli: isikuandmeid ei jagata ilma lepingutingimusteta, varjatud alltöötlejaid ei kasutata, alltöövõttu ei jäeta juhtimata, majutus- või asukohamuudatusi ei tehta hindamata ning heakskiitu ei anta ilma edastamise tõendusmaterjalita, kui see on asjakohane.
Kuidas Zenith Controls raamistab tarnijate kontrollikogumi
Zenith Controls seob Clarysecis alltöötlejate muudatuste juhtimise eeskätt ISO/IEC 27002:2022 tarnija- ja õiguskontrollidega. See on oluline, sest näitab, et alltöötlejate juhtimine ei ole üksnes privaatsusprotsess. See on ka infoturbe, tarnijahalduse, õigusliku vastavuse ja talitluspidevuse kontrollimeede.
| ISO/IEC 27002:2022 kontroll | Kontrollimeetme nimetus | Roll alltöötlejate juhtimises |
|---|---|---|
| 5.19 | Infoturve tarnijasuhetes | Kehtestab tarnijariski juhtimise aluse teabele või süsteemidele juurde pääsevate teenuseosutajate tuvastamiseks ja juhtimiseks |
| 5.20 | Infoturbe käsitlemine tarnijalepingutes | Tagab, et lepingud sisaldavad turbe-, privaatsus-, alltöövõtu-, intsidendi-, auditi-, kustutamis- ja edastamiskohustusi |
| 5.21 | Infoturbe juhtimine IKT tarneahelas | Toetab nähtavust järgmise taseme IKT-sõltuvuste ja tarneahela riskide üle |
| 5.22 | Tarnijateenuste seire, läbivaatamine ja muudatuste juhtimine | Annab operatiivse kontrollimeetme tarnijamuudatuste, sealhulgas uute alltöötlejate ja majutusmuudatuste kordushindamiseks |
| 5.23 | Infoturve pilveteenuste kasutamisel | Kohaldub juhul, kui alltöötlejad osutavad pilvemajutust, pilveplatvorme, SaaS-i või pilvekeskkonnas toimuvat töötlemist |
| 5.31 | Õiguslikud, seadusest tulenevad, regulatiivsed ja lepingulised nõuded | Seob töövoo GDPR-i, DORA, NIS2, kliendi DPA-de, edastamiskohustuste ja lepinguliste teavitamiskohustustega |
Zenith Controls kirjeldab kontrollimeedet 5.22 „Tarnijateenuste seire, läbivaatamine ja muudatuste juhtimine“ ennetava kontrollimeetmena, mis toetab konfidentsiaalsust, terviklust ja käideldavust ning on joondatud küberturbe tuvastamise kontseptsiooni ja operatiivsete võimekustega tarnijasuhete turbe ning infoturbe kindluse tagamise jaoks. Täpselt seda alltöötleja muudatus nõuabki: muudatuse tuvastamist, riski kordushindamist, lepingulise katvuse kinnitamist ja kindluse tagamise tõendusmaterjali säilitamist.
Kontrollimeetme 5.20 puhul käsitleb Zenith Controls tarnijalepinguid ennetavate kontrollimeetmetena, mis katavad konfidentsiaalsuse, tervikluse ja käideldavuse. Siia kuuluvad DPA tingimused, turbelisad, alltöövõtuklauslid, auditeerimisõigused, intsidendiabi, tagastamine ja kustutamine ning edastamisega seotud kohustused.
Kontrollimeetme 5.21 puhul on tarneahela vaade oluline, sest alltöötleja võib tekitada neljanda osapoole sõltuvuse. SaaS-i tarnija võib tugineda taristuteenuse osutajale, kes tugineb andmeanalüütika pakkujale, kes omakorda tugineb teisele pilveregioonile või tugipartnerile. Organisatsioon peab ahelat mõistma piisavalt hästi, et juhtida riski, kliendikohustusi ja väljumisvõimalusi.
30-sammuline teekaart: poliitikast tegevusprotseduurini
Zenith Blueprint paigutab tarnija- ja järgmise taseme riski sammu 23 alla: organisatsioonilised kontrollimeetmed. See selgitab, et tarnijalepingud käsitlevad tavaliselt konfidentsiaalsust, juurdepääsukontrolli, tehnilisi ja organisatsioonilisi meetmeid, intsidentidest teavitamise tähtaegu, auditeerimisõigust, alltöövõtjate kontrolli ning lepingu lõppemise sätteid. Blueprint rõhutab kriitilist punkti:
Lepingu struktuur on oluline. Need klauslid võivad paikneda põhiteenuste lepingus, eraldi andmetöötluslepingus (DPA) või iseseisvas turbelisas. Oluline on, et need oleksid olemas ning mõlemad pooled mõistaksid ja aktsepteeriksid neid.
Blueprint juhendab meeskondi ka alltöövõtjate osas:
Iga kriitilise tarnija puhul tuvastage, kas ta kasutab alltöövõtjaid (alltöötlejaid), kellel võib olla juurdepääs teie andmetele või süsteemidele. Dokumenteerige, kuidas teie infoturbenõuded nendele osapooltele edasi antakse, kas tarnija lepingutingimuste või teie enda otseste klauslite kaudu.
Tarnijamuudatuste juhtimise õige operatiivne joondus on ISO/IEC 27002:2022 kontrollimeede 5.22:
Kehtestage lihtne ja skaleeritav protseduur tarnijateenuste muudatuste (5.22) hindamiseks, näiteks pilve migreerimine, uued alltöötlejad või taristu ümberkujundamine. Määratlege alussündmused, mis nõuavad turbe kordushindamist.
See annab CISO-dele ja DPO-dele praktilise tee. Samm 23 määratleb kontrollimeetme eesmärgi. REG08 kogub volitatud töötleja, alltöötleja ja kolmanda osapoole privaatsustõendusmaterjali. REG09 kogub edastamise tõendusmaterjali. Tarnijalepingud, DPA-d ja muudatuspiletid seovad töövoo operatiivse tegelikkusega.
Praktiline töövoog alltöötleja muudatusteate jaoks
Alltöötleja muudatuse töövoog peab olema õiges mõttes igav. Igal etapil peab olema omanik, tõendusmaterjal ja kontrollpunkt, mis takistab enneaegset tootmiskeskkonnas kasutamist.
| Töövoo etapp | Omanik | Tõendusmaterjal | Heakskiiduvärav |
|---|---|---|---|
| Kavandatava alltöötleja vastuvõtt | Tarnija- või hankevastutav | Muudatustaotlus, teenuse kirjeldus, andmekategooriad, töötlemise eesmärk | Privaatsuse ja turbe esmane hindamine |
| Privaatsuse ja turbe hoolsuskontroll | DPO, turbefunktsioon, hange | REG08 hoolsuskontroll, sertifikaadid, küsimustik, intsidendiajalugu, tehnilised ja organisatsioonilised meetmed (TOM-id) | Riskiomaniku heakskiit |
| Lepingu ja DPA läbivaatamine | Õigus, hange | DPA klauslite kaardistus, alltöövõtutingimused, auditeerimisõigused, intsidendiabi, kustutamistingimused | Õiguslik heakskiit |
| Asukoha ja edastamise läbivaatamine | Privaatsus, õigus, turbefunktsioon | Töötlemiskohad, majutuskohad, edastusmehhanism, REG09 seos | Edastamise heakskiit |
| Klienditeavitus | Kliendisuhete meeskond, õigus, privaatsus | Teate koopia, mõjutatud kliendid, lepingu alus, teate kuupäev, vastuväite esitamise tähtaeg | Teade saadetud enne kasutamist |
| Vastuväidete käsitlemine | Õigus, kliendihaldur, riskiomanik | Vastuväidete logi, riskivastus, kliendi otsus, vajaduse korral tehniline blokeerimine | Vastuväide lahendatud või erand heaks kiidetud |
| Tootmiskeskkonda lubamine | Arendus, muudatuste haldur | Muudatuspilet, heakskiidu viited, tootmiskeskkonda kasutuselevõtu kuupäev | Töötlemist ei toimu enne heakskiitu |
| Muudatusjärgne uuendus | Tarnijavastutav | Ajakohastatud REG08, avalik loend, kui seda kasutatakse, lepingute hoidla, seire sagedus | Tõendusmaterjali läbivaatamine määratud SLA jooksul |
Põhimõte on lihtne: kui leping seda nõuab, peab klienditeavitus toimuma enne kasutamist. Avaliku veebilehe uuendamine pärast rakendamist võib toetada läbipaistvust, kuid see ei tõenda kliendipõhist teavitust, lepingulist luba ega vastuväidete käsitlemist.
Töövoo rakendamine Sarah’ kriisis
Sarah’ tarnijateade DataCrunch Analyticsi kohta käivitab kogu protsessi.
Esiteks avab tarnijavastutav REG08 muudatuse kirje. Kirje tuvastab CoreStacki, DataCrunch Analyticsi, teenuse eesmärgi, mõju kliendirentnikele, töötlemisrolli, andmekategooriad, töötlemiskohad, tugijuurdepääsu mudeli, säilitustähtaja ning selle, kas esineda võib eriliiki isikuandmeid või reguleeritud finantsklientide andmeid.
Teiseks teevad privaatsus- ja turbefunktsioon hoolsuskontrolli. Nad vaatavad läbi DataCrunch Analyticsi tehnilised ja organisatsioonilised meetmed, krüptimise, juurdepääsukontrolli, logimise, intsidenditeavituse, kustutamisvõimekuse, auditi kindlustaseme, alltöötlejate loendi ja turvasertifikaadid. Kuna teenuseosutaja asub väljaspool EL-i, on asukoha ja edastamise läbivaatamine kohustuslik.
Kolmandaks kontrollib õigusosakond, kas kliendi DPA-d kasutavad konkreetset luba või üldist luba koos teavitamisega. Kliendid jaotatakse teavitusrühmadesse: tavapärase 30-päevase etteteatamisega kliendid, ettevõttekliendid 45-päevase vastuväite esitamise aknaga, konkreetset heakskiitu nõudvad kliendid, asukohapiirangutega piiratud kliendid ning mõjutamata kliendid, kelle andmed analüütika töökoormusega kokku ei puutu.
Neljandaks seotakse edastamise tõendusmaterjal. Volitatud töötlejate, alltöötlejate ja kolmandate osapoolte privaatsusjuhtimise poliitika nõuab järgmist:
[Mõlemad] Tarnija-/hankevastutav PEAB registreerima töötlemiskohad, majutuskohad ja rahvusvahelise edastamise indikaatorid REG08-s ning siduma kohaldatava edastamise tõendusmaterjali REG09-ga enne volitatud töötleja, alltöötleja, asukohamuudatuse või edastamise seisukohast olulise teenusemuudatuse heakskiitmist.
Viiendaks saadab kliendisuhete meeskond ametlikud teated heakskiidetud kanalite kaudu. Iga teade sisaldab kavandatavat alltöötlejat, eesmärki, andmekategooriaid, asukoha kokkuvõtet, jõustumiskuupäeva, vastuväite esitamise tähtaega ja kontaktikanalit.
Kuuendaks käsitletakse vastuväited. Kui finantsasutus esitab vastuväite, sest muudatus mõjutab kriitilist funktsiooni või kolmandasse riiki edastamist, hindab Sarah’ meeskond alternatiive: rentniku välistamine, vana töötlemistee säilitamine, ainult EL-ist osutatava toe nõudmine, lepinguliste kaitsemeetmete muutmine või muudatuse edasilükkamine kuni vastuväite lahendamiseni.
Seitsmendaks saab arendus heakskiidu ainult nende rentnike ja töökoormuste jaoks, mis kontrollpunkti läbisid. Tootmiskeskkonna muudatuspilet viitab REG08-le, REG09-le, õiguslikule heakskiidule, teavituse tõendusmaterjalile ja kõigile kliendipõhistele välistustele. Pärast tootmiskeskkonda kasutuselevõttu ajakohastatakse sisemine register, avalik alltöötlejate leht ja lepingute hoidla.
See on erinevus reageeriva tulekustutamise ja kaitstava juhtimiskorra vahel.
Raamistikeülene vastavuskaardistus ühe tõendusahela jaoks
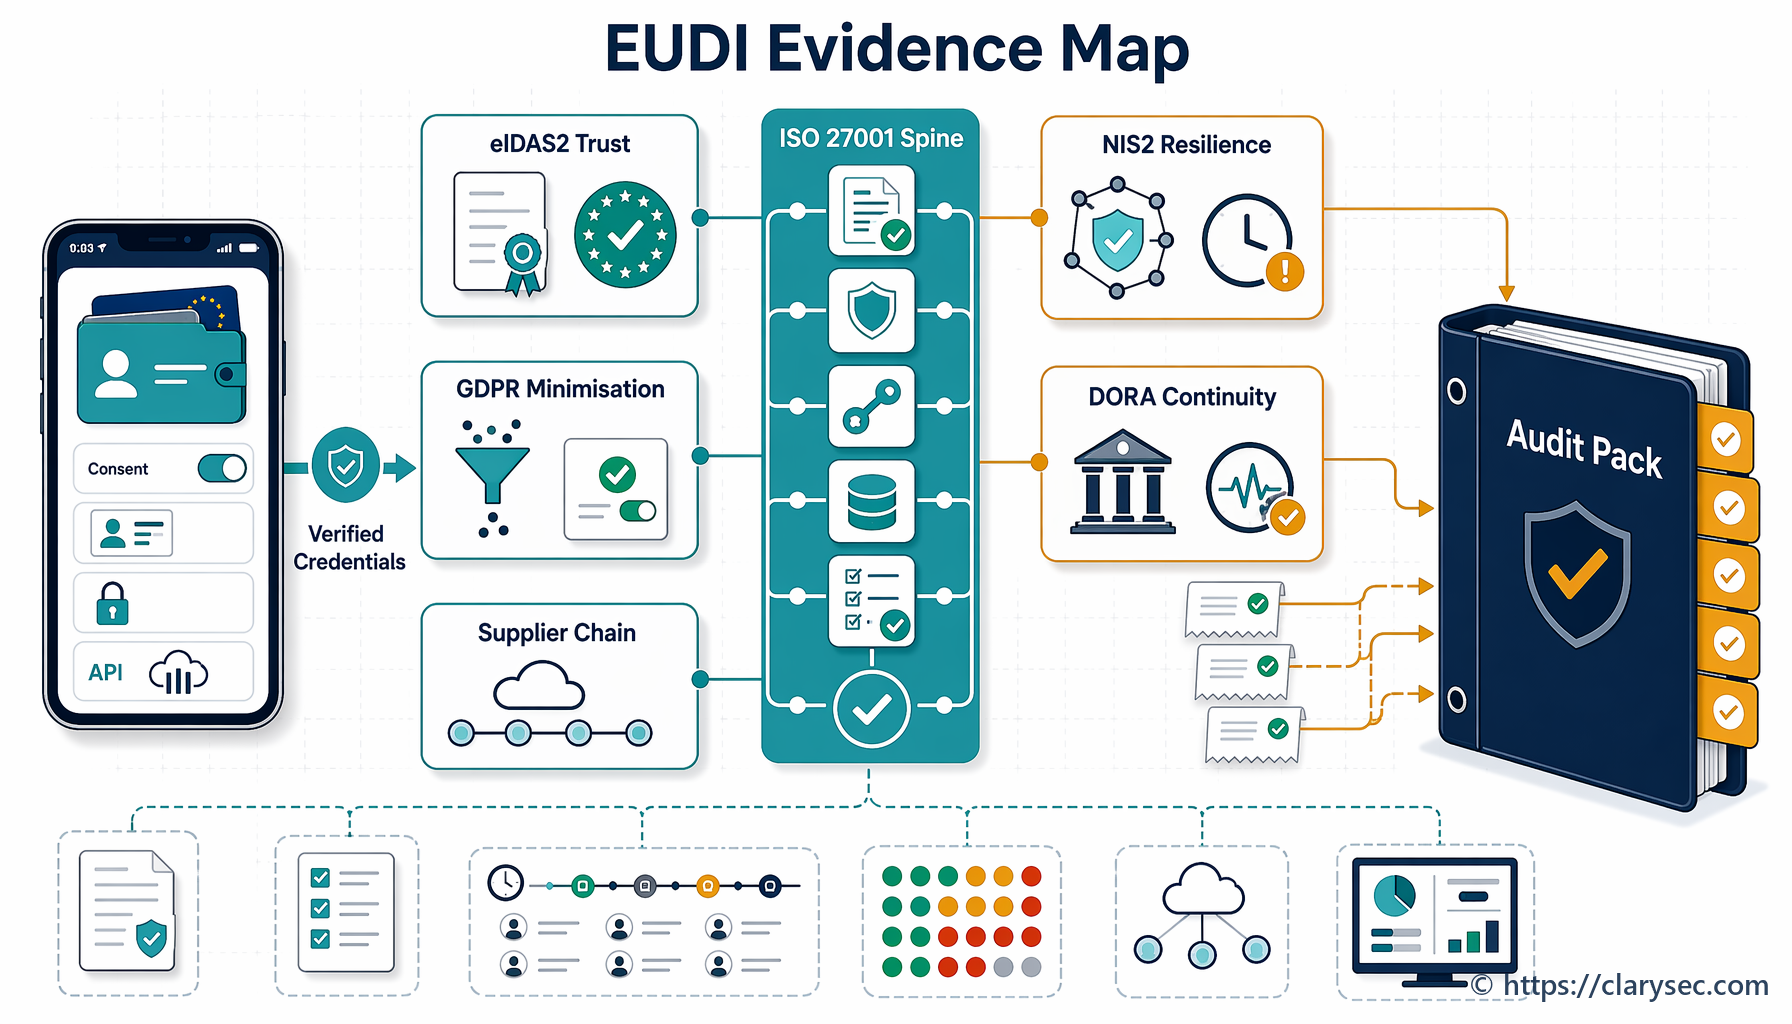
Claryseci eelis seisneb selles, et üks töövoog võib rahuldada mitut raamistikku, kui tõendusmaterjal on algusest peale õigesti kavandatud.
| Nõudevaldkond | Kuidas töövoog seda katab |
|---|---|
| GDPR Article 28 ja vastutus | Säilitab alltöötleja loa tõendusmaterjali, klienditeated, vastuväidete tulemused, DPA edasiantavad kohustused ja edastamise seosed |
| ISO/IEC 27701:2025 PIMS | Tõendab rolliteadlikku privaatsusjuhtimist volitatud töötlejatele, järgmise taseme töötlemise kontrolli, tõendusmaterjali säilitamist ja seiret |
| ISO/IEC 27001:2022 ISMS | Toetab huvitatud osapoolte nõudeid, riskihindamist, operatiivset ohjet, tarnijakontrolle, õiguslikke nõudeid ja dokumenteeritud teavet |
| ISO/IEC 27002:2022 kontrollimeetmed | Rakendab tarnijasuhte, tarnijalepingu, IKT tarneahela, tarnijamuudatuse, pilveteenuse ja õiguslike nõuete kontrollimeetmeid |
| DORA IKT kolmandast isikust teenuseosutajate risk | Toetab registreid, hoolsuskontrolli, alltöövõtuahela nähtavust, asukohateadlikkust, kontsentratsiooniriski, auditeerimisõigusi, intsidendiabi ja väljumisplaani |
| NIS2 tarneahela turvalisus | Toetab Article 21 tarneahela turvalisust, tarnijariski analüüsi, intsidentide käsitlemist, talitluspidevust ja juhtkonna järelevalvet |
| NIST CSF 2.0 GOVERN ja GV.SC | Joondub tarnijariski strateegia, tarnija kriitilisuse, lepinguliste nõuete, hoolsuskontrolli, seire, intsidendis osalemise ja suhte lõpetamise planeerimisega |
| COBIT 2019 juhtimisvaade | Toetab sidusrühmade vajadusi, riski optimeerimist, tarnija vastutust, juhtkonna aruandlust ja kindluse tagamise tõendusmaterjali |
NIST CSF 2.0 on kasulik neutraalse korrastuskihina. Selle GOVERN-funktsioon hõlmab õiguslike, regulatiivsete, lepinguliste, privaatsus- ja põhiõigustega seotud kohustuste mõistmist, rollide määramist, poliitikate kehtestamist, toimivuse läbivaatamist ning küberturbe tarneahela riski juhtimist. GV.SC kategooria eeldab tarnijariski protsesse, tarnija kriitilisust, lepingulisi küberturbenõudeid, hoolsuskontrolli, elutsükli seiret, intsidendiplaanimist ja suhtejärgseid tegevusi.
DORA on finantssektori üksuste jaoks ettekirjutavam. Article 28 kuni 30 nõuavad IKT kolmandast isikust teenuseosutajatega seotud riskijuhtimist, lepingulisi registreid, kriitilise või olulise funktsiooni klassifitseerimist, alltöövõtuahela nähtavust, asukohateadlikkust, lepingulisi kaitsemeetmeid, auditeerimisõigusi, intsidendikoostööd ja väljumisplaani. Kui teie SaaS-i platvorm toetab finantssektori kliente, muutub teie alltöötlejate tõendusmaterjal nende DORA tõendusmaterjali paketi osaks.
NIS2 lisab juhtkonna vastutuse. Article 20 nõuab, et juhtorganid kiidaksid küberturbe riskijuhtimismeetmed heaks ja jälgiksid nende rakendamist. Article 21 nõuab tarneahela turvalisust ja tarnijate küberturbepraktikate hindamist. Seetõttu peab oluline alltöötleja muudatus olema nähtav riskiraportites, mitte peidetud hankekausta.
Mida audiitorid testivad
Küps alltöötlejate protsess loob sirge joone poliitikast tõendusmaterjalini.
ISO/IEC 27001:2022 audiitor alustab ISMS-i kohaldamisalast, huvitatud osapoolte nõuetest, riskidest, kohaldatavusavaldusest ja operatiivsetest kontrollimeetmetest. Tõenäoliselt testib ta tarnijasuhteid, tarnijalepinguid, IKT tarneahelat, tarnijate seiret ja muudatuste juhtimist, õiguslikke nõudeid, pilveteenuseid, privaatsuskaitset, logimist ja operatiivset muudatuste ohjet.
ISO/IEC 27701:2025 PIMS-i audiitor keskendub rollide selgusele. Kas olete eri teenustes volitatud töötleja, vastutav töötleja, kaasvastutav töötleja või mitu rolli korraga? Volitatud töötleja tegevuste puhul küsib ta alltöötlejate loendit, loa alust, teavituse tõendusmaterjali, vastuväidete käsitlemist, järgmise taseme lepinguid, edastamise tõendusmaterjali, kustutamistuge, intsidendiliidest ja seirekirjeid.
GDPR-i privaatsuse hindaja testib vastutust. Ta küsib, kes töötleb isikuandmeid, mis eesmärgil, millise lepingu alusel, millises asukohas, milliste kaitsemeetmetega ja millise kliendiläbipaistvusega. Kui klient esitas vastuväite, küsib ta, mis juhtus enne töötlemise algust.
DORA kliendiaudiitor küsib, kas alltöötleja toetab kriitilist või olulist funktsiooni, kas alltöövõtuahelad on nähtavad, kas andmete asukohad on dokumenteeritud, kas intsidendiabi on lepinguliselt tagatud, kas auditeerimisõigused kanduvad edasi, kas kontsentratsiooniriski kaaluti ja kas väljumine on võimalik.
NIS2 hindaja keskendub tarneahela turvalisusele, juhtkonna järelevalvele, intsidendivalmidusele ja proportsionaalsetele kontrollimeetmetele. Ta võib küsida, kuidas tarnijamuudatusi tuvastatakse, kuidas otseseid tarnijaid hinnatakse, kuidas tarnijate haavatavusi arvesse võetakse ja kuidas teenusesaajaid mõjutavaid intsidente eskaleeritakse.
Tõendusmaterjali komplekt peab olema hõlpsasti taastatav:
- Heaks kiidetud alltöötleja muudatustaotlus.
- REG08 hoolsuskontrolli kirje.
- Andmekategooria ja töötlemise eesmärgi hindamine.
- Töötlemis- ja majutuskoha tõendusmaterjal.
- REG09 edastamise tõendusmaterjal, kui see on asjakohane.
- DPA ja lepingu edasiantavate kohustuste läbivaatamine.
- Klienditeadete loend, kuupäevad, sõnastus ja kättetoimetamise tõend.
- Vastuväidete logi ja lahenduse tõendusmaterjal.
- Heakskiiduga seotud tootmiskeskkonna muudatuspilet.
- Ajakohastatud alltöötlejate loend ja seiregraafik.
- Vajaduse korral riski aktsepteerimine või erandi heakskiit.
Levinud ebaõnnestumise mustrid
Esimene ebaõnnestumine on alltöötlejate lehe käsitlemine kogu protsessina. Avalik leht toetab läbipaistvust, kuid see ei tõenda kliendipõhist teavitust, vastuväidete käsitlemist ega luba.
Teine ebaõnnestumine on privaatsuse, turbe ja hanke tõendusmaterjali eraldamine. Privaatsusfunktsioon võib DPA heaks kiita, turbefunktsioon võib SOC 2 aruande läbi vaadata ja hange võib lepingu arhiveerida, kuid ükski kirje ei seo otsust tervikuks.
Kolmas ebaõnnestumine on edastamise seose puudumine. Meeskonnad registreerivad tarnija nime, kuid mitte töötlemiskohti, majutuskohti, tugiteenuse asukohti, rahvusvahelise edastamise indikaatoreid ega REG09 tõendusmaterjali.
Neljas ebaõnnestumine on tootmiskeskkonnas kasutamise lubamine enne vastuväite esitamise akende sulgumist. Kui uue alltöötleja juures töödeldakse kliendi isikut tuvastavat teavet, võib organisatsioon olla lepingu juba rikkunud.
Viies ebaõnnestumine on nõrk kohustuste edasiandmine. Otsene tarnija aktsepteerib tugevaid tingimusi, kuid tema järgmise taseme teenuseosutajad ei ole seotud samaväärsete privaatsus-, turbe-, abistamis-, tagastus-, kustutamis-, intsidendi-, auditi- ja edastamiskohustustega.
Kuues ebaõnnestumine on puudulik muudatuste tuvastamine. Tarnija muudab omanikku, majutuskohta, teenuse tüüpi, tugimudelit või alltöövõtuahelat ning keegi ei hinda riski uuesti.
Seitsmes ebaõnnestumine on auditijälje puudumine. Meeskonnad mäletavad otsust, kuid ei suuda tõendada, millal see tehti, kes selle heaks kiitis, milliseid kliente teavitati ja kuidas vastuväited lahendati.
Juhtkonna aruandlus CISO-dele ja DPO-dele
Alltöötlejate juhtimine peab tootma juhtimisinfot, mitte üksnes vastavusartefakte.
| Mõõdik | Miks see on oluline |
|---|---|
| Aktiivsed alltöötlejad teenuse ja andmekategooria järgi | Näitab töötlemisulatust ja privaatsusriski |
| Kriitilisi teenuseid toetavad alltöötlejad | Toetab talitluspidevuse planeerimist, DORA kindluse tagamist ja tarnijate prioriseerimist |
| Kolmandast riigist juurdepääsu või majutusega alltöötlejad | Toetab edastamise läbivaatamisi ja kliendideklaratsioone |
| Eelseisvad vastuväite esitamise aknad | Takistab enneaegset tootmiskeskkonda lubamist |
| Alltöötlejad, kellel puudub ajakohane hoolsuskontroll | Tuvastab kindluse tagamise lüngad |
| Lepingud, milles puuduvad edasiantavad klauslid | Toob esile õigusliku ja operatiivse riski |
| Kordushindamist ootavad tarnijamuudatused | Näitab juhtimiskorra töökoormust ja tööjärge |
| SLA-d ületanud avatud kliendivastuväited | Osutab lahendamata ärilistele, õiguslikele või tehnilistele takistustele |
Selline aruandlus sobib juhtimissüsteemi mudeliga. ISO/IEC 27001:2022 eeldab juhtimist, operatiivset ohjet, tulemuslikkuse hindamist ja pidevat täiustamist. DORA ja NIS2 tõstavad juhtkonna vastutuse taset. Alltöötlejate juhtimine peab asjakohasel juhul kajastuma privaatsuse juhtkomitee koosolekutel, tarnijariski ülevaatustel, ISMS-i juhtkonnapoolsel ülevaatusel ja IKT-riski aruandluses.
Koosta alltöötleja muudatuse tõendusmaterjali pakett
Alustage ühest hiljutisest tarnijamuudatusest ja testige, kas teie organisatsioon suudab vastata järgmistele küsimustele:
- Kas teenuseosutaja määratleti volitatud töötlejana, alltöötlejana, tarnijana, IKT-teenuse osutajana või kõigis neis rollides?
- Kas REG08 või samaväärne register ajakohastati enne kasutamist?
- Kas töötlemiskohad ja majutuskohad registreeriti?
- Kas rahvusvahelise edastamise indikaatoreid hinnati?
- Kas edastamise tõendusmaterjal seoti REG09 või samaväärse toimikuga?
- Kas leping sisaldas edasiantavaid privaatsus-, turbe-, abistamis-, tagastus-, kustutamis-, intsidendi-, auditi- ja edastamiskohustusi?
- Kas kliente teavitati nende lepingute kohaselt enne töötlemise algust?
- Kas vastuväite esitamise aknaid jälgiti ja lahendati?
- Kas tootmiskeskkonda lubamine blokeeriti kuni heakskiiduni?
- Kas audiitor suudaks otsustusjälje taastada vähem kui 30 minutiga?
Kui vastus on ei, ei ole lünk üksnes õiguslik. See puudutab operatiivset toimimist, lepinguid, tarnijariski, privaatsust ja auditeerimisvalmidust.
Clarysec aitab meeskondadel selle lünga kiiresti sulgeda. Kasutage Zenith Blueprinti, et paigutada alltöötlejate juhtimine oma ISMS-i ja PIMS-i rakendamise teekaardile. Kasutage Zenith Controlsi, et kaardistada tarnijasuhte, tarnijalepingu, IKT tarneahela, tarnijamuudatuse, pilveteenuse ja õiguslike nõuete kontrollimeetmed ISO/IEC 27001:2022, ISO/IEC 27701:2025, GDPR-i, DORA, NIS2, NIST CSF 2.0 ja COBIT 2019 lõikes. Kasutage Volitatud töötlejate, alltöötlejate ja kolmandate osapoolte privaatsusjuhtimise poliitikat, Kolmandate osapoolte ja tarnijate turbepoliitikat, Õigusnormidele vastavuse poliitikat, Andmekaitse ja privaatsuspoliitikat ning Tarnijasõltuvuse riskijuhtimise poliitikat, et muuta kaardistus igapäevaseks täitmiseks.
Ärge oodake üllatuslikku joonealust märkust tarnija e-kirjas. Looge töövoog, tõendusmaterjali pakett ja kontrollimeetmete kaart nüüd, et iga alltöötleja muudatus tõendaks küpset juhtimiskorda ega muutuks vastavuskriisiks.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council