#Andmekaitse
Articles tagged with "Andmekaitse"
73 articles
Infoturbejuhid, vastavusjuhid ja pilvearhitektid: vaadake, kuidas muuta ISO 27001:2022 pilve kontrollimeetmed püsiva vastavuse osaks. Praktilised näited, tehnilised kaardistustabelid ja Clarysec rakendatavad tegevuskavad ühendavad turbe, juhtimise ja auditivalmiduse eri raamistikes.
Põhjalik juhend tarnijariskide juhtimise rakendamiseks alates juhatuse tasandi kriisidest kuni mitme raamistiku põhise auditieduni, kasutades tegelikke stsenaariume, Clarysec’i Zenith tööriistakomplekte ja praktilisi tegevusmudeleid, mis kaitsevad tarneahelat kogu selle elutsükli jooksul.
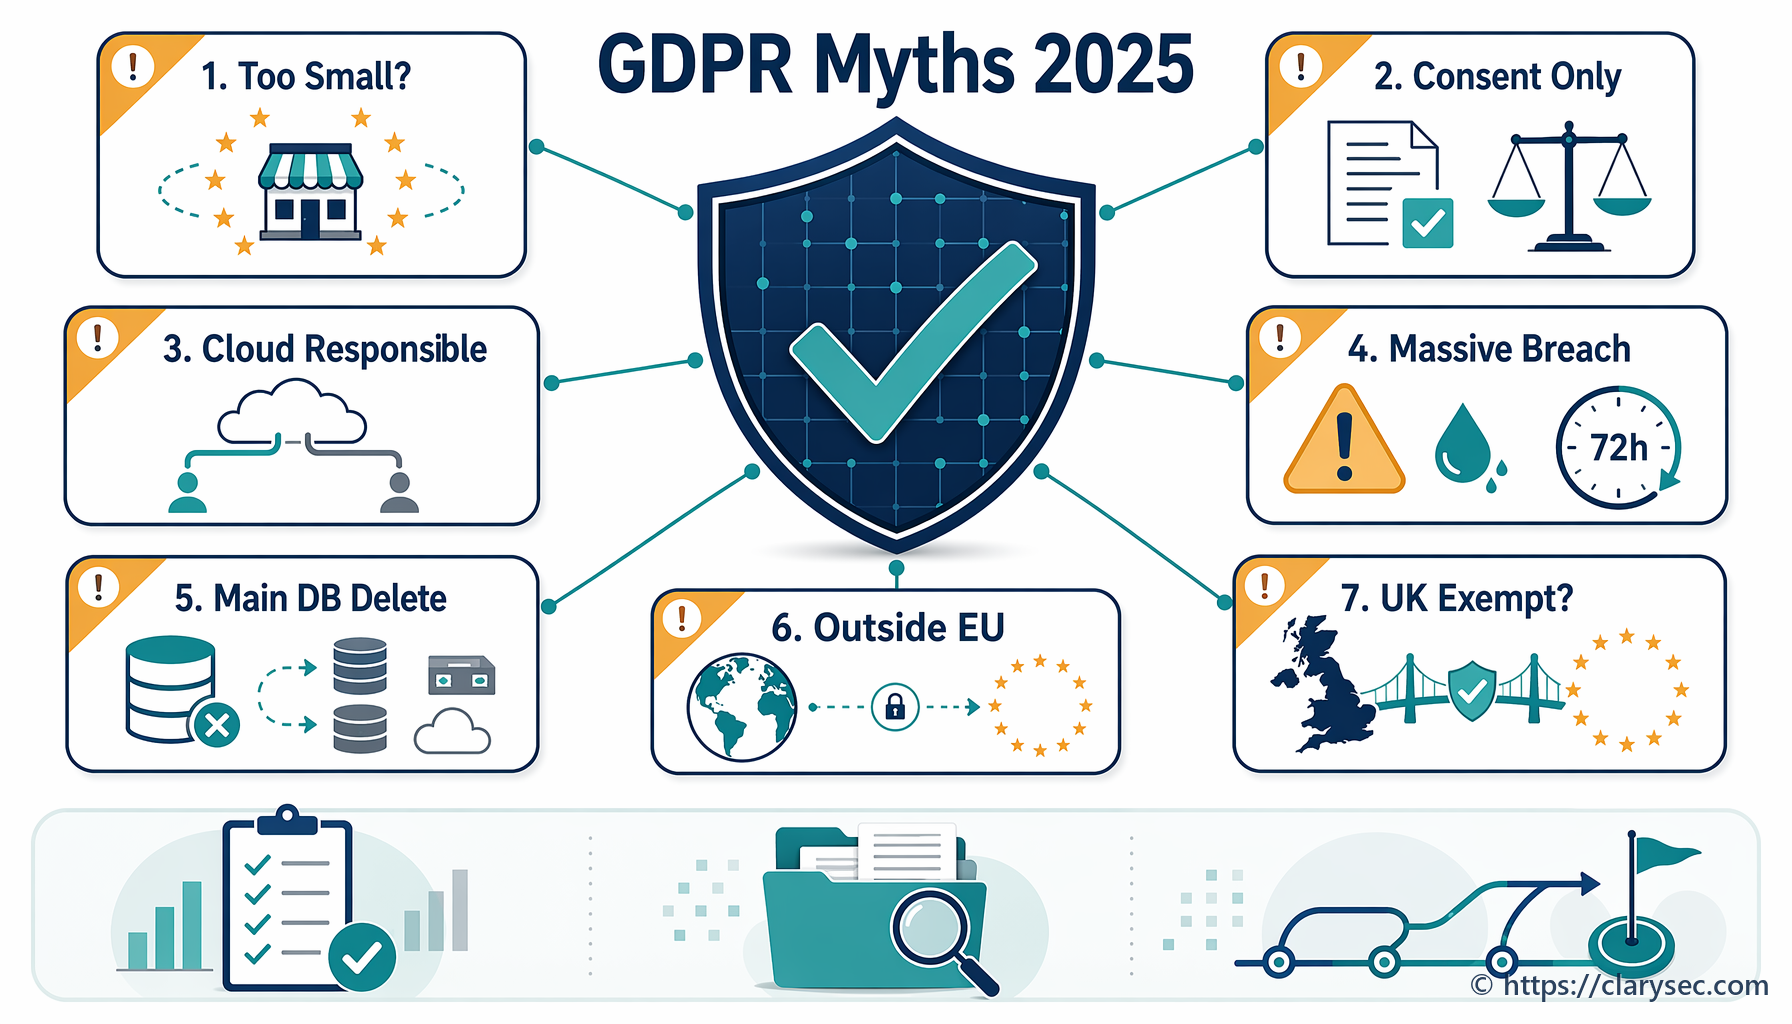
Selgitame, mis on 2025. aasta 7 peamise GDPR-i müüdi taga tegelikult tõsi. Meie ekspertjuhend kummutab levinud väärarusaamad nõusoleku, isikuandmetega seotud rikkumiste ja nõuetelevastavuse kohta.
Praktiline 2026. aasta juhend, kuidas muuta RoPA ja andmevoogude kaardistamine ühtseks tõendikihiks GDPR Article 30, NIS2 kriitiliste teenuste, DORA IKT-sõltuvuste ja ISO/IEC 27001:2022 auditite jaoks.
Praktiline juhend infoturbejuhtidele ja VKE-de omanikele tugeva andmepüügikindluse programmi loomiseks kooskõlas ISO 27001:2022, NIS2 ja DORA nõuetega.
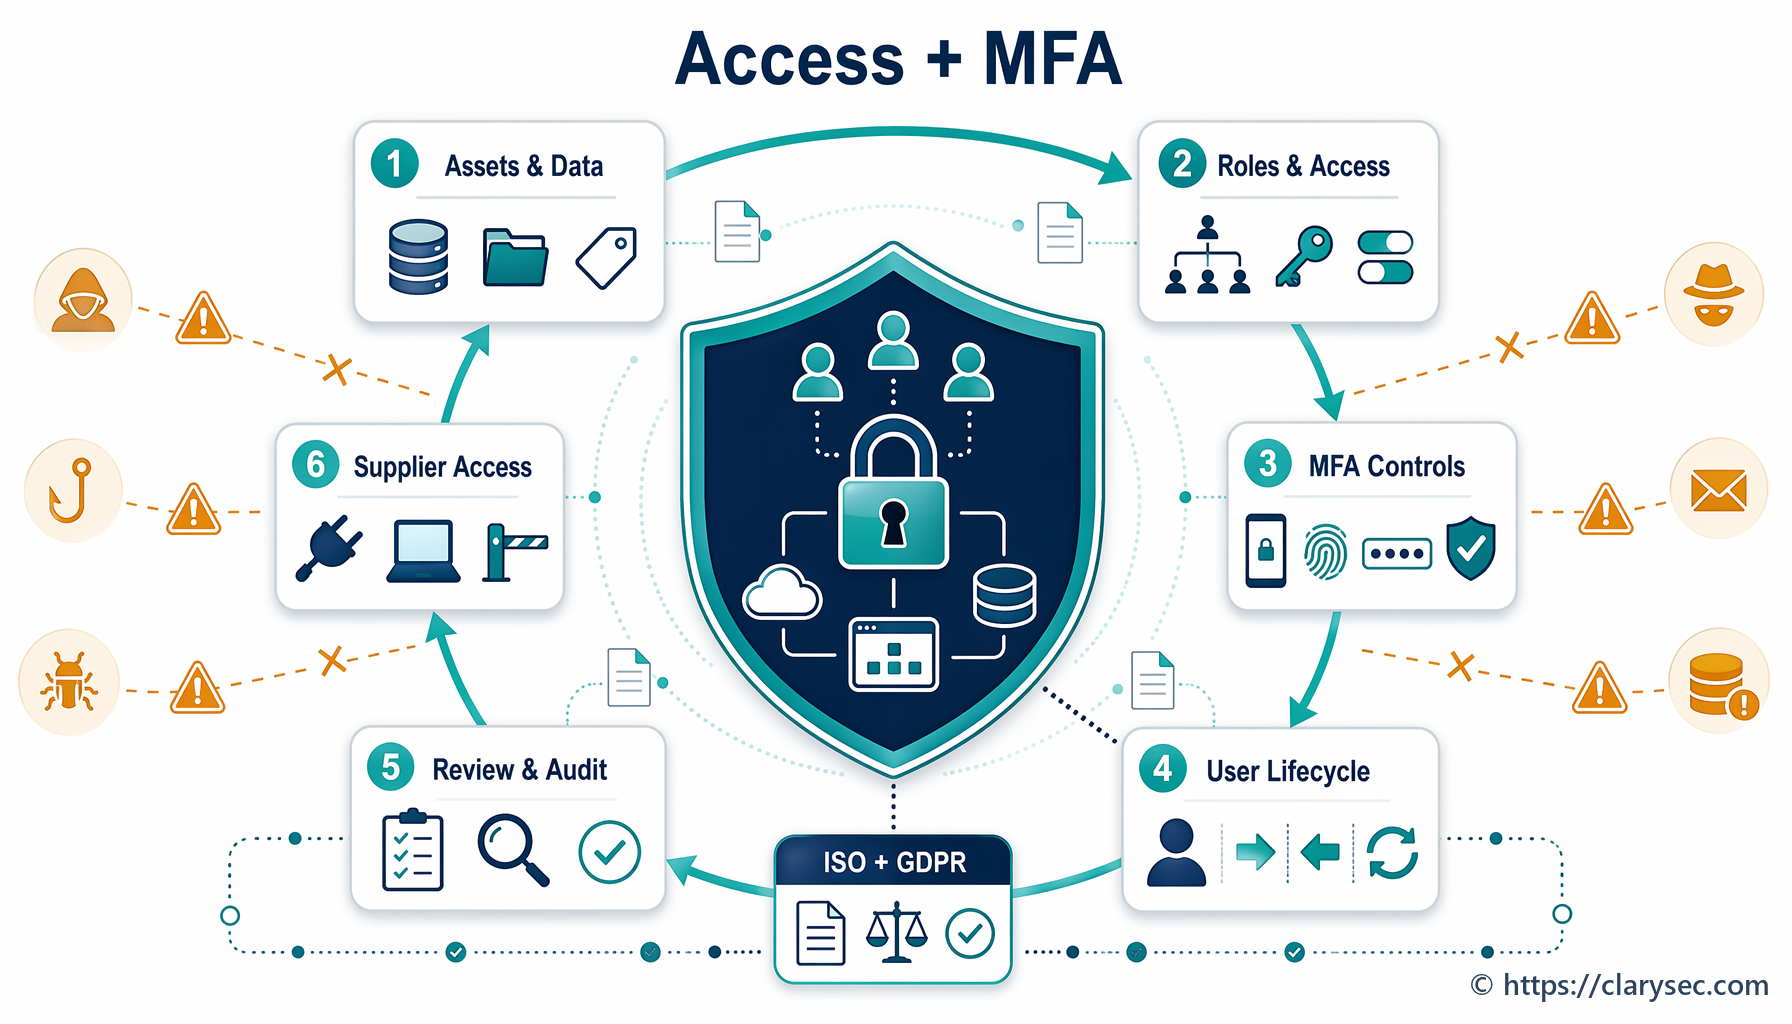
Kuidas VKE-d saavad rakendada juurdepääsukontrolli ja MFA-d kooskõlas ISO 27001:2022 A.8.2, A.8.3 ning GDPR Article 32 nõuetega, vähendades riski ja tõendades nõuetele vastavust.
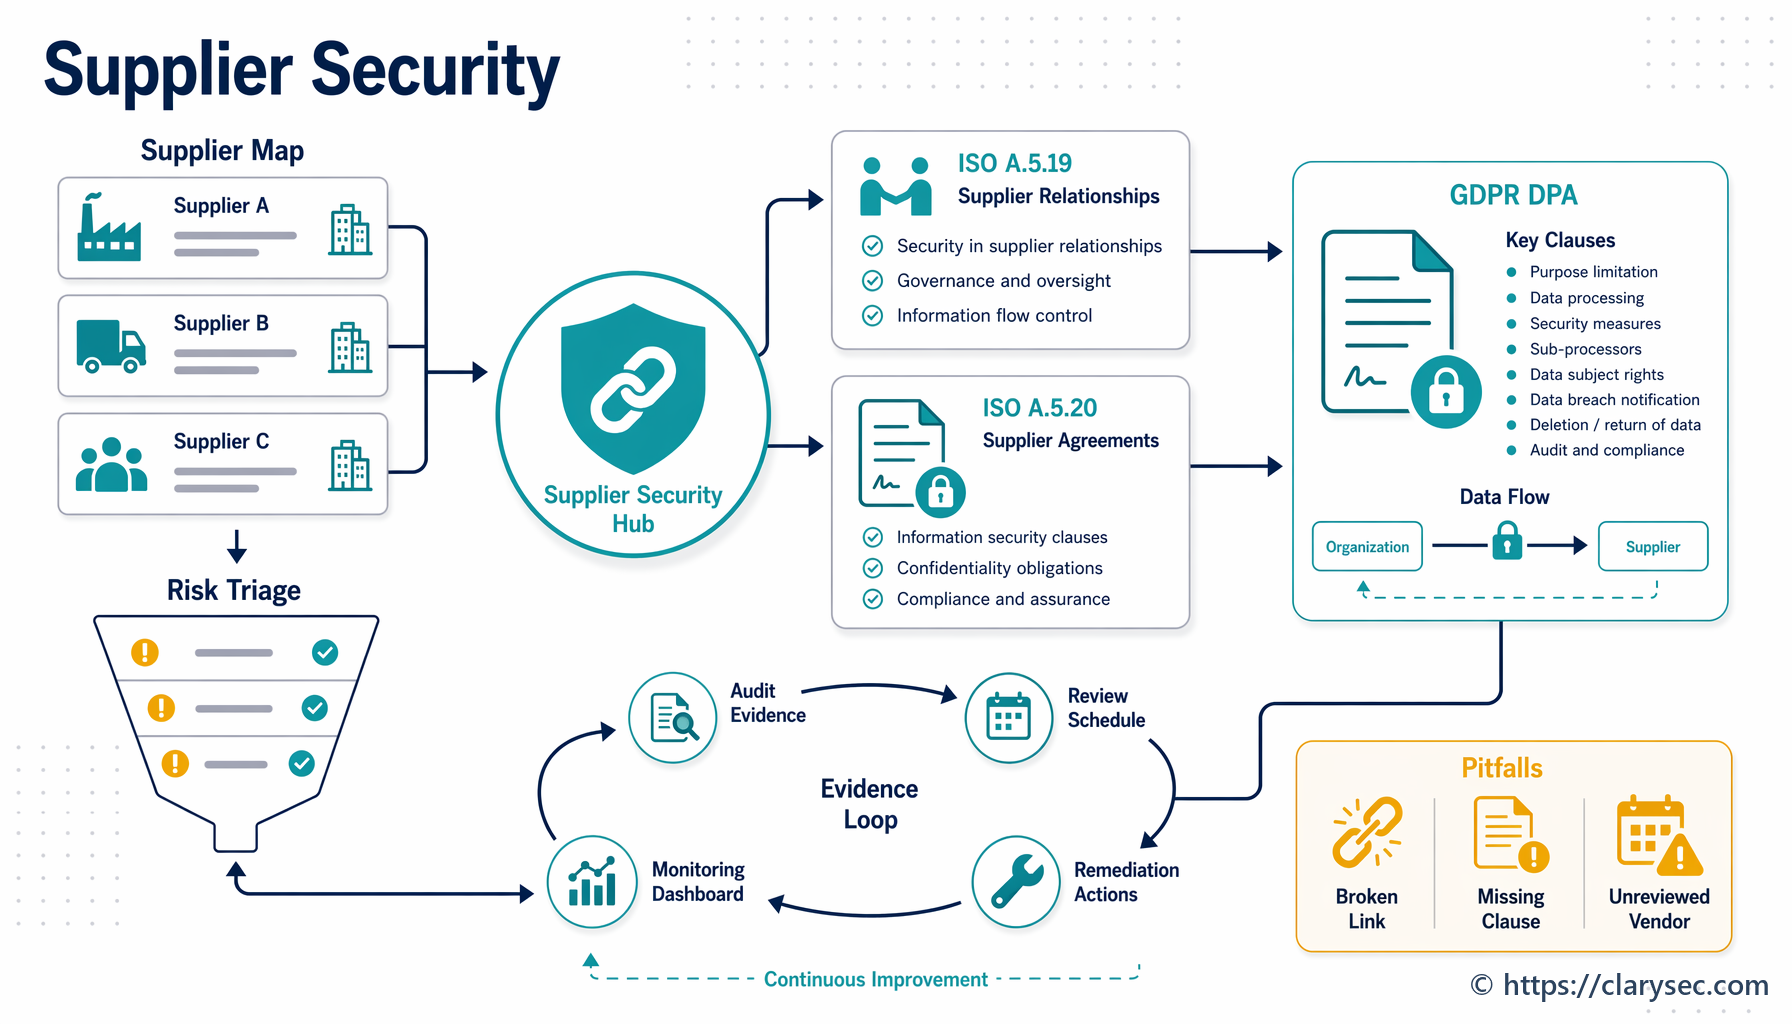
Õpi juhtima tarnijatega seotud infoturberiske ISO 27001:2022 kontrollimeetmete A.5.19 ja A.5.20 abil ning tagama, et andmetöötluslepingud ja muud lepingud vastaksid rangetele GDPR nõuetele.
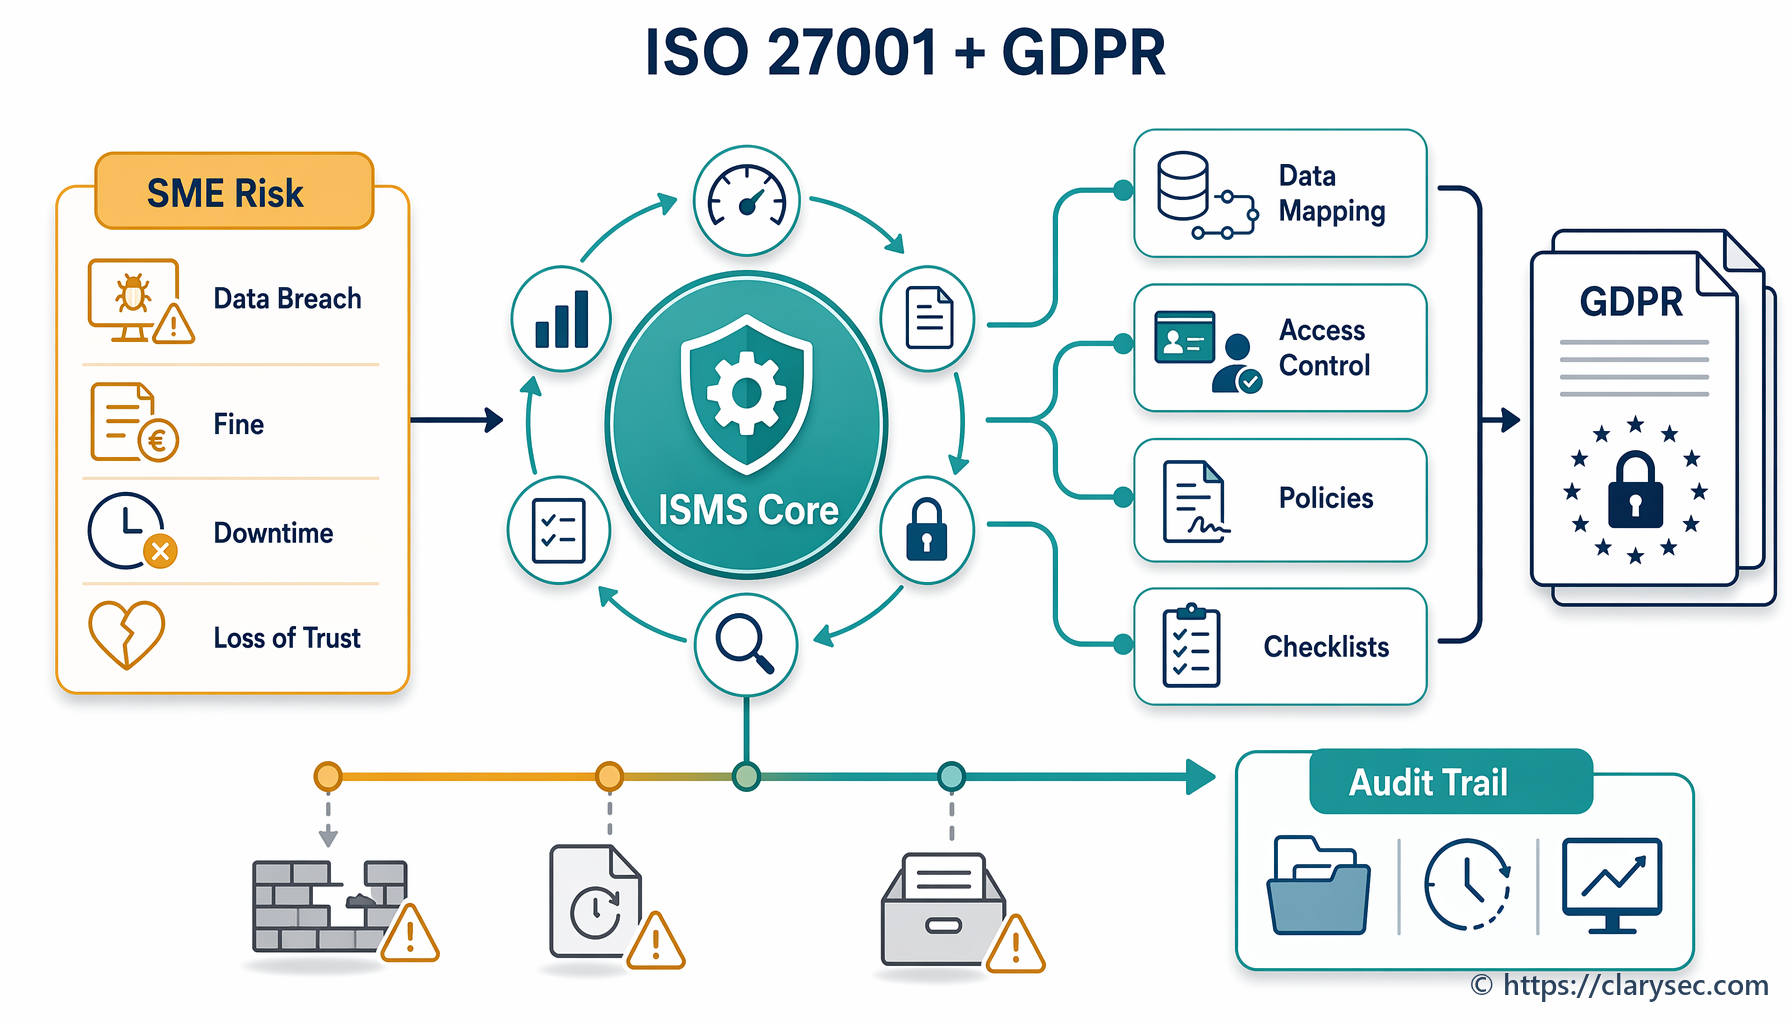
Tutvuge, kuidas VKE-d saavad kasutada ISO/IEC 27001:2022 raamistikku tugeva infoturbe juhtimissüsteemi (ISMS) loomiseks, mis käsitleb süsteemselt GDPR-i andmekaitsenõudeid.
Õpi, kuidas luua ISO 27001:2022 kontrollimeetmete A.6.3 ja A.6.4 alusel mõõdetav andmepüügile vastupidavuse programm, et vähendada inimtegurist tulenevat riski ja tõendada vastavust.