#Intsidentidele Reageerimine
Articles tagged with "Intsidentidele Reageerimine"
72 articles
Praktiline käsiraamat infoturbejuhile ja HR-vastavuse eest vastutajale töötajate isikut tuvastava teabe juhtimiseks GDPR-i, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 ja COBIT 2019 alusel.
Praktiline juhend infoturbejuhtidele, vastavusjuhtidele ja ettevõtete omanikele, kes vajavad kaitstavat ISO 27001 tõendusmaterjali NIS2 juhtorgani vastutuse, DORA juhtimise, tarnijate järelevalve ja GDPR Article 32 kohase töötlemise turvalisuse kohta.
Turbelogid on intsidentidele reageerimisel hädavajalikud, kuid sisaldavad sageli isikut tuvastavat teavet. See tegevusjuhis näitab, kuidas hallata logisid GDPR-i, ISO 27701, NIS2 ja DORA nõuete lõikes.
Praktiline juhend infoturbejuhtidele ja nõuetele vastavuse meeskondadele turvalise failiedastuse juhtimiseks, ISO/IEC 27001:2022 kontrollimeetmete vastendamiseks GDPR, NIS2 ja DORA nõuetega ning auditivalmis tõendusmaterjali loomiseks.
Praktiline infoturbejuhi juhend pilveteenuste jagatud vastutuse maatriksi koostamiseks: kuidas tõendada, kes vastutab iga kontrollimeetme eest, millist tõendusmaterjali on vaja ning kuidas pilveteenuse pakkujaid ja alltöötlejaid juhitakse ISO/IEC 27001:2022, NIS2, DORA ja GDPR lõikes.
Praktiline juhend NIST SP 800-207 nullusalduse arhitektuuri teisendamiseks auditivalmis tõendusmaterjaliks ISO/IEC 27001:2022, NIS2, DORA, GDPR ja klientide turbeülevaatuste jaoks.
Praktiline juhend ELi kübersolidaarsuse määruseks valmistumiseks ISO/IEC 27001:2022 tõendusmaterjali, Clarysec poliitikate, tarnijajuhtimise, intsidentidele reageerimise, logimise, talitluspidevuse ning NIS2, DORA, GDPR, NIST CSF 2.0 ja COBIT 2019 vastavuse ristkaardistuse abil.
Praktiline Clarysec juhend ISO 27001-põhise küberohuteabe jagamise ülesehitamiseks, mis toetab DORA Article 45 nõudeid, NIS2 koostööd, GDPR-i nõuetele vastavat avalikustamist, ISAC-is osalemist ja auditiks sobivat tõendusmaterjali 2026. aastal.
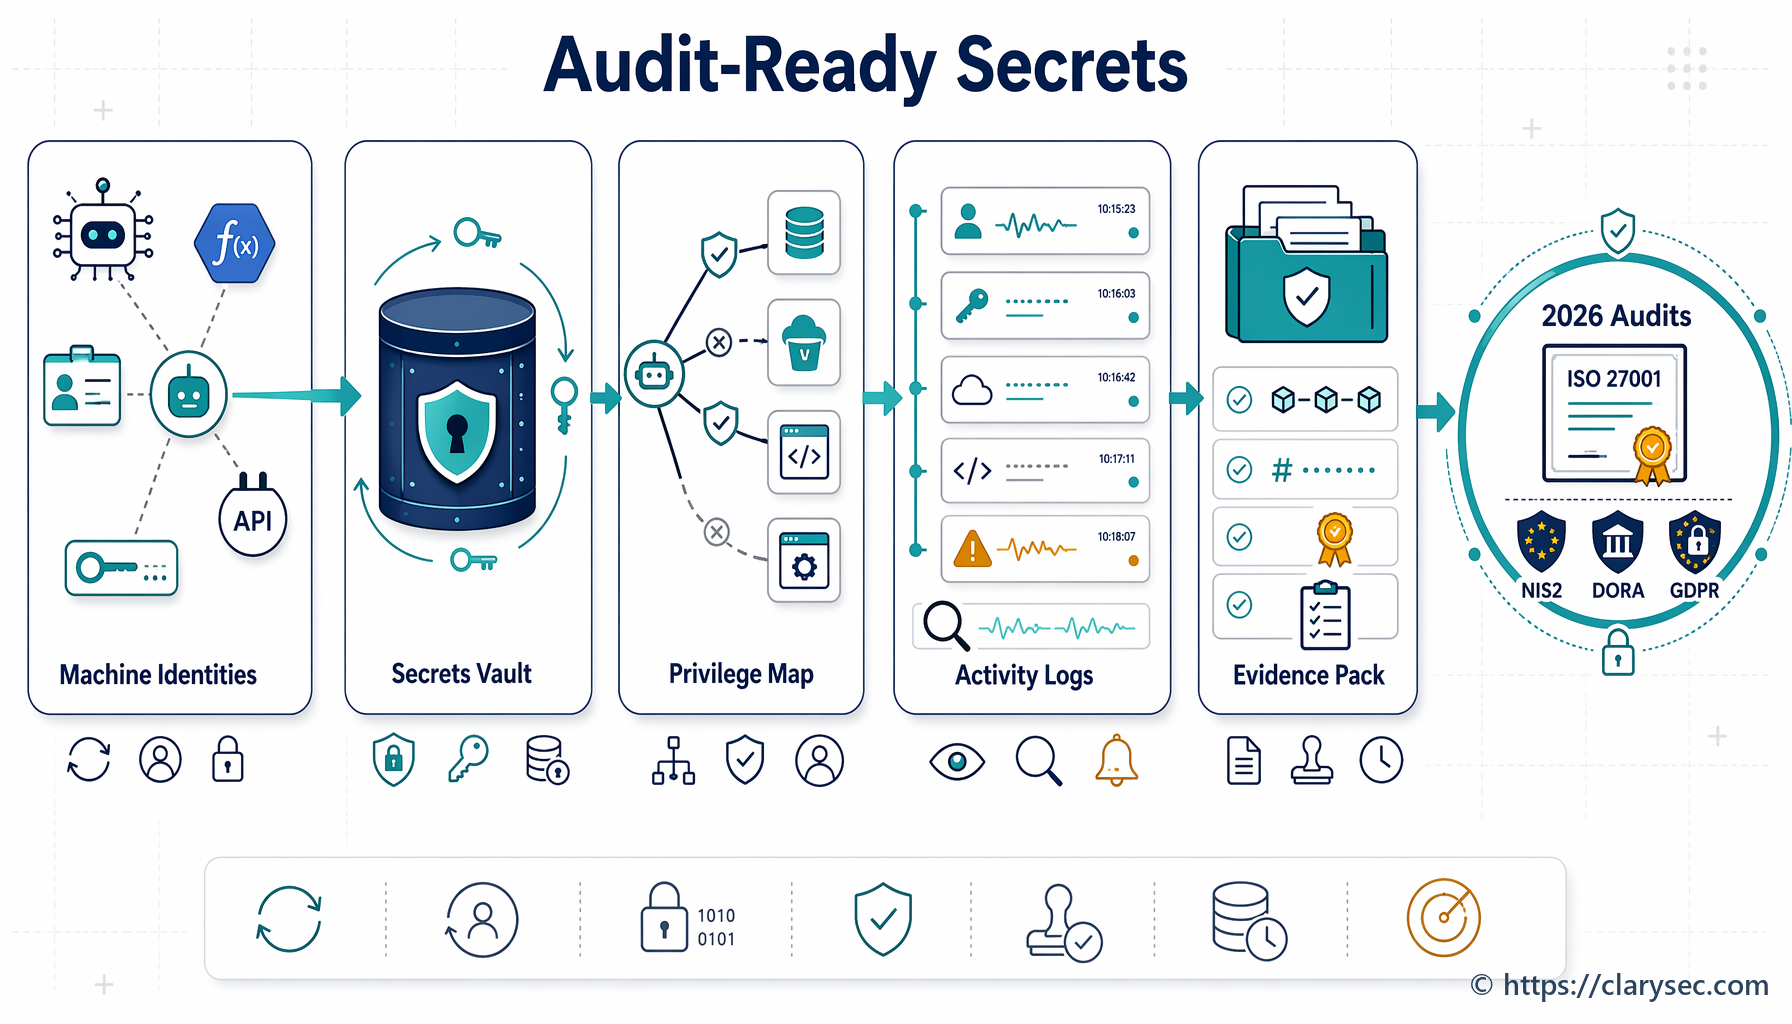
Praktiline auditivalmis juhend mitteinimidentiteetide, API-võtmete, teenusekontode, CI/CD saladuste, sertifikaatide ja tarnijate autentimisandmete juhtimiseks, kasutades ISO/IEC 27001:2022 tõendusmaterjali NIS2, DORA ja GDPR jaoks.