#Pilveturve
Articles tagged with "Pilveturve"
33 articles
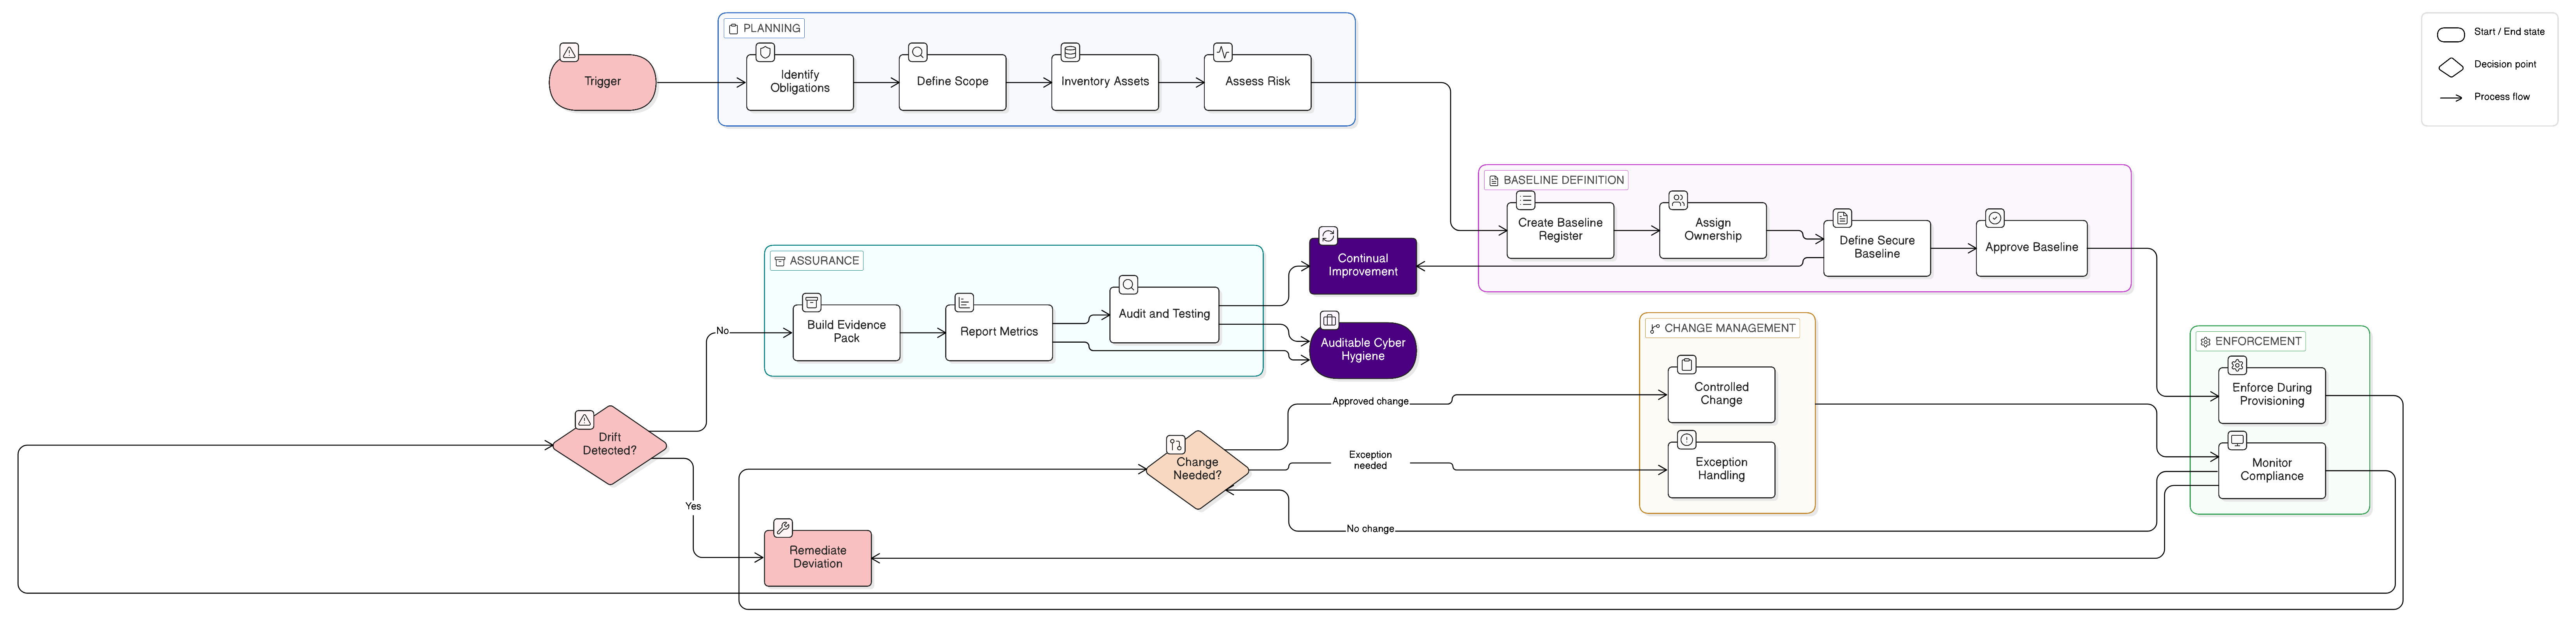
Turvakonfiguratsiooni baastasemed on nüüd keskne tõenduspunkt ISO/IEC 27001:2022, NIS2, DORA, GDPR ja klientide turbeülevaatuste jaoks. See põhjalik juhend näitab, kuidas Clarysec poliitikate, Zenith Blueprinti ja Zenith Controlsi abil turvakonfiguratsiooni baastasemeid määratleda, rakendada, seirata ja tõendada.
Õppige, kuidas luua auditivalmis isikut tuvastava teabe kaitse kontrollimeetmeid, laiendades ISO/IEC 27001:2022 raamistikku standarditega ISO/IEC 27701:2025 ja ISO/IEC 29151:2022 ning vastendades need GDPR-i, NIS2, DORA, NIST-põhise kindlustandmise ja COBIT 2019 juhtimisootustega.
Ühtne NIS2 rakendusmääruse 2024/2690 ja ISO/IEC 27001:2022 kontrollimeetmete vastendus pilve-, MSP-, MSSP- ja andmekeskuse teenusepakkujatele. Sisaldab Clarysec poliitikaklausleid, auditi tõendusmaterjali, DORA ja GDPR vastavusse viimist ning praktilist rakendamise tegevuskava.
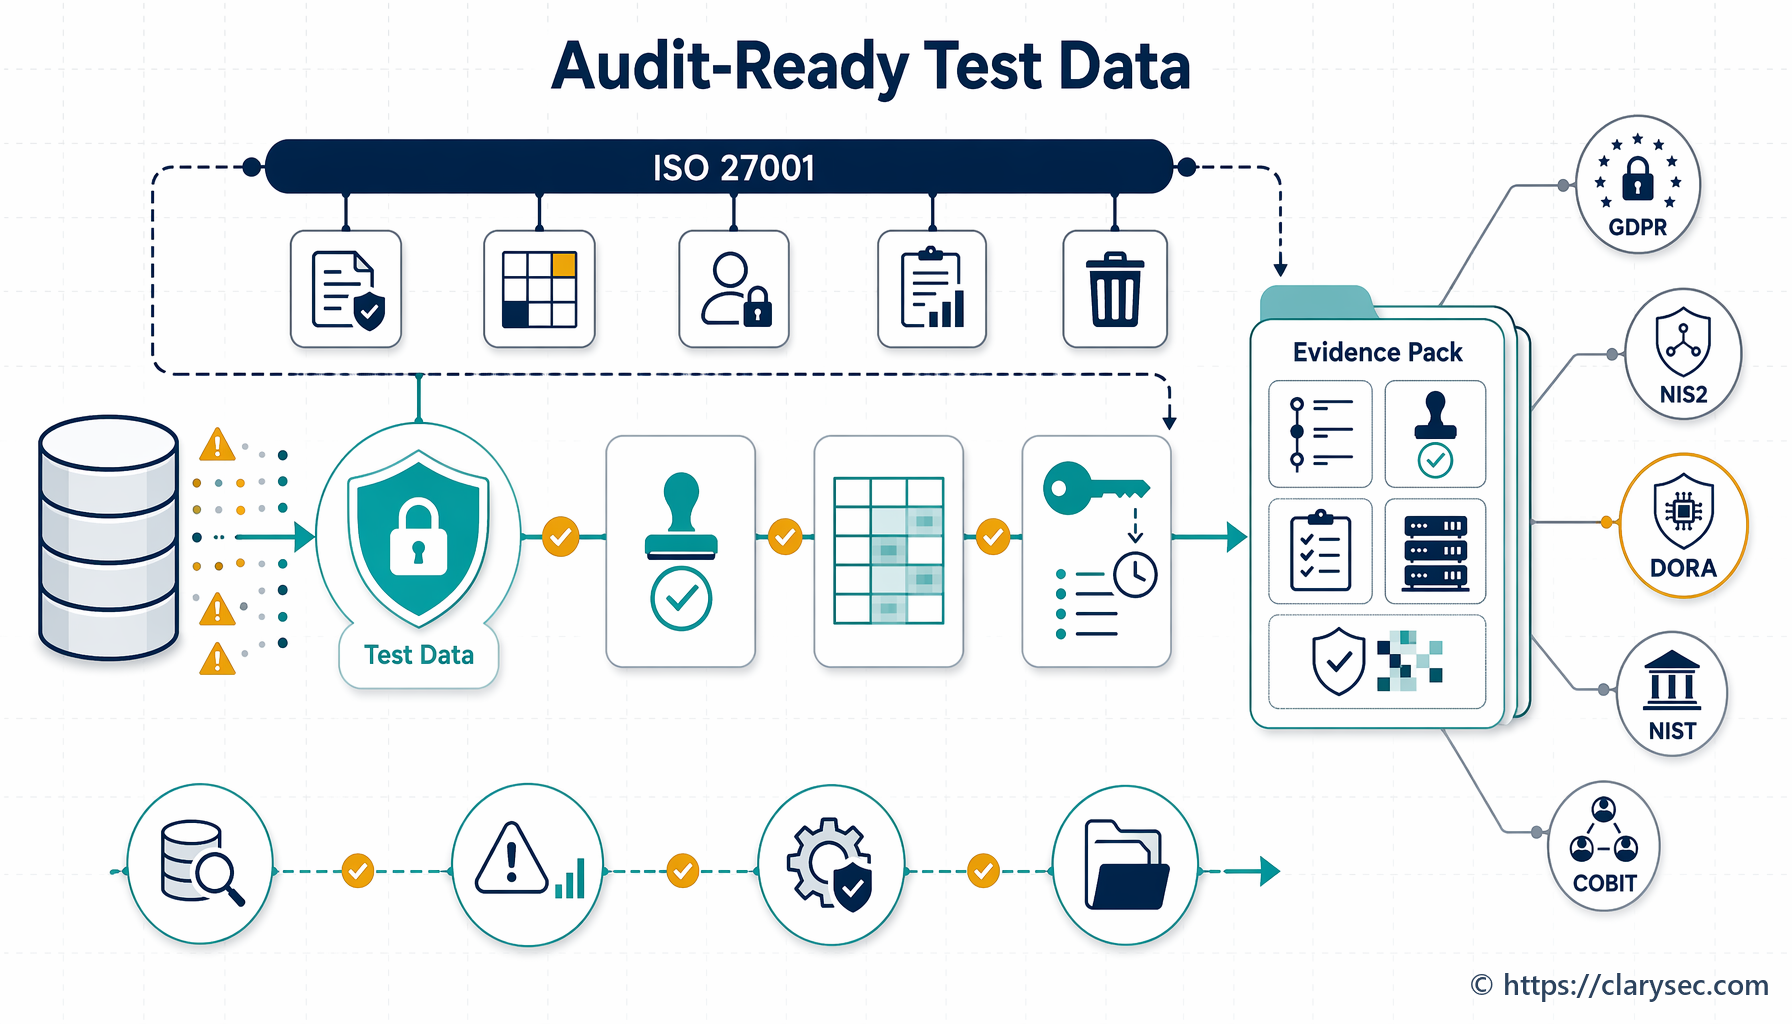
Tootmisvälised keskkonnad on nüüd tõsine auditiobjekt. See juhend näitab, kuidas kaitsta testandmeid, vahekeskkonna süsteeme ja kvaliteeditagamise töövooge ISO/IEC 27001:2022 tõendusmaterjaliga, mis on vastendatud GDPR, NIS2, DORA, NIST ja COBIT nõuetega.
Praktiline juhend infoturbejuhtidele kvantajastuks valmis krüptograafia üleminekuplaani koostamiseks, kasutades ISO/IEC 27001:2022, ISO/IEC 27002:2022, NIST postkvantkrüptograafia standardeid ja Clarysec auditiks valmis tööriistakomplekte.
DNS-i ja domeeniregistripidajate juhtimine on nüüd juhatuse tasandi toimepidevuse küsimus. See juhend näitab, kuidas muuta DNSSEC, registri lukustus, registripidaja juurdepääs, tsoonimuudatused ja seire kaitstavaks vastavuse tõendusmaterjaliks.
EUCS-i pilveteenuste sertifitseerimine võib 2026. aastal tugevdada pilveteenuse osutaja kohta saadavat kindlust, kuid see tuleb siduda teie ISO 27001 ISMS-i, tarnijariski protsessi, lepingute, intsidendijuhiste ja GDPR vastutuse tõendusmaterjaliga.
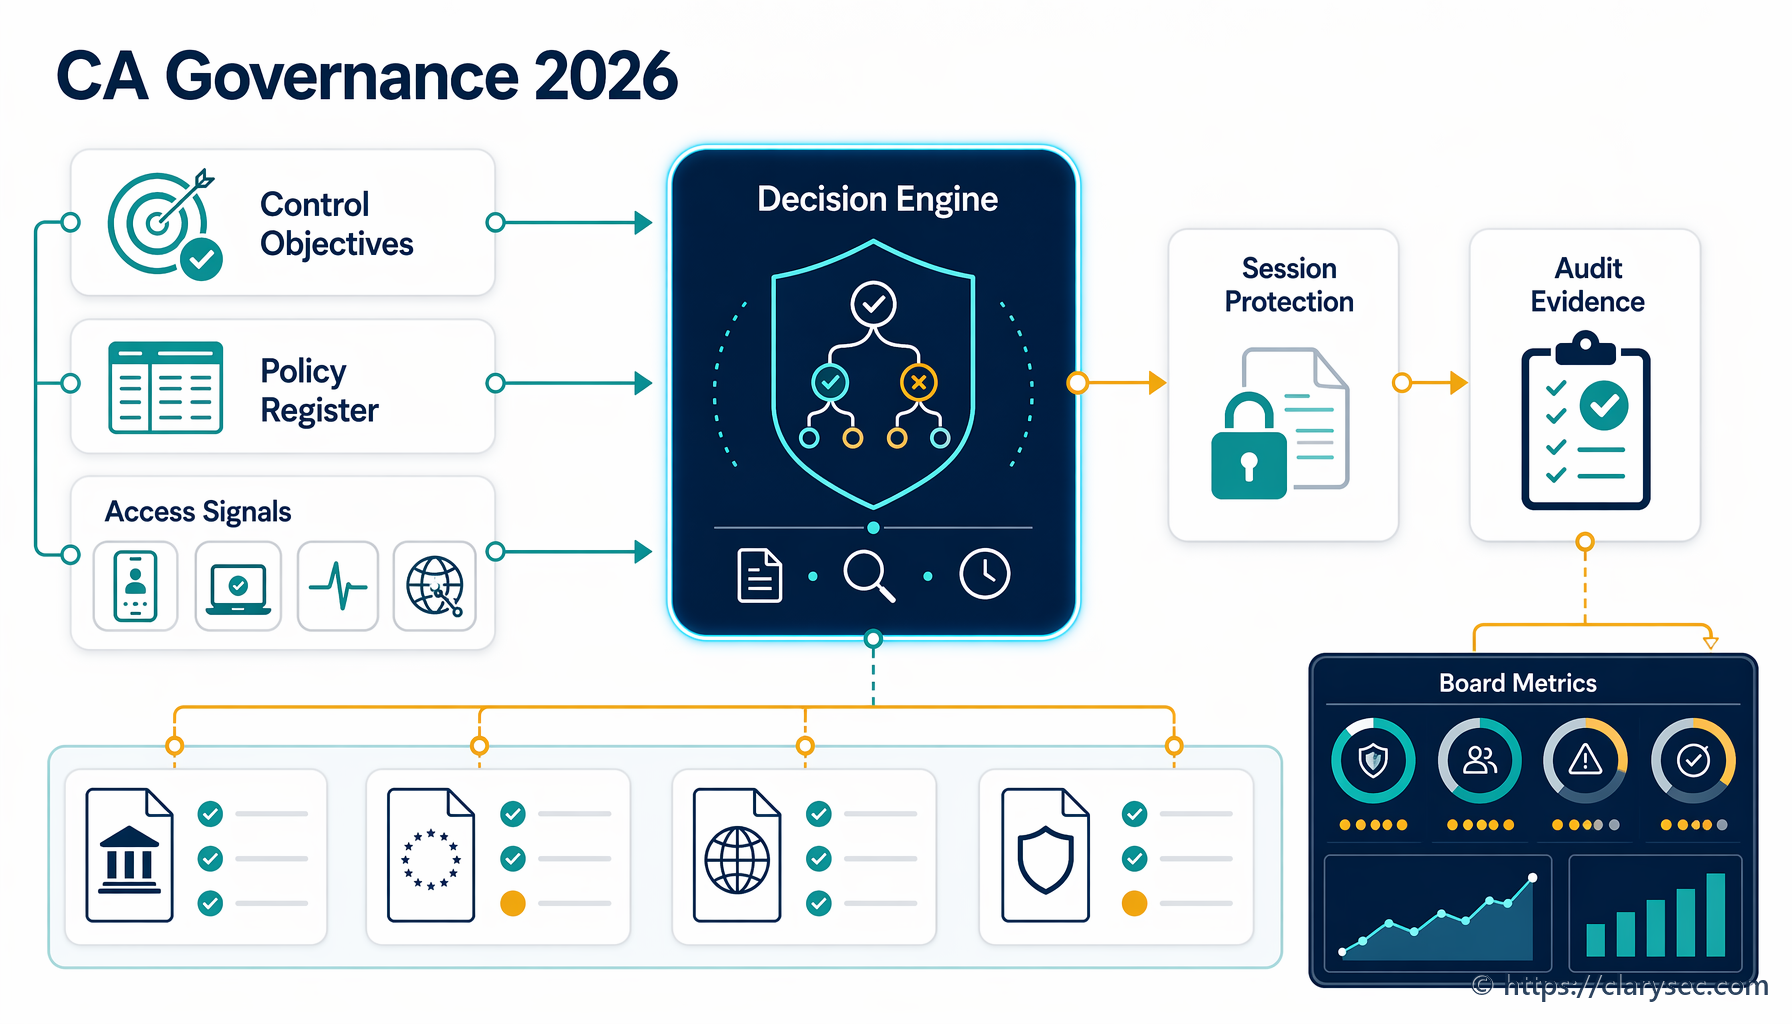
Praktiline juhend Microsoft Entra Conditional Accessi juhtimiseks auditikõlbliku kontrollisüsteemina koos ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST ja COBIT tõendusmaterjali kaardistusega.
Praktiline juhend infoturbejuhtidele, nõuetelevastavuse juhtidele ja juhtorganitele: kuidas teisendada kvalitatiivsed küberriskid finantsiliseks riskipositsiooniks, ISO 27001 tõendusmaterjaliks, NIS2 järelevalveks ja DORA IKT tegevuskerksuse otsusteks.