#Riskijuhtimine
Articles tagged with "Riskijuhtimine"
105 articles
Allkiri poliitikal ei ole piisav. Vaadake, kuidas muuta tippjuhtkond oma tugevaimaks turbevaraks, kasutades praktilisi samme, poliitikanäiteid ja nõueteüleseid vastendusi ISO 27001:2022, NIS2, DORA ja teiste raamistike jaoks.
NIS2 direktiivi 24 tunni teavitamisnõue muudab mängureegleid. See põhjalik juhend näitab infoturbejuhtidele ja audiitoritele, kuidas üles ehitada vastupidav ja nõuetele vastav intsidentidele reageerimise plaan, mis peab vastu regulatiivsele kontrollile ja tegelikele rünnetele, kasutades Clarysec poliitikaid ja nõueteülese vastavuse tööriistakomplekte.
Praktiline juhend infoturbejuhtidele kompenseerivate kontrollimeetmete rakendamiseks ja dokumenteerimiseks puhkeolekus andmete kaitseks olukorras, kus krüptimine ei ole teostatav. Käsitleme tegelikku auditistsenaariumi ning seome kihilise kaitse ISO/IEC 27001:2022, GDPR, NIS2, DORA ja NIST raamistikega.
Lunavararünnak tabab organisatsiooni juhatuse koosoleku ajal. Varukoopiad toimivad, aga kas turve toimib samuti? Vaadake, kuidas rakendada ISO/IEC 27001:2022 toimepidevuse kontrollimeetmeid, et säilitada turve surve all, vastata audiitorite ootustele ning täita DORA ja NIS2 rangeid nõudeid Clarysec ekspertide teekaardi abil.
Nõuetele vastavuse kontrollnimekirjad ei hoia rikkumisi ära; aktiivne juhtimine hoiab. Analüüsime infoturbejuhi suurimaid juhtimismüüte tegeliku intsidendi näitel ning anname tegevuskava ettevõtte tegeliku küberkerksuse loomiseks koos praktiliste sammude, poliitikanäidete ja nõuete ristkaardistustega ISO 27001:2022, NIS2, DORA ja muude raamistike jaoks.
Auditikatastroofe ei põhjusta nõrgad tulemüürid, vaid nõuetelevastavuse käsitlemine tehnilise kontrollnimekirjana. Tutvu Claryseci juhtimissüsteemi strateegiate, kaardistatud kontrollimeetmete ja praktiliste poliitikatega, mis toetavad sujuvat vastavust ISO 27001, NIS2 ja DORA nõuetele.
Kui simulatsioon kohtub tegelikkusega: kriis, mis paljastas turbe pimealad
Kell oli teisipäeval 14.00, kui kiiresti kasvava FinTech-ettevõtte infoturbejuht Alex oli sunnitud lunavara simulatsiooni peatama. Slackis lahvatasid pinged, juhatus jälgis olukorda üha kasvava ärevusega ning DORA vastavustähtaeg lähenes ähvardavalt. Rutiinseks kavandatud simulatsioon paisus haavatavuste demonstratsiooniks: sisenemispunktid jäid tuvastamata, kriitilisi varasid ei prioriseeritud, teabevahetusplaan ei toiminud ning tarnijarisk oli parimal juhul ebaselge.
Mitte kaugel seisis keskmise suurusega tarneahela ettevõtte infoturbejuht silmitsi tegeliku andmeturbeintsidendiga. Andmepüügiga saadud autentimisandmed võimaldasid ründajatel pilverakendustest tundlikke tehinguandmeid välja viia. Kindlustusandja nõudis vastuseid, kliendid küsisid auditijälgi ja juhatus ootas kiiret kinnitust. Aegunud riskilogid, ebaselge varade omandus, killustatud intsidendihaldus ja pärandjuurdepääsukontrollid muutsid päeva täielikuks katastroofiks.
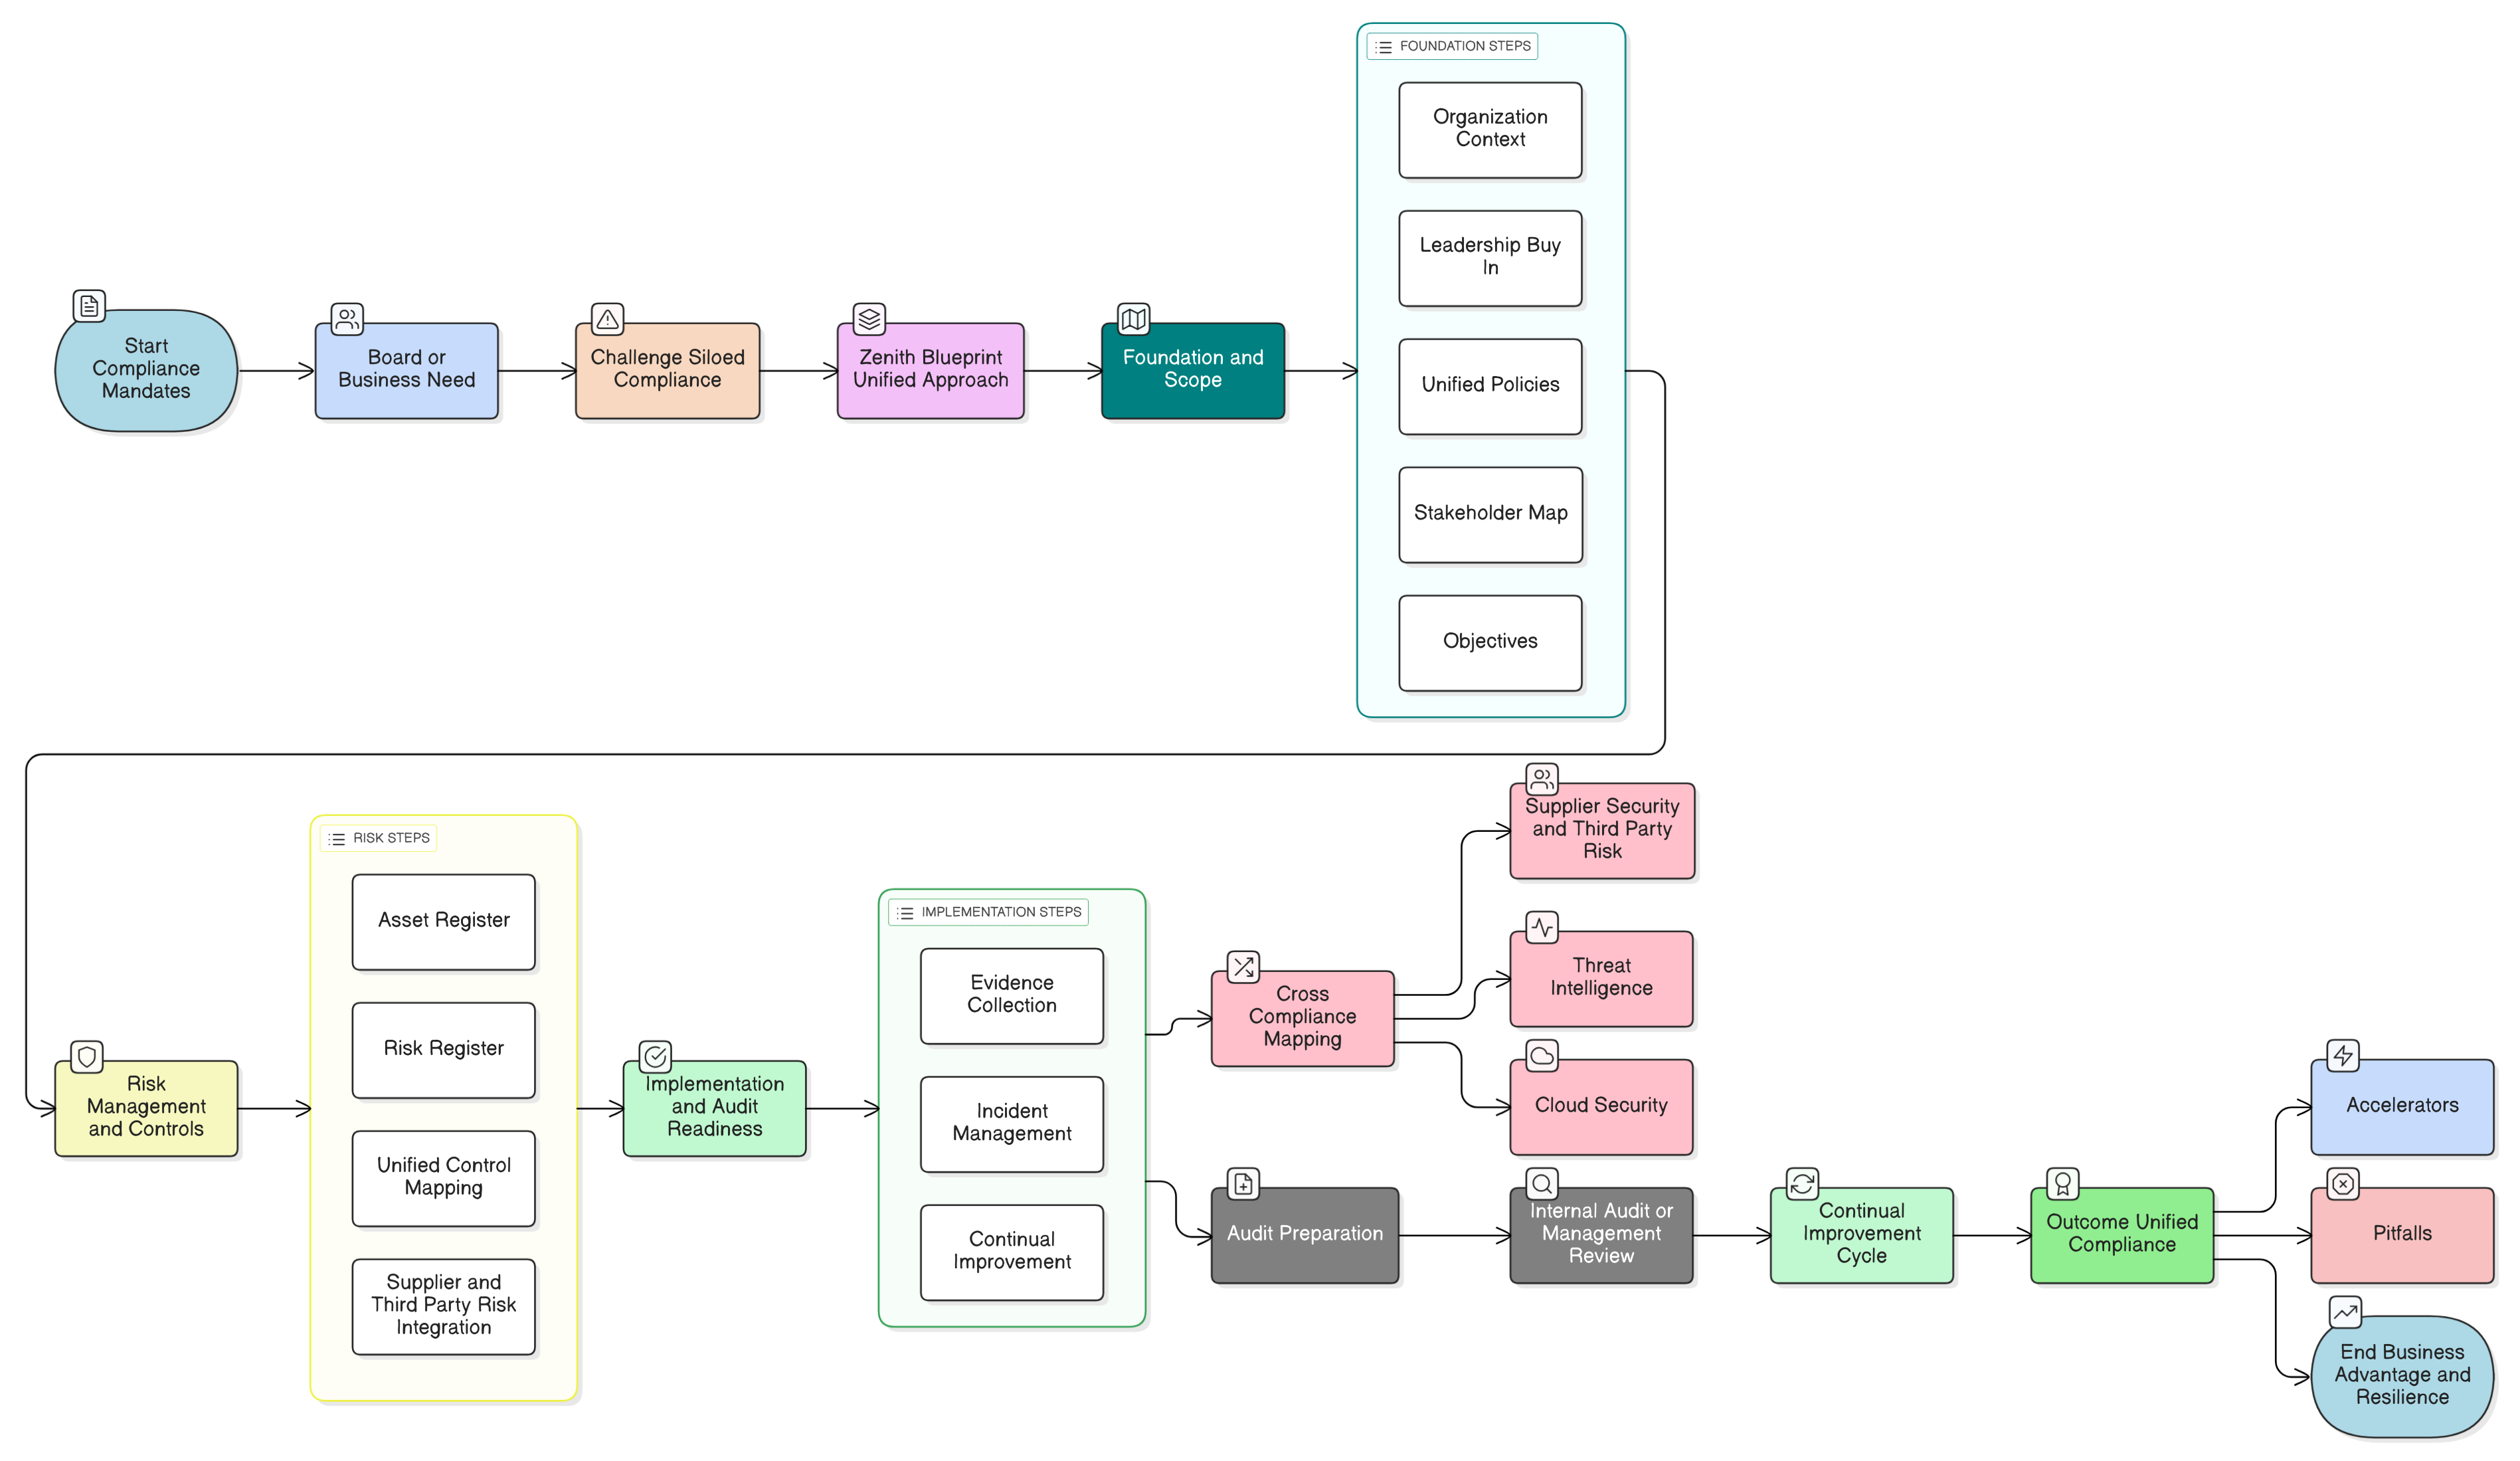
Clarysec’i Zenith Blueprint pakub kiireimat ja usaldusväärseimat ühtset lähenemist ISO 27001:2022, NIS2 ja DORA nõuete täitmiseks. Tutvuge praktiliste sammude, kontrollimeetmete kaardistuste ja realistlike stsenaariumidega, mis aitavad infoturbejuhtidel ja ärijuhtidel saavutada tegeliku auditi- ja tegevusvalmiduse.
Joonda oma intsidentidele reageerimise strateegia NIS2, DORA ja ISO/IEC 27001:2022 nõuetega Claryseci läbiproovitud praktikate, rakendatavate vastenduste ja tugevate poliitikate abil. Sisaldab realistlikke stsenaariume, praktilisi kontrollnimekirju ja samme auditikõlbliku tõendusmaterjali loomiseks.