
ISO 27001 auditi tõendusmaterjal NIS2 ja DORA jaoks
Vaadake, kuidas kasutada ISO/IEC 27001:2022 siseauditit ja juhtkonna läbivaatamist ühtse tõendusmootorina NIS2, DORA, GDPR, tarnijariski, klientidele kindluse andmise ja juhatuse vastutuse jaoks.
Articles tagged with "Talitluspidevus"
Vaadake, kuidas kasutada ISO/IEC 27001:2022 siseauditit ja juhtkonna läbivaatamist ühtse tõendusmootorina NIS2, DORA, GDPR, tarnijariski, klientidele kindluse andmise ja juhatuse vastutuse jaoks.

Regulatiivsete kontaktide register ei ole enam halduslik korrastustegevus. NIS2, DORA, GDPR ja ISO/IEC 27001:2022 kontekstis on see operatiivne tõendusmaterjal selle kohta, et organisatsioon suudab teavitada õiget asutust, järelevalveasutust, tarnijat või tippjuhti enne tähtaja saabumist.

Ühtne NIS2 rakendusmääruse 2024/2690 ja ISO/IEC 27001:2022 kontrollimeetmete vastendus pilve-, MSP-, MSSP- ja andmekeskuse teenusepakkujatele. Sisaldab Clarysec poliitikaklausleid, auditi tõendusmaterjali, DORA ja GDPR vastavusse viimist ning praktilist rakendamise tegevuskava.

DNS-i ja domeeniregistripidajate juhtimine on nüüd juhatuse tasandi toimepidevuse küsimus. See juhend näitab, kuidas muuta DNSSEC, registri lukustus, registripidaja juurdepääs, tsoonimuudatused ja seire kaitstavaks vastavuse tõendusmaterjaliks.

Õpi kasutama ISO 27001 kohaldatavusdeklaratsiooni auditivalmis sillana NIS2, DORA, GDPR, riskikäsitluse, tarnijate, intsidentidele reageerimise ja tõendusmaterjali vahel.
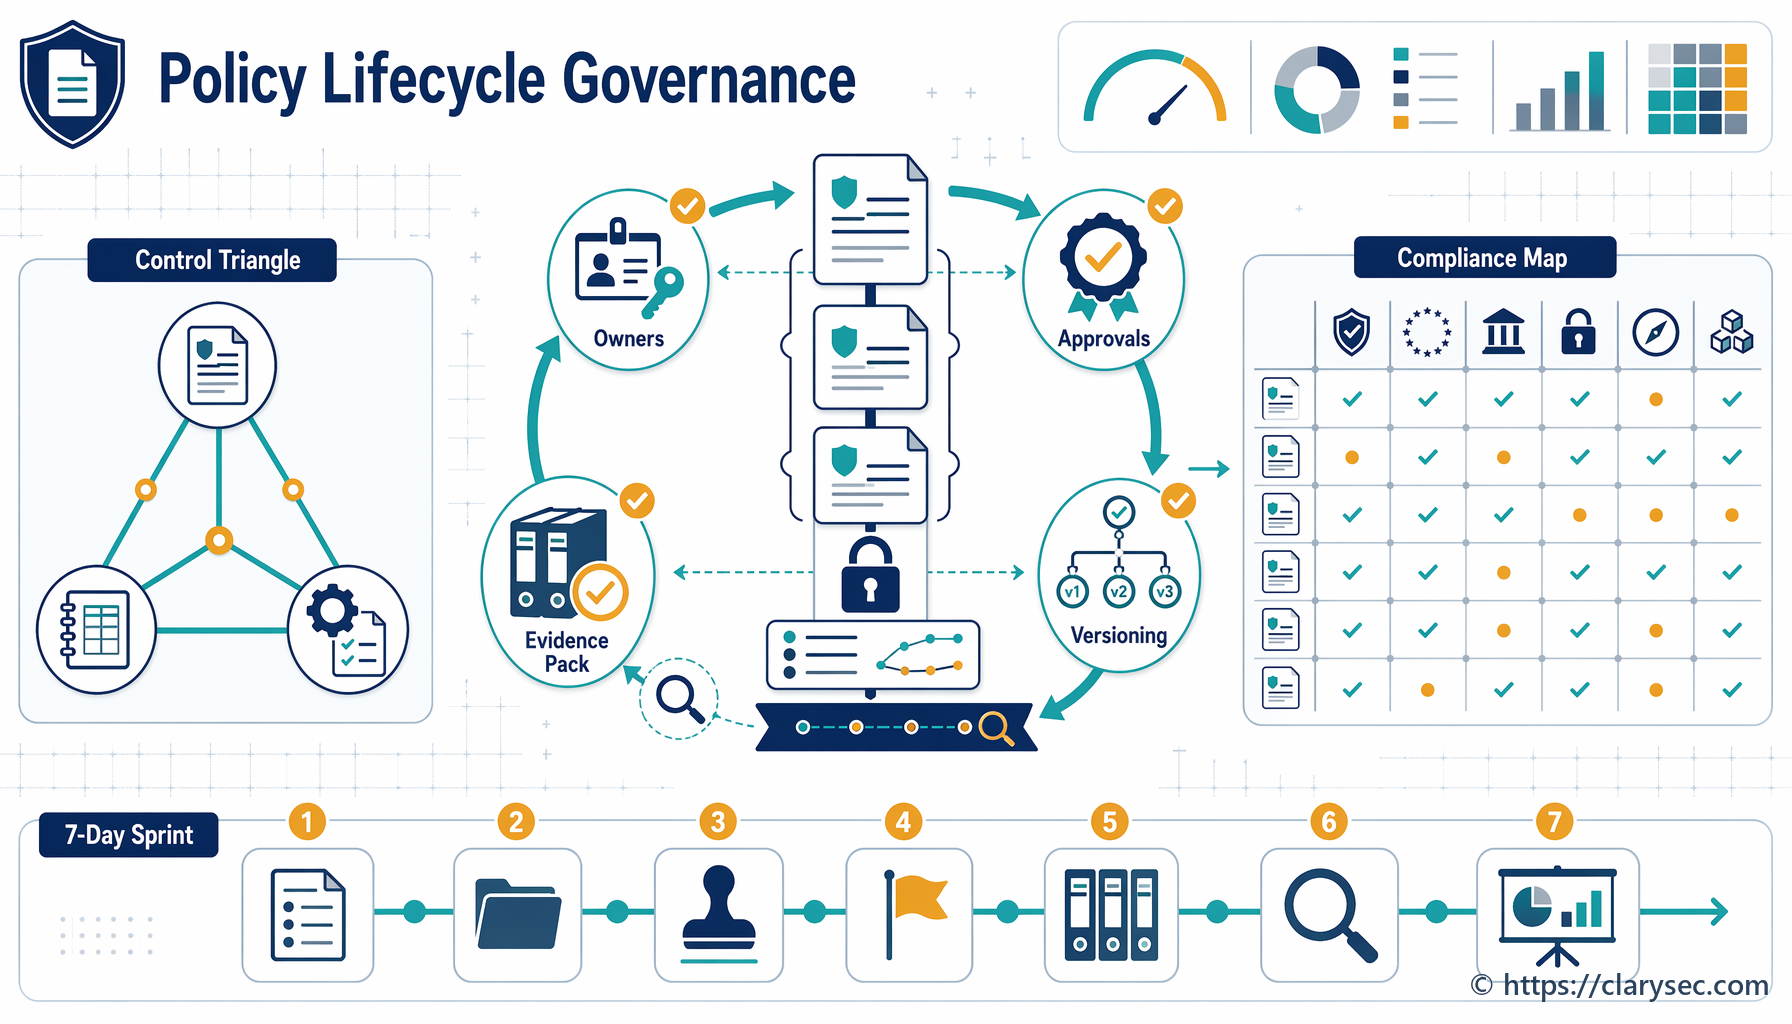
Poliitikate juhtimisest on saanud tõendusmaterjali juhtimine. Vaadake, kuidas hallata ISO/IEC 27001:2022 dokumenteeritud teavet ja luua auditivalmis tõendusmaterjal NIS2, DORA ja GDPR jaoks.

Praktiline juhend infoturbejuhile ISO 27001 ISMSi kohaldamisala määratlemiseks NIS2 oluliste teenuste, DORA kriitiliste või oluliste funktsioonide, GDPR töötlemise, varade, tarnijate ja auditi tõendusmaterjali lõikes.

Praktiline juhend infoturbejuhtidele, nõuetelevastavuse juhtidele ja juhtorganitele: kuidas teisendada kvalitatiivsed küberriskid finantsiliseks riskipositsiooniks, ISO 27001 tõendusmaterjaliks, NIS2 järelevalveks ja DORA IKT tegevuskerksuse otsusteks.

NIS2 direktiivi 24 tunni teavitamisnõue muudab mängureegleid. See põhjalik juhend näitab infoturbejuhtidele ja audiitoritele, kuidas üles ehitada vastupidav ja nõuetele vastav intsidentidele reageerimise plaan, mis peab vastu regulatiivsele kontrollile ja tegelikele rünnetele, kasutades Clarysec poliitikaid ja nõueteülese vastavuse tööriistakomplekte.