#Tarnijahaldus
Articles tagged with "Tarnijahaldus"
77 articles
Õpi looma ISO 27701:2025 PIMS-i auditi ja juhtkonnapoolse ülevaatuse tsüklit, mis tõendab GDPR-i vastutuspõhimõtte täitmist tõendusmaterjali, CAPA, juhtkonna otsuste ja raamistikeülese vastavuskaardistuse abil.
ISO/IEC 27001:2022 punktis 9.3 käsitletud juhtkonnapoolne ülevaatus on kujunemas praktiliseks juhtorgani tõendusmehhanismiks, millega tõendada küberturvalisuse järelevalvet NIS2 ja DORA raames. See juhend näitab, kuidas infoturbejuhid, vastavusjuhid, audiitorid ja kontrollimeetmete omanikud saavad muuta ülevaatuse protokollid, KPI-d, intsidendid, riskid ja parandusmeetmed kaitstavaks juhtimise tõendusmaterjaliks.
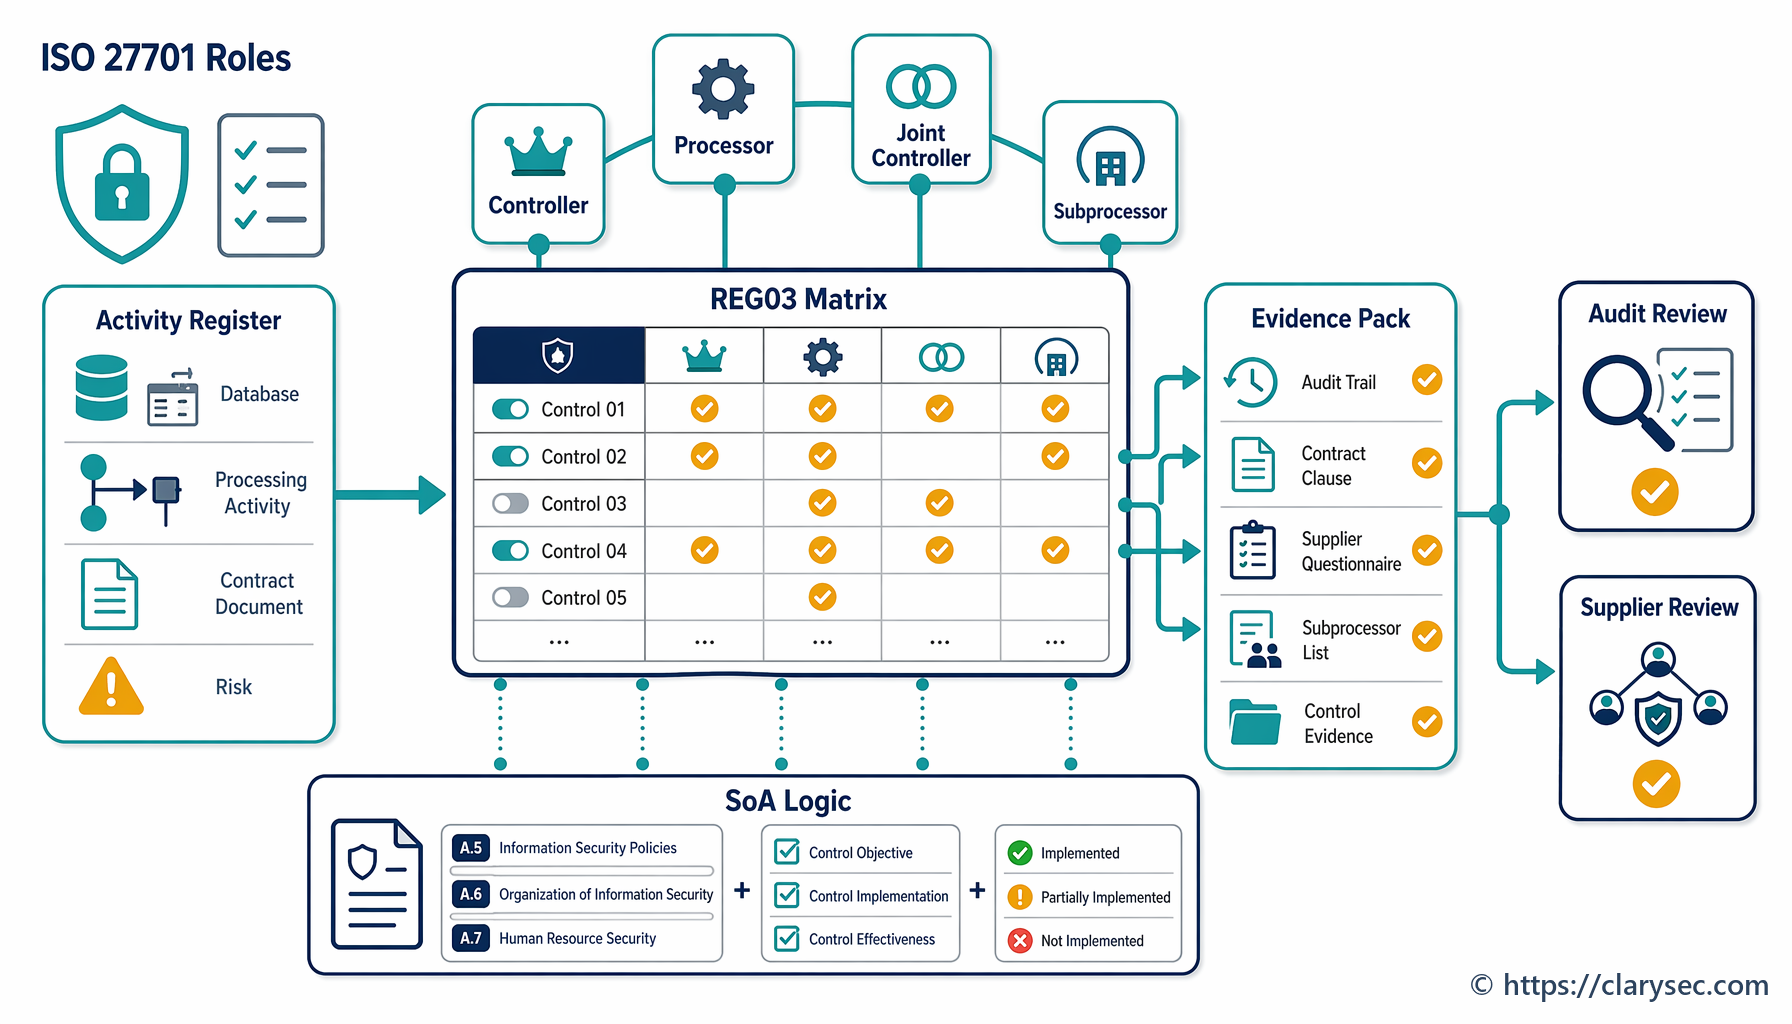
Õpi otsustama, millised ISO 27701 PIMS-i kontrollimeetmed kohalduvad GDPR-i vastutava töötleja, volitatud töötleja, kaasvastutava töötleja ja alltöötleja rollides, ning kuidas dokumenteerida auditivalmis tõendusmaterjali REG02, REG03, REG08, Clarysec poliitikate, Zenith Blueprinti ja Zenith Controlsi abil.
Praktiline 2026. aasta juhend ISO 27001-põhiseks andmete elutsükli juhtimiseks GDPR-i säilitamisnõuete, NIS2 küberhügieeni ja DORA IKT-riski kontekstis koos Clarysec poliitikaklauslite, kontrollivastenduste, audititõendite ja pilvekeskkonna kustutamise töövoogudega.
Praktiline 2026. aasta juhend privilegeeritud juurdepääsu halduse ja break-glass-kontode juhtimiseks ISO/IEC 27001:2022, Claryseci poliitikate, Zenith Blueprinti ja Zenith Controlsi abil.
Praktiline käsiraamat infoturbejuhile ja HR-vastavuse eest vastutajale töötajate isikut tuvastava teabe juhtimiseks GDPR-i, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 ja COBIT 2019 alusel.
Praktiline juhend infoturbejuhtidele, vastavusjuhtidele ja ettevõtete omanikele, kes vajavad kaitstavat ISO 27001 tõendusmaterjali NIS2 juhtorgani vastutuse, DORA juhtimise, tarnijate järelevalve ja GDPR Article 32 kohase töötlemise turvalisuse kohta.
Praktiline juhend infoturbejuhtidele ja nõuetele vastavuse meeskondadele turvalise failiedastuse juhtimiseks, ISO/IEC 27001:2022 kontrollimeetmete vastendamiseks GDPR, NIS2 ja DORA nõuetega ning auditivalmis tõendusmaterjali loomiseks.
Praktiline infoturbejuhi juhend pilveteenuste jagatud vastutuse maatriksi koostamiseks: kuidas tõendada, kes vastutab iga kontrollimeetme eest, millist tõendusmaterjali on vaja ning kuidas pilveteenuse pakkujaid ja alltöötlejaid juhitakse ISO/IEC 27001:2022, NIS2, DORA ja GDPR lõikes.