#Tarnijahaldus
Articles tagged with "Tarnijahaldus"
71 articles
NIS2 muudab küberturbe juhtorgani vastutuse küsimuseks. See juhend näitab, kuidas juhatused, infoturbejuhid ja vastavusjuhid saavad kasutada ISO/IEC 27001:2022 standardit, Clarysec poliitikaid, Zenith Blueprinti ja Zenith Controlsi, et tõendada järelevalvet, hoolsuskohustuse täitmist ja raamistikülese küberjuhtimise toimimist.
Praktiline juhend infoturbejuhile NIS2 ja DORA pidevaks vastavusseireks, kasutades ISO/IEC 27001:2022, kontrollimeetmete omanikke, KPI-sid, KRI-sid, tõendusmaterjali kogumise rütmi, poliitikate vastendamist ja auditivalmis tõendusmaterjali.
Praktiline juhend DORA kolmandast isikust IKT-teenuse osutajate väljumisstrateegiate koostamiseks nii, et need oleksid lepinguliselt toetatud, tehniliselt teostatavad, testitud ja auditivalmis.
Praktiline juhend infoturbejuhtidele koordineeritud haavatavuste avalikustamise kohta NIS2, DORA, GDPR ja ISO/IEC 27001:2022 alusel, hõlmates poliitikateksti, vastuvõtu töövoogu, tarnijate eskaleerimist, audititõendusmaterjali ja kontrollimeetmete kaardistust.
Praktiline juhend auditivalmis GDPR Article 32 tehniliste ja korralduslike meetmete koostamiseks ISO 27001:2022, ISO 27005, NIS2, DORA ja Clarysec tööriistakomplektide abil.
Praktiline juhend finantssektori üksustele, kes peavad siduma DORA TLPT, tegevuskerksuse testimise, ISO 27001 kontrollimeetmed, tarnijate kinnitused, taaste tõendusmaterjali ja juhatuse aruandluse üheks auditivalmis tõendusahelaks.
Praktiline juhend, kuidas muuta ISO 27001 riskihindamine ja riskikäsitlus auditikõlblikuks tõendusmaterjaliks NIS2, DORA, GDPR-i, tarnijakinnituse ja juhtorgani vastutuse jaoks.
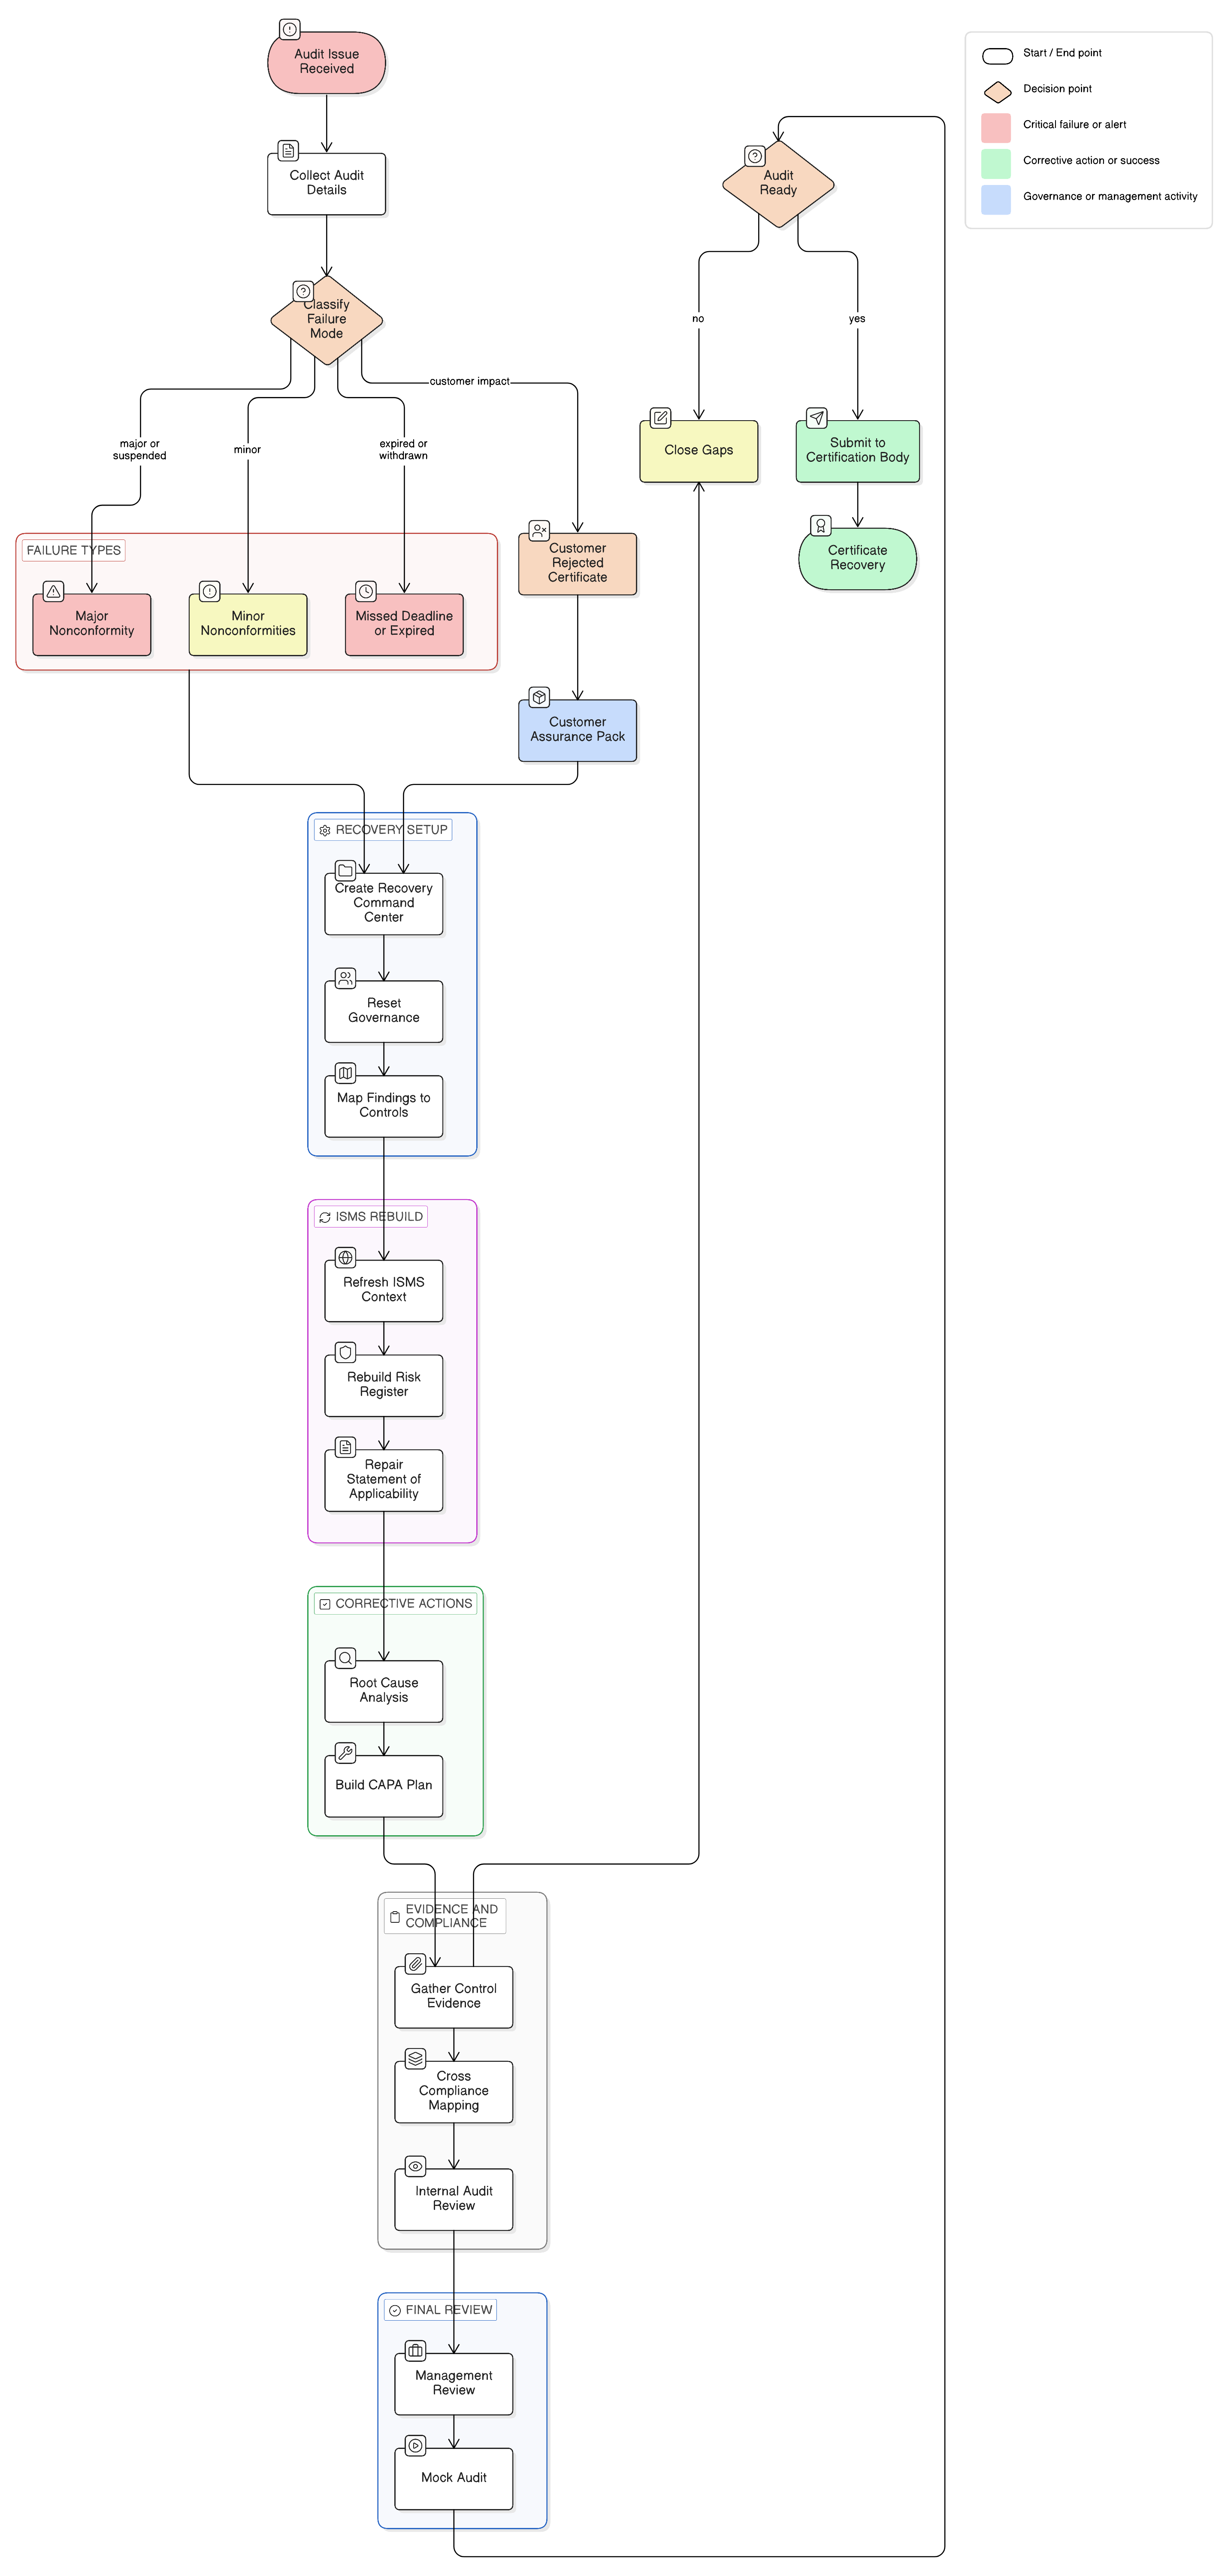
Kui ISO 27001:2022 üleminek jäi tegemata või üleminekuaudit ebaõnnestus, on taastetee distsiplineeritud triaaž, tõendusmaterjali korrastamine, algpõhjuse analüüs, SoA uuesti ülesehitamine ja parandusmeetmed. See juhend selgitab, kuidas Clarysec kasutab Zenith Blueprinti, poliitikaid ja Zenith Controlsi auditiusalduse taastamiseks.
Kasuta ISO 27001:2022 standardit, kohaldatavusdeklaratsiooni ja Claryseci poliitikate vastendust, et luua auditivalmis tõendite alusraamistik NIS2, DORA, GDPR, tarnijate, intsidentide ja juhatuse järelevalve jaoks.