#Tarnijahaldus
Articles tagged with "Tarnijahaldus"
77 articles
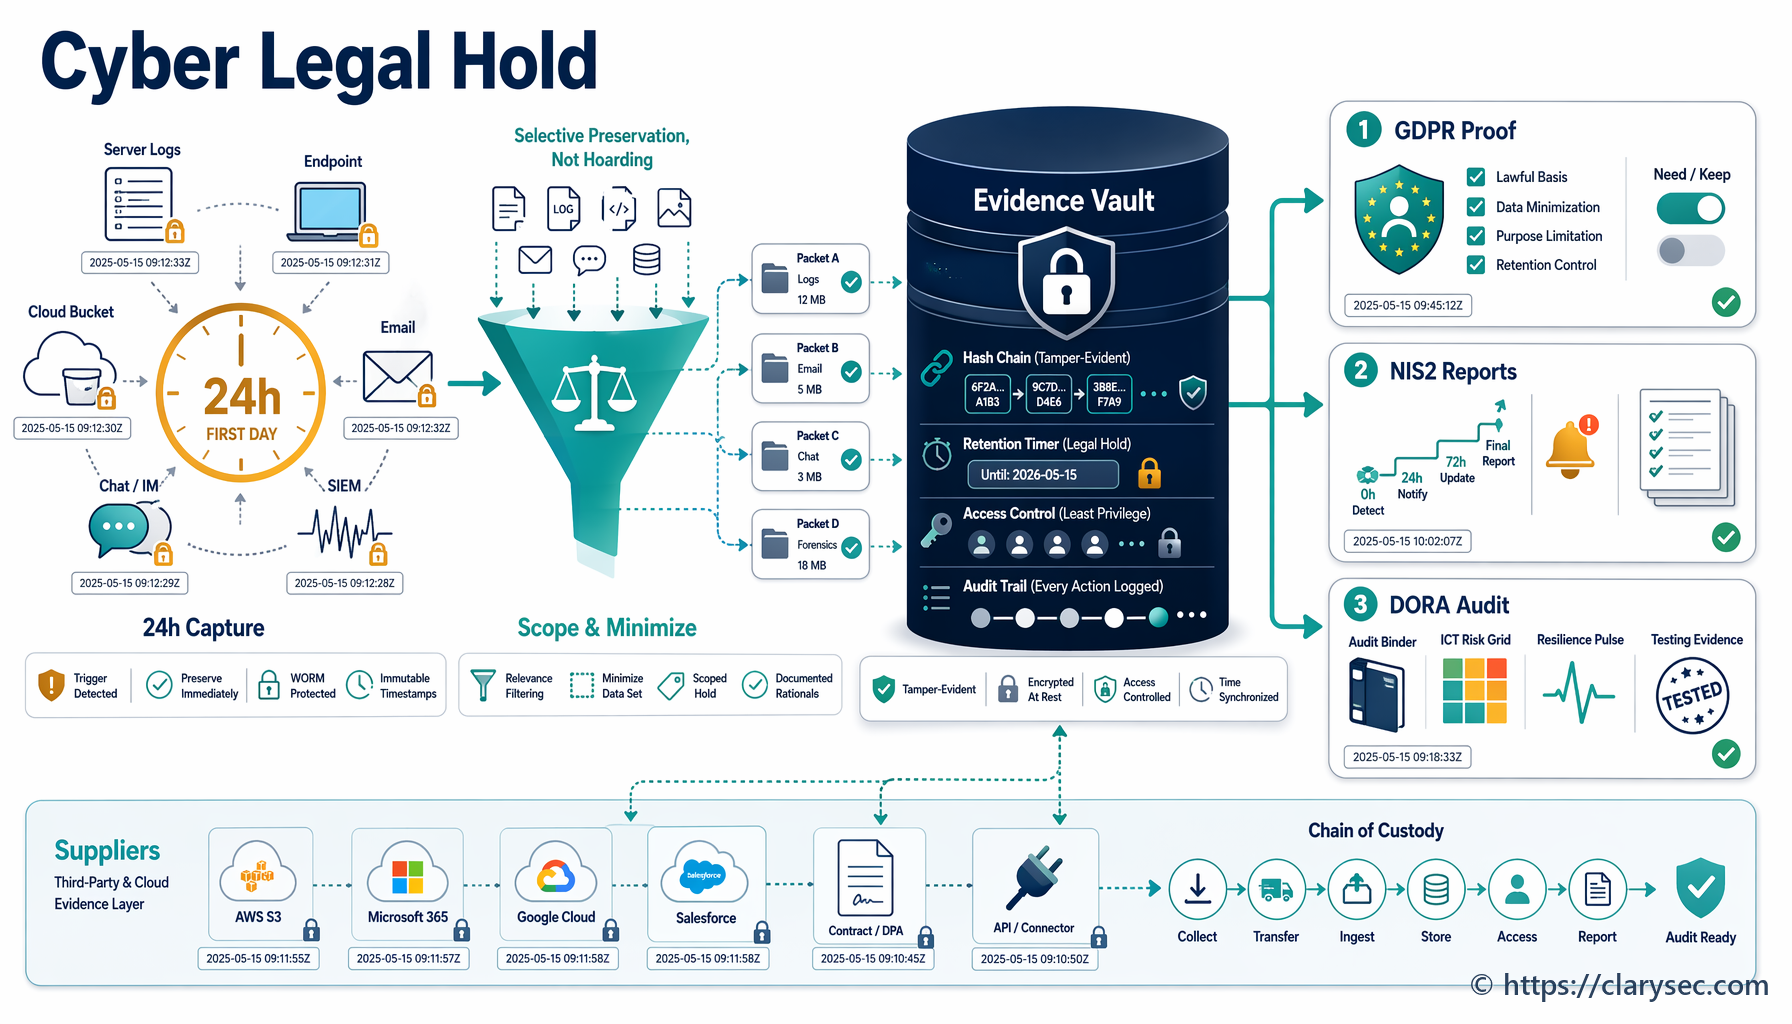
Praktiline juhend infoturbejuhile küberintsidendi õigusliku säilitamiskohustuse ja tõendusmaterjali säilitamise kohta, seostatuna ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 ja COBIT 2019 nõuetega.
Ühtne NIS2 rakendusmääruse 2024/2690 ja ISO/IEC 27001:2022 kontrollimeetmete vastendus pilve-, MSP-, MSSP- ja andmekeskuse teenusepakkujatele. Sisaldab Clarysec poliitikaklausleid, auditi tõendusmaterjali, DORA ja GDPR vastavusse viimist ning praktilist rakendamise tegevuskava.
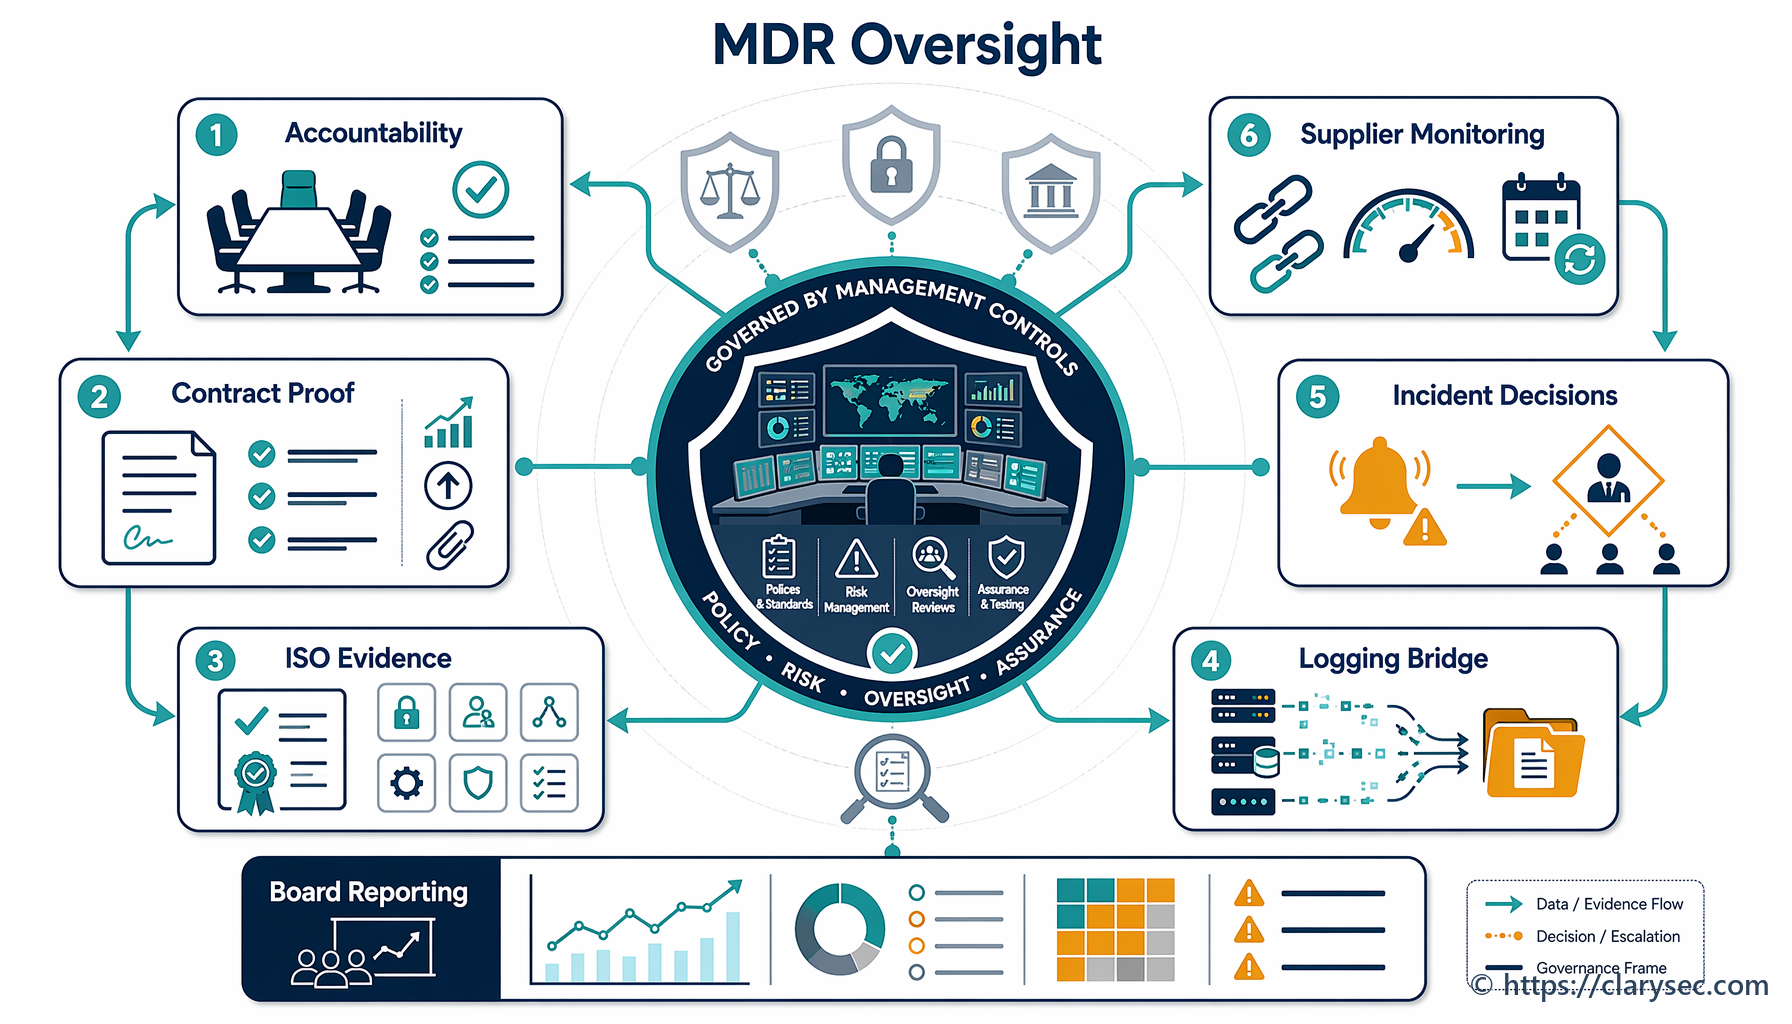
MDR-i allhange ei tähenda vastutuse allhanget. See põhjalik juhend näitab, kuidas juhtida MDR-teenuseosutajaid ISO/IEC 27001:2022 tõendusmaterjali abil, mis on seostatud NIS2, DORA, GDPR, NIST CSF 2.0 ja COBIT 2019 nõuetega.
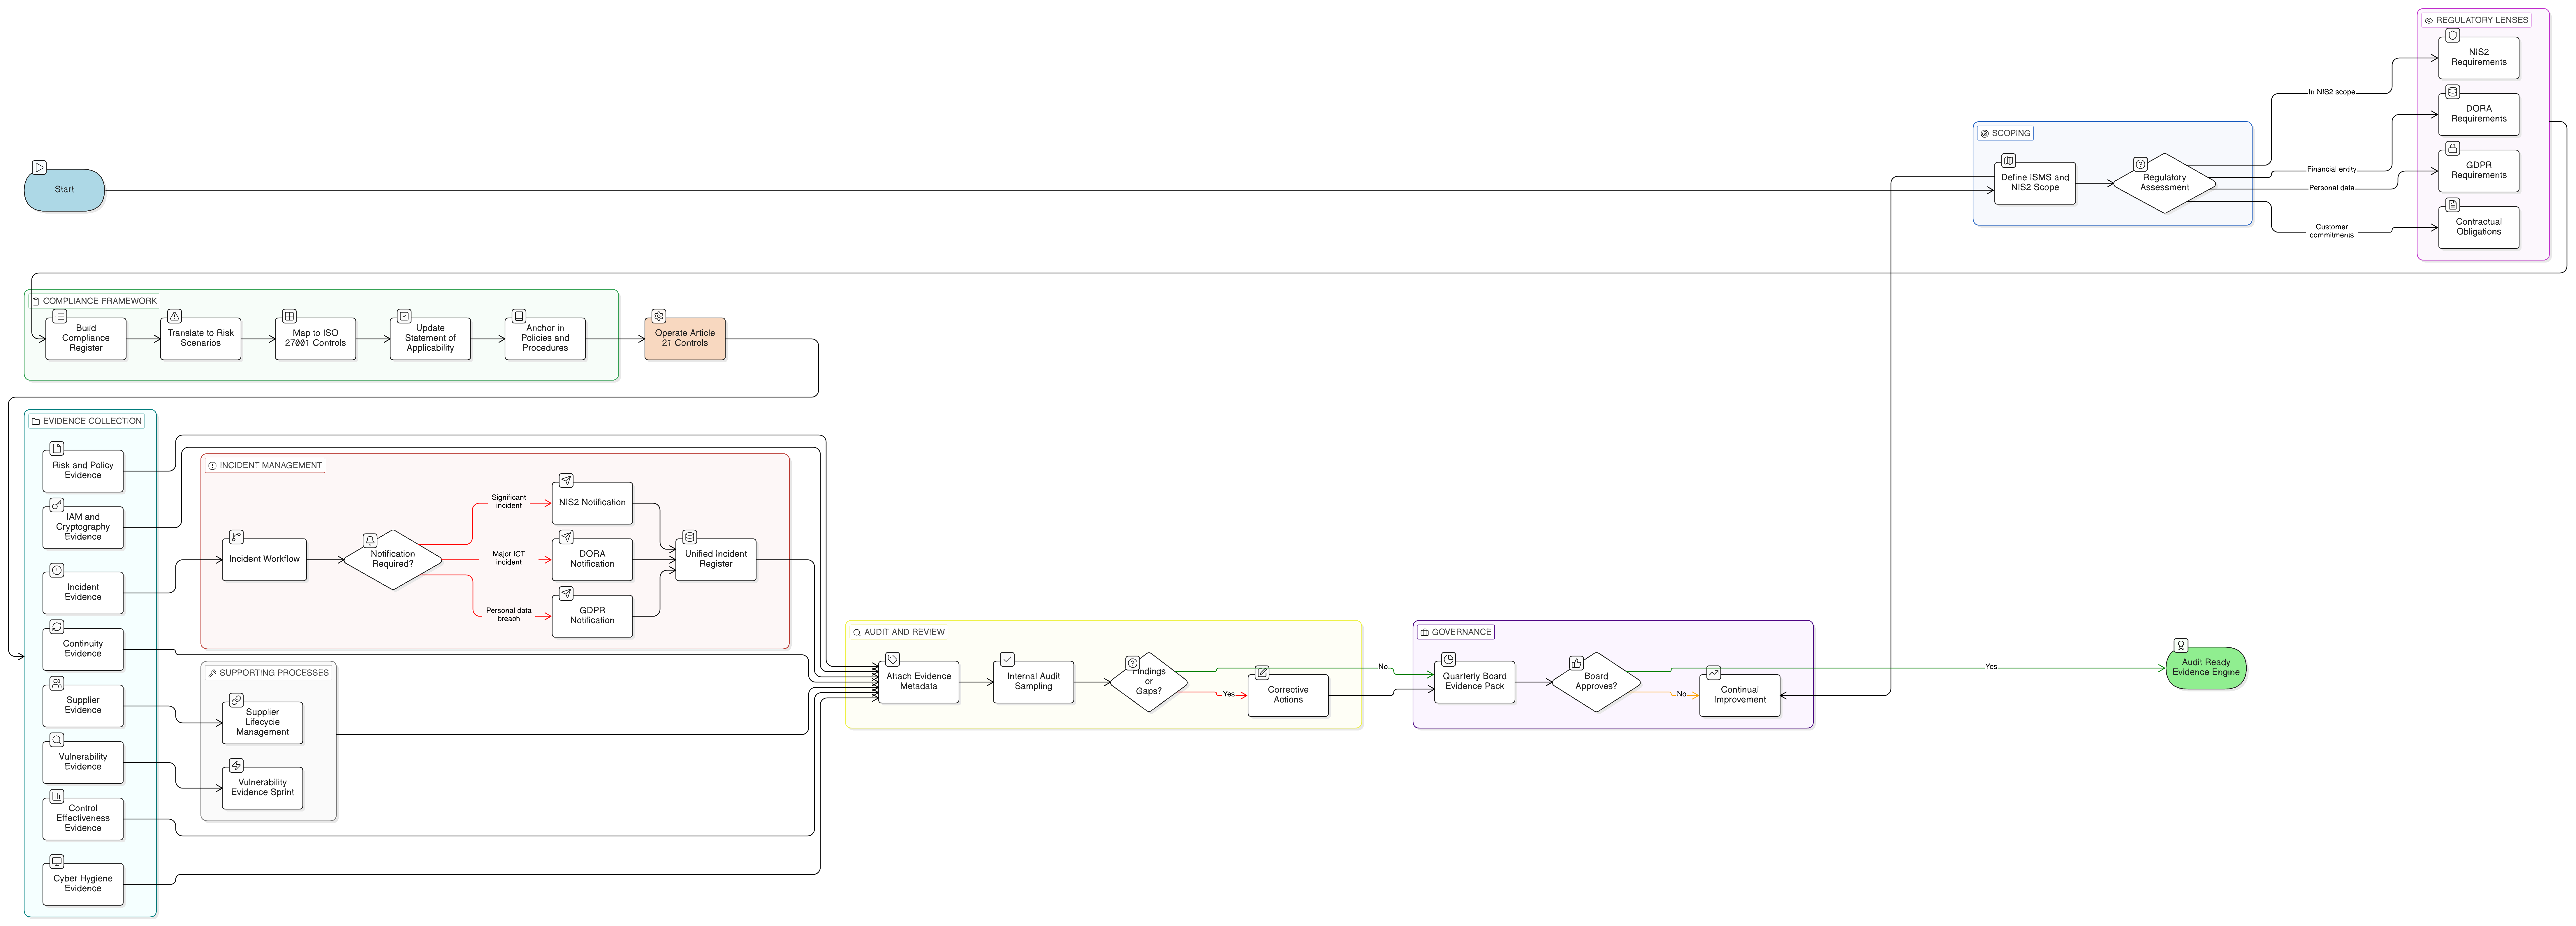
Põhjalik juhend infoturbejuhtidele, vastavusjuhtidele ja ärijuhtidele, kes peavad teisendama NIS2 Article 21 tehnilised meetmed ISO 27001:2022 kontrollimeetmeteks, poliitikateks, omanikeks, kirjeteks ja kaitstavaks tõendusmaterjaliks.
Praktiline juhend infoturbejuhtidele kvantajastuks valmis krüptograafia üleminekuplaani koostamiseks, kasutades ISO/IEC 27001:2022, ISO/IEC 27002:2022, NIST postkvantkrüptograafia standardeid ja Clarysec auditiks valmis tööriistakomplekte.
DNS-i ja domeeniregistripidajate juhtimine on nüüd juhatuse tasandi toimepidevuse küsimus. See juhend näitab, kuidas muuta DNSSEC, registri lukustus, registripidaja juurdepääs, tsoonimuudatused ja seire kaitstavaks vastavuse tõendusmaterjaliks.
Õpi kasutama ISO 27001 kohaldatavusdeklaratsiooni auditivalmis sillana NIS2, DORA, GDPR, riskikäsitluse, tarnijate, intsidentidele reageerimise ja tõendusmaterjali vahel.
Praktiline juhend infoturbejuhile NIST SP 800-61 ja NIST CSF 2.0 intsidendireageerimise kaardistamiseks ISO/IEC 27001:2022, NIS2, DORA ja GDPR tõendusmaterjaliga. Sisaldab poliitikaklausleid, auditi kaardistusi, teatamistähtaegu, tõenduspakette ja Clarysec tööriistakomplekti juhiseid.
EUCS-i pilveteenuste sertifitseerimine võib 2026. aastal tugevdada pilveteenuse osutaja kohta saadavat kindlust, kuid see tuleb siduda teie ISO 27001 ISMS-i, tarnijariski protsessi, lepingute, intsidendijuhiste ja GDPR vastutuse tõendusmaterjaliga.