#Tarnijahaldus
Articles tagged with "Tarnijahaldus"
77 articles
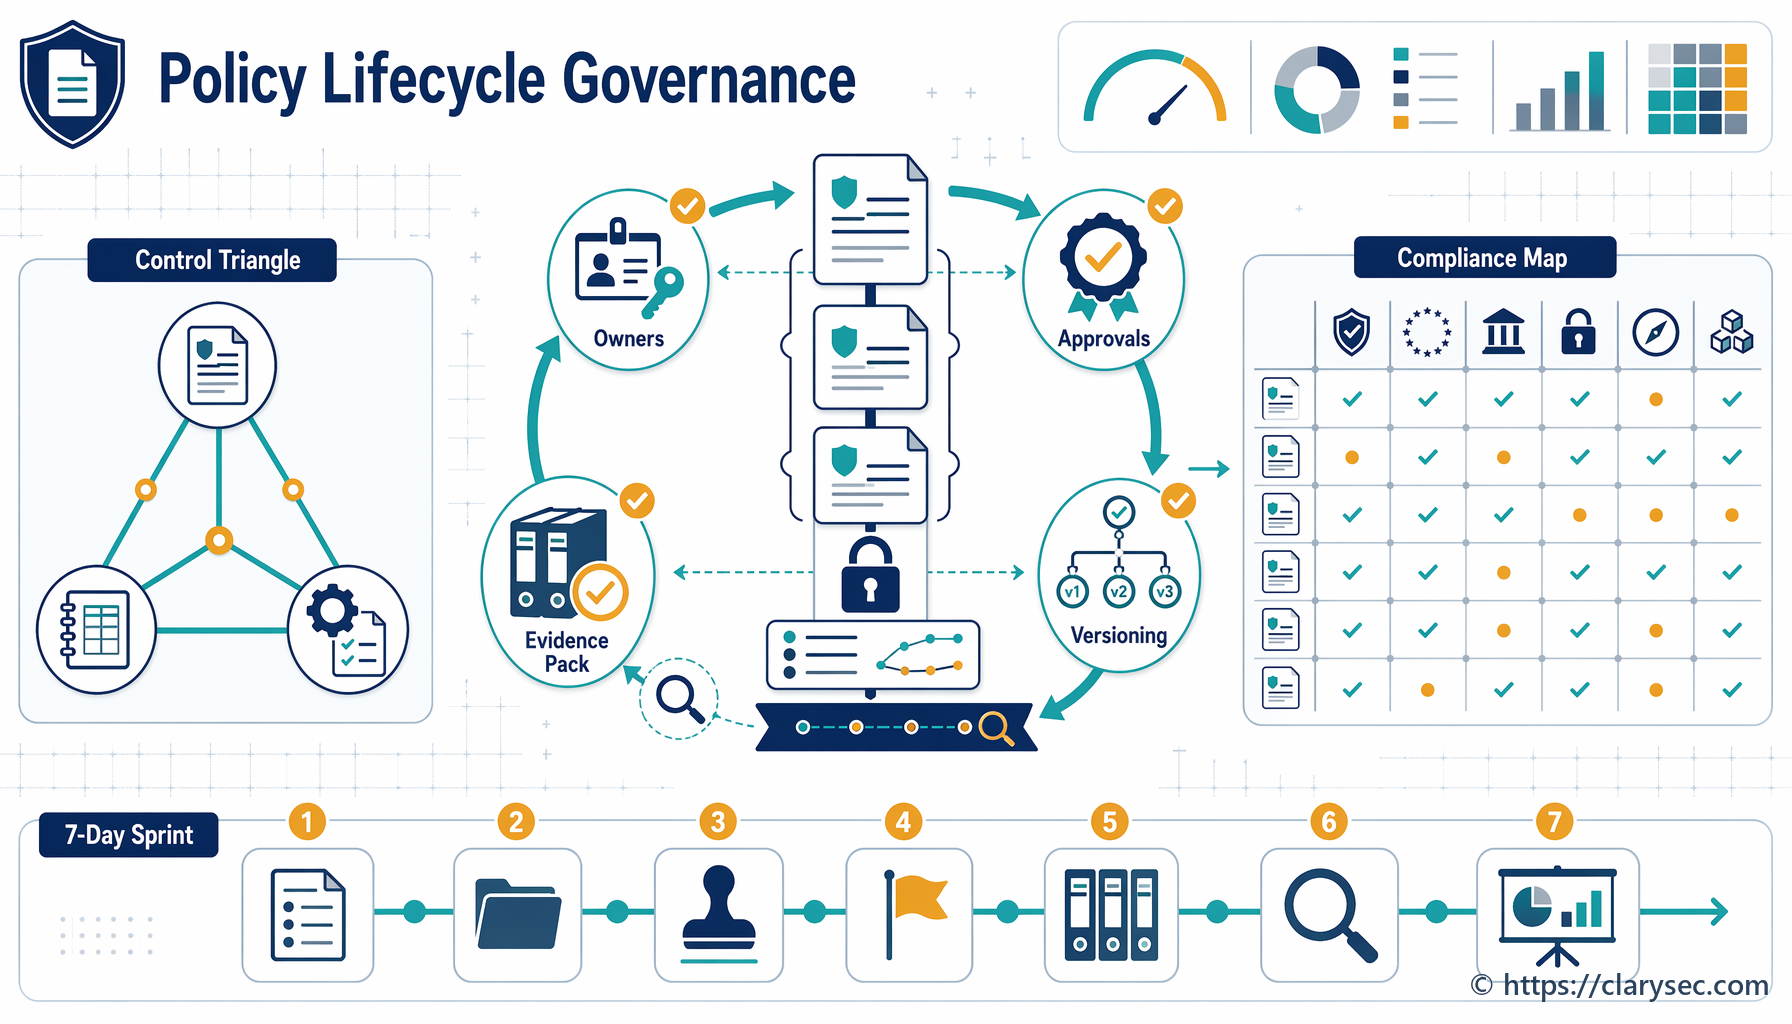
Poliitikate juhtimisest on saanud tõendusmaterjali juhtimine. Vaadake, kuidas hallata ISO/IEC 27001:2022 dokumenteeritud teavet ja luua auditivalmis tõendusmaterjal NIS2, DORA ja GDPR jaoks.
Praktiline juhend infoturbejuhile ISO 27001 ISMSi kohaldamisala määratlemiseks NIS2 oluliste teenuste, DORA kriitiliste või oluliste funktsioonide, GDPR töötlemise, varade, tarnijate ja auditi tõendusmaterjali lõikes.
Praktiline juhend infoturbejuhtidele, nõuetelevastavuse juhtidele ja juhtorganitele: kuidas teisendada kvalitatiivsed küberriskid finantsiliseks riskipositsiooniks, ISO 27001 tõendusmaterjaliks, NIS2 järelevalveks ja DORA IKT tegevuskerksuse otsusteks.
Praktiline juhend auditiks valmis andmeedastuse mõjuhinnangute koostamiseks pilveteenuste, SCC-de, alltöötlejate, täiendavate meetmete ning ISO/IEC 27001:2022, NIS2 ja DORA tõendusmaterjali jaoks.
See artikkel annab infoturbejuhtidele praktilise tegevusplaani GDPR-i ja tehisintellekti keeruka kokkupuutepunkti juhtimiseks. Pakume stsenaariumipõhist käsitlust, kuidas viia LLM-e kasutavad SaaS-tooted nõuetega vastavusse, keskendudes treeningandmetele, juurdepääsukontrollidele, andmesubjekti õigustele ja mitme raamistiku auditivalmidusele.
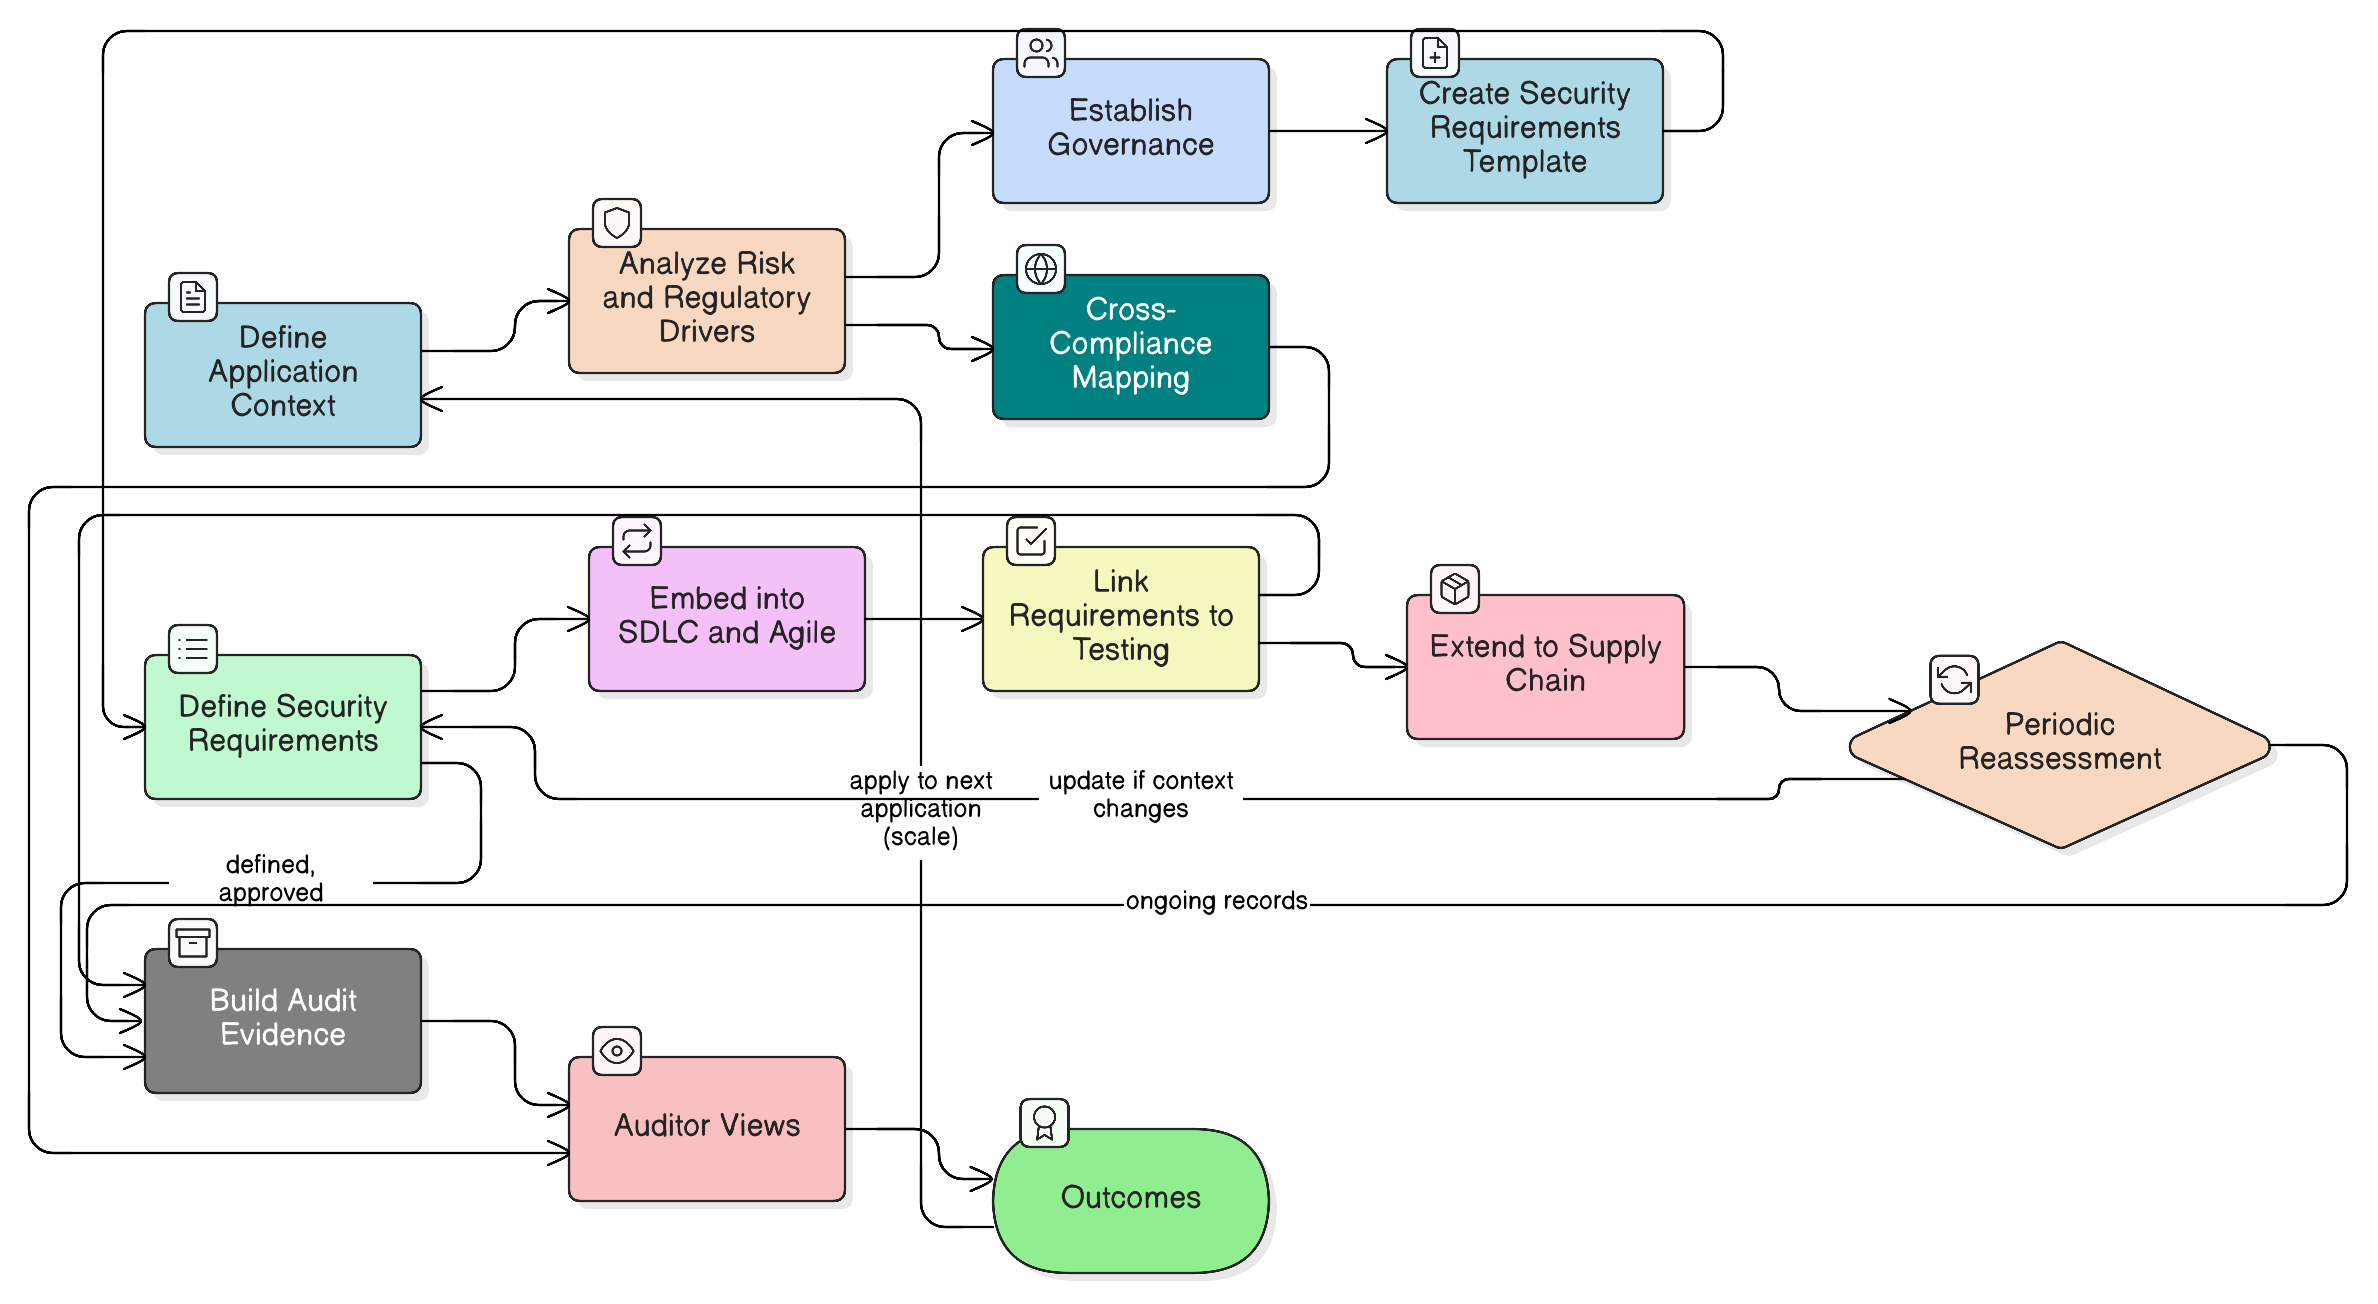
See põhjalik juhend annab infoturbejuhtidele ja turbejuhtidele tõenduspõhise metoodika rakendusturbe nõuete valdamiseks. Õpi liikuma reaktiivsetelt parandustelt proaktiivsele „turve kavandamisel“ mudelile, mis rahuldab audiitoreid, kaitseb äritegevust ja joondub peamiste nõuetele vastavuse raamistikega, kasutades Clarysec’i tõestatud poliitikaid ja tööriistakomplekte.
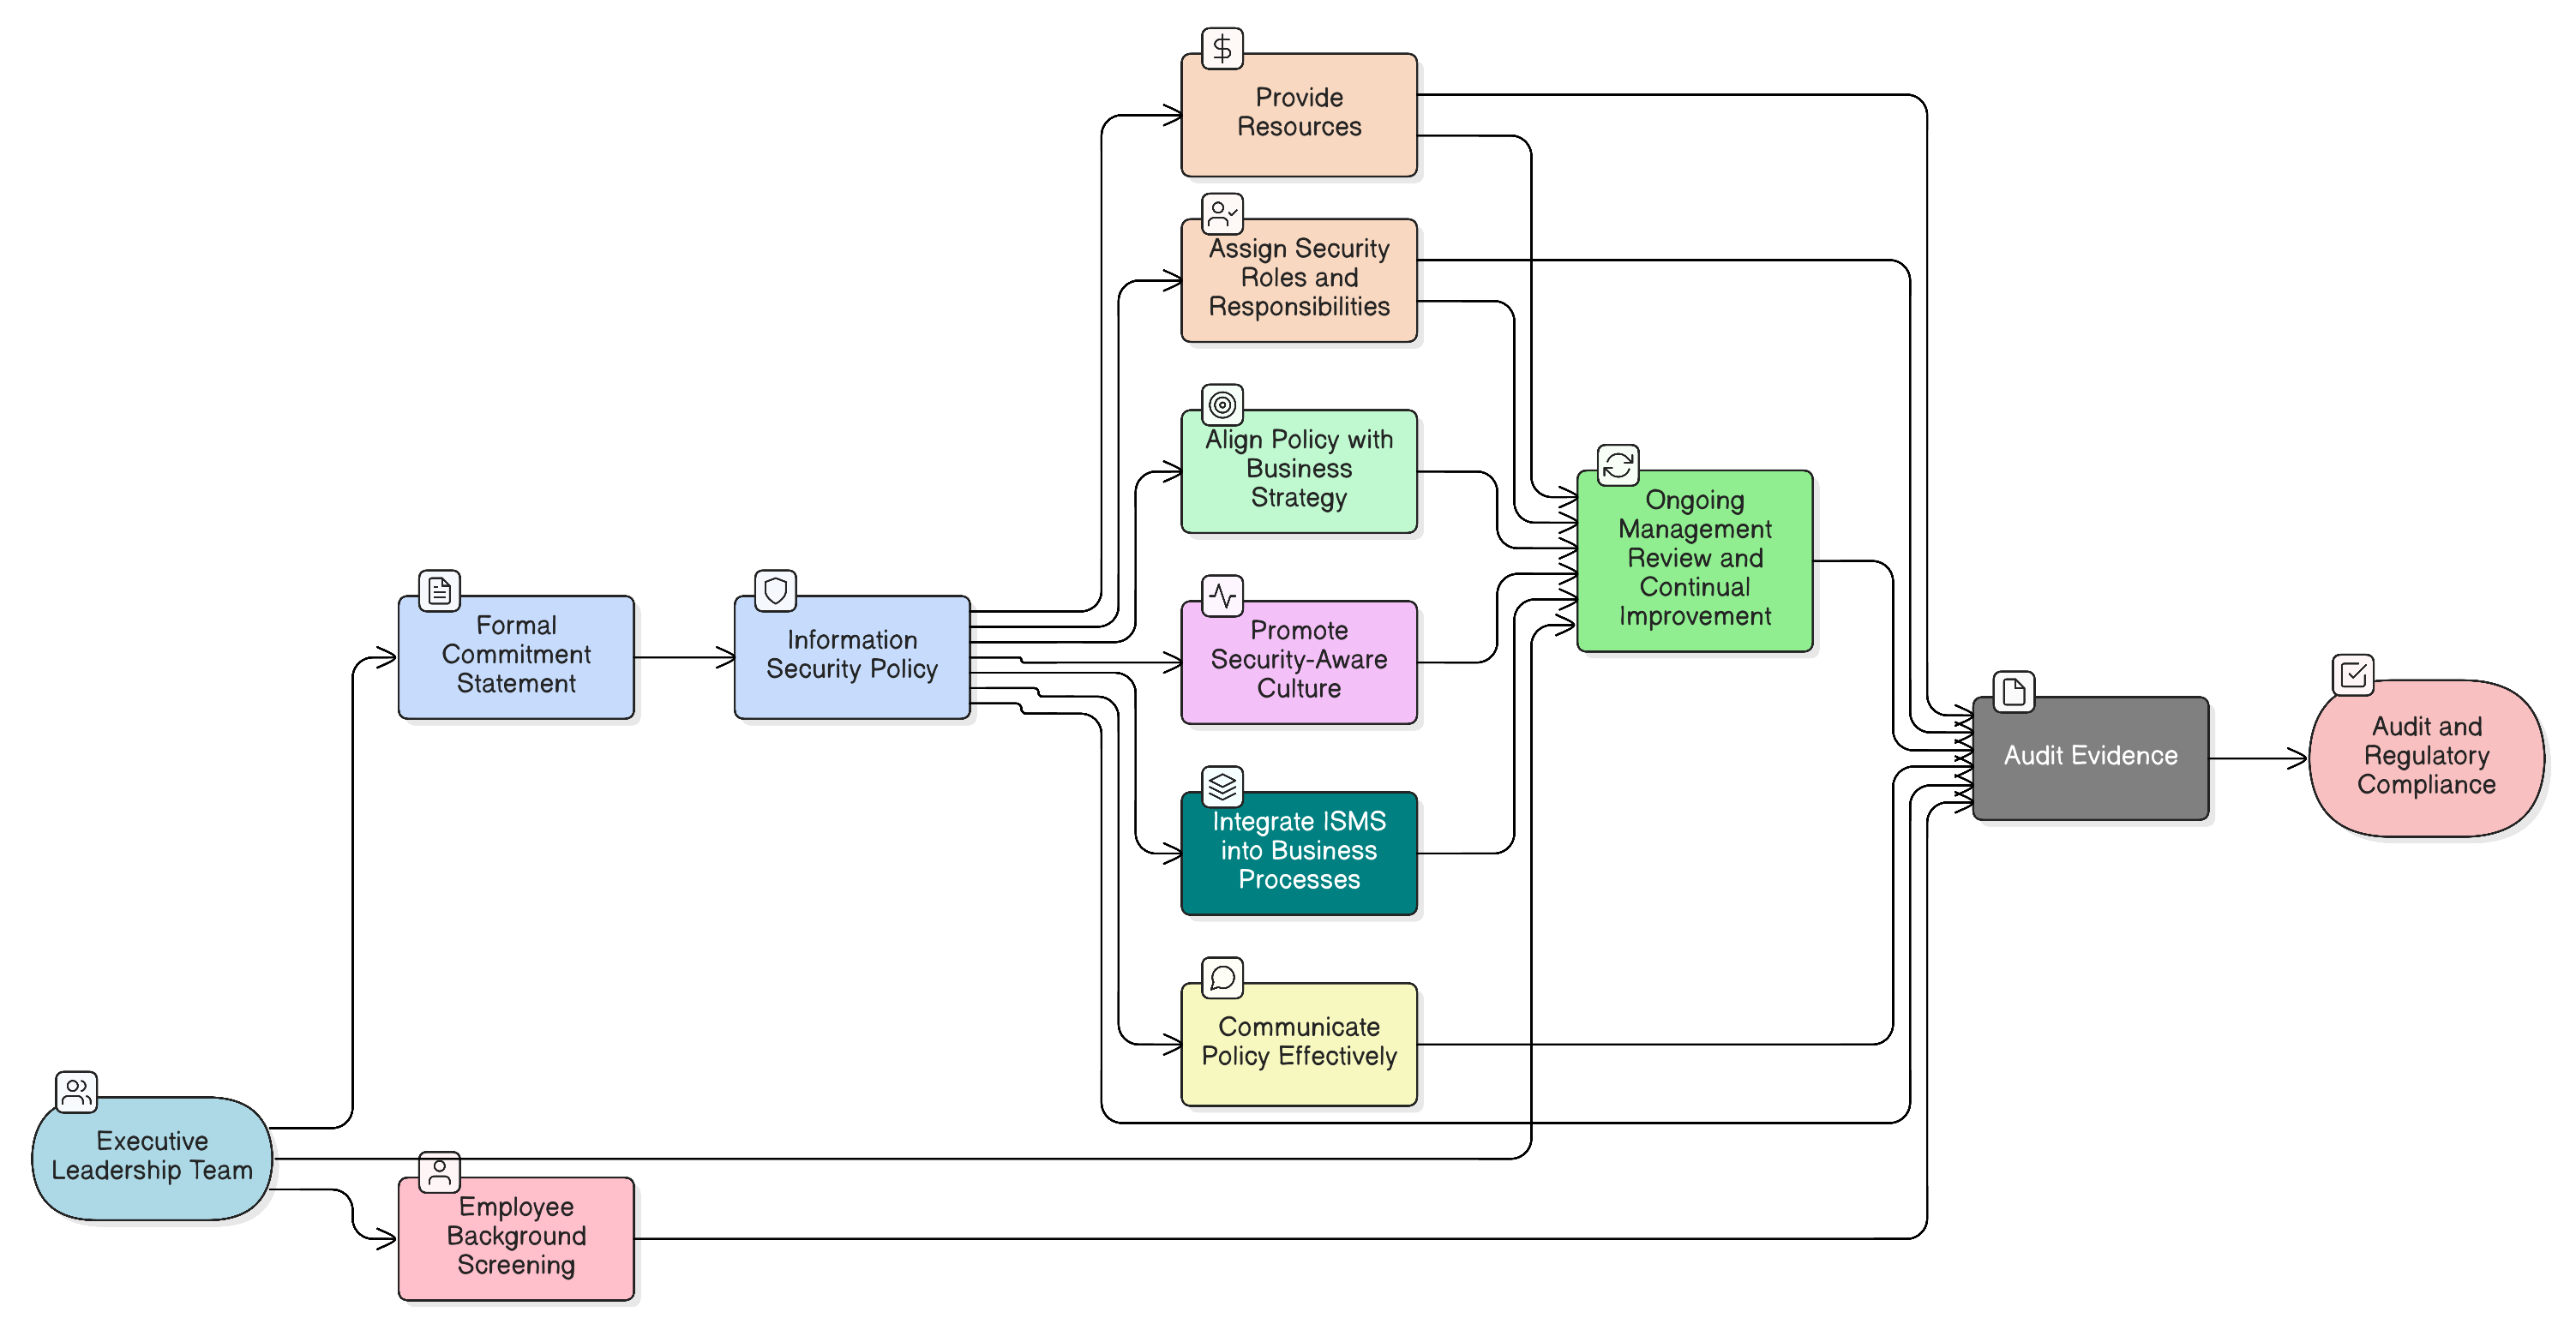
Allkiri poliitikal ei ole piisav. Vaadake, kuidas muuta tippjuhtkond oma tugevaimaks turbevaraks, kasutades praktilisi samme, poliitikanäiteid ja nõueteüleseid vastendusi ISO 27001:2022, NIS2, DORA ja teiste raamistike jaoks.
See põhjalik artikkel juhendab infoturbejuhte ja nõuetelevastavuse juhte praktilise lähenemise kaudu NIS2 nõuetele vastava tarneahela riskijuhtimise programmi loomisel. See seob regulatiivsed käsitlused, rakendatavad kontrollimeetmed ja Clarysec’i eksperdijuhised, et muuta tarneahel kriitilisest haavatavusest vastupidavaks ja auditeeritavaks varaks.
Lunavararünnak tabab organisatsiooni juhatuse koosoleku ajal. Varukoopiad toimivad, aga kas turve toimib samuti? Vaadake, kuidas rakendada ISO/IEC 27001:2022 toimepidevuse kontrollimeetmeid, et säilitada turve surve all, vastata audiitorite ootustele ning täita DORA ja NIS2 rangeid nõudeid Clarysec ekspertide teekaardi abil.