#Tarnijate Haldus
Articles tagged with "Tarnijate Haldus"
13 articles
Praktiline juhend infoturbejuhile, kuidas kasutada ISO/IEC 27001:2022 ja Clarysec’i poliitikate tõendusmaterjali SaaS-i registri, juurdepääsu, konfiguratsiooni, logimise ja tarnijate juhtimiseks NIS2, DORA ja GDPR-i kontekstis.
Volitatud töötleja suhte lõpetamisel põimuvad tarnijate haldus, privaatsuse juhtimine, pilveteenusest väljumine ja audititõendid. Õppige looma kustutamise sertifikaadi töövoogu, mis toetab vastavust GDPR, DORA, ISO/IEC 27701:2025 ja ISO/IEC 27001:2022 nõuetele.
Praktiline juhend GDPR Article 26 kaasvastutavate töötlejate juhtimise auditeeritavaks muutmiseks ISO/IEC 27701:2025, Clarysec PIMS-i registrite, lepingute, õiguste töövoogude, rikkumiste käsitlemise juhendite ja raamistikeülese vastavuskaardistuse abil.
Avalike TLS-sertifikaatide lühem kehtivusaeg muudab uuendamise korduvaks juhtimise, talitluspidevuse ja auditi tõendusmaterjali väljakutseks. See juhend näitab, kuidas hallata sertifikaate juhitud turbevaradena ISO/IEC 27001:2022, NIS2, DORA ja GDPR Article 32 alusel.
Praktiline juhend NIST SP 800-207 nullusalduse arhitektuuri teisendamiseks auditivalmis tõendusmaterjaliks ISO/IEC 27001:2022, NIS2, DORA, GDPR ja klientide turbeülevaatuste jaoks.
Kaasaegne ärimõju analüüs seob kriitilised teenused, IKT-varad, tarnijad, taaste-eesmärgid, talitluspidevuse testimise ja juhtkonna heakskiidu üheks kaitstavaks tõendusahelaks ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 ja COBIT 2019 jaoks.
Praktiline juhend CISO-le CI/CD konveierite käsitlemiseks auditeeritavate tarkvara tarneahela süsteemidena, hõlmates kooste päritolu, kõvendatud käitureid, allkirjastatud artefakte, juurutustõendeid ja Clarysec poliitikakaardistusi.
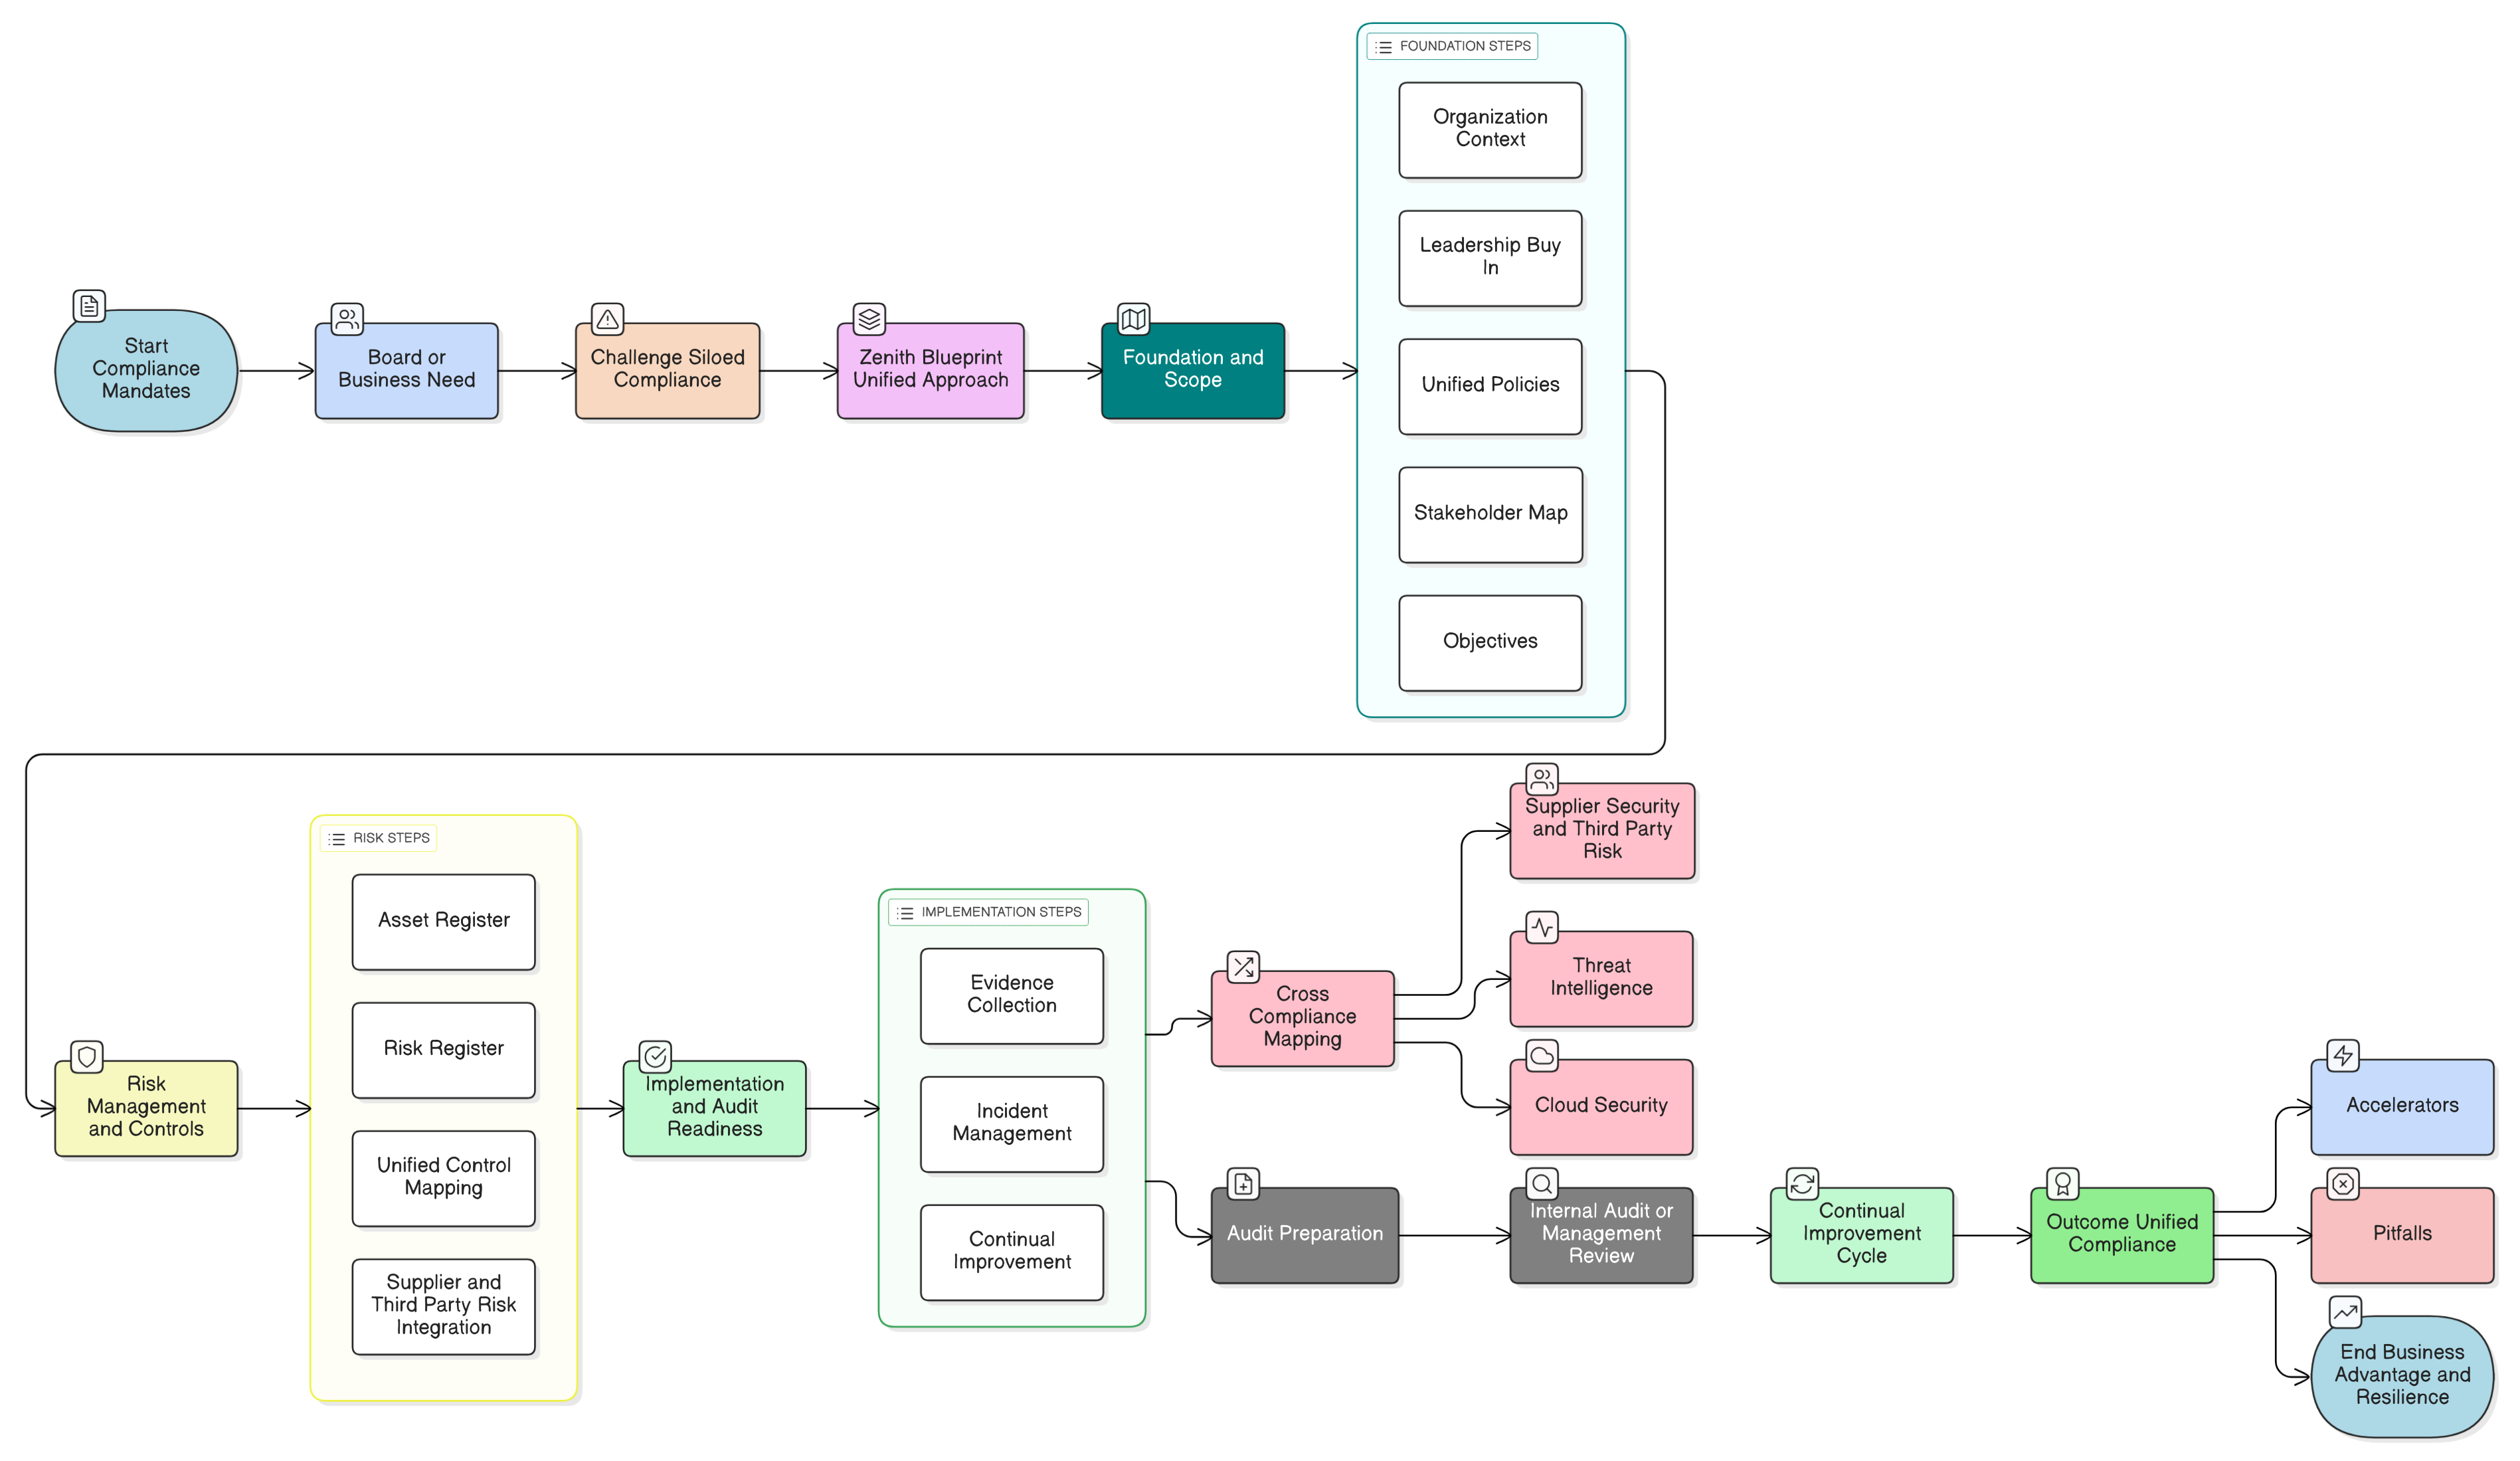
Clarysec’i Zenith Blueprint pakub kiireimat ja usaldusväärseimat ühtset lähenemist ISO 27001:2022, NIS2 ja DORA nõuete täitmiseks. Tutvuge praktiliste sammude, kontrollimeetmete kaardistuste ja realistlike stsenaariumidega, mis aitavad infoturbejuhtidel ja ärijuhtidel saavutada tegeliku auditi- ja tegevusvalmiduse.
Joonda oma intsidentidele reageerimise strateegia NIS2, DORA ja ISO/IEC 27001:2022 nõuetega Claryseci läbiproovitud praktikate, rakendatavate vastenduste ja tugevate poliitikate abil. Sisaldab realistlikke stsenaariume, praktilisi kontrollnimekirju ja samme auditikõlbliku tõendusmaterjali loomiseks.