COBIT 2019
Explore articles in the COBIT 2019 category
117 articles
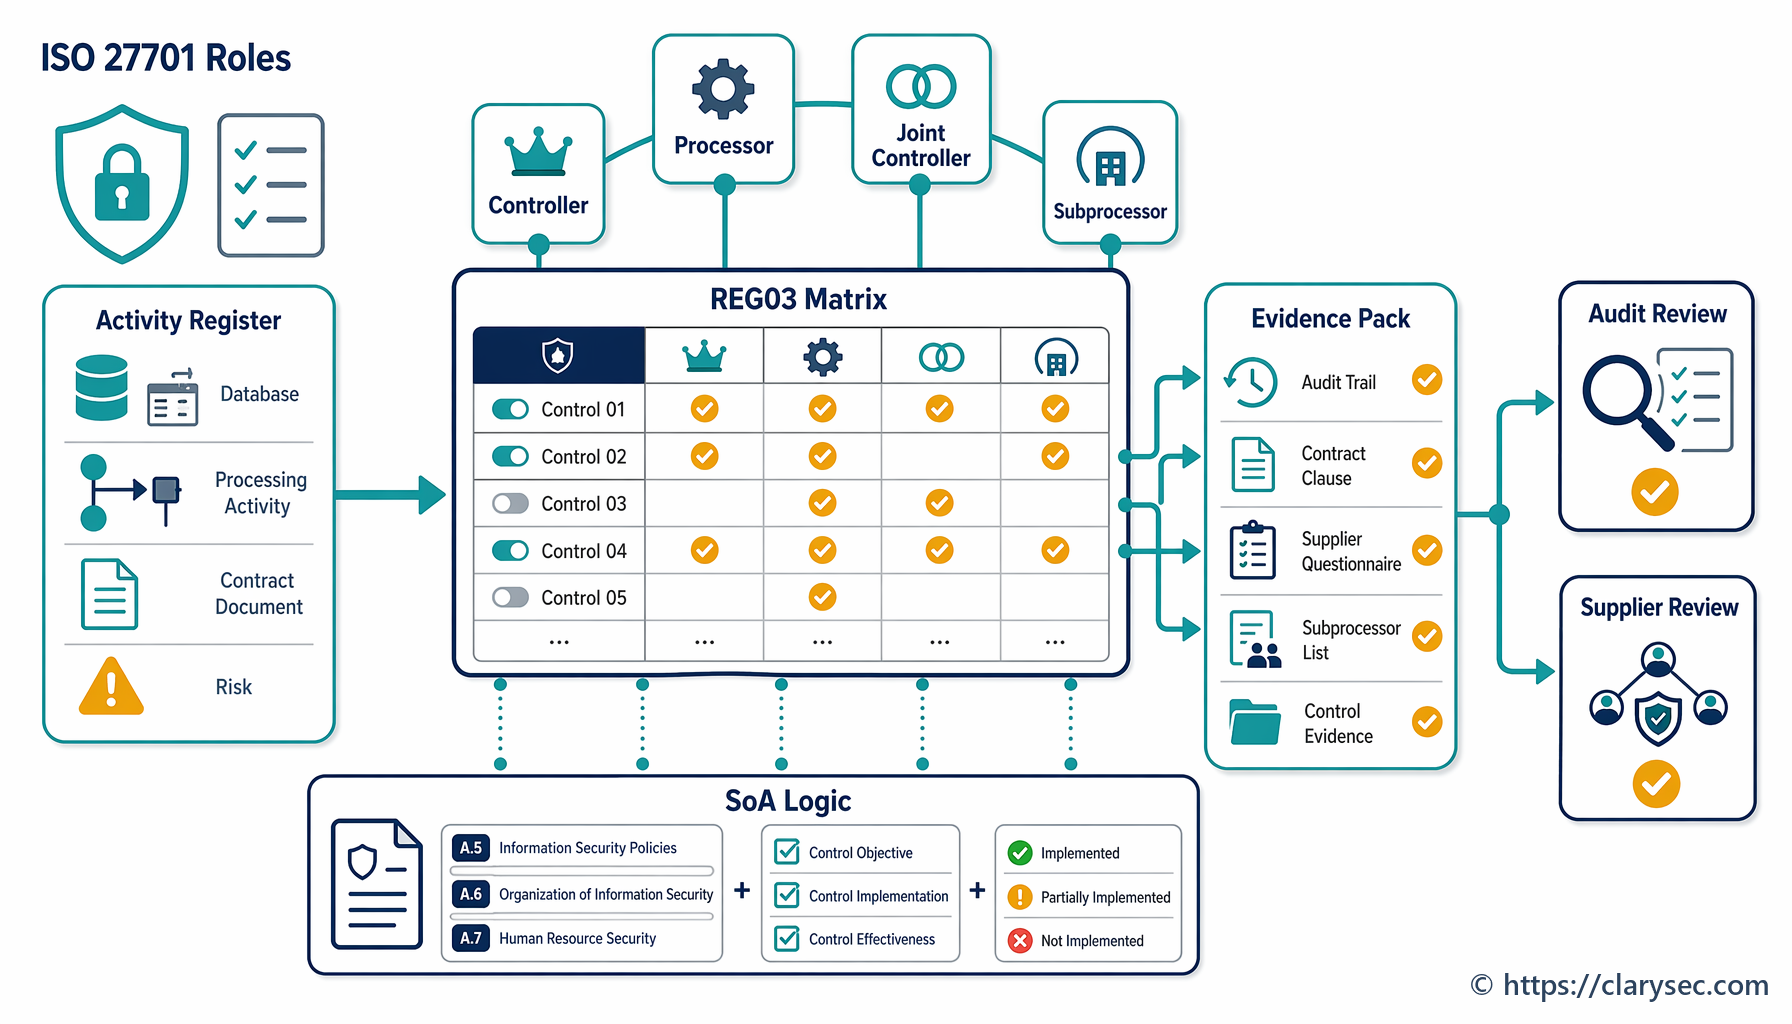
Opi määrittämään, mitkä ISO 27701 PIMS -hallintakeinot soveltuvat GDPR:n mukaisiin rekisterinpitäjän, henkilötietojen käsittelijän, yhteisrekisterinpitäjän ja alikäsittelijän rooleihin, sekä dokumentoimaan auditointivalmis todentava aineisto REG02-, REG03- ja REG08-rekisterien, Clarysec-politiikkojen, Zenith Blueprintin ja Zenith Controlsin avulla.
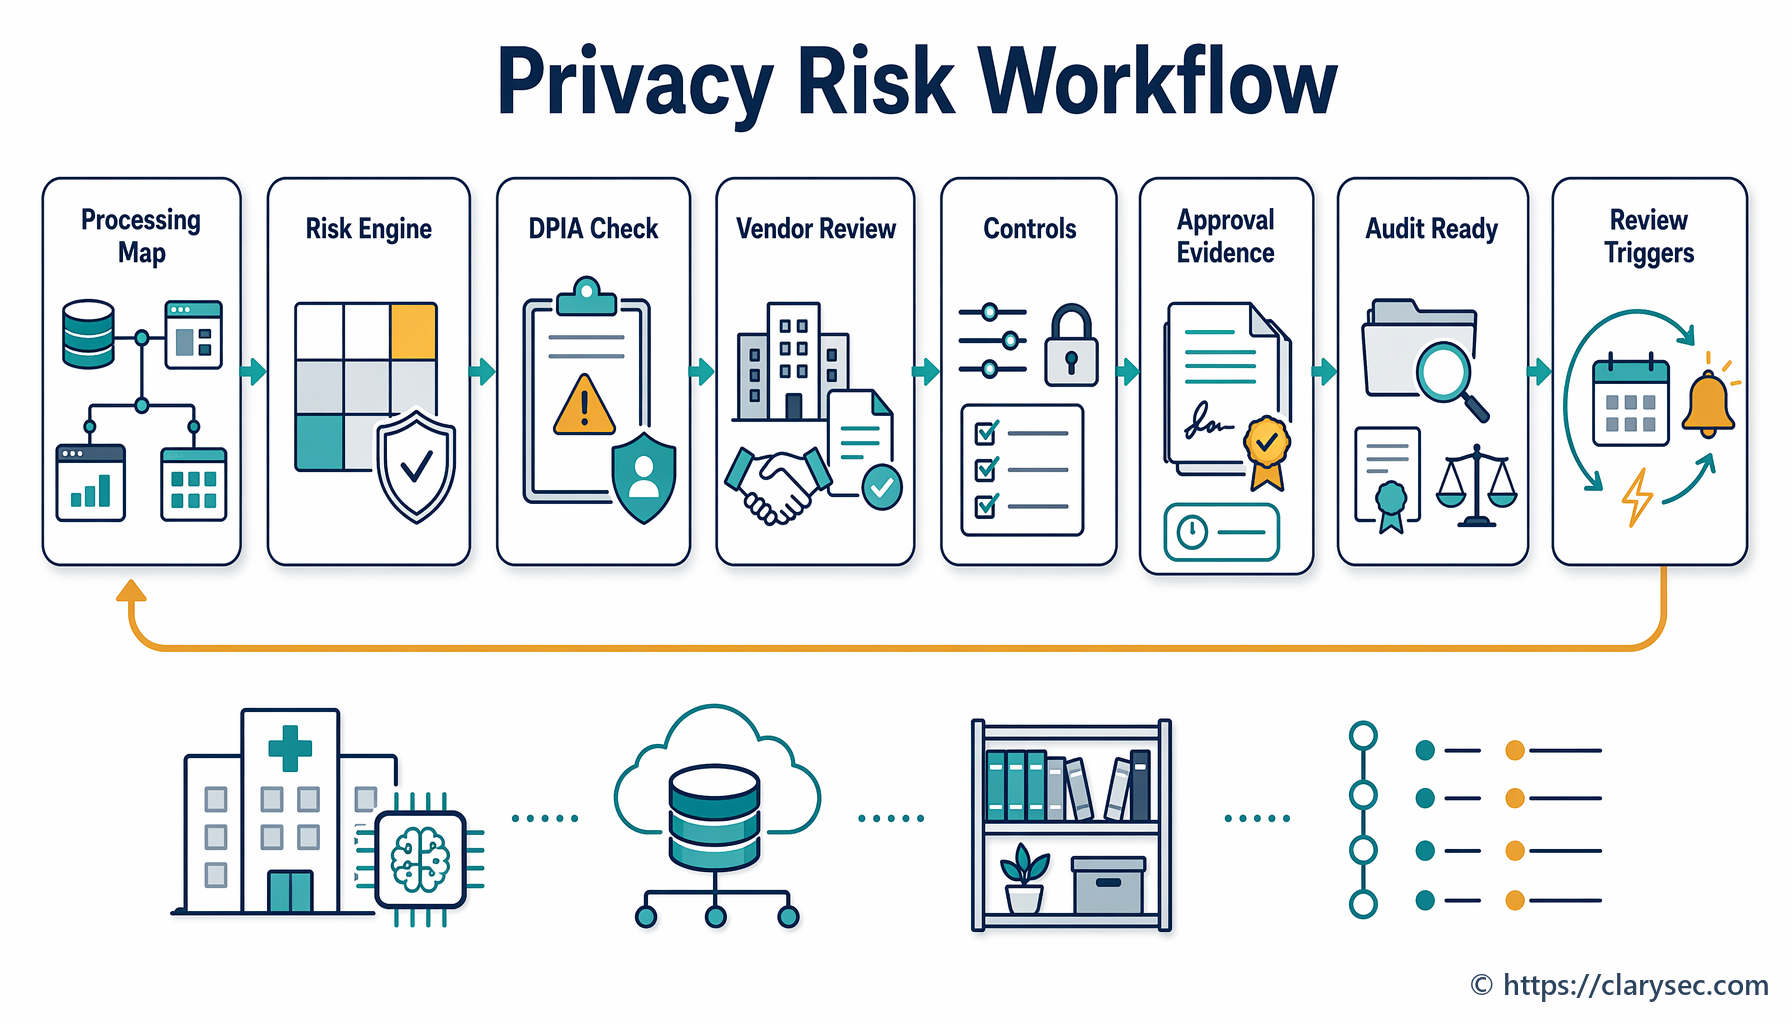
Käytännönläheinen, skenaariopohjainen opas toistettavan tietosuojariskien arvioinnin työnkulun rakentamiseen. Työnkulku yhdistää RoPA:n, DPIA-arvioinnit, toimittajat, ISO 27701:2025 -standardin, GDPR:n osoitusvelvollisuuden, ISO 27001:n, NIS2:n, DORA:n, NIST CSF 2.0:n ja auditointinäytön.
Käytännön opas auditoitavaan GDPR Article 26 -yhteisrekisterinpitäjien hallinnointiin ISO/IEC 27701:2025:n, Clarysecin PIMS-rekisterien, sopimusten, rekisteröidyn oikeuksia koskevien työnkulkujen, tietoturvaloukkausten toimintamallien ja poikkivaatimustenmukaisuuden kartoituksen avulla.
Käytännönläheinen vuoden 2026 opas ISO 27001 -mukaiseen tiedon elinkaaren hallintaan GDPR:n säilytysvaatimusten, NIS2-kyberhygienian ja DORA:n ICT-riskien näkökulmasta. Mukana Clarysecin politiikkalausekkeet, hallintakeinokartoitukset, auditointinäyttö ja pilvipalvelujen poistotyönkulut.
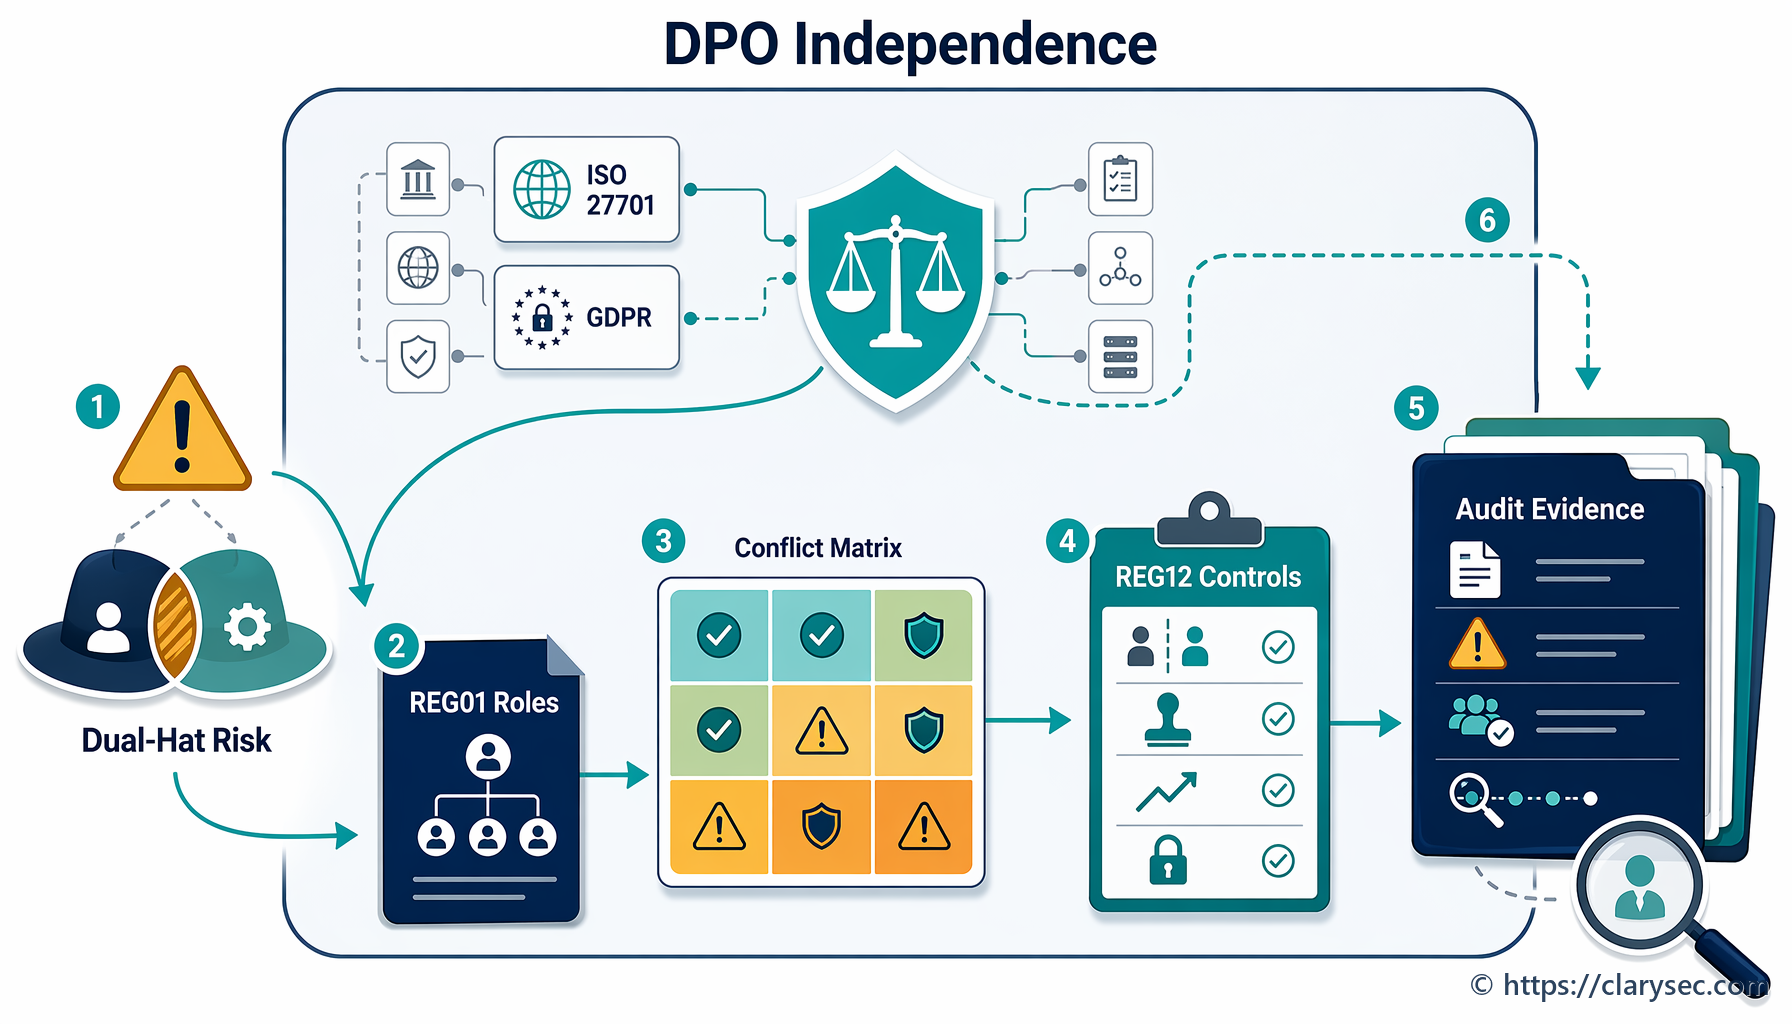
Käytännön hallinnointiopas tietosuojavastaavan riippumattomuuteen, eturistiriitojen hallintaan, ISO/IEC 27701:2025 -standardin mukaiseen PIMS-näyttöön, GDPR:n osoitusvelvollisuuteen ja eri viitekehysten mukaiseen auditointivalmiuteen.
Käytännönläheinen Clarysec-opas tietoturvajohtajille, tietosuojavastaaville, auditoijille ja liiketoimintavastaaville anonymisoinnin ja uudelleentunnistamisriskin hallintaan ISO 27701:2025:n, GDPR:n mukaisen osoitusvelvollisuuden, ISO/IEC 27001:2022:n ja eri vaatimustenmukaisuuskehysten odotusten mukaisesti.
Tietoturvajohtajan yhtenäinen opas Data Security Posture Management -toimintamalliin vuonna 2026: miten arkaluonteisen datan löytäminen, pääsyaltistus ja pilvidatariski muunnetaan uudelleenkäytettäväksi näytöksi ISO/IEC 27001:2022-, NIS2-, DORA- ja GDPR-vaatimuksia varten.
Käytännön opas vuodelle 2026 etuoikeutetun pääsyn hallintaan ja break-glass-tilien hallintaan ISO/IEC 27001:2022 -standardin, Clarysec-politiikkojen, Zenith Blueprintin ja Zenith Controlsin avulla.
Julkisten TLS-varmenteiden lyhyempi voimassaoloaika tekee uusimisesta toistuvan hallinnointi-, häiriönsietokyky- ja auditointinäyttöhaasteen. Tämä opas osoittaa, miten varmenteita hallitaan valvottuina tietoturvaomaisuuserinä ISO/IEC 27001:2022:n, NIS2:n, DORA:n ja GDPR Article 32:n mukaisesti.