GDPR
Explore articles in the GDPR category
138 articles
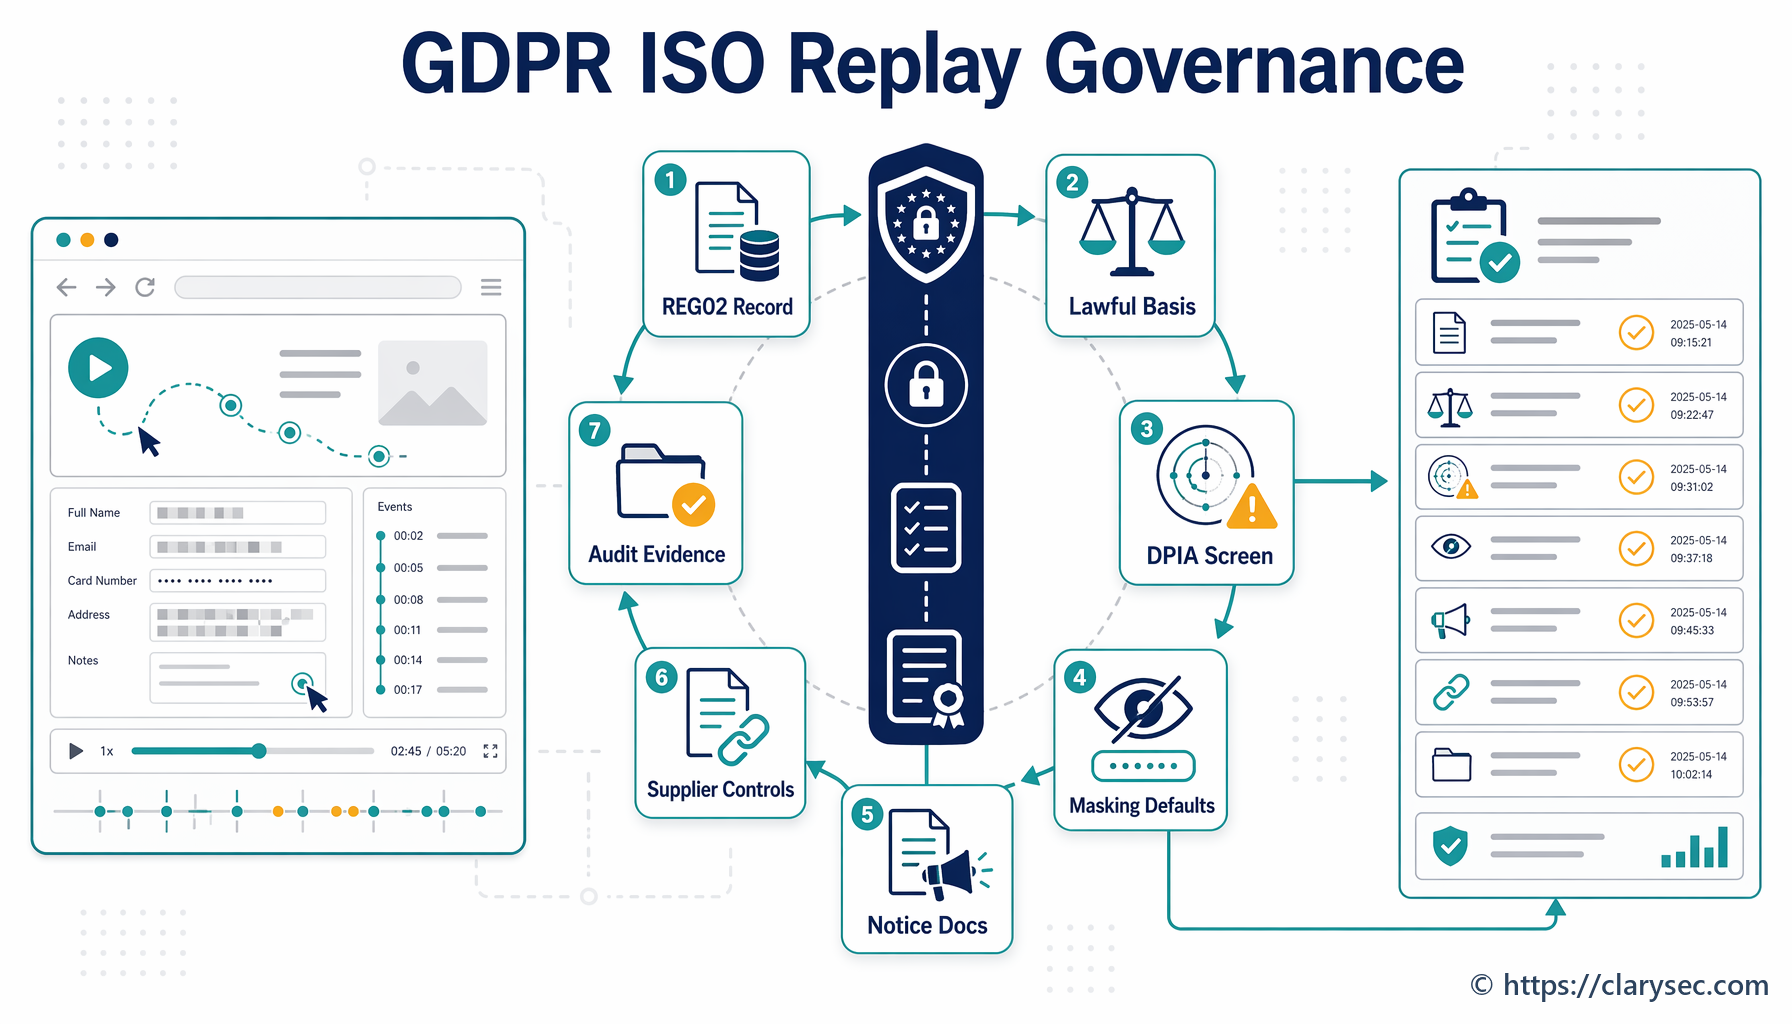
Tuotetelemetria ja istuntojen uudelleentoisto voivat paljastaa henkilötietoja, tunnistetietoja, käyttäytymismalleja, erityisiin henkilötietoryhmiin kuuluvia tietoja ja asiakkaiden työnkulkuja. Tämä keskeinen opas näyttää CISOille, tietosuojajohtajille ja SaaS-tiimeille, miten telemetriaa hallitaan ISO 27701:2025 PIMS -käytäntöjen, GDPR:n osoitusvelvollisuuden, Clarysecin politiikkojen, Zenith Blueprintin ja Zenith Controlsin avulla.
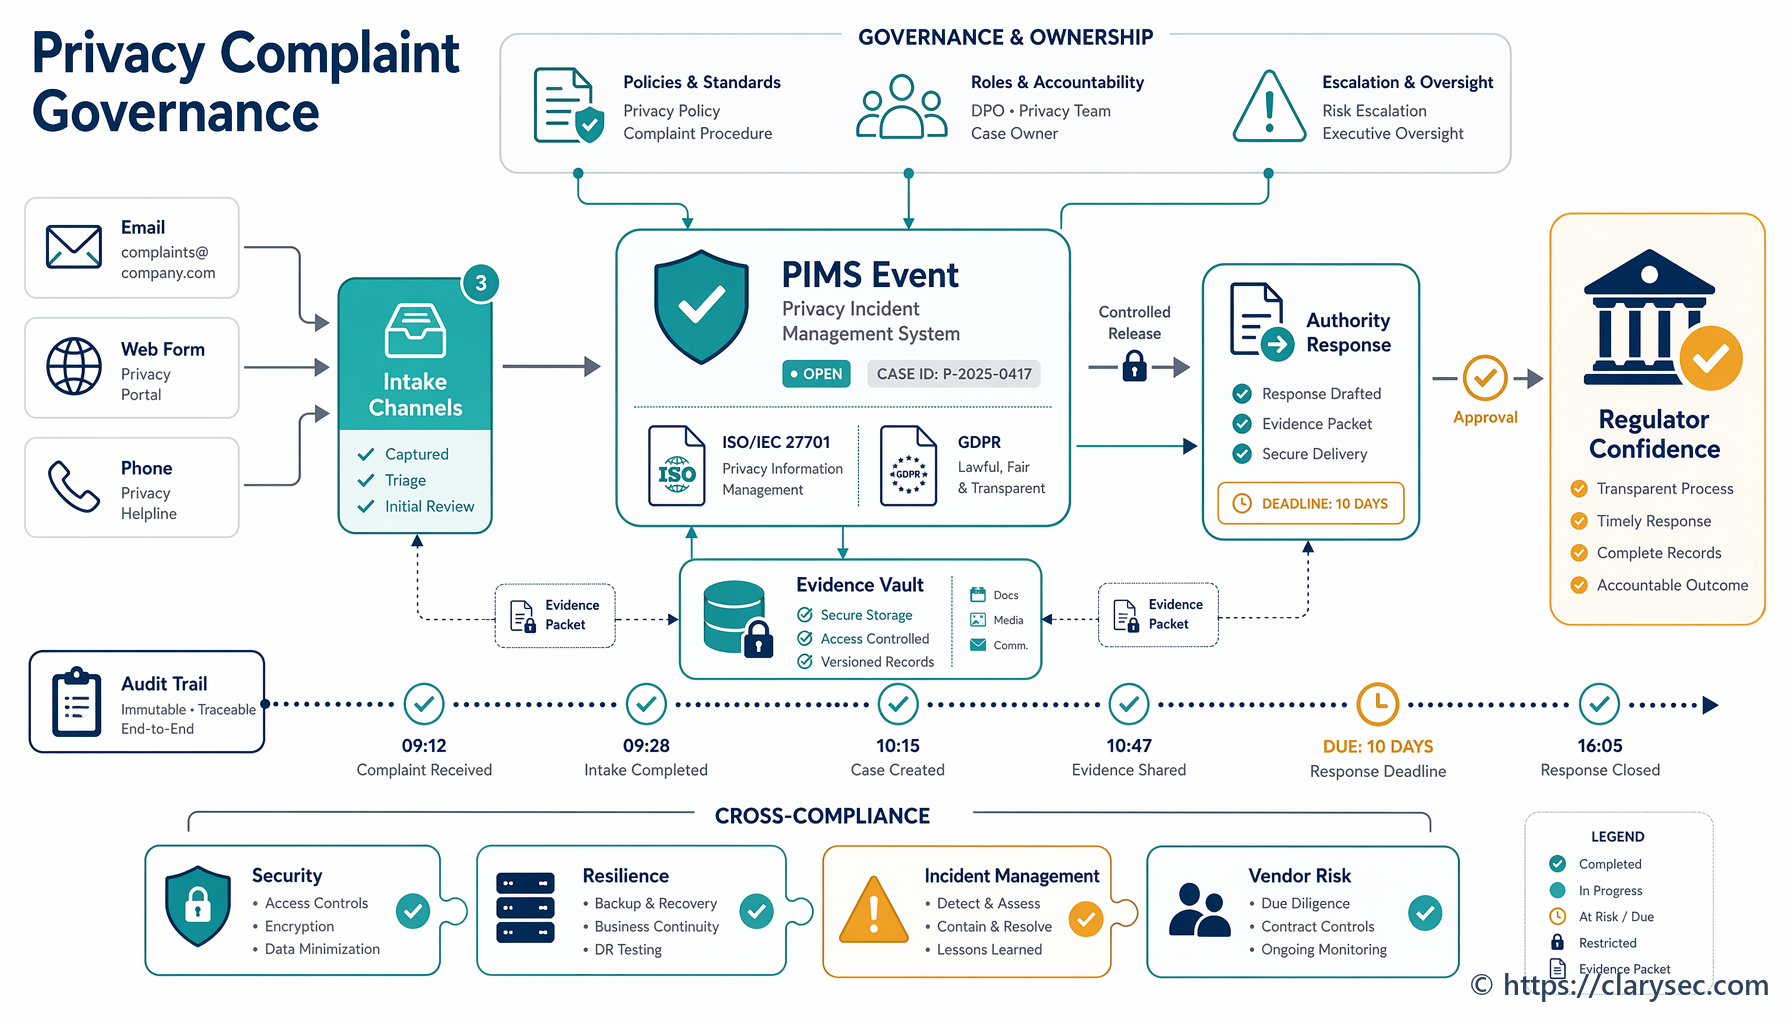
Käytännönläheinen, skenaariopohjainen pelikirja tietosuojavalitusten ja valvontaviranomaisten pyyntöjen hallintaan ISO/IEC 27701:2025:n, GDPR:n, ISO/IEC 27001:2022:n, NIS2:n, DORA:n, NIST CSF 2.0:n ja COBIT 19:n mukaisesti.
Skenaariopohjainen opas tietoturvajohtajalle siitä, miten Active Directoryn koventaminen muutetaan auditointivalmiiksi todentavaksi aineistoksi ISO/IEC 27001:2022-, NIS2-, DORA-, GDPR- ja NIST CSF 2.0 -vaatimuksia sekä hallinnon katselmuksia varten.
Käytännön opas tietoturvajohtajalle ISO/IEC 27001:2022 -standardin ja Clarysecin politiikkanäytön hyödyntämiseen SaaS-omaisuusluettelon, käyttöoikeuksien, konfiguraatioiden, lokituksen ja toimittajien hallinnassa NIS2:n, DORA:n ja GDPR:n näkökulmasta.
Käytännön opas vuoden 2026 kyberturvallisuuden vaatimustenmukaisuusvelvoitteiden rekisterin rakentamiseen: NIS2, DORA, GDPR, ISO/IEC 27001:2022 ja asiakassopimukset kartoitetaan omistajiin, hallintakeinoihin, todentavaan aineistoon, auditointeihin ja johdon katselmointiin.
Käytännön opas tietoturvajohtajille siitä, miten EU:n digitaalisen identiteettilompakon luottavan osapuolen näyttö kartoitetaan ISO/IEC 27001:2022-, GDPR-, NIS2-, DORA-, NIST CSF 2.0- ja COBIT 2019 -vaatimuksiin Clarysecin politiikkojen ja työkalupakettien avulla.
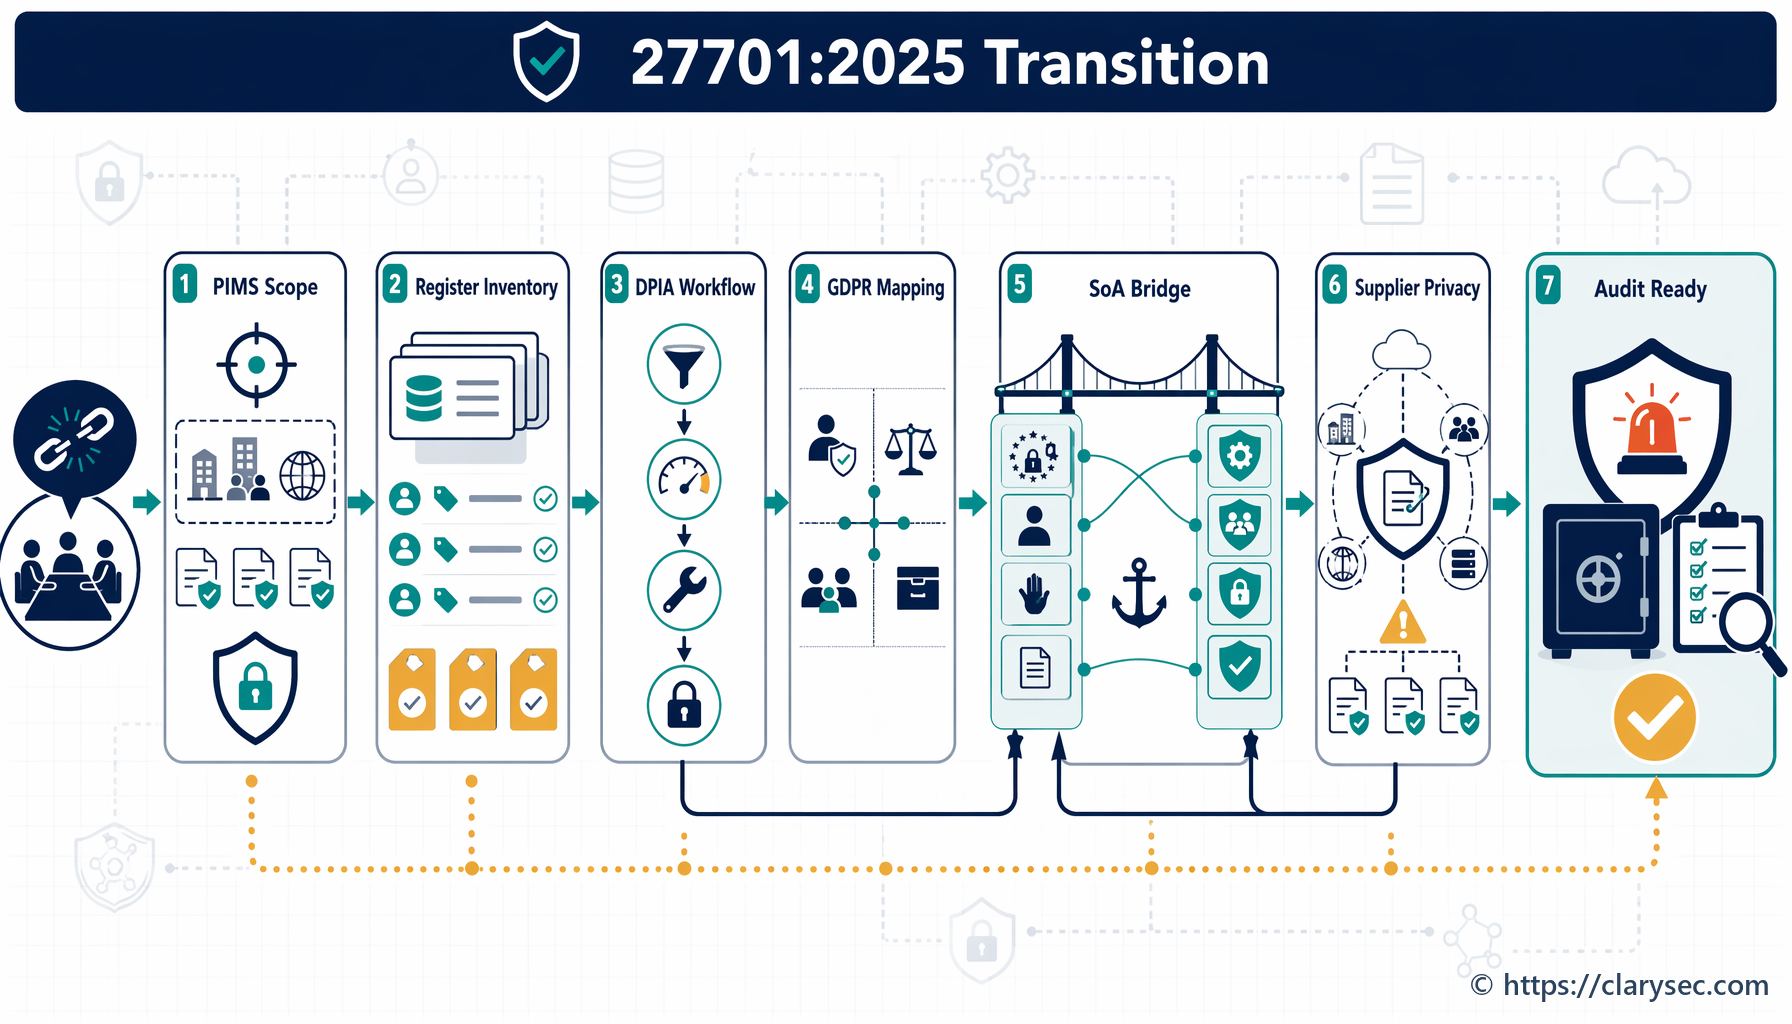
Käytännönläheinen ja näyttöön perustuva tiekartta siirtymiseen hajanaisesta GDPR-vaatimustenmukaisuudesta integroituun ISO/IEC 27701:2025 -henkilötietojen hallintajärjestelmään, joka perustuu ISO/IEC 27001:2022 -standardiin, Clarysecin PIMS-politiikkoihin, DPIA-työnkulkuihin, toimittajien tietosuojahallintaan ja vaatimusten ristiinkartoitukseen.
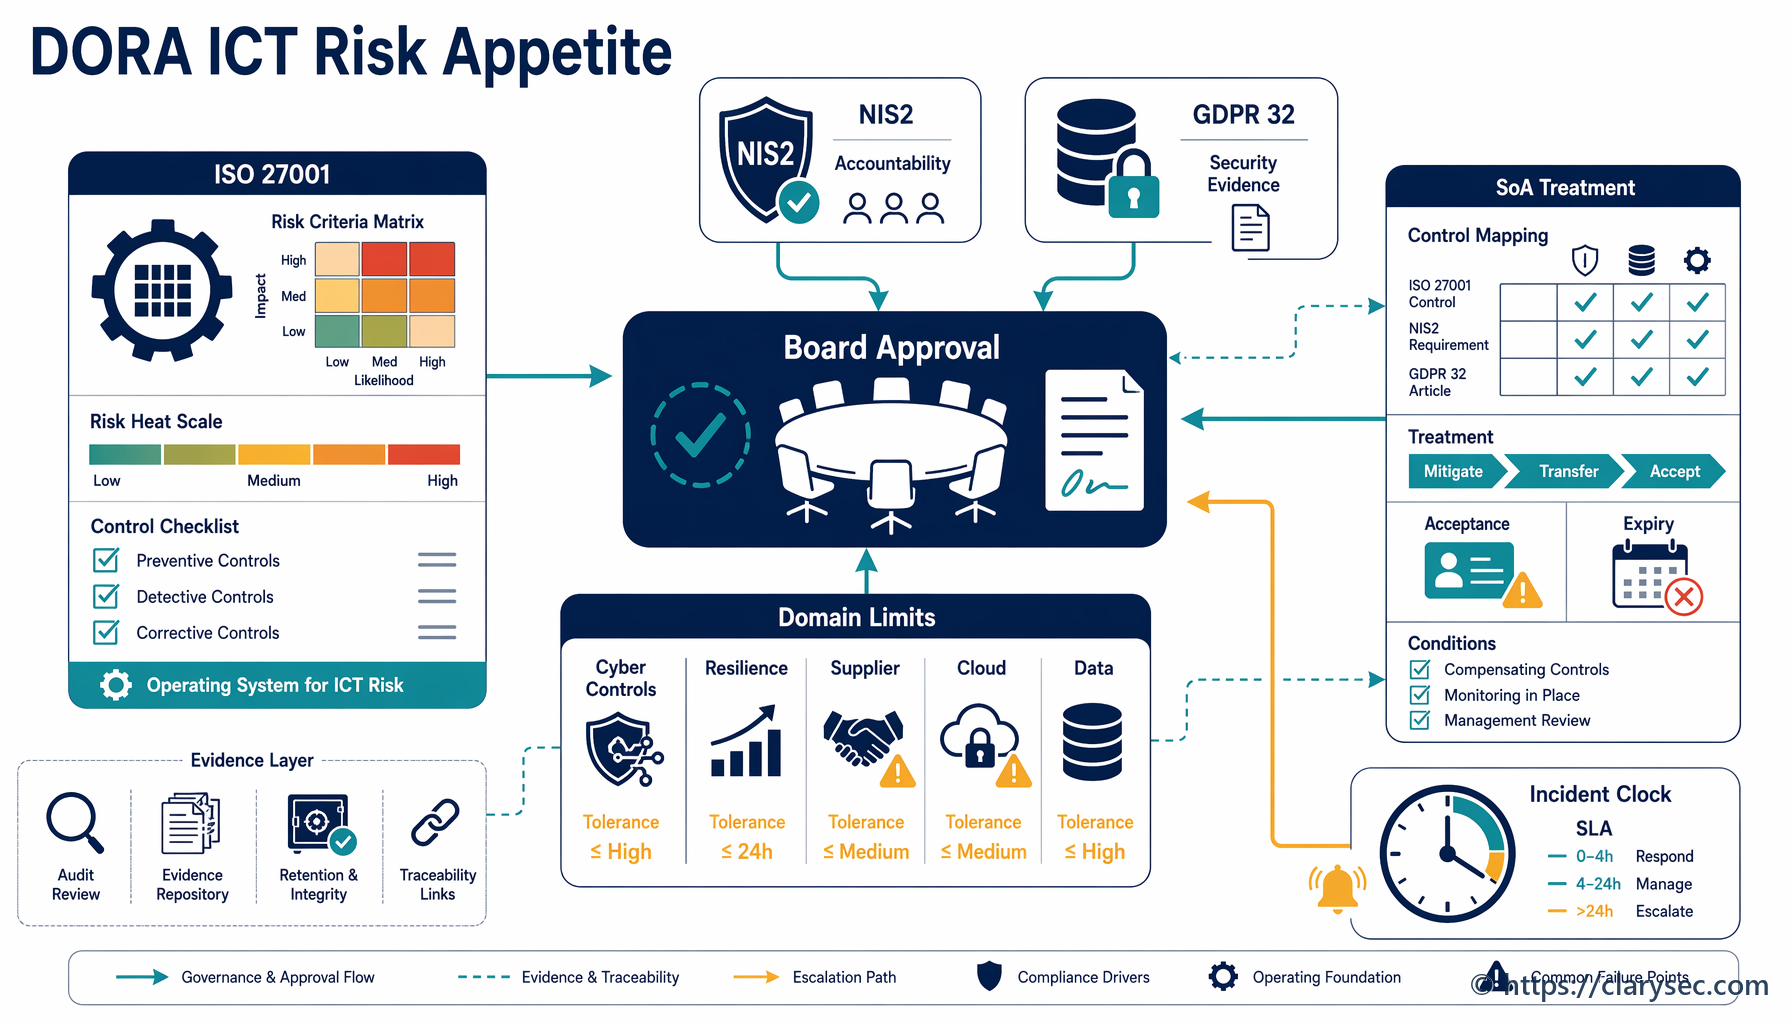
Käytännön opas tietoturvajohtajille, riskienhallintajohtajille ja hallituksille DORA:n mukaisen ICT-riskinottohalukkuuden, mitattavien riskinsietorajojen, eskalointiherätteiden ja jäännösriskin hyväksyntäsääntöjen määrittämiseen ISO/IEC 27001:2022:n, NIS2:n ja GDPR Article 32:n avulla.
Opi rakentamaan ISO 27701:2025 PIMS-auditoinnin ja johdon katselmoinnin sykli, joka osoittaa GDPR:n mukaisen osoitusvelvollisuuden todennettavalla näytöllä, CAPA-toimilla, johdon päätöksillä ja vaatimustenmukaisuuden vastaavuuskartoituksella.