NIST
Explore articles in the NIST category
130 articles
Käytännön opas ISO 27701:2025 -standardin mukaisen henkilötietojen hallintajärjestelmän rakentamiseen siten, että se tuottaa auditoitavaa näyttöä GDPR:n osoitusvelvollisuudesta rekisterinpitäjille, henkilötietojen käsittelijöille, toimittajille, riskipäätöksille ja yhteisille vaatimustenmukaisuusvelvoitteille.
Kontrollien itsearviointi on operatiivinen kerros ISO/IEC 27001:2022 -kontrollien ja NIS2-, DORA- ja GDPR-vaatimuksia tukevan auditointikelpoisen näytön välillä. Tämä opas näyttää tietoturvajohtajille, GRC-vastaaville ja kontrollien omistajille, miten kontrollien suunnittelua, toiminnan tehokkuutta, näytön laatua, otantaa, havaintoja, CAPA-toimenpiteitä ja johdon raportointia testataan Clarysecin politiikkojen, Zenith Blueprintin ja Zenith Controlsin avulla.
Käytännönläheinen ja auditointivalmis opas tietoturvajohtajille, tietosuojavastaaville ja vaatimustenmukaisuudesta vastaaville henkilötietojen tietoturvaloukkausten hallintaan ISO/IEC 27701:2025-, GDPR-, NIS2- ja DORA-vaatimusten mukaisesti.
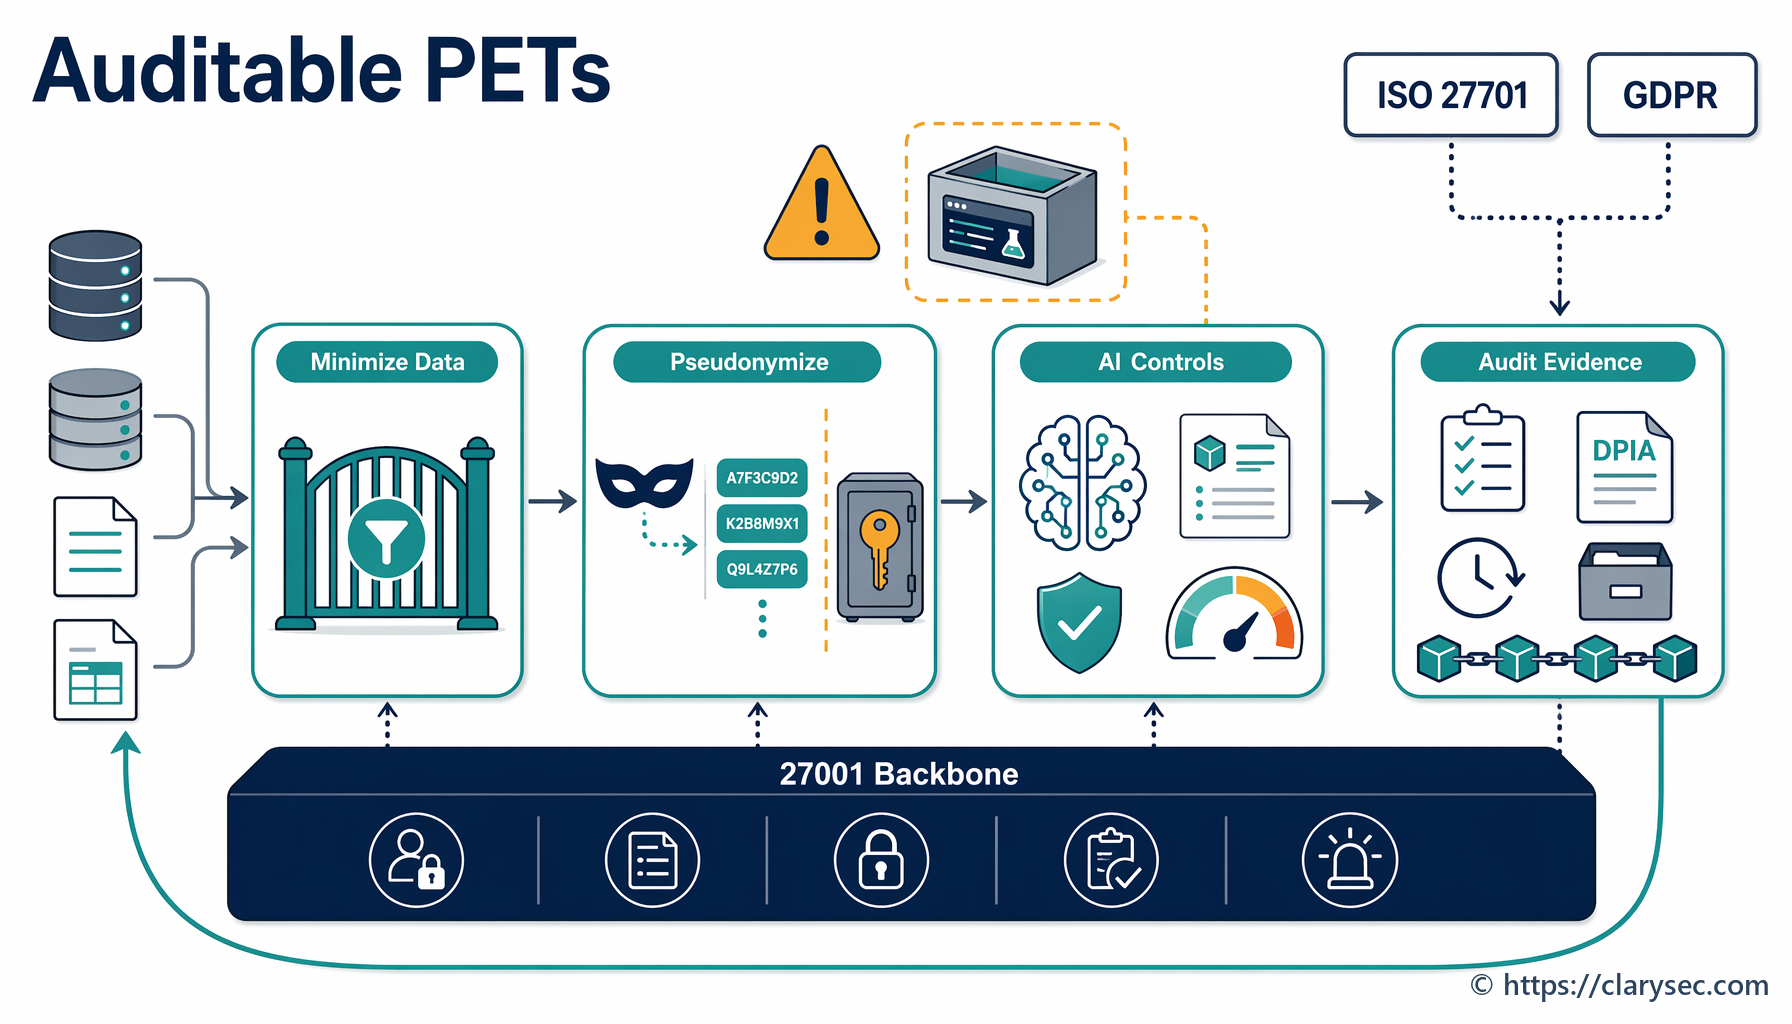
Käytännön PIMS-pelikirja tietosuojaa parantavien teknologioiden käyttöönottoon henkilötietojen altistumisen vähentämiseksi, analytiikan ja tekoälyn mahdollistamiseksi sekä kontrollien kartoittamiseksi viitekehysten ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 ja COBIT 19 välillä.
Käytännön opas tietosuojavastaavan (DPO) tehtävänsiirtoaineiston rakentamiseen niin, että GDPR:n mukainen osoitusvelvollisuus, ISO/IEC 27701:2025:n PIMS-näyttö, DPIA:t, RoPA, henkilötietojen tietoturvaloukkausten konteksti, rekisteröityjen oikeuksia koskevat lokit ja auditoinnin jatkuvuus säilyvät tietosuojahallinnan muutostilanteissa.
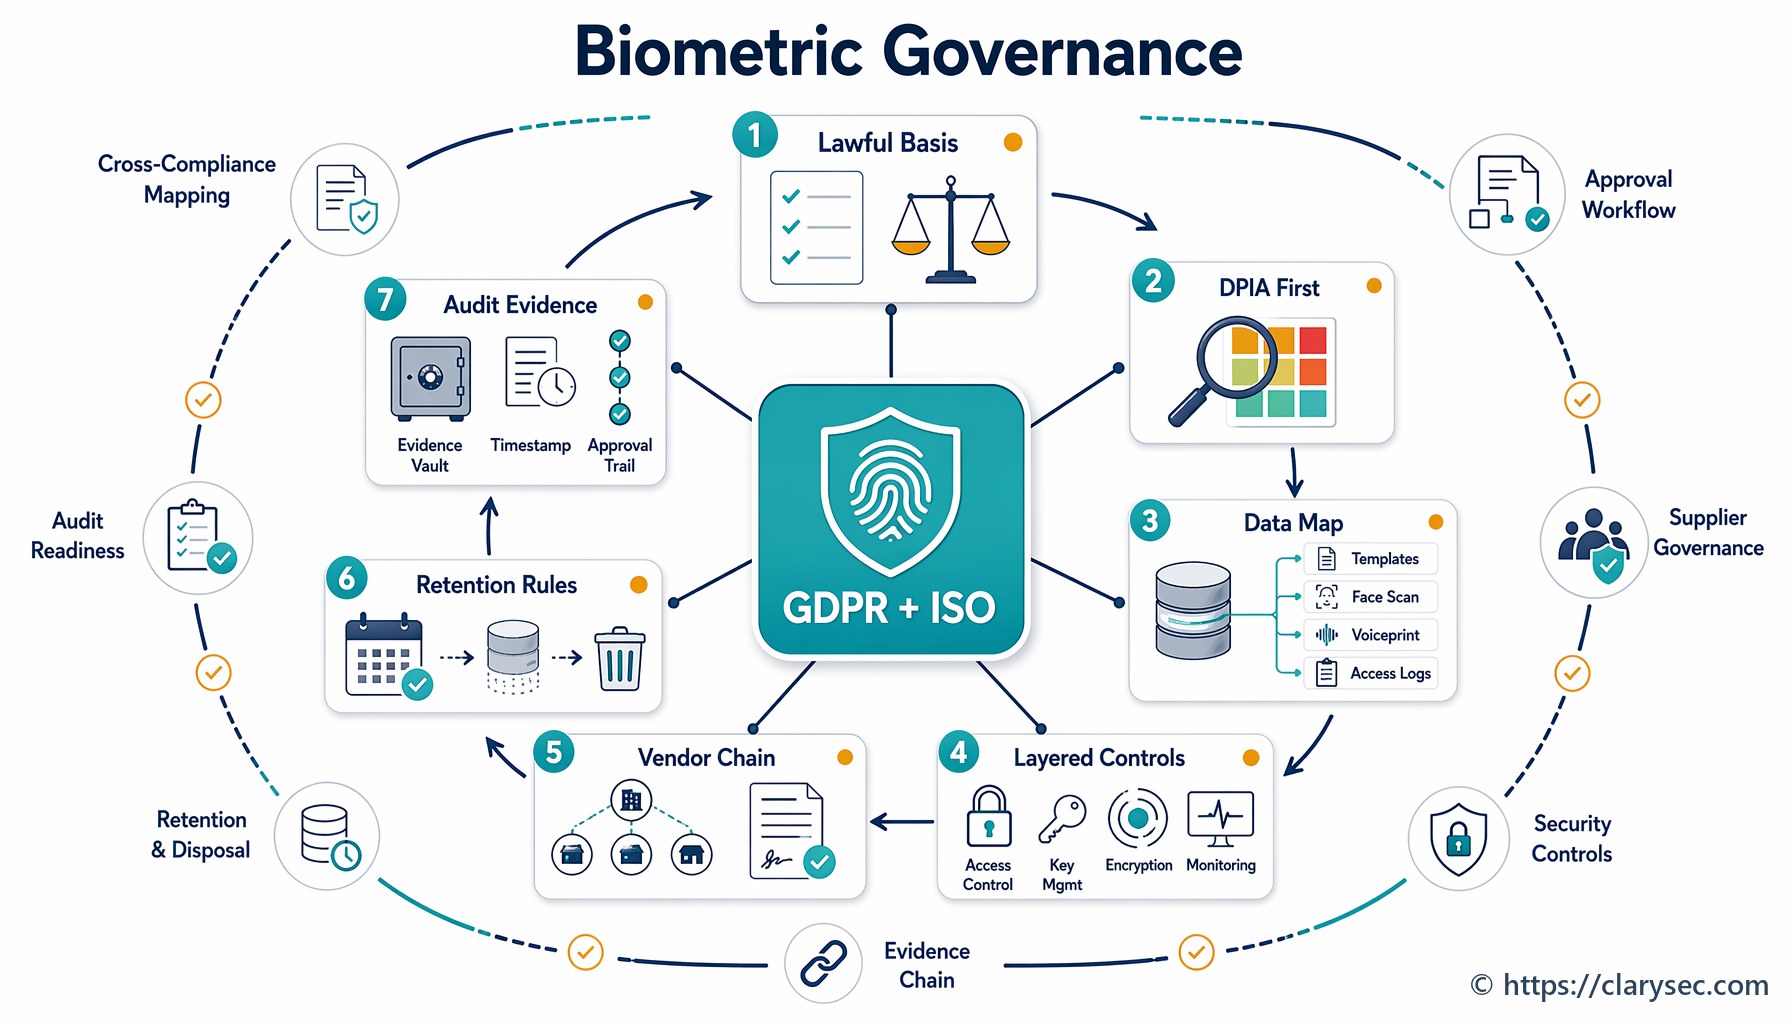
Käytännön CISO-toimintamalli biometrisen todennuksen, perehdytyksen, työpaikan pääsynhallinnan ja petostentorjunnan hallinnointiin GDPR:n osoitusvelvollisuuden, ISO/IEC 27701:2025 PIMS -näytön, ISO/IEC 27001:2022 -kontrollien ja Clarysecin viitekehysten välisen vastaavuuskartoituksen avulla.
Identiteettiin kohdistuvat hyökkäykset aiheuttavat nyt sääntelyyn liittyviä riskialtistuksia ISO 27001-, NIS2-, DORA- ja GDPR-viitekehyksissä. Tämä opas näyttää, miten yhtenäinen ITDR-ohjelma rakennetaan Clarysecin politiikkojen, Zenith Blueprintin ja Zenith Controls -oppaan avulla.
Käytännön opas ISO 27001:n ilmastonmuutosta koskevan muutosvalmiuden osoittamiseen ISMS:n toimintaympäristön, sidosryhmien, riskien arvioinnin, SoA-perustelujen, liiketoiminnan jatkuvuuden, toimittajavarmennuksen ja johdon katselmuksen todentavan aineiston avulla.
Käytännön opas todennettavan, roolipohjaisen tietosuojatietoisuuskoulutuksen rakentamiseen ISO/IEC 27701:2025:n, GDPR:n osoitusvelvollisuuden, NIS2:n, DORA:n, NIST:n ja COBIT:n vaatimuksiin.