Vuoden 2026 opas kyberturvallisuuden vaatimustenmukaisuusvelvoitteiden rekisteriin

Maria, nopeasti kasvavan fintech-alustan tietoturvajohtaja, sai kaksikymmentä minuuttia ennen neljännesvuosittaisen hallitusaineiston lukitsemista. Toimitusjohtajan viesti oli lyhyt ja epämukava:
“Maria, tarvitsen yhden dian, joka osoittaa, että vuoden 2026 kyberturvallisuuden lakisääteiset velvoitteemme ovat hallinnassa. Ei pelkkää ISO 27001:tä. Tarkoitan kaikkea: NIS2, DORA, GDPR ja asiakassopimuksemme. Olemmeko vaatimustenmukaisia? Missä näyttö on? Kuka omistaa asian?”
Kello 08.15 saapui kolme pyyntöä lisää. Lakiasiat halusi tietää, onko yhtiö merkittävä toimija jäsenvaltion NIS2:n kansallisten täytäntöönpanosäännösten perusteella. Tietosuojavastaava halusi tietää, tulisiko epäilyttävä tietokantavienti käsitellä GDPR:n mukaisena henkilötietojen tietoturvaloukkauksena, DORA:n mukaisena merkittävänä ICT:hen liittyvänä poikkeamana, molempina vai ei kumpanakaan. Hankinta halusi hyväksynnän petosanalytiikan toimittajalle, joka käsittelisi EU:n henkilötietoja, tukisi kriittistä palvelua ja käyttäisi EU:n ulkopuolella toimivaa pilvipalvelun alikäsittelijää.
Mikään näistä kysymyksistä ei ole poikkeuksellinen vuonna 2026. Vaarallista on, jos organisaatio ei pysty vastaamaan niihin yhdestä ylläpidetystä totuuden lähteestä.
Useimmilla yrityksillä on politiikkoja. Monilla on riskirekistereitä, toimittaja-aineistoja, tietosuojan käsittelyselosteita, poikkeamien toimintamalleja ja soveltuvuuslausunto. Puute ilmenee kuitenkin silloin, kun hallituksen jäsen, auditoija, valvontaviranomainen tai merkittävä asiakas esittää yksinkertaisen kysymyksen:
“Näytä jokainen sovellettava lakisääteinen, sääntelyyn liittyvä ja sopimusperusteinen kyberturvallisuusvelvoite, kuka sen omistaa, kuinka usein se katselmoidaan, mikä hallintakeino toteuttaa sen, mikä todentava aineisto osoittaa sen täyttymisen ja miten poikkeukset viedään johdolle.”
Tämä on kyberturvallisuuden vaatimustenmukaisuusvelvoitteiden rekisteri.
Tietoturvajohtajille, vaatimustenmukaisuuspäälliköille, auditoijille ja liiketoimintavastaaville tämä rekisteri ei ole enää hallinnollinen taulukko. Se on toimintamekanismi, joka yhdistää NIS2:n kansalliset velvoitteet, DORA:n valvontaodotukset, GDPR:n osoitusvelvollisuuden, ISO/IEC 27001:2022 -vaatimukset, asiakassopimukset ja sisäiset politiikat toimivaksi hallintajärjestelmäksi.
Clarysec käsittelee rekisteriä elävänä ISMS-artefaktina, ei juridisena liitteenä. Laki- ja sääntelyvaatimusten noudattamisen politiikassa vaatimustenmukaisuustoiminto:
“Ylläpitää vaatimustenmukaisuusvelvoitteiden rekisteriä, jossa luetellaan kaikki sovellettavat lait, standardit, sertifioinnit ja sopimuslausekkeet.”
Lähde: Laki- ja sääntelyvaatimusten noudattamisen politiikka, roolit ja vastuut, lauseke 4.2.1.
Keskeinen sana on “ylläpitää”. Sertifiointia varten luotu rekisteri, joka sivuutetaan seuraavaan auditointiin asti, ei ole vaatimustenmukaisuuden hallintamekanismi. Se on näyttöä historiallisesta optimismista.
Mitä kyberturvallisuuden vaatimustenmukaisuusvelvoitteiden rekisterin tulee tehdä vuonna 2026
Hyödyllinen velvoiterekisteri tekee viisi asiaa.
Ensiksi se tunnistaa velvoitteet. Näihin kuuluvat lait, säädökset, standardit, sertifioinnit ja sopimuslausekkeet. Vuonna 2026 tavallisia lähteitä ovat NIS2 keskeisille ja merkittäville toimijoille, DORA soveltamisalaan kuuluville finanssialan toimijoille ja ICT-kolmannen osapuolen palveluntarjoajille, GDPR EU:n henkilötietoja käsitteleville rekisterinpitäjille ja henkilötietojen käsittelijöille, ISO/IEC 27001:2022 -vaatimukset ISMS:lle, pilviturvallisuussitoumukset, asiakkaiden tietoturvapoikkeamista ilmoittamista koskevat lausekkeet, ulkoistussäännöt ja toimittajaturvallisuusvaatimukset.
Toiseksi se luokittelee sovellettavuuden. NIS2 voi soveltua, koska organisaatio toimii liitteen I tai II sektorilla, tarjoaa digitaalista infrastruktuuria, toimii hallinnoituna palveluntarjoajana, tarjoaa pilvipalveluja tai kuuluu kokoriippumattomaan luokkaan, kuten DNS-, TLD- tai luottamuspalveluihin. DORA voi soveltua, koska organisaatio on finanssialan toimija tai finanssialan toimijoita tukeva ICT-kolmannen osapuolen palveluntarjoaja. GDPR voi soveltua, koska organisaatio käsittelee EU:n henkilötietoja, tarjoaa palveluja EU:ssa oleville henkilöille tai seuraa käyttäytymistä EU:ssa.
Kolmanneksi se kartoittaa velvoitteet sisäisiin hallintakeinoihin, politiikkoihin, prosesseihin ja järjestelmiin. Tässä rekisteristä tulee operatiivinen. NIS2:n Article 21:n riskienhallintatoimenpiteet kartoitetaan tarvittaessa riskien arviointiin, poikkeamien käsittelyyn, liiketoiminnan jatkuvuuteen, toimitusketjun turvallisuuteen, turvalliseen kehittämiseen, hallintakeinojen tehokkuuden katselmointeihin, koulutukseen, kryptografiaan, pääsynhallintaan, omaisuudenhallintaan ja MFA:han. DORA kartoitetaan hallintoelimen osoitusvelvollisuuteen, ICT-riskien hallintaan, poikkeamien luokitteluun, häiriönsietokyvyn testaukseen, kolmansien osapuolten rekistereihin ja irtautumisstrategioihin. GDPR kartoitetaan käsittelytoimien selosteisiin, oikeusperusteeseen, tietojen minimointiin, säilytykseen, käsittelyn turvallisuuteen, tietoturvaloukkauksen arviointiin ja osoitusvelvollisuutta koskevaan näyttöön.
Neljänneksi se osoittaa omistajat ja katselmointitiheyden. Ilman omistajuutta vaatimustenmukaisuudesta tulee kokousaihe. Omistajuuden avulla siitä tulee hallittu prosessi.
Viidenneksi se määrittää todentavan aineiston. Rekisterin tulee vastata, mikä artefakti osoittaa, että velvoite täyttyy tänään. Todentava aineisto voi sisältää hallituksen pöytäkirjoja, riskien arvioinnin tallenteita, poikkeamakirjauksia, toimittajien huolellisuusarviointeja, sopimuslausekkeita, salausmäärityksiä, haavoittuvuusraportteja, käyttöoikeuskatselmointeja, varmuuskopioiden testitallenteita, tietosuojaselosteita, DPIA-arviointeja, tietoturvaloukkauksen arviointeja ja sisäisen tarkastuksen havaintoja.
Clarysecin politiikka tekee tästä jäljitettävyydestä nimenomaisen:
“Kaikki lakisääteiset ja sääntelyyn liittyvät velvoitteet on kartoitettava tiettyihin politiikkoihin, hallintakeinoihin ja omistajiin tietoturvallisuuden hallintajärjestelmässä (ISMS).”
Lähde: Laki- ja sääntelyvaatimusten noudattamisen politiikka, politiikan toteutusvaatimukset, lauseke 6.2.1.
Se määrittää myös todentavan aineiston osaksi samaa mekanismia:
“Vaaditut artefaktit tai tallenteet vaatimustenmukaisuuden osoittamiseksi (esim. auditointilokit, salausasetukset, suostumusdokumentaatio)”
Lähde: Laki- ja sääntelyvaatimusten noudattamisen politiikka, politiikan toteutusvaatimukset, lauseke 6.2.2.3.
Tässä on ero vaatimustenmukaisuustietoisuuden ja vaatimustenmukaisuuden varmentamisen välillä.
Miksi ISO/IEC 27001:2022 on selkäranka
ISO/IEC 27001:2022 nähdään usein sertifiointitavoitteena, mutta velvoitteiden hallinnassa sen arvo on tätä suurempi. Se antaa rekisterille hallintajärjestelmään perustuvan kodin.
Lausekkeet 4.1–4.4 edellyttävät, että organisaatio ymmärtää sisäiset ja ulkoiset tekijät, tunnistaa sidosryhmät ja määrittää ISMS:n kannalta olennaiset lakisääteiset, sääntelyyn liittyvät ja sopimusperusteiset vaatimukset. Lausekkeet 5.1–5.3 edellyttävät johdon sitoutumista, politiikan yhdenmukaisuutta, resursseja ja osoitettuja vastuita. Lausekkeet 6.1–6.2 edellyttävät riskien arviointia, riskien käsittelyä, soveltuvuuslausuntoa ja sovellettavien vaatimusten ohjaamia mitattavia tavoitteita. Lausekkeet 8, 9 ja 10 muodostavat toimintasyklin: hallintakeinojen toteutus, riskien uudelleenarviointi, suorituskyvyn seuranta, sisäiset auditoinnit, johdon katselmointi ja poikkeamien korjaaminen.
Zenith Blueprint: auditoijan 30-vaiheinen tiekartta sijoittaa tämän varhaiseen ISMS Foundation and Leadership -vaiheeseen, vaiheeseen 2: sidosryhmien tarpeet ja ISMS:n soveltamisala. Blueprint ohjaa tiimejä tunnistamaan sidosryhmävaatimukset katselmoimalla lakisääteisiä ja sääntelyyn liittyviä vaatimuksia, poimimalla sopimusperusteisia tietoturvalausekkeita, haastattelemalla sidosryhmiä ja huomioimalla kumppaneiden odottamat alan standardit.
“Lauseke 4.2 ei edellytä tiettyä asiakirjaa, mutta käytännössä on hyödyllistä luoda sidosryhmäanalyysin taulukko. Se voi olla yksinkertainen taulukko, jossa on sarakkeet: sidosryhmä, tarpeet/odotukset, miten vastaamme niihin.”
Lähde: Zenith Blueprint, ISMS Foundation & Leadership -vaihe, vaihe 2.
Sidosryhmäanalyysistä tulee velvoiterekisterin ylävirran syöte. Rekisteristä tulee tämän jälkeen silta riskien käsittelyyn.
Risk Management -vaiheessa, vaiheessa 13, Zenith Blueprint ohjaa tiimejä kartoittamaan hallintakeinot riskeihin, lausekkeisiin ja ulkoisiin säädöksiin:
“Ristiinviittaa säädöksiin: jos tietyt hallintakeinot on toteutettu nimenomaisesti GDPR:n, NIS2:n tai DORA:n noudattamiseksi, voit merkitä sen joko riskirekisteriin (osana riskivaikutuksen perustelua) tai SoA:n huomautuksiin.”
Lähde: Zenith Blueprint, Risk Management -vaihe, vaihe 13: riskienkäsittelysuunnittelu ja soveltuvuuslausunto.
Tätä jäljitettävyyttä auditoijat odottavat. Jos GDPR ohjaa salauksen, säilytyksen ja tietoturvaloukkauksen arvioinnin hallintakeinoja, sano se. Jos NIS2 ohjaa poikkeamien raportoinnin eskalointia ja toimittajaturvallisuustoimenpiteitä, sano se. Jos DORA ohjaa ICT-kolmannen osapuolen riskirekistereitä ja irtautumistestausta, sano se.
Kolme ISO/IEC 27002:2022 -hallintakeinon kiinnityspistettä
Velvoitteiden hallinnan keskeinen ISO/IEC 27002:2022 -hallintakeino on 5.31, lakisääteiset, sääntelyyn liittyvät ja sopimusperusteiset vaatimukset. Clarysecin Zenith Controls: vaatimustenmukaisuuden ristiinkartoituksen opas luokittelee 5.31:n ennaltaehkäiseväksi hallintakeinoksi, joka liittyy luottamuksellisuuteen, eheyteen ja saatavuuteen, on yhdenmukainen Identify-kyberturvallisuuskäsitteen kanssa ja toimii laki- ja vaatimustenmukaisuuskyvykkyydessä hallinnon, ekosysteemin ja suojauksen osa-alueilla.
Zenith Controls ilmaisee asian suoraan:
“Tietoturva ei ole olemassa tyhjiössä. Se toimii velvoitteiden verkossa, joista osa määrittyy laissa, osa sopimuksissa ja osa toimialakohtaisessa sääntelyssä.”
Lähde: Zenith Controls, ISO/IEC 27002:2022 -hallintakeinon 5.31 käsittely.
Hallintakeino 5.31 ei toimi yksin. Kaksi tukevaa hallintakeinoa ovat olennaisia.
Hallintakeino 5.2, tietoturvallisuuden roolit ja vastuut, varmistaa, ettei velvoitteita osoiteta abstraktisti “liiketoiminnalle” tai “IT:lle”. Zenith Controls -kartoitus liittää 5.2:n politiikan omistajuuteen, vaatimustenmukaisuuden seurantaan, poikkeamien hallintaan, tietoisuuteen, riippumattomaan katselmointiin, todentavan aineiston käsittelyyn ja etuoikeutetun pääsyn hallintaan.
Hallintakeino 5.36, tietoturvapolitiikkojen, -sääntöjen ja -standardien noudattaminen, sulkee ohjaussilmukan. Se varmistaa, että dokumentoituja vaatimuksia noudatetaan, seurataan, raportoidaan ja korjataan. Zenith Controls -kartoitus liittää 5.36:n tietoturvapolitiikkoihin, kurinpitomenettelyyn, riippumattomaan katselmointiin, rooleihin ja vastuisiin, tapahtumien arviointiin, lokitukseen, seurantaan ja suojattuihin tallenteisiin.
Yhdessä nämä hallintakeinot vastaavat auditoijan ydinkysymyksiin.
| Auditoijan kysymys | ISO/IEC 27002:2022 -kiinnityspiste | Miltä hyvä todentava aineisto näyttää |
|---|---|---|
| Mitkä velvoitteet soveltuvat? | 5.31, lakisääteiset, sääntelyyn liittyvät ja sopimusperusteiset vaatimukset | Velvoiterekisteri, oikeudellisen tarkastelun muistiinpanot, sopimuslausekkeiden poiminta, sääntelyn sovellettavuusarviointi |
| Kuka omistaa kunkin velvoitteen ja hallintakeinon? | 5.2, tietoturvallisuuden roolit ja vastuut | RACI-matriisi, tehtävänkuvaukset, nimitystiedot, hallinnon peruskirja, hallintakeinojen omistajaluettelo |
| Miten tiedätte, että hallintakeinoja noudatetaan? | 5.36, tietoturvapolitiikkojen, -sääntöjen ja -standardien noudattaminen | Vaatimustenmukaisuuden mittaristot, sisäisen tarkastuksen raportit, poikkeuslokit, korjaavien toimenpiteiden tallenteet, johdon katselmointien pöytäkirjat |
Pienemmille organisaatioille sama rakenne voi olla kevyempi. Clarysecin Laki- ja sääntelyvaatimusten noudattamisen politiikka - pk-yritys toteaa:
“Toimitusjohtajan on ylläpidettävä yksinkertaista ja jäsenneltyä vaatimustenmukaisuusrekisteriä, jossa luetellaan:”
Lähde: Laki- ja sääntelyvaatimusten noudattamisen politiikka - pk-yritys, hallintovaatimukset, lauseke 5.1.1.
Se edellyttää myös säännöllistä katselmointia:
“Vaatimustenmukaisuusrekisteri on katselmoitava neljännesvuosittain ja päivitettävä, kun:”
Lähde: Laki- ja sääntelyvaatimusten noudattamisen politiikka - pk-yritys, hallintovaatimukset, lauseke 5.1.2.
Pk-yrityksissä rekisteri voi alkaa yksinkertaisena. Se tarvitsee silti omistajuuden, rytmin ja todentavan aineiston.
Rakenna rekisteri velvoitteiden, ei viitekehysten, ympärille
Yleisin virhe on luoda yksi seuranta NIS2:lle, toinen DORA:lle, kolmas GDPR:lle, neljäs ISO/IEC 27001:2022:lle ja viides asiakassopimuksille. Tämä luo päällekkäisiä näyttöpyyntöjä, ristiriitaisia omistajuuksia ja kuormittaa tiimejä.
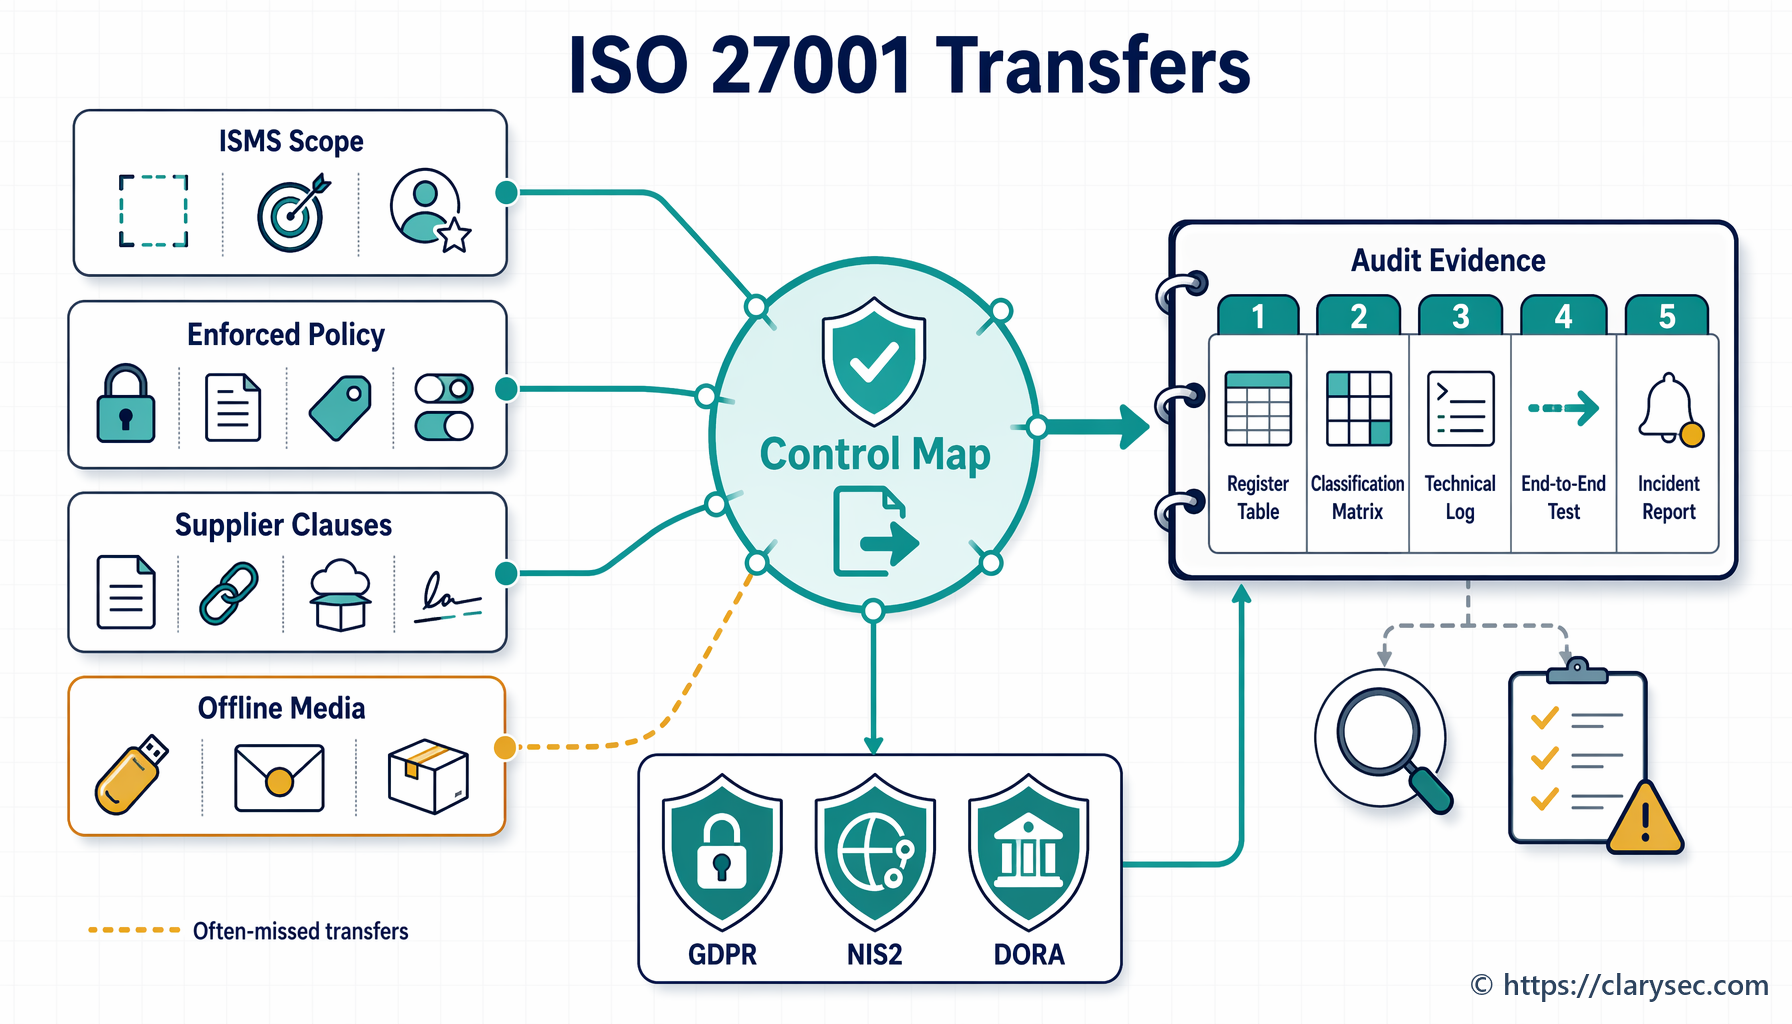
Parempi lähestymistapa on velvoitteesta hallintakeinoon tehtävä kartoitus. Yksi tietoturvakyvykkyys voi täyttää useita oikeudellisia ajureita, jos rekisteri säilyttää erot laukaisuehdoissa, soveltamisalassa, aikataulussa ja toimivallassa.
Esimerkiksi tietoturvapoikkeamiin reagointi tukee NIS2:n merkittävien poikkeamien raportointia, DORA:n merkittävien ICT:hen liittyvien poikkeamien raportointia ja GDPR:n mukaista henkilötietojen tietoturvaloukkauksen arviointia. Toimittajan huolellisuusarviointi tukee NIS2:n toimitusketjun turvallisuutta, DORA:n ICT-kolmannen osapuolen riskiä ja GDPR:n henkilötietojen käsittelijöiden hallintaa. Lokitus ja seuranta tukevat poikkeamien havaitsemista, hallintakeinojen tehokkuutta ja osoitusvelvollisuutta. Omaisuus- ja tietoaineistorekisterit tukevat NIS2:n, DORA:n, GDPR:n ja ISO/IEC 27001:2022:n riskien arviointia.
| Velvoiteteema | NIS2-ajuri | DORA-ajuri | GDPR-ajuri | ISO/IEC 27001:2022- ja ISO/IEC 27002:2022 -kiinnityspiste | Esimerkkejä todentavasta aineistosta |
|---|---|---|---|---|---|
| Lakisääteisten velvoitteiden hallinta | Toimijaluokittelu, kansallinen täytäntöönpano, valvontavaltuudet | Toimialakohtainen digitaalisen häiriönsietokyvyn sääntelyjärjestelmä | Osoitusvelvollisuus ja sovellettava tietosuojalainsäädäntö | Lauseke 4.2, lauseke 6.1, hallintakeino 5.31 | Velvoiterekisteri, sovellettavuusmuistio, lakimuutosten loki |
| Hallintakeinojen omistajuus | Hallintoelimen hyväksyntä, valvonta ja koulutus | Hallintoelimen osoitusvelvollisuus, ICT-roolit ja vastuut | Rekisterinpitäjän osoitusvelvollisuus, tietosuojavastaavan tehtävät soveltuvin osin | Lauseke 5.3, hallintakeino 5.2 | RACI, roolikuvaukset, hallintakeinojen omistajien vahvistukset |
| Poikkeamien ilmoittaminen | Article 23:n vaiheittainen raportointi merkittävistä poikkeamista | Article 19:n raportointi merkittävistä ICT:hen liittyvistä poikkeamista | Article 33:n henkilötietojen tietoturvaloukkauksesta ilmoittaminen soveltuvin osin | Hallintakeinot 5.24–5.28, ISO/IEC 27035-1:2023 | Poikkeamakirjaukset, luokittelumatriisi, ilmoitustallenteet |
| Toimittaja- ja pilviriski | Article 21:n toimitusketjun turvallisuus | Article 28:n ICT-kolmannen osapuolen riskienhallinta | Article 28:n henkilötietojen käsittelijöiden suojatoimet, V luvun siirtokontrollit | Hallintakeinot 5.19–5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Toimittaja-arvioinnit, sopimukset, irtautumistestit, alikäsittelijäkatselmoinnit |
| Vaatimustenmukaisuuden seuranta | Hallintakeinojen tehokkuus, kyberhygienia ja pääsynhallinnan odotukset | ICT-riskiviitekehyksen katselmointi, sisäinen tarkastus, häiriönsietokyvyn testaus | Vaatimustenmukaisuuden osoittaminen ja toimenpiteiden katselmointi | Lauseke 9.1, lauseke 9.2, hallintakeino 5.36 | Auditointiraportit, mittaristot, poikkeukset, korjaavat toimenpiteet |
Tavoitteena ei ole peittää oikeudellisia eroja. Tavoitteena on välttää saman kyvykkyyden toteuttaminen kolmeen kertaan.
Käytännön rekisterimalli, jonka voit ottaa käyttöön tällä viikolla
Clarysec-tyylisen velvoiterekisterin tulee olla riittävän yksinkertainen ylläpidettäväksi ja riittävän yksityiskohtainen kestääkseen auditointiotannan. Vähimmäiskentät ovat:
- Velvoitteen tunniste.
- Lähde, kuten NIS2, DORA, GDPR, ISO/IEC 27001:2022, asiakassopimus tai sisäinen politiikka.
- Erityinen artikla, lauseke tai sopimusviite.
- Vaatimuksen yhteenveto.
- Sovellettavuuden perustelu.
- Vaikutuksen kohteena oleva liiketoimintaprosessi tai palvelu.
- Riskiskenaario, jos vaatimusta ei täytetä.
- Hallintakeinojen kartoitus, mukaan lukien ISO/IEC 27002:2022 -hallintakeinot ja sisäiset politiikkaviitteet.
- Hallintakeinon omistaja.
- Todentavan aineiston omistaja.
- Katselmointitiheys.
- Todentavan aineiston sijainti.
- Poikkeukset tai avoimet puutteet.
- Johdon katselmointiin eskaloinnin merkintä.
- Viimeisin katselmointipäivä ja seuraava katselmointipäivä.
- Tila.
Tässä on käytännön esimerkki EU:ssa toimivalle SaaS-fintech-palveluntarjoajalle.
| Velvoitteen tunniste | Lähde ja vaatimus | Sisäinen kartoitus | Omistaja | Katselmointitiheys | Todentava aineisto |
|---|---|---|---|---|---|
| OBL-001 | NIS2:n sovellettavuus ja toimijaluokittelu digitaalisen infrastruktuurin tai hallinnoitujen palvelujen toiminnalle | Laki- ja sääntelyvaatimusten noudattamisen politiikka, hallintakeino 5.31, ISMS:n soveltamisala | Vaatimustenmukaisuuspäällikkö | Neljännesvuosittain ja palvelumuutoksen yhteydessä | Sovellettavuusmuistio, toimijarekisteröinnin tiedot, hallitukselle annettu tilannekuva |
| OBL-002 | DORA:n ICT-kolmannen osapuolen riskienhallinta kriittisille tai tärkeille ICT-palveluille | Toimittajaturvallisuusmenettely, hallintakeinot 5.19–5.23, DORA-toimittajarekisteri | Toimittajariskin omistaja | Neljännesvuosittain ja ennen uutta kriittistä toimittajaa | Toimittajarekisteri, huolellisuusarviointi, sopimuslausekkeet, irtautumistesti |
| OBL-003 | GDPR:n henkilötietojen tietoturvaloukkauksen arviointi ja osoitusvelvollisuus | Tietoturvapoikkeamiin reagointisuunnitelma, tietosuojamenettely, hallintakeinot 5.24–5.28 ja 5.34 | Tietosuojavastaava ja poikkeamapäällikkö | Poikkeamakohtaisesti, neljännesvuosittainen trendikatselmointi | Tietoturvaloukkauksen arviointi, poikkeamakirjaus, ilmoituspäätös, opit |
| OBL-004 | ISO/IEC 27001:2022:n seuranta, sisäinen auditointi ja johdon katselmointi | Auditointi- ja vaatimustenmukaisuuden seurantaprosessi, hallintakeino 5.36 | ISMS-päällikkö | Vuosittainen auditointisuunnitelma, neljännesvuosittainen seuranta | Sisäisen tarkastuksen raportti, KPI-mittaristo, korjaavien toimenpiteiden loki |
| OBL-005 | Asiakassopimus edellyttää tietoturvapoikkeamasta ilmoittamista 24 tunnin kuluessa | Sopimusrekisteri, poikkeamaviestinnän toimintamalli | Asiakassuhdevastaava ja lakiasiat | Sopimusmuutoksen yhteydessä ja poikkeamakohtaisesti | Sopimuslausekepoiminta, poikkeamaviestinnän tallenne |
Huomaa, että jokainen rivi on toimintakelpoinen. Se ei pelkästään sano “noudata DORA:a”. Se yksilöi vaatimuksen, sisäisen kartoituksen, omistajan, katselmointirytmin ja todentavan aineiston.
Clarysecin Hallinnointirooleja ja vastuita koskeva politiikka - pk-yritys vahvistaa tätä omistajuuskuria:
“Hallinnointivastuut (esim. politiikan katselmointi, poikkeusten hyväksyntä, palveluntarjoajien valvonta) on osoitettava nimetyille henkilöille tai rooleille.”
Lähde: Hallinnointirooleja ja vastuita koskeva politiikka - pk-yritys, hallintovaatimukset, lauseke 5.3.
Yritysympäristöissä sama käsite tulee kuvata RACI-matriisissa, hallintakeinojen omistajuusrekisterissä ja johdon raportointiaineistossa.
Esimerkki poikkeamien ilmoittamisesta: yksi toimintamalli, useita velvoitteita
SaaS-palveluntarjoaja toteaa voivansa kuulua NIS2:n soveltamisalaan, koska se tarjoaa pilvipalveluihin tai hallinnoituihin palveluihin liittyvää toimintaa EU:ssa ja täyttää soveltuvat kokoon tai sektoriin liittyvät kriteerit. Organisaatiolla on jo tietoturvapoikkeamiin reagointisuunnitelma, mutta NIS2-raportointia ei ole kartoitettu eskalointimenettelyihin.
Rekisterimerkinnän tulee kuvata velvoite täsmällisesti:
- Lähde: NIS2 Article 23.
- Vaatimus: ilmoita CSIRT:lle tai toimivaltaiselle viranomaiselle ilman aiheetonta viivytystä merkittävistä poikkeamista siten, että varhaisvaroitus annetaan 24 tunnin kuluessa, ilmoitus 72 tunnin kuluessa ja loppuraportti yhden kuukauden kuluessa.
- Sovellettavuus: mahdollisesti sovellettava palveluluokan ja jäsenvaltioissa tapahtuvan toiminnan vuoksi.
- Riski, jos velvoite ei täyty: sääntelyrikkomus, viivästynyt sidosryhmäilmoitus, asiakkaiden luottamuksen menetys.
Kartoita se tämän jälkeen hallintakeinoihin. ISO/IEC 27002:2022 -hallintakeinot 5.24–5.28 kattavat poikkeamien hallinnan suunnittelun, arvioinnin, reagoinnin, oppimisen ja todistusaineiston keräämisen. Hallintakeino 5.31 kattaa lakisääteisten velvoitteiden seurannan. Hallintakeino 5.2 kattaa roolien osoittamisen. Hallintakeino 5.36 kattaa sen seurannan, noudatetaanko prosessia.
Omistajuuden tulee olla yksiselitteinen. Poikkeamapäällikkö omistaa luokittelun ja eskaloinnin. Lakiasiat tai vaatimustenmukaisuustoiminto omistaa viranomaistulkinnan ja ilmoituksen hyväksynnän. Viestintä omistaa asiakasviestinnän. Todentavan aineiston omistaja ylläpitää poikkeama-aineistoa.
Todentavan aineiston tulee sisältää poikkeaman luokittelutallenne, aikajana, tietoisuuden syntymisajankohta, triage-aika, eskalointiaika, ilmoituspäätös, viranomaiselle tehty ilmoitus soveltuvin osin, asiakasviestintäpäätös, opit ja korjaavat toimenpiteet.
Pöytäharjoitus tekee rekisteristä todellisen. Käytä skenaariota, jossa pilven virheellinen konfiguraatio aiheuttaa mahdollisen asiakastietojen altistumisen ja palveluhäiriön. Testaa, pystyykö tiimi tunnistamaan NIS2:n 24 tunnin määräajan, määrittämään, tarvitaanko GDPR:n mukainen tietoturvaloukkauksen arviointi, luokittelemaan mahdollisen DORA-vaikutuksen, jos finanssipalvelut ovat vaikutuksen piirissä, ja tuottamaan täydellisen todentavan aineiston.
Näin velvoiterekisteristä tulee hallintakeino. Se muuttaa operatiivista käyttäytymistä.
Todentavan aineiston hallinta on kohta, jossa auditoinnit usein epäonnistuvat
Monet organisaatiot pystyvät näyttämään rekisterin. Harvemmat pystyvät osoittamaan, että todentava aineisto on täydellistä, ajantasaista, suojattua ja linkitettyä.
Clarysecin Auditointi- ja vaatimustenmukaisuuden seurantapolitiikka - pk-yritys antaa perusvaatimuksen:
“Kaikki todentava aineisto on säilytettävä keskitetyssä auditointikansiossa.”
Lähde: Auditointi- ja vaatimustenmukaisuuden seurantapolitiikka - pk-yritys, politiikan toteutusvaatimukset, lauseke 6.2.1.
Tämä lause ratkaisee yleisen auditointiongelman. Sähköpostiin, Jira-kirjauksiin, SharePoint-kansioihin, toimittajaportaaleihin ja henkilökohtaisille asemille hajautettu todentava aineisto ei ole auditointivalmista. Keskitetyn kansion ei tarvitse olla kirjaimellisesti yksi kansio kaikille tiedostoille, mutta organisaatiolla on oltava hallittu todentavan aineiston tietovarasto tai hakemisto, joka kertoo auditoijalle, missä ajantasainen artefakti sijaitsee.
Kunkin velvoitteen osalta todentava aineisto tulee nimetä yhdenmukaisesti, kartoittaa velvoitteen tunnisteeseen ja hallintakeinon tunnisteeseen, osoittaa nimetylle henkilölle tai roolille, suojata luvattomalta muutokselta, säilyttää lakisääteisten ja sopimusperusteisten vaatimusten mukaisesti, katselmoida määritellyllä tiheydellä sekä linkittää poikkeuksiin ja korjaaviin toimenpiteisiin.
Zenith Controls -käsittely hallintakeinosta 5.31 liittää lakisääteiset vaatimukset tallenteiden säilytykseen hallintakeinon 5.33 kautta, henkilötietojen yksityisyyteen ja suojaan hallintakeinon 5.34 kautta, riippumattomaan katselmointiin hallintakeinon 5.35 kautta ja sisäiseen vaatimustenmukaisuuteen hallintakeinon 5.36 kautta. Tällä on merkitystä, koska todentava aineisto voi itsessään sisältää sääntelyn alaisia tietoja, kuten henkilötietoja, forensisia indikaattoreita, etuoikeutettujen käyttöoikeuksien lokeja tai asiakkaan luottamuksellisia tietoja.
Auditointinäkökulma: miten eri arvioijat testaavat rekisteriä
Vahva rekisteri kestää useita auditointinäkökulmia.
ISO/IEC 27001:2022 -auditoija aloittaa toimintaympäristöstä, sidosryhmistä, soveltamisalasta, riskien käsittelystä, soveltuvuuslausunnosta, seurannasta, sisäisestä auditoinnista ja johdon katselmoinnista. Hallintakeinon 5.31 osalta auditoija odottaa näkevänsä, että sovellettavat lakisääteiset ja sopimusperusteiset vaatimukset on tunnistettu, pidetään ajantasaisina ja huomioidaan hallintakeinoissa. Hallintakeinon 5.2 osalta testataan, onko vastuut osoitettu ja ymmärretty. Hallintakeinon 5.36 osalta etsitään seurantaa, poikkeamia ja korjaavia toimenpiteitä.
NIST-linjainen arvioija keskittyy hallinnon lopputuloksiin. NIST Cybersecurity Framework 2.0 GOVERN sisältää GV.OC-03:n, joka edellyttää, että kyberturvallisuutta koskevat lakisääteiset, sääntelyyn liittyvät ja sopimusperusteiset vaatimukset, mukaan lukien tietosuojaan ja kansalaisvapauksiin liittyvät velvoitteet, ymmärretään ja hallitaan. Arvioija voi pyytää organisaatioprofiilia, puuteanalyysiä ja priorisoitua toimintasuunnitelmaa ja ottaa sitten otannan siitä, muuntuvatko velvoitteet omaisuudenhallinnaksi, pääsynhallinnaksi, tietosuojaksi, lokitukseksi, reagoinniksi ja palautumiseksi.
COBIT 2019- tai ISACA-auditoija tarkastelee asiaa hallinnon ja johtamisen tavoitteiden kautta. MEA03, Managed Compliance With External Requirements, on erityisen olennainen. Auditoija voi testata, tunnistetaanko ulkoiset vaatimukset MEA03.01:n kautta, optimoidaanko vastaukset MEA03.02:n kautta, vahvistetaanko vaatimustenmukaisuus MEA03.03:n kautta ja hankitaanko varmuus MEA03.04:n kautta.
ISACA ITAF -perusteinen auditoija painottaa riittävää ja asianmukaista todentavaa aineistoa. Hän voi valita GDPR:n mukaisen tietoturvaloukkauksesta ilmoittamista koskevan vaatimuksen, DORA:n toimittajarekisterivaatimuksen ja NIS2:n poikkeamien ilmoittamista koskevan vaatimuksen ja pyytää sitten päästä päähän ulottuvan todentavan aineiston ketjun.
Tekninen arvioija voi validoida hallintakeinon 5.36 konfiguraationäytön perusteella. Jos rekisterissä todetaan, että NIS2 ja asiakassopimukset edellyttävät MFA:ta etuoikeutetulle pääsylle, arvioija voi tarkistaa identiteetintarjoajan asetukset. Jos siinä todetaan, että GDPR ja sopimukset edellyttävät salausta, arvioija voi tarkastaa tietokannan salauksen, avaintenhallinnan tallenteet ja tietovirtojen kaaviot. Jos DORA edellyttää ICT-kolmannen osapuolen palvelujen seurantaa, arvioija voi tarkastaa palvelukatselmukset, SLA-raportit ja irtautumistestien tallenteet.
| Viitekehys tai arvioija | Mitä testataan | Rekisterin todentava aineisto, josta on hyötyä |
|---|---|---|
| ISO/IEC 27001:2022 | Lausekkeet 4.2, 6.1, 6.1.3, 9.1, 9.2 ja 9.3 | Sidosryhmäanalyysi, SoA-linkit, auditointisuunnitelma, johdon katselmoinnin pöytäkirjat |
| NIST CSF 2.0 | GOVERN-tulokset, erityisesti GV.OC-03 | Lakisääteisten vaatimusten inventaario, nykyinen ja tavoiteprofiili, toimintasuunnitelma |
| COBIT 2019 | MEA03:n vaatimustenmukaisuus ulkoisten vaatimusten kanssa | Vaatimustenmukaisuusraportit, omistajuustallenteet, poikkeushyväksynnät |
| NIS2-, DORA- ja GDPR-valvontaviranomaiset | Tietyt lakisääteiset lopputulokset | Artiklatason kartoitukset, poikkeamatallenteet, toimittaja-aineistot, ilmoituspäätökset |
| Tekninen arvioija | Toimivatko ilmoitetut hallintakeinot | Konfiguraatioviennit, lokit, käyttöoikeuskatselmoinnit, testitallenteet |
Rekisteri tarvitsee hallinnon näyttöä ja teknistä näyttöä.
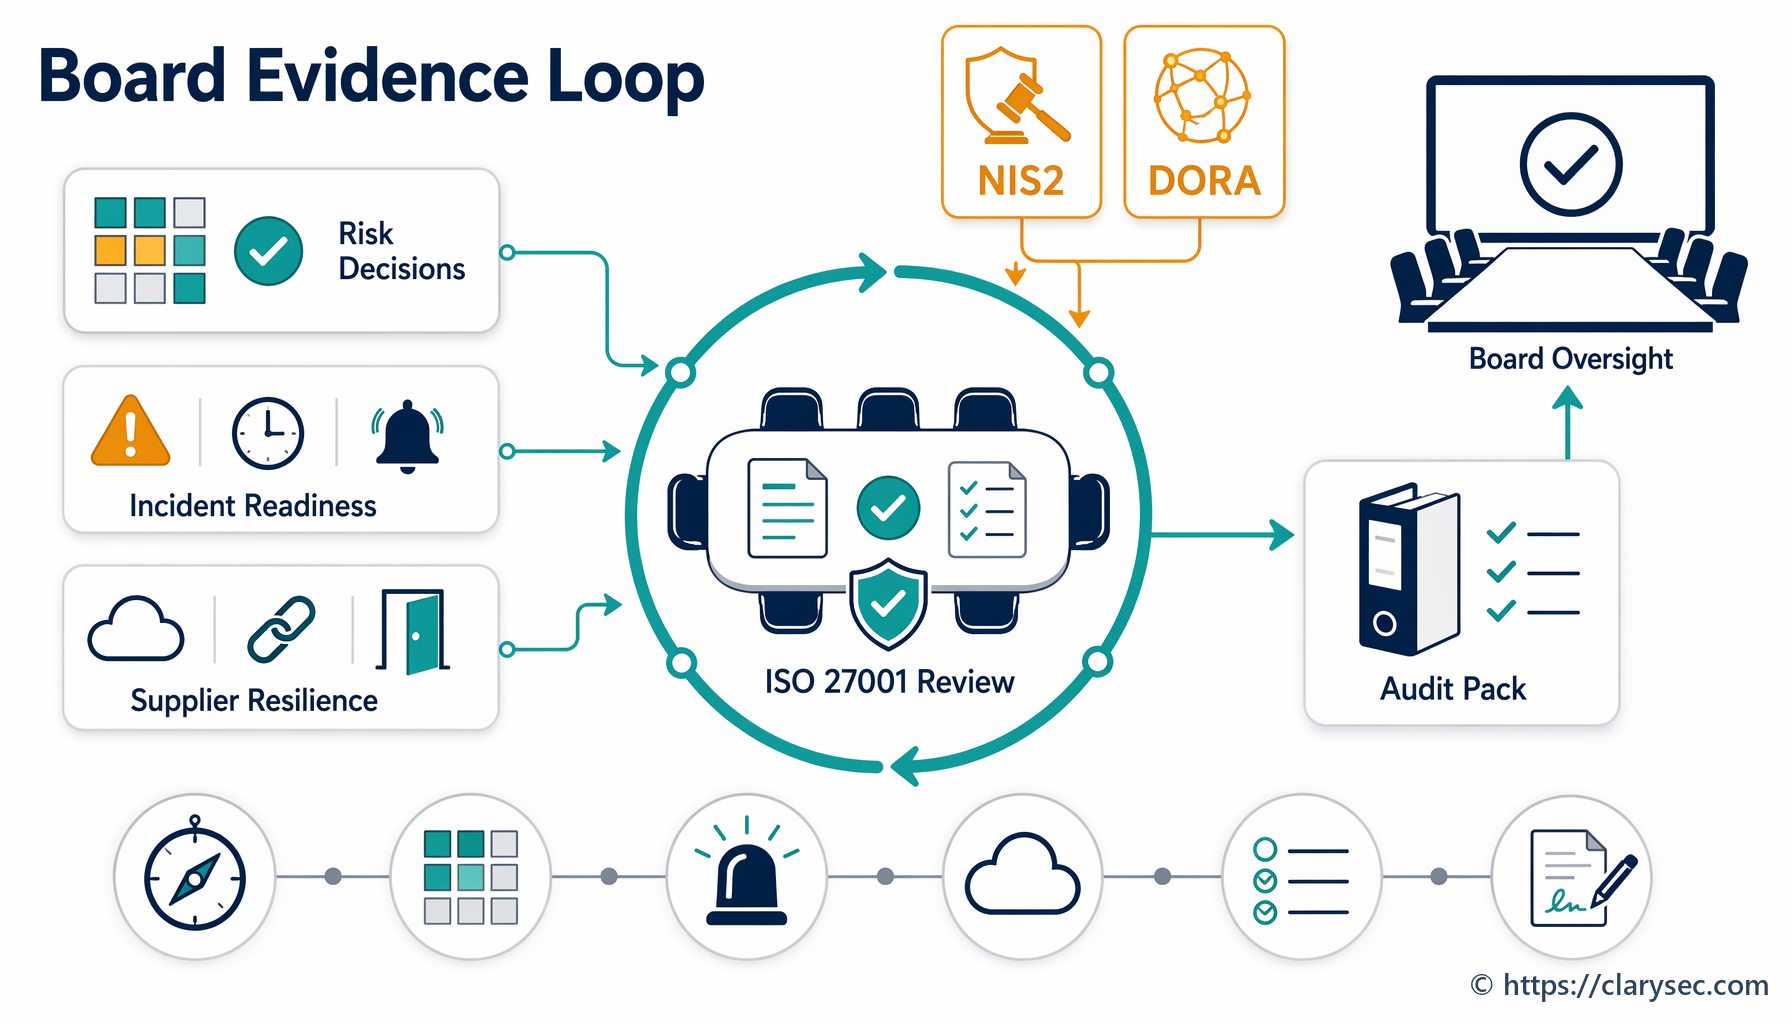
Johdon katselmointi sulkee osoitusvelvollisuuden silmukan
Vaatimustenmukaisuusvelvoitteiden rekisteriä ei tule omistaa vaatimustenmukaisuustoiminnon hiljaisena työkaluna. Sen on päädyttävä johdon katselmointiin, koska NIS2, DORA, GDPR ja ISO/IEC 27001:2022 perustuvat kaikki osoitusvelvollisuuteen.
NIS2 edellyttää, että hallintoelimet hyväksyvät kyberturvallisuuden riskienhallintatoimenpiteet ja valvovat niiden toteutusta. DORA asettaa lopullisen vastuun ICT-riskien hallinnasta hallintoelimelle. GDPR edellyttää, että rekisterinpitäjät osoittavat vaatimustenmukaisuuden. ISO/IEC 27001:2022 edellyttää, että johdon katselmoinnissa huomioidaan toimintaympäristön muutokset, sidosryhmien tarpeet, auditointitulokset, seurannan tulokset, riskien arvioinnin tulokset, käsittelyn tila ja parantamismahdollisuudet.
Clarysecin Tietoturvapolitiikka on tämän odotuksen mukainen:
“Johdon katselmustoiminnot (ISO/IEC 27001 -lausekkeen 9.3 mukaisesti) on toteutettava vähintään vuosittain, ja niiden on sisällettävä:”
Lähde: Tietoturvapolitiikka, hallintovaatimukset, lauseke 5.3.
Pk-yrityksen auditointipolitiikka lisää operatiivisen yhteyden:
“Auditointihavainnot ja tilapäivitykset on sisällytettävä ISMS:n johdon katselmointiprosessiin.”
Lähde: Auditointi- ja vaatimustenmukaisuuden seurantapolitiikka - pk-yritys, hallintovaatimukset, lauseke 5.4.3.
Johdon katselmointi ei tarvitse jokaista riviä. Se tarvitsee trendit, riskipäätökset, poikkeukset, resurssit ja osoitusvelvollisuuden.
| Johdon katselmoinnin aihe | Esimerkkimittari tai päätös |
|---|---|
| Sovellettavuuden muutokset | Uusi jäsenvaltion NIS2-rekisteröintivaatimus tunnistettu ja omistaja osoitettu |
| Avoimet vaatimustenmukaisuuden puutteet | DORA:n toimittajan irtautumistesti myöhässä kahden kriittisen ICT-palvelun osalta |
| Todentavan aineiston tila | 92 prosentilla velvoitteista on ajantasainen todentava aineisto ja 8 prosentilla se on vanhentunut |
| Poikkeukset | Tilapäinen poikkeama lokien säilytyksestä hyväksytty tallennuskapasiteetin laajennukseen asti |
| Poikkeamat ja ilmoitukset | Kaksi tietoturvapoikkeamaa arvioitu, viranomaisilmoitusta ei vaadittu, perustelu kirjattu |
| Auditointihavainnot | Kolme vähäistä poikkeamaa, korjaavien toimenpiteiden omistajat ja määräajat vahvistettu |
| Sääntelyhorisontti | Tulevat sopimusmuutokset ja kansallisen täytäntöönpanon muutokset oikeudellisessa tarkastelussa |
Tämä muuttaa rekisterin vaatimustenmukaisuustiedostosta johtamisen työkaluksi.
Yleiset epäonnistumismallit ja niiden välttäminen
Ensimmäinen epäonnistumismalli on, että lakiasiat omistaa lain, tietoturva omistaa hallintakeinot eikä kukaan omista kartoitusta. Clarysec ehkäisee tämän edellyttämällä, että velvoitteet kartoitetaan ISMS:ssä politiikkoihin, hallintakeinoihin ja omistajiin.
Toinen on viitekehysten seuraaminen velvoitteiden sijaan. Rekisterimerkintä “DORA” ei ole toimintakelpoinen. Rekisterimerkintä “DORA Article 28 ICT-kolmannen osapuolen riskienhallinta edellyttää huolellisuusarviointia, sopimusmääräyksiä, seurantaa ja irtautumisstrategioita” on toimintakelpoinen.
Kolmas on katselmointirytmin puuttuminen. Neljännesvuosittainen katselmointi on käytännöllinen perustaso monille organisaatioille, ja tapahtumaperusteisia päivityksiä tarvitaan uusien palvelujen, uusien maiden, uusien toimittajien, poikkeamien, auditointien ja sopimusmuutosten yhteydessä.
Neljäs on todentava aineisto, joka on olemassa mutta jota ei löydetä. Keskitetyn auditointikansion periaate vastaa tähän suoraan.
Viides on epämuodolliset poikkeukset. Jos hallintakeino ei tilapäisesti täytä velvoitetta, poikkeus on dokumentoitava, riskinarvioitava, hyväksyttävä, aikarajoitettava ja katselmoitava.
Kuudes on seremoniallinen johdon katselmointi. Rekisterin tulee ohjata päätöksiä budjetista, henkilöstöstä, toimittajien korjaavista toimenpiteistä, sopimusneuvotteluista, riskin hyväksymisestä ja korjaavista toimenpiteistä.
Miten Clarysec muuttaa rekisterin toimintamekanismiksi
Clarysecin 30-vaiheinen lähestymistapa tekee velvoitteiden hallinnasta käytännöllistä.
Zenith Blueprint -mallissa vaihe 2 tunnistaa sidosryhmien tarpeet ja sovellettavat vaatimukset. Vaihe 13 kartoittaa hallintakeinot riskeihin, lausekkeisiin ja soveltuvuuslausuntoon. Vaihe 23 käsittelee organisatorisia hallintakeinoja, mukaan lukien vaatimuksen rakentaa ja ylläpitää lakisääteisten ja sääntelyyn liittyvien vaatimusten rekisteriä.
Blueprint toteaa:
“Tee yhteistyötä lakiasioiden, vaatimustenmukaisuustoiminnon tai ulkopuolisen oikeudellisen neuvonantajan kanssa rekisterin laatimiseksi sovellettavista laeista, säädöksistä ja tietoturvaan liittyvistä sopimusvelvoitteista (5.31). Rekisterin tulee sisältää tietosuojalait (esim. GDPR), toimialakohtaiset vaatimukset ja sertifiointivelvoitteet. Varmista, että ISMS-tiimi tietää, mistä rekisteri löytyy, ja että muutokset katselmoidaan vähintään neljännesvuosittain.”
Lähde: Zenith Blueprint, Controls in Action -vaihe, vaihe 23.
Clarysecin politiikat tarjoavat hallintosäännöt: ylläpidä rekisteriä, osoita vastuut, keskitä todentava aineisto, katselmoi havainnot ja sisällytä tila johdon katselmointiin.
Zenith Controls tarjoaa vaatimustenmukaisuuden ristiinkartoituksen suunnan. Hallintakeinon 5.31 osalta se kartoittaa velvoitteiden hallinnan GDPR:n osoitusvelvollisuuteen, NIS2:n kyberturvallisuusvelvoitteisiin, DORA:n ICT-riskien hallintaan, NIST CSF -hallintoon, NIST SP 800-53 -ohjelmanhallintaan ja jatkuvaan seurantaan sekä COBIT 2019:n ulkoisen vaatimustenmukaisuuden seurantaan. Hallintakeinon 5.2 osalta se yhdistää roolien vastuun GDPR:ään, NIS2:een, DORA:an, NIST:iin ja COBIT:iin. Hallintakeinon 5.36 osalta se yhdistää politiikkojen noudattamisen seurannan GDPR:n osoitusvelvollisuuteen, NIS2:n kyberhygieniaan ja pääsynhallinnan odotuksiin, DORA:n operatiiviseen häiriönsietokykyyn, NIST:n jatkuvaan seurantaan ja COBIT:n vaatimustenmukaisuuden seurantaan.
Arvo on yksinkertainen: yksi rekisteri, yksi hallintakeinoarkkitehtuuri, monta vaatimustenmukaisuuden lopputulosta.
Seuraavat vaiheet: tee velvoiterekisteristäsi auditointivalmis
Organisaatiot, jotka hoitavat vuoden 2026 vaatimustenmukaisuuden hyvin, eivät ole niitä, joilla on eniten taulukoita. Ne ovat niitä, joilla on jäljitettävyys: velvoitteesta omistajaan, omistajasta hallintakeinoon, hallintakeinosta todentavaan aineistoon, todentavasta aineistosta katselmointiin ja katselmoinnista parantamiseen.
Aloita näillä toimilla:
- Luo tai päivitä kyberturvallisuuden vaatimustenmukaisuusvelvoitteiden rekisteri.
- Lisää NIS2, DORA, GDPR, ISO/IEC 27001:2022 ja keskeiset asiakassopimusten velvoitteet.
- Kartoita jokainen velvoite politiikkoihin, ISO/IEC 27002:2022 -hallintakeinoihin, omistajiin, katselmointitiheyteen ja todentavaan aineistoon.
- Tunnista puutteet, poikkeukset ja vanhentunut todentava aineisto.
- Lisää rekisterin tila seuraavaan ISMS:n johdon katselmointiin.
- Käytä Clarysecin Zenith Blueprint -mallia sijoittaaksesi rekisterin 30-vaiheiseen ISMS-tiekarttaan.
- Käytä Zenith Controls -opasta velvoitteiden ristiinkartoittamiseen ISO-, NIST-, COBIT-, GDPR-, NIS2- ja DORA-odotuksiin.
- Käytä Clarysecin Laki- ja sääntelyvaatimusten noudattamisen politiikkaa, Laki- ja sääntelyvaatimusten noudattamisen politiikkaa - pk-yritys, Hallinnointirooleja ja vastuita koskevaa politiikkaa - pk-yritys, Auditointi- ja vaatimustenmukaisuuden seurantapolitiikkaa - pk-yritys ja Tietoturvapolitiikkaa omistajuuden, katselmoinnin, todentavan aineiston säilytyksen ja johdon osoitusvelvollisuuden virallistamiseen.
Clarysec voi auttaa rakentamaan tämän jäljitettävyyden ISMS:ääsi ennen kuin auditoija, valvontaviranomainen, hallituksen jäsen tai asiakas pyytää sitä. Lataa asiaankuuluvat Clarysec-politiikkamallit, kartoita ensimmäiset kymmenen velvoitetta tällä viikolla ja muuta vaatimustenmukaisuus kiireisestä selviytymisestä toimintajärjestelmäksi.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council