Opas ISO 27001:n ilmastonmuutosta koskevan muutoksen todentavaan aineistoon

Kello on 09.10 ISO/IEC 27001:2022 -valvonta-auditoinnin aamuna. Auditoija on jo käynyt läpi riskirekisterin, soveltuvuuslausunnon, johdon katselmuksen pöytäkirjat, toimittajarekisterin ja liiketoiminnan jatkuvuusharjoituksen raportin. Sitten tulee kysymys, joka yllättää huoneen:
”Näyttäkää, miten määrititte, onko ilmastonmuutos relevantti ISMS:n kannalta.”
Tietoturvajohtaja katsoo vaatimustenmukaisuuspäällikköä. Vaatimustenmukaisuuspäällikkö avaa vaatimustenmukaisuusrekisterin. Joku mainitsee ESG:n. Toinen toteaa, että datakeskuspalveluntarjoajalla on ISO-sertifikaatit. Auditoija odottaa.
Juuri tässä näkyy ISO-hallintajärjestelmien ilmastonmuutosta koskevan muutoksen synnyttämä käytännön näyttöaukko. Muutos ei edellytä, että tietoturvatiimeistä tulee ilmastotieteilijöitä, että ne laskevat pilvipalvelujen hiilipäästöjä tai että ne luovat koristeellisen ”ilmastotietoturvakontrollin”. Se esittää suoremman hallintajärjestelmäkysymyksen: onko organisaatio arvioinut, onko ilmastonmuutos relevantti sen toimintaympäristön kannalta, ja onko sidosryhmillä ilmastoon liittyviä vaatimuksia, jotka vaikuttavat hallintajärjestelmään?
ISO/IEC 27001:2022:n kannalta tämä tarkoittaa, että todentavan aineiston on muodostettava yhteys lausekkeiden 4–10 läpi: toimintaympäristö, sidosryhmät, soveltamisala, riskienhallinnan suunnittelu, operatiivinen ohjaus, suorituskyvyn arviointi, johdon katselmointi ja jatkuva parantaminen. Muutosta ei läpäistä toteamalla kokouksessa ”ei sovellu”. Se läpäistään osoittamalla perusteltu, dokumentoitu ja riskiperusteinen päätös.
Fintech-yrityksen tietoturvajohtaja Sarah kohtasi saman kysymyksen muutama viikko ennen auditointia. Ensireaktio oli tuttu: ilmastonmuutos tuntui olevan ISMS:n ulkopuolella, kun hänen tiiminsä keskittyi kyberuhkiin, tietomurtoihin, pilviturvallisuuteen, DORA-valmiuteen ja asiakkaiden huolellisuusarviointeihin. Kun hän kuitenkin käänsi muutoksen käytännön ISMS-kielelle, asia konkretisoitui: ankara sää voisi vaikuttaa pilvialueen saatavuuteen, vesistressialueella toimiva toimittaja voisi viivästyttää kriittisen laitteiston korvaamista, pitkä sähkökatko voisi häiritä tietoturvapoikkeamiin reagoinnin miehitystä ja asiakkaat voisivat edellyttää näyttöä toiminnan häiriönsietokyvystä.
Tämä on oikea rajaus. Käsittele ilmastonmuutosta ISMS:n toimintaympäristöön ja häiriönsietokykyyn liittyvänä syötteenä, ei erillisenä lisäaiheena.
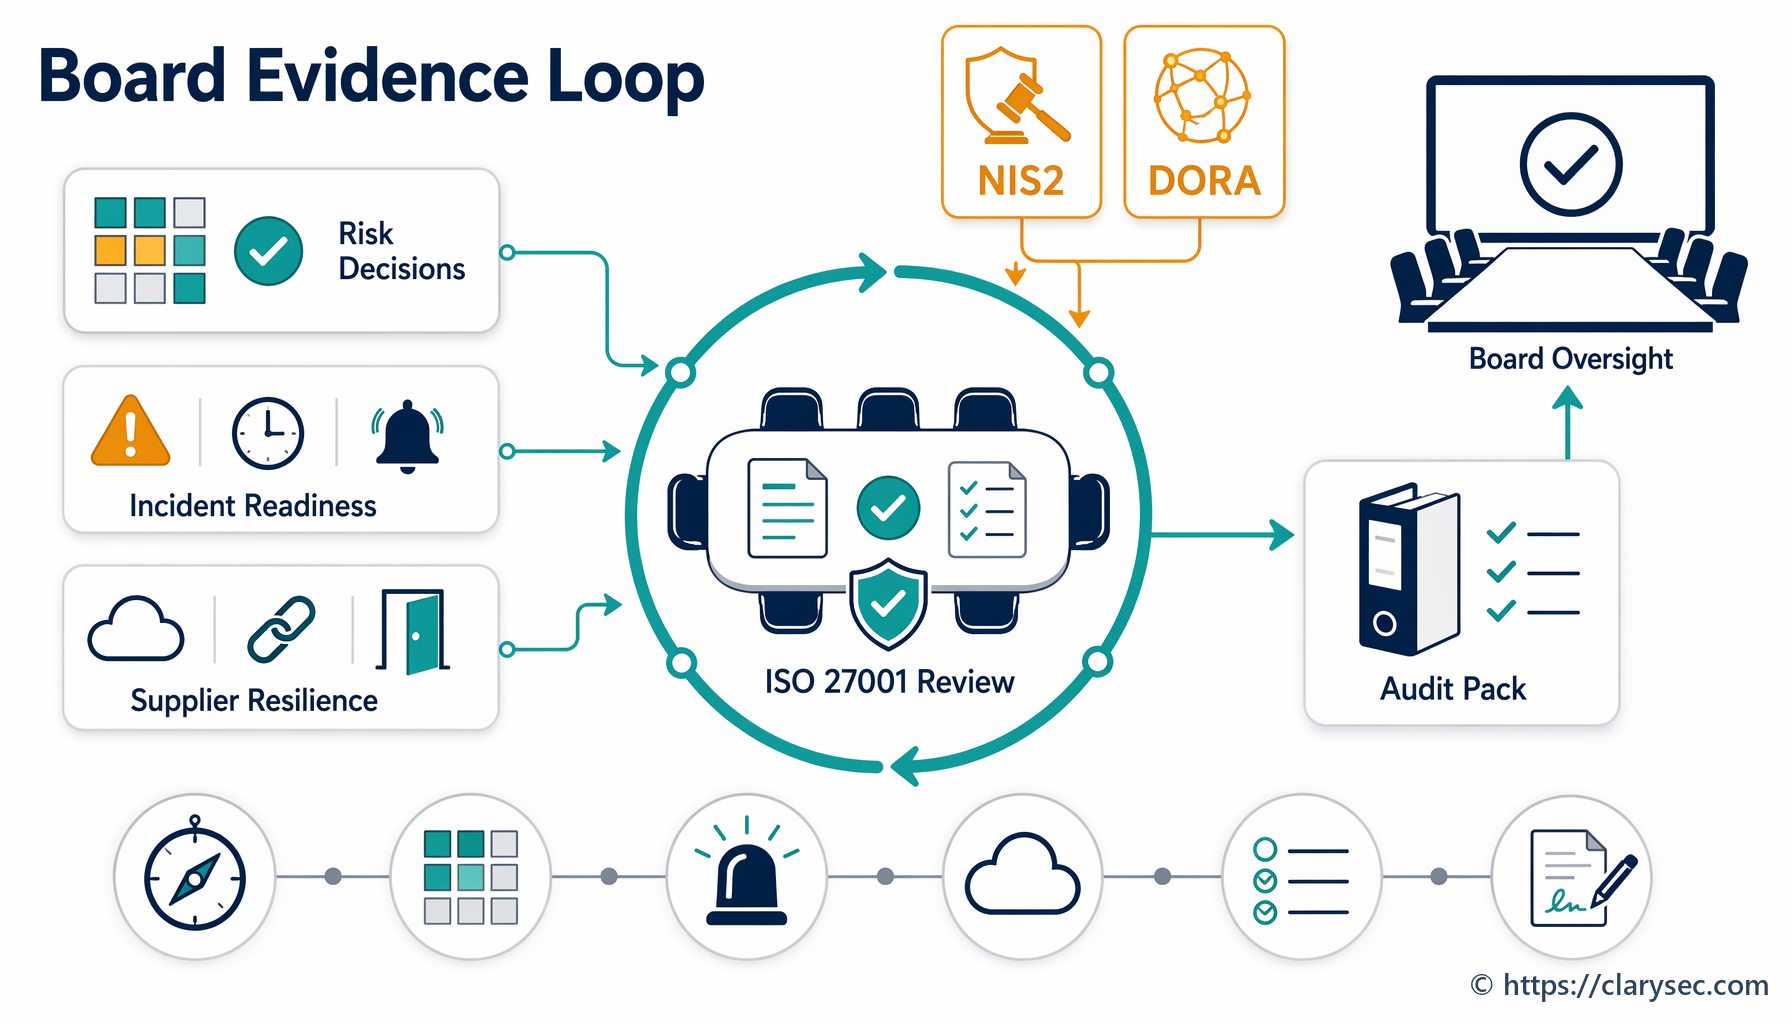
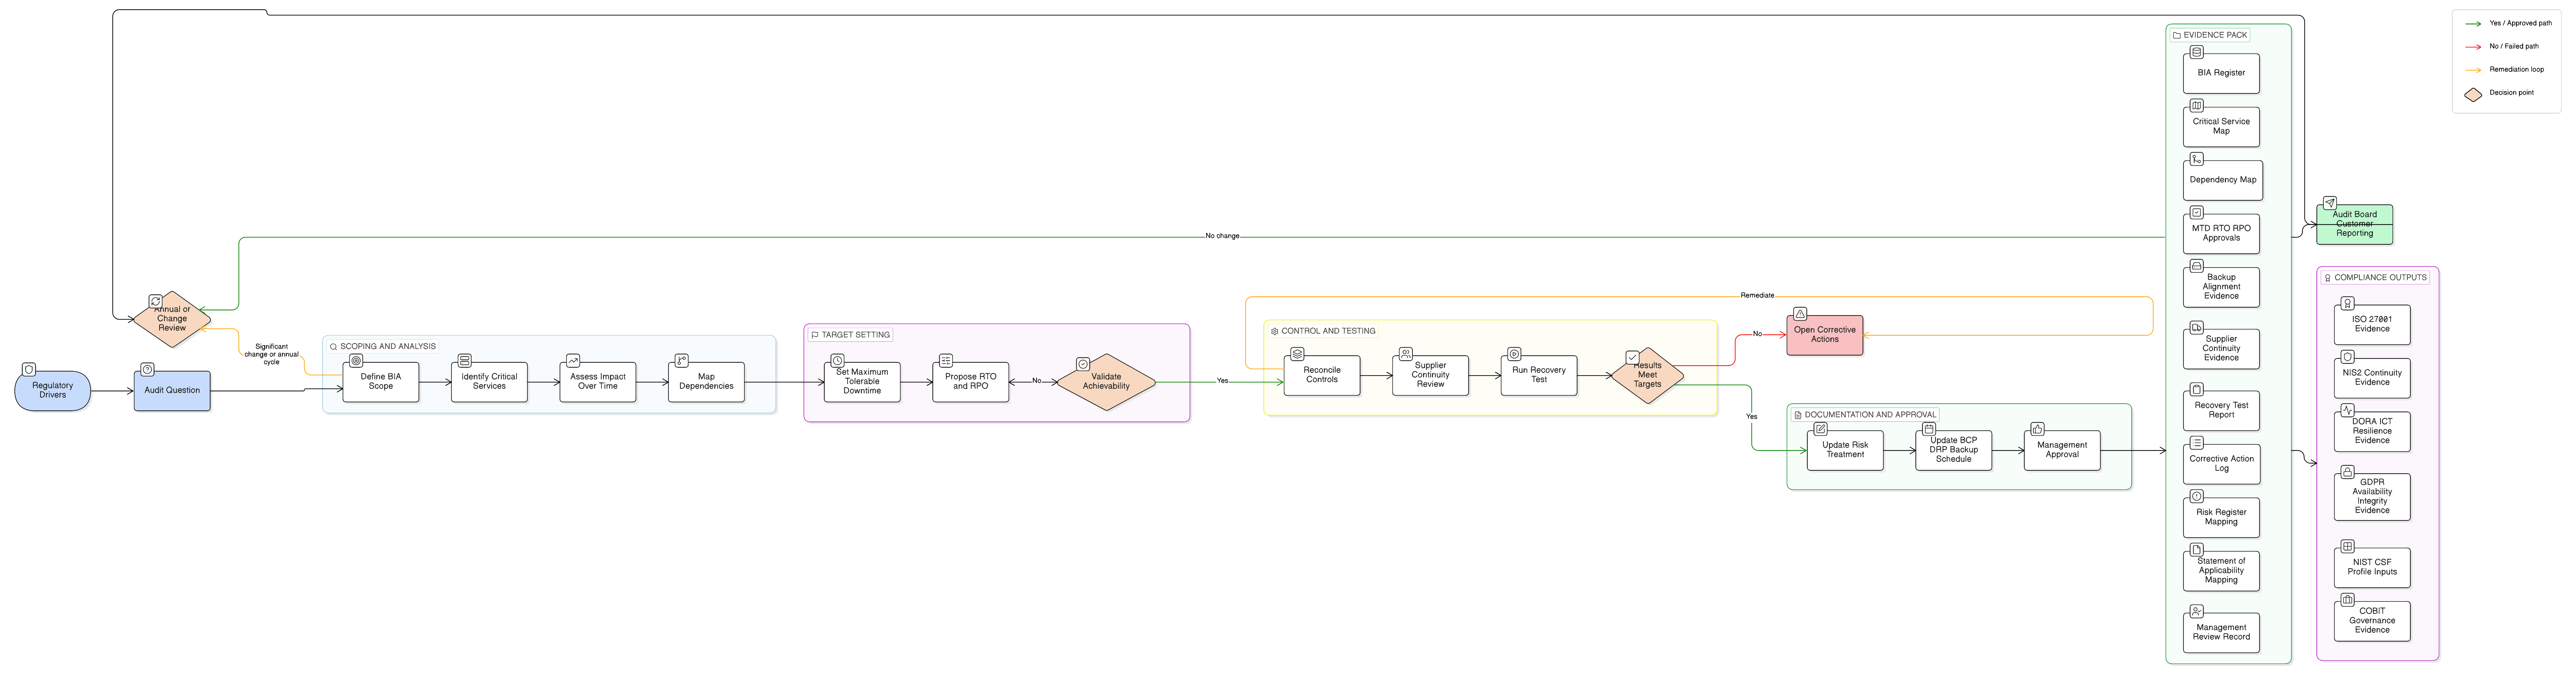
Clarysecin lähestymistapa käyttää oppaita Zenith Blueprint: auditoijan 30 vaiheen tiekartta, Zenith Controls: vaatimustenmukaisuuksien välinen opas sekä Clarysecin politiikkamalleja uuden auditointikysymyksen muuttamiseen jäljitettäväksi todentavaksi aineistoksi. Tavoite on yksinkertainen: näytä auditoijalle selkeä ketju toimintaympäristöstä riskiin, riskistä kontrolleihin, kontrolleista todentavaan aineistoon, todentavasta aineistosta johdon katselmointiin ja johdon katselmoinnista parantamiseen.
Muutos muuttaa auditointikysymystä, ei ISMS:n tehtävää
Yleisin virhe on käsitellä ISO 27001:n ilmastonmuutosta koskevaa muutosta erillisenä kontrollialueena. Sitä se ei ole. ISMS:n kannalta varsinainen kysymys on, voiko ilmastonmuutos vaikuttaa tavoiteltuihin tietoturvatuloksiin, erityisesti luottamuksellisuuteen, eheyteen ja saatavuuteen.
Muutos lisää ilmastonmuutoksen nimenomaiseksi huomioon otettavaksi asiaksi ISO-hallintajärjestelmän toimintaympäristövaatimuksissa. ISO/IEC 27001:2022:n osalta auditoijat testaavat yleensä ensin kaksi kohtaa:
- Lauseke 4.1: onko organisaatio määrittänyt, onko ilmastonmuutos relevantti ulkoinen asia.
- Lauseke 4.2: onko relevanteilla sidosryhmillä ilmastoon liittyviä vaatimuksia.
Avainsana on ”määrittänyt”. Organisaatio voi määrittää, ettei ilmastonmuutos ole relevantti, että se on relevantti vain tietyille sijainneille tai palveluille tai että se on relevantti koko ISMS:lle. Määrityksen on kuitenkin oltava dokumentoitu ja perustuttava organisaation todellisiin riippuvuuksiin.
Esimerkiksi SaaS-palveluntarjoaja voi todeta ilmastollisen relevanssin, koska tuotannon saatavuus riippuu pienestä määrästä pilvialueita, hallinnoidusta palveluntarjoajasta ja etänä toimivasta tietoturvapoikkeamiin reagointihenkilöstöstä. Fintech-yritys voi liittää muutoksen kriittisiin kolmannen osapuolen TVT-riippuvuuksiin, DORA:n mukaiseen toiminnan häiriönsietokykyyn, säänneltyyn poikkeamaraportointiin ja hallituksen vastuuvelvollisuuteen. Valmistava yritys voi keskittyä OT-verkon saatavuuteen, tuotantolaitoksen yhteyksiin, etäseurantaan ja fyysisen toimipaikan häiriöihin.
Kypsän näyttökokonaisuuden tulee näkyä samoissa paikoissa, joissa organisaatio muutenkin osoittaa ISMS:n toimivuuden.
| ISMS-alue | Auditoijien odottama ilmastonmuutosta koskeva todentava aineisto | Käytännön esimerkki |
|---|---|---|
| Toimintaympäristö | Dokumentoitu määritys siitä, ovatko ilmastoon liittyvät asiat relevantteja tietoturvatulosten kannalta | Tulvariski päätoimistolle, lämpöriski datakeskusalueelle, energian epävakaus palvelun saatavuuteen vaikuttavana tekijänä |
| Sidosryhmät | Asiakkaat, sääntelyviranomaiset, vakuuttajat, pilvipalveluntarjoajat, sijoittajat tai hallitukset, joilla on häiriönsietokykyyn, saatavuuteen tai raportointiin liittyviä odotuksia | Yritysasiakas edellyttää näyttöä ilmastoon liittyvästä jatkuvuussuunnittelusta isännöidyille palveluille |
| Soveltamisala | Soveltamisalan rajat katselmoitu sijainteja, ulkoistettuja palveluja, pilvialueita, tukitiimejä ja kriittisiä riippuvuuksia vasten | ISMS:n soveltamisala vahvistaa, että pilvipalvelussa ylläpidetty SaaS-tuotantoympäristö ja tukitoiminnot pysyvät soveltamisalassa |
| Riskien arviointi | Ilmastoon liittyvät uhkaskenaariot huomioitu silloin, kun ne ovat relevantteja luottamuksellisuuden, eheyden tai saatavuuden kannalta | Pitkittynyt helleaalto kasvattaa datakeskuksen jäähdytysvian ja palveluhäiriön todennäköisyyttä |
| SoA | Olemassa olevat liite A:n kontrollit perusteltu silloin, kun ne käsittelevät ilmastoon liittyvää riskiä tai vaatimustenmukaisuusvelvoitteita | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 ja A.8.13 viitattuina riskienkäsittelyn perusteluissa |
| Operatiivinen ohjaus | Liiketoiminnan jatkuvuuden, toimittajien, poikkeamien, varmuuskopioinnin, muutosten ja pilvipalvelujen kontrollit päivitetty tai vahvistettu | Alueellisen häiriön skenaario lisätty katastrofipalautusharjoitukseen |
| Johdon katselmointi | Johto katselmoi toimintaympäristön muutokset, riskit, auditointihavainnot, resurssit, jäännösriskin ja parantamistoimet | Johto hyväksyy pilvipalvelun failover-testin budjetin ilmastoskenaarion katselmoinnin jälkeen |
| Dokumentoitu tieto | Todentava aineisto säilytetään, hallitaan ja pidetään haettavissa | Toimintaympäristörekisteri, riskirekisteri, vaatimustenmukaisuusrekisteri, BCP-testiraportti, johdon katselmuksen pöytäkirjat |
Vahvin auditointinäyttö ei ole erillisessä ”ilmastokansiossa”. Se näkyy tavanomaisissa ISMS-tallenteissa ja osoittaa, että hallintajärjestelmä pystyy reagoimaan ulkoisen toimintaympäristön muutoksiin.
Aloita toimintaympäristöstä, sidosryhmistä ja soveltamisalasta
Ilmastollinen relevanssi alkaa toimintaympäristöstä. Organisaation tulee kirjata selkeä määritys: relevantti, ei relevantti tai osittain relevantti. ”Relevantti” ei tarkoita katastrofaalista. Se tarkoittaa kykyä vaikuttaa tavoiteltuihin tietoturvatuloksiin.
Zenith Blueprint -oppaassa ISMS:n perustan ja johtajuuden vaihe alkaa toimintaympäristön analyysillä. Vaihe 1 toteaa:
Toimenpide 4.1: Kootkaa luettelo sisäisistä ja ulkoisista tekijöistä, jotka ovat relevantteja organisaationne tietoturvallisuudelle.
Sama ohje suosittelee laajaa ulkoista analyysiä, mukaan lukien ympäristötekijät esimerkiksi PESTLE-menetelmällä. Tässä ilmastonmuutosta koskeva muutos muuttuu operatiiviseksi. Sen sijaan, että tiimi kysyisi ”Onko meillä ilmastokontrolli?”, se kysyy:
- Mitkä fyysiset sijainnit, datakeskukset, pilvialueet, verkot ja toimittajat tukevat soveltamisalaan kuuluvia palveluja?
- Voivatko ankara sää, kuumuus, maastopalot, tulvat, vesistressi, energian epävakaus tai kuljetushäiriöt vaikuttaa saatavuuteen, eheyteen tai luottamuksellisuuteen?
- Pyytävätkö asiakkaat tietoturvan huolellisuusarvioinneissa näyttöä ilmastoon liittyvästä häiriönsietokyvystä tai toiminnan häiriönsietokyvystä?
- Asettavatko sääntelyviranomaiset, vakuuttajat, sijoittajat tai julkisen sektorin asiakkaat odotuksia liiketoiminnan jatkuvuudelle, katastrofipalautukselle tai saatavuudelle?
- Voivatko ilmastonmuutokseen sopeutumista koskevat hankkeet tuoda uusia teknologiariskejä, kuten rakennusautomaatiointegraatioita, IoT-antureita, ympäristöseurantaa tai nopeaa pilvimigraatiota?
- Onko tietosuojavaikutuksia, jos uusi seuranta sisältää työntekijöihin, sijaintiin, laitteisiin tai ympäristötietoihin liittyviä henkilötietoihin yhdistettäviä tietoja?
Sarahin fintech-tiimille toimintaympäristötyöpaja tuotti neljä realistista ulkoista asiaa: myrskyalttius datakeskusalueella, keskittyminen yhteen pilvialueeseen, riippuvuus vesistressialueella toimivasta laitteistotoimittajasta sekä DORA:n ja NIS2:n mukaiset sääntelyodotukset.
Seuraava vaihe ovat sidosryhmät. Muutos edellyttää, että organisaatio määrittää, onko sidosryhmillä ilmastoon liittyviä vaatimuksia. Näitä sidosryhmiä voivat olla asiakkaat, sääntelyviranomaiset, vakuuttajat, pilvipalveluntarjoajat, sijoittajat, hallitukset tai kriittiset toimittajat.
Zenith Blueprint -oppaan vaihe 2 kytkee tämän analyysin ISMS:n soveltamisalaan:
Toimenpide 4.3: Laadi ISMS:n soveltamisalakuvaus. Luettele, mitä siihen sisältyy (liiketoimintayksiköt, sijainnit, järjestelmät) ja mahdolliset poissulut.
Tämä on tärkeää, koska ilmastoon liittyvät häiriöt tulevat usein rajapintojen ja riippuvuuksien kautta. Organisaatio voi sanoa, ettei toimisto ole olennainen, koska tuotanto on pilvessä, mutta auditoija voi kysyä, riippuvatko asiakastuki, etuoikeutetut käyttöoikeudet, tietoturvapoikkeamiin reagointi, varmuuskopioinnin hallinta, toimittajaeskalointi tai kriisiviestintä soveltamisalan ulkopuolisista henkilöistä, toimipaikoista tai toimittajista.
Clarysecin Enterprise Tietoturvapolitiikka asettaa perustason:
Organisaation tulee toteuttaa ja ylläpitää tietoturvallisuuden hallintajärjestelmä (ISMS) ISO/IEC 27001:2022:n lausekkeiden 4–10 mukaisesti.
Se edellyttää myös auditoijien odottamaa todentavan aineiston rakennetta:
ISMS:n tulee sisältää määritellyt soveltamisalan rajat, riskienarviointimenetelmä, mitattavat tavoitteet ja dokumentoidut kontrollit, jotka on perusteltu soveltuvuuslausunnossa (SoA).
Nämä sanat ovat muutosvalmiuden ydin: soveltamisalan rajat, riskienarviointimenetelmä, mitattavat tavoitteet ja SoA-perustelu.
Muunna ilmastoon liittyvä toimintaympäristö tietoturvariskeiksi
Paras todentava aineisto on harvoin geneerinen riski nimeltä ”ilmastonmuutos”. Ilmastonmuutos on toimintaympäristön ajuri. Riskiskenaarion tulee kuvata tietoturvaseuraus.
Vahvat riskiskenaariot näyttävät tältä:
- Äärimmäinen sää estää pääsyn päätoimistolle tietoturvapoikkeaman aikana, mikä viivästyttää etuoikeutettua reagointia ja asiakasviestintää.
- Alueellinen helleaalto lisää jäähdytys- tai sähkönsyöttöhäiriön todennäköisyyttä tuotannon työkuormia tukevassa datakeskuksessa.
- Tulva vaikuttaa kriittisen toimittajan palvelupisteen sijaintiin ja viivästyttää hallittujen päätelaitesuojauspalvelujen palauttamista.
- Asiakkaan ilmastoon liittyviä häiriönsietokykyvaatimuksia ei ole kirjattu vaatimustenmukaisuusrekisteriin, mikä aiheuttaa sopimusperusteisen poikkeaman ja auditointihavaintoja.
- Hätätilanteessa tehtävä pilvimigraatio fyysisestä toimipaikasta riippuvuuden vähentämiseksi ohittaa vakiomuotoisen muutoksen ja toimittajariskin katselmoinnin.
- Ilmastonmuutokseen sopeutumisen seurantalaitteet liitetään yritysverkkoon ilman omaisuuden rekisteröintiä, lokitusta tai haavoittuvuuksien hallintaa.
Nämä ovat tietoturvariskejä, koska ne vaikuttavat saatavuuteen, poikkeamien käsittelyyn, toimittajavarmennukseen, omaisuudenhallintaan, lakisääteisiin velvoitteisiin, turvalliseen muutokseen tai tietosuojaan.
Clarysecin Riskienhallintapolitiikka - SME toteaa:
Kaikki tunnistetut riskit on kirjattava riskirekisteriin.
Se vahvistaa myös katselmointirytmin:
Riskit on katselmoitava neljännesvuosittain ja päivitettävä merkittävien tapahtumien yhteydessä.
Yritysorganisaatioille Clarysecin Riskienhallintapolitiikka laajentaa syötemallia:
Riskien tunnistamisen syötteisiin kuuluvat muun muassa auditointihavainnot, haavoittuvuusskannaukset, penetraatiotestausraportit, poikkeamatrendit, lakisääteiset velvoitteet ja operatiiviset muutokset.
Ilmastollinen relevanssi voi nousta mistä tahansa näistä syötteistä. Asiakkaan auditointihavainto voi tunnistaa puuttuvan häiriönsietokyvyn näytön. Lainsäädännön päivitys voi lisätä toiminnan häiriönsietokykyyn liittyviä velvoitteita. Pilvimigraatio voi siirtää työkuormia erilaiseen alueelliseen altistusprofiiliin. Liiketoiminnan jatkuvuustesti voi paljastaa, ettei henkilöstö pääse palautusmenettelyihin sähkökatkon aikana.
| Toimintaympäristöön liittyvä asia | Uhka | Haavoittuvuus | Vaikutus C-I-A:han | Esimerkki ISMS-riskistä |
|---|---|---|---|---|
| Alueellisten myrskyjen yleistyminen | Pitkittynyt sähköverkon vika tai datakeskuksen yhteyskatko | Yhden alueen tuotantoarkkitehtuuri ja testaamaton failover | Saatavuusvaikutus asiakasrajapinnan alustoihin, SLA-rikkomus, mainehaitta | RR-31: Palvelun saatavuuden menetys ensisijaisen hosting-alueen ilmastovaikutteisen häiriön vuoksi |
| Toimitusketjun keskittyminen ilmastohaavoittuvalle alueelle | Valmistus- tai tukitoimintojen häiriö | Ainoa lähde -toimittaja ja pitkät korvaamisen läpimenoajat | Saatavuus- ja eheysvaikutus tukemattomasta tai heikentyneestä infrastruktuurista | RR-32: TVT-toimitusketjun häiriö viivästyttää tietoturvan ylläpitoa ja laitteistojen korvaamista |
| Ankara sää vaikuttaa henkilöstön liikkumiseen ja kotien sähkönsaantiin | Poikkeamiin reagoivat henkilöt eivät pysty koordinoimaan vakavaa poikkeamaa | Liiallinen riippuvuus yhdestä sijainnista, heikko vaihtoehtoisten kanavien viestintä | Saatavuus- ja luottamuksellisuusvaikutus, jos rajaaminen ja ilmoittaminen viivästyvät | RR-33: Tietoturvapoikkeamiin reagointikyvykkyys heikkenee alueellisen häiriön aikana |
| Toimitiloihin lisätään ympäristöantureita | Uusi tiedonkeruu ja verkkoon liitetyt laitteet | Rekisteröimättömät omaisuuserät ja epäselvät säilytyssäännöt | Luottamuksellisuus- ja tietosuojavaikutus tarpeettomasta henkilötietojen keruusta | RR-34: Ilmastonmuutokseen sopeutumisen seuranta tuo hallitsemattomia omaisuuseriä ja tietosuoja-altistusta |
Jokaisella riskillä tulee olla omistaja, todennäköisyys, vaikutus, käsittelypäätös, jäännösriskin tila ja katselmointipäivä. Jos organisaatio päätyy siihen, ettei olennaista ilmastoon liittyvää tietoturvariskiä ole, myös tälle päätelmälle tarvitaan perustelu.
Käytä soveltuvuuslausuntoa riskilogiikan muuntamiseen kontrollilogiikaksi
Kun ilmastoon liittyvät skenaariot on kirjattu, seuraava kysymys on, ovatko kontrollit tarpeellisia ja heijastaako soveltuvuuslausunto päätöstä. ISO/IEC 27001:2022:n lausekkeet 6.1.1–6.1.3 edellyttävät riskeihin ja mahdollisuuksiin kohdistuvia suunniteltuja toimia, riskien arviointia, riskien käsittelyä, tarpeellisia kontrolleja, vertailua liite A:han sekä SoA:ta, jossa on sisällyttämis- ja poissulkuperustelut.
Riskienhallinnan vaiheessa Zenith Blueprint -oppaan vaihe 13 antaa käytännön jäljitettävyysmallin:
Ristiviittaa säädöksiin: Jos tietyt kontrollit on toteutettu nimenomaisesti GDPR:n, NIS2:n tai DORA:n noudattamiseksi, voit kirjata sen joko riskirekisteriin osana riskivaikutuksen perustelua tai SoA:n huomautuksiin.
Käytä samaa periaatetta ilmastonmuutosta koskevaan muutokseen. Älä keksi uutta kontrollia. Kohdista skenaario olemassa oleviin ISO/IEC 27002:2022 -kontrolleihin ja selitä, miksi ne soveltuvat.
| Ilmastosta johtuva skenaario | Todennäköiset ISO/IEC 27002:2022 -kontrollialueet | Säilytettävä todentava aineisto |
|---|---|---|
| Ankara sää estää toimistolle pääsyn tietoturvapoikkeaman aikana | A.5.24 Tietoturvapoikkeamien hallinnan suunnittelu ja valmistelu, A.5.26 Reagointi tietoturvapoikkeamiin, A.5.29 Tietoturvallisuus häiriötilanteessa, A.5.30 TVT-valmius liiketoiminnan jatkuvuutta varten | Tietoturvapoikkeamiin reagointisuunnitelma, etäkäyttömenettely, soittopuun testi, poikkeamatilannehuoneen testi, opitut asiat |
| Kuumuus tai energian epävakaus vaikuttaa pilvipalvelun tai datakeskuksen saatavuuteen | A.5.23 Tietoturvallisuus pilvipalvelujen käytössä, A.5.30 TVT-valmius liiketoiminnan jatkuvuutta varten, A.8.13 Varmuuskopiointi, A.5.19 Tietoturvallisuus toimittajasuhteissa | Toimittajavarmennus, pilviarkkitehtuuri, failover-testi, varmuuskopion palautustesti |
| Tulva vaikuttaa kriittisen TVT-toimittajan tukeen | A.5.19 Tietoturvallisuus toimittajasuhteissa, A.5.21 Tietoturvallisuuden hallinta TVT-toimitusketjussa, A.5.22 Toimittajapalvelujen seuranta, katselmointi ja muutoksenhallinta, A.5.30 TVT-valmius liiketoiminnan jatkuvuutta varten | Toimittajariskin arviointi, sopimuslausekkeet, toimittajan seurannan kirjaus, irtautumisstrategia |
| Uusia sääntely- tai asiakasodotuksia häiriönsietokyvystä ilmenee | A.5.31 Lakisääteiset, sääntelyyn liittyvät ja sopimusperusteiset vaatimukset, A.5.36 Tietoturvapolitiikkojen, sääntöjen ja standardien noudattaminen, A.5.35 Tietoturvallisuuden riippumaton katselmointi | Vaatimustenmukaisuusrekisterin päivitys, politiikkakatselmointi, sisäisen tarkastuksen havainto, johdon katselmuksen pöytäkirjat |
| Hätätilanteessa tehtävä teknologiamuutos ohittaa katselmoinnin | A.8.32 Muutoksenhallinta, A.8.9 Konfiguraationhallinta, A.5.8 Tietoturvallisuus projektinhallinnassa, A.5.23 Tietoturvallisuus pilvipalvelujen käytössä | Muutostallenne, riskin hyväksyminen, toimittajakatselmointi, toteutuksen jälkeinen katselmointi |
| Ympäristöseuranta tuo henkilötietojen käsittelyä | A.5.9 Tiedon ja muun siihen liittyvän omaisuuden luettelo, A.5.34 Yksityisyyden suoja ja henkilötietojen suojaaminen, A.5.31 Lakisääteiset, sääntelyyn liittyvät ja sopimusperusteiset vaatimukset, A.5.15 Pääsynhallinta | Omaisuusrekisteri, DPIA-esiarviointi, säilytyssääntö, käyttöoikeuskatselmointi |
Yritystason Riskienhallintapolitiikka tekee SoA-laukaisimen eksplisiittiseksi:
SoA on katselmoitava jokaisen merkittävän riskien arvioinnin tai olennaisen ympäristömuutoksen jälkeen.
Tämä lauseke on erittäin relevantti. Olennainen ympäristömuutos voi olla kirjaimellinen, kuten päivitetty tulva-altistus toimitilalle, tai operatiivinen, kuten datakeskuspalveluntarjoajan vaihtaminen, työkuormien siirtäminen, uuden tukisijainnin avaaminen tai säännellyn asiakkaan hyväksyminen, kun tällä on häiriönsietokykyyn liittyviä vaatimuksia.
Vahva SoA-perustelu on täsmällinen:
”Kontrolli A.5.30 on soveltuva, koska RR-31 tunnistaa mahdollisen palveluhäiriön, joka johtuu äärimmäisen sään vaikutuksesta ensisijaisiin tukitoimintoihin. Käsittelyyn sisältyvät etänä tehtävä poikkeamien koordinointi, testatut palautusmenettelyt, vuosittainen TVT-valmiusharjoitus ja pilven failover-validointi.”
Se on vahvempi kuin ”Soveltuu, koska ISO edellyttää sitä.”
Tee muutoksesta toistettava politiikkanäytön avulla
Muutoksen ei tule aiheuttaa kertaluonteista kiirettä ennen auditointia. Sen tulee tulla osaksi hallintajärjestelmän tavanomaista katselmointisykliä.
Clarysecin Laki- ja sääntelyvaatimusten noudattamisen politiikka - SME toteaa:
Jokaisen vaatimustenmukaisuuteen vaikuttavan muutoksen on käynnistettävä vaatimustenmukaisuusrekisterin ja relevanttien politiikkojen katselmointi.
Lisää ISO-hallintajärjestelmän ilmastonmuutosta koskeva muutos vaatimustenmukaisuusrekisteriin ja ristiviittaa siihen liittyvät asiakas-, sääntely-, sopimus-, vakuutus- ja sertifiointivelvoitteet. Jos organisaatio toimii NIS2- tai DORA-ympäristössä, liitä nämä velvoitteet liiketoiminnan jatkuvuuteen, poikkeamien raportointiin, toimittajavarmennukseen ja hallinnoinnin todentavaan aineistoon.
Liiketoiminnan jatkuvuuden osalta Clarysecin Liiketoiminnan jatkuvuus- ja katastrofipalautuspolitiikka - SME odottaa näyttöä siitä,
että häiriöskenaariot huomioitiin ja testattiin osana riskien arviointeja
Tässä ilmastoskenaariot muuttuvat operatiivisiksi. Alueellisen sähkökatkon pöytäharjoitus, varmuuskopion palautusharjoitus, pilvipalvelun failover-validointi tai toimittajan tukikatkon simulaatio voivat kaikki tukea muutosta, jos ne on liitetty riskirekisteriin.
Auditoinnin hallinnoinnissa Clarysecin Auditointi- ja vaatimustenmukaisuuden seurantapolitiikka - SME toteaa:
Auditointihavainnot ja tilapäivitykset on sisällytettävä ISMS:n johdon katselmointiprosessiin.
Jos sisäinen tarkastus tunnistaa heikon ilmastonmuutosta koskevan muutoksen todentavan aineiston, havainnon ei tule jäädä auditointiseurantaan. Sen tulee syöttää johdon katselmointia, korjaavia toimenpiteitä ja jatkuvaa parantamista.
Tietosuojanäyttö on tärkeää silloin, kun ilmastonmuutokseen sopeutuminen muuttaa henkilötietojen käsittelyä. Clarysecin henkilötietojen hallintajärjestelmän politiikka edellyttää toimintaympäristön hallintaa:
[Molemmat] Privacy Leadin / PIMS Managerin ON dokumentoitava ulkoiset ja sisäiset tietosuojan toimintaympäristöön liittyvät asiat REG01:een vuosittain ja 30 päivän kuluessa olennaisesta muutoksesta.
Se edellyttää myös sidosryhmävaatimusten kirjaamista:
[Molemmat] Privacy Leadin / PIMS Managerin ON dokumentoitava relevantit sidosryhmät ja niiden PIMS-vaatimukset REG01:een vuosittain ja 30 päivän kuluessa olennaisesta muutoksesta.
Tietosuojariskeihin ja DPIA-arviointeihin Tietosuojariskien arviointi- ja DPIA-politiikka lisää:
[Molemmat] Privacy Leadin / PIMS Managerin ON raportoitava tietosuojariskien ja DPIA-arviointien tila REG04:stä REG12:een neljännesvuosittain ja ennen jokaista johdon katselmusta.
PIMS-seuranta-, auditointi- ja parantamispolitiikka antaa johdon katselmointimallin, joka on hyödyllinen myös tietosuojan ulkopuolella:
[Molemmat] Ylimmän johdon ON katselmoitava PIMS:n poikkeamat, korjaavat toimenpiteet, seurannan tulokset, auditointitulokset, tietosuojariskit, toimittajavarmennus ja sidosryhmämuutosten syötteet REG12:ssa jokaisen johdon katselmuksen yhteydessä.
Lisäksi PIMS:n dokumentoidun tiedon ja todentavan aineiston hallintapolitiikka vahvistaa todentavan aineiston indeksointia:
[Kaikki] Privacy Leadin / PIMS Managerin ON ylläpidettävä PIMS:n dokumentoidun tiedon indeksiä REG12:ssa ennen PIMS:n ensimmäistä julkaisua ja sen jälkeen neljännesvuosittain.
Käytä samaa kurinalaisuutta ISMS:n ilmastonmuutosta koskevaan muutosvalmiuteen: ylläpidä todentavan aineiston indeksiä, jotta auditointitiimi löytää nopeasti toimintaympäristöä, riskejä, SoA:ta, jatkuvuutta, toimittajia ja johdon katselmointia koskevat tallenteet.
Vaatimustenmukaisuuksien välinen arvo: ISO 27001, NIS2, DORA, GDPR, NIST CSF ja COBIT
ISO 27001:n ilmastonmuutosta koskeva muutos on ISO-hallintajärjestelmävaatimus, mutta todentavalla aineistolla on laajempaa sääntely- ja varmennusarvoa.
NIS2 edellyttää keskeisten ja tärkeiden toimijoiden soveltavan asianmukaisia ja oikeasuhteisia kyberturvallisuuden riskienhallintatoimenpiteitä kaikki vaarat huomioon ottavalla lähestymistavalla. Article 21 kattaa riskianalyysin, poikkeamien käsittelyn, liiketoiminnan jatkuvuuden, varmuuskopioinnin, katastrofipalautuksen, kriisinhallinnan, toimitusketjun turvallisuuden, turvallisen kehittämisen, vaikuttavuuden arvioinnin, koulutuksen, kryptografian, pääsynhallinnan ja omaisuudenhallinnan. Ankara sää, energian epävakaus ja toimittajahäiriöt sopivat luontevasti tähän kaikki vaarat huomioon ottavaan tarkasteluun. Article 20 edellyttää myös, että hallintoelimet hyväksyvät kyberturvallisuuden riskienhallintatoimenpiteet ja valvovat niiden toteutusta, mikä vastaa ISO/IEC 27001:2022:n johdon katselmoinnin todentavaa aineistoa.
DORA on erityisen relevantti finanssialan toimijoille. Se edellyttää ICT-riskien hallintaa, hallintoelimen vastuuvelvollisuutta, jatkuvuus- ja palautumissuunnitelmia, digitaalisen häiriönsietokyvyn testausta, kolmansien osapuolten ICT-riskien hallintaa ja jatkuvaa parantamista. Jos finanssialan organisaatio käyttää jo ISMS:n johdon katselmointia ilmastoon liittyvien TVT-jatkuvuustoimien hyväksymiseen, sama todentava aineisto voi tukea DORA:n mukaista hallinnointikuvausta.
GDPR tulee relevantiksi, kun ilmastonmuutokseen sopeutuminen muuttaa henkilötietojen käsittelyä. Esimerkkejä ovat työvoiman turvallisuusseuranta, sijainnin seuranta ankaran sään aikana, uudet rakennusanturit, työntekijöihin liittyvä ympäristöseuranta tai pilvikäsittelyn sijainnin muutokset. GDPR:n mukainen osoitusvelvollisuus, käyttötarkoitussidonnaisuus, tietojen minimointi, turvallisuus, säilytys ja toimittajahallinnointi pysyvät sovellettavina myös häiriötilanteissa.
NIST CSF 2.0 tarjoaa johdon kielen samalle todentavalle aineistolle. Sen GOVERN-toiminto painottaa organisaation toimintaympäristöä, sidosryhmien odotuksia, laki- ja sääntelyvaatimuksia, riskienhallintastrategiaa, rooleja, valvontaa ja toimitusketjuriskiä. COBIT 2019- ja ISACA-suuntautuneet varmennuksen ammattilaiset keskittyvät usein omistajuuteen, suorituskykymittareihin, riskin hyväksymiseen, hallinnointitavoitteisiin, asianhallintaan ja näyttöön siitä, että johto tietää kontrollien toimivan.
| Viitekehyksen näkökulma | Miten ilmastoon liittyvä ISMS-näyttö auttaa |
|---|---|
| ISO/IEC 27001:2022 | Osoittaa toimintaympäristön, sidosryhmät, soveltamisalan, riskien käsittelyn, SoA:n, johdon katselmoinnin ja jatkuvan parantamisen |
| NIS2 | Tukee kaikki vaarat huomioon ottavaa riskienhallintaa, johdon vastuuvelvollisuutta, liiketoiminnan jatkuvuutta, poikkeamien käsittelyä ja toimittajariskin todentavaa aineistoa |
| DORA | Tukee TVT-riskien hallinnointia, jatkuvuutta, testausta, kolmansien osapuolten riippuvuuksien hallintaa ja hallintoelimen valvontaa |
| GDPR | Tukee osoitusvelvollisuutta silloin, kun ilmastonmuutokseen sopeutuminen muuttaa henkilötietojen käsittelyä, valvontaa, toimittajia, säilytystä tai pilvisijainteja |
| NIST CSF 2.0 | Tukee GOVERN-tuloksia, sidosryhmien odotuksia, riskiviestintää, toimitusketjuriskiä ja priorisoituja toimintasuunnitelmia |
| COBIT 2019 ja ISACA-varmennus | Tukee hallinnoinnin omistajuutta, suorituskyvyn seurantaa, riskin hyväksymistä, asioiden seurantaa ja varmennuksen jäljitettävyyttä |
Zenith Controls on tässä hyödyllinen, koska se auttaa vaatimustenmukaisuustiimejä näkemään, miten sama näyttöobjekti tukee useita viitekehyksiä. Kyse ei ole erillisestä kontrollijoukosta. Se on vaatimustenmukaisuuksien välinen opas ISO/IEC 27001:2022:n ja ISO/IEC 27002:2022:n kontrollilogiikan kohdistamiseen auditointi-, varmennus- ja sääntelyodotuksiin.
Tässä aiheessa useat ISO/IEC 27002:2022 -kontrollit ovat keskeisiä. A.5.31 Lakisääteiset, sääntelyyn liittyvät ja sopimusperusteiset vaatimukset tukee sovellettavien vaatimusten tunnistamis- ja ylläpitovelvoitetta. A.5.4 Johdon vastuut tukee johdon vastuuvelvollisuutta. A.5.36 Tietoturvapolitiikkojen, sääntöjen ja standardien noudattaminen tukee varmuutta siitä, että sääntöjä noudatetaan. A.5.29 ja A.5.30 tukevat tietoturvallisuutta häiriötilanteessa ja TVT-valmiutta liiketoiminnan jatkuvuutta varten. A.5.19, A.5.21 ja A.5.22 tukevat toimittajien ja TVT-toimitusketjun häiriönsietokykyä.
Zenith Controls toteaa:
Kontrolli 5.36 toimii kohdassa 5.1 määriteltyjen sääntöjen toimeenpanomekanismina.
Ilmastonmuutosta koskevan muutoksen yhteydessä tämä tarkoittaa, ettei organisaatio vain päivitä politiikkaa. Se seuraa, toteutuvatko toimintaympäristökatselmoinnit, riskipäivitykset, SoA-katselmoinnit, jatkuvuustestit, toimittajakatselmoinnit ja johdon katselmoinnin toimenpiteet käytännössä.
Johdon katselmointi on hallitustason totuuden hetki
ISO/IEC 27001:2022:n lauseke 9.3 edellyttää, että ylin johto katselmoi ISMS:n suunnitelluin väliajoin sen jatkuvan soveltuvuuden, riittävyyden ja vaikuttavuuden varmistamiseksi. Ilmastonmuutosta koskevassa muutoksessa johdon katselmointi on kohta, jossa toimintaympäristön todentava aineisto muuttuu johdon vastuuvelvollisuudeksi.
Zenith Blueprint -oppaan Auditointi, katselmointi ja parantaminen -vaiheen vaihe 28 ohjeistaa tiimejä kokoamaan johdon katselmoinnin syötteitä, mukaan lukien:
✓ Ulkoisten ja sisäisten asioiden muutokset: Tee yhteenveto merkittävistä toimintaympäristön muutoksista (lauseke 4.1) tai sidosryhmien vaatimuksista (lauseke 4.2) ISMS-projektin käynnistymisen jälkeen.
Sarah käytti tätä rakennetta johtoryhmänsä briiffaamiseen. Hänen johdon katselmointidiaan sisältyi tiiviisti:
- ISO on edellyttänyt ilmastonmuutoksen huomioimista hallintajärjestelmän toimintaympäristössä.
- ISMS-tiimi määritti relevanssin datakeskuksen saatavuudelle, pilvikeskittymälle, toimittajariippuvuudelle ja sääntelyodotuksille.
- Riskirekisteriin lisättiin kaksi riskiä, joiden todennäköisyys on keskimatala ja vaikutus korkea.
- Käsittelyssä käytetään olemassa olevia kontrolleja TVT-valmiuteen, toimittajahallintaan, varmuuskopioihin, pilvipalveluihin ja lakisääteisiin vaatimuksiin.
- Johdon hyväksyntää pyydetään laajennetulle katastrofipalautustestille, jossa simuloidaan alueellista sähkönsyötön epävakautta.
Pöytäkirjaan kirjattiin päätös, toimenpiteiden omistajat, määräpäivät ja resurssihyväksyntä. Tämä on korkealaatuista auditointinäyttöä, koska se osoittaa, että ylin johto katselmoi asian ja teki riskiperusteisen päätöksen.
Clarysecin Enterprise Tietoturvapolitiikka edellyttää, että johdon katselmointi sisältää:
Päätökset soveltamisalan, kontrollien ja resurssien kohdentamisen päivityksistä
Vahvan ilmastonmuutosta koskevan muutoksen johdon katselmointipaketin tulee sisältää:
- Toimintaympäristörekisterin ote, joka osoittaa ilmastollisen relevanssimäärityksen.
- Sidosryhmärekisterin ote, joka osoittaa vaatimukset tai perustelun sille, ettei niitä ole.
- Soveltamisalan katselmointi, joka kattaa sijainnit, pilvipalvelut, toimittajat, tukitiimit ja rajapinnat.
- Riskirekisterimerkinnät ja käsittelyn tila.
- SoA-muutokset tai vahvistus siitä, että olemassa olevat perustelut ovat edelleen riittäviä.
- Liiketoiminnan jatkuvuuden ja katastrofipalautuksen testitulokset.
- Toimittajavarmennuksen päivitykset pilven, datakeskuksen, MSP:n, MSSP:n, teleoperaattorien, toimitilojen ja ulkoistettujen tukiriippuvuuksien osalta.
- Tietoturvapoikkeamiin reagoinnin vaikutukset, mukaan lukien eskalointi- ja viestintäriippuvuudet.
- Laki- ja sääntelyrekisterin päivitykset.
- Resurssipyynnöt, päätökset ja jäännösriskin hyväksyntä.
- Parantamistoimet omistajineen ja määräpäivineen.
Jos asia ei koskaan saavuta johdon katselmointia, se voi näyttää näennäiseltä. Jos se saavuttaa johdon katselmoinnin toimintaympäristön, riskien, kontrollien ja todentavan aineiston kautta, se näyttää toimivalta ISMS:ltä.
Yleiset auditointihavainnot ja niiden ehkäisy
Useimmat ilmastonmuutosta koskevan muutoksen havainnot ovat jäljitettävyysongelmia, eivät teknisiä puutteita.
| Yleinen havainto | Miksi se tapahtuu | Miten se ehkäistään |
|---|---|---|
| Toimintaympäristö toteaa ilmaston olevan relevantti, mutta riskirekisteri vaikenee | Organisaatio dokumentoi asian mutta ei kytkenyt sitä lausekkeen 6 mukaiseen suunnitteluun | Lisää täsmällisiä riskiskenaarioita tai dokumentoi, miksi riskiskenaariota ei tarvita |
| Ilmasto merkitään ei-relevantiksi ilmeisistä riippuvuuksista huolimatta | Päätöksessä sivuutettiin sijainnit, pilvialueet, toimittajat tai tukitoiminnot | Perusta relevanssipäätökset todellisiin riippuvuuksiin ja näyttöön |
| Sidosryhmävaatimukset puuttuvat | Asiakkaiden, sääntelyviranomaisten, vakuuttajien, sijoittajien tai hallituksen odotuksia ei katselmoitu | Katselmoi sopimukset, kyselyt, sääntelyvelvoitteet, vakuutuspyynnöt ja hallitukselle raportoinnin vaatimukset |
| SoA-perustelut ovat geneerisiä | Kontrollit lueteltiin ilman riski- tai vaatimustenmukaisuusperustelua | Liitä kontrollit riski-ID:ihin, velvoitteisiin ja testinäyttöön |
| Johdon katselmointi mainitsee ilmaston mutta ei kirjaa päätöstä | Aiheesta keskusteltiin ilman tuotoksia | Kirjaa päätökset, omistajat, resurssit, jäännösriskin hyväksyntä ja määräpäivät |
| Jatkuvuustestaus on irrallaan riskien arvioinnista | BCP-harjoituksia ei liitetty tunnistettuihin skenaarioihin | Viittaa riski-ID:ihin testisuunnitelmissa ja raporteissa |
| Toimittajariippuvuudet sivuutetaan | Organisaatio keskittyi vain sisäisiin toimitiloihin | Sisällytä pilvi, datakeskus, MSP, MSSP, teleoperaattorit, toimitilat, sähkö ja ulkoistetun tuen riippuvuudet |
| Tietosuojavaikutukset jäävät tunnistamatta | Sopeutumishankkeet toivat valvontaa tai sijaintitietoja ilman DPIA-esiarviointia | Seulo ilmastonmuutokseen sopeutumista koskevat muutokset henkilötietojen käsittelyvaikutusten osalta |
Auditointia varten valmis näyttöpaketti
Kokoa ennen seuraavaa valvonta- tai uudelleensertifiointiauditointia tiivis näyttöpaketti. Sen ei tarvitse olla laaja. Sen on oltava kytketty.
| Todentavan aineiston kohde | Mitä sen tulee osoittaa |
|---|---|
| Toimintaympäristörekisterimerkintä | Ilmastonmuutos huomioitiin ulkoisena asiana ja relevanssi määritettiin perusteluineen |
| Sidosryhmärekisteri | Asiakkaiden, sääntelyviranomaisten, vakuuttajien, pilvipalveluntarjoajien, hallituksen tai muiden osapuolten relevantit vaatimukset tunnistettiin tai rajattiin pois |
| Soveltamisalan katselmointi | Sijainnit, pilvipalvelut, toimittajat, tukitoiminnot ja rajapinnat huomioitiin |
| Riskirekisteri | Ilmastosta johtuvat tietoturvaskenaariot kirjattiin tai dokumentoitu perustelu olennaisen riskin puuttumiselle on olemassa |
| Riskienkäsittelysuunnitelma | Omistajat, kontrollit, päivämäärät, jäännösriski ja käsittelypäätökset on määritelty |
| Soveltuvuuslausunto | Olemassa olevat liite A:n kontrollit on perusteltu riski- ja vaatimustenmukaisuuslogiikalla |
| Vaatimustenmukaisuusrekisteri | ISO-muutos ja siihen liittyvät NIS2-, DORA-, asiakas-, vakuuttaja- tai sopimusvelvoitteet ovat seurannassa |
| BCP- ja DR-näyttö | Häiriöskenaariot huomioitiin, testattiin ja liitettiin riskien arviointiin |
| Toimittajavarmennuksen tallenteet | Kriittiset TVT-riippuvuudet katselmoitiin häiriönsietokyvyn, seurannan ja irtautumisen näkökulmasta |
| Johdon katselmuksen pöytäkirjat | Ylin johto katselmoi toimintaympäristön, riskit, resurssit, päätökset, jäännösriskin ja parantamistoimet |
| Sisäisen tarkastuksen tarkistuslista | Muutos testattiin osana auditointia tai vaatimustenmukaisuuden seurantaa |
| Todentavan aineiston indeksi | Tallenteet ovat hallittuja, haettavissa ja omistettuja |
Tämä paketti antaa auditoijalle selkeän polun: toimintaympäristöstä riskiin, riskistä kontrolliin, kontrollista todentavaan aineistoon, todentavasta aineistosta johdon katselmointiin ja johdon katselmoinnista parantamiseen.
Muuta muutos todentavaksi aineistoksi, älä ahdistukseksi
ISO 27001:n ilmastonmuutosta koskeva muutos ei ole paperityöloukku, jos ISMS toimii jo hallintajärjestelmänä. Se on kehotus osoittaa, että organisaatio pystyy tunnistamaan muuttuvan ulkoisen asian, päättämään sen merkityksestä, arvioimaan sen vaikutuksen tietoturvatuloksiin, päivittämään riskejä ja kontrolleja tarvittaessa sekä osallistamaan ylimmän johdon päätöksentekoon.
Aloita 60 minuutin todentavan aineiston katselmoinnilla. Ota mukaan toimintaympäristörekisteri, sidosryhmärekisteri, ISMS:n soveltamisala, riskirekisteri, SoA, BCP-testiraportti, toimittajarekisteri, vaatimustenmukaisuusrekisteri ja viimeisimmän johdon katselmuksen pöytäkirjat. Kysy yksi kysymys: pystymmekö jäljittämään ilmastonmuutosta koskevan muutoksen toimintaympäristöstä johdon päätökseen?
Jos ketju on katkennut, korjaa se ennen kuin auditoija löytää aukon.
Clarysec voi auttaa rakentamaan tämän jäljitettävyyden nopeasti. Käytä Zenith Blueprint: auditoijan 30 vaiheen tiekartta sijoittaaksesi työn oikeisiin toteutusvaiheisiin, käytä Zenith Controls: vaatimustenmukaisuuksien välinen opas todentavan aineiston kohdistamiseen ISO/IEC 27001:2022:n, NIS2:n, DORA:n, GDPR:n, NIST CSF:n ja COBIT-suuntautuneen varmennuksen välillä ja käytä Clarysecin politiikkamalleja tehdäksesi tallenteista toistettavia, katselmoitavia ja auditointivalmiita.
Varaa Clarysecin ilmastonmuutosta koskevan muutoksen todentavan aineiston arviointi ja muuta epämukava auditointikysymys varmaksi, hallitukselle esitettäväksi vastaukseksi.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council