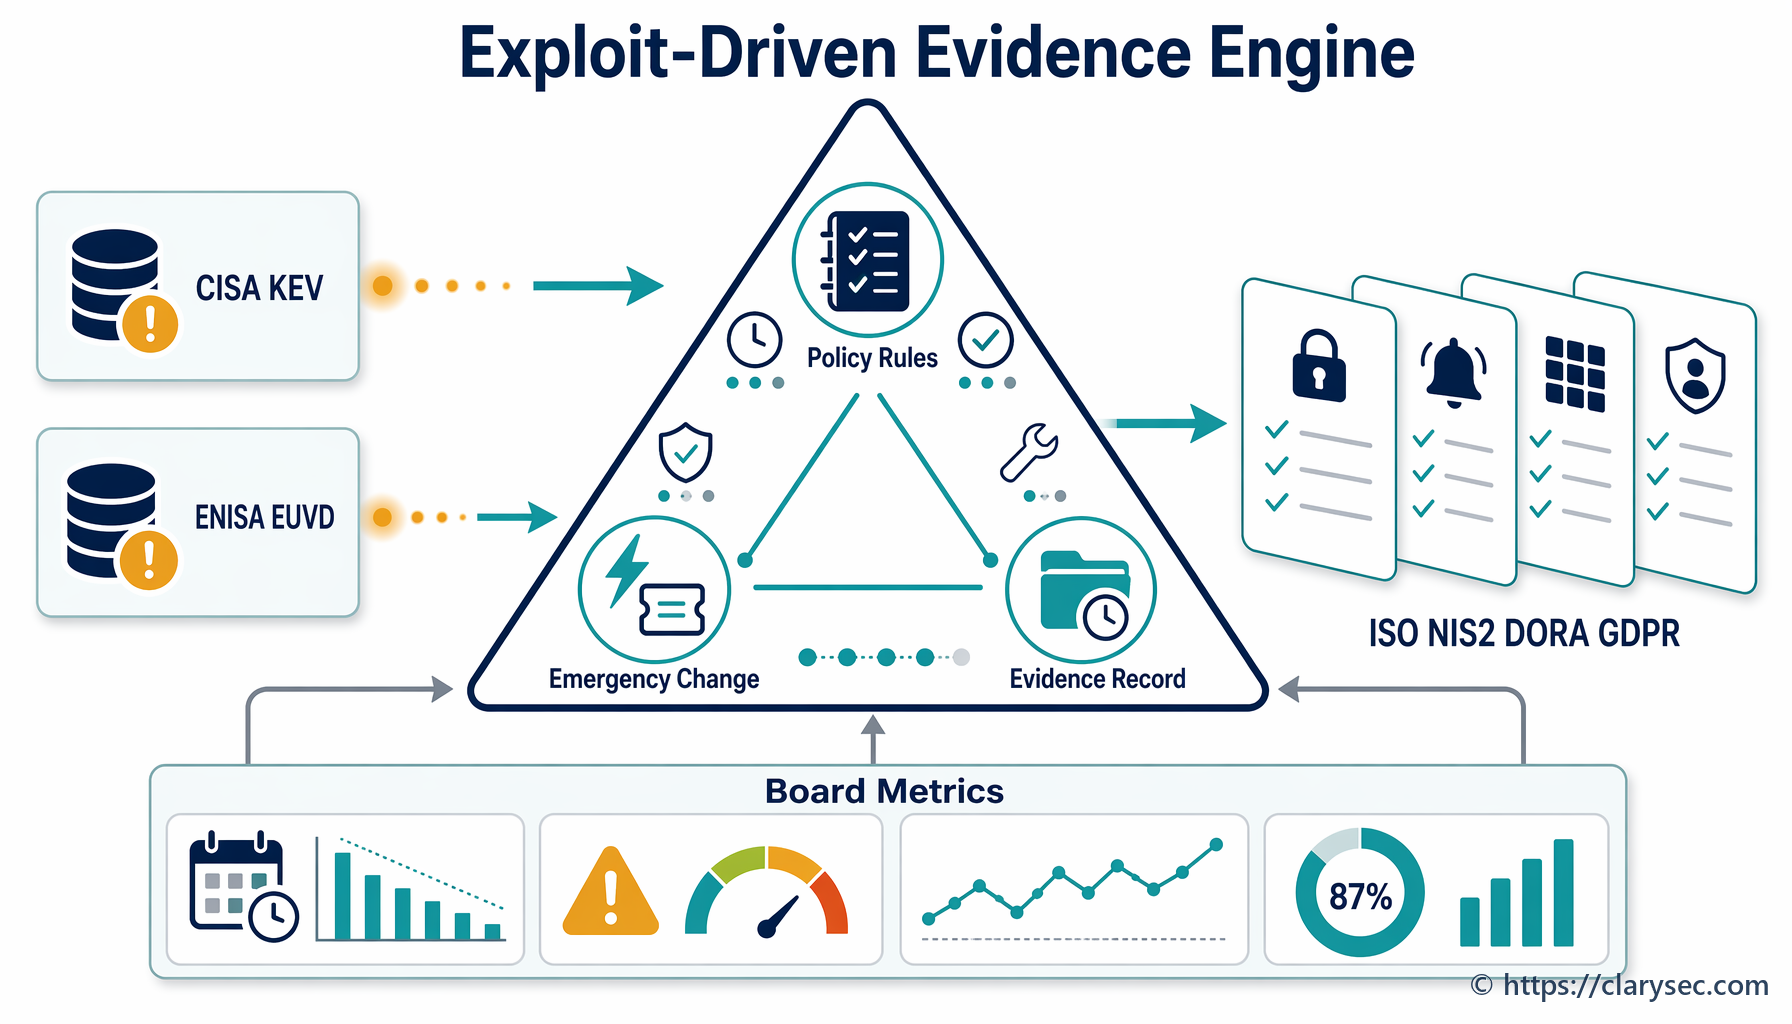
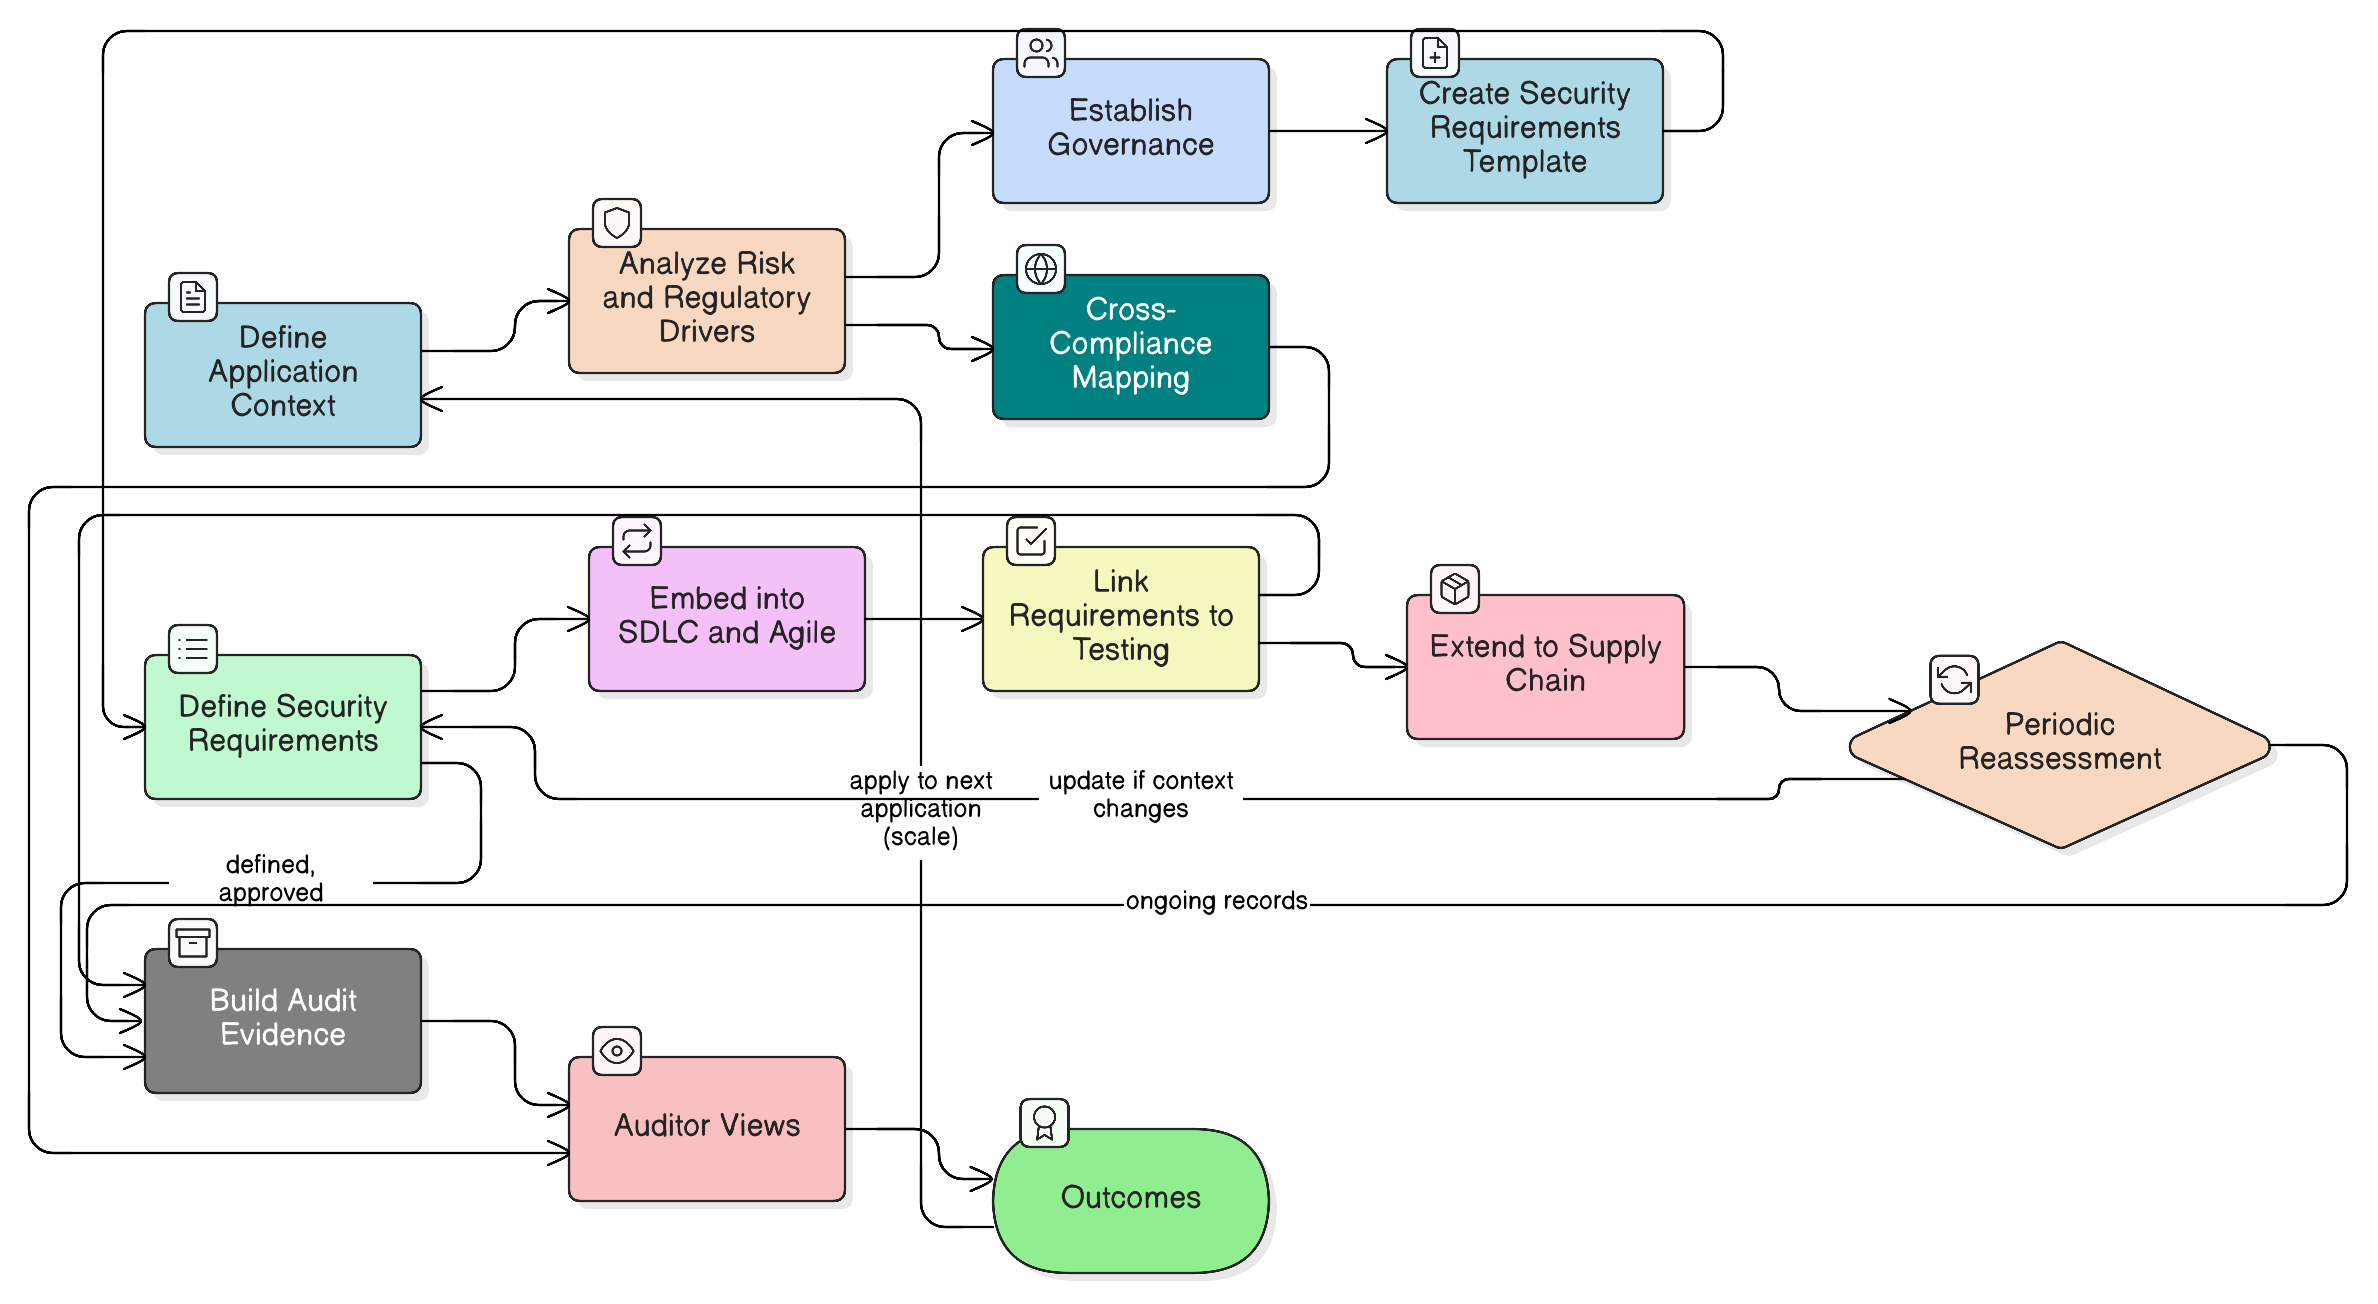
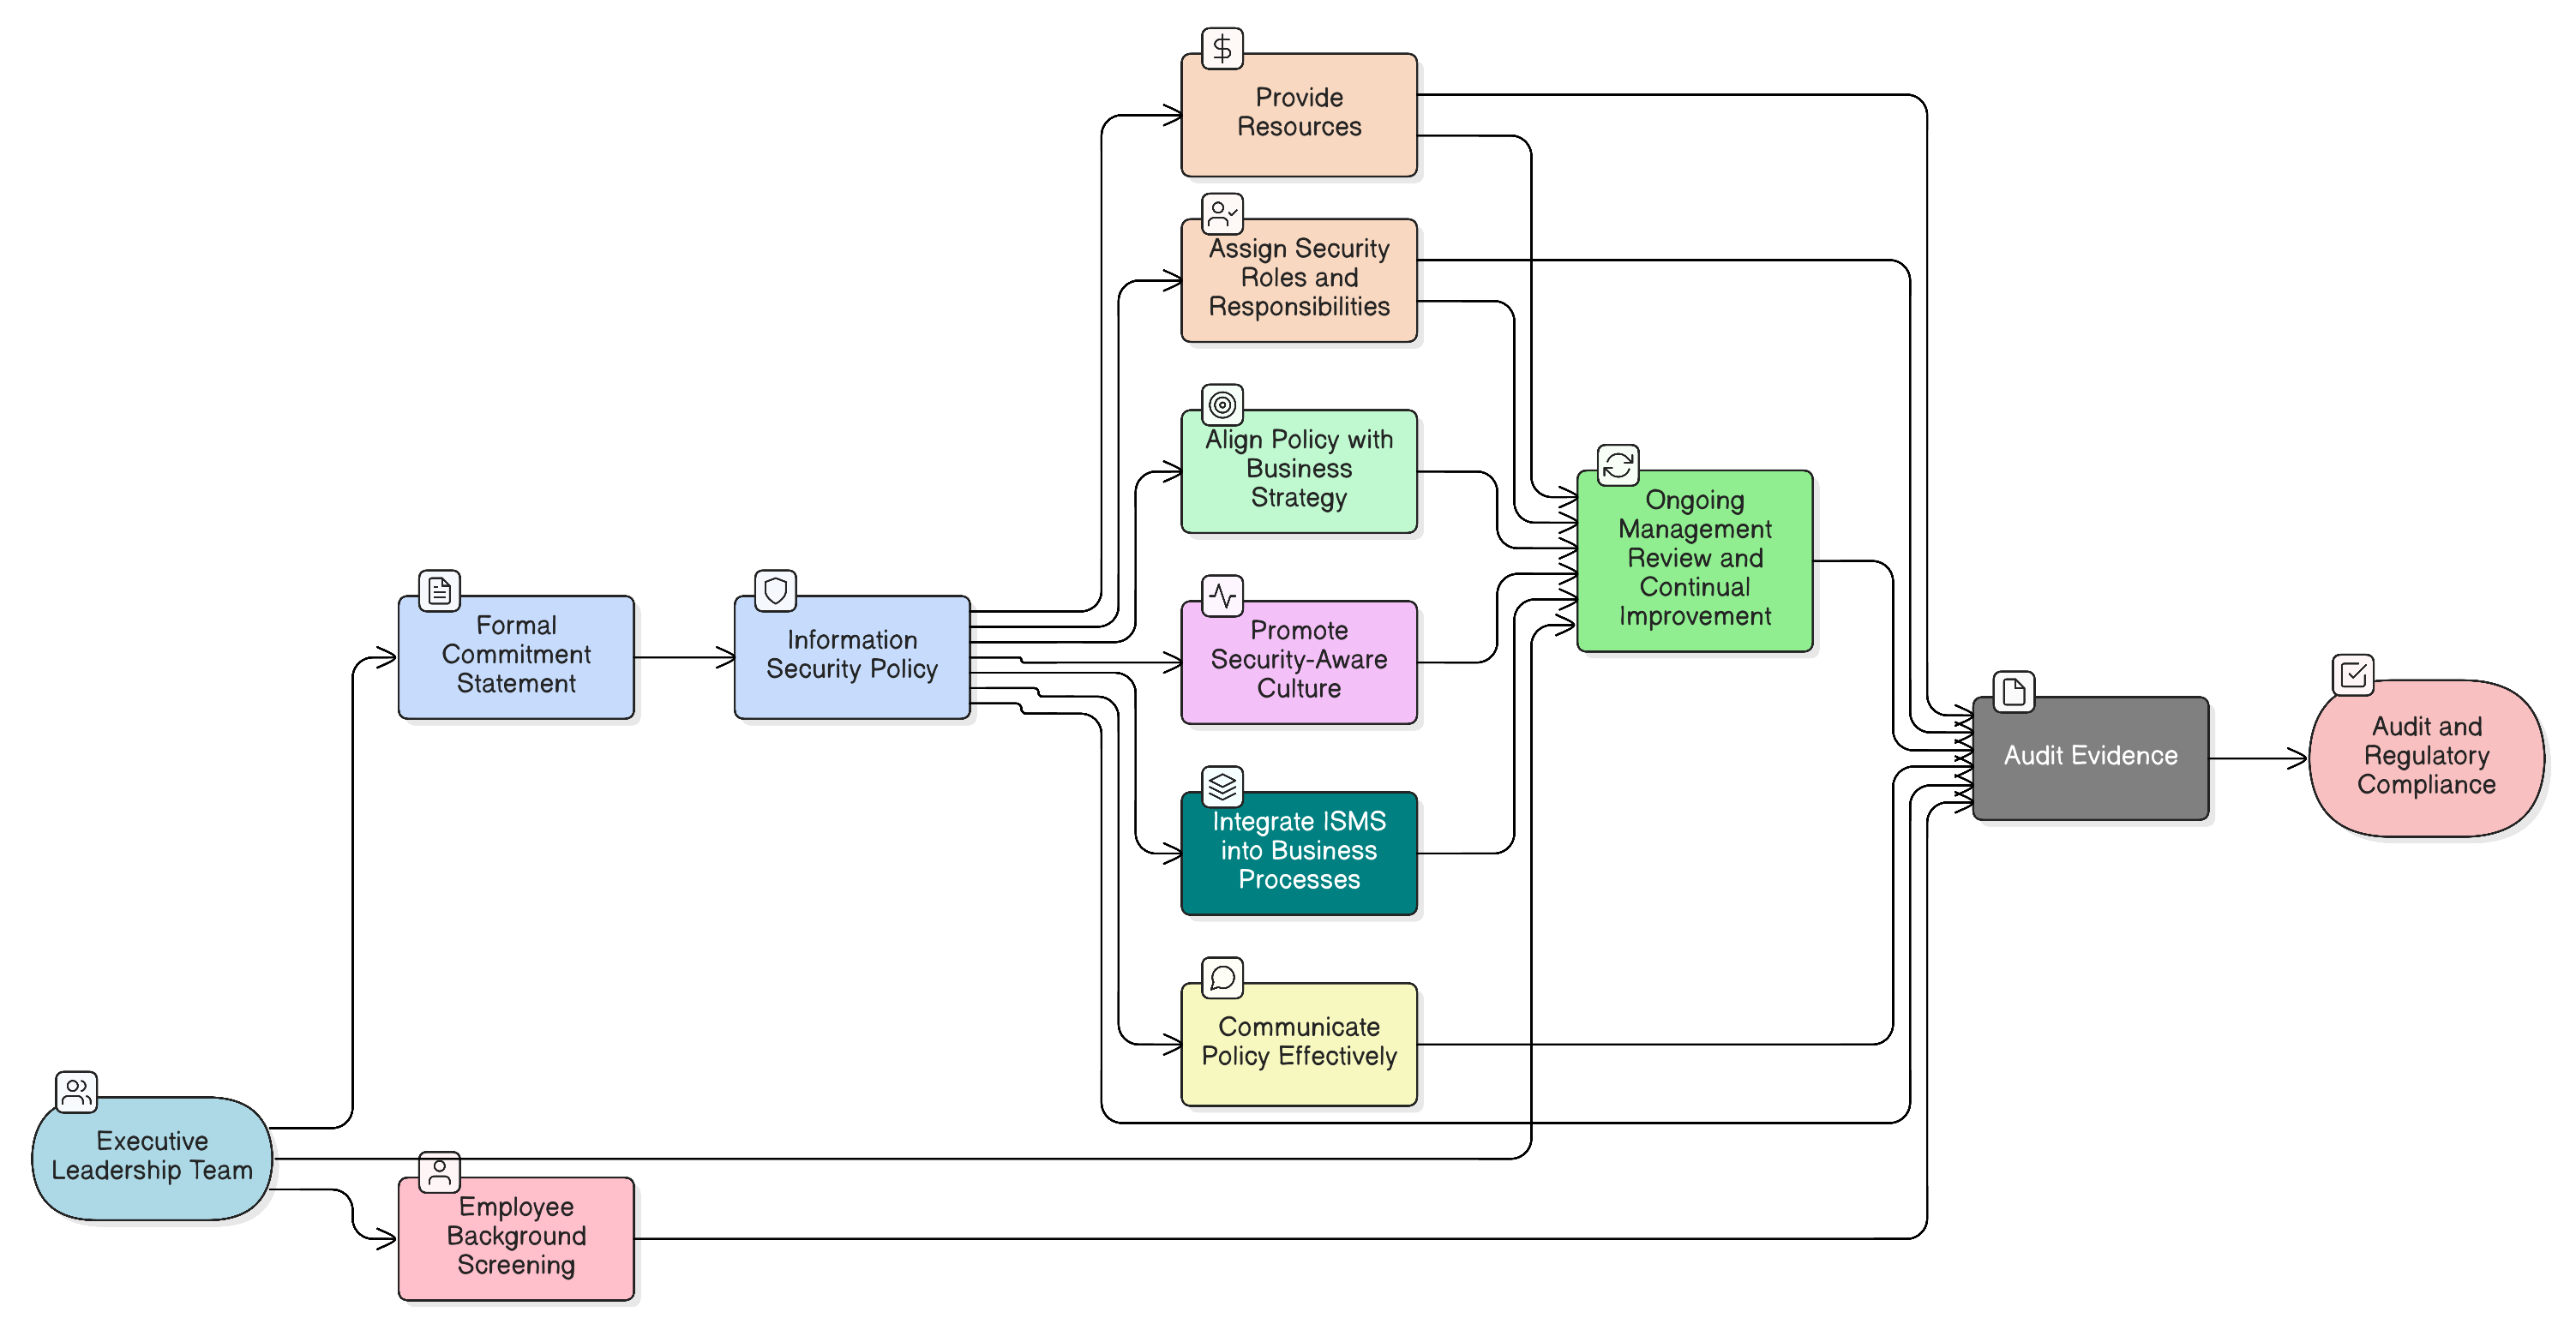
ISO 27001 -standardin mukaisen ISMS:n soveltamisala NIS2:n, DORA:n ja GDPR:n näkökulmasta
Käytännönläheinen opas tietoturvajohtajalle ISO 27001 -standardin mukaisen ISMS:n soveltamisalan määrittämiseen NIS2-direktiivin keskeisten palvelujen, DORA-asetuksen kriittisten tai tärkeiden toimintojen, GDPR-käsittelyn, omaisuuserien, toimittajien ja auditointinäytön näkökulmasta.
14 min