Posts
Explore our latest insights on cybersecurity compliance and best practices.
EU:n NIS2-direktiivi ja DORA-asetus muuttavat kyberturvallisuuden vaatimustenmukaisuutta. Tämä opas jäsentää niiden vaikutukset ja tarjoaa käytännön etenemispolun valmiuden saavuttamiseen.
Käytännön opas tietoturvajohtajille ja pk-yritysten omistajille vahvan tietojenkalastelun torjuntakykyohjelman rakentamiseen ISO 27001:2022:n, NIS2:n ja DORA:n vaatimusten mukaisesti.
Verkkoturvallisuus on olennainen osa ISO 27001- ja NIS2-vaatimustenmukaisuutta. Se tukee riskienhallintaa, häiriönsietokykyä ja kykyä osoittaa sääntelyvaatimusten täyttyminen nykyaikaisissa organisaatioissa.
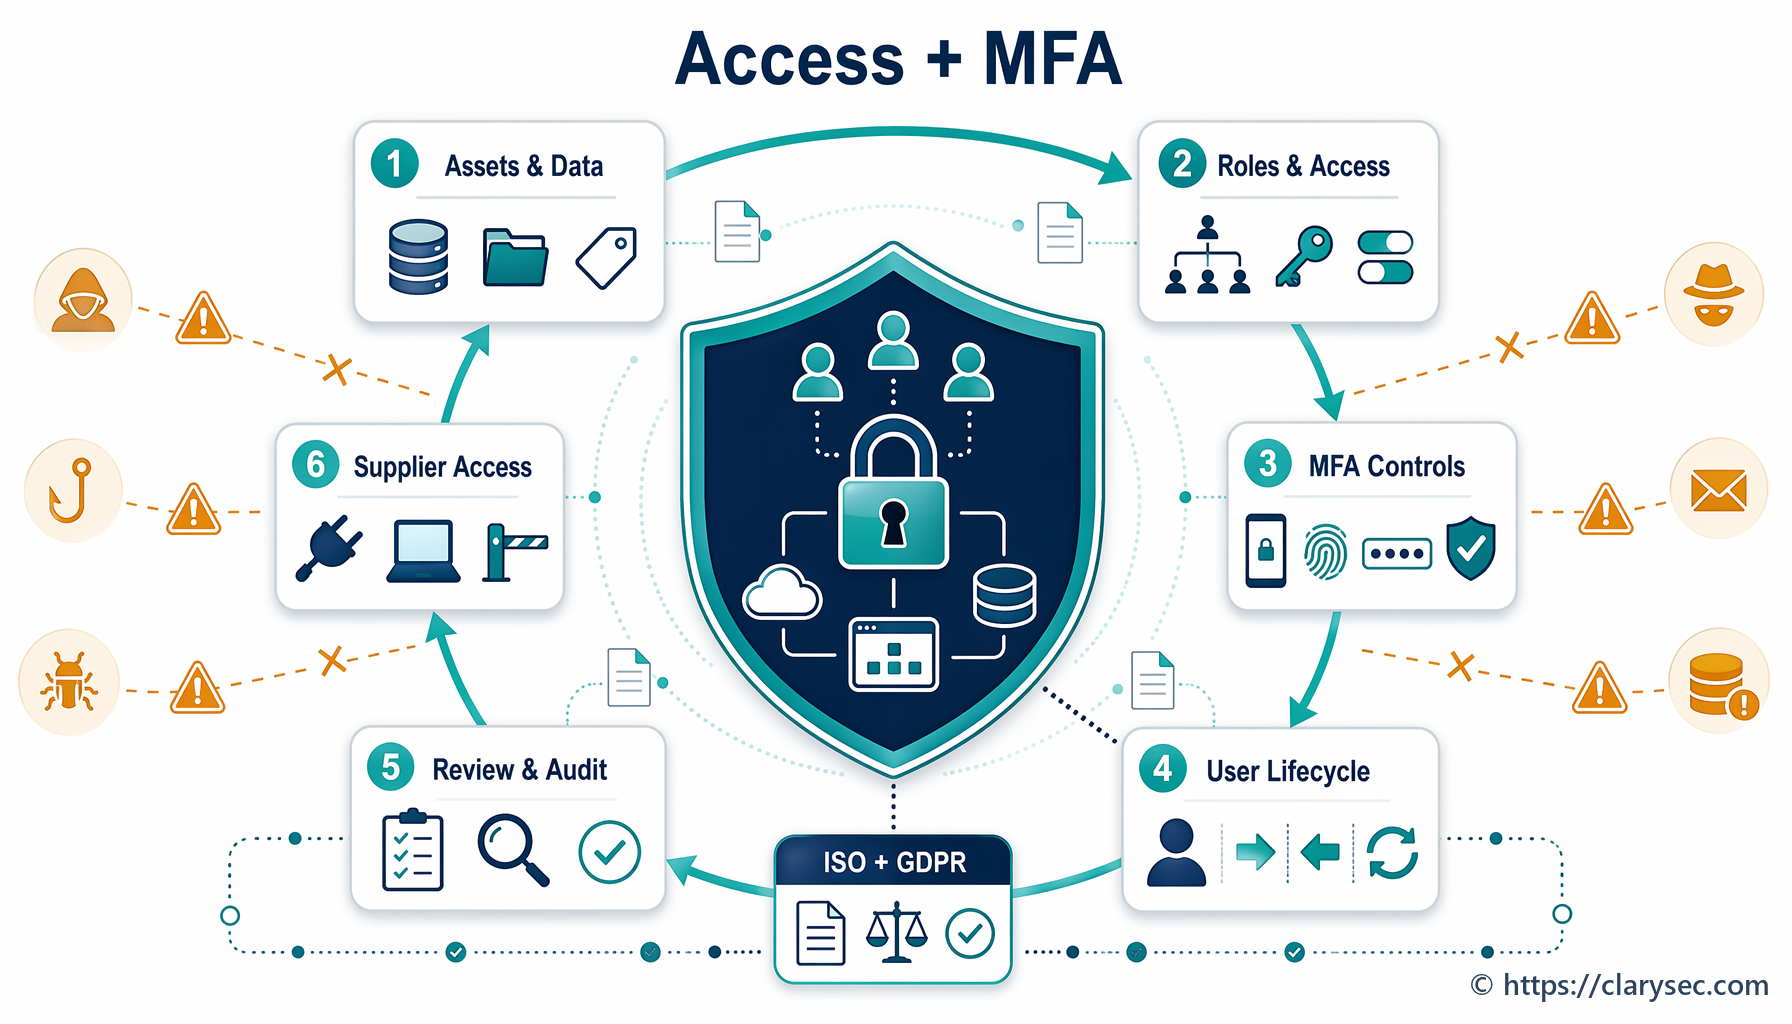
Miten pk-yritykset voivat toteuttaa pääsynhallinnan ja MFA:n ISO 27001:2022 A.8.2:n, A.8.3:n ja GDPR:n 32 artiklan mukaisesti, pienentää riskiä ja osoittaa vaatimustenmukaisuuden.
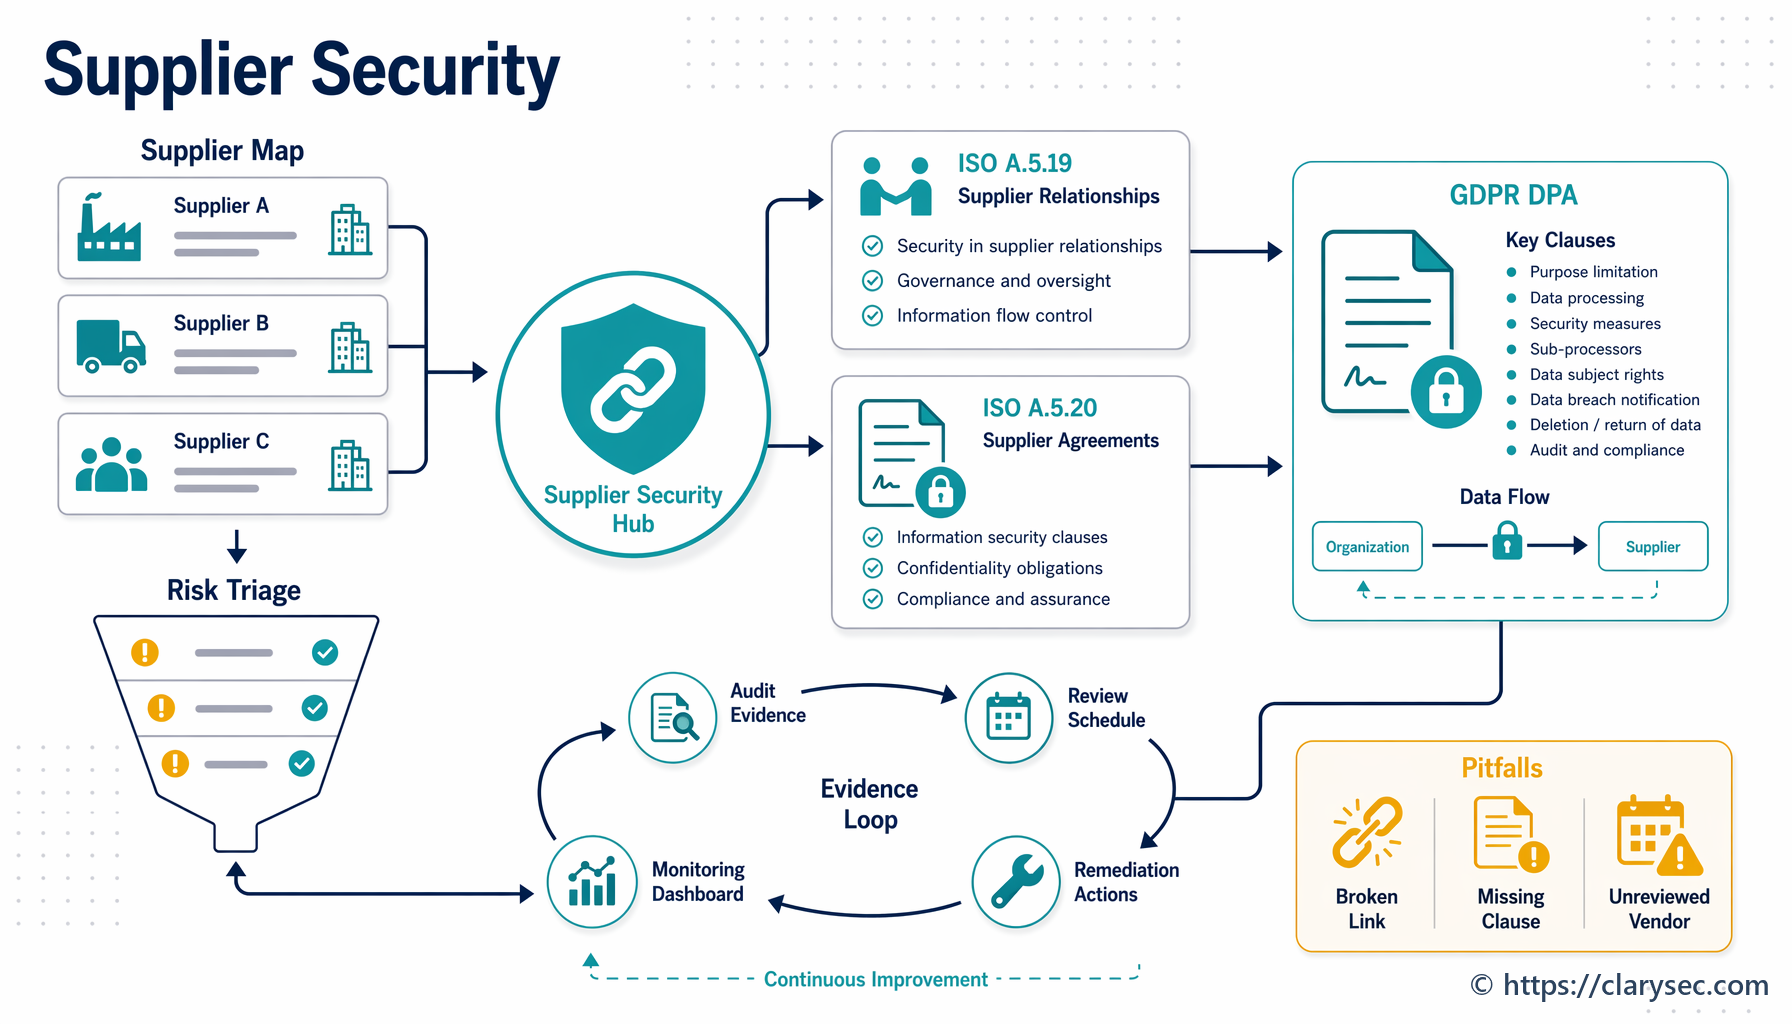
Opi hallitsemaan toimittajariskejä ISO 27001:2022 -standardin hallintakeinojen A.5.19 ja A.5.20 avulla sekä varmistamaan, että henkilötietojen käsittelysopimukset (DPA) ja muut sopimukset täyttävät GDPR:n tiukat vaatimukset.
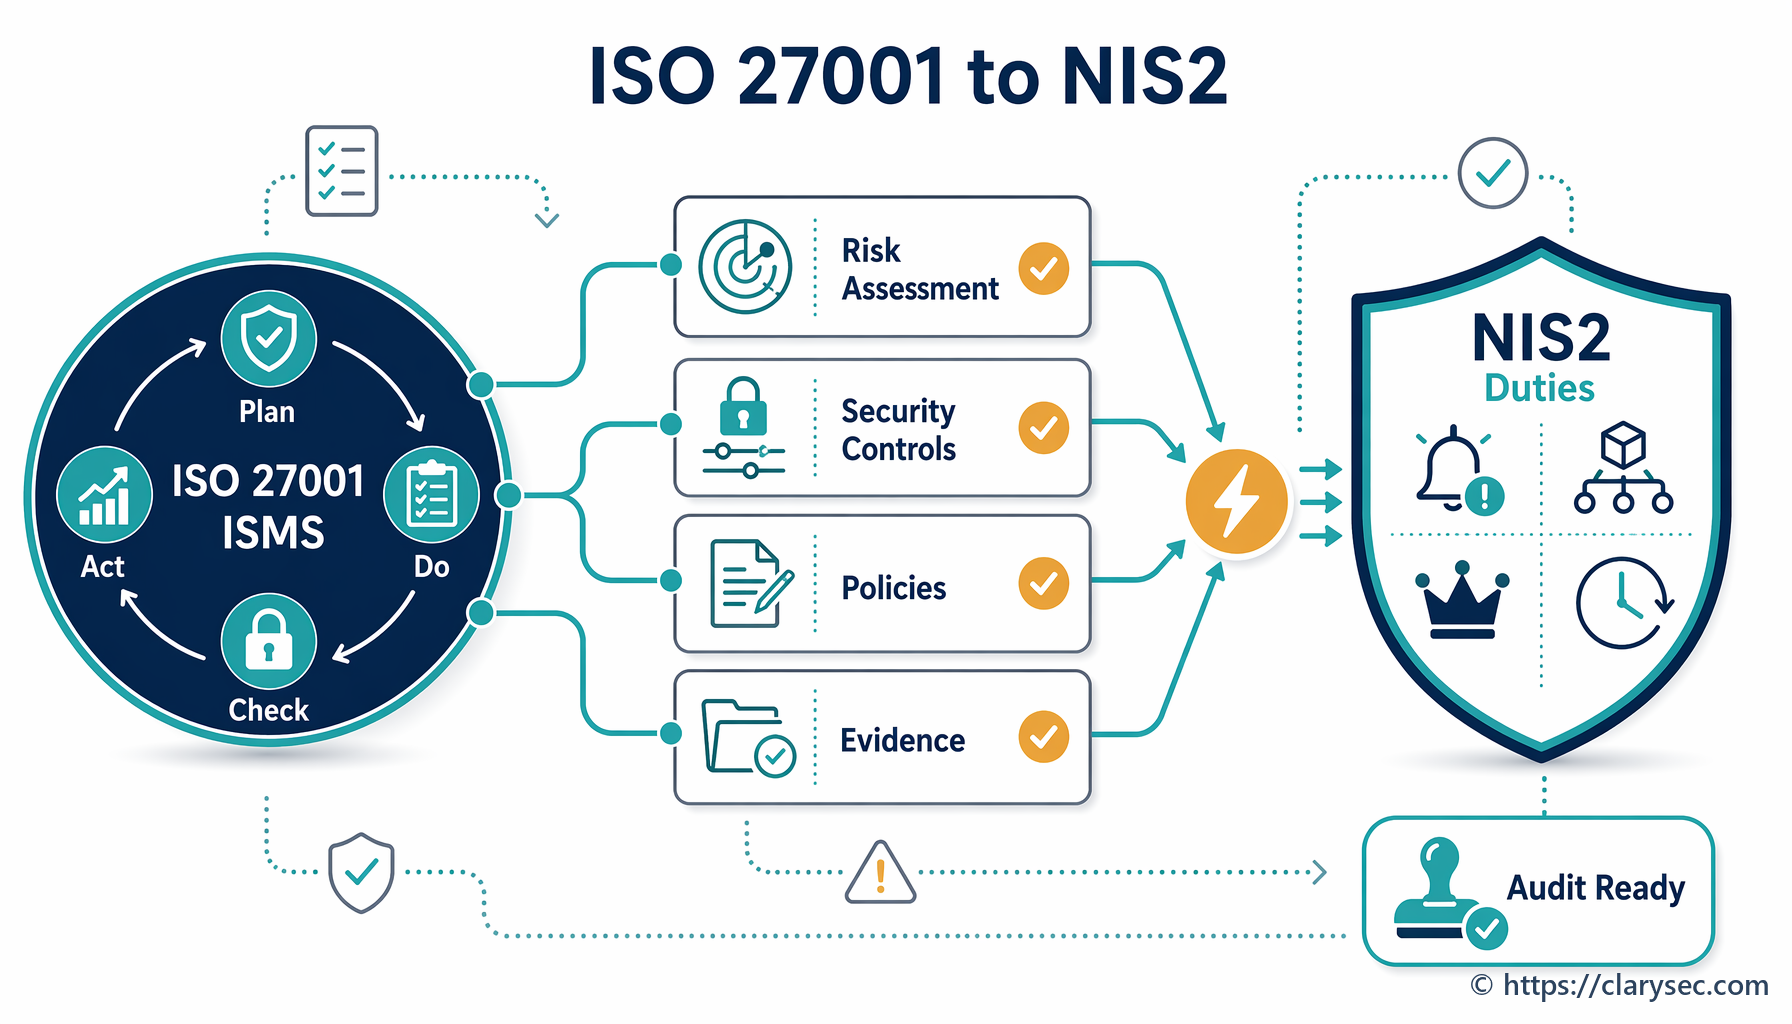
Opi, miten ISO/IEC 27001:2022 -standardin mukainen tietoturvallisuuden hallintajärjestelmä (ISMS) tarjoaa vahvan viitekehyksen, joka vastaa suoraan NIS2-direktiivin keskeisiin kyberturvallisuusvaatimuksiin.
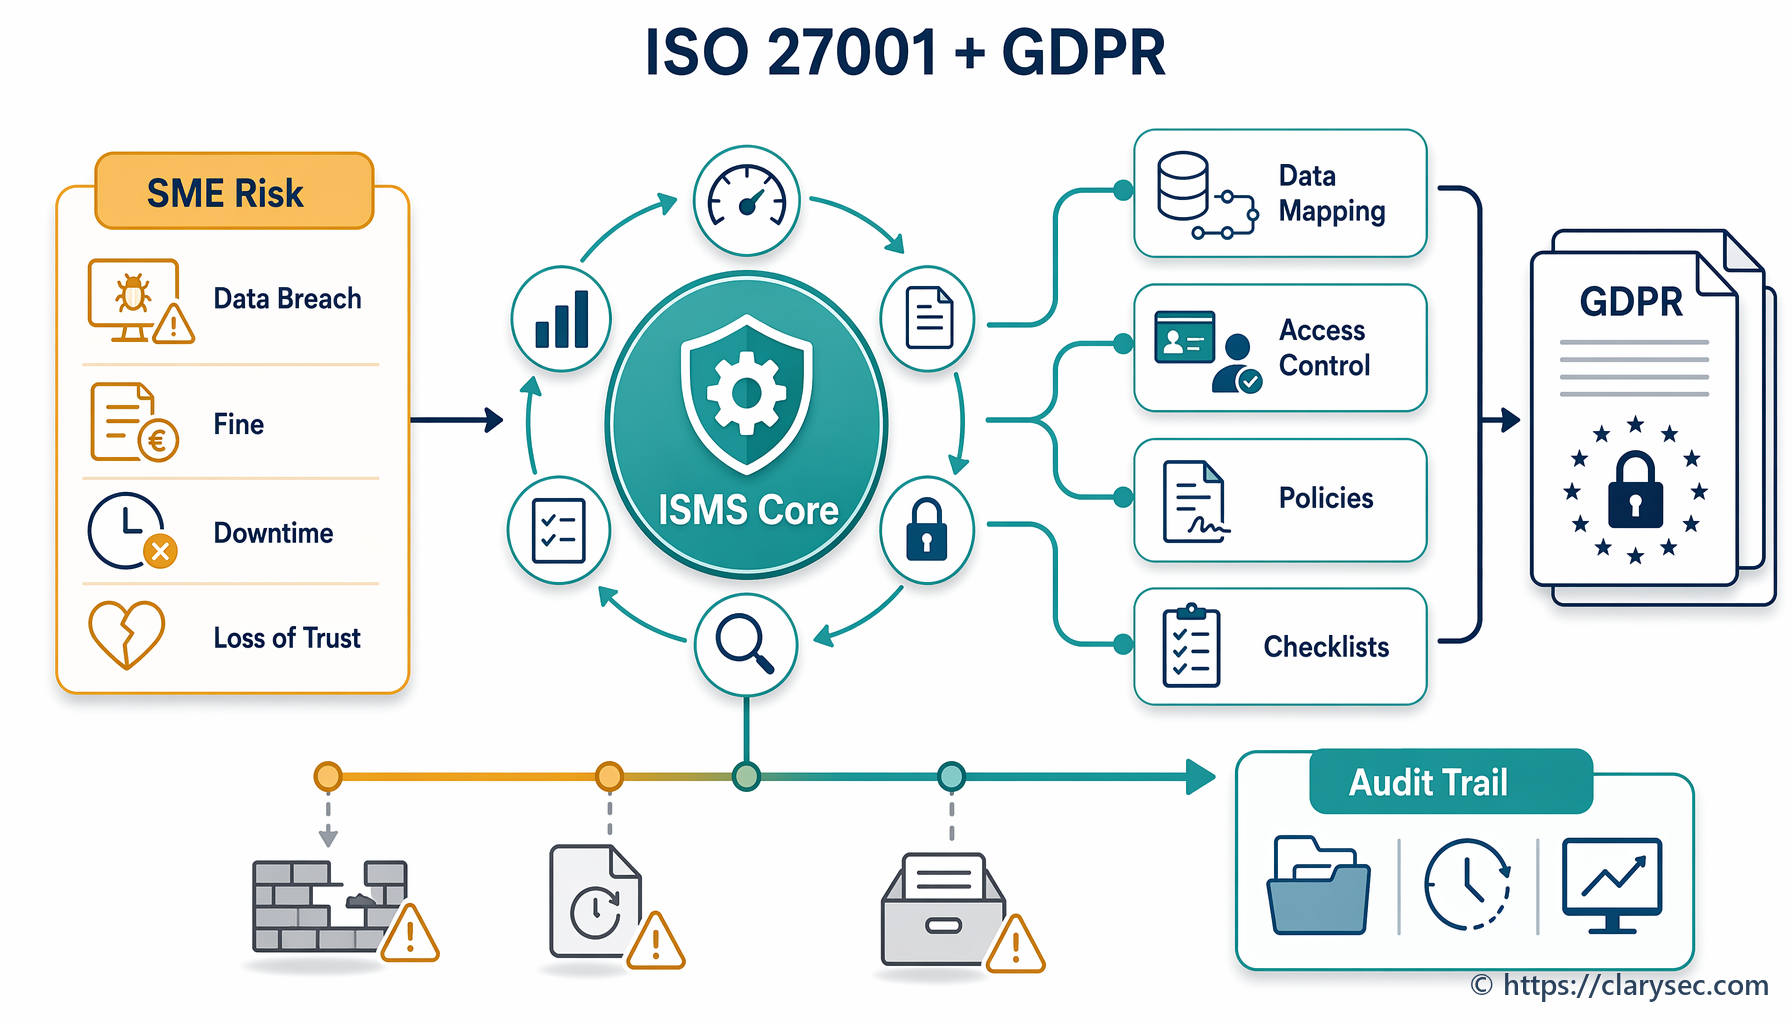
Opi, miten pk-yritykset voivat hyödyntää ISO/IEC 27001:2022 -standardia rakentaakseen vahvan tietoturvallisuuden hallintajärjestelmän (ISMS), joka käsittelee GDPR:n tietosuojavaatimukset järjestelmällisesti.
NIST Cybersecurity Framework (CSF) on noussut yhdeksi maailman laajimmin käyttöönotetuista kyberturvallisuuden viitekehyksistä. Se kehitettiin alun perin kriittistä infrastruktuuria varten, mutta nykyisin kaikenkokoiset organisaatiot hyödyntävät sitä kyberturvallisuusriskien hallinnan parantamiseen.
Mikä NIST Cybersecurity Framework on?
NIST CSF on vapaaehtoinen viitekehys, joka tarjoaa organisaatioille yhteisen kielen ja järjestelmällisen menetelmän kyberturvallisuusriskien hallintaan. Se on suunniteltu joustavaksi, kustannustehokkaaksi ja eri toimialoille soveltuvaksi.
Viitekehyksen rakenne
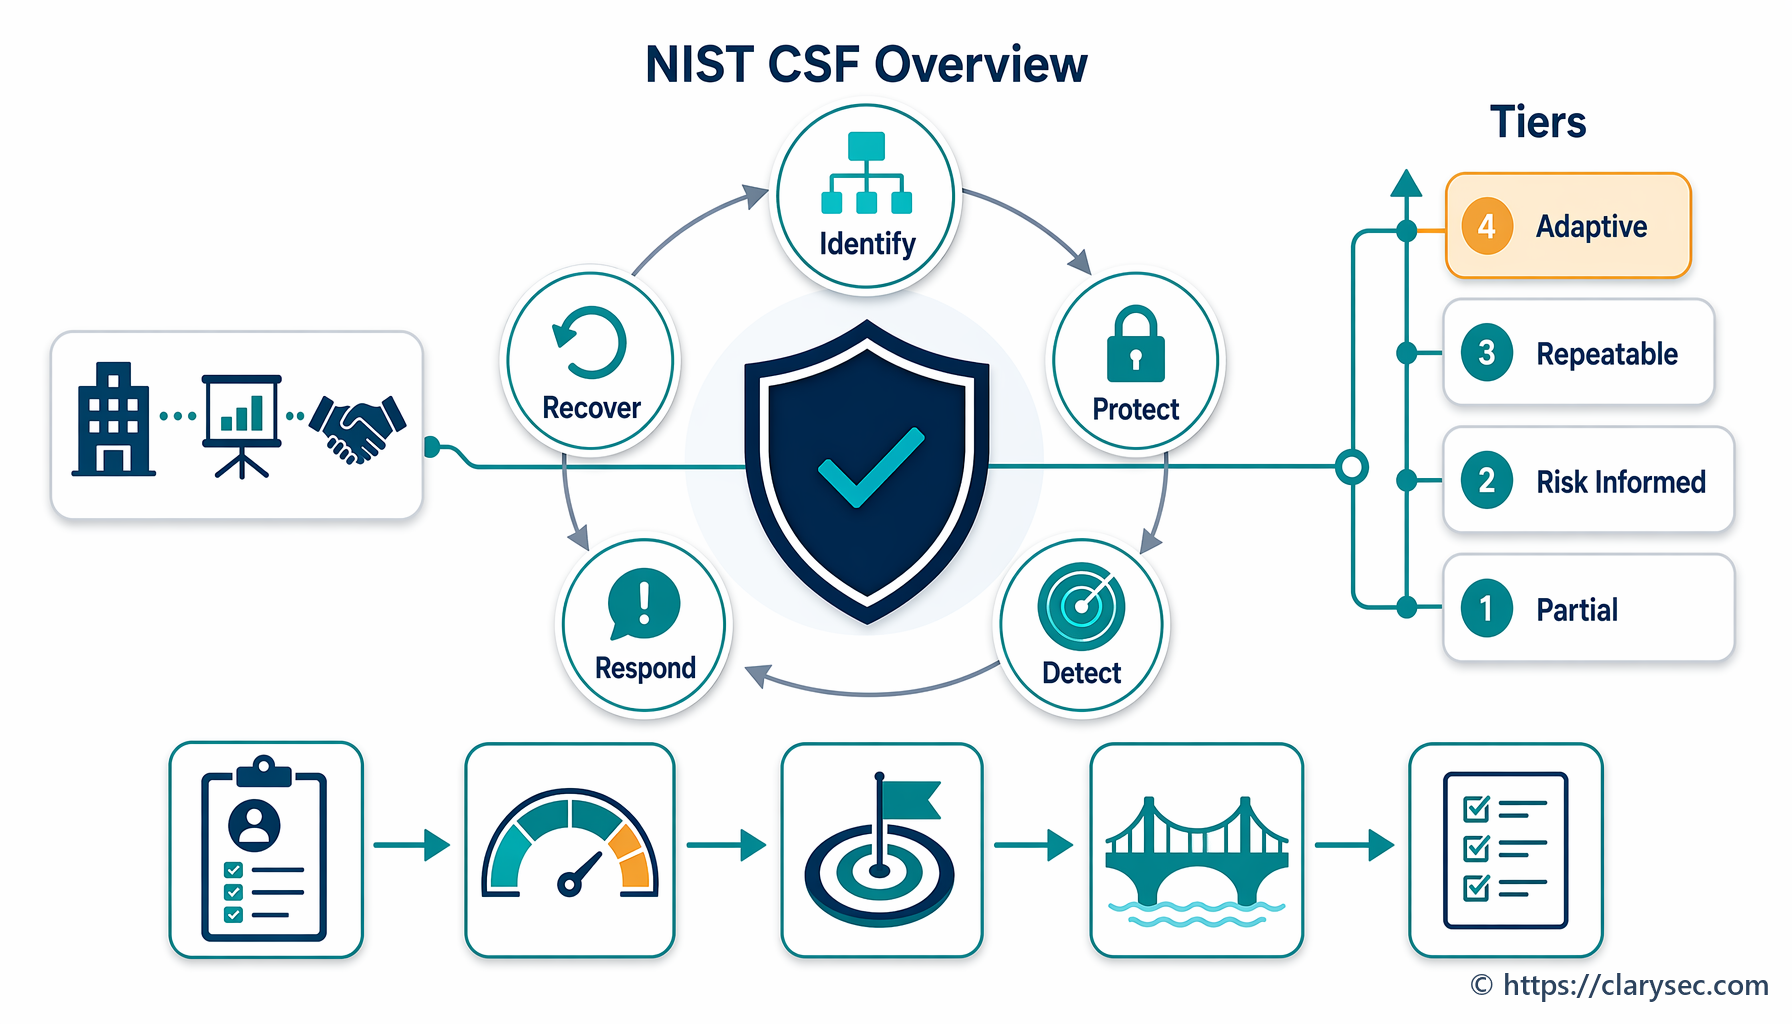
NIST CSF rakentuu viiden ydintoiminnon ympärille:
1. Tunnista (ID)
- Omaisuudenhallinta: ymmärrys siitä, mitä on suojattava
- Liiketoimintaympäristö: organisaation tehtävän ja sidosryhmien ymmärtäminen
- Hallintamalli: toimintaperiaatteet, menettelyt ja prosessit kyberturvallisuusriskien hallintaan
- Riskien arviointi: järjestelmiin, henkilöstöön, omaisuuseriin, tietoihin ja kyvykkyyksiin kohdistuvien kyberturvallisuusriskien ymmärtäminen
- Riskienhallintastrategia: prioriteetit, rajoitteet, riskinsietokyky ja oletukset
2. Suojaa (PR)
- Identiteetin- ja pääsynhallinta: omaisuuseriin ja resursseihin pääsyn hallinta
- Tietoisuus ja koulutus: henkilöstön kyberturvallisuusriskitietoisuuden varmistaminen
- Tietojen suojaus: tietojen ja tallenteiden suojaaminen niiden riskitason mukaisesti
- Tietojen suojausprosessit ja -menettelyt: tietoturvaperiaatteet ja -menettelyt
- Ylläpito: järjestelmien ylläpito ja korjaaminen
- Suojaava teknologia: tekniset tietoturvaratkaisut
3. Havaitse (DE)
- Poikkeamat ja tapahtumat: poikkeavan toiminnan nopean havaitsemisen varmistaminen
- Tietoturvan jatkuva seuranta: järjestelmien ja verkkojen seuranta tietoturvatapahtumien varalta
- Havaitsemisprosessit: havaitsemisprosessien ylläpito ja testaus
4. Reagoi (RS)
- Reagoinnin suunnittelu: asianmukaisten reagointisuunnitelmien laatiminen ja toteuttaminen
- Viestintä: reagointitoimien koordinointi sidosryhmien kanssa
- Analyysi: sen varmistaminen, että reagointitoimet perustuvat analyysiin ja forensiikkaan
- Lieventäminen: kyberturvallisuustapahtumien vaikutusten rajaaminen
- Parannukset: opittujen asioiden sisällyttäminen reagointistrategioihin
5. Palaudu (RC)
- Palautumisen suunnittelu: asianmukaisten palautumissuunnitelmien laatiminen ja toteuttaminen
- Parannukset: opittujen asioiden sisällyttäminen palautumisstrategioihin
- Viestintä: palautumistoimien koordinointi sidosryhmien kanssa
Toteutustasot
Viitekehys määrittää neljä toteutustasoa, jotka kuvaavat, missä määrin organisaation kyberturvallisuusriskien hallintakäytännöt ilmentävät viitekehyksessä määriteltyjä ominaisuuksia:
Opi rakentamaan mitattava tietojenkalastelun torjuntakykyohjelma ISO 27001:2022 -standardin hallintakeinojen A.6.3 ja A.6.4 avulla ihmisiin liittyvän riskin vähentämiseksi ja vaatimustenmukaisuuden osoittamiseksi.