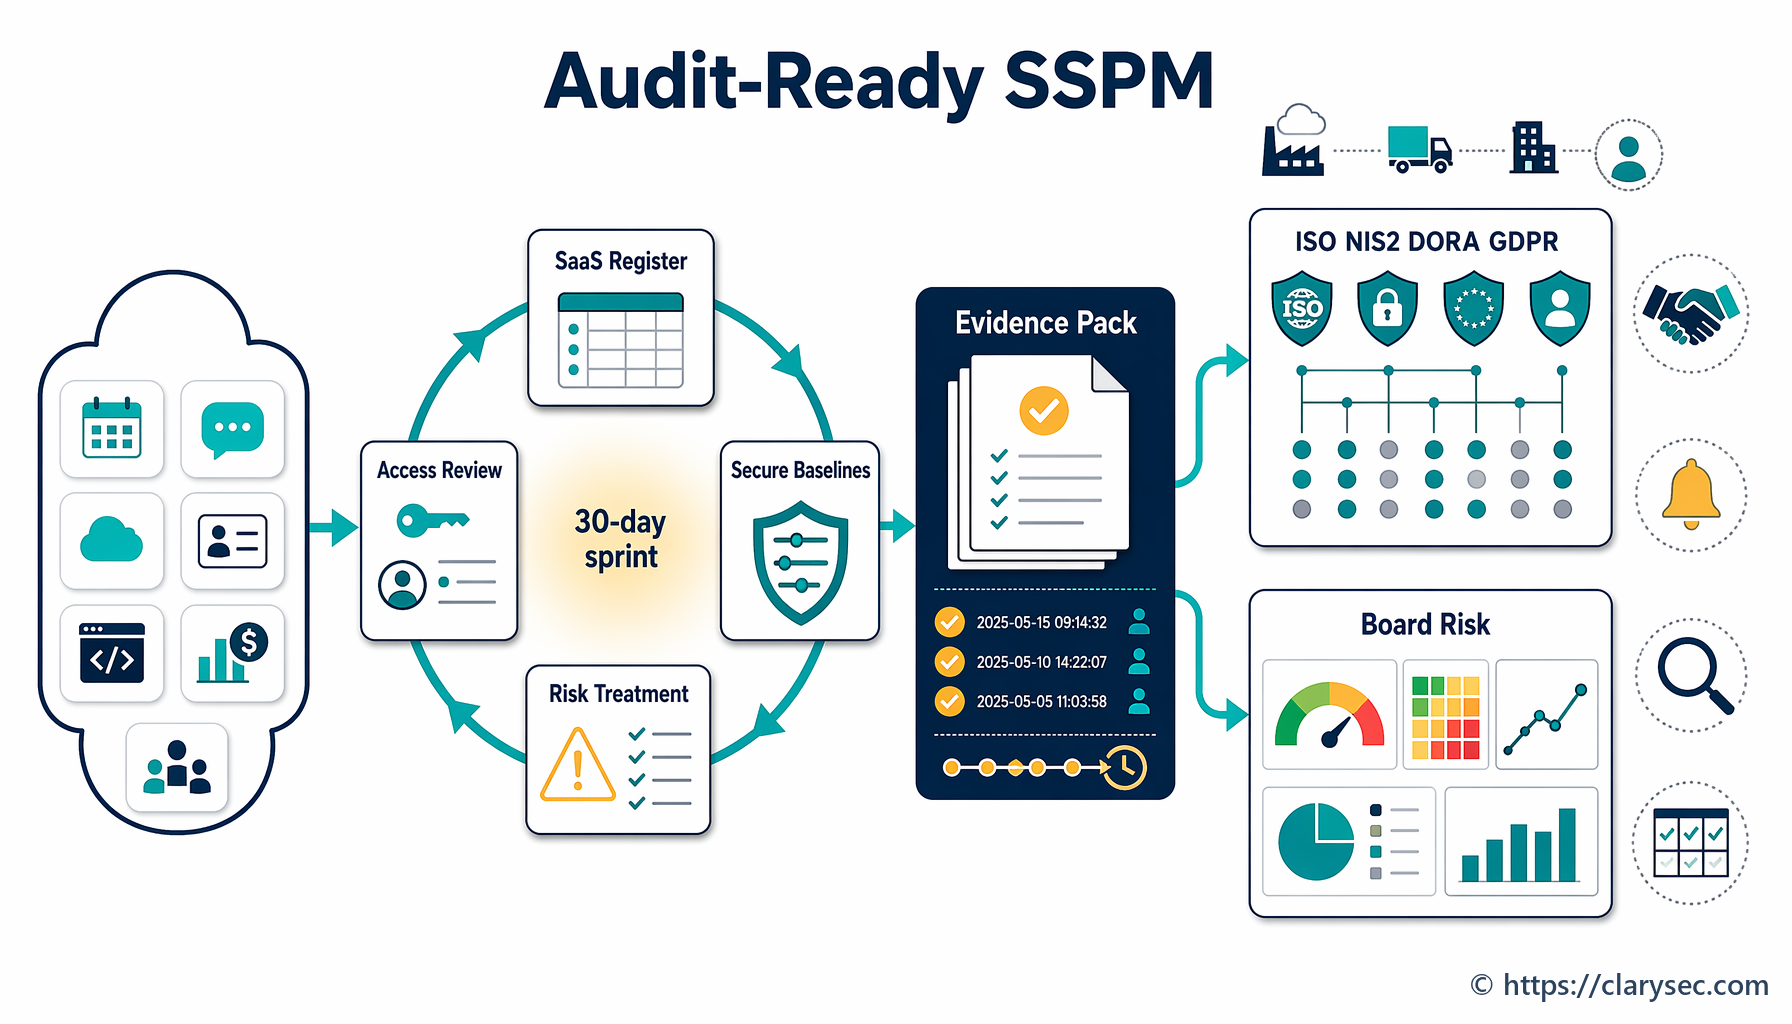
Sisäänrakennettu tietoturva ICT-projektien hallinnassa vuonna 2026

Projekti oli aikataulussa, kunnes auditoinnissa esitettiin yksi kysymys
Nopeasti kasvavan maksuteknologiayhtiön tietoturvajohtajalla oli hyviä uutisia hallitukselle. Uusi asiakkaiden perehdytysalusta oli valmis julkaistavaksi. Tuotetiimi oli toimittanut mobiilikäyttökokemuksen, tekninen tiimi oli integroinut digitaalisen identiteetin varmennuksen, lakitoiminto oli hyväksynyt pilvi- ja API-toimittajat, ja operatiivinen toiminta oli harjoitellut tuotantokäyttöönoton suunnitelman.
Sitten sisäinen tarkastaja esitti yksinkertaisen kysymyksen:
“Näyttäkää, missä projektin vaiheissa tietoturva ja tietosuoja otettiin huomioon.”
Projektihuone hiljeni.
Penetraatiotestausraportti oli olemassa, mutta testi tehtiin myöhäisessä vaiheessa. Pilviarkkitehtuurikaavio oli olemassa, mutta näyttöä siitä, että tietovirrat olisi katselmoitu GDPR-periaatteita vasten, ei ollut. Toimittajan huolellisuusarvioinnin kysely oli olemassa, mutta sitä ei ollut kytketty riskirekisteriin. Tuotantokäyttöönottoa varten oli muutostiketti, mutta hyväksynnässä ei mainittu vaikutusta kriittisiin palveluihin, poikkeamien raportointiin, häiriönsietokyvyn testaukseen, asiakasviestintään tai henkilötietojen tietoturvaloukkauksen eskalointiin. Sprinttimuistiinpanoja oli, mutta tietoturvavaatimukset olivat hajallaan käyttäjätarinoissa ja keskusteluviesteissä.
Mikään ei ollut ilmeisen huolimatonta. Kaikki näytti kiireiseltä nykyaikaiselta ICT-projektilta. DORA:n soveltamisalaan kuuluvalle finanssialan toimijalle, mahdollisesti NIS2:n piirissä olevalle SaaS-palveluntarjoajalle sekä GDPR:n mukaiselle rekisterinpitäjälle tai henkilötietojen käsittelijälle kysymys ei kuitenkaan enää ollut vain siitä, oliko tietoturvaa olemassa. Kysymys oli siitä, voidaanko sisäänrakennettu tietoturva osoittaa toteen.
Tämä on vuoden 2026 ongelma. ICT-projekteja ei arvioida enää vain toimitusnopeuden, kustannusten hallinnan ja teknisen laadun perusteella. Niitä arvioidaan hallintanäytön perusteella: riskien arvioinnit, suunnittelupäätökset, toimittajien huolellisuusarvioinnit, turvallisen kehittämisen tallenteet, muutosten hyväksynnät, tietosuojapäätökset, testitulokset ja johdon valvonta.
ISO/IEC 27001:2022 antaa organisaatioille käytännöllisen hallintajärjestelmän rungon tämän ongelman ratkaisemiseen. Se auttaa tietoturvajohtajia, vaatimustenmukaisuudesta vastaavia, projektin sponsoreita, tietosuojavastaavia, arkkitehtejä, hankintatiimejä ja auditoijia muuttamaan merkittävät ICT-projektit puolustettavaksi näytöksi sisäänrakennetusta tietoturvasta.
Miksi ICT-projektien hallinta on nyt sääntelyn edellyttämän näytön ongelma
Pilvimigraatio, asiakasportaali, maksualusta, CRM-käyttöönotto, identiteetintarjoajan vaihto, analytiikkaputki, API-integraatio, SaaS-työnkulku, low-code-sovellus tai hallinnoidun palvelun siirtymä voi muuttaa organisaation riskiprofiilia. Vuonna 2026 nämä muutokset tapahtuvat päällekkäisten velvoitteiden alaisina.
NIS2 soveltuu laajasti keskeisiin ja tärkeisiin toimijoihin liite I:n ja liite II:n sektoreilla, mukaan lukien digitaalinen infrastruktuuri, hallinnoidut palveluntarjoajat, hallinnoidut tietoturvapalveluntarjoajat ja digitaaliset palveluntarjoajat. NIS2 Article 20 tekee johtoon kuuluvista elimistä vastuullisia kyberturvallisuusriskien hallintatoimenpiteiden hyväksymisestä ja niiden toteutuksen valvonnasta. NIS2 Article 21 edellyttää asianmukaisia ja oikeasuhtaisia teknisiä, operatiivisia ja organisatorisia toimenpiteitä riskienhallintaa, poikkeamien käsittelyä, liiketoiminnan jatkuvuutta, toimitusketjun tietoturvaa, tietoturvallista hankintaa, turvallista kehittämistä, haavoittuvuuksien käsittelyä, vaikuttavuuden arviointia, kyberhygieniaa, kryptografiaa, pääsynhallintaa, omaisuudenhallintaa ja turvallista viestintää varten.
DORA koskee finanssialan toimijoita ja keskittyy digitaaliseen operatiiviseen häiriönsietokykyyn. DORA Article 5 asettaa vastuun ICT-riskien hallinnasta johtoon kuuluvalle elimelle. DORA Article 6 edellyttää toimivaa, kattavaa ja hyvin dokumentoitua ICT-riskien hallinnan viitekehystä. DORA kattaa myös ICT:hen liittyvien poikkeamien raportoinnin, operatiivisen häiriönsietokyvyn testauksen, ICT-liiketoiminnan jatkuvuuden, reagoinnin ja palautumisen, kyberuhkia koskevien tietojen jakamisen, ICT-kolmansien osapuolten riskienhallinnan, sopimusjärjestelyt ja kriittisten ICT-kolmansien osapuolten valvonnan.
GDPR lisää henkilötietoja koskevan osoitusvelvollisuuden kerroksen. GDPR Article 25 edellyttää sisäänrakennettua ja oletusarvoista tietosuojaa. Rekisterinpitäjien on pystyttävä osoittamaan, että ne noudattavat periaatteita, kuten lainmukaisuutta, kohtuullisuutta, läpinäkyvyyttä, käyttötarkoitussidonnaisuutta, tietojen minimointia, säilytyksen rajoittamista, eheyttä, luottamuksellisuutta ja osoitusvelvollisuutta. Jos käsittely todennäköisesti aiheuttaa korkean riskin, GDPR Article 35:n mukainen tietosuojaa koskeva vaikutustenarviointi (DPIA) voi myös olla tarpeen.
Yhteinen nimittäjä on näyttö. Valvontaviranomaiset ja auditoijat eivät kysy vain, oliko alusta salattu, paikattu, skannattu tai testattu. He kysyvät, pystyykö organisaatio osoittamaan, että tietoturva, tietosuoja, toimittajariski ja häiriönsietokyky olivat osa päätöksentekoa alusta alkaen.
Siksi ISO/IEC 27001:2022 -pohjainen projektien hallinta on niin tehokas. Sen avulla organisaatio voi hallita NIS2:n, DORA:n, GDPR:n, NIST CSF 2.0:n, sopimusvelvoitteiden ja asiakkaiden varmennuspyyntöjen vaatimuksia yhden toistettavan ISMS-prosessin kautta useiden irrallisten tarkistuslistojen sijaan.
ISO 27001 -projektihallinnan runko
ISO/IEC 27001:2022 ymmärretään usein virheellisesti pelkäksi sertifiointiharjoitukseksi. ICT-projekteissa sen operatiivinen arvo on laajempi. Se antaa hallintarakenteen liiketoiminnan muutoksille.
Kohdat 4.1–4.4 edellyttävät, että organisaatiot ymmärtävät sisäiset ja ulkoiset asiat, sidosryhmät, lakisääteiset, sääntelyyn perustuvat ja sopimusperusteiset vaatimukset, ISMS:n soveltamisalan, rajapinnat ja riippuvuudet. Projektitasolla tämä tarkoittaa, että projektin perustamisdokumentin tulee tunnistaa vaikutuksen kohteena olevat palvelut, asiakkaat, toimittajat, sääntely, liiketoimintaprosessit, henkilötiedot, kriittiset toiminnot ja ulkoistetut palvelut.
Kohdat 5.1–5.3 edellyttävät johdon sitoutumista, yhdenmukaisuutta politiikkojen kanssa, resursointia, integrointia liiketoimintaprosesseihin ja määritettyjä vastuita. Tällä on merkitystä, koska sekä NIS2 että DORA asettavat kyberturvallisuuden ja ICT-riskin johtoon kuuluvan elimen vastuulle. Projekti, joka muuttaa kriittistä asiakasalustaa, ei voi nojata epämuodolliseen tietoturvakommenttiin keskusteluketjussa. Se tarvitsee selkeän vastuunjaon.
Kohdat 6.1.1–6.1.3 edellyttävät toistettavaa riskien arviointi- ja käsittelyprosessia, riskikriteerejä, riskinomistajia, luottamuksellisuuden, eheyden ja saatavuuden arviointia, riskienkäsittelysuunnitelmia, soveltuvuuslausuntoa ja jäännösriskin hyväksyntää. Tässä projektiriski muuttuu auditointinäytöksi.
Kohdat 7.1–7.5 edellyttävät resursseja, pätevyyttä, tietoisuutta, viestintää ja dokumentoidun tiedon hallintaa. Näin projektitallenteista tulee luotettavaa näyttöä hajallaan olevien artefaktien sijaan.
Kohta 8.1 edellyttää operatiivista suunnittelua ja ohjausta, dokumentoitua tietoa siitä, että prosessit on toteutettu suunnitellusti, suunniteltujen muutosten hallintaa, ennakoimattomien muutosten katselmointia, haitallisten vaikutusten lieventämistä sekä ISMS:n kannalta merkityksellisten ulkoisesti tuotettujen prosessien, tuotteiden tai palvelujen hallintaa. Kohdat 8.2 ja 8.3 edellyttävät tietoturvariskien arviointeja ja käsittelyä suunnitelluin väliajoin tai merkittävien muutosten yhteydessä.
Liite A yhdistää tämän hallintasyklin käytännön hallintakeinoihin. Sisäänrakennetun tietoturvan kannalta ICT-projekteissa kolme ISO/IEC 27001:2022 liite A:n hallintakeinoa ovat keskeisiä:
| ISO/IEC 27001:2022 -hallintakeino | Hallintakeinon nimi | Miksi sillä on merkitystä ICT-projekteissa |
|---|---|---|
| A.5.8 | Tietoturvallisuus projektinhallinnassa | Integroi tietoturvan kaikkiin projektivaiheisiin ja luo hallintanäytön ennen riskialtistuksen syntymistä |
| A.8.25 | Turvallisen kehittämisen elinkaari | Sisällyttää tietoturvavaatimukset, turvallisen suunnittelun, turvallisen ohjelmoinnin, testauksen ja käyttöönoton kurinalaisuuden |
| A.8.32 | Muutoksenhallinta | Varmistaa, että tuotantoympäristön muutokset suunnitellaan, niiden riskit arvioidaan, ne testataan, hyväksytään, niitä seurataan ja ne ovat katselmoitavissa |
Clarysecin Zenith Blueprint: An Auditor’s 30-Step Roadmap käsittelee tietoturvallisuutta projektinhallinnassa hallintakysymyksenä kaikissa projektityypeissä, ei vain ohjelmistokehityksessä:
“Mikä tahansa projekti — markkinointijärjestelmän migraatio, toimitilamuutto, liiketoimintaprosessin uudelleensuunnittelu, HR-perehdytysalusta tai jopa fuusio tai yrityskauppa — voi vaikuttaa tietojen luottamuksellisuuteen, eheyteen tai saatavuuteen. Kun näin tapahtuu, tietoturvalla on oltava paikka päätöksenteossa.”
Sama kohta tiivistää keskeisen toteutusperiaatteen:
“Tämän hallintakeinon tavoite ei ole kuormittaa projekteja byrokratialla. Tavoitteena on varmistaa, että tietoturvaa käsitellään suunnittelun lähtötietona, ei vasta testausvaiheena.”
Tämä ero erottaa vaatimustenmukaisuusteatterin puolustettavasta sisäänrakennetusta tietoturvasta.
Miltä sisäänrakennettu tietoturva näyttää ICT-projektissa
Sisäänrakennettu tietoturva alkaa ennen ensimmäistä sprinttiä, hankintapyyntöä, arkkitehtuurikaaviota tai migraation palautusohjetta. Se kysyy yksinkertaisen kysymyksen: mitä tämä projekti voi muuttaa riskissä?
Käytännöllinen projektinhallintamalli käyttää seitsemää näyttöporttia.
| Projektin portti | Sisäänrakennetun tietoturvan näyttö | Tyypillinen omistaja | Arvo monialaiseen vaatimustenmukaisuuteen |
|---|---|---|---|
| Käynnistäminen | Projektin tietoturvaluokittelu, vaikutuksen kohteena olevat palvelut, sääntelyn soveltuvuus, tietoluokat, kriittisyys | Projektin sponsori ja tietoturvajohtaja | Tukee ISO-soveltamisalaa, NIS2-riskitoimenpiteitä, DORA:n kriittisen toiminnon analyysiä ja GDPR-osoitusvelvollisuutta |
| Vaatimukset | Tietoturvavaatimukset, tietosuojavaatimukset, häiriönsietokykyvaatimukset, toimittajavaatimukset | Tuoteomistaja, tietoturvavastaava, tietosuojavastaava, hankinta | Tukee tietoturvallista hankintaa, sisäänrakennettua tietosuojaa ja kolmannen osapuolen sopimusehtoja |
| Suunnittelu | Arkkitehtuurikatselmointi, uhkamalli, tietovirtakartta, luottamusrajat, kryptografiapäätökset | Arkkitehtuuri- ja tietoturvatiimit | Tukee turvallista kehittämistä, GDPR-tietosuojaa ja DORA:n ICT-riskihallintakeinoja |
| Rakentaminen tai konfigurointi | Turvallisen ohjelmoinnin tallenteet, komponenttiluettelo, riippuvuusriski, peruskonfiguraatiot | Kehitys- tai alustatiimi | Tukee haavoittuvuuksien käsittelyä ja ohjelmistojen toimitusketjun tietoturvaa |
| Testaus | Tietoturvatestien tulokset, väärinkäyttötapaukset, haavoittuvuusskannaukset sekä tarvittaessa varmuuskopiointi- ja palautustestit | QA, tietoturva, operatiivinen toiminta | Tukee DORA-testausta, NIS2:n vaikuttavuuden arviointia ja ISO-näyttöä |
| Muutoksen hyväksyntä | Riskin hyväksyminen, palautussuunnitelma, seurantasuunnitelma, poikkeamien eskaloinnin päivitykset | Muutoshallintalautakunta tai delegoidut hyväksyjät | Tukee ISO-muutostenhallintaa, DORA-hallintaraportointia ja operatiivista häiriönsietokykyä |
| Toteutuksen jälkeinen vaihe | Opit, jäännösriskin katselmointi, toimittajien seuranta, hallintakeinojen tehokkuuden katselmointi | Palveluomistaja ja ISMS-päällikkö | Tukee jatkuvaa parantamista ja auditointivalmiutta |
Tavoitteena ei ole byrokratia. Tavoitteena on tehdä tietoturva näkyväksi siellä, missä projektipäätökset todellisuudessa tehdään.
Clarysec Enterprise Tietoturvapolitiikka ilmaisee tämän suoraan:
“Tietoturvan hallinto on integroitava organisaation hallintotapaan, projektinhallintaan, hankintaan ja oikeudelliseen valvontaan, jotta tietoturvallisuus ei jää siiloon vaan sisältyy liiketoiminnan päätöksentekoon kauttaaltaan.”
Kohdasta “Hallinnointivaatimukset”, politiikan kohta 5.5.
Se tekee myös projektien elinkaarista toteutuskysymyksen:
“Projektien elinkaaret (esim. turvallinen kehittäminen, uhkamallinnus)”
Kohdasta “Politiikan toteutusvaatimukset”, politiikan kohta 6.3.1.1.
Lisäksi se toteaa auditointiperiaatteen, jonka monet organisaatiot havaitsevat liian myöhään:
“Kaikkien toteutettujen hallintakeinojen on oltava auditoitavissa, niitä on tuettava dokumentoiduilla menettelyillä ja niiden toiminnasta säilytettävällä näytöllä.”
Kohdasta “Politiikan toteutusvaatimukset”, politiikan kohta 6.6.1.
Toisin sanoen tietoturvatyö, jota ei hallita, säilytetä ja kuvata vaatimuksiin, epäonnistuu usein auditoinnissa, vaikka tekniset tiimit olisivat tehneet perusteltuja päätöksiä.
Uhkamallinnuksesta näyttöön: käytännön fintech-esimerkki
Tarkastellaan projektia, jossa fintech-yritys julkaisee uuden EU-asiakkaiden perehdytysportaalin. Portaali kerää henkilöllisyysasiakirjoja, suorittaa biometrisen varmennuksen kolmannen osapuolen kautta, tallentaa perehdytyksen tilan, integroituu CRM-järjestelmään, käynnistää asiakasviestintää ja syöttää tietoja riskipisteytykseen.
Sisäänrakennetun tietoturvan lähestymistapa rakentaisi näytön projektin edetessä.
Ensiksi avataan projektin tietoturvaluokittelutallenne. Tunnista, vaikuttaako projekti kriittisiin tai tärkeisiin toimintoihin, henkilötietoihin, erityisiin henkilötietoryhmiin, todennukseen, asiakasrajapinnan saatavuuteen, ulkoistettuihin ICT-palveluihin, sääntelyn alaisiin raportointiprosesseihin tai asiakasviestintään. GDPR:n nojalla yksilölliseen tunnistamiseen käytettävät biometriset tiedot ovat erityisiä henkilötietoryhmiä, ellei soveltuvaa erityistä poikkeusta ole. Tämä nostaa välittömästi edellytetyn oikeudellisen analyysin ja suojatoimien tasoa.
Toiseksi laaditaan projektin riskien arviointi. Clarysec SME Riskienhallintapolitiikka tekee riskienhallinnasta osan suunnittelua, ei neljännesvuosittaista taulukkolaskentaharjoitusta:
“1.2 Se varmistaa, että riskienhallinta on aktiivinen osa suunnittelua, projektin toteutusta, toimittajan valintaa ja tietoturvapoikkeamiin reagointia ISO 27001:n, ISO 31000:n ja soveltuvien sääntelyvaatimusten mukaisesti.”
Kohdasta “Tarkoitus”, politiikan kohta 1.2.
Yritysympäristöissä Clarysec Enterprise Riskienhallintapolitiikka määrittää soveltamisalan strategiselle, projektikohtaiselle ja tekniselle tasolle:
“Se kattaa tietoturvariskit strategisella, operatiivisella, projekti- ja teknisellä tasolla, ja se on pakollinen kaikelle henkilöstölle, alihankkijoille ja palveluntarjoajille, jotka osallistuvat tietoturvallisuuden hallintajärjestelmän (ISMS) toimintoihin.”
Kohdasta “Soveltamisala”, politiikan kohta 2.3.
Kolmanneksi uhkamalli tehdään ennen kehittämisen aloittamista. Enterprise Turvallisen kehityksen politiikka on täsmällinen:
“Kaikille uusille sovelluksille ja merkittäville muutoksille on tehtävä tietoturva-arkkitehtuurin katselmointi ja uhkamallinnus ennen kehittämisen aloittamista.”
Kohdasta “Politiikan toteutusvaatimukset”, politiikan kohta 6.1.1.
Perehdytysportaalissa uhkamallin tulisi kattaa altistuneet rajapinnat, identiteettivirrat, käyttöoikeusrajat, API-väärinkäyttötapaukset, webhookien otsaketietojen väärentäminen, toistohyökkäykset, vaarantuneet tunnistetiedot, tietovuotoreitit, riippuvuusriski, lokitusvaatimukset, varmuuskopiointioletukset, palautusvaatimukset ja palveluntarjoajan vikaantumismallit.
Neljänneksi päivitetään tietosuojanäyttö. SME Tietosuoja- ja yksityisyydensuojapolitiikka asettaa perustason:
“5.3.1. Sisäänrakennettu ja oletusarvoinen tietosuoja on toteutettava kaikissa uusissa järjestelmissä ja palveluissa”
Kohdasta “Hallinnointivaatimukset”, politiikan kohta 5.3.1.
Projektitallenteen tulee sisältää käyttötarkoitus, oikeusperuste, rekisterinpitäjän tai henkilötietojen käsittelijän rooli, tietojen minimointia koskevat päätökset, säilytyssäännöt, käyttöoikeusroolit, salausvalinnat, rekisteröityihin kohdistuvien vaikutusten arviointia koskevat seikat, läpinäkyvyysvaatimukset, henkilötietojen käsittelijän ehdot ja henkilötietojen tietoturvaloukkauksen ilmoituspolut.
Viidenneksi kirjataan turvallisen kehittämisen näyttö. SME Turvallisen kehityksen politiikka antaa tiiviin näyttöluettelon, joka toimii pienille ja keskisuurille tiimeille:
“5.3 Toimitusjohtajan (GM) on ylläpidettävä tallenteita seuraavista: 5.3.1 Kaikki aktiiviset ohjelmistokehitysprojektit ja niistä vastaavat kehittäjät tai toimittajat 5.3.2 Kussakin projektissa käytetyt tietoturvan tarkistuslistat 5.3.3 Toteutetut koodikatselmoinnit ja ne suorittaneet henkilöt 5.3.4 Testaustulokset ennen käyttöönottoa 5.3.5 Kolmannen osapuolen komponentit ja niiden lisensointi- tai riskitila”
Kohdasta “Hallinnointivaatimukset”, politiikan kohta 5.3.
Kuudenneksi käyttöönottoa hallitaan muutoksena. SME Muutoksenhallintapolitiikka toteaa:
“1.1 Tämä politiikka varmistaa, että kaikki IT-järjestelmiin, konfiguraatioihin, liiketoimintasovelluksiin tai pilvipalveluihin tehtävät muutokset suunnitellaan, niiden riskit arvioidaan, ne testataan ja hyväksytään ennen toteutusta.”
Kohdasta “Tarkoitus”, politiikan kohta 1.1.
Perehdytysportaalin muutostiketin tulee sisältää vaikutuksen kohteena olevat palvelut, riskien arviointi, testitulokset, palautussuunnitelma, seurantasuunnitelma, tietoturvahyväksynnät, tietosuojahyväksyntä, toimittajan valmius, poikkeamien eskaloinnin päivitykset ja asiakasviestinnän laukaisuehdot.
Lopuksi velvoitteet kuvataan vaatimuksiin. SME Laki- ja sääntelyvaatimusten noudattamisen politiikka antaa toimintaperiaatteen:
“5.2.2 Kun sääntely soveltuu useisiin osa-alueisiin (esim. GDPR koskee säilytystä, tietoturvaa ja tietosuojaa), tämä on kuvattava selkeästi vaatimustenmukaisuusrekisteriin ja koulutusmateriaaleihin.”
Kohdasta “Hallinnointivaatimukset”, politiikan kohta 5.2.2.
Tämä vaatimustenmukaisuusrekisteri muodostaa sillan ISO/IEC 27001:2022 -hallintakeinojen, NIS2 Article 21 -toimenpiteiden, DORA:n ICT-riskivelvoitteiden, GDPR-osoitusvelvollisuuden ja asiakassopimusten sitoumusten välille.
Yhden projektin näyttöpaketin kuvaaminen NIS2:een, DORA:an, GDPR:ään ja NIST CSF 2.0:aan
Tehokkain vaatimustenmukaisuusstrategia ei ole työn monistaminen. Se on yhden vahvan näyttökokonaisuuden kuvaaminen useisiin velvoitteisiin.
Zenith Blueprint suosittelee riskienhallintavaiheen vaiheessa 14 tällaista ristiinviittausta:
“Kunkin sääntelyn osalta, jos se soveltuu, voit luoda yksinkertaisen kuvaustaulukon (esimerkiksi raportin liitteeksi), jossa luetellaan sääntelyn keskeiset tietoturvavaatimukset ja niitä vastaavat ISMS:n hallintakeinot/politiikat.”
Se lisää, että tämä on hyödyllistä, koska se osoittaa auditoijille ja arvioijille, “ettei tietoturvaa hallita tyhjiössä vaan oikeudellinen konteksti tunnetaan.”
Clarysecin Zenith Controls: The Cross-Compliance Guide tukee samaa integroitua lähestymistapaa kuvaamalla ISO/IEC 27001:2022 -hallintakeinot muihin viitekehyksiin, auditointiodotuksiin ja vaatimustenmukaisuustarpeisiin. ICT-projektien hallinnassa se kehystää A.5.8:n, A.8.25:n ja A.8.32:n ennaltaehkäiseviksi hallintakeinoiksi, jotka suojaavat luottamuksellisuutta, eheyttä ja saatavuutta hallinnon, sovellusturvallisuuden, ekosysteemin, suojauksen sekä järjestelmä- ja verkkoturvallisuuden alueilla.
| Näyttöartefakti | ISO/IEC 27001:2022 -tarkoitus | NIS2-arvo | DORA-arvo | GDPR-arvo |
|---|---|---|---|---|
| Projektin tietoturvaluokittelu | Määrittää soveltamisalan, sidosryhmät, riippuvuudet ja operatiivisen ohjauksen | Osoittaa vaikutuksen kohteena olevien järjestelmien ja palvelujen riskiperusteisen tunnistamisen | Tunnistaa vaikutuksen kriittiseen tai tärkeään toimintoon | Tunnistaa henkilötiedot, roolit ja käsittelykontekstin |
| Uhkamalli | Tukee riskien arviointia ja turvallisen kehittämisen hallintakeinoja | Tukee tietoturvallista hankintaa, kehittämistä ja haavoittuvuuksien käsittelyä | Tukee ICT-riskiviitekehystä ja häiriönsietokyvyn strategiaa | Tukee sisäänrakennettua tietosuojaa ja asianmukaisia suojatoimia |
| Toimittajan huolellisuusarviointi ja sopimuskatselmointi | Tukee toimittaja- ja ICT-toimitusketjun hallintakeinoja | Tukee toimitusketjun tietoturvaa ja suorien toimittajien arviointia | Tukee ICT-kolmansien osapuolten riskiä, auditointioikeuksia ja exit-suunnittelua | Tukee henkilötietojen käsittelijän suojatoimia ja käsittelyohjeita |
| Turvallisen kehittämisen ja testauksen tallenteet | Tukee turvallista SDLC:tä, haavoittuvuuksien hallintaa ja muutoksen valmiutta | Tukee turvallista kehittämistä ja vaikuttavuuden arviointia | Tukee häiriönsietokyvyn testausta ja korjaavia toimenpiteitä | Tukee käsittelyn turvallisuutta ja tietoturvaloukkausriskin pienentämistä |
| Muutoksen hyväksyntätallenne | Tukee suunniteltuja muutoksia, katselmointia ja haitallisten vaikutusten lieventämistä | Tukee riskihallittua toteutusta | Tukee hallintaraportointia ja operatiivista häiriönsietokykyä | Tukee osoitusvelvollisuutta järjestelmämuutoksista, jotka vaikuttavat henkilötietoihin |
| Poikkeamien ja seurannan päivitys | Tukee lokitusta, seurantaa, poikkeamasuunnittelua ja näytön keräämistä | Tukee poikkeamien käsittelyä ja raportointivalmiutta | Tukee merkittävän ICT-poikkeaman luokittelua ja eskalointia | Tukee henkilötietojen tietoturvaloukkauksen havaitsemista ja reagointia |
| Vaatimustenmukaisuusrekisterin vastaavuuskuvaus | Tukee lakisääteisiä ja sääntelyyn perustuvia vaatimuksia sekä dokumentoitua tietoa | Osoittaa yhdenmukaisuuden Article 21:n kanssa | Osoittaa DORA-viitekehyksen integraation | Osoittaa osoitusvelvollisuuden periaatteiden läpi |
Tämä taulukko ei korvaa oikeudellista analyysiä. Se on hallinnan kiihdytin. Se varmistaa, että tietoturvajohtaja, tietosuojavastaava, projektin sponsori, hankintavastaava, järjestelmäomistaja ja sisäinen tarkastaja tarkastelevat samaa näyttöä.
NIST CSF 2.0 sopii tähän malliin luontevasti. Sen GOVERN Function auttaa organisaatioita määrittämään politiikat, roolit, riskinottohalukkuuden, valvonnan sekä tietoisuuden oikeudellisista ja sopimusperusteisista velvoitteista. Sen IDENTIFY-, PROTECT-, DETECT-, RESPOND- ja RECOVER Functions auttavat tiimejä käsittelemään omaisuuseriä, toimittajapalveluja, pääsynhallintaa, tietoturvaa, alustaturvallisuutta, turvallista ohjelmistokehitystä, seurantaa, tietoturvapoikkeamiin reagointia ja palautumista yhteisellä operatiivisella kielellä.
| Sääntely- tai viitekehysvaatimus | Miten ISO 27001 -projektihallinta tuottaa näyttöä |
|---|---|
| DORA Article 5, Hallinto ja organisaatio | Osoittaa johdon valvonnan, määritellyt vastuut, eskalointipolut ja ICT-riskipäätösten hyväksynnän |
| DORA Article 6, ICT-riskien hallinnan viitekehys | Tuottaa projektitason ICT-riskien arvioinnit, käsittelytallenteet, häiriönsietokykyvaatimukset ja hallintakeinonäytön |
| DORA Article 28, ICT-kolmannen osapuolen riski | Dokumentoi toimittajan huolellisuusarvioinnin, sopimusperusteiset suojatoimet, auditointioikeudet, exit-suunnittelun ja jatkuvan seurannan |
| NIS2 Article 20, Hallinto | Osoittaa johdon hyväksynnän ja valvonnan kyberturvallisuusriskien hallintatoimenpiteille |
| NIS2 Article 21(2)(d), Toimitusketjun tietoturva | Kirjaa toimittaja-arvioinnin, hankintakriteerit, palveluntarjoajariskit ja sopimusperusteiset tietoturvavaatimukset |
| NIS2 Article 21(2)(e), Tietoturvallinen hankinta, kehittäminen ja ylläpito | Tallentaa turvalliset vaatimukset, arkkitehtuurikatselmoinnin, haavoittuvuuksien käsittelyn, testauksen ja korjaavien toimenpiteiden näytön |
| GDPR Article 25, Sisäänrakennettu ja oletusarvoinen tietosuoja | Osoittaa tietosuojavaatimukset, minimoinnin, säilytyksen, pääsynhallinnan, henkilötietojen käsittelijän suojatoimet ja tarvittaessa DPIA-tulokset |
| NIST CSF 2.0 GV.PO-01 ja GV.PO-02 | Osoittaa projektin toteutuksen kautta, että kyberturvallisuuspolitiikat on määritetty, viestitty, otettu käyttöön, katselmoitu ja päivitetty |
Yksi ISO 27001:n mukainen prosessi, jonka keskiössä on liite A.5.8, voi tuottaa puolustettavaa näyttöä kaikista näistä odotuksista.
Turvallinen kehittäminen on muutakin kuin koodin kirjoittamista
Monet ICT-projektien epäonnistumiset johtuvat siitä, että organisaatio käsittelee turvallista kehittämistä asiana, jota vain kehittäjät tekevät. Vuonna 2026 turvallinen kehittäminen kattaa myös SaaS-konfiguroinnin, työnkulkuautomaation, infrastruktuurin koodina, API-integraatiot, identiteettisäännöt, pilven landing zone -ratkaisut, analytiikkaputket, robotiikka-avusteisen prosessiautomaation ja low-code-liiketoimintasovellukset.
Zenith Blueprint käsittelee Controls in Action -vaiheen vaiheessa 20 ISO/IEC 27002:2022 -hallintakeinoa 8.25 Secure Development Life Cycle:
“Tämä hallintakeino soveltuu riippumatta siitä, kirjoitatteko omia sovelluksia, konfiguroitteko alustoja kuten ERP- tai CRM-järjestelmiä, räätälöittekö SaaS-työnkulkuja vai hallinnoitteko infrastructure-as-code-ympäristöjä.”
Se myös selittää, että tietoturvavaatimusten tulee olla toiminnallisten vaatimusten rinnalla ja että uhkamallinnus auttaa tunnistamaan järjestelmän altistuneet osat, riskialttiit käyttäjäroolit ja tietovirrat, jotka edellyttävät vahvempaa suojausta.
Nykyaikaisessa projektissa turvallisen kehittämisen näyttö voi sisältää:
- Liiketoimintavaatimuksiin kytketyt tietoturvavaatimukset
- Uhkamallin tai tietoturva-arkkitehtuurin katselmoinnin
- Turvallisen ohjelmoinnin tai turvallisen konfiguroinnin tarkistuslistan
- Koodikatselmoinnin tai vertaiskatselmoinnin tallenteet
- Komponenttiluettelon ja riippuvuusriskin tilan
- Salaisuuksien hallintaa koskevat päätökset
- Pääsynhallinnan ja vähimpien oikeuksien periaatteen mukaisen suunnittelun
- Lokitus- ja seurantavaatimukset
- Haavoittuvuusskannausten tulokset ja korjaavien toimenpiteiden tallenteet
- Esituotannon tietoturvatestauksen
- Tarvittaessa varmuuskopiointi-, palautus- ja häiriönsietokykytestauksen
- Käyttöönoton hyväksynnän ja muutoksen peruuttamisen näytön
Tavoitteena ei ole pakottaa jokaista projektia saman raskaan prosessin läpi. Tavoitteena on oikeasuhtaisuus. Vähäinen sisäisen työnkulun muutos ei edellytä samaa näyttöä kuin liiketoiminnan ydinsovelluksena toimivan maksualustan migraatio. Jokainen projekti tulee kuitenkin luokitella, sen riskit arvioida ja sitä hallita vaikutuksen mukaisesti.
Muutoksenhallinta suojaa projektia siltä itseltään
Monissa projekteissa riskialttein hetki ei ole suunnittelu eikä koodaus. Se on käyttöönotto.
Tiimi voi tehdä uhkamallinnuksen, koodikatselmoinnin, toimittaja-arvioinnin ja tietosuojakatselmoinnin ja silti aiheuttaa palvelukatkoksen tai tietoturvaloukkauksen kiirehdityllä tuotantoympäristön muutoksella. Debug-lippu jää käyttöön. Palomuurisääntö on hyväksyttyä laajempi. Migraatioskripti kopioi henkilötietoja ei-tuotantoympäristöön. Kolmannen osapuolen webhook-päätepiste otetaan käyttöön ilman todennusta. Lokitusmuutos tallentaa henkilöllisyysasiakirjojen numeroita. Varmuuskopiointityö epäonnistuu huomaamatta cutoverin jälkeen.
Zenith Blueprint kuvaa Controls in Action -vaiheen vaiheessa 21 ISO/IEC 27002:2022 -hallintakeinon 8.32 Change Management suoraan:
“Muutos on väistämätöntä, mutta kyberturvallisuudessa hallitsematon muutos on vaarallista.”
Se jatkaa:
“Tehokkaan muutoksenhallinnan ytimessä on toistettava työnkulku. Se alkaa selkeästä ehdotuksesta, jossa kuvataan, mikä muuttuu, miksi, milloin ja mitä mahdollisia riskejä muutokseen liittyy.”
Vahvan ICT-muutostallenteen tulee vastata seuraaviin kysymyksiin:
- Mikä järjestelmä, palvelu, tietovirta, toimittaja tai konfiguraatio muuttuu?
- Mitkä riskit tunnistettiin ja kuka omistaa ne?
- Vaikuttaako muutos henkilötietoihin, kriittisiin palveluihin, todennukseen, lokitukseen, varmuuskopioihin tai tietoturvapoikkeamiin reagointiin?
- Mitkä tietoturvaa, tietosuojaa, häiriönsietokykyä ja toimittajia koskevat tarkastukset tehtiin?
- Mitkä testit valmistuivat ennen käyttöönottoa?
- Millainen seuranta vahvistaa odotetun toiminnan?
- Millainen muutoksen peruuttamis- tai palautussuunnitelma on olemassa?
- Kuka hyväksyi jäännösriskin?
- Mikä näyttö säilytetään?
DORA:n kannalta tämä tukee dokumentoitua ICT-riskien hallintaa, häiriönsietokykyä, jatkuvuutta, poikkeamien luokittelua ja oppeja. NIS2:n kannalta se tukee riskienhallintatoimenpiteitä, turvallista kehittämistä, poikkeamien ehkäisyä ja jatkuvuutta. GDPR:n kannalta se auttaa osoittamaan, että henkilötietoihin vaikuttavat muutokset katselmoitiin käyttötarkoituksen, minimoinnin, säilytyksen, pääsyn ja tietoturvaperiaatteiden näkökulmasta.
Toimittaja- ja pilvipäätösten on oltava osa projektin suunnittelua
Nykyaikaisissa ICT-projekteissa korkeariskisin suunnittelupäätös on usein “osta” eikä “rakenna”. Pilvipalvelut, API-toimittajat, digitaalisen identiteetin varmennusalustat, maksunvälittäjät, analytiikkatoimittajat, hallinnoidut palveluntarjoajat ja hallinnoidut tietoturvapalveluntarjoajat tulevat osaksi riskipintaa.
NIS2 sisältää nimenomaisesti toimitusketjun tietoturvan, suorien toimittajien ja palveluntarjoajien haavoittuvuudet, toimittajien kyberturvallisuuskäytännöt, turvallisen kehittämisen menettelyt ja koordinoidun toimitusketjun riskinarvioinnin tulokset. DORA menee finanssialan toimijoiden osalta pidemmälle. Se edellyttää ICT-kolmansien osapuolten riskienhallintaa osana ICT-riskien hallinnan viitekehystä, jatkuvaa vastuuta myös ICT-palvelujen ulkoistamisen yhteydessä, tietorekistereitä, sopimusta edeltäviä arviointeja, keskittymäriskin analyysiä, sopimuksellisia hallintakeinoja, auditointi- ja tarkastusoikeuksia, päättämisperusteita sekä testattuja exit-strategioita kriittisille tai tärkeille toiminnoille.
Perehdytysportaalissa biometristä varmennusta tarjoavaa palveluntarjoajaa ei voida hyväksyä vain siksi, että hankinta pitää hintaa sopivana ja API-dokumentaatio on hyvä. Projekti tarvitsee näyttöä tietoturvaa koskevasta huolellisuudesta, käsittelyroolista, tietojen sijainnista, alihankkijoista, saatavuussitoumuksista, poikkeamatilanteiden tuesta, auditointioikeuksista, päättämisavusta, exit-kelpoisuudesta ja seurantavelvoitteista.
Kypsässä näyttömallissa toimittaja- ja pilvipäätökset sisältyvät projektin näyttöpakettiin eivätkä sijaitse irrallisessa toimittajakansiossa. Kun auditoija kysyy, miksi kolmas osapuoli hyväksyttiin, vastauksen tulee sisältää liiketoimintatarve, riskien arviointi, sopimusperusteiset suojatoimet, tietosuojakatselmointi, häiriönsietokykyvaikutus ja jatkuva seuranta.
Miten auditoijat katselmoivat sisäänrakennetun tietoturvan näyttöä
Eri auditoijat lähestyvät samaa ICT-projektia eri näkökulmista. Sertifiointiauditoija, sisäinen tarkastaja, DORA-arvioija, NIS2:n toimivaltainen viranomainen, tietosuojan auditoija, NIST-painotteinen arvioija tai COBIT-tyylinen auditoija voi pyytää samankaltaista näyttöä mutta tulkita sitä eri tavoin.
| Auditoinnin näkökulma | Mitä auditoija kysyy | Näyttö, joka yleensä vastaa kysymykseen |
|---|---|---|
| ISO/IEC 27001:2022 -auditoija | Integroitiinko tietoturvallisuus projektinhallintaan ja operatiiviseen suunnitteluun, ja onko riskien käsittelypäätökset dokumentoitu? | Projektin perustamisdokumentti, riskien arviointi, SoA-vastaavuuskuvaus, käsittelysuunnitelma, vaiheporttihyväksynnät, dokumentoidun tiedon hallintakeinot |
| NIST CSF 2.0 -arvioija | Heijastuvatko hallinto-, riski-, toimittaja-, suojaus-, havaitsemis-, reagointi- ja palautumistulokset projektipäätöksissä? | Current and Target Profile, puutesuunnitelma, toimittajaluettelo, pääsysuunnittelu, seurantasuunnitelma, poikkeama- ja palautusmenettelyt |
| COBIT- tai ISACA-tyylinen auditoija | Ovatko tavoitteet, omistajuus, prosessien hallintakeinot, päätöksentekovaltuudet ja suorituskyvyn seuranta selkeitä? | RACI, hallintapöytäkirjat, hallintakeinojen omistajuus, KPI- ja KRI-raportit, muutosten hyväksynnät, sisäisen tarkastuksen havainnot |
| DORA-arvioija | Vaikuttaako projekti kriittisiin tai tärkeisiin toimintoihin, ICT-kolmansien osapuolten riippuvuuksiin, häiriönsietokyvyn testaukseen tai poikkeamien raportointiin? | Kriittisyysarviointi, ICT-riskitallenne, toimittajarekisteri, sopimuslausekkeet, testitulokset, poikkeamaluokittelun päivitykset |
| GDPR- tai tietosuojan auditoija | Sovellettiinko projektissa sisäänrakennettua tietosuojaa, oikeusperustetta, minimointia, säilytystä, tietoturvaa ja osoitusvelvollisuutta? | Tietovirtakartta, oikeusperustetallenne, tarvittaessa DPIA, käyttöoikeusmatriisi, säilytyssäännöt, henkilötietojen käsittelijän ehdot, loukkausten toimintapelikirjan päivitykset |
Auditoijat eivät halua näyttävää projektiesitystä. He haluavat jäljitettävyyttä. He haluavat nähdä, että vaatimukset johtivat riskeihin, riskit hallintakeinoihin, hallintakeinot toteutusnäyttöön ja toteutus katselmointiin.
Siksi Zenith Controls on hyödyllinen auditointiin valmistautumisessa. Se auttaa tiimejä selittämään, miksi liite A.5.8, A.8.25 ja A.8.32 ovat ennaltaehkäiseviä hallintakeinoja, jotka suojaavat luottamuksellisuutta, eheyttä ja saatavuutta ennen kuin ennakoitavat epäonnistumiset päätyvät tuotantoon.
Clarysecin vähimmäisnäyttöpaketti projektille
Vahvan sisäänrakennetun tietoturvan näyttöpaketin ei tarvitse olla valtava. Sen tulee olla johdonmukainen, oikeasuhtainen ja kuvattu vaatimuksiin.
Keskiriskiselle ICT-projektille Clarysec suosittelee tyypillisesti seuraavaa vähimmäispakettia:
- Projektin tietoturvaluokittelutallenne
- Sääntelyn soveltuvuutta koskeva muistio, joka kattaa NIS2:n, tarvittaessa DORA:n, GDPR:n ja sopimusvelvoitteet
- Tietovirtojen ja omaisuuseriin kohdistuvan vaikutuksen kartta
- Projektin riskien arviointi ja riskienkäsittelysuunnitelma
- Uhkamalli tai tietoturva-arkkitehtuurin katselmointi
- Toimittaja- ja pilvipalveluarviointi soveltuvin osin
- Turvallisen kehittämisen tarkistuslista tai konfiguraation tarkistuslista
- Tietoturvatestien tulokset ja korjaavien toimenpiteiden näyttö
- Muutoksen hyväksyntä, johon sisältyvät palautus- ja seurantasuunnitelma
- Sisäänrakennetun tietosuojan tallenne, mukaan lukien oikeusperuste ja säilytys, kun henkilötietoja käsitellään
- Tietoturvapoikkeamiin reagoinnin ja seurannan päivitykset
- Toteutuksen jälkeinen katselmointi ja opit
- Vaatimustenmukaisuusrekisterin vastaavuuskuvaus hallintakeinoihin ja velvoitteisiin
Zenith Blueprint antaa tiekartan logiikan. Vaihe 22 tuo tietoturvallisuuden kaikkiin projektivaiheisiin. Vaihe 20 sisällyttää turvallisen kehittämisen suunnitteluun, arkkitehtuuriin, koodiin, testaukseen ja käyttöönottoon. Vaihe 21 tekee muutoksenhallinnasta rakenteista, jäljitettävää ja katselmoitavaa. Vaihe 14 suosittelee GDPR:n, NIS2:n, DORA:n ja muiden velvoitteiden ristiinviittaamista, jotta vaatimustenmukaisuusvaatimukset eivät putoa välistä.
Politiikat antavat toimintaperiaatteet. Tietoturvapolitiikka integroi tietoturvan projektinhallintaan, hankintaan ja oikeudelliseen valvontaan. Riskienhallintapolitiikka tekee projektiriskeistä osan ISMS-toimintaa. Turvallisen kehityksen politiikka edellyttää uhkamallinnusta. Muutoksenhallintapolitiikka edellyttää suunniteltuja, riskit arvioituja, testattuja ja hyväksyttyjä muutoksia. Tietosuoja- ja yksityisyydensuojapolitiikka edellyttää sisäänrakennettua ja oletusarvoista tietosuojaa. Laki- ja sääntelyvaatimusten noudattamisen politiikka edellyttää, että useita osa-alueita koskeva sääntely kuvataan vaatimustenmukaisuusrekisteriin.
Yhdessä nämä työkalut muuttavat sisäänrakennetun tietoturvan tavoitteesta auditoitavaksi toimintamalliksi.
ICT-projektien yleiset epäonnistumismallit
Epäonnistumiset ovat yleensä ennakoitavissa.
Ensimmäinen on tietoturvan myöhäinen osallistuminen. Tietoturvakatselmoinnit tehdään sen jälkeen, kun arkkitehtuuri on lukittu, sopimukset allekirjoitettu ja toimituspäivät julkistettu. Tässä vaiheessa tietoturvasta tulee este eikä suunnittelun lähtötieto.
Toinen on pirstaloitunut näyttö. Projektilla on testitulokset yhdessä työkalussa, toimittajakatselmointi toisessa, tietosuojakommentit sähköpostissa, riskin hyväksyminen kokoustallenteessa ja muutoksen hyväksyntä tiketissä. Mikään yksittäinen ketju ei osoita hallintaa.
Kolmas on toimittajiin liittyvät sokeat pisteet. Projekti nojaa pilvipalveluun tai API-toimittajaan, mutta kukaan ei tarkista alihankkijoita, tietojen sijaintia, auditointioikeuksia, poikkeamatukea, exit-suunnitelmia tai keskittymäriskiä.
Neljäs on tietosuojan ajautuminen. Yhtä tarkoitusta varten rakennettu järjestelmä alkaa tukea analytiikkaa, AI-kokeiluja, markkinointivientejä tai operatiivista seurantaa ilman, että oikeusperustetta, läpinäkyvyyttä, minimointia tai säilytystä arvioidaan uudelleen.
Viides on katselmoimaton muutos. Tuotantokäyttöönotto hyväksytään toiminnallisuuden perusteella, mutta sitä ei arvioida pääsyn, lokituksen, salauksen, varmuuskopioinnin, häiriönsietokyvyn, henkilötietojen tai raportointivaikutusten näkökulmasta.
Kuudes on heikko johdon valvonta. Vaikutuksiltaan merkittävät projektiriskit hyväksytään liian matalalla tasolla ilman näyttöä siitä, että vastuullinen riskinomistaja ymmärsi sääntelyyn liittyvät seuraukset.
Näitä ongelmia ei ratkaista ostamalla vielä yksi skanneri. Ne ratkaistaan integroimalla tietoturvan hallinto siihen, miten projekteja ehdotetaan, suunnitellaan, hankitaan, rakennetaan, testataan, muutetaan ja katselmoidaan.
Vuoden 2026 viesti tietoturvajohtajalle
Sisäänrakennettu tietoturva ICT-projekteissa on nyt hallituksen, auditoinnin ja sääntelyn asia. NIS2 tekee kyberturvallisuusriskien hallinnasta johtoon kuuluvan elimen vastuun. DORA tekee ICT-riskistä, häiriönsietokyvyn testauksesta, poikkeamien hallinnasta ja kolmansien osapuolten valvonnasta rakenteisen finanssialan velvoitteen. GDPR edellyttää osoitusvelvollisuutta henkilötietojen käsittelyssä ja asianmukaista tietoturvaa. ISO/IEC 27001:2022 tarjoaa hallintajärjestelmän rakenteen näiden velvoitteiden operationalisoimiseksi.
Tietoturvajohtajille mahdollisuus on lopettaa projektitiimien haastaminen vasta toimituksen lopussa. Sisällytä tietoturva käynnistämiseen, vaatimuksiin, suunnitteluun, toimittajan valintaan, rakentamiseen, testaukseen, muutoksen hyväksyntään ja toteutuksen jälkeiseen katselmointiin.
Vaatimustenmukaisuudesta vastaaville mahdollisuus on korvata hajallaan oleva näyttö yhdellä vaatimuksiin kuvatulla projektin näyttöpaketilla.
Auditoijille mahdollisuus on testata projektin elinkaarta, ei vain lopullista järjestelmää.
Liiketoimintavastaaville mahdollisuus on nopeampi ja turvallisempi toimitus. Sisäänrakennettu tietoturva vähentää uudelleentyötä, ehkäisee vaatimustenmukaisuuden yllätyksiä, parantaa toimittajapäätöksiä ja antaa johdolle puolustettavan riskikertomuksen.
Jos ICT-projektisi etenevät nopeammin kuin näyttömallisi, aloita yhdellä pilottiprojektilla. Käytä Clarysecin Zenith Blueprint -ohjeistoa projektin tietoturvaporttien määrittämiseen, sovella Clarysec-politiikkoja riskienhallintaan, turvalliseen kehittämiseen, muutoksenhallintaan ja tietosuojaan, ja käytä Zenith Controls -opasta ISO/IEC 27001:2022 -projektihallinnan kuvaamiseen NIS2:een, DORA:an, GDPR:ään ja NIST CSF 2.0:aan.
Clarysec voi auttaa rakentamaan uudelleenkäytettävän sisäänrakennetun tietoturvan projektin näyttöpaketin, yhdenmukaistamaan sen ISMS:n kanssa ja valmistelemaan sen sisäistä tarkastusta, sertifiointiauditointia, DORA-valmiutta, NIS2-hallintoa ja GDPR-osoitusvelvollisuutta varten.
Aloita seuraavasta merkittävästä ICT-projektistasi. Jos se muuttaa järjestelmiä, toimittajia, tietoja, pääsyä, häiriönsietokykyä tai asiakkaiden luottamusta, se ansaitsee sisäänrakennetun tietoturvan ensimmäisestä päivästä alkaen.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council