#Liiketoiminnan Jatkuvuus
Articles tagged with "Liiketoiminnan Jatkuvuus"
31 articles
Viranomais- ja sääntely-yhteystietorekisteri ei ole enää hallinnollinen ylläpitoluettelo. NIS2:n, DORA:n, GDPR:n ja ISO/IEC 27001:2022:n näkökulmasta se on operatiivista näyttöä siitä, että organisaatio pystyy ilmoittamaan oikealle viranomaiselle, valvontaviranomaiselle, toimittajalle tai johdolle ennen määräajan umpeutumista.
Yhtenäinen NIS2-täytäntöönpanoasetuksen 2024/2690 ja ISO/IEC 27001:2022 -kontrollien kartoitus pilvipalvelujen, MSP-, MSSP- ja konesalipalvelujen tarjoajille. Sisältää Clarysecin politiikkalausekkeet, auditointinäytön, DORA- ja GDPR-yhdenmukaisuuden sekä käytännön toteutustiekartan.
Opi käyttämään ISO 27001 -standardin soveltuvuuslausuntoa auditointivalmiina siltana NIS2:n, DORA:n, GDPR:n, riskien käsittelyn, toimittajien, tietoturvapoikkeamiin reagoinnin ja näytön välillä.
Käytännönläheinen opas tietoturvajohtajalle ISO 27001 -standardin mukaisen ISMS:n soveltamisalan määrittämiseen NIS2-direktiivin keskeisten palvelujen, DORA-asetuksen kriittisten tai tärkeiden toimintojen, GDPR-käsittelyn, omaisuuserien, toimittajien ja auditointinäytön näkökulmasta.
Käytännön opas tietoturvajohtajille, vaatimustenmukaisuuspäälliköille ja hallituksille siitä, miten laadulliset kyberriskit muunnetaan taloudelliseksi altistukseksi, ISO 27001 -näytöksi, NIS2-valvonnaksi ja DORA:n ICT-häiriönsietokykyä koskeviksi päätöksiksi.
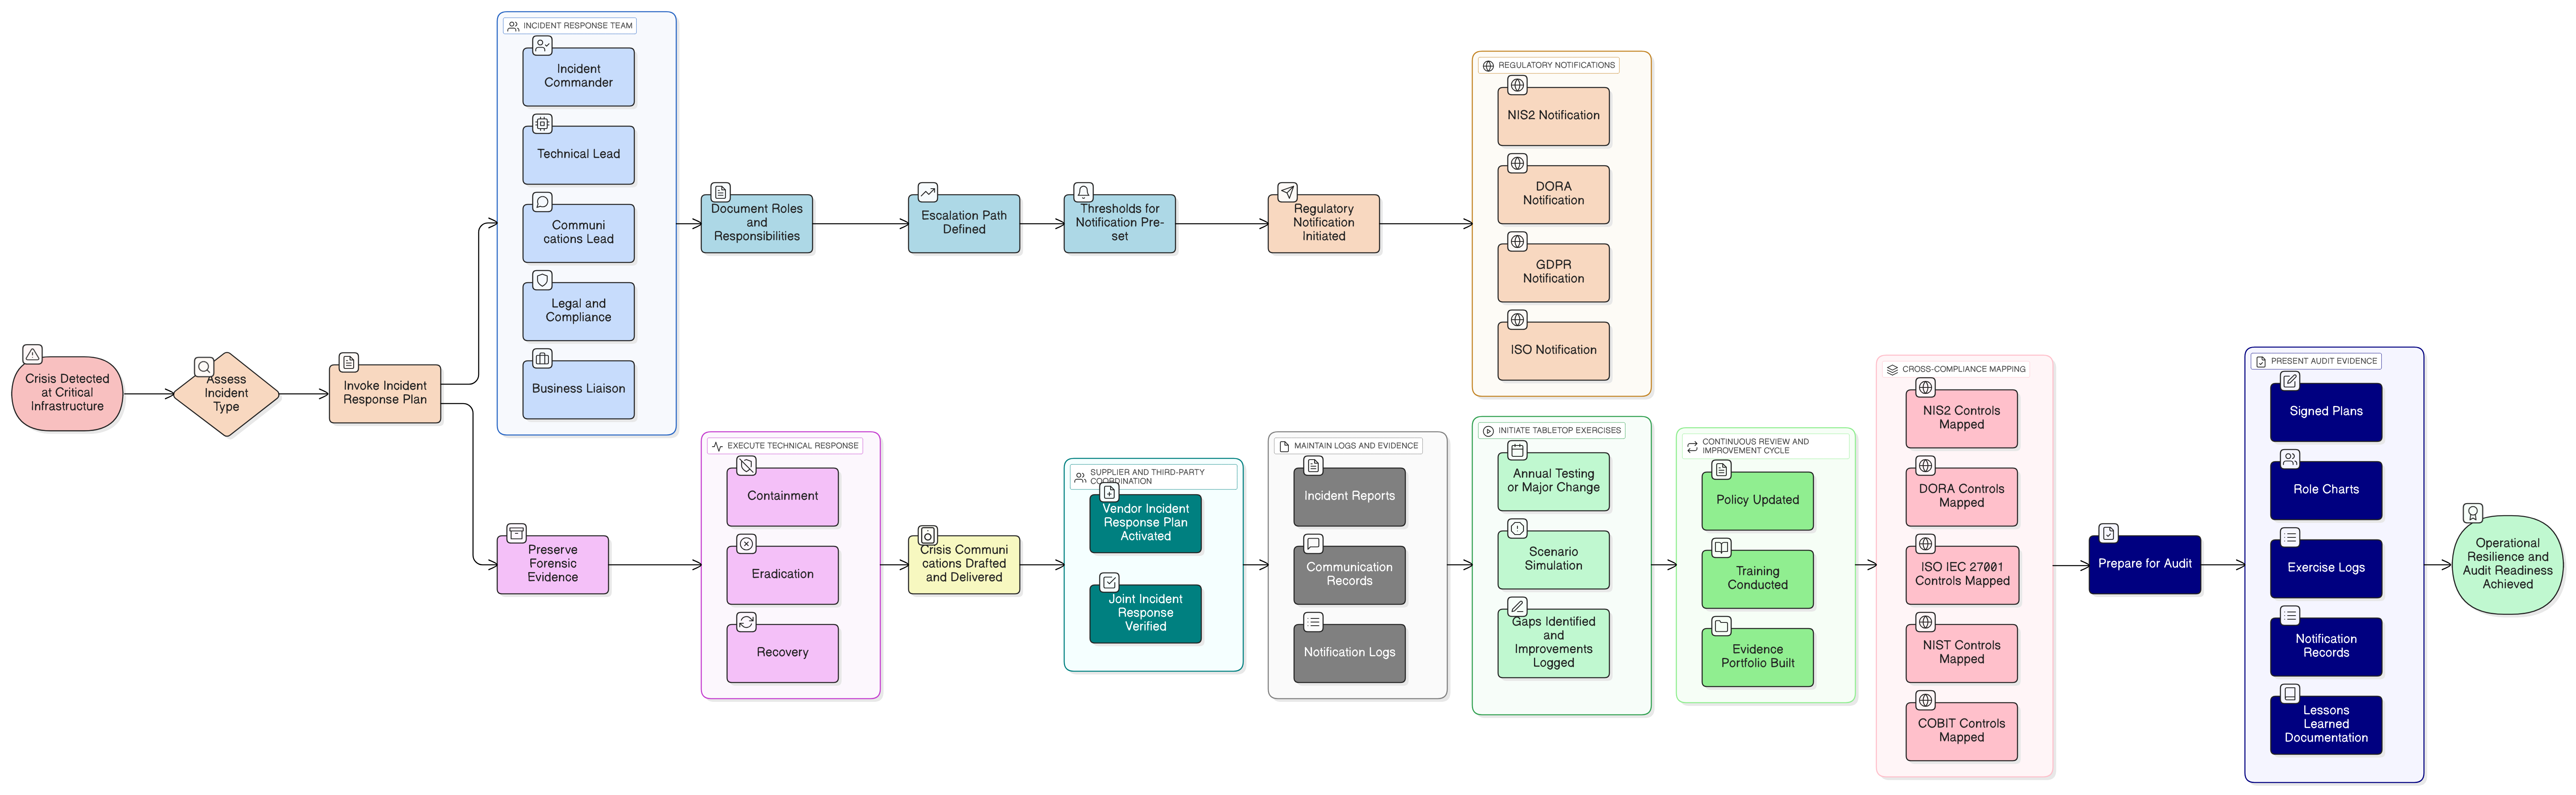
NIS2-direktiivin 24 tunnin ilmoitusvaatimus muuttaa toimintamallia perusteellisesti. Tämä opas näyttää tietoturvajohtajille ja auditoijille, miten suunnitellaan häiriönsietokykyinen ja vaatimustenmukainen tietoturvapoikkeamiin reagointisuunnitelma, joka kestää sekä viranomaisarvioinnin että todelliset hyökkäykset Clarysecin politiikkojen ja monivaatimustenmukaisuuden työkalupakettien avulla.
Kiristyshaittaohjelmaisku tapahtuu kesken hallituksen kokouksen. Varmuuskopiot toimivat, mutta toimiiko tietoturvasi? Opi toteuttamaan ISO/IEC 27001:2022 -standardin häiriönsietokykyä koskevat hallintakeinot niin, että tietoturva säilyy paineen alla, auditoijien odotukset täyttyvät ja tiukat DORA- ja NIS2-vaatimukset voidaan täyttää Clarysecin asiantuntijatason tiekartan avulla.
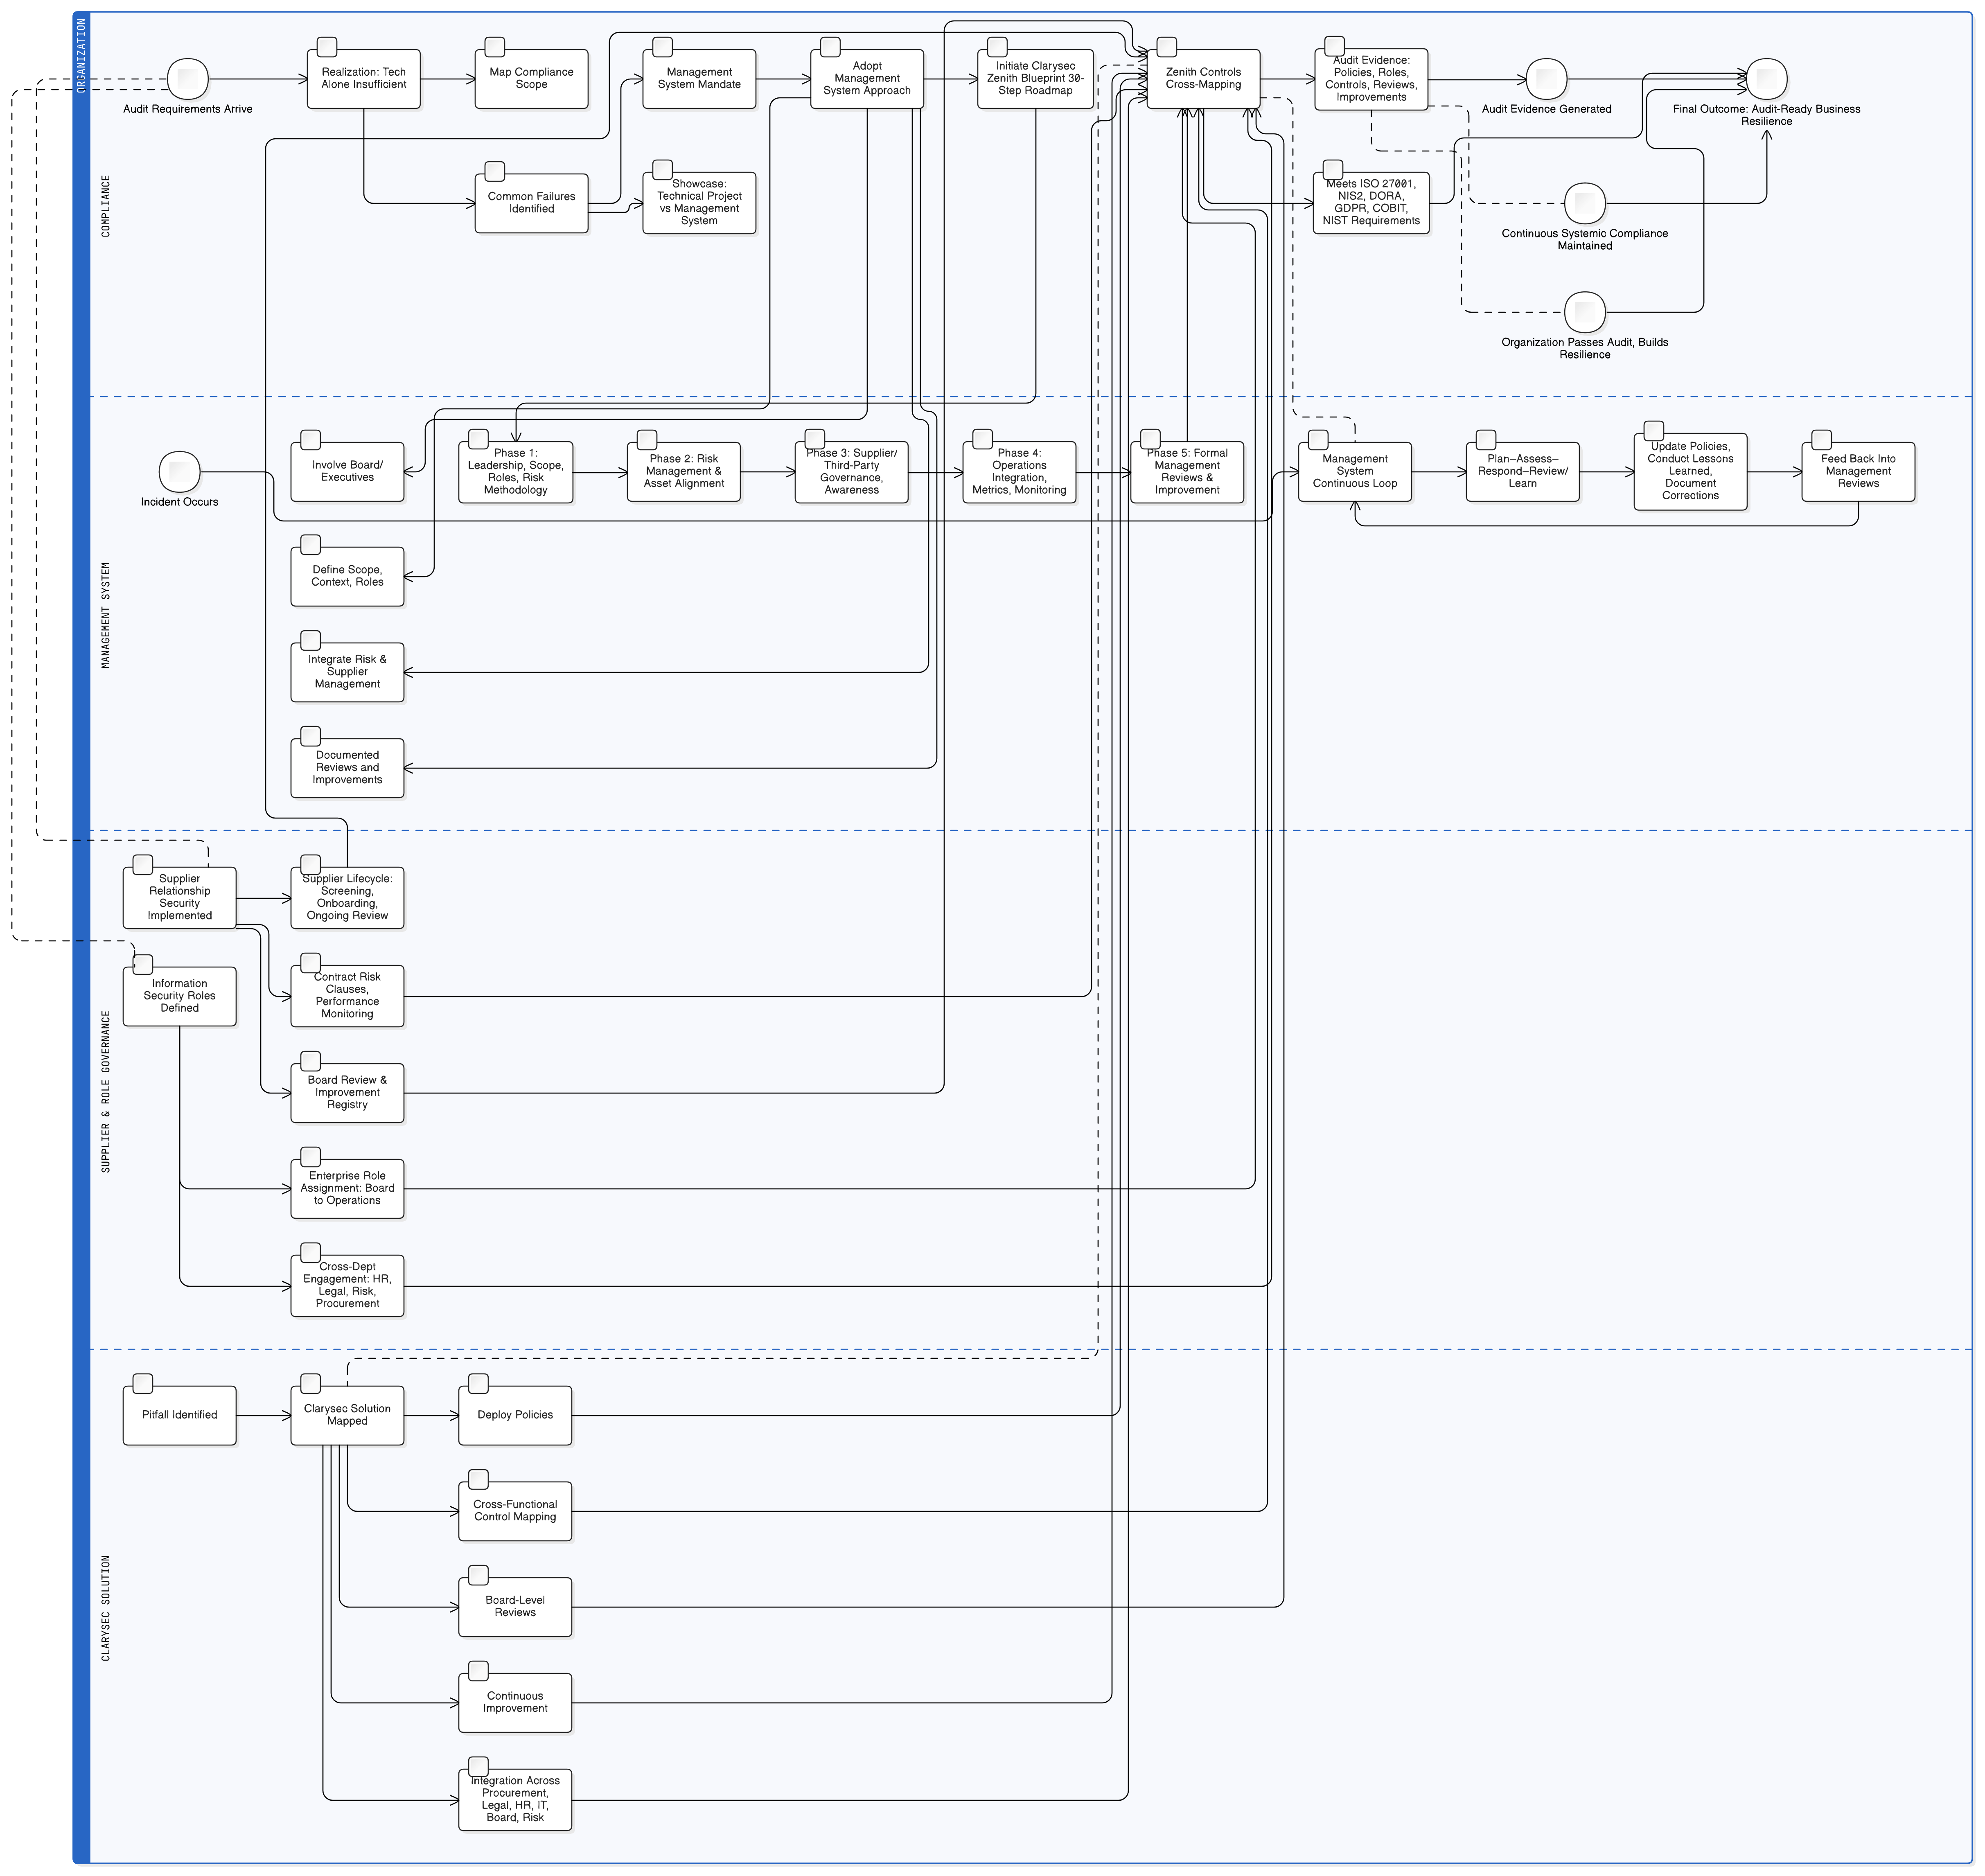
Auditointikatastrofit eivät johdu heikoista palomuureista, vaan siitä, että vaatimustenmukaisuutta käsitellään teknisenä tarkistuslistana. Tutustu Clarysecin hallintajärjestelmästrategioihin, kartoitettuihin hallintakeinoihin ja käytännön politiikkoihin, joilla ISO 27001, NIS2 ja DORA -vaatimustenmukaisuus toteutetaan hallitusti.
Yhtenäistä tietoturvapoikkeamiin reagointistrategiasi NIS2:n, DORA:n ja ISO/IEC 27001:2022:n vaatimusten osalta Clarysecin testatuilla käytännöillä, käyttökelpoisilla vastaavuuskartoituksilla ja vahvoilla toimintaperiaatteilla. Sisältää tosielämän skenaarioita, käytännön tarkistuslistoja ja vaiheet auditointivalmiin näytön tuottamiseen.