
ISO 27001 -pääsynhallinnan auditointinäyttö: opas
Käytännönläheinen CISO-opas yhden pääsynhallinnan näyttömallin rakentamiseen ISO/IEC 27001:2022-, NIS2-, DORA-, GDPR-, NIST- ja COBIT-vaatimuksia varten.
Articles tagged with "Lokitus Ja Valvonta"
Käytännönläheinen CISO-opas yhden pääsynhallinnan näyttömallin rakentamiseen ISO/IEC 27001:2022-, NIS2-, DORA-, GDPR-, NIST- ja COBIT-vaatimuksia varten.

Käytännönläheinen ja auditointivalmiuteen keskittyvä DORA 2026 -tiekartta finanssialan toimijoille, jotka toteuttavat ICT-riskien hallintaa, kolmansien osapuolten valvontaa, poikkeamien ilmoittamista, digitaalisen toiminnallisen häiriönsietokyvyn testausta ja TLPT:tä Clarysecin politiikkojen, Zenith Blueprintin ja Zenith Controlsin avulla.
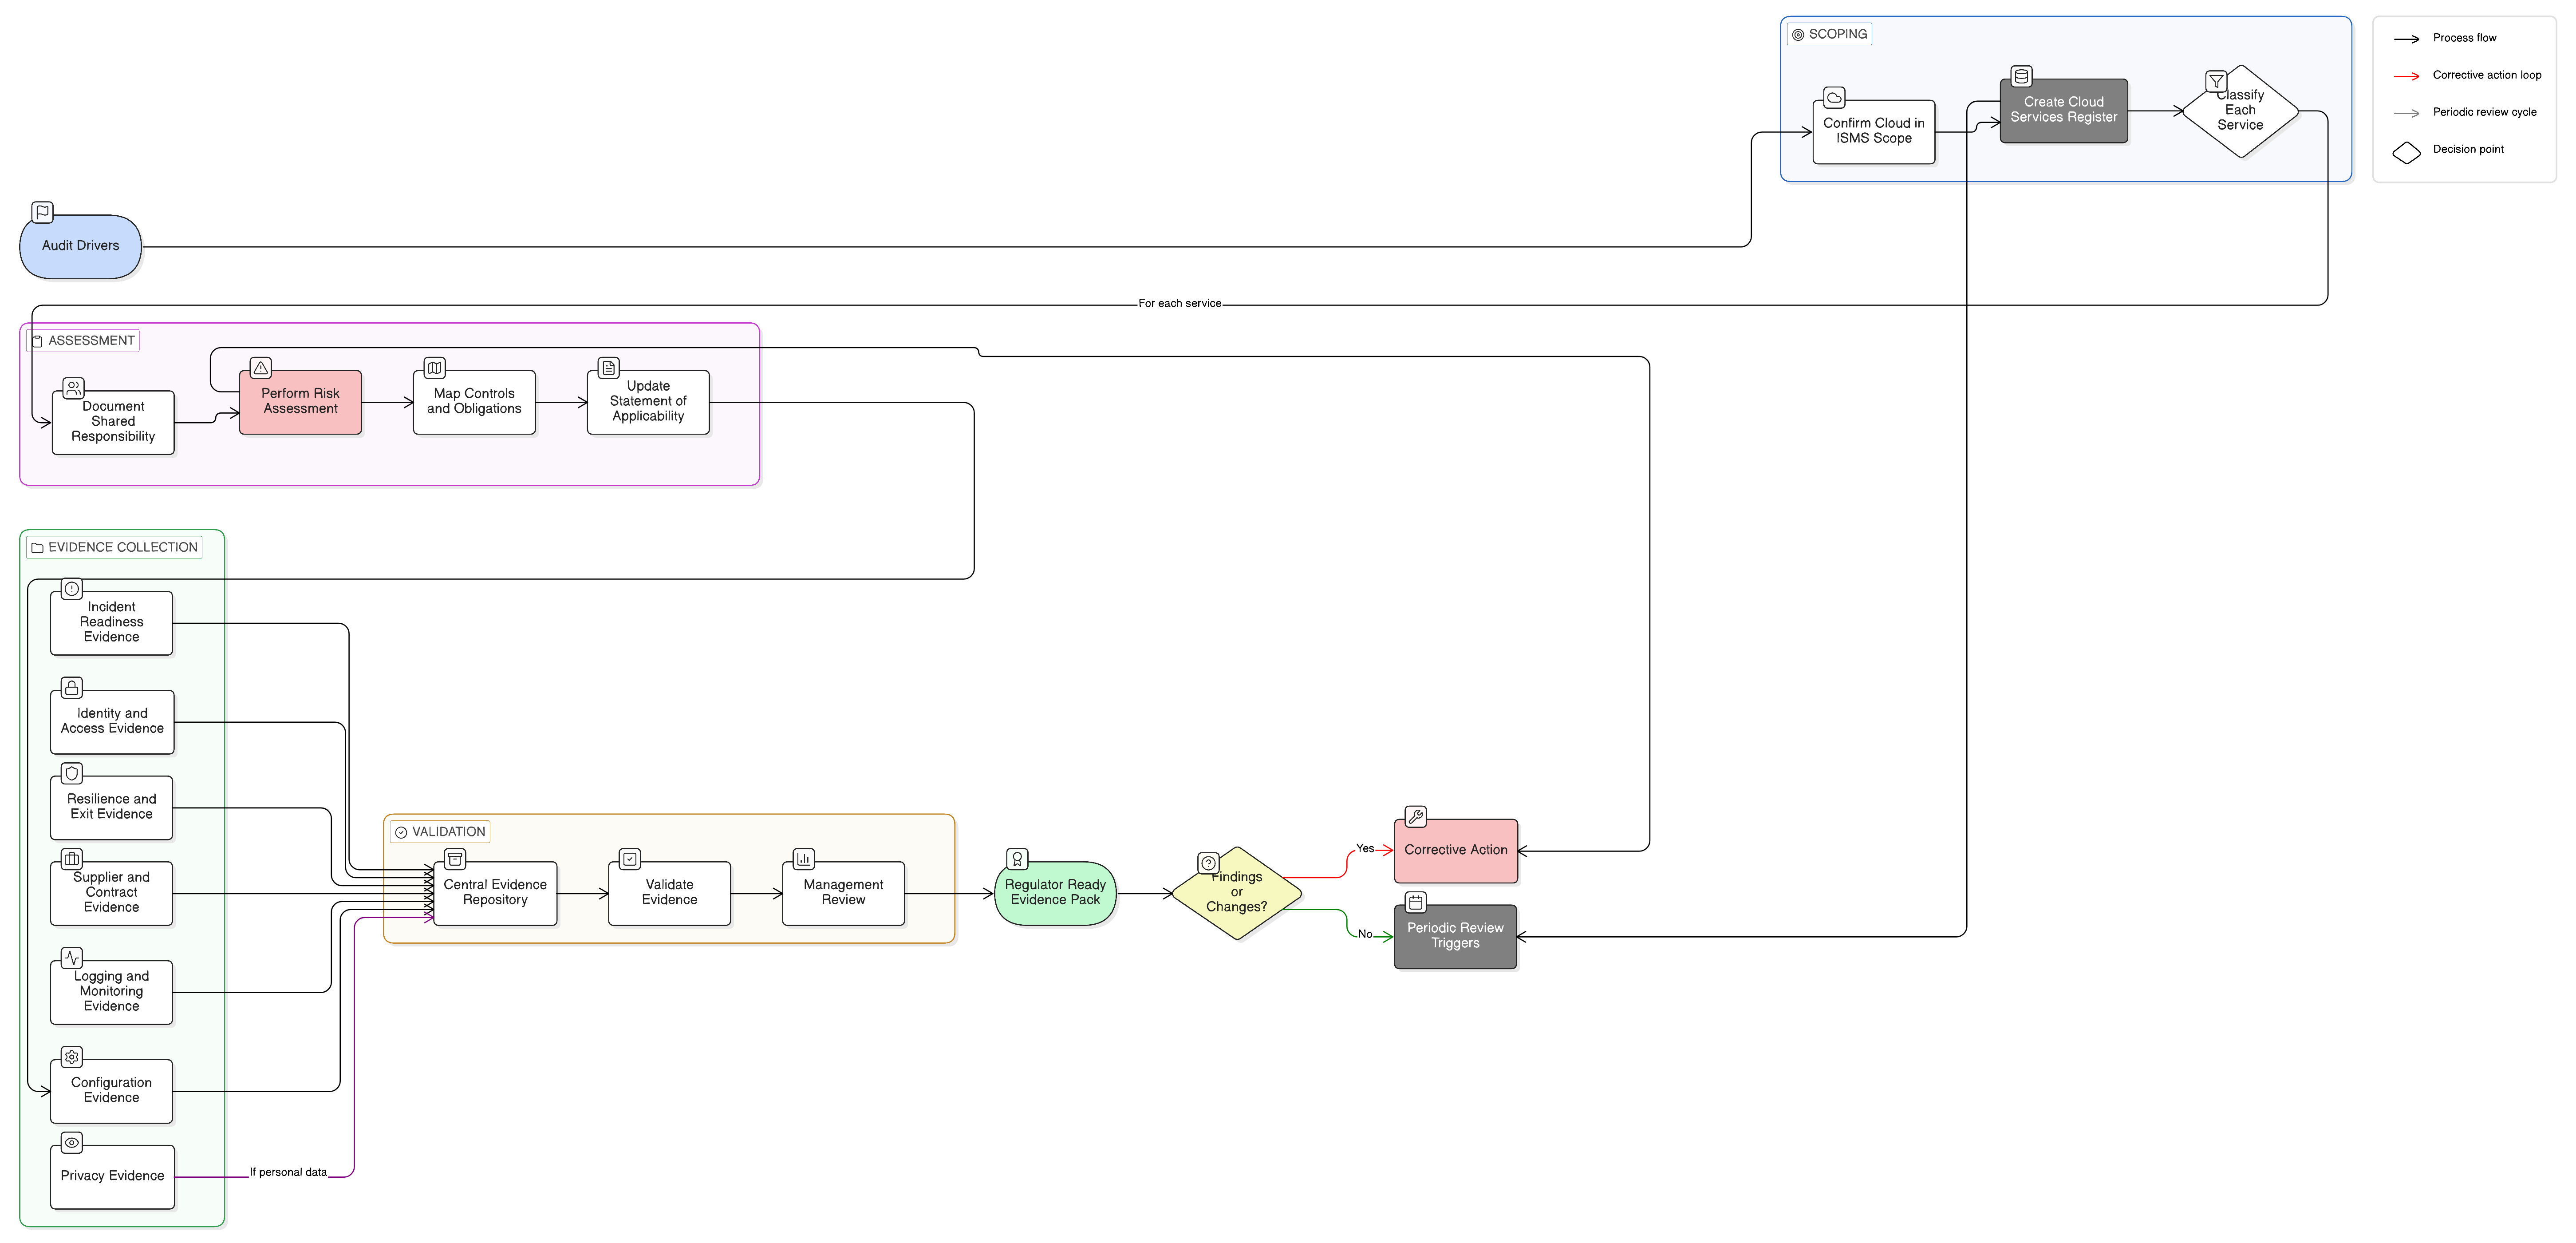
Pilviympäristön auditointinäyttö epäonnistuu, kun organisaatio ei pysty osoittamaan jaettua vastuuta, SaaS-konfiguraatioita, IaaS-kontrolleja, toimittajavalvontaa, lokitusta, häiriönsietokykyä ja valmiutta poikkeamatilanteisiin. Tämä opas näyttää, miten Clarysec jäsentää viranomaisvalmiin näytön ISO 27001:2022-, NIS2-, DORA- ja GDPR-vaatimusten kattamiseksi.

Käytännön opas tietoturvajohtajille, compliance-vastaaville ja ICT-palveluntarjoajille DORA:n digitaalisen häiriönsietokyvyn testausohjelman hallintaan sekä jokaisen testin muuttamiseen uudelleenkäytettäväksi ISO/IEC 27001:2022 -auditointinäytöksi.

Käytännön opas yhtenäisen poikkeamien vakavuusluokittelumallin rakentamiseen: malli yhdistää DORA-asetuksen merkittävät ICT-poikkeamat, NIS2-direktiivin merkittävät poikkeamat ja GDPR:n henkilötietojen tietoturvaloukkauksiin liittyvän riskin ISO/IEC 27001:2022 -näyttöön.
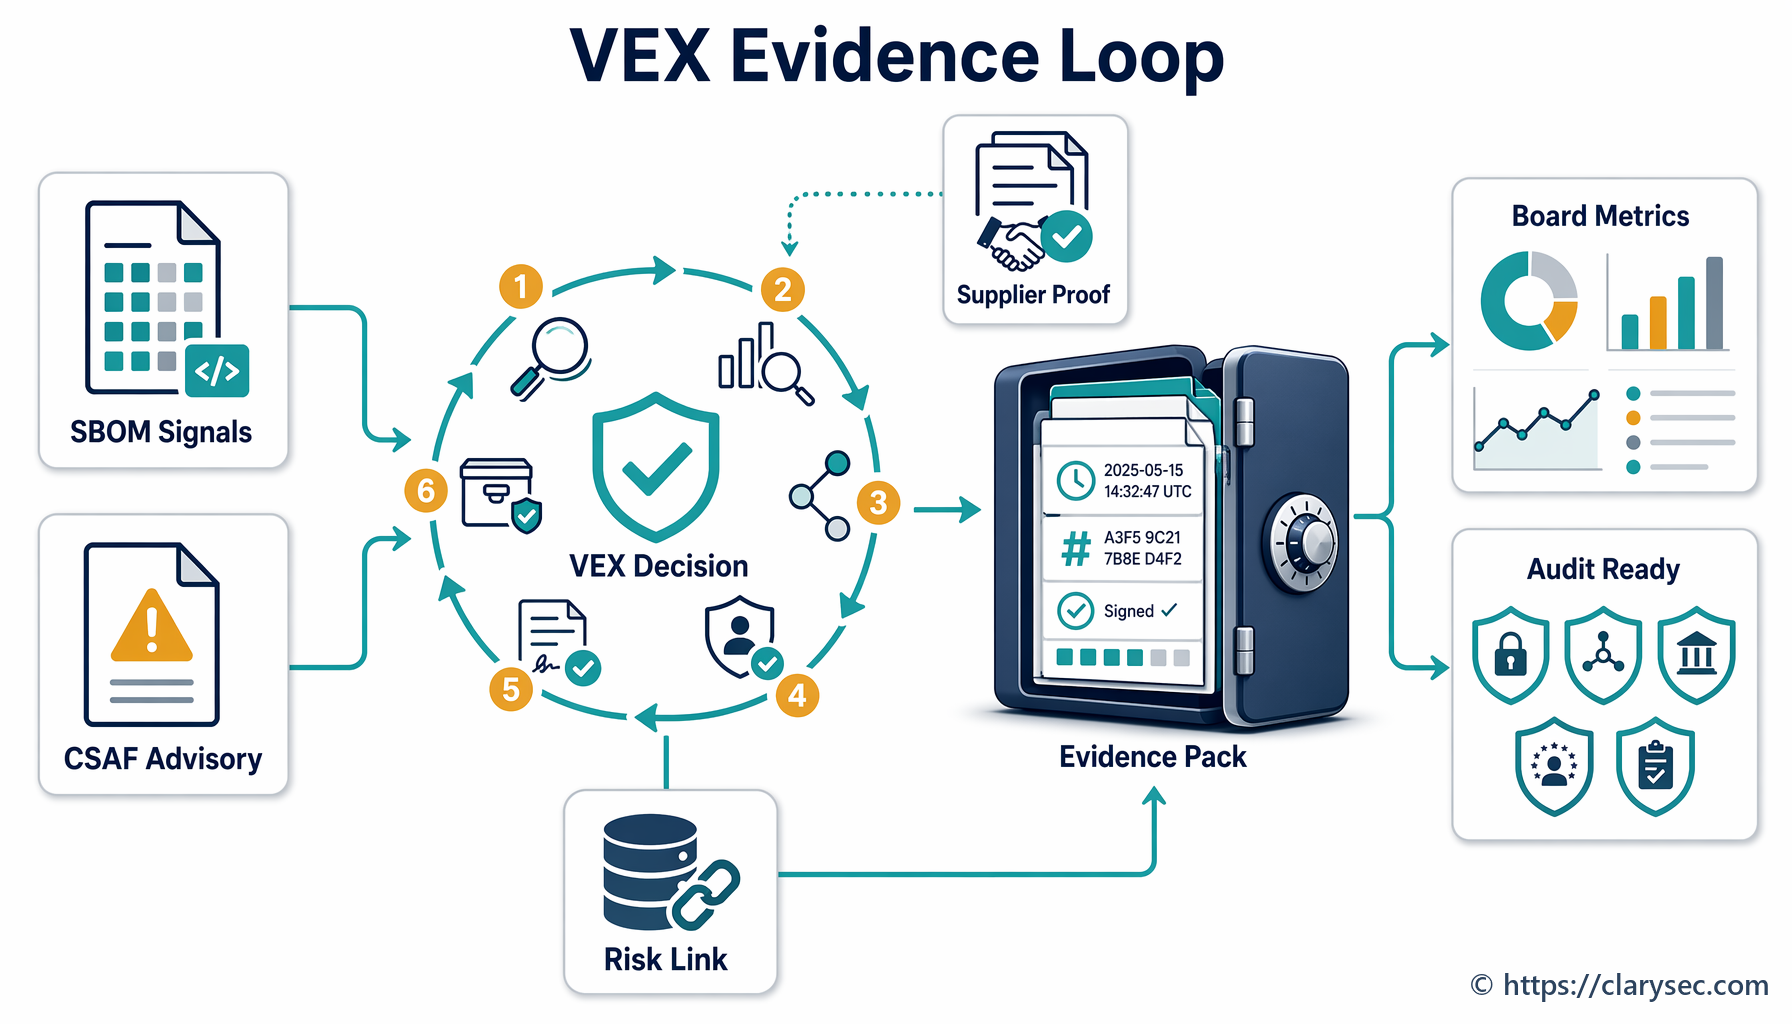
VEX ja CSAF muodostavat näyttökerroksen SBOMien, toimittajien haavoittuvuustiedotteiden, haavoittuvuuksien tilamääritysten ja sääntelynäytön välille. Tämä opas näyttää, miten haavoittuvuuden tilaa koskevia päätöksiä hallitaan ISO 27001-, NIS2-, DORA-, GDPR- ja CRA-viitekehyksissä.
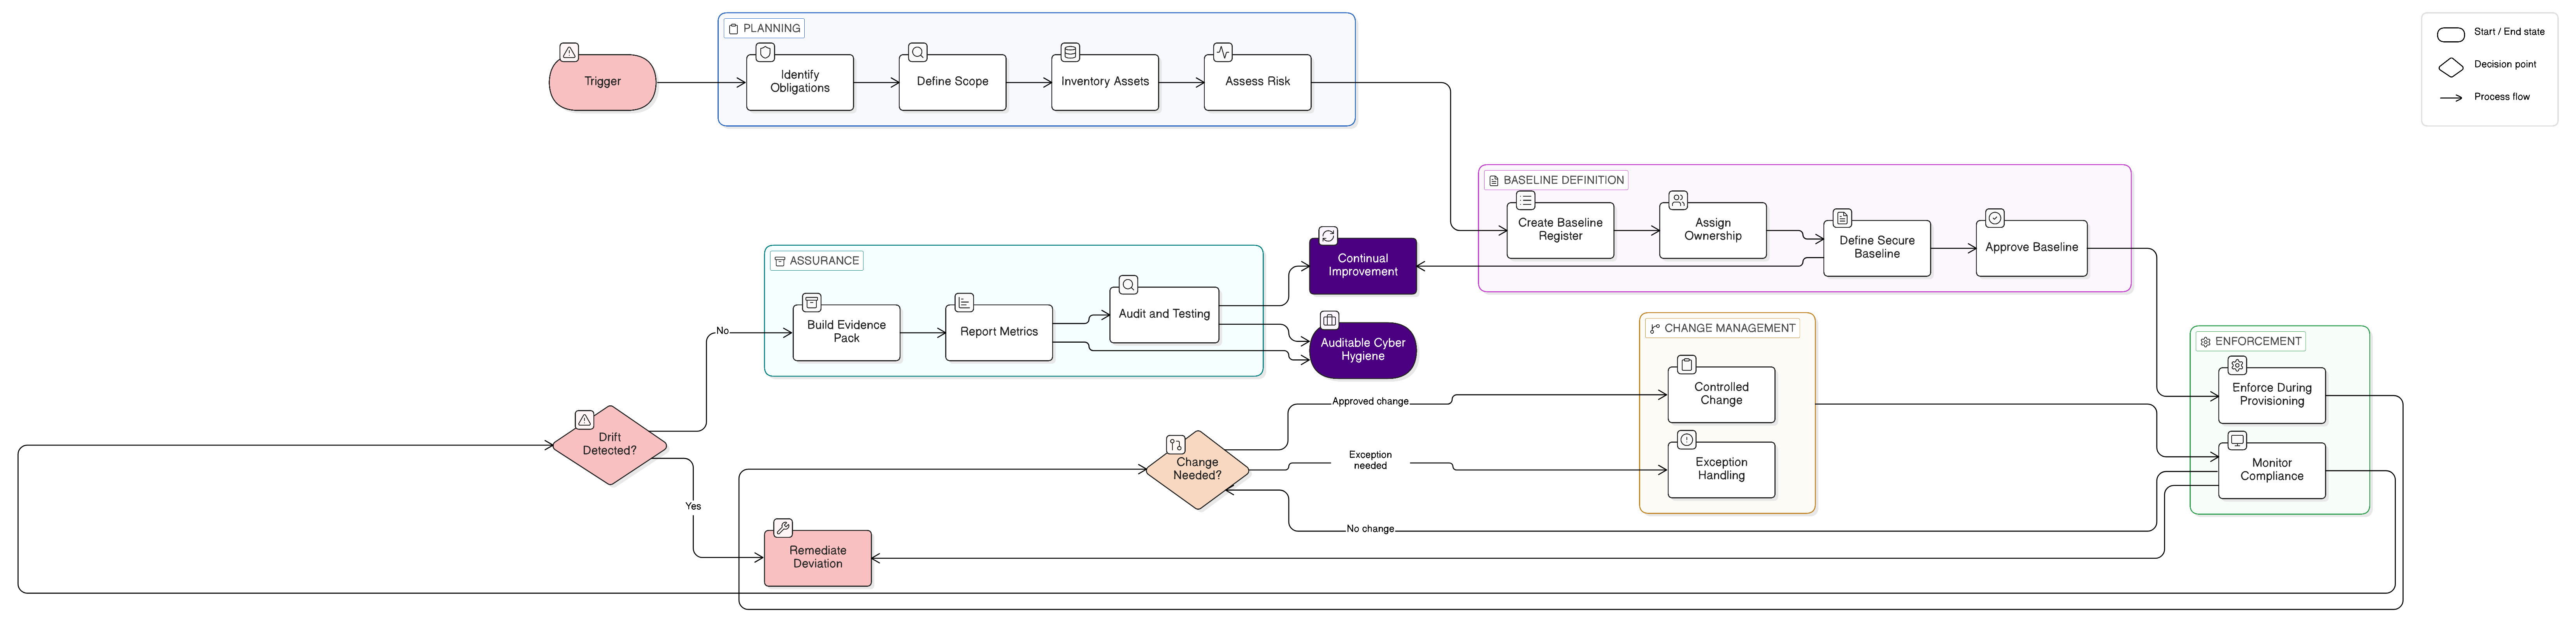
Turvalliset peruskonfiguraatiot ovat keskeinen todennuskohde ISO/IEC 27001:2022 -standardissa, NIS2-direktiivissä, DORA-asetuksessa, GDPR:ssä ja asiakkaiden tietoturva-arvioinneissa. Tämä kattava opas näyttää, miten turvalliset peruskonfiguraatiot määritellään, otetaan käyttöön, niitä valvotaan ja niistä tuotetaan näyttöä Clarysec-politiikkojen, Zenith Blueprintin ja Zenith Controlsin avulla.
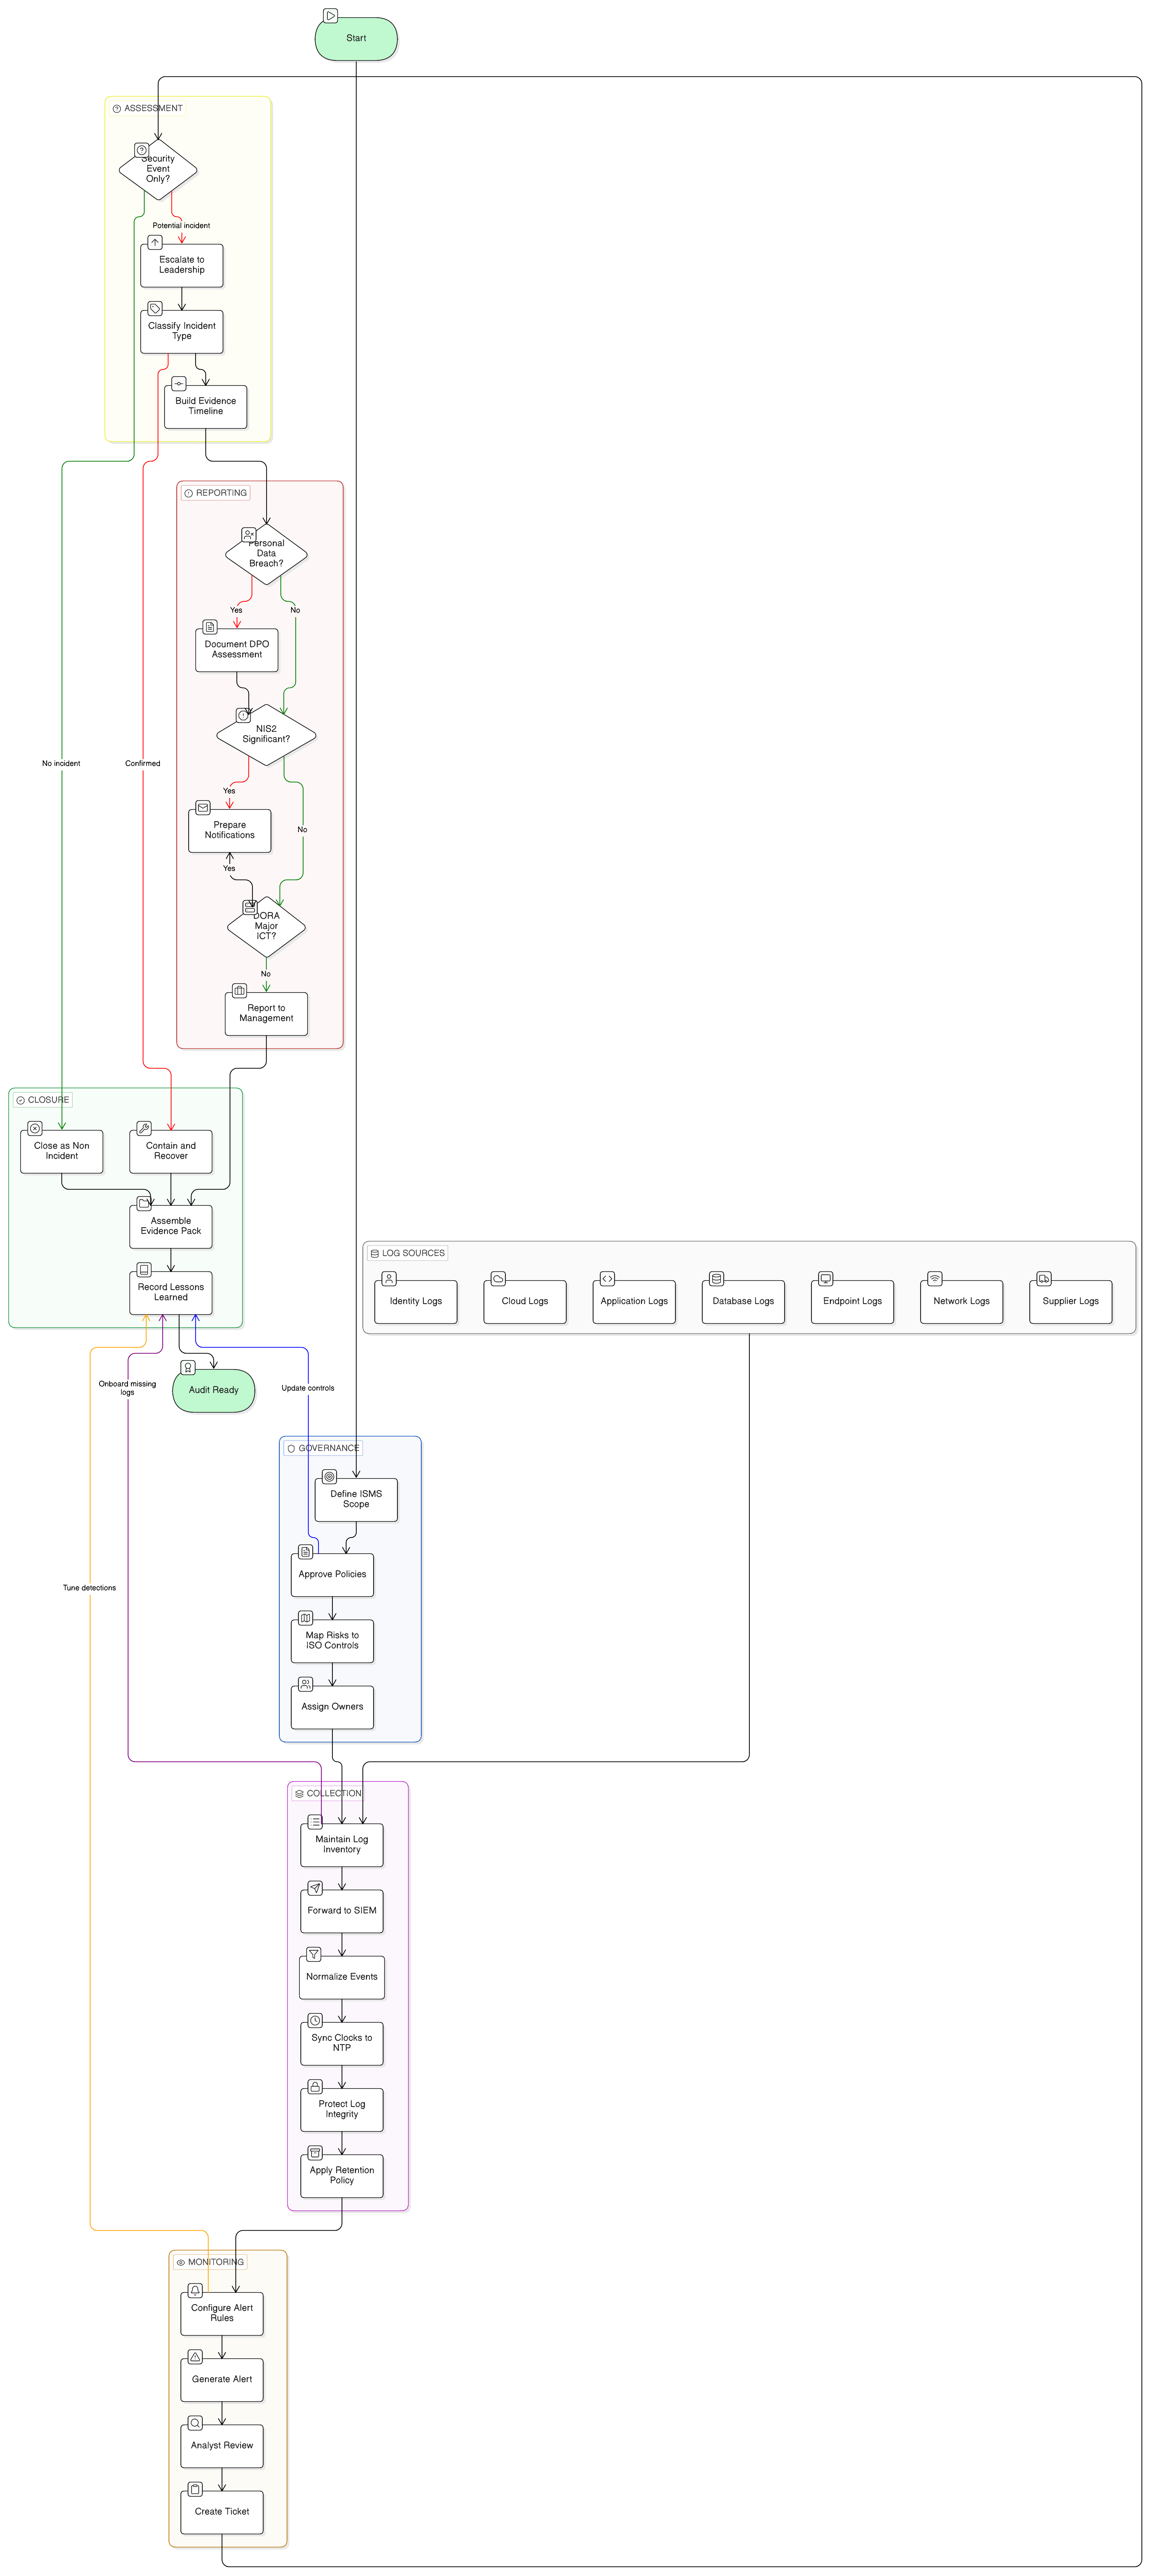
Käytännön opas auditointivalmiin ISO/IEC 27001:2022 -lokitus- ja valvontanäytön rakentamiseen NIS2-, DORA- ja GDPR-vaatimuksia varten: hallintakeinokartoitus, politiikkalausekkeet, poikkeamien työnkulut, toimittajien lokitusvaatimukset ja näyttöpaketin kokoaminen.

Viranomais- ja sääntely-yhteystietorekisteri ei ole enää hallinnollinen ylläpitoluettelo. NIS2:n, DORA:n, GDPR:n ja ISO/IEC 27001:2022:n näkökulmasta se on operatiivista näyttöä siitä, että organisaatio pystyy ilmoittamaan oikealle viranomaiselle, valvontaviranomaiselle, toimittajalle tai johdolle ennen määräajan umpeutumista.