#Tietosuoja
Articles tagged with "Tietosuoja"
76 articles
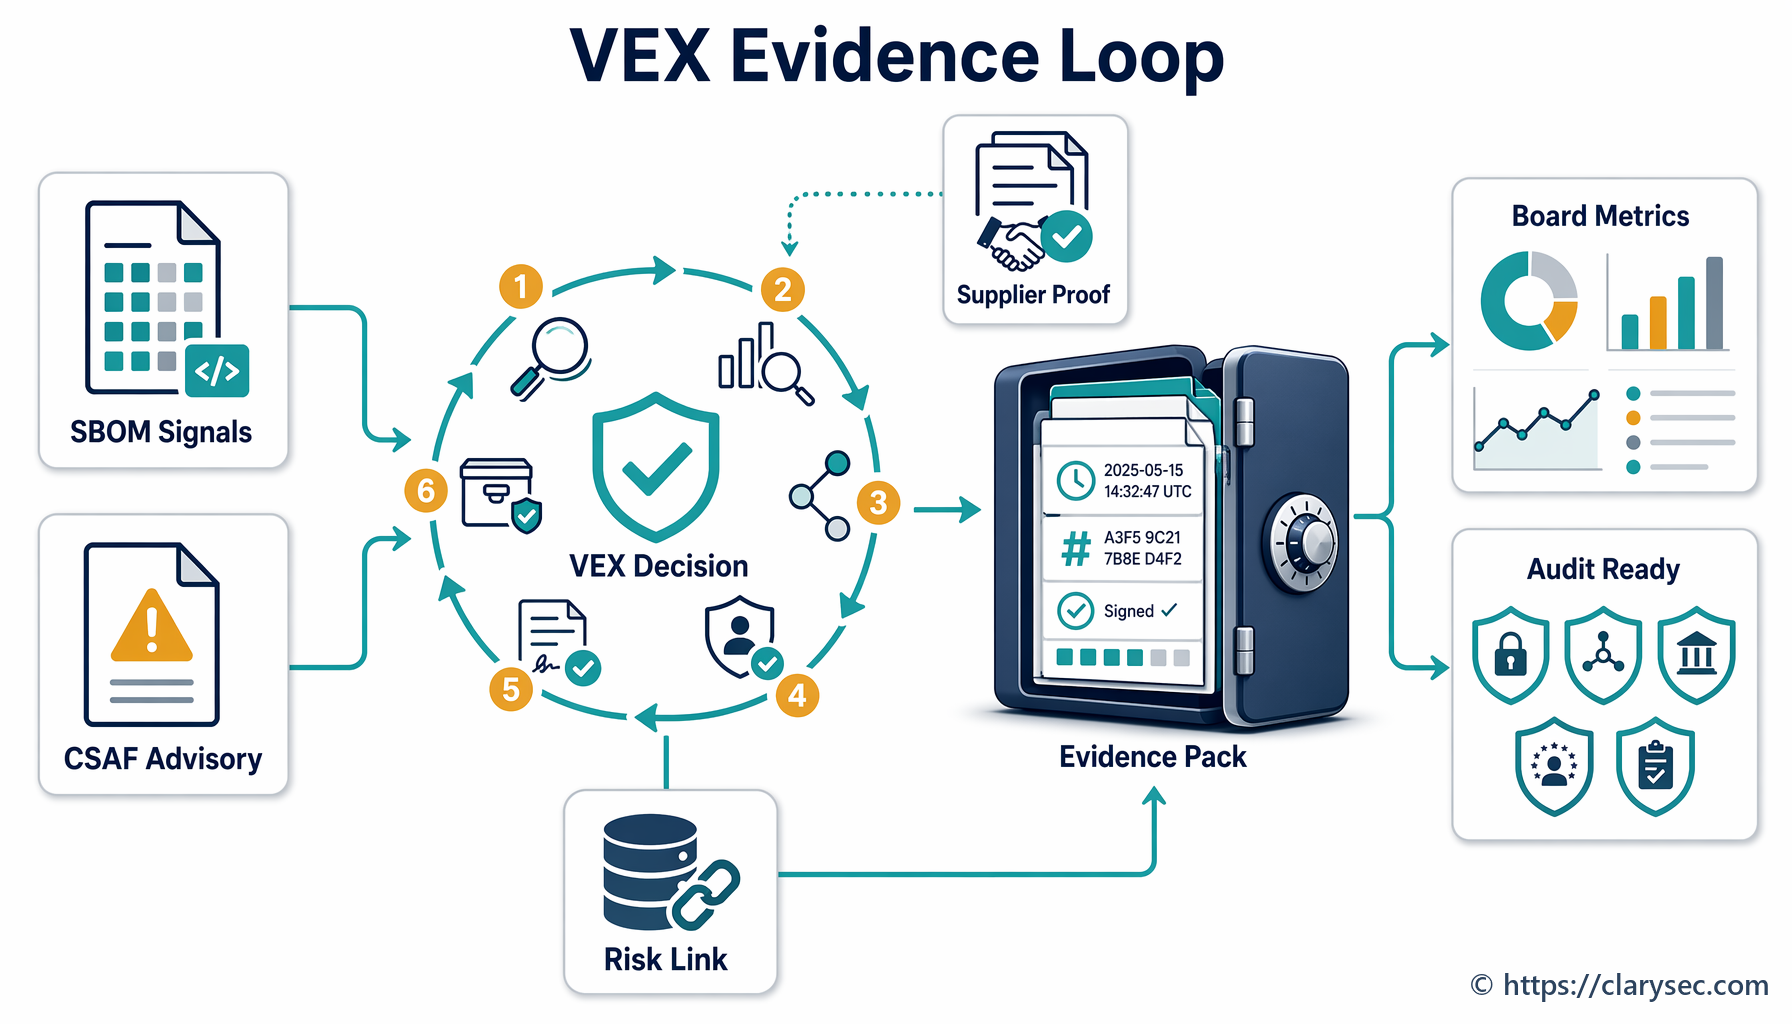
VEX ja CSAF muodostavat näyttökerroksen SBOMien, toimittajien haavoittuvuustiedotteiden, haavoittuvuuksien tilamääritysten ja sääntelynäytön välille. Tämä opas näyttää, miten haavoittuvuuden tilaa koskevia päätöksiä hallitaan ISO 27001-, NIS2-, DORA-, GDPR- ja CRA-viitekehyksissä.
Opi käyttämään ISO/IEC 27001:2022 -standardin mukaista sisäistä auditointia ja johdon katselmusta yhtenäisenä näyttömoottorina NIS2:n, DORA:n, GDPR:n, toimittajariskien, asiakkaiden varmentamisen ja hallituksen vastuuvelvollisuuden tueksi.
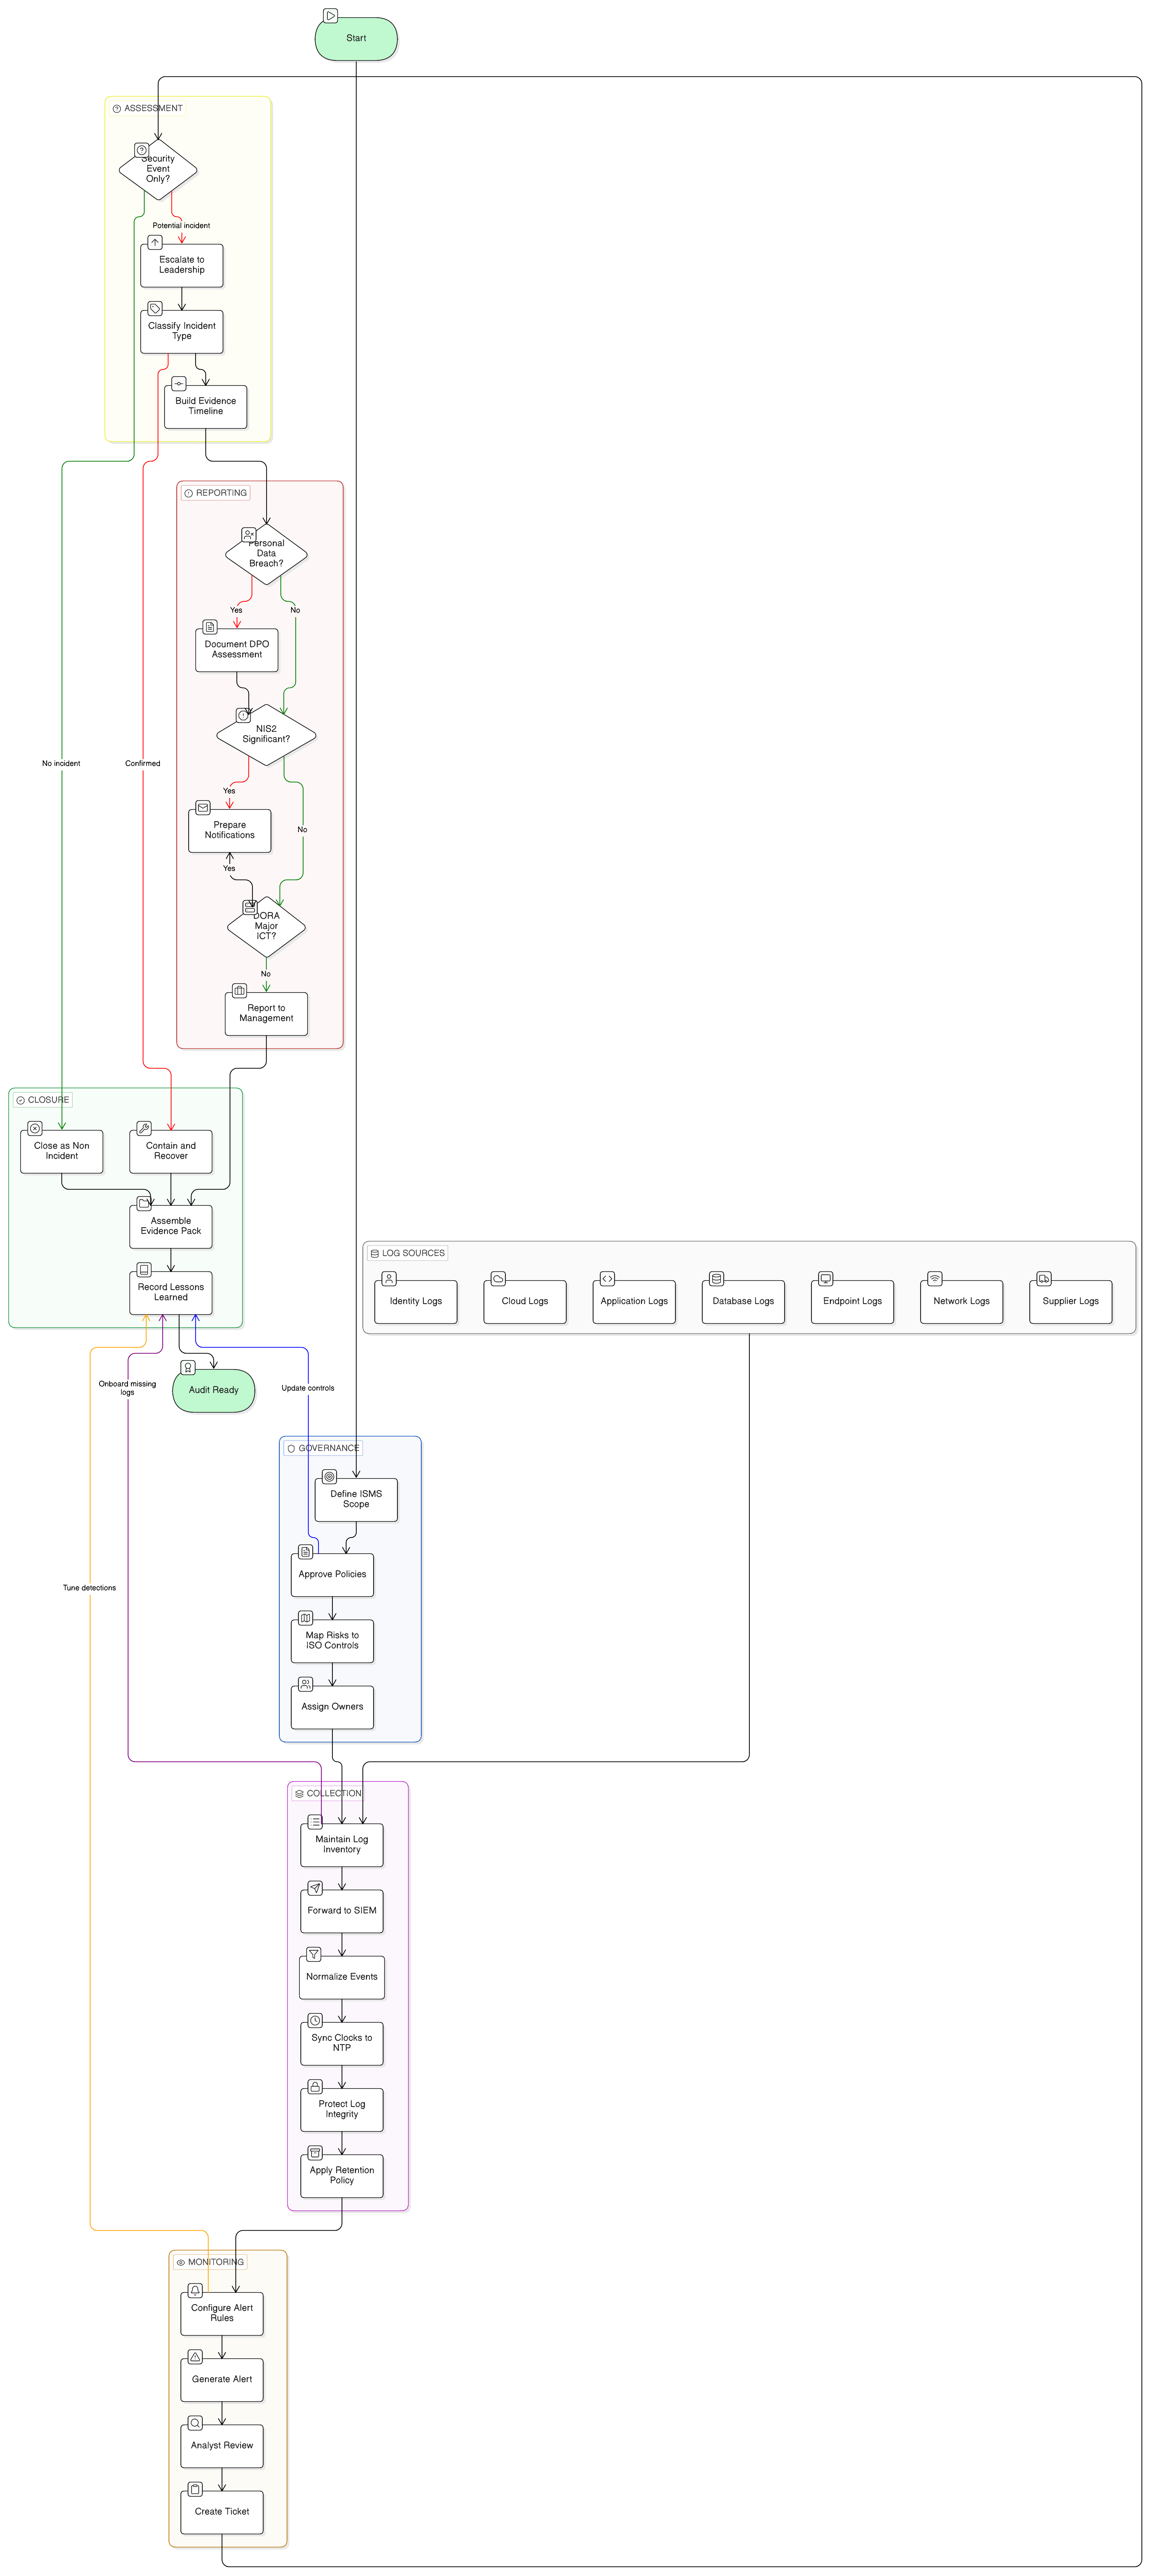
Käytännön opas auditointivalmiin ISO/IEC 27001:2022 -lokitus- ja valvontanäytön rakentamiseen NIS2-, DORA- ja GDPR-vaatimuksia varten: hallintakeinokartoitus, politiikkalausekkeet, poikkeamien työnkulut, toimittajien lokitusvaatimukset ja näyttöpaketin kokoaminen.
Opi rakentamaan auditointivalmiit henkilötietojen suojauskontrollit laajentamalla ISO/IEC 27001:2022 -standardia ISO/IEC 27701:2025- ja ISO/IEC 29151:2022 -standardeilla sekä kartoittamalla kontrollit GDPR-, NIS2-, DORA-, NIST-tyyppisten varmennusarviointien ja COBIT 2019 -hallinnointiodotuksiin.
Viranomais- ja sääntely-yhteystietorekisteri ei ole enää hallinnollinen ylläpitoluettelo. NIS2:n, DORA:n, GDPR:n ja ISO/IEC 27001:2022:n näkökulmasta se on operatiivista näyttöä siitä, että organisaatio pystyy ilmoittamaan oikealle viranomaiselle, valvontaviranomaiselle, toimittajalle tai johdolle ennen määräajan umpeutumista.
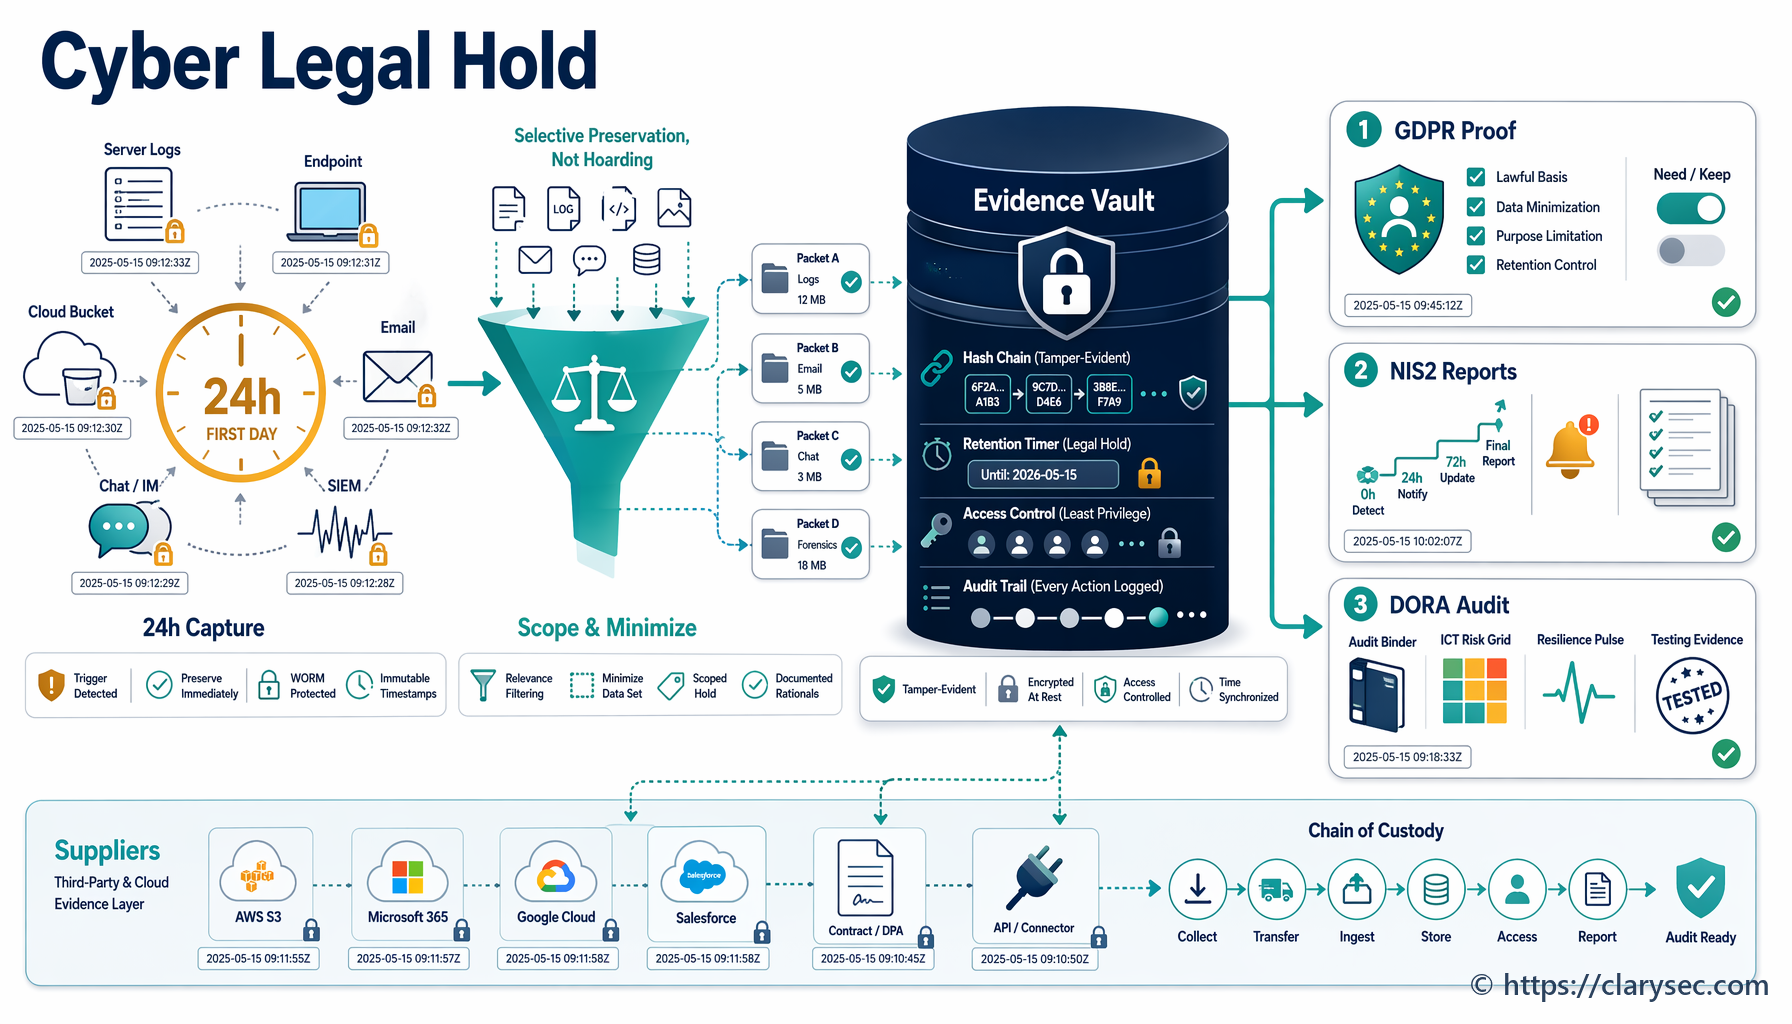
Käytännön opas tietoturvajohtajalle tietoturvapoikkeaman oikeudelliseen säilytysvelvoitteeseen ja todistusaineiston säilyttämiseen, kartoitettuna standardeihin ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 ja COBIT 2019.
Käytännönläheinen CISO-opas kvanttivalmiin kryptografian siirtymäsuunnitelman laatimiseen ISO/IEC 27001:2022:n, ISO/IEC 27002:2022:n, NIST PQC -standardien ja Clarysecin auditointivalmiiden työkalupakettien avulla.
Opi käyttämään ISO 27001 -standardin soveltuvuuslausuntoa auditointivalmiina siltana NIS2:n, DORA:n, GDPR:n, riskien käsittelyn, toimittajien, tietoturvapoikkeamiin reagoinnin ja näytön välillä.
Käytännön opas tietoturvajohtajille NIST SP 800-61:n ja NIST CSF 2.0:n mukaisen tietoturvapoikkeamiin reagoinnin kartoittamiseen ISO/IEC 27001:2022-, NIS2-, DORA- ja GDPR-näytöksi. Sisältää politiikkalausekkeita, auditointikartoituksia, raportointiaikatauluja, todentavan aineiston paketteja ja ohjeita Clarysec-työkalupakin käyttöön.