#Tietosuoja
Articles tagged with "Tietosuoja"
76 articles
EUCS-pilvisertifiointi voi vahvistaa pilvipalveluntarjoajan varmentamista vuonna 2026, mutta se on kytkettävä ISO 27001 -ISMS:ään, toimittajariskiprosessiin, sopimuksiin, poikkeamien toimintamalleihin ja GDPR:n osoitusvelvollisuutta tukevaan näyttöön.
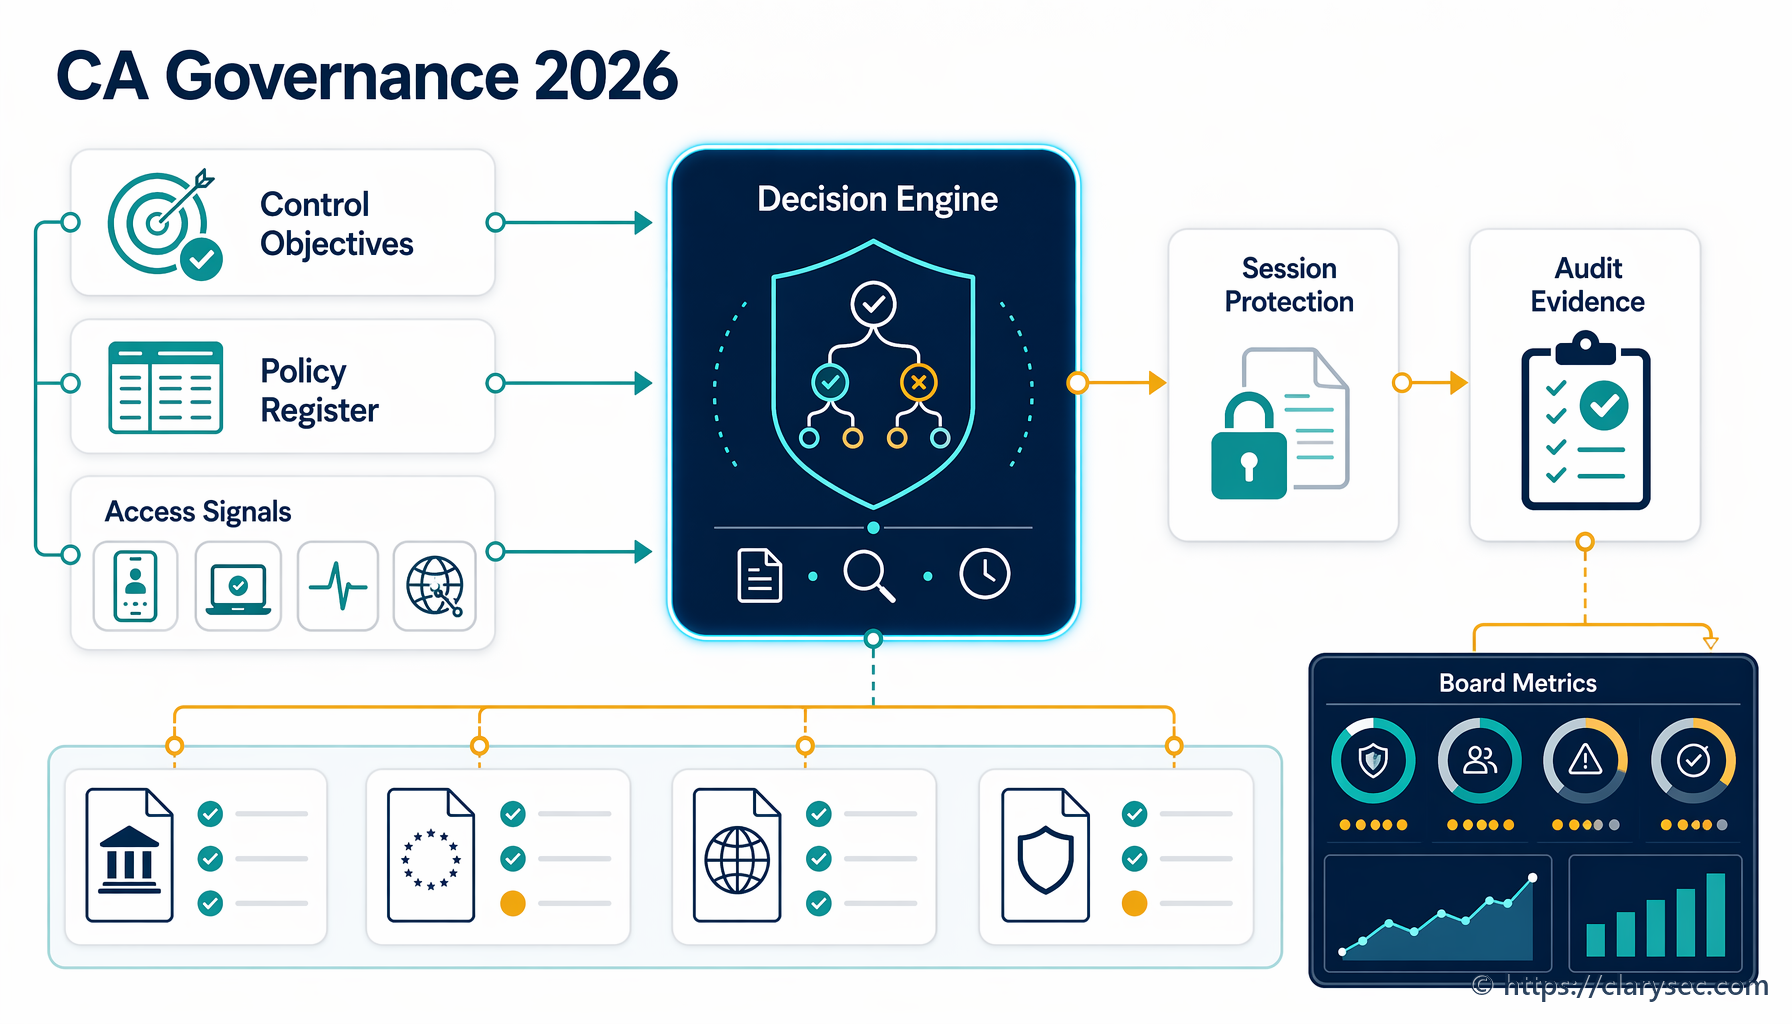
Käytännön opas Microsoft Entra Conditional Accessin hallinnointiin auditoitavana kontrollijärjestelmänä, sisältäen ISO/IEC 27001:2022-, NIS2-, DORA-, GDPR-, NIST- ja COBIT 2019 -näyttökartoituksen.
Käytännönläheinen opas tietoturvajohtajalle ISO 27001 -standardin mukaisen ISMS:n soveltamisalan määrittämiseen NIS2-direktiivin keskeisten palvelujen, DORA-asetuksen kriittisten tai tärkeiden toimintojen, GDPR-käsittelyn, omaisuuserien, toimittajien ja auditointinäytön näkökulmasta.
Käytännön opas tietoturvajohtajille, vaatimustenmukaisuuspäälliköille ja hallituksille siitä, miten laadulliset kyberriskit muunnetaan taloudelliseksi altistukseksi, ISO 27001 -näytöksi, NIS2-valvonnaksi ja DORA:n ICT-häiriönsietokykyä koskeviksi päätöksiksi.
Tämä kattava artikkeli tarjoaa skenaariolähtöisen oppaan tietoturvajohtajille forensisen valmiuden kyvykkyyden rakentamiseksi tavalla, joka täyttää NIS2:n, DORA:n, ISO 27001:n ja GDPR:n tiukat sääntely- ja auditointivaatimukset.
Käytännön opas auditointivalmiiden tiedonsiirtojen vaikutustenarviointien rakentamiseen pilvipalveluille, SCC:ille, alikäsittelijöille, täydentäville toimenpiteille sekä ISO/IEC 27001:2022-, NIS2- ja DORA-näytölle.
Käytännön opas tietoturvajohtajille CI/CD-putkien hallintaan auditoitavina ohjelmistotoimitusketjun järjestelminä: koonnin alkuperätiedot, kovennetut runnerit, allekirjoitetut artefaktit, käyttöönottonäyttö ja Clarysecin politiikkakytkennät.
Tämä artikkeli tarjoaa CISO:ille käytännön pelikirjan GDPR:n ja tekoälyn monimutkaisen rajapinnan hallintaan. Käymme skenaariopohjaisesti läpi, miten LLM-malleja hyödyntävät SaaS-tuotteet saatetaan vaatimustenmukaisiksi keskittymällä koulutusdataan, pääsynhallintaan, rekisteröityjen oikeuksiin ja usean viitekehyksen mukaiseen auditointivalmiuteen.
NIS2-direktiivin 24 tunnin ilmoitusvaatimus muuttaa toimintamallia perusteellisesti. Tämä opas näyttää tietoturvajohtajille ja auditoijille, miten suunnitellaan häiriönsietokykyinen ja vaatimustenmukainen tietoturvapoikkeamiin reagointisuunnitelma, joka kestää sekä viranomaisarvioinnin että todelliset hyökkäykset Clarysecin politiikkojen ja monivaatimustenmukaisuuden työkalupakettien avulla.