#Tietosuoja
Articles tagged with "Tietosuoja"
76 articles
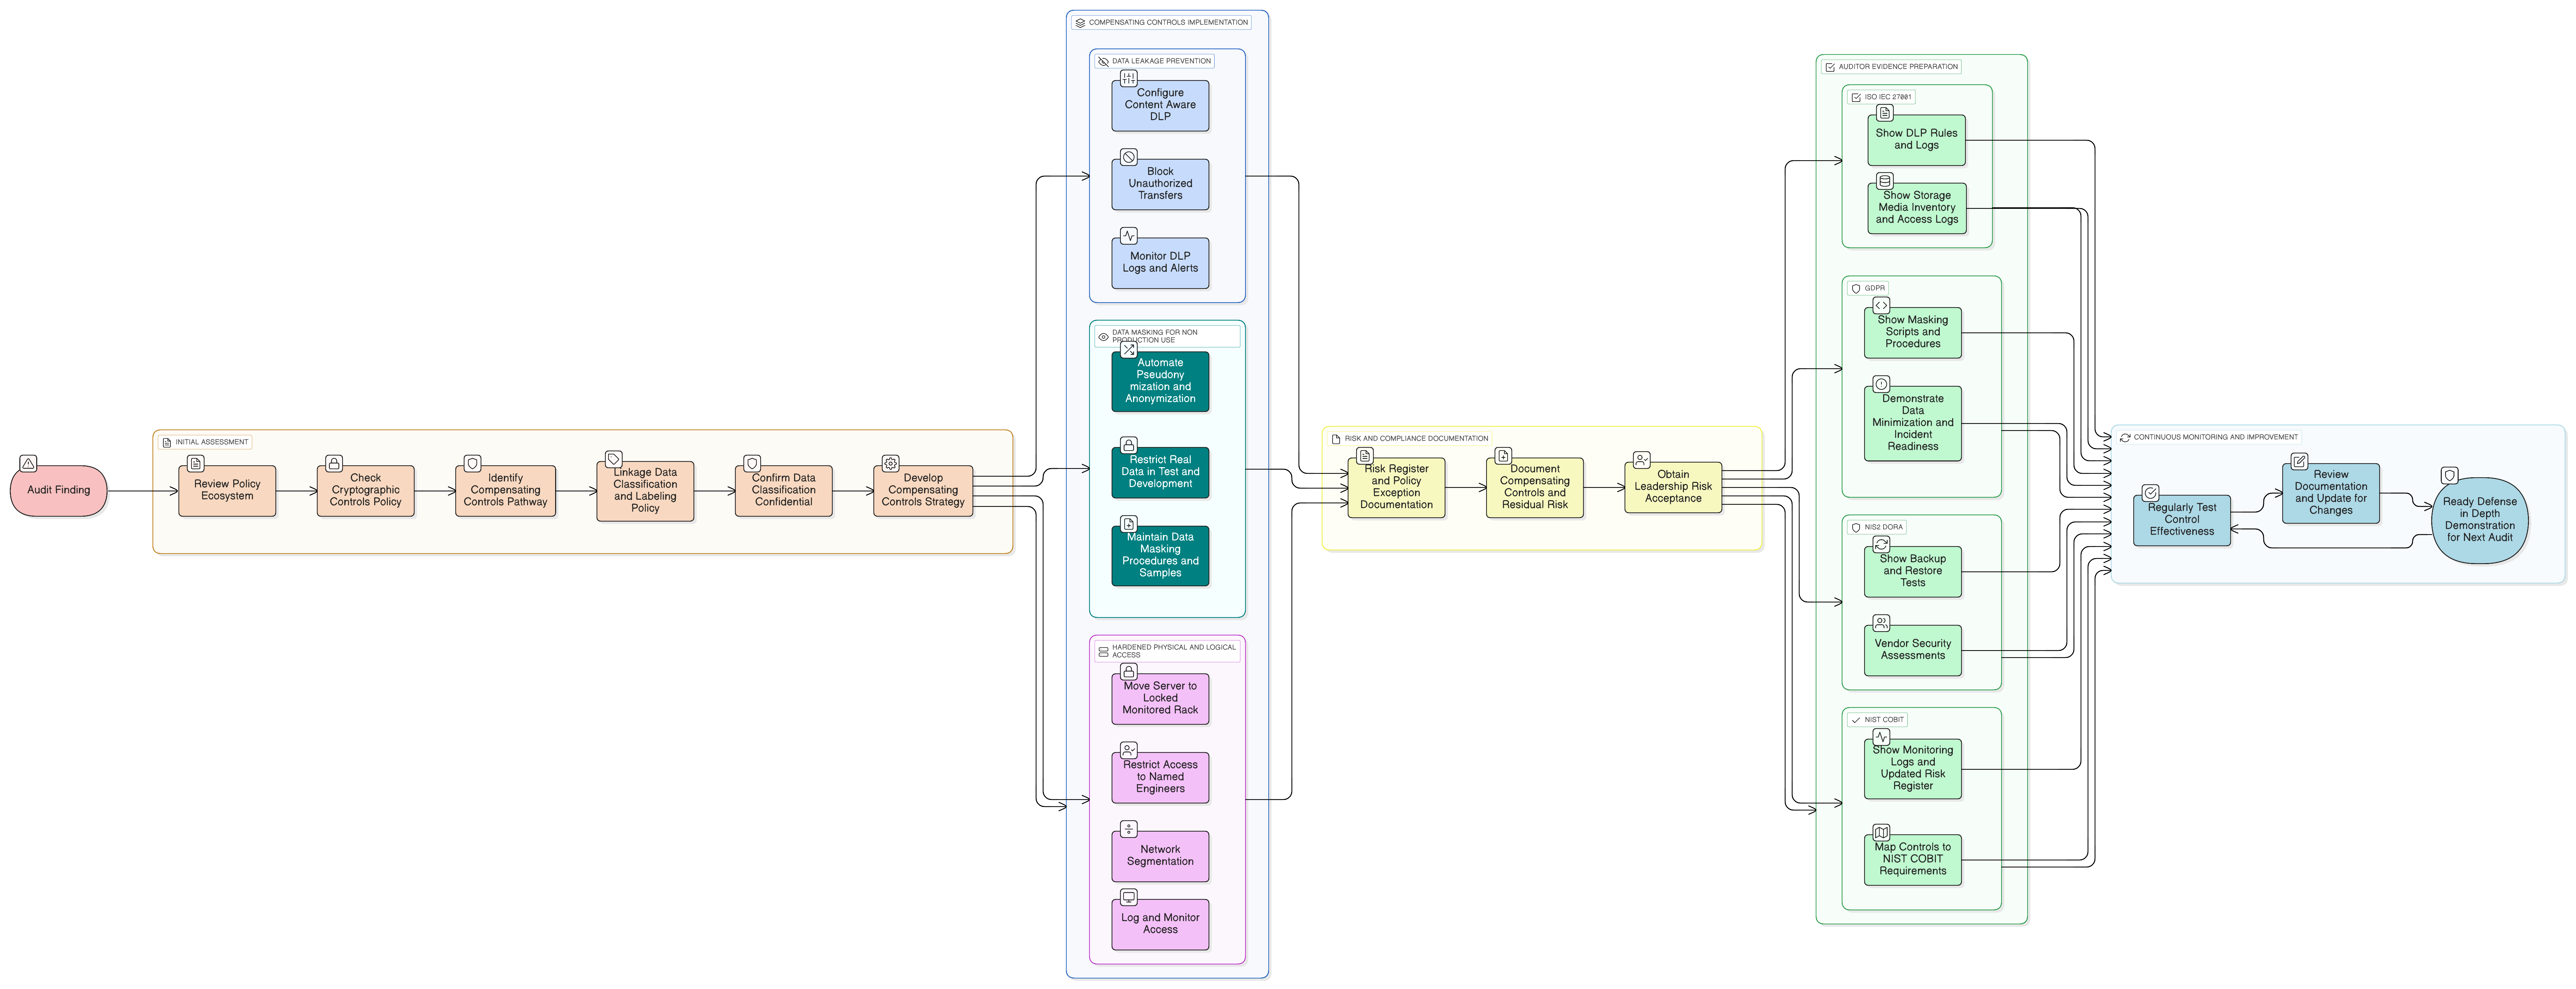
Käytännön opas tietoturvajohtajille korvaavien hallintakeinojen toteuttamiseen ja dokumentointiin levossa olevalle tiedolle silloin, kun salaus ei ole toteuttamiskelpoinen. Käymme läpi todellisen auditointiskenaarion ja kartoitamme kerrokselliset puolustukset ISO/IEC 27001:2022-, GDPR-, NIS2-, DORA- ja NIST-viitekehyksiin.
Muunna vanhentuneeseen dataan liittyvä riski strategiseksi eduksi. Tämä perusteellinen opas kattaa kaiken politiikan laatimisesta ja tallennusvälineiden puhdistamisesta tietojen hävittämisen auditointia kestävän näyttöketjun rakentamiseen hyödyntäen Clarysecin asiantuntijatason tiekarttoja ja politiikkatyökaluja.
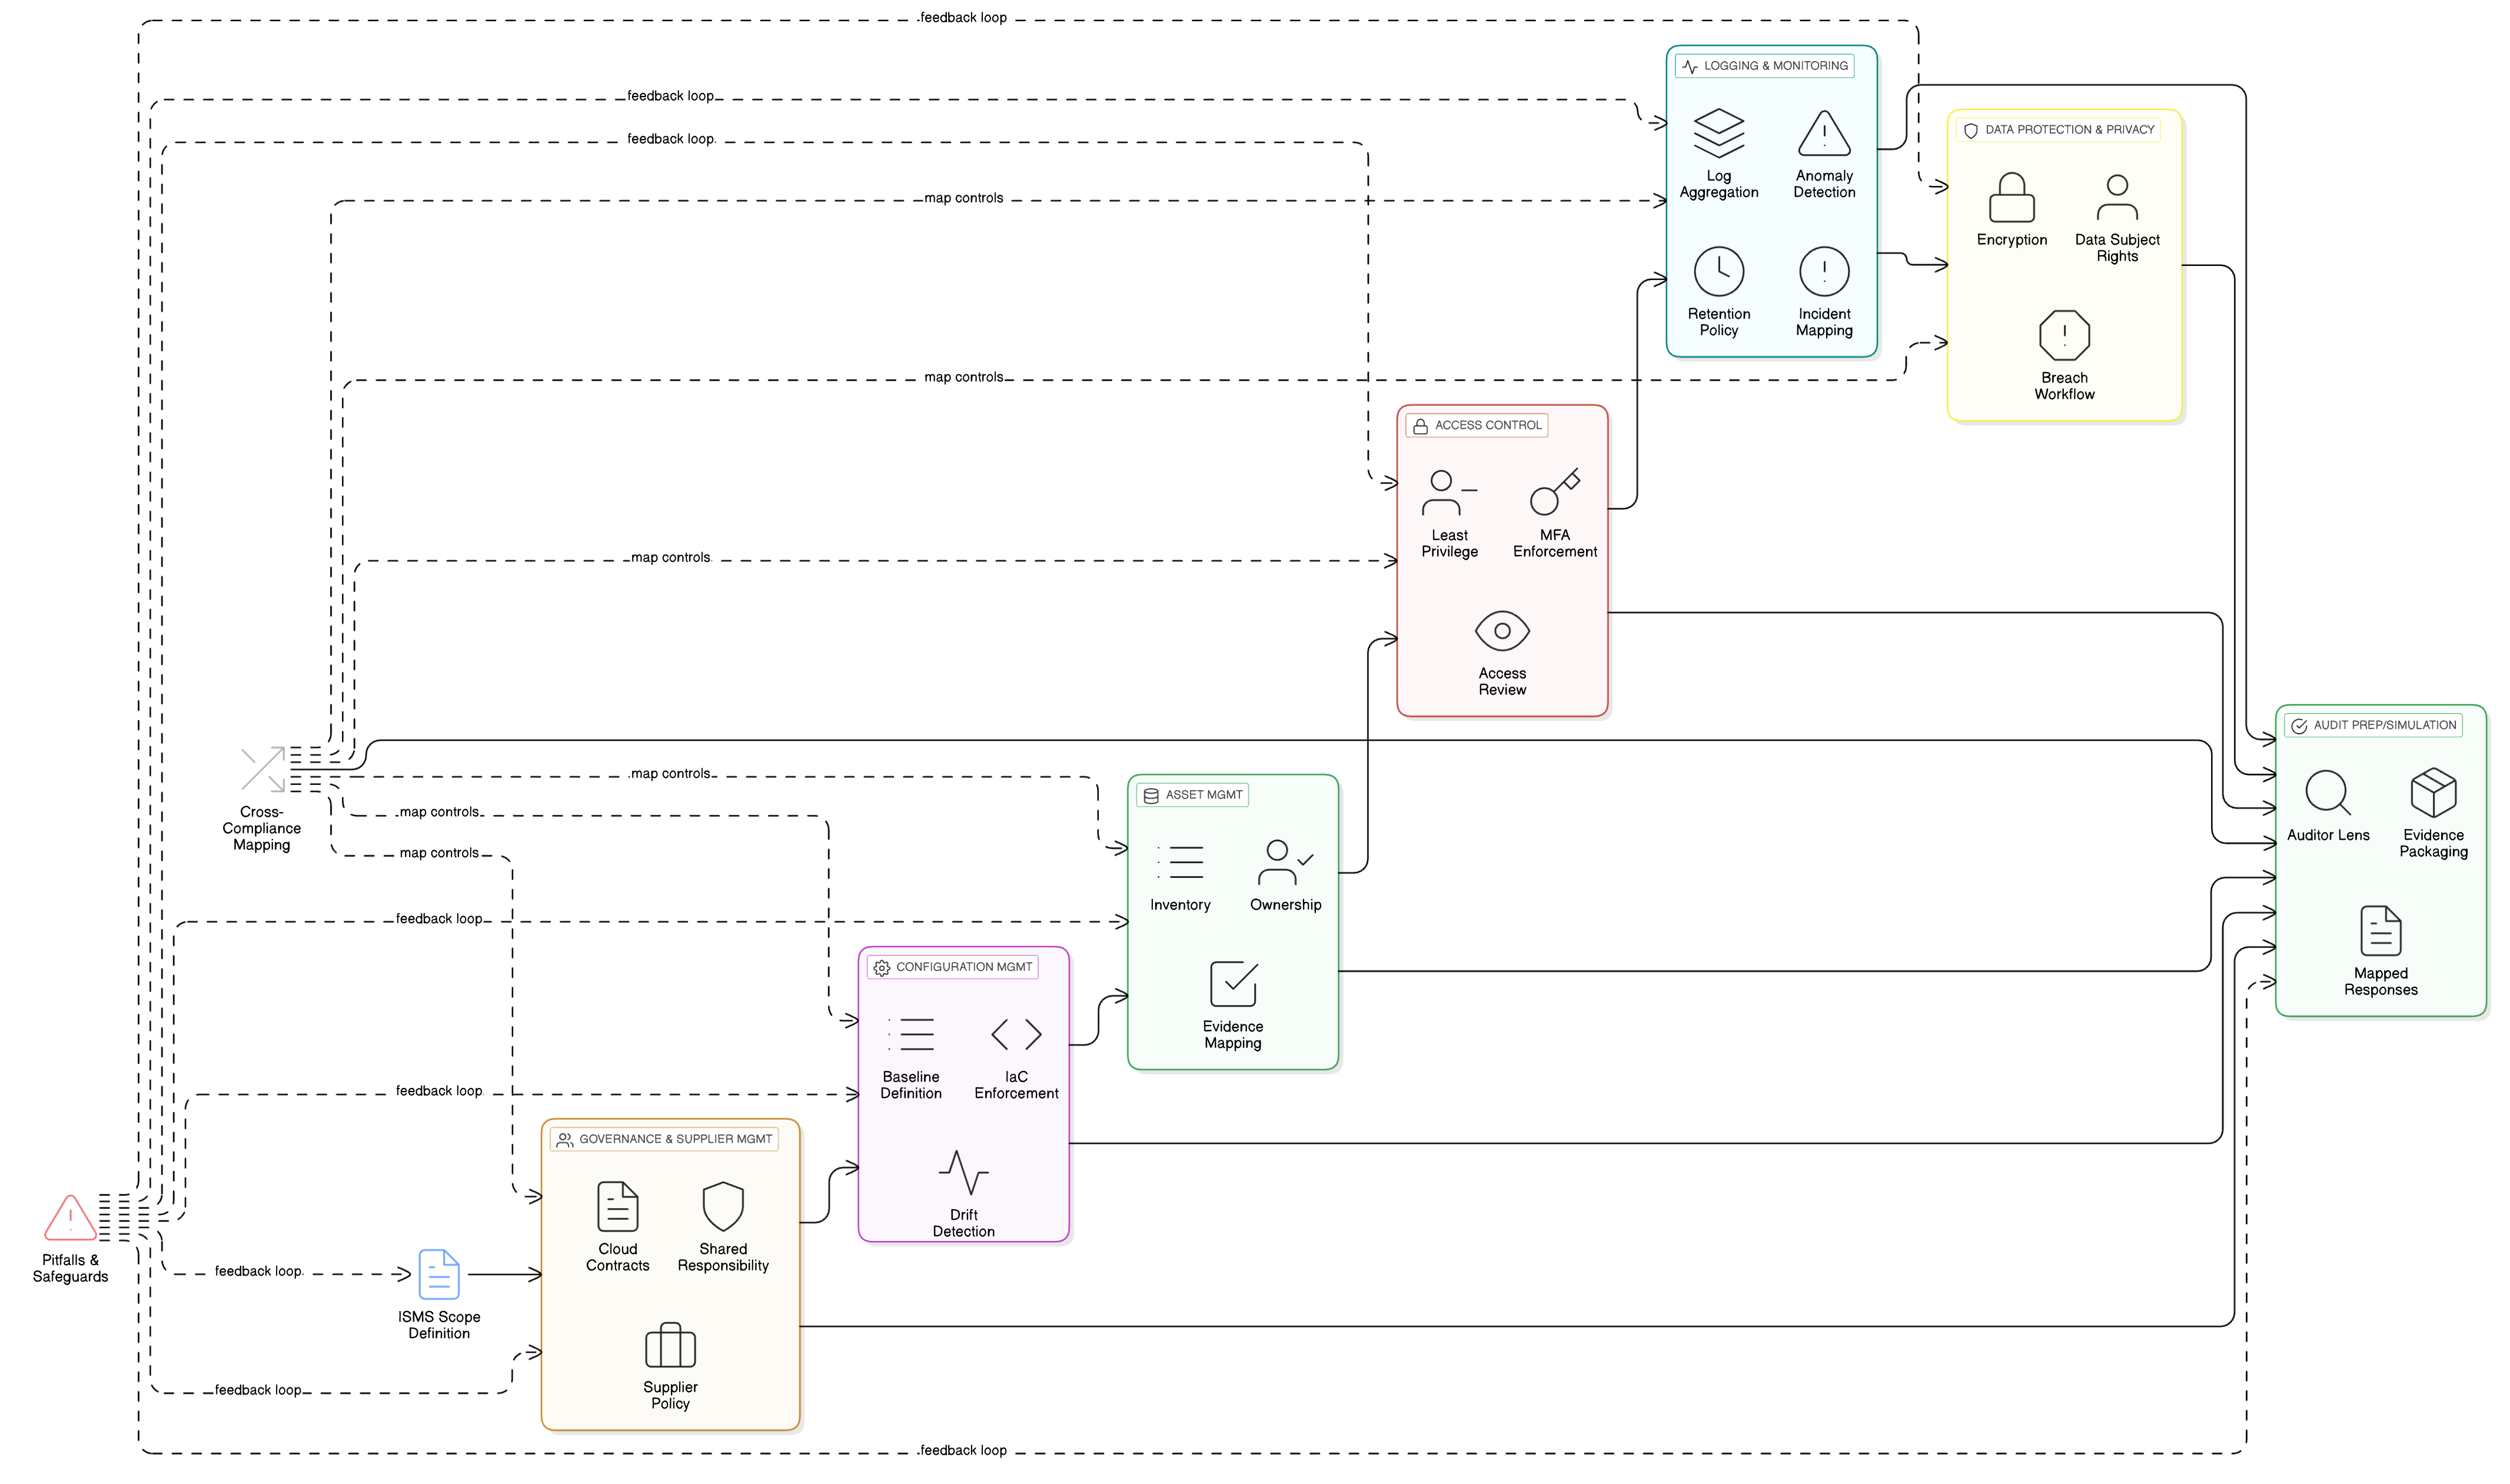
Tietoturvajohtajat, vaatimustenmukaisuuspäälliköt ja pilviarkkitehdit: tutustukaa siihen, miten ISO 27001:2022 -pilvihallintakeinot viedään käytäntöön jatkuvan vaatimustenmukaisuuden saavuttamiseksi. Käytännön esimerkit, tekniset kartoitustaulukot ja Clarysecin käyttövalmiit mallit yhdistävät turvallisuuden, hallinnoinnin ja auditointivalmiuden eri viitekehyksissä.
Kattava opas toimittajariskien hallinnan viemiseksi käytäntöön johtoryhmätason kriiseistä usean viitekehyksen auditointien onnistuneeseen läpäisyyn. Opas hyödyntää tosielämän skenaarioita, Clarysecin Zenith-työkalupaketteja ja toteutuskelpoisia mallisuunnitelmia, jotka suojaavat toimitusketjua koko sen elinkaaren ajan.
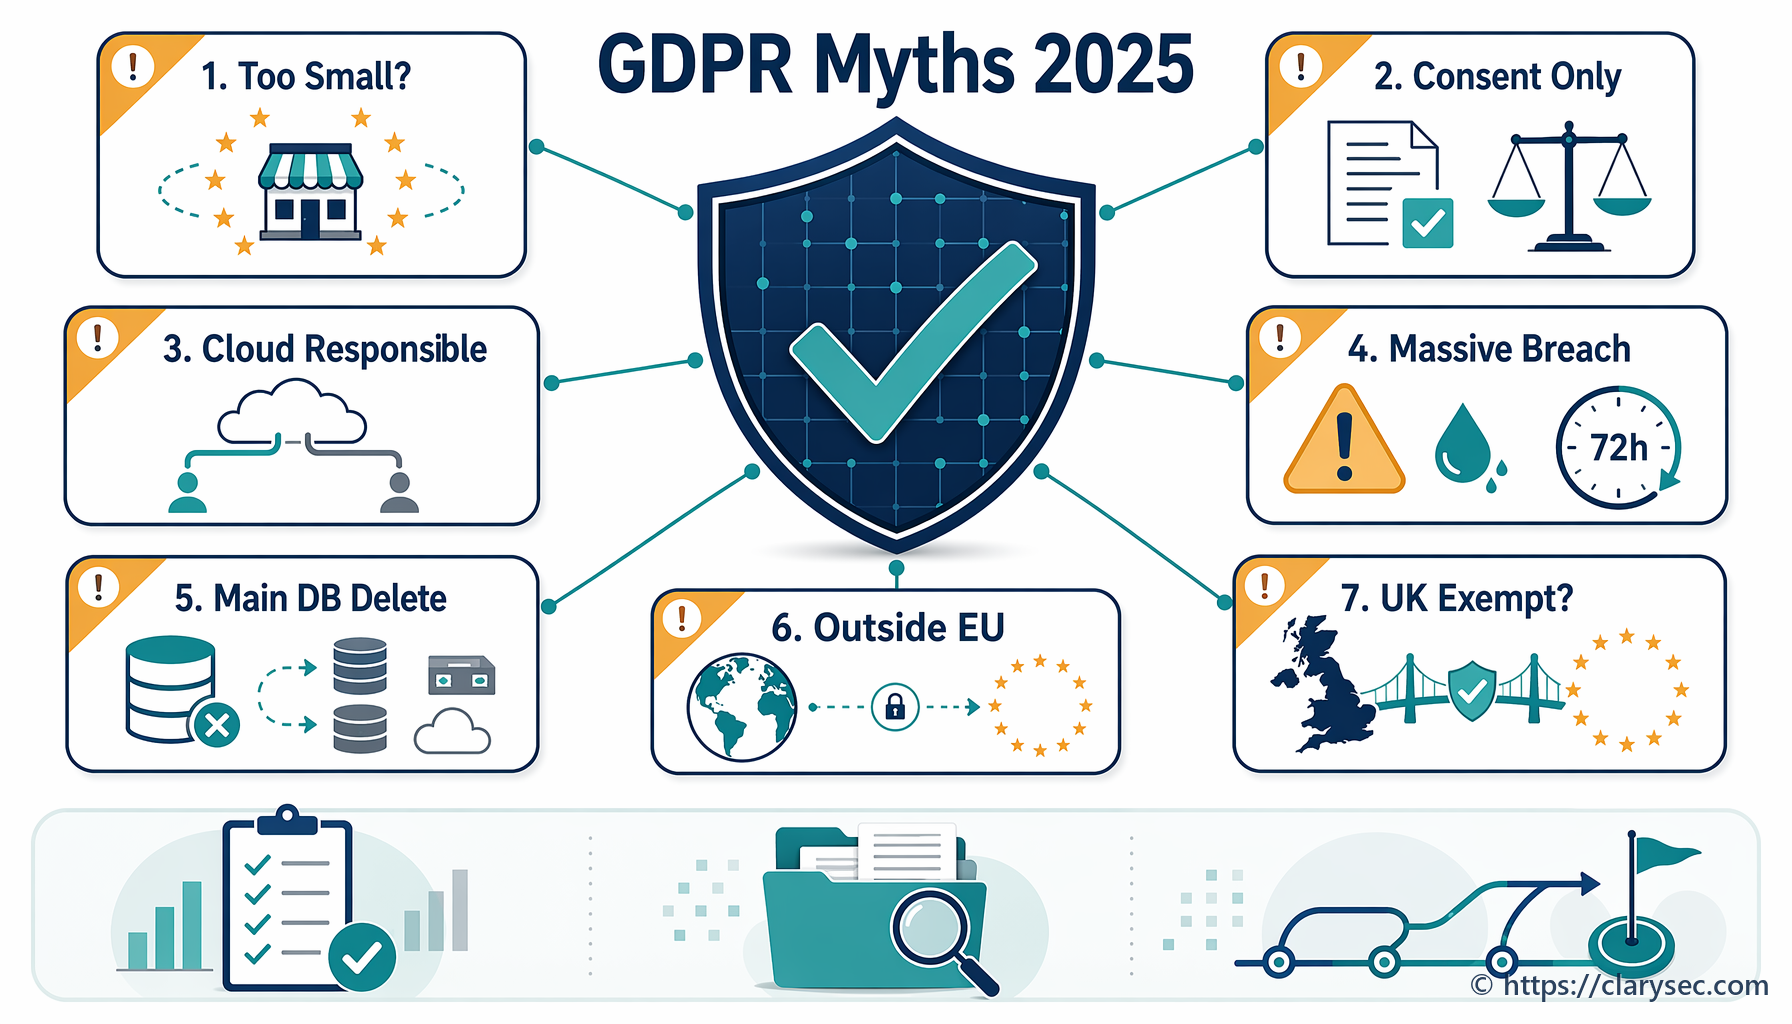
Selvitä totuus vuoden 2025 seitsemän yleisimmän GDPR-myytin taustalla. Asiantuntijaoppaamme kumoaa yleiset väärinkäsitykset suostumuksesta, henkilötietojen tietoturvaloukkauksista ja vaatimustenmukaisuudesta.
Käytännön opas vuodelle 2026 RoPA:n ja tietovirtojen kartoituksen muuttamiseen yhtenäiseksi näyttökerrokseksi GDPR:n 30 artiklaa, NIS2:n kriittisiä palveluja, DORA:n ICT-riippuvuuksia ja ISO/IEC 27001:2022 -auditointeja varten.
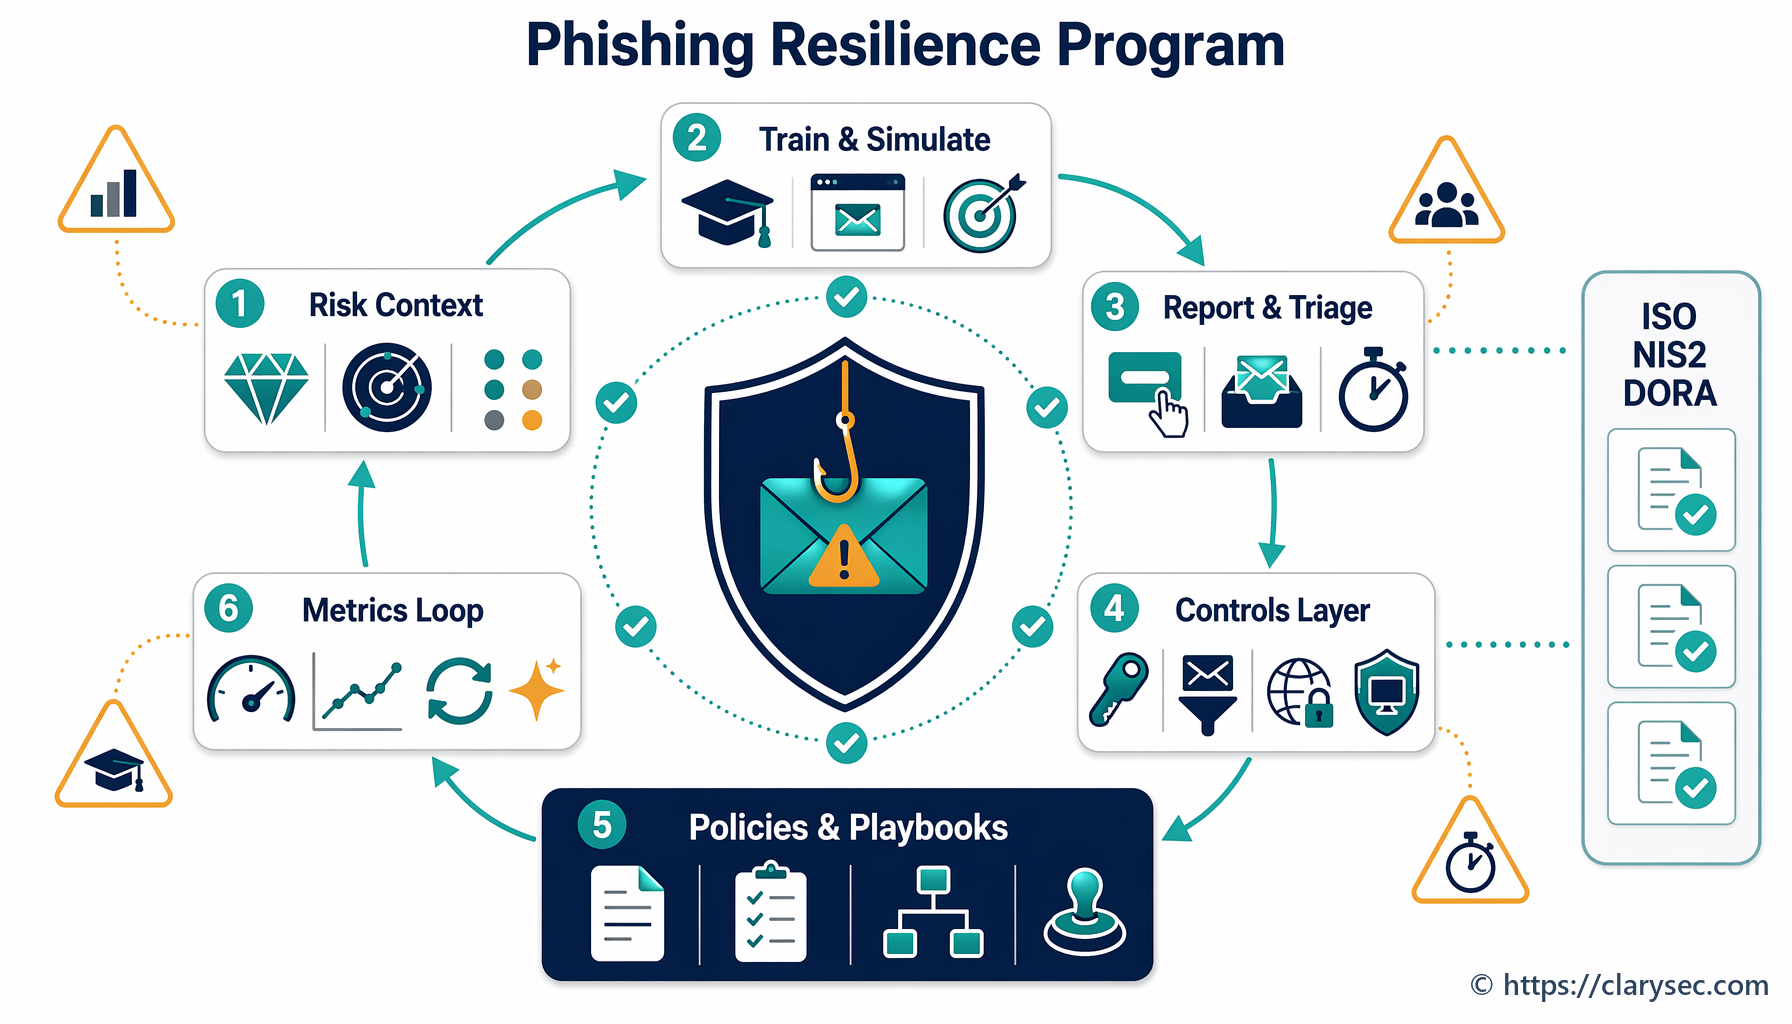
Käytännön opas tietoturvajohtajille ja pk-yritysten omistajille vahvan tietojenkalastelun torjuntakykyohjelman rakentamiseen ISO 27001:2022:n, NIS2:n ja DORA:n vaatimusten mukaisesti.
Miten pk-yritykset voivat toteuttaa pääsynhallinnan ja MFA:n ISO 27001:2022 A.8.2:n, A.8.3:n ja GDPR:n 32 artiklan mukaisesti, pienentää riskiä ja osoittaa vaatimustenmukaisuuden.
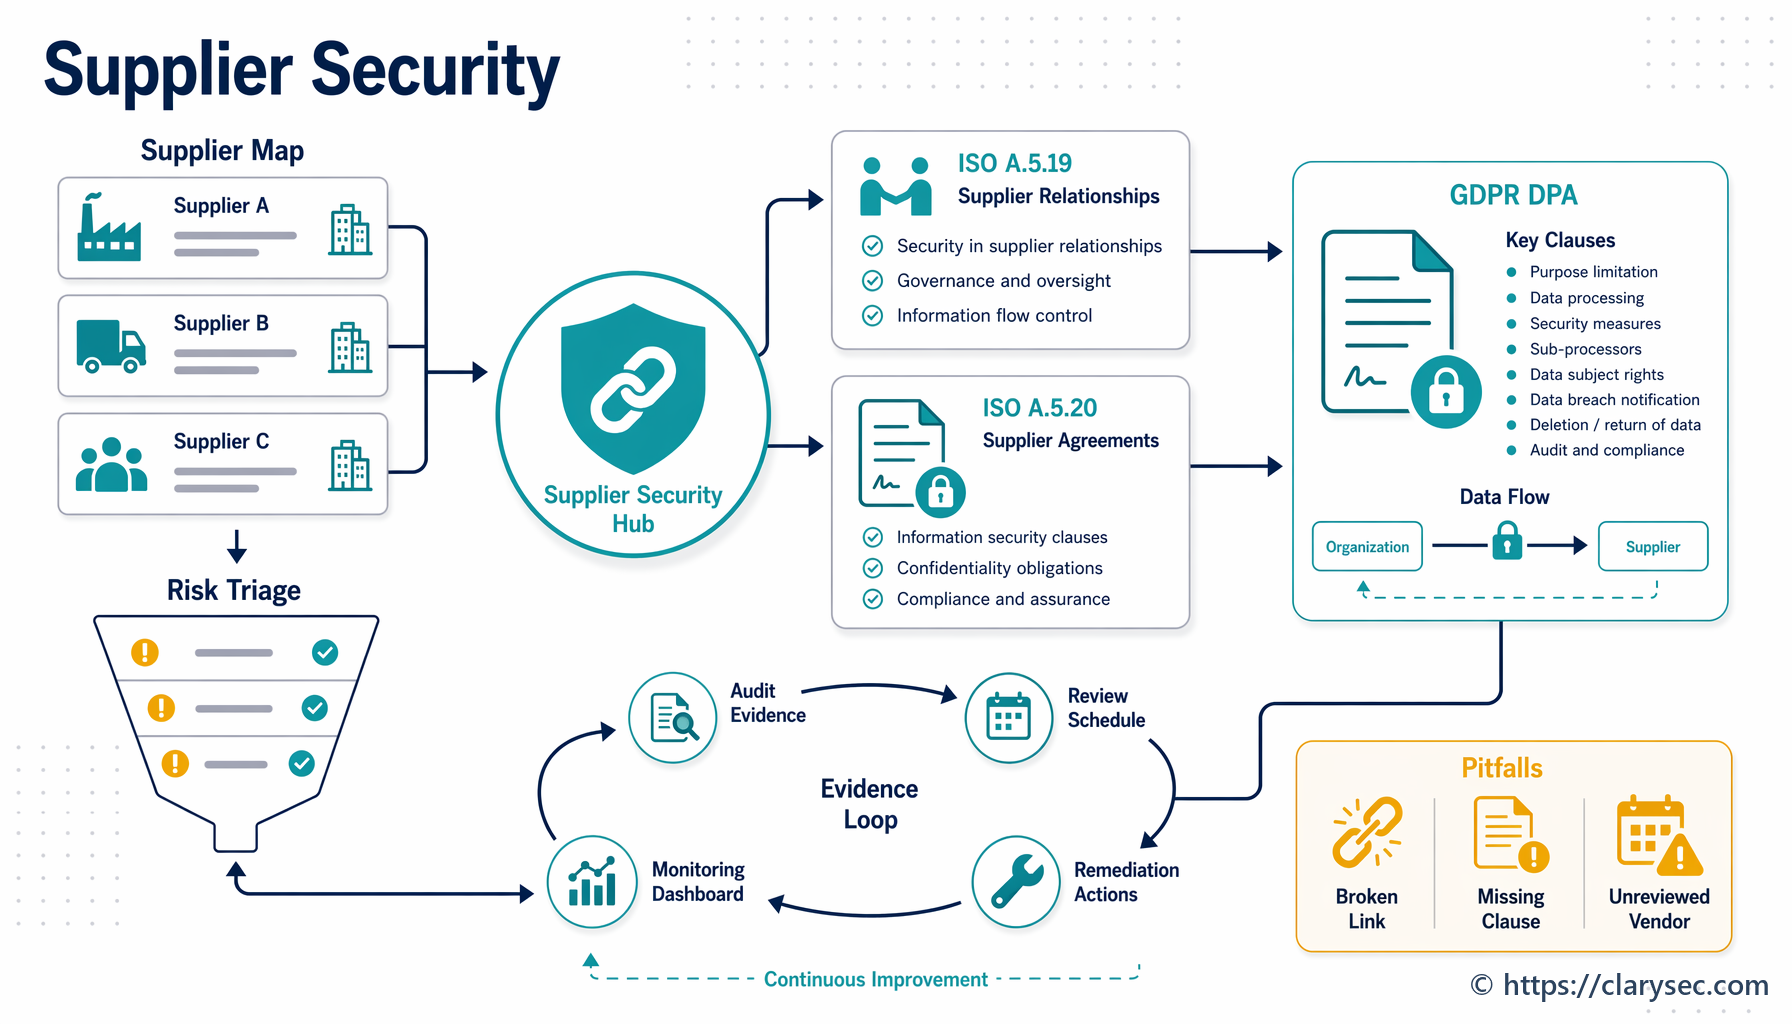
Opi hallitsemaan toimittajariskejä ISO 27001:2022 -standardin hallintakeinojen A.5.19 ja A.5.20 avulla sekä varmistamaan, että henkilötietojen käsittelysopimukset (DPA) ja muut sopimukset täyttävät GDPR:n tiukat vaatimukset.