#Tietoturvapoikkeamiin Reagointi
Articles tagged with "Tietoturvapoikkeamiin Reagointi"
62 articles
Tietoturvalokit ovat välttämättömiä tietoturvapoikkeamiin reagoinnissa, mutta ne sisältävät usein henkilötietoja. Tämä pelikirja näyttää, miten lokit hallitaan GDPR:n, ISO 27701:n, NIS2:n ja DORA:n vaatimusten mukaisesti.
Käytännön opas tietoturvajohtajille ja vaatimustenmukaisuustiimeille turvallisen tiedostonsiirron hallintaan, ISO/IEC 27001:2022 -hallintakeinojen kartoittamiseen GDPR:ään, NIS2:een ja DORA:an sekä auditointivalmiin näytön tuottamiseen.
Käytännön opas tietoturvajohtajalle pilvipalvelujen jaetun vastuun matriisin rakentamiseen: matriisi osoittaa, kuka omistaa kunkin kontrollin, mitä todentavaa aineistoa tarvitaan ja miten pilvipalveluntarjoajia ja alikäsittelijöitä hallitaan ISO/IEC 27001:2022-, NIS2-, DORA- ja GDPR-vaatimusten näkökulmasta.
Käytännön opas NIST SP 800-207 -standardin mukaisen Zero Trust -arkkitehtuurin muuntamiseen auditointikelpoiseksi todentavaksi aineistoksi ISO/IEC 27001:2022-, NIS2-, DORA-, GDPR- ja asiakastietoturvakatselmuksia varten.
Käytännön opas EU:n kybersolidaarisuussäädökseen valmistautumiseen hyödyntämällä ISO/IEC 27001:2022 -näyttöä, Clarysecin politiikkoja, toimittajahallintaa, tietoturvapoikkeamiin reagointia, lokitusta, jatkuvuutta ja vaatimustenmukaisuuden ristiinkartoitusta NIS2:n, DORA:n, GDPR:n, NIST CSF 2.0:n ja COBIT 2019:n osalta.
Käytännönläheinen Clarysec-opas ISO 27001 -ohjatun kyberuhkatiedon jakamisen rakentamiseen vuonna 2026 DORA Article 45:n, NIS2-yhteistyön, GDPR:n mukaisen tietojen luovuttamisen, ISAC-osallistumisen ja auditointivalmiin näytön tueksi.
Käytännön tiekartta CRA-tuoteturvallisuusaineiston rakentamiseen ISO/IEC 27001:2022 -standardin, SBOM-hallinnan, haavoittuvuuksien koordinoidun julkistamisen, toimittajanäytön ja markkinoille saattamisen jälkeisen seurannan avulla.
Käytännön opas tietoturvajohtajalle EU Cyber Resilience Act 2026 -haavoittuvuusraportointiin valmistautumiseen integroimalla ISO 27001:2022, CVD, SBOM:t, NIS2, DORA, GDPR ja Clarysecin näyttöön perustuvat työnkulut.
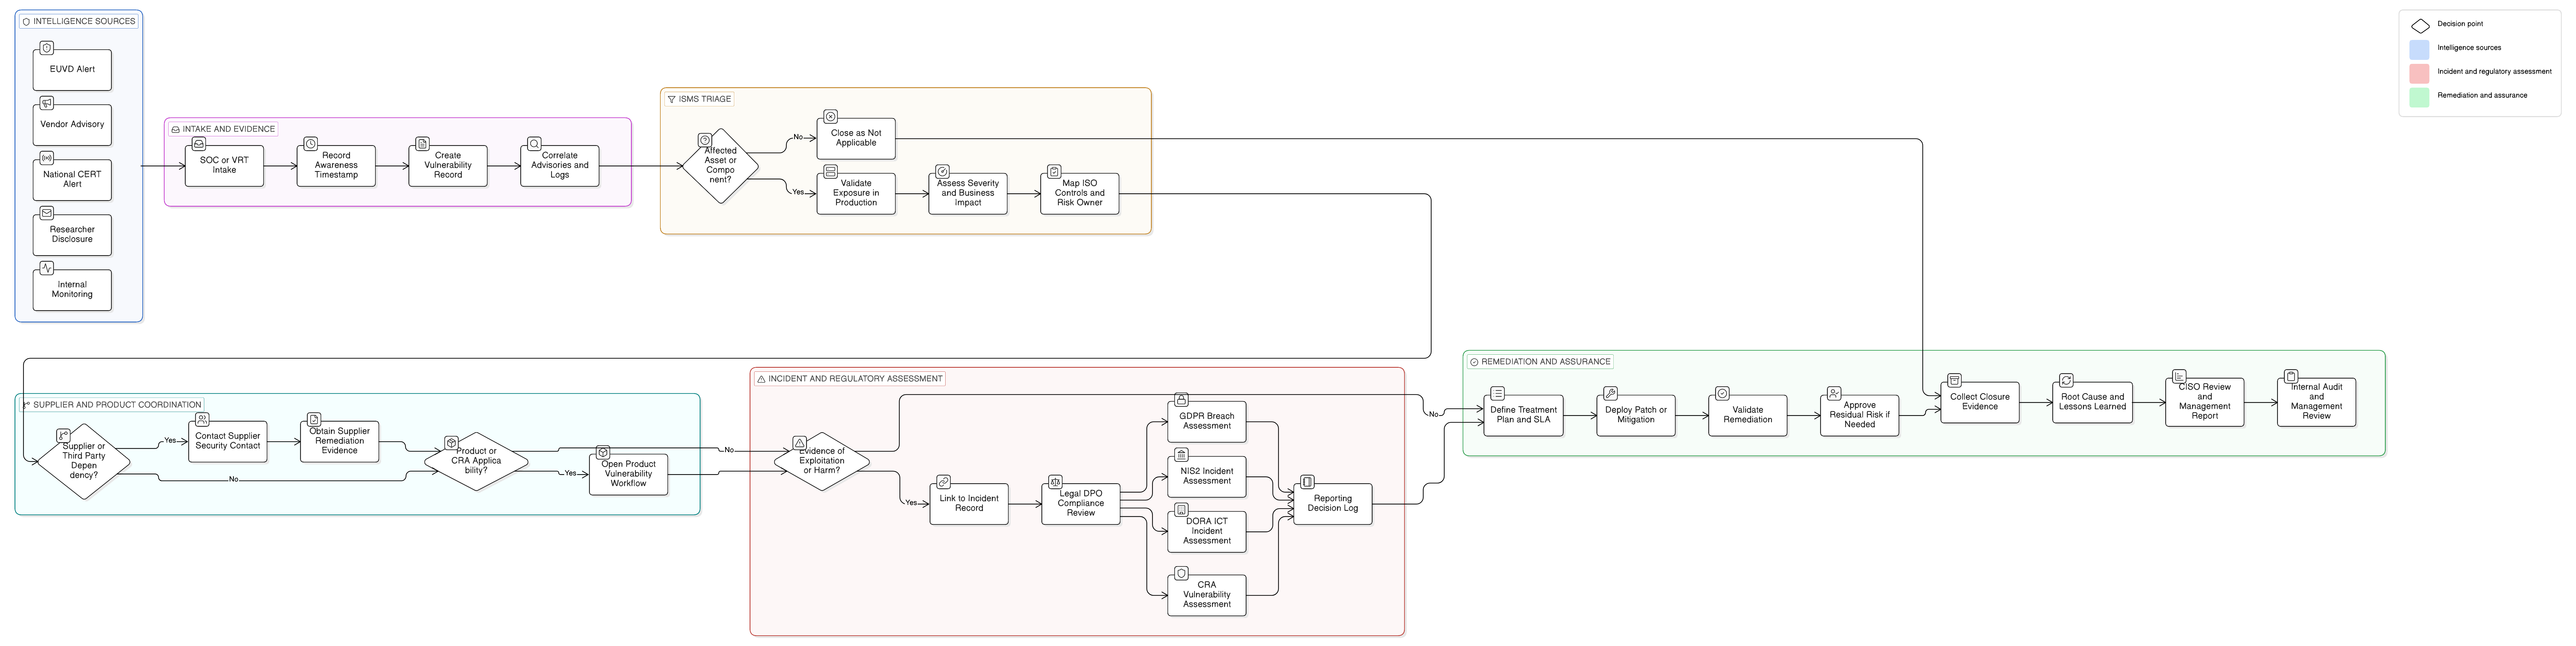
ENISA EUVD muuttaa tapaa, jolla EU-organisaatiot hyödyntävät uhkatiedustelua, hallitsevat CVD-prosesseja, koordinoivat toimittajia ja tuottavat näyttöä NIS2-, DORA-, GDPR- ja CRA-raportointipäätöksistä. Tämä opas näyttää, miten ISO/IEC 27001:2022, Clarysec-politiikat, Zenith Blueprint ja Zenith Controls muuttavat haavoittuvuushälytykset auditoitavaksi toimintamalliksi.