#Tietoturvapoikkeamiin Reagointi
Articles tagged with "Tietoturvapoikkeamiin Reagointi"
62 articles
Käytännön opas haavoittuvuuksien korjaus-SLA-mallien määrittelyyn, hyväksymiseen, seurantaan, todentamiseen ja puolustamiseen ISO/IEC 27001:2022:n, NIS2:n, DORA:n, GDPR:n, NIST CSF 2.0:n ja COBIT 2019:n auditointiodotuksissa.
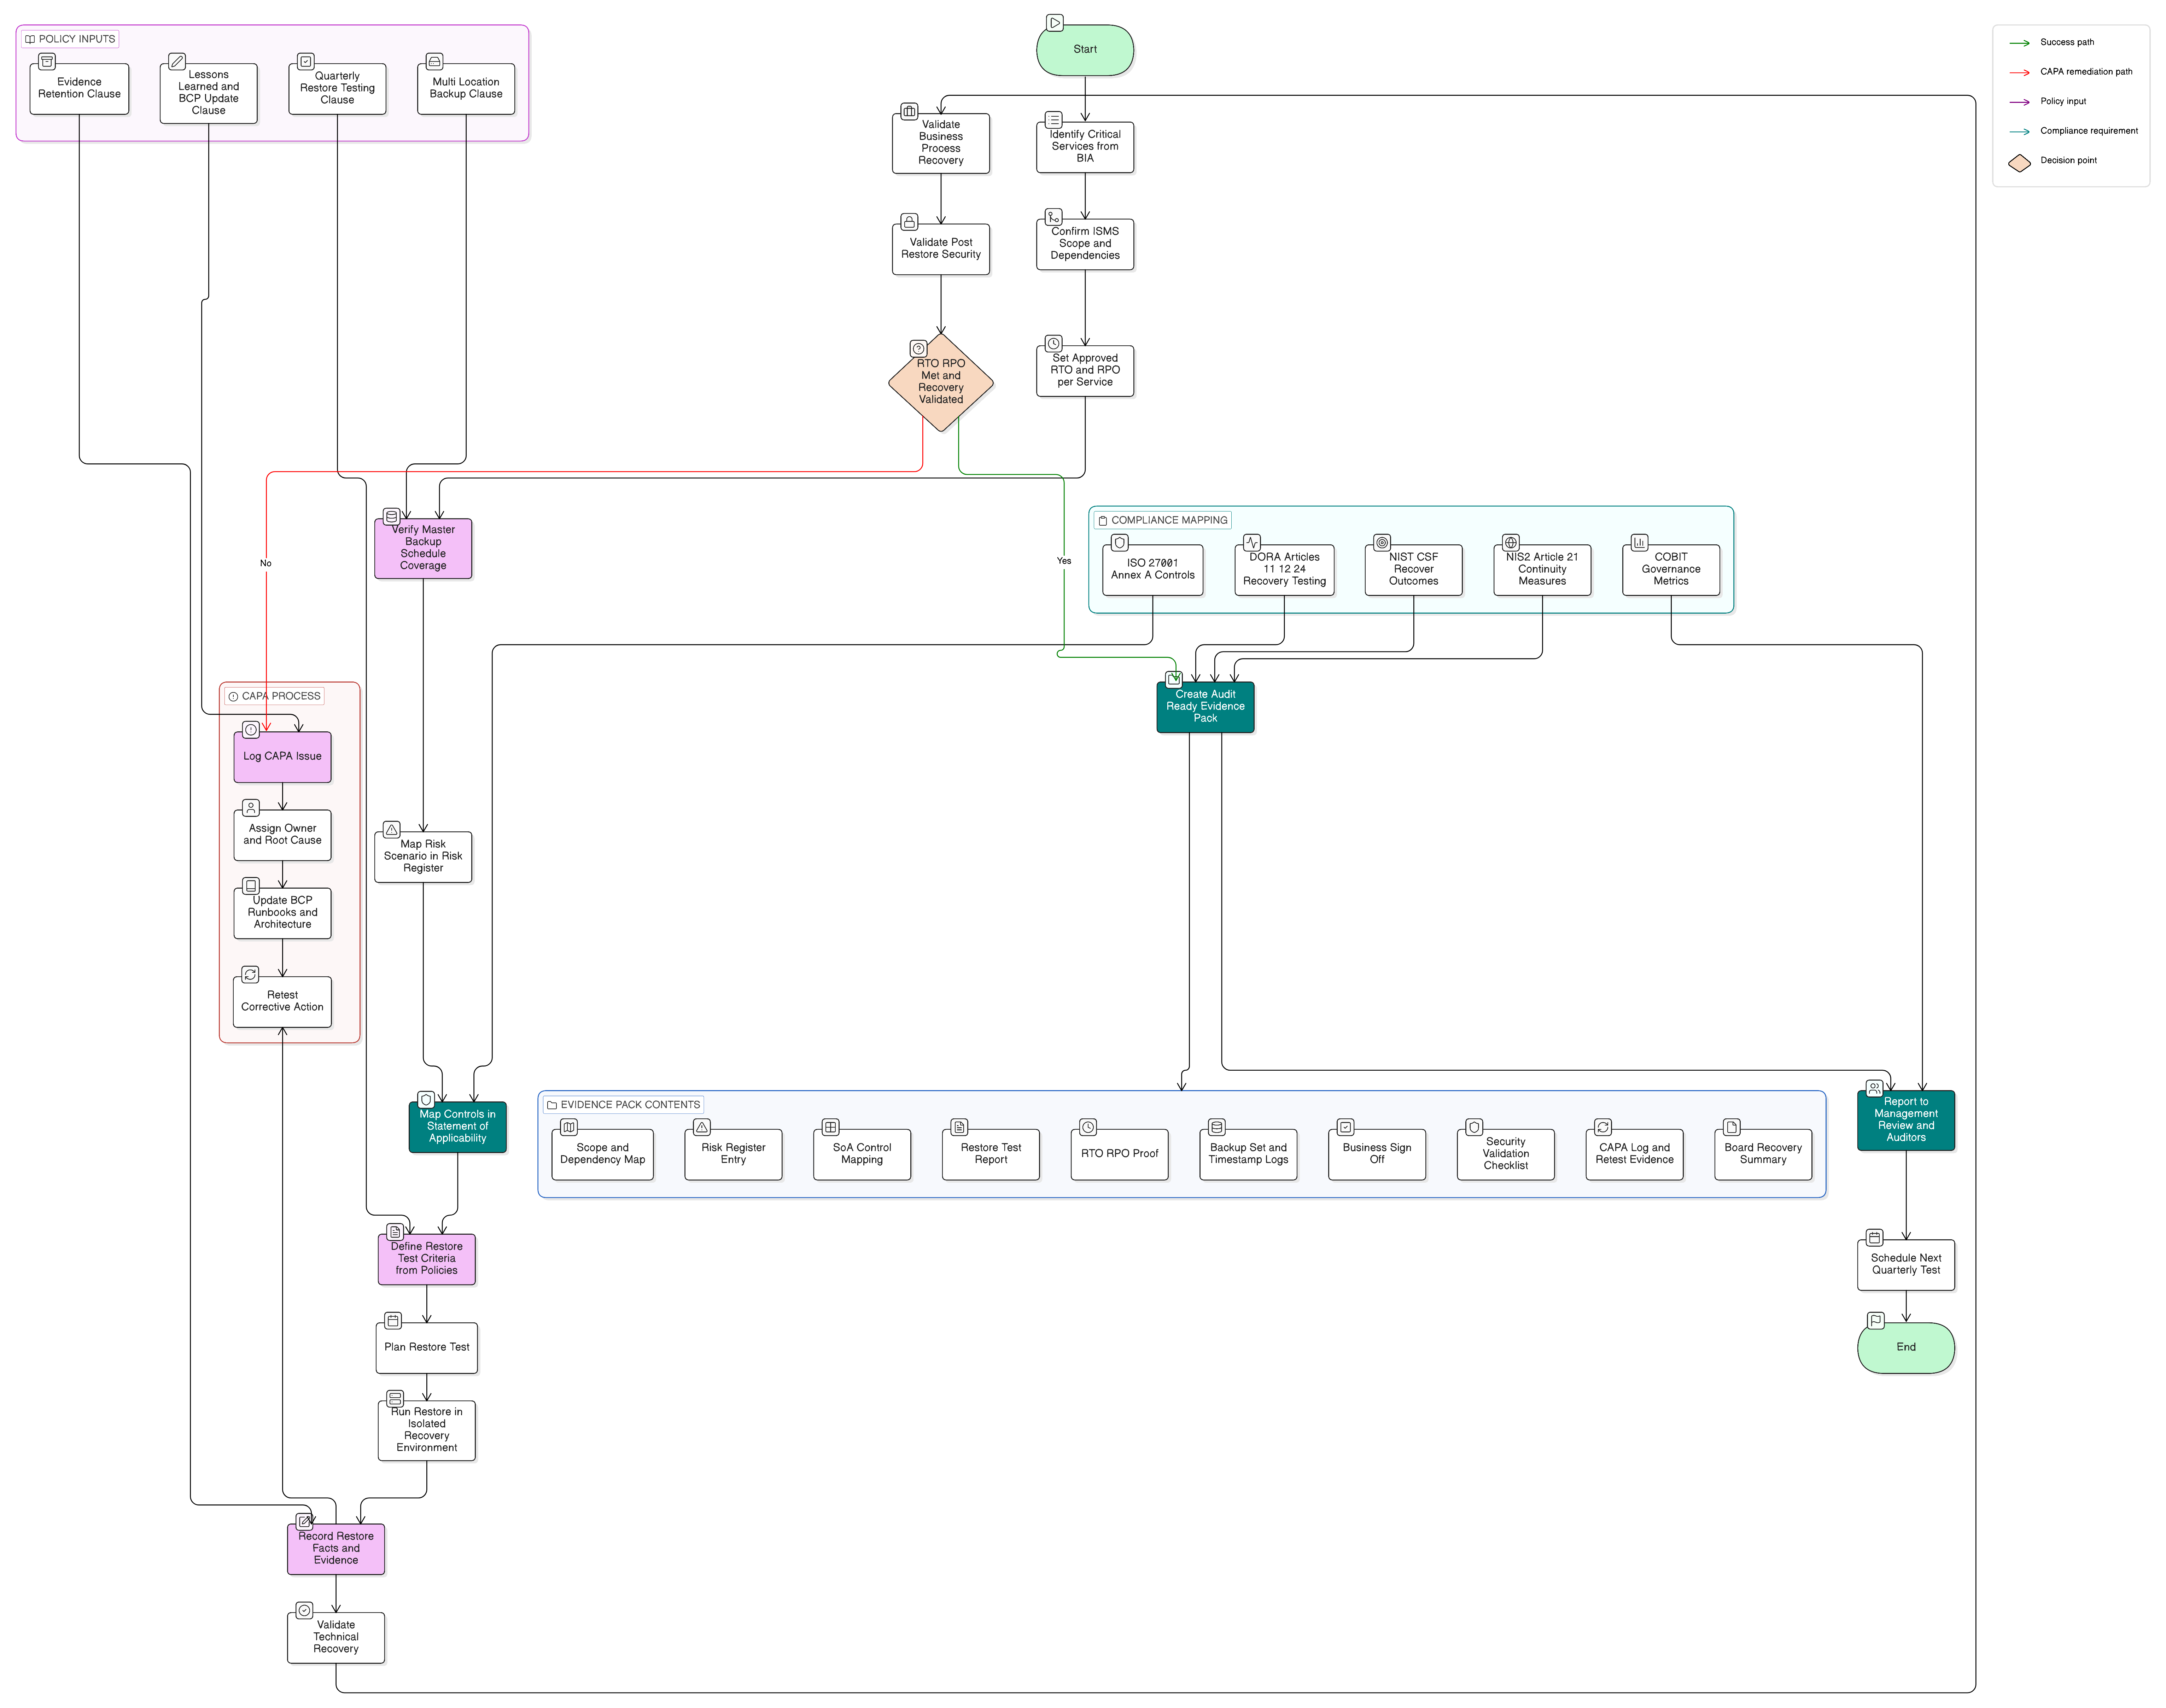
Varmuuskopiointitestaus ei ole enää pelkkää teknistä hygieniaa. Tietoturvajohtajien on osoitettava palautuskelpoisuus, RTO/RPO-suorituskyky, kontrollien jäljitettävyys ja jatkuva parantaminen.
Käytännön opas tietoturvajohtajille, compliance-vastaaville ja ICT-palveluntarjoajille DORA:n digitaalisen häiriönsietokyvyn testausohjelman hallintaan sekä jokaisen testin muuttamiseen uudelleenkäytettäväksi ISO/IEC 27001:2022 -auditointinäytöksi.
Käytännön opas yhtenäisen poikkeamien vakavuusluokittelumallin rakentamiseen: malli yhdistää DORA-asetuksen merkittävät ICT-poikkeamat, NIS2-direktiivin merkittävät poikkeamat ja GDPR:n henkilötietojen tietoturvaloukkauksiin liittyvän riskin ISO/IEC 27001:2022 -näyttöön.
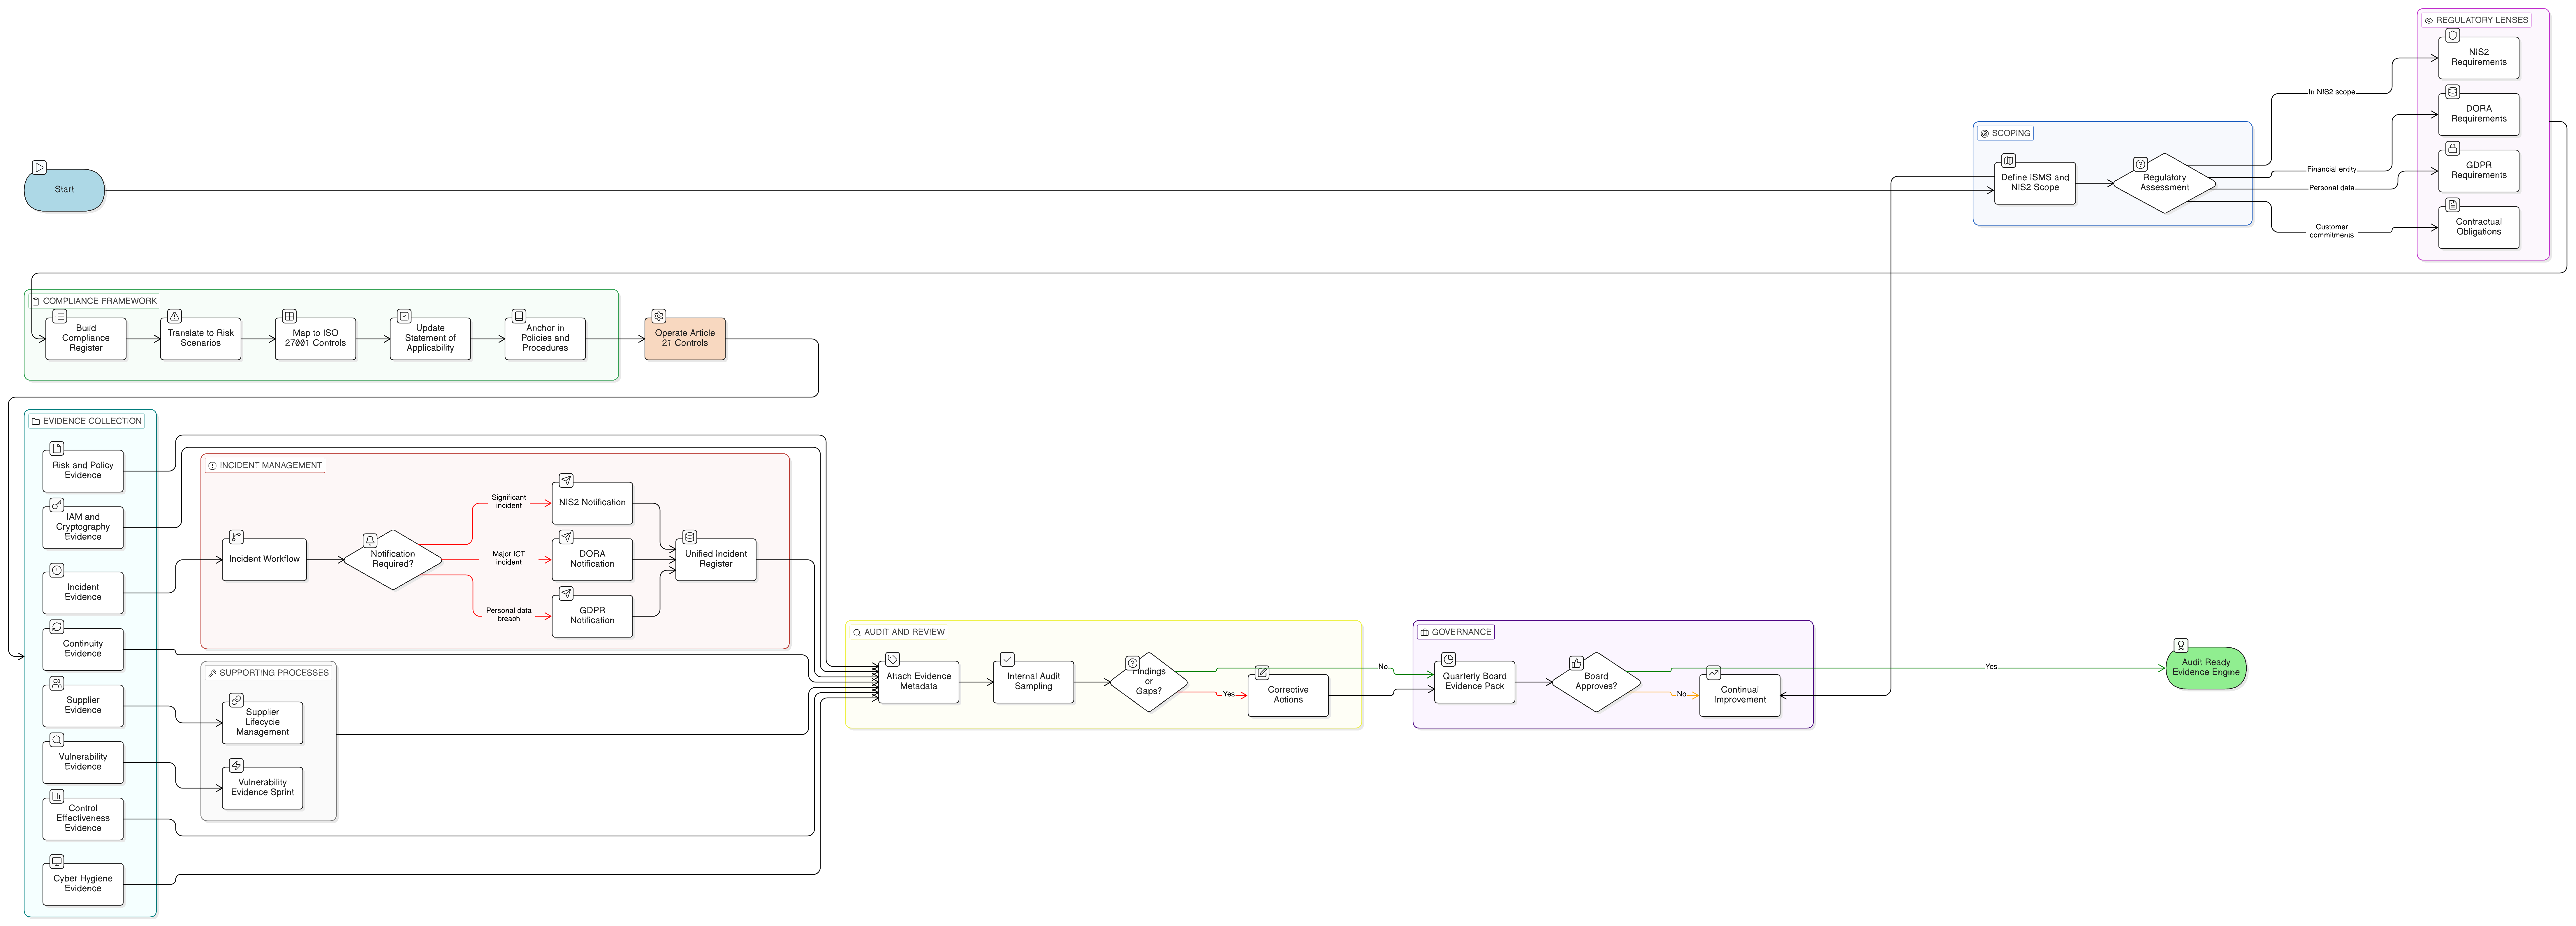
Opi käyttämään ISO/IEC 27001:2022 -standardin mukaista sisäistä auditointia ja johdon katselmusta yhtenäisenä näyttömoottorina NIS2:n, DORA:n, GDPR:n, toimittajariskien, asiakkaiden varmentamisen ja hallituksen vastuuvelvollisuuden tueksi.
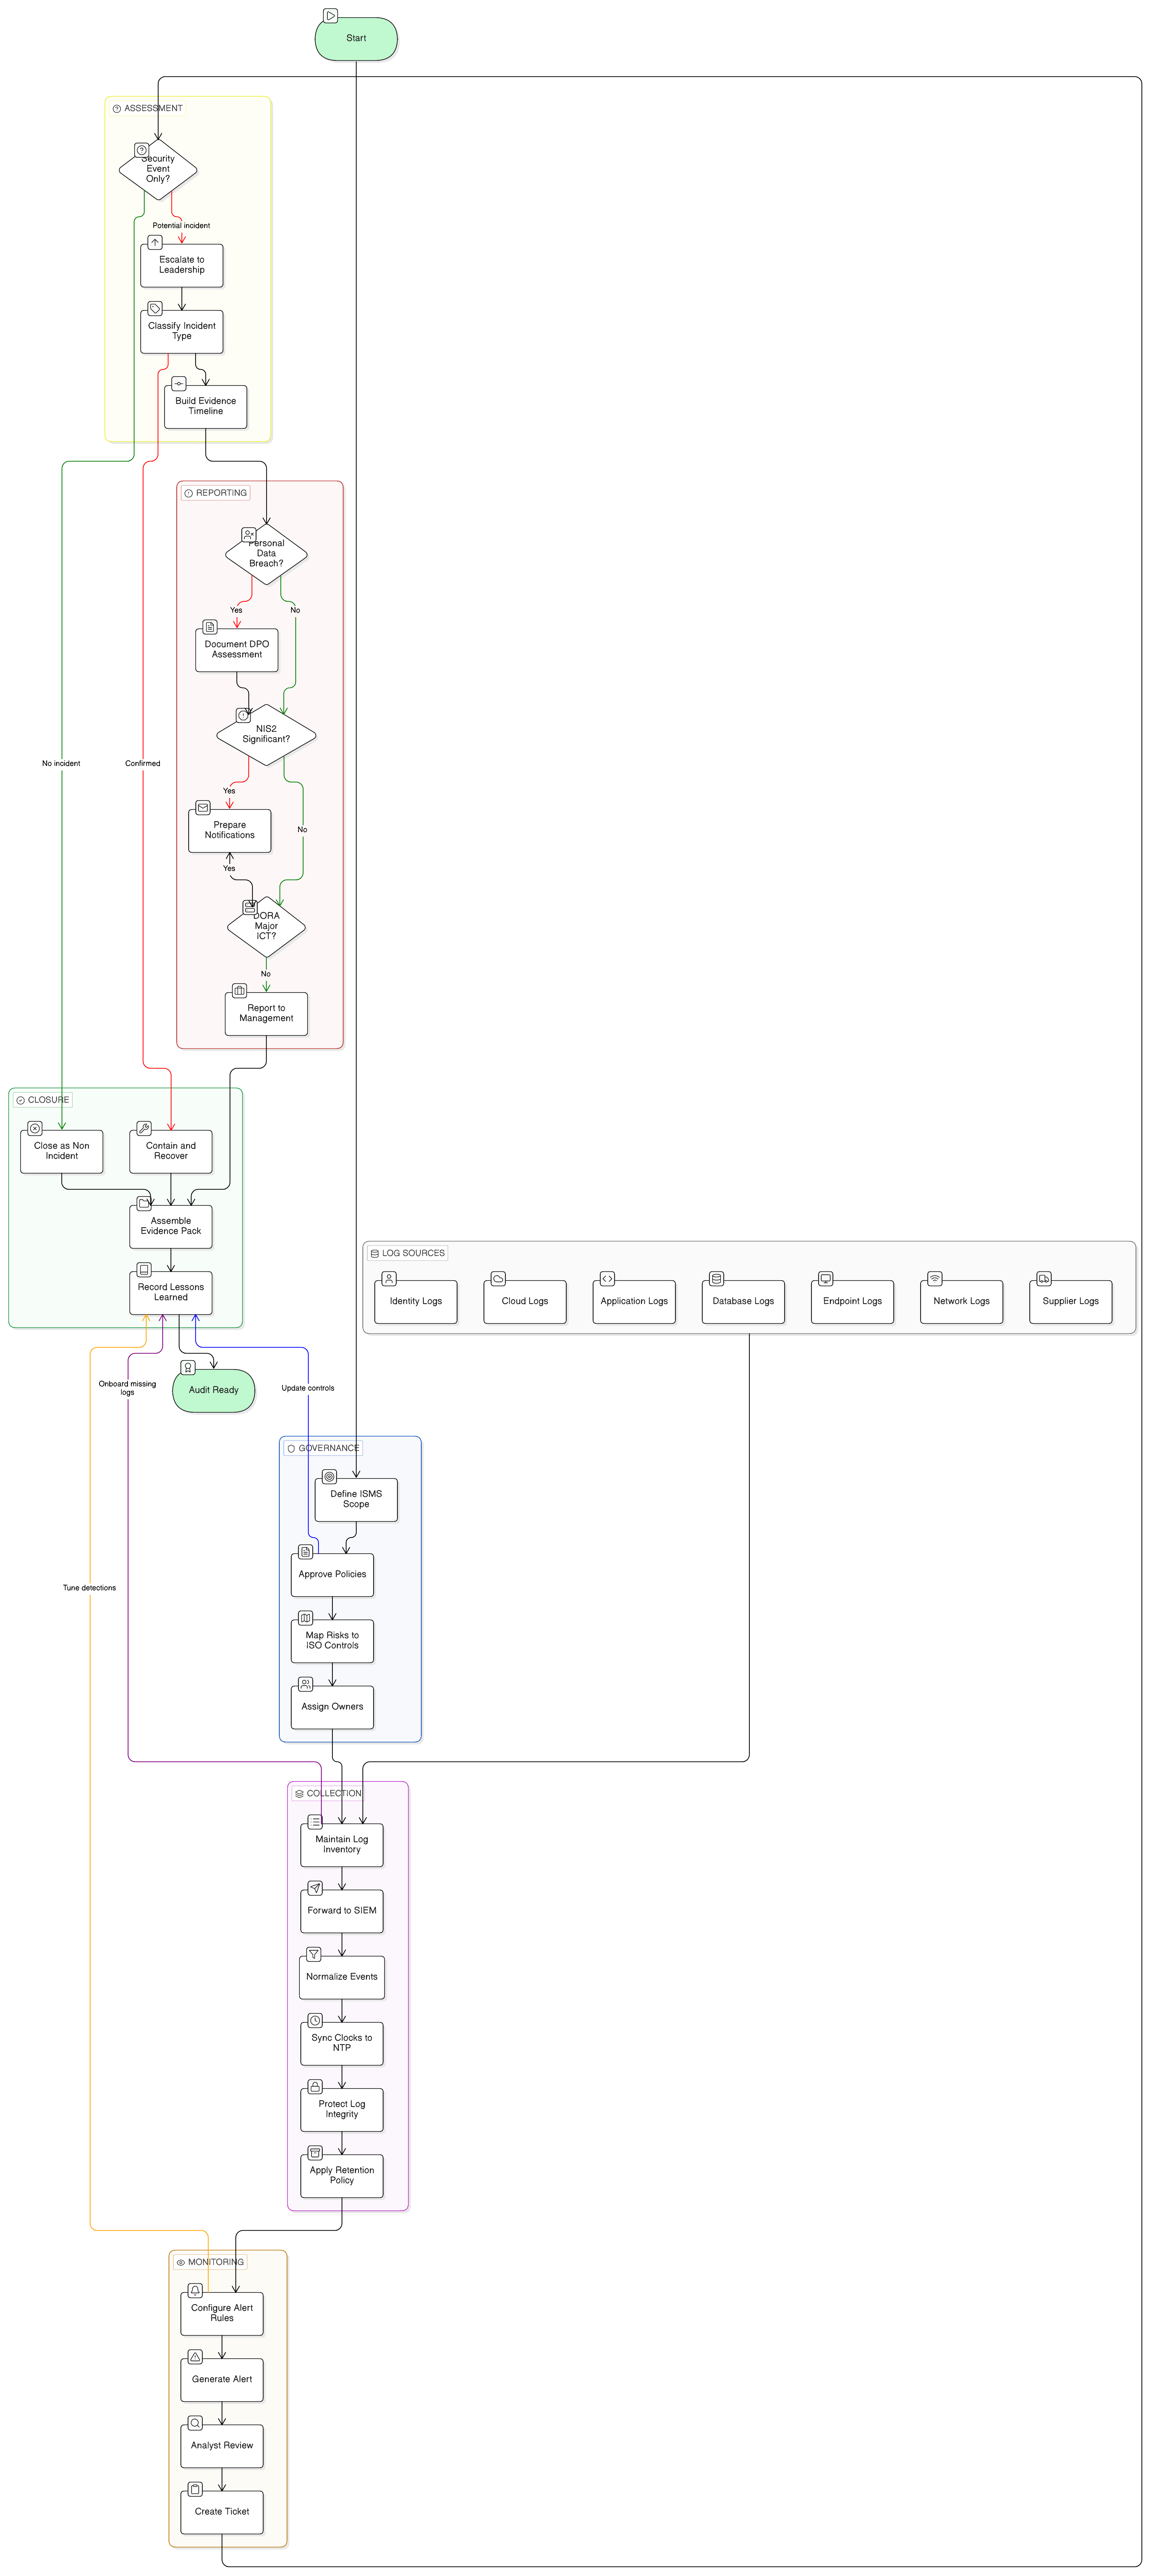
Käytännön opas auditointivalmiin ISO/IEC 27001:2022 -lokitus- ja valvontanäytön rakentamiseen NIS2-, DORA- ja GDPR-vaatimuksia varten: hallintakeinokartoitus, politiikkalausekkeet, poikkeamien työnkulut, toimittajien lokitusvaatimukset ja näyttöpaketin kokoaminen.
Viranomais- ja sääntely-yhteystietorekisteri ei ole enää hallinnollinen ylläpitoluettelo. NIS2:n, DORA:n, GDPR:n ja ISO/IEC 27001:2022:n näkökulmasta se on operatiivista näyttöä siitä, että organisaatio pystyy ilmoittamaan oikealle viranomaiselle, valvontaviranomaiselle, toimittajalle tai johdolle ennen määräajan umpeutumista.
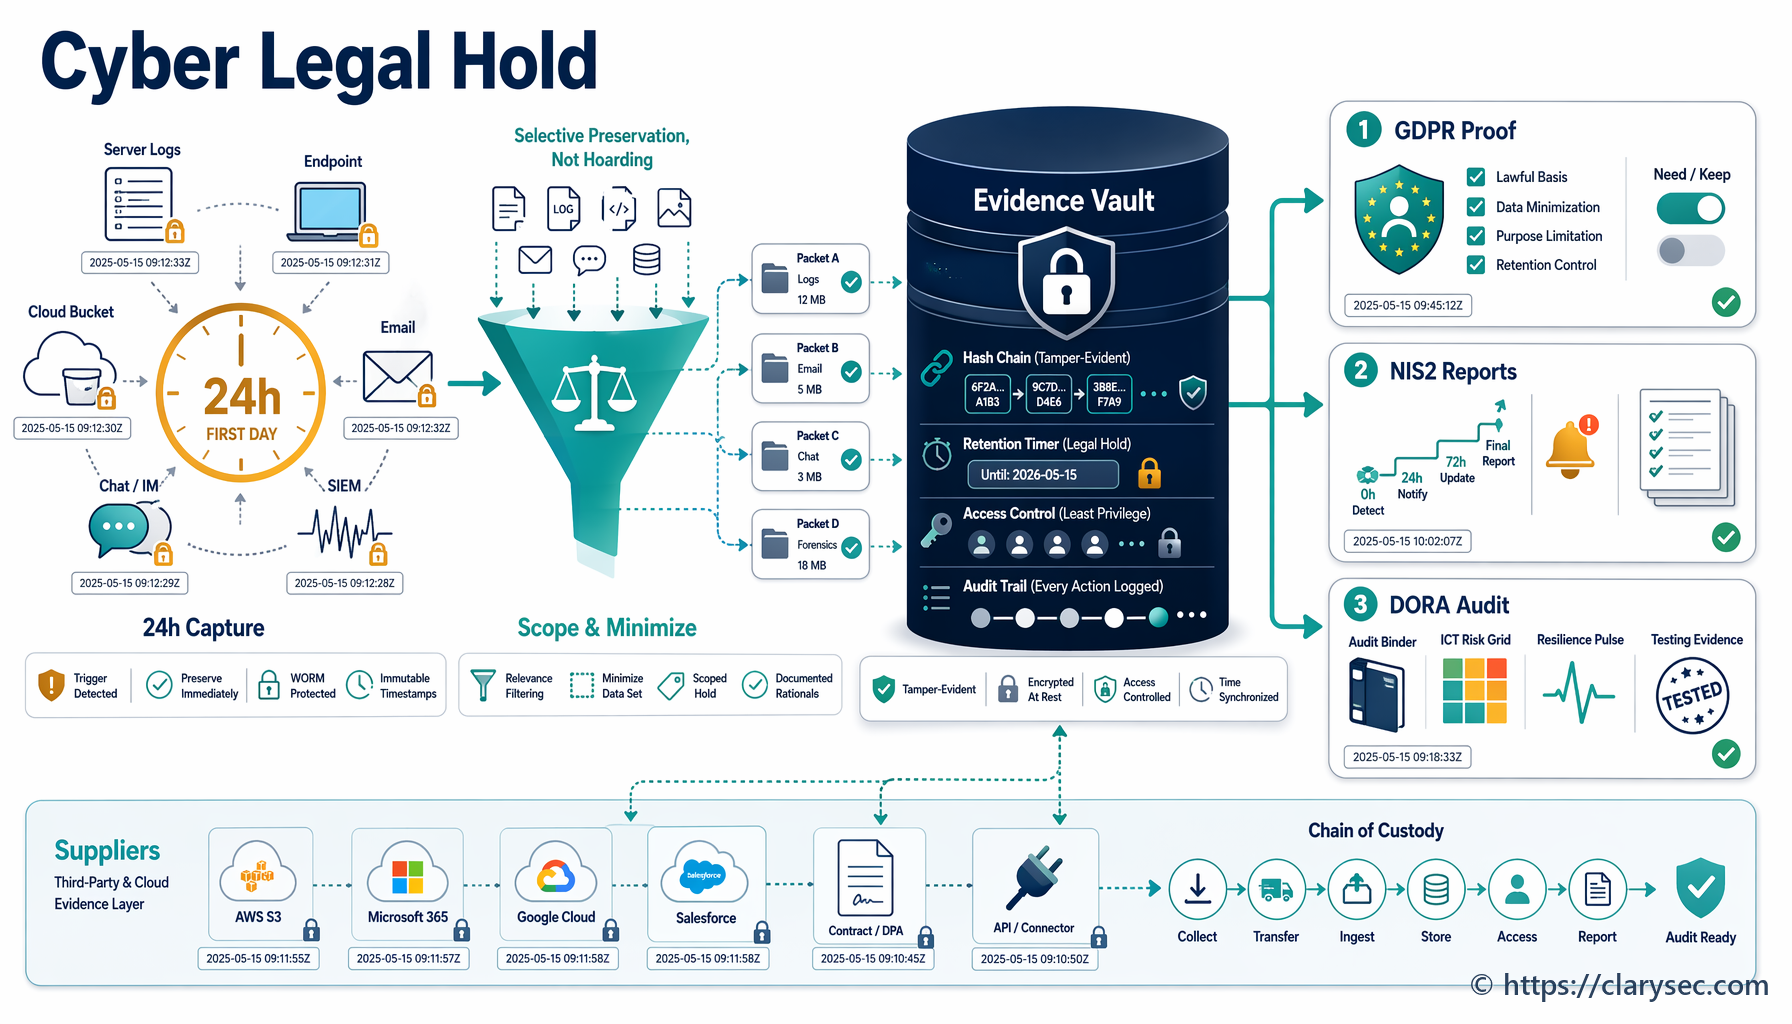
Käytännön opas tietoturvajohtajalle tietoturvapoikkeaman oikeudelliseen säilytysvelvoitteeseen ja todistusaineiston säilyttämiseen, kartoitettuna standardeihin ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 ja COBIT 2019.
Keskeinen opas tietoturvajohtajille, vaatimustenmukaisuudesta vastaaville ja liiketoimintajohdolle, joiden on muunnettava NIS2 Article 21:n tekniset toimenpiteet ISO 27001:2022 -kontrolleiksi, politiikoiksi, omistajiksi, tallenteiksi ja puolustettavaksi näytöksi.