#Tietoturvapoikkeamiin Reagointi
Articles tagged with "Tietoturvapoikkeamiin Reagointi"
62 articles
Opi käyttämään ISO 27001 -standardin soveltuvuuslausuntoa auditointivalmiina siltana NIS2:n, DORA:n, GDPR:n, riskien käsittelyn, toimittajien, tietoturvapoikkeamiin reagoinnin ja näytön välillä.
Käytännön opas tietoturvajohtajille NIST SP 800-61:n ja NIST CSF 2.0:n mukaisen tietoturvapoikkeamiin reagoinnin kartoittamiseen ISO/IEC 27001:2022-, NIS2-, DORA- ja GDPR-näytöksi. Sisältää politiikkalausekkeita, auditointikartoituksia, raportointiaikatauluja, todentavan aineiston paketteja ja ohjeita Clarysec-työkalupakin käyttöön.
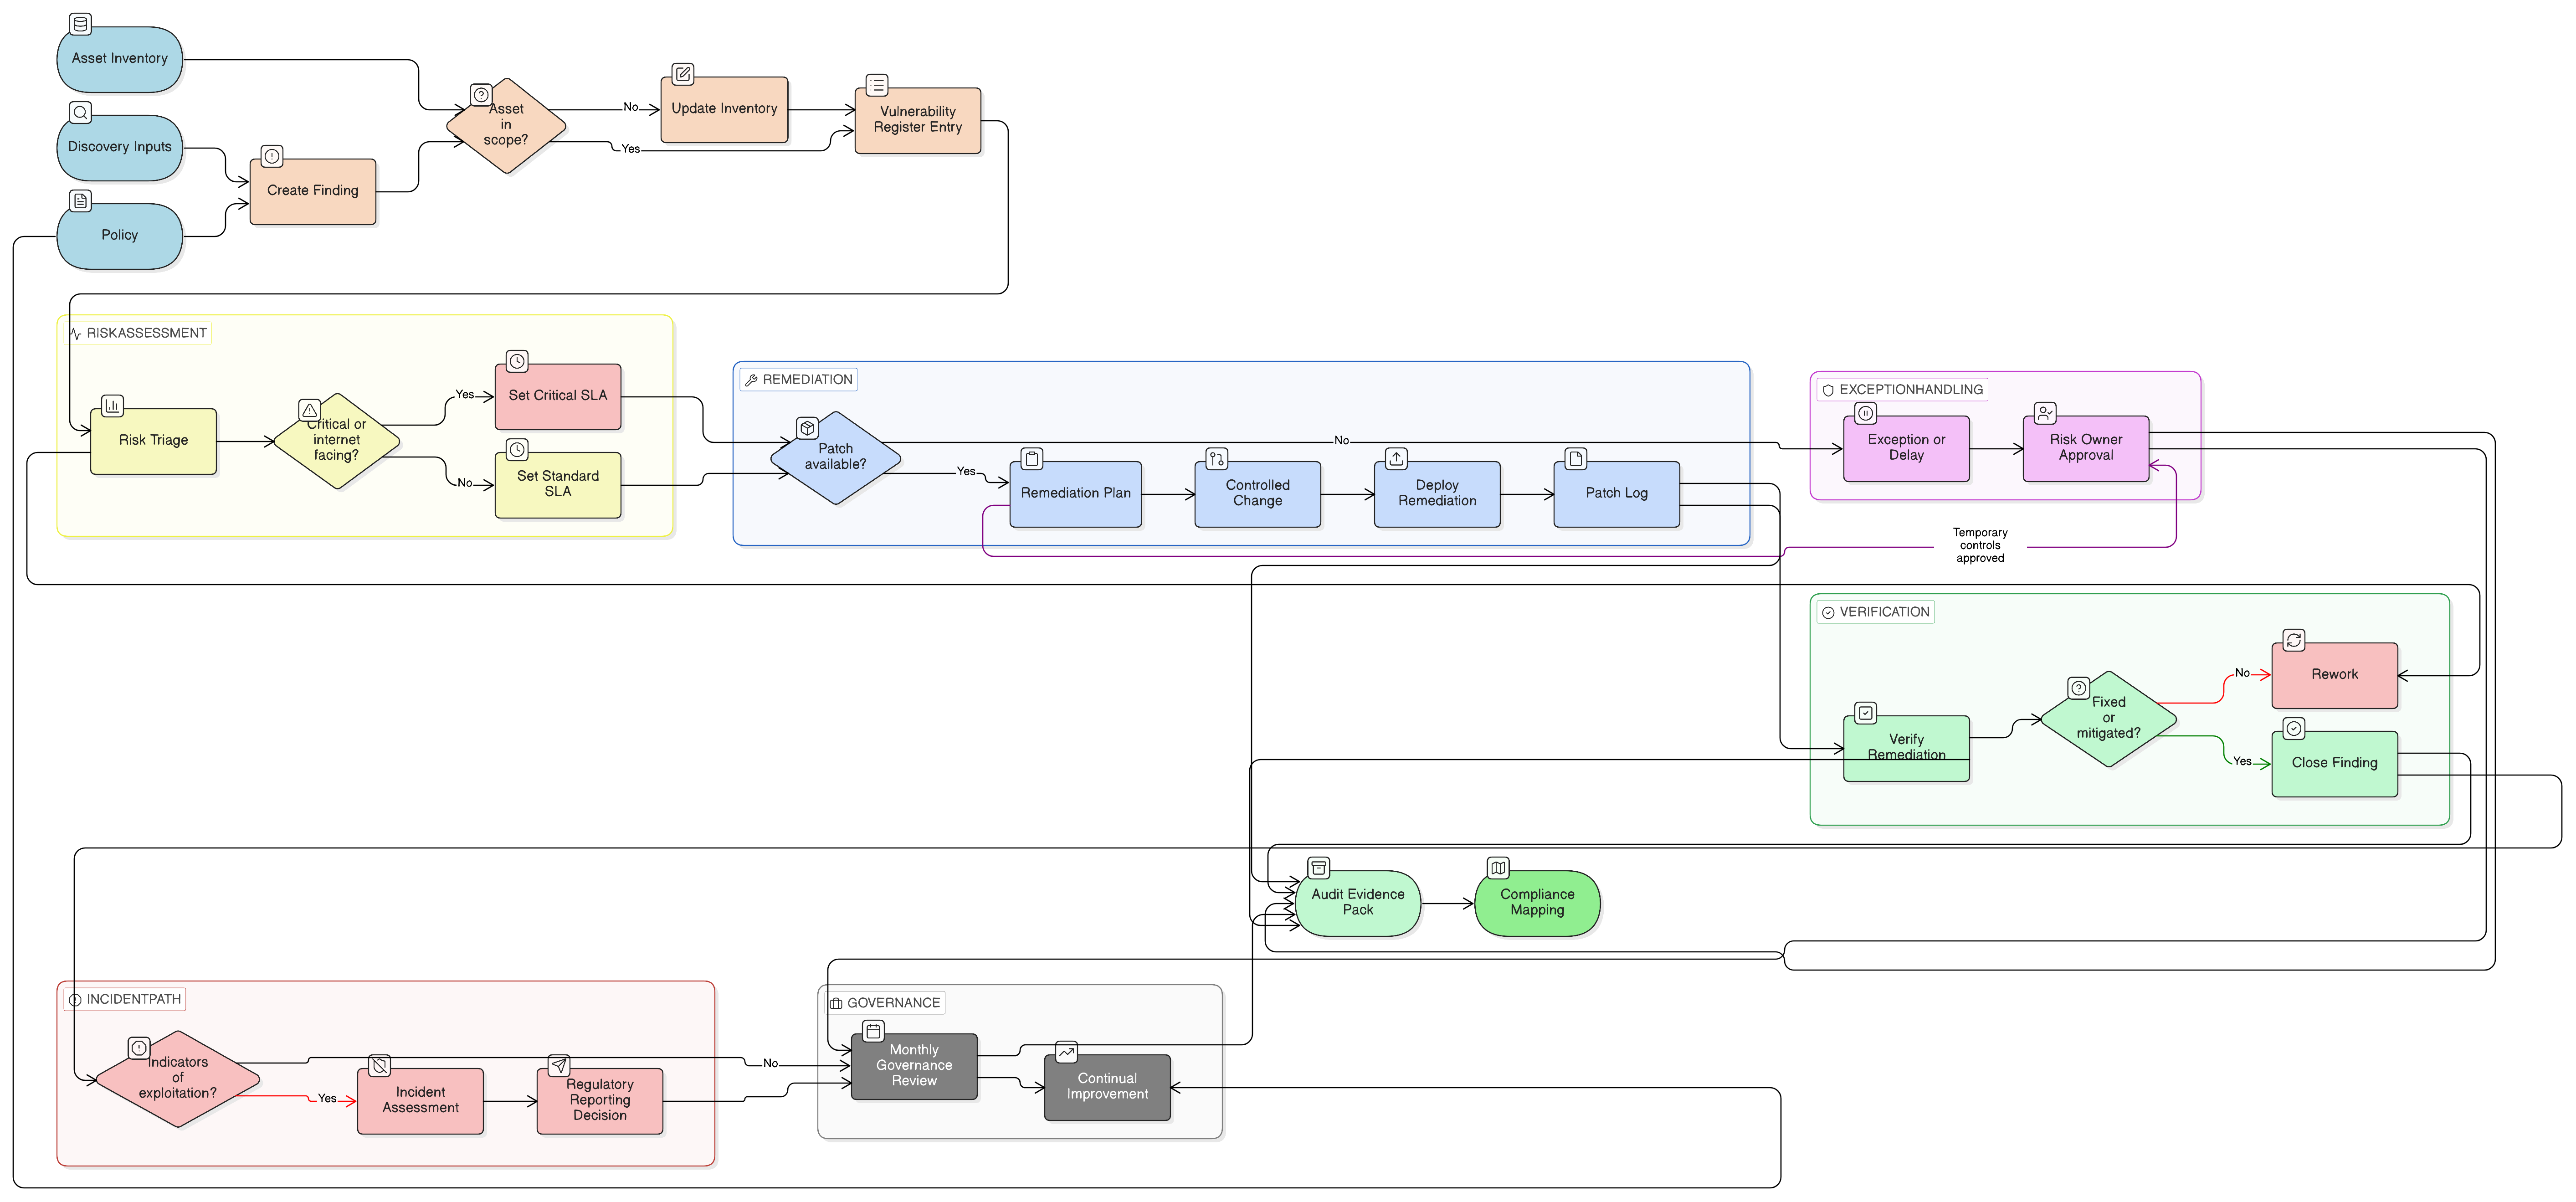
Käytännönläheinen tietoturvajohtajan opas haavoittuvuusskannausten, korjauspäivityslokien, riskipäätösten ja poikkeusten muuntamiseen auditointivalmiiksi näytöksi ISO 27001:2022-, NIS2-, DORA-, GDPR- ja COBIT 2019 -vaatimuksia varten.
Käytännön opas tietoturvajohtajille, vaatimustenmukaisuuspäälliköille ja hallituksille siitä, miten laadulliset kyberriskit muunnetaan taloudelliseksi altistukseksi, ISO 27001 -näytöksi, NIS2-valvonnaksi ja DORA:n ICT-häiriönsietokykyä koskeviksi päätöksiksi.
Tämä kattava artikkeli tarjoaa skenaariolähtöisen oppaan tietoturvajohtajille forensisen valmiuden kyvykkyyden rakentamiseksi tavalla, joka täyttää NIS2:n, DORA:n, ISO 27001:n ja GDPR:n tiukat sääntely- ja auditointivaatimukset.
NIS2-direktiivin 24 tunnin ilmoitusvaatimus muuttaa toimintamallia perusteellisesti. Tämä opas näyttää tietoturvajohtajille ja auditoijille, miten suunnitellaan häiriönsietokykyinen ja vaatimustenmukainen tietoturvapoikkeamiin reagointisuunnitelma, joka kestää sekä viranomaisarvioinnin että todelliset hyökkäykset Clarysecin politiikkojen ja monivaatimustenmukaisuuden työkalupakettien avulla.
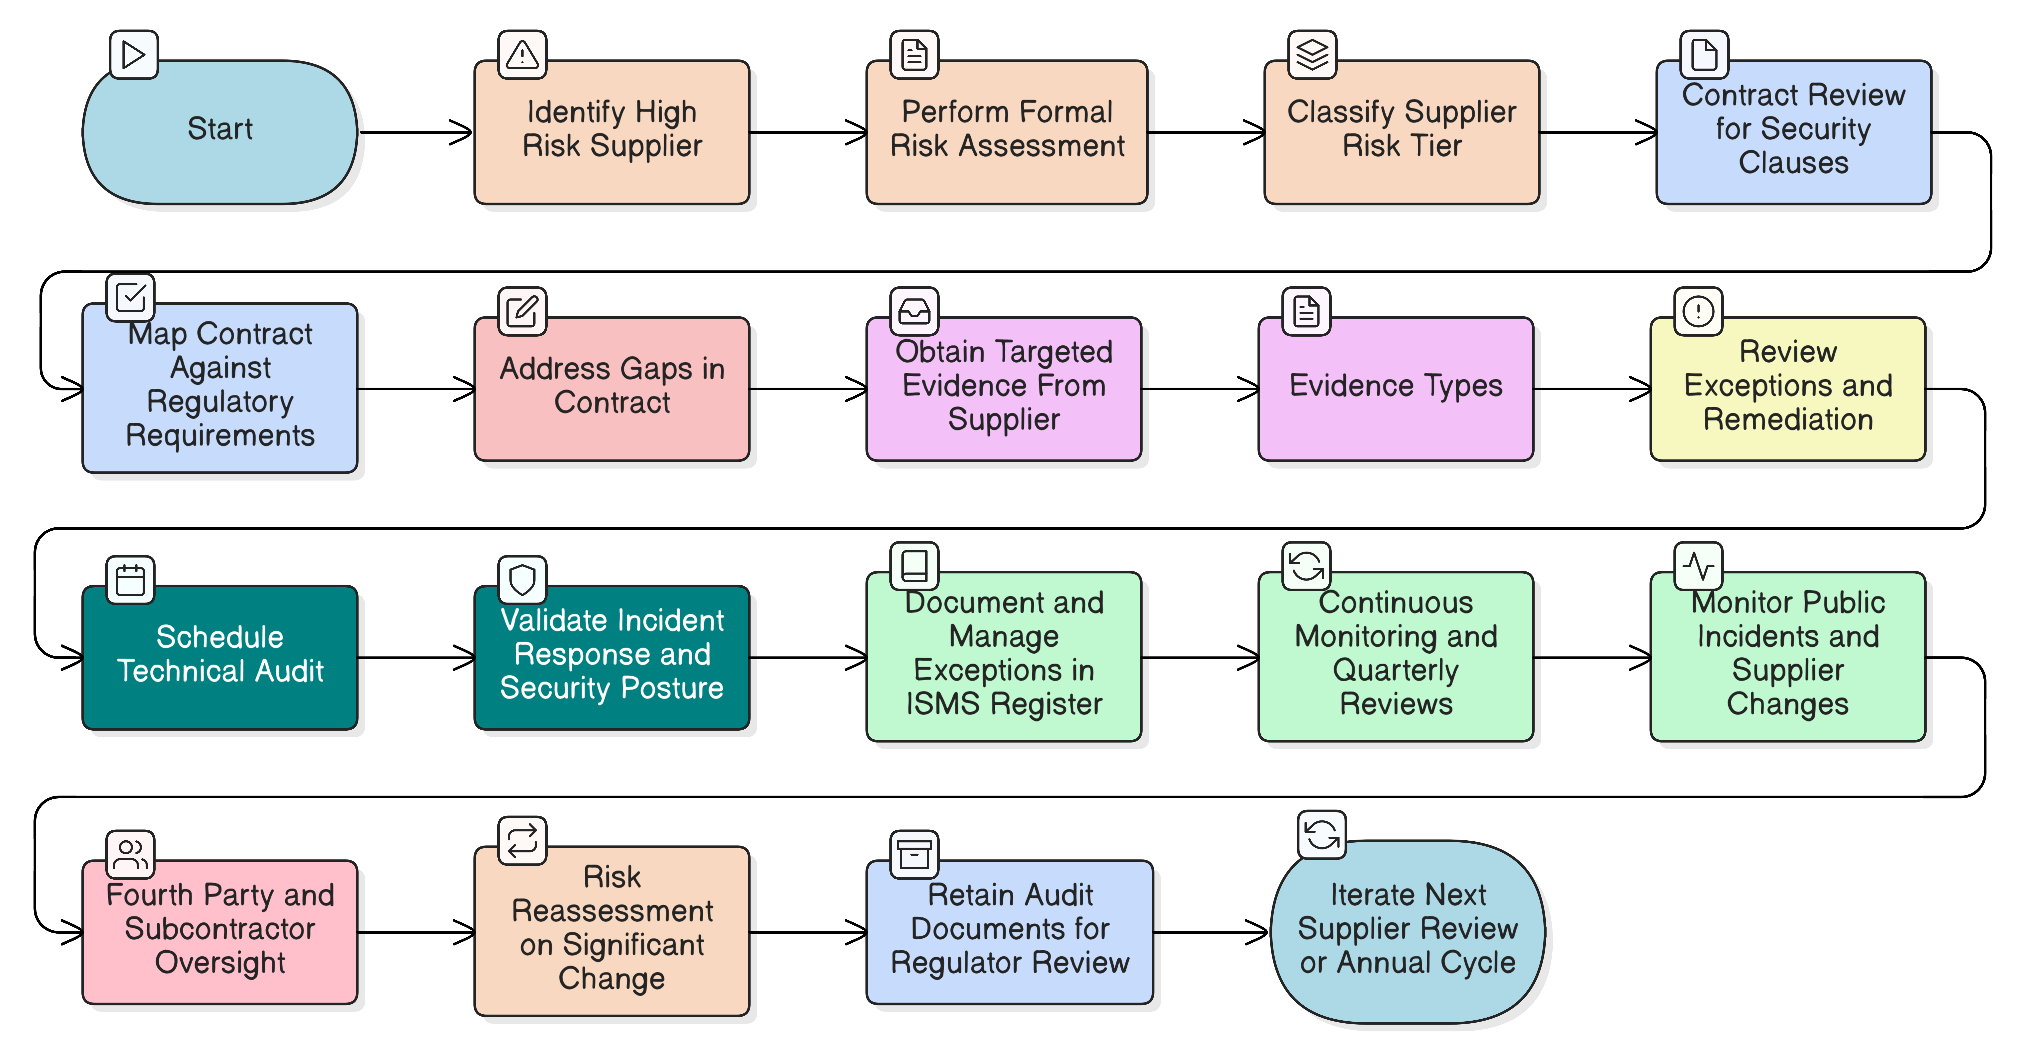
Keskeinen artikkelimme tietoturvajohtajille korkean riskin toimittaja-auditointien hallintaan NIS2- ja DORA-vaatimuksia varten. Opi toteuttamaan riskiperusteinen ja jatkuva auditointistrategia hyödyntämällä hyväksi todettuja viitekehyksiä, politiikkavaatimuksia ja käytännön tarkistuslistoja tiukkojen sääntelyvaatimusten täyttämiseksi.
Kiristyshaittaohjelmaisku tapahtuu kesken hallituksen kokouksen. Varmuuskopiot toimivat, mutta toimiiko tietoturvasi? Opi toteuttamaan ISO/IEC 27001:2022 -standardin häiriönsietokykyä koskevat hallintakeinot niin, että tietoturva säilyy paineen alla, auditoijien odotukset täyttyvät ja tiukat DORA- ja NIS2-vaatimukset voidaan täyttää Clarysecin asiantuntijatason tiekartan avulla.
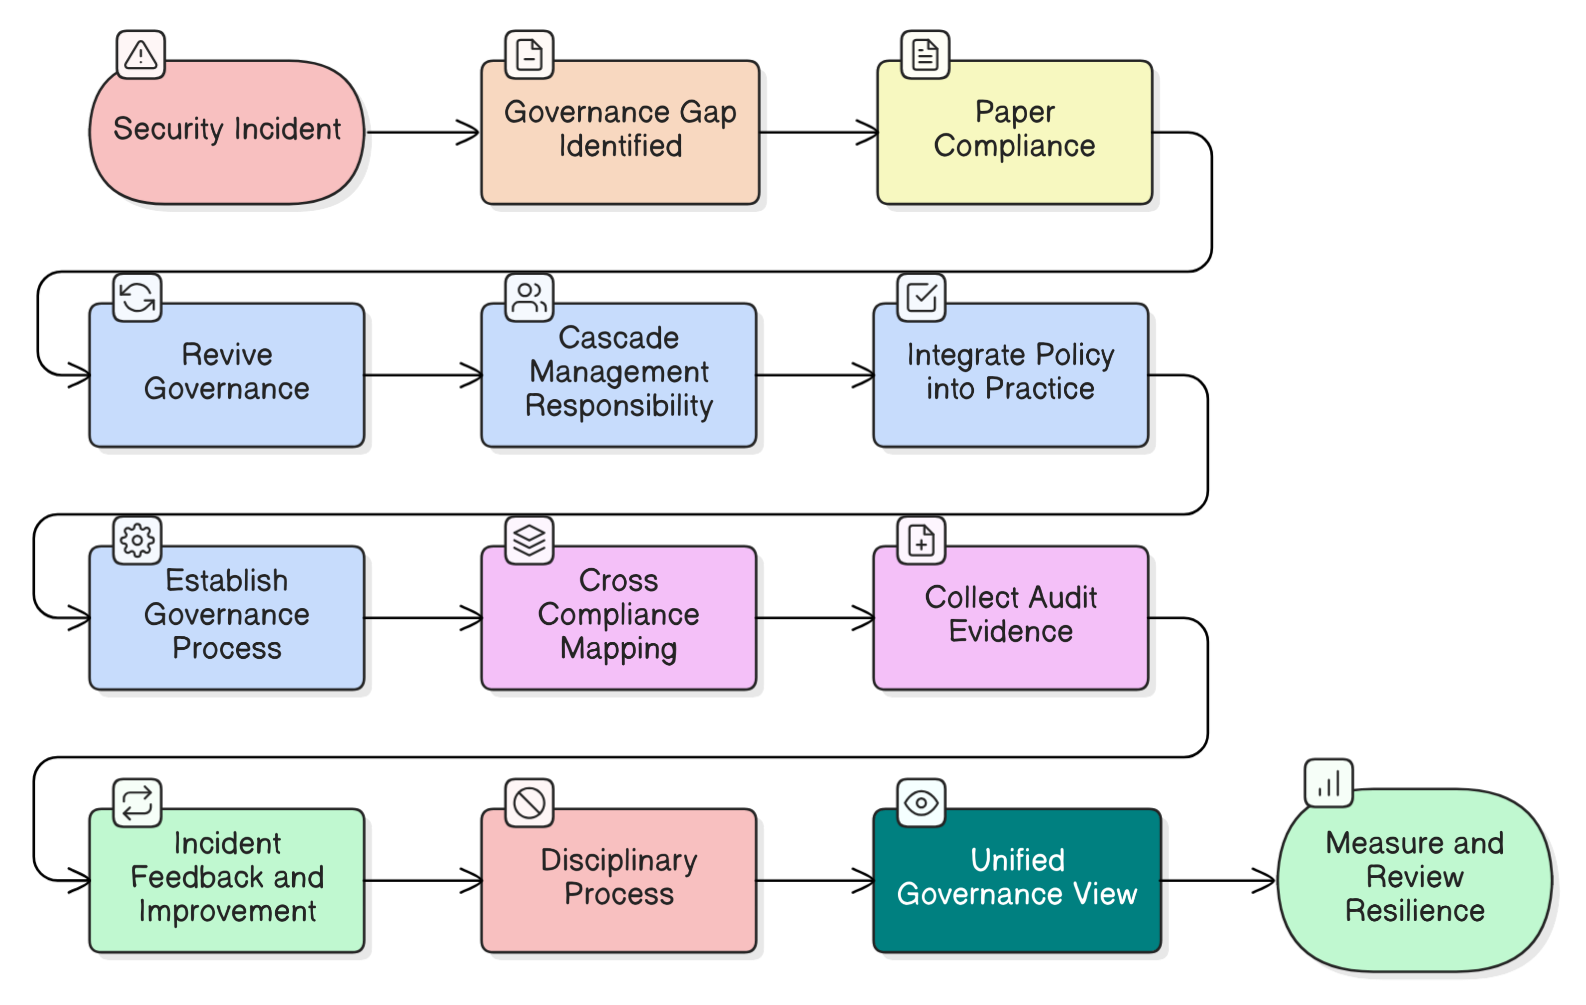
Vaatimustenmukaisuuden tarkistuslistat eivät estä tietomurtoja; aktiivinen hallinnointi estää. Puramme tietoturvajohtajan keskeisimmät hallintamyytit käytännön poikkeaman kautta ja tarjoamme tiekartan todellisen organisaatiotason häiriönsietokyvyn rakentamiseen konkreettisilla toimenpiteillä, politiikkaesimerkeillä ja ISO 27001:2022-, NIS2-, DORA- ja muiden viitekehysten välisillä vaatimuskartoituksilla.