#Tietoturvapoikkeamiin Reagointi
Articles tagged with "Tietoturvapoikkeamiin Reagointi"
62 articles
Kun simulaatio kohtaa todellisuuden: kriisi, joka paljasti tietoturvan katvealueet
Kello oli tiistaina 14.00, kun nopeasti kasvavan FinTech-yrityksen tietoturvajohtaja Alex joutui keskeyttämään kiristyshaittaohjelmasimulaation. Slackissa kipinöi, hallitus seurasi tilannetta kasvavan huolestuneena, ja DORA-vaatimustenmukaisuuden määräaika lähestyi. Rutiiniksi tarkoitettu simulaatio muuttui haavoittuvuuksien näyteikkunaksi: sisäänpääsykohtia jäi havaitsematta, kriittisiä omaisuuseriä ei priorisoitu, viestintäsuunnitelma petti ja toimittajariski oli parhaimmillaankin epäselvä.
Lähistöllä keskisuuren toimitusketjuorganisaation tietoturvajohtaja kohtasi todellisen tietoturvaloukkauksen. Tietojenkalastelulla saadut tunnistetiedot olivat mahdollistaneet hyökkääjille arkaluonteisten sopimustietojen luvattoman siirtämisen pilvisovelluksista. Vakuutusyhtiö vaati vastauksia, asiakkaat pyysivät auditointijälkiä ja hallitus halusi nopean varmistuksen tilanteesta. Vanhentuneet riskilokit, epäselvä omaisuuserien omistajuus, hajanaisesti toteutettu tietoturvapoikkeamiin reagointi ja vanhentunut pääsynhallinta tekivät päivästä hallitsemattoman kriisin.
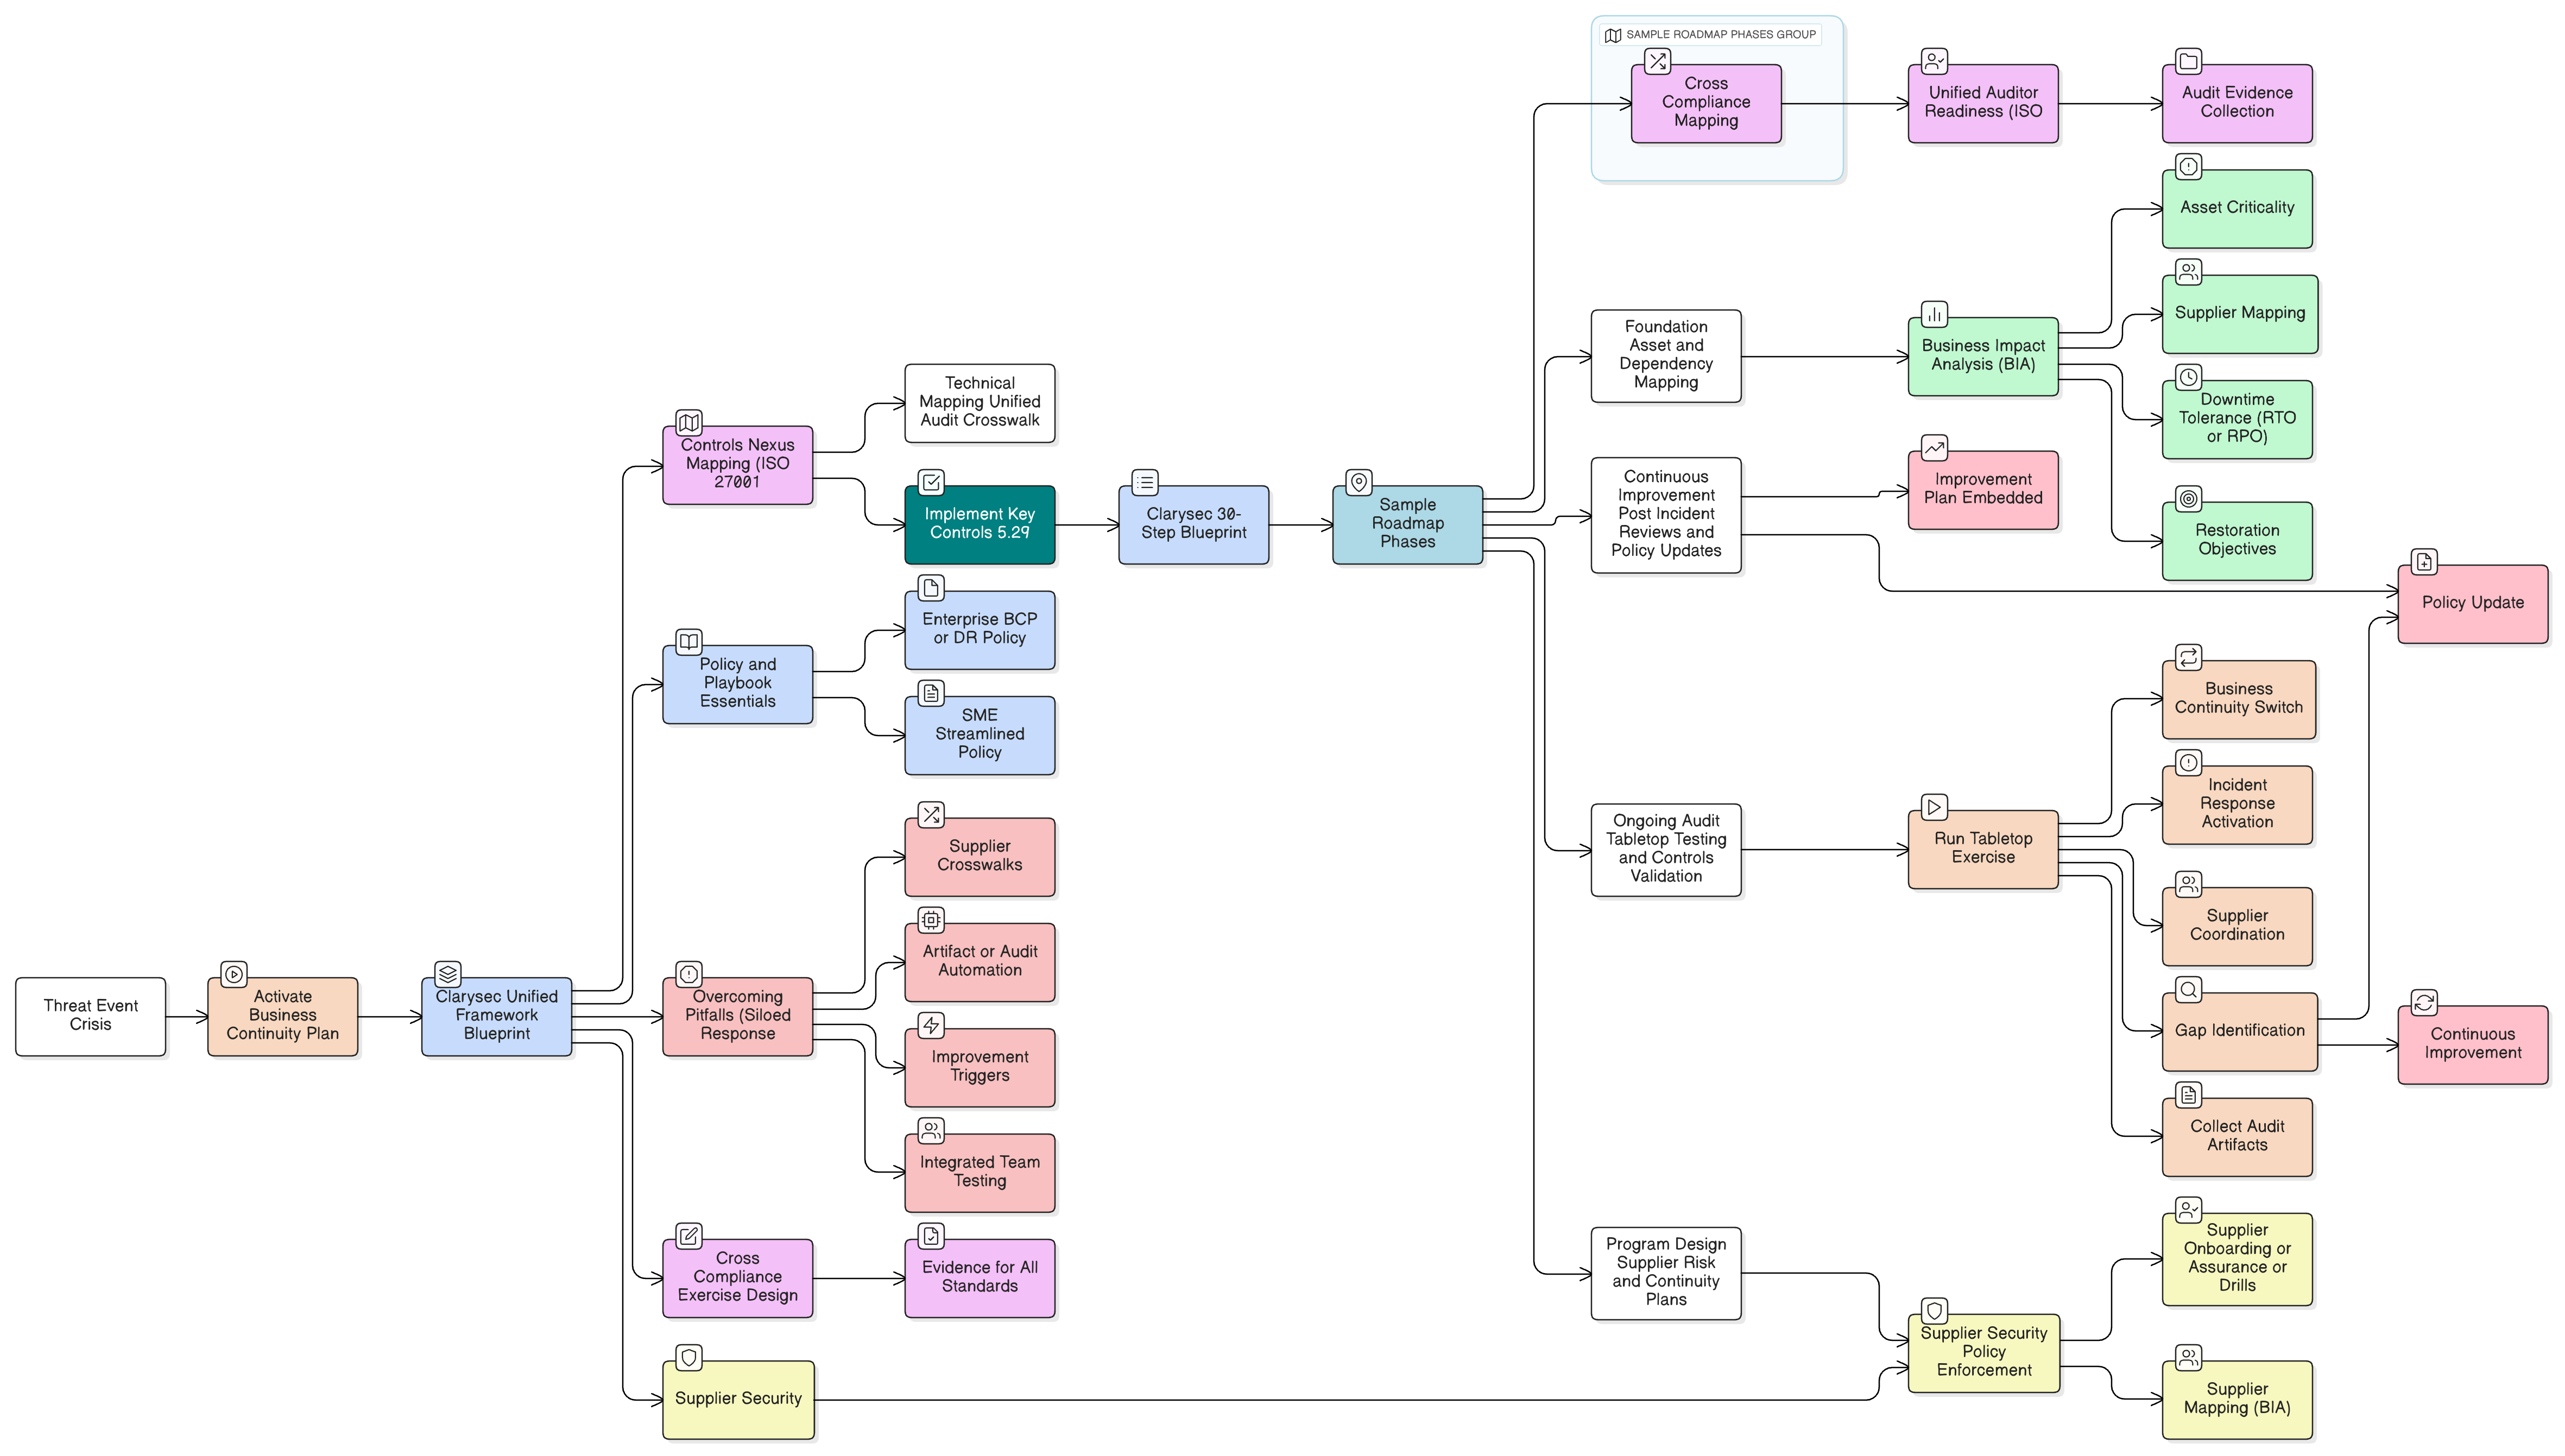
Tietoturvajohtajat ja vaatimustenmukaisuudesta vastaavat johtajat kohtaavat DORA:n ja NIS2:n myötä uudenlaisen kiireellisyyden. Tämä Clarysecin keskeinen opas näyttää, miten vahva operatiivinen häiriönsietokyky rakennetaan suunnitelmien, hallintakeinojen, toimittajahallinnan ja auditointien avulla yhdistämällä kansainväliset standardit testattuihin toimenpiteisiin.
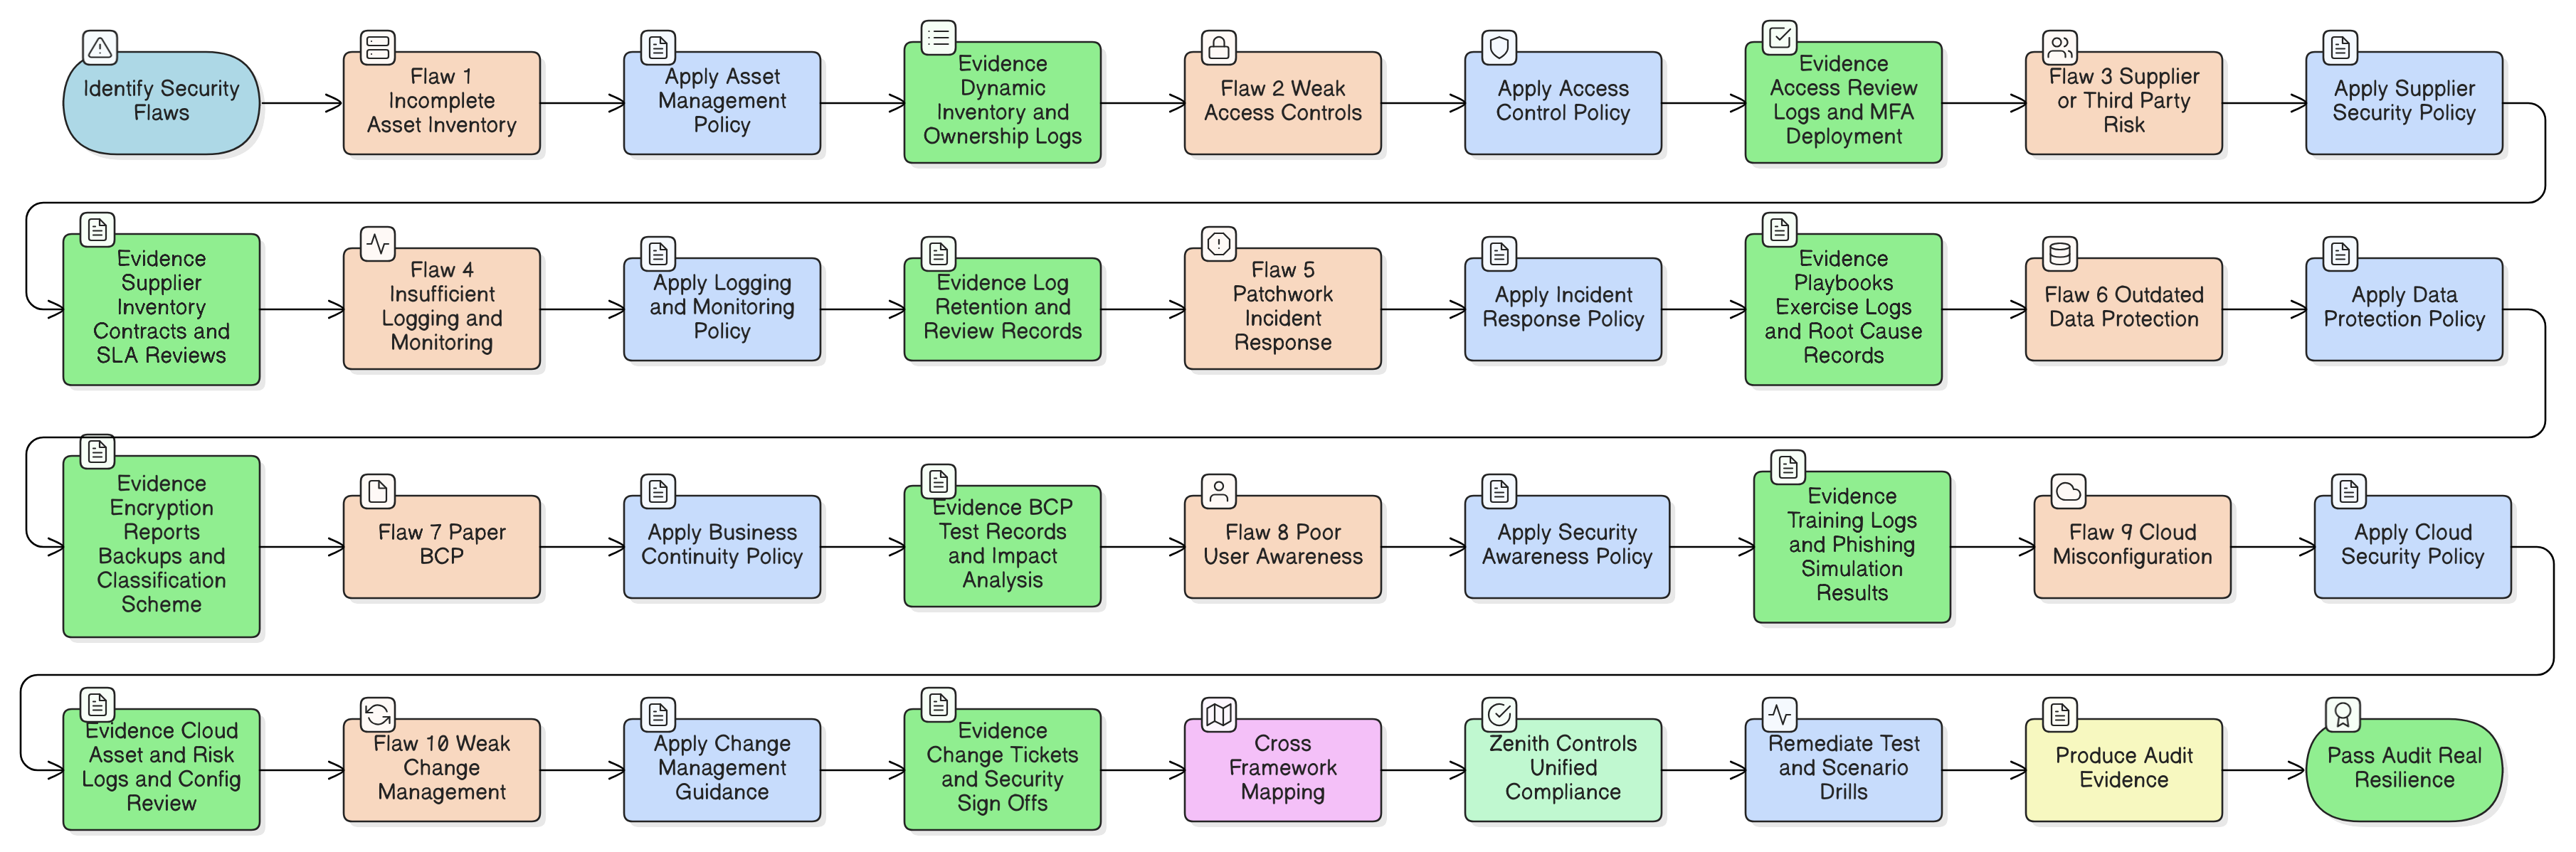
Kattava opas toimittajariskien hallinnan viemiseksi käytäntöön johtoryhmätason kriiseistä usean viitekehyksen auditointien onnistuneeseen läpäisyyn. Opas hyödyntää tosielämän skenaarioita, Clarysecin Zenith-työkalupaketteja ja toteutuskelpoisia mallisuunnitelmia, jotka suojaavat toimitusketjua koko sen elinkaaren ajan.
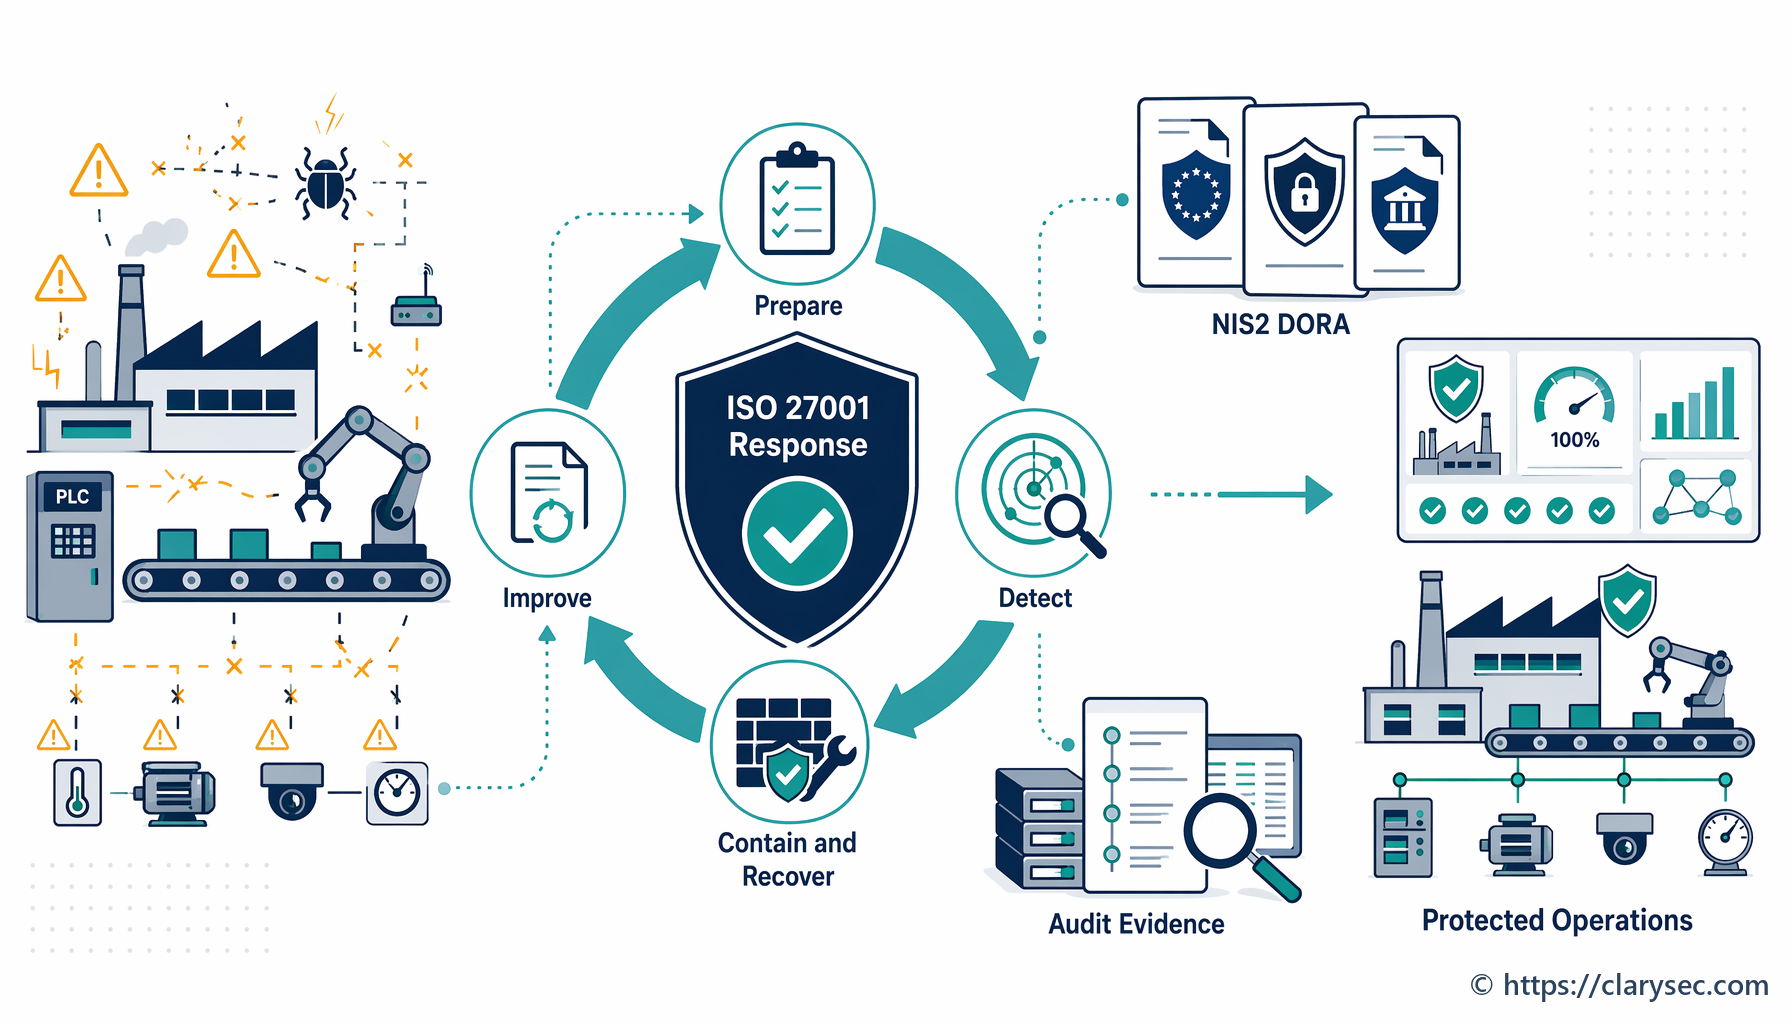
Opas valmistavan teollisuuden organisaatioille vahvan, ISO 27001 -standardin mukaisen tietoturvapoikkeamiin reagointisuunnitelman rakentamiseen toiminnan suojaamiseksi ja vaatimustenmukaisuuden varmistamiseksi.
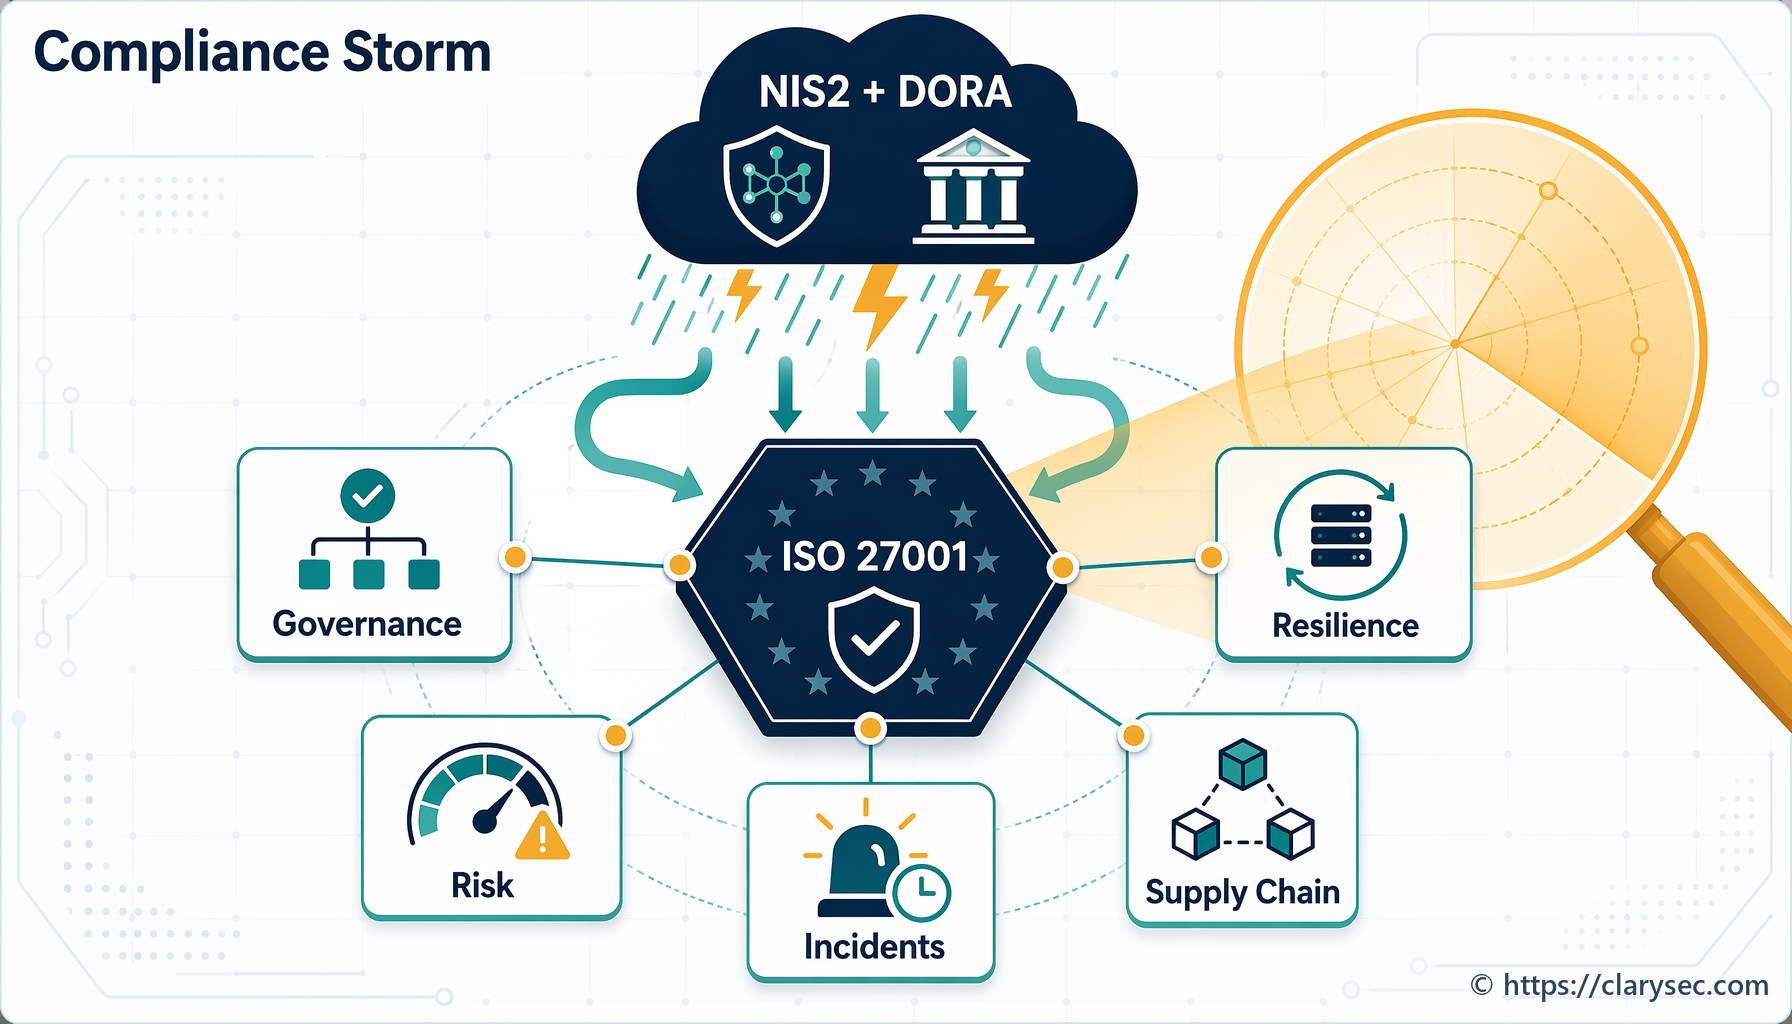
EU:n NIS2-direktiivi ja DORA-asetus muuttavat kyberturvallisuuden vaatimustenmukaisuutta. Tämä opas jäsentää niiden vaikutukset ja tarjoaa käytännön etenemispolun valmiuden saavuttamiseen.
Verkkoturvallisuus on olennainen osa ISO 27001- ja NIS2-vaatimustenmukaisuutta. Se tukee riskienhallintaa, häiriönsietokykyä ja kykyä osoittaa sääntelyvaatimusten täyttyminen nykyaikaisissa organisaatioissa.
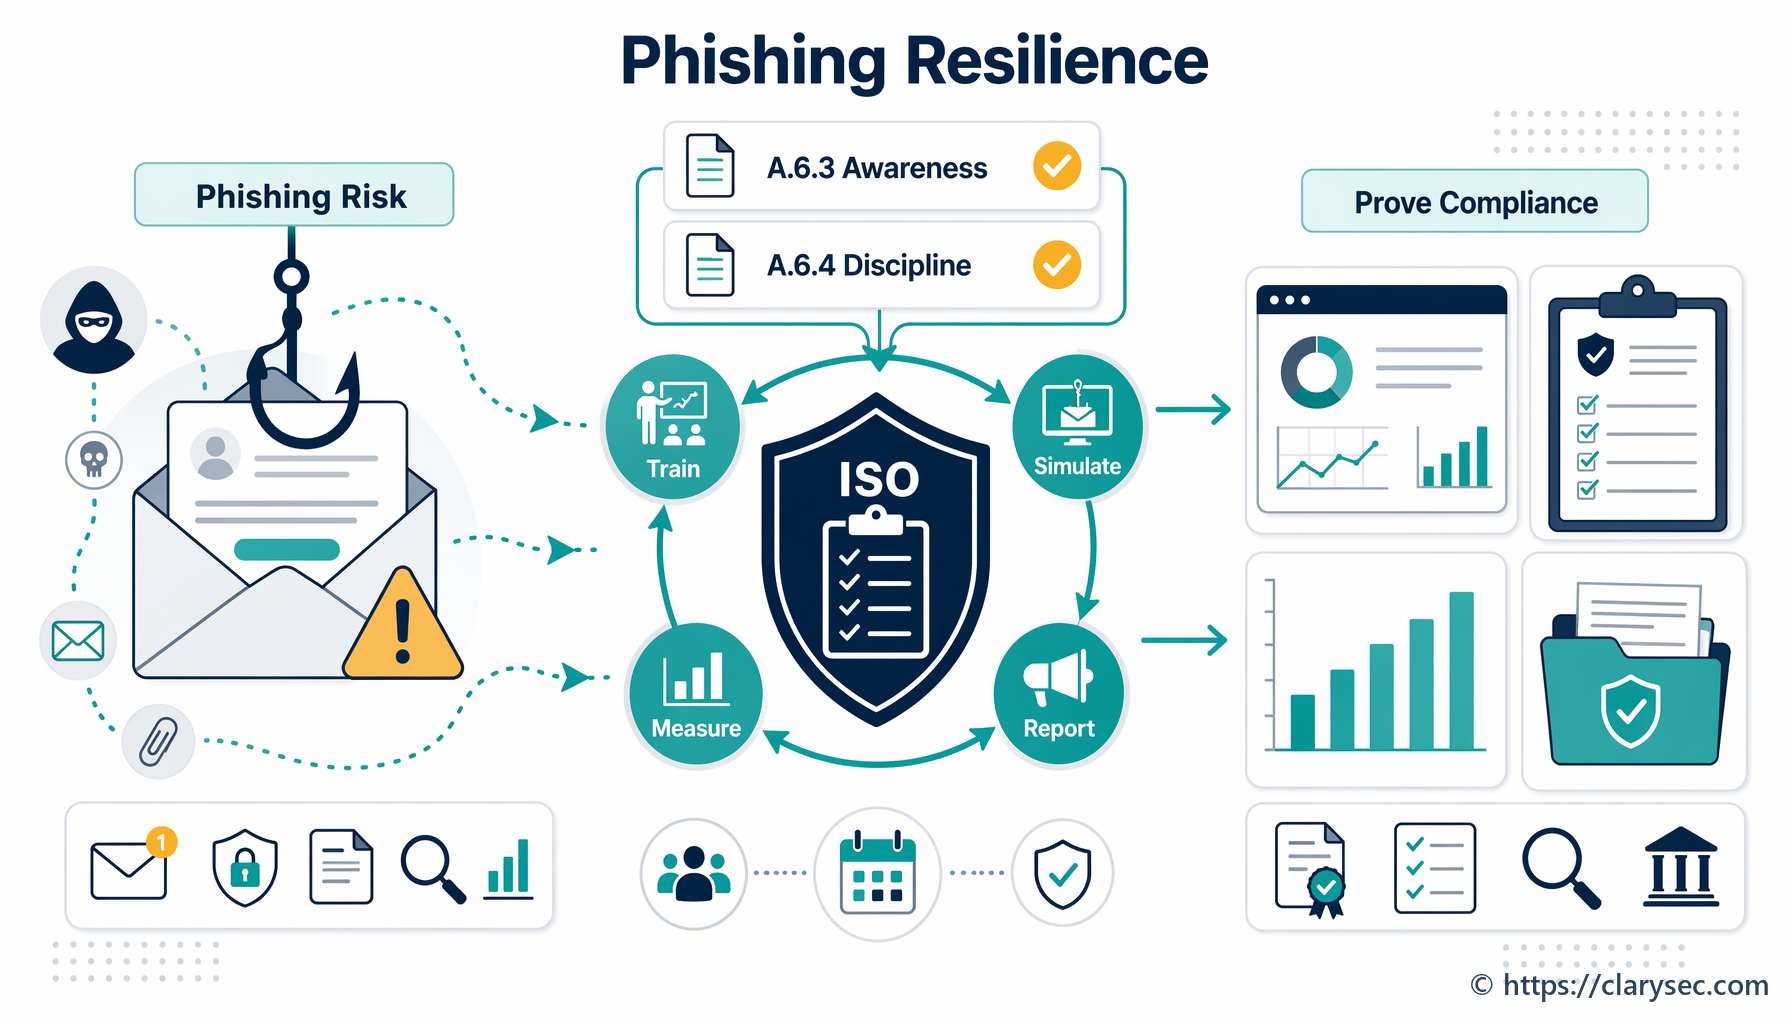
Opi rakentamaan mitattava tietojenkalastelun torjuntakykyohjelma ISO 27001:2022 -standardin hallintakeinojen A.6.3 ja A.6.4 avulla ihmisiin liittyvän riskin vähentämiseksi ja vaatimustenmukaisuuden osoittamiseksi.
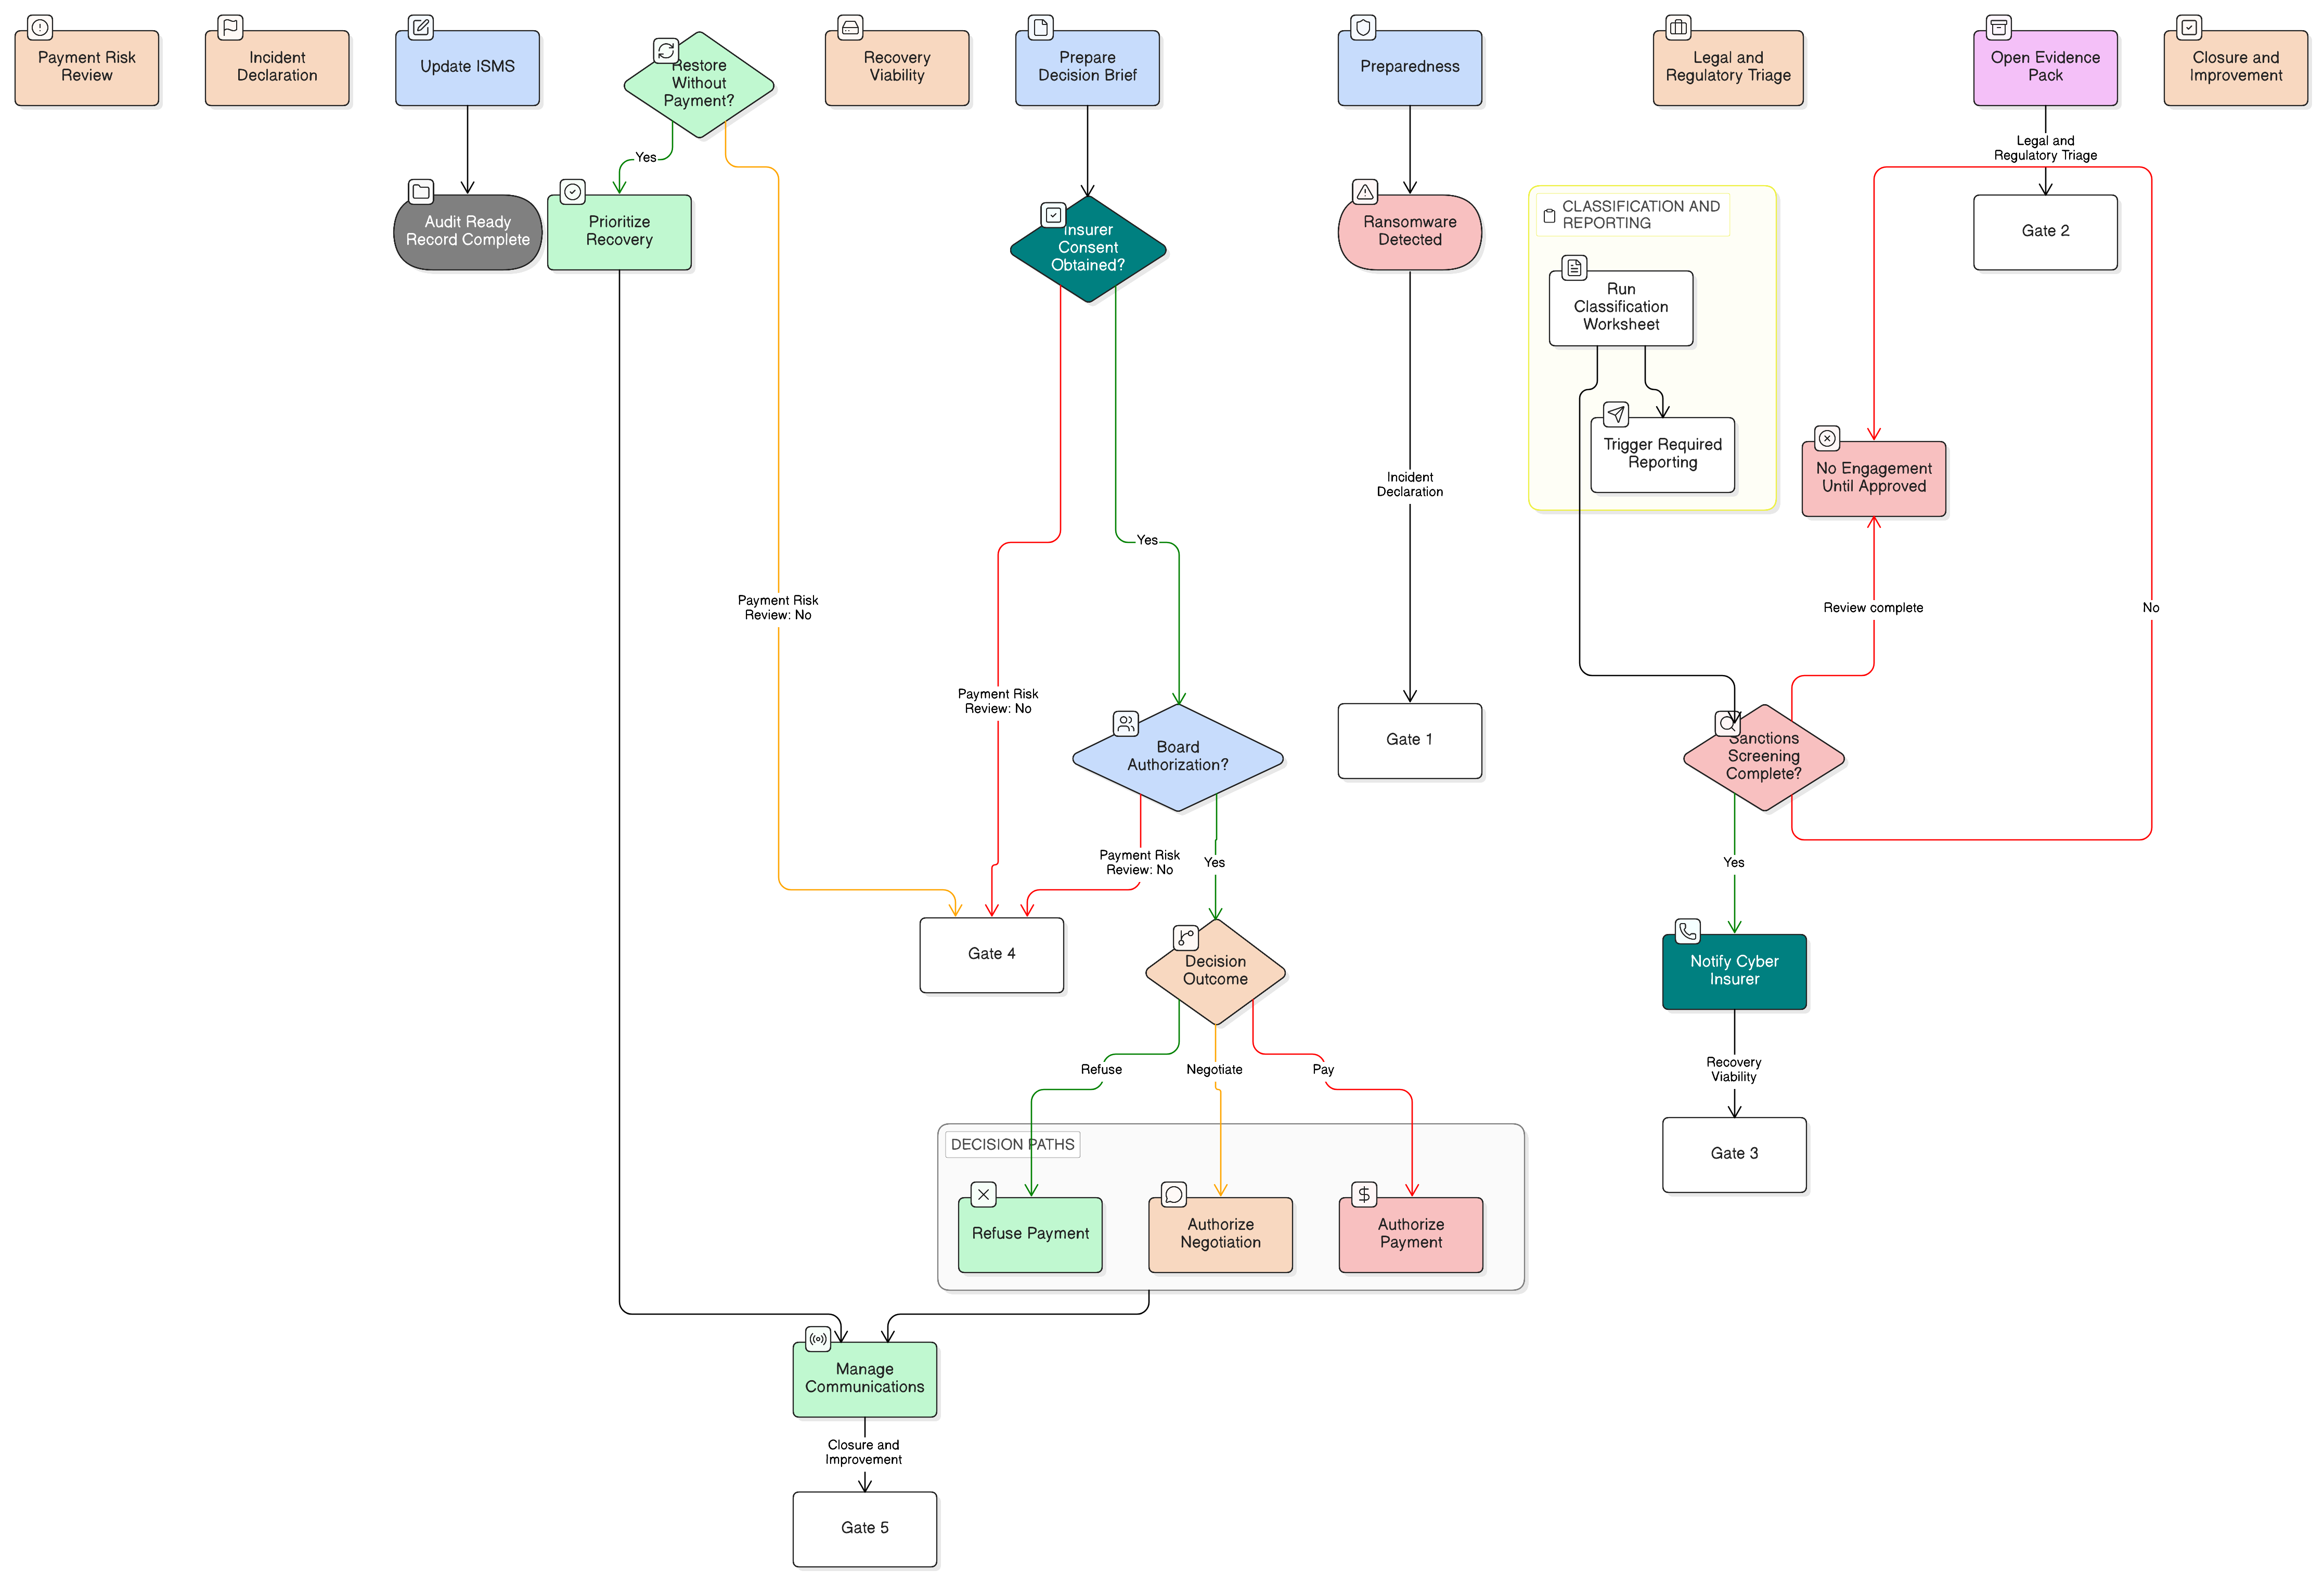
Käytännönläheinen ISO 27001:2022 -yhteensopiva viitekehys kiristyshaittaohjelmien lunnasmaksupäätösten, pakotetarkastusten, näytön säilyttämisen, vakuutusyhtiön hyväksynnän sekä NIS2-, DORA- ja GDPR-raportoinnin hallintaan.