#Toimittajahallinta
Articles tagged with "Toimittajahallinta"
78 articles
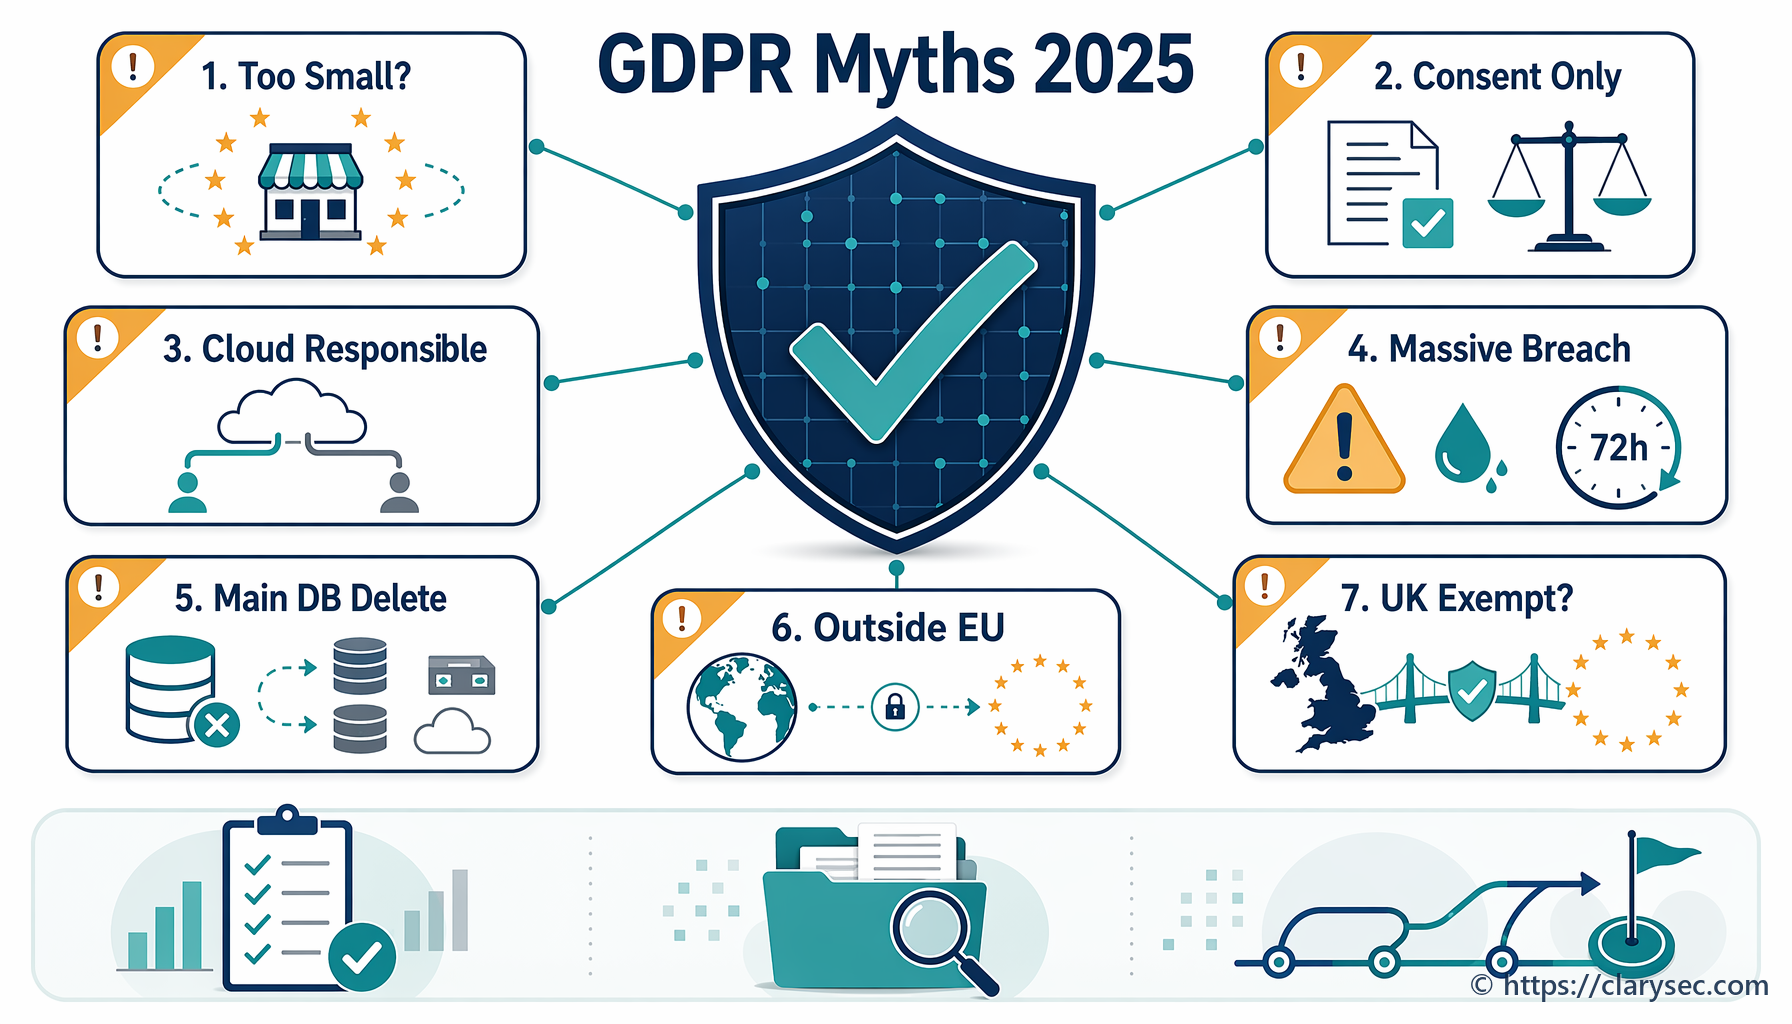
Selvitä totuus vuoden 2025 seitsemän yleisimmän GDPR-myytin taustalla. Asiantuntijaoppaamme kumoaa yleiset väärinkäsitykset suostumuksesta, henkilötietojen tietoturvaloukkauksista ja vaatimustenmukaisuudesta.
Käytännön opas vuodelle 2026 RoPA:n ja tietovirtojen kartoituksen muuttamiseen yhtenäiseksi näyttökerrokseksi GDPR:n 30 artiklaa, NIS2:n kriittisiä palveluja, DORA:n ICT-riippuvuuksia ja ISO/IEC 27001:2022 -auditointeja varten.
EU:n NIS2-direktiivi ja DORA-asetus muuttavat kyberturvallisuuden vaatimustenmukaisuutta. Tämä opas jäsentää niiden vaikutukset ja tarjoaa käytännön etenemispolun valmiuden saavuttamiseen.
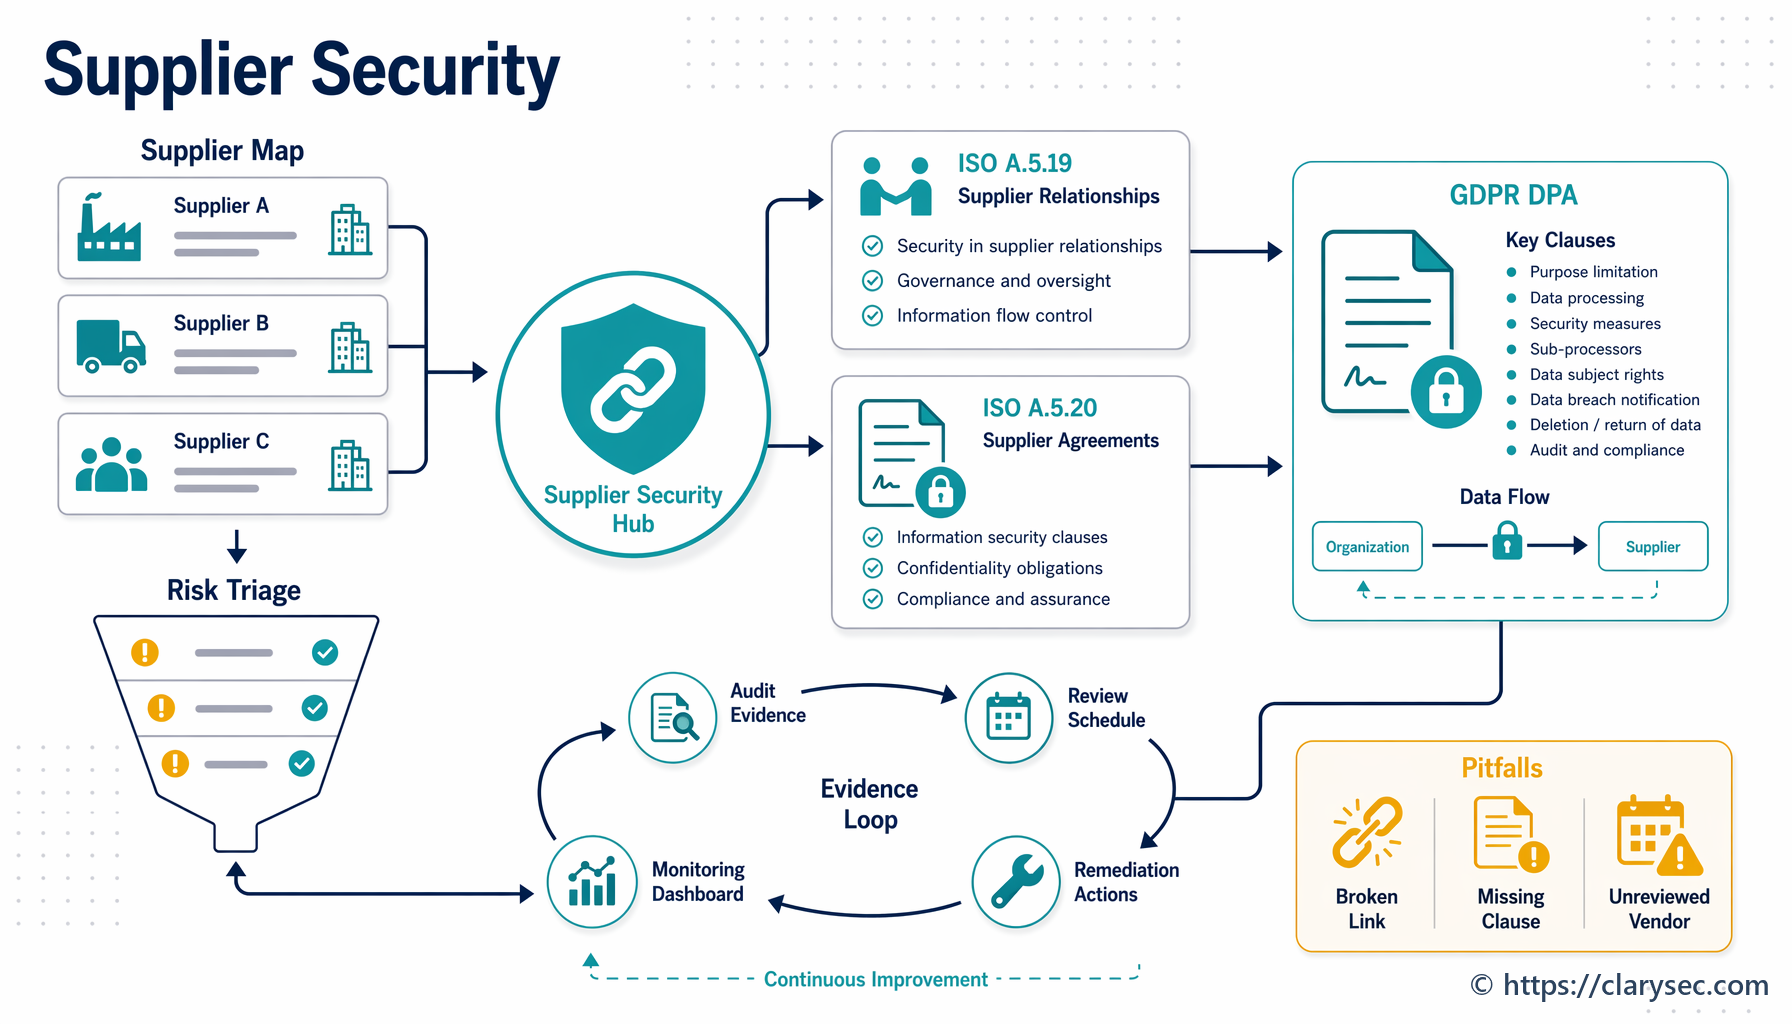
Opi hallitsemaan toimittajariskejä ISO 27001:2022 -standardin hallintakeinojen A.5.19 ja A.5.20 avulla sekä varmistamaan, että henkilötietojen käsittelysopimukset (DPA) ja muut sopimukset täyttävät GDPR:n tiukat vaatimukset.
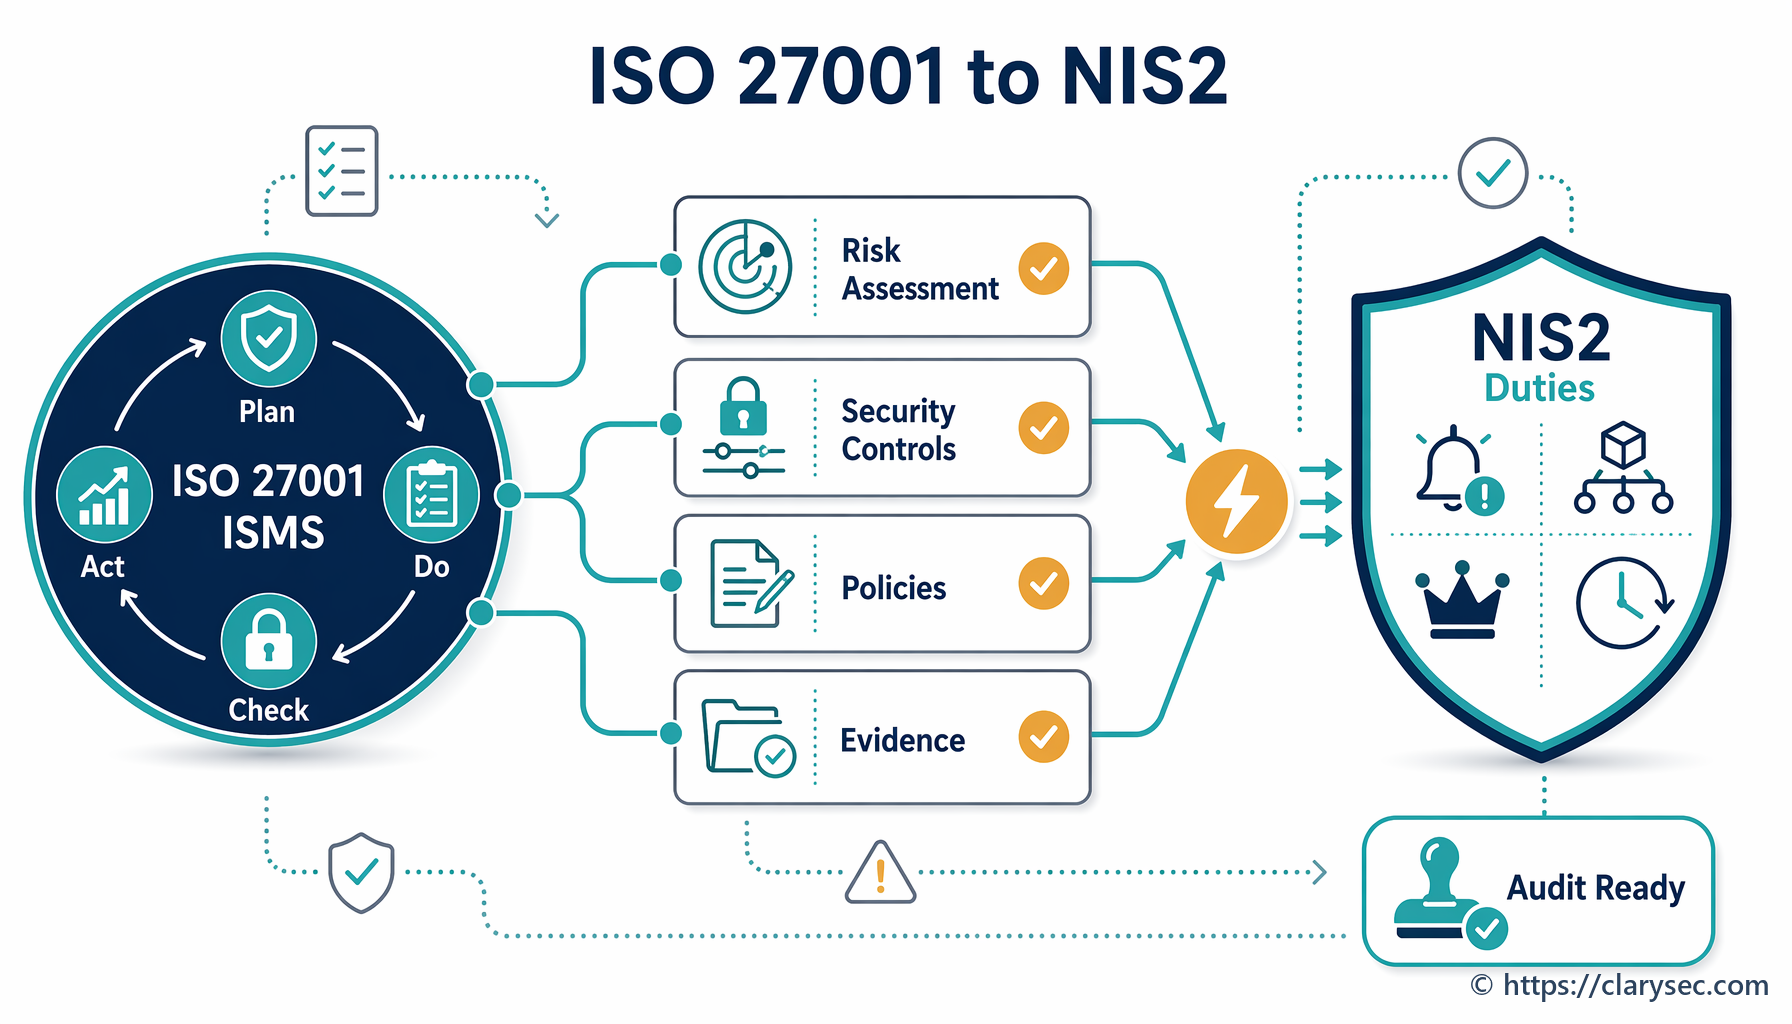
Opi, miten ISO/IEC 27001:2022 -standardin mukainen tietoturvallisuuden hallintajärjestelmä (ISMS) tarjoaa vahvan viitekehyksen, joka vastaa suoraan NIS2-direktiivin keskeisiin kyberturvallisuusvaatimuksiin.
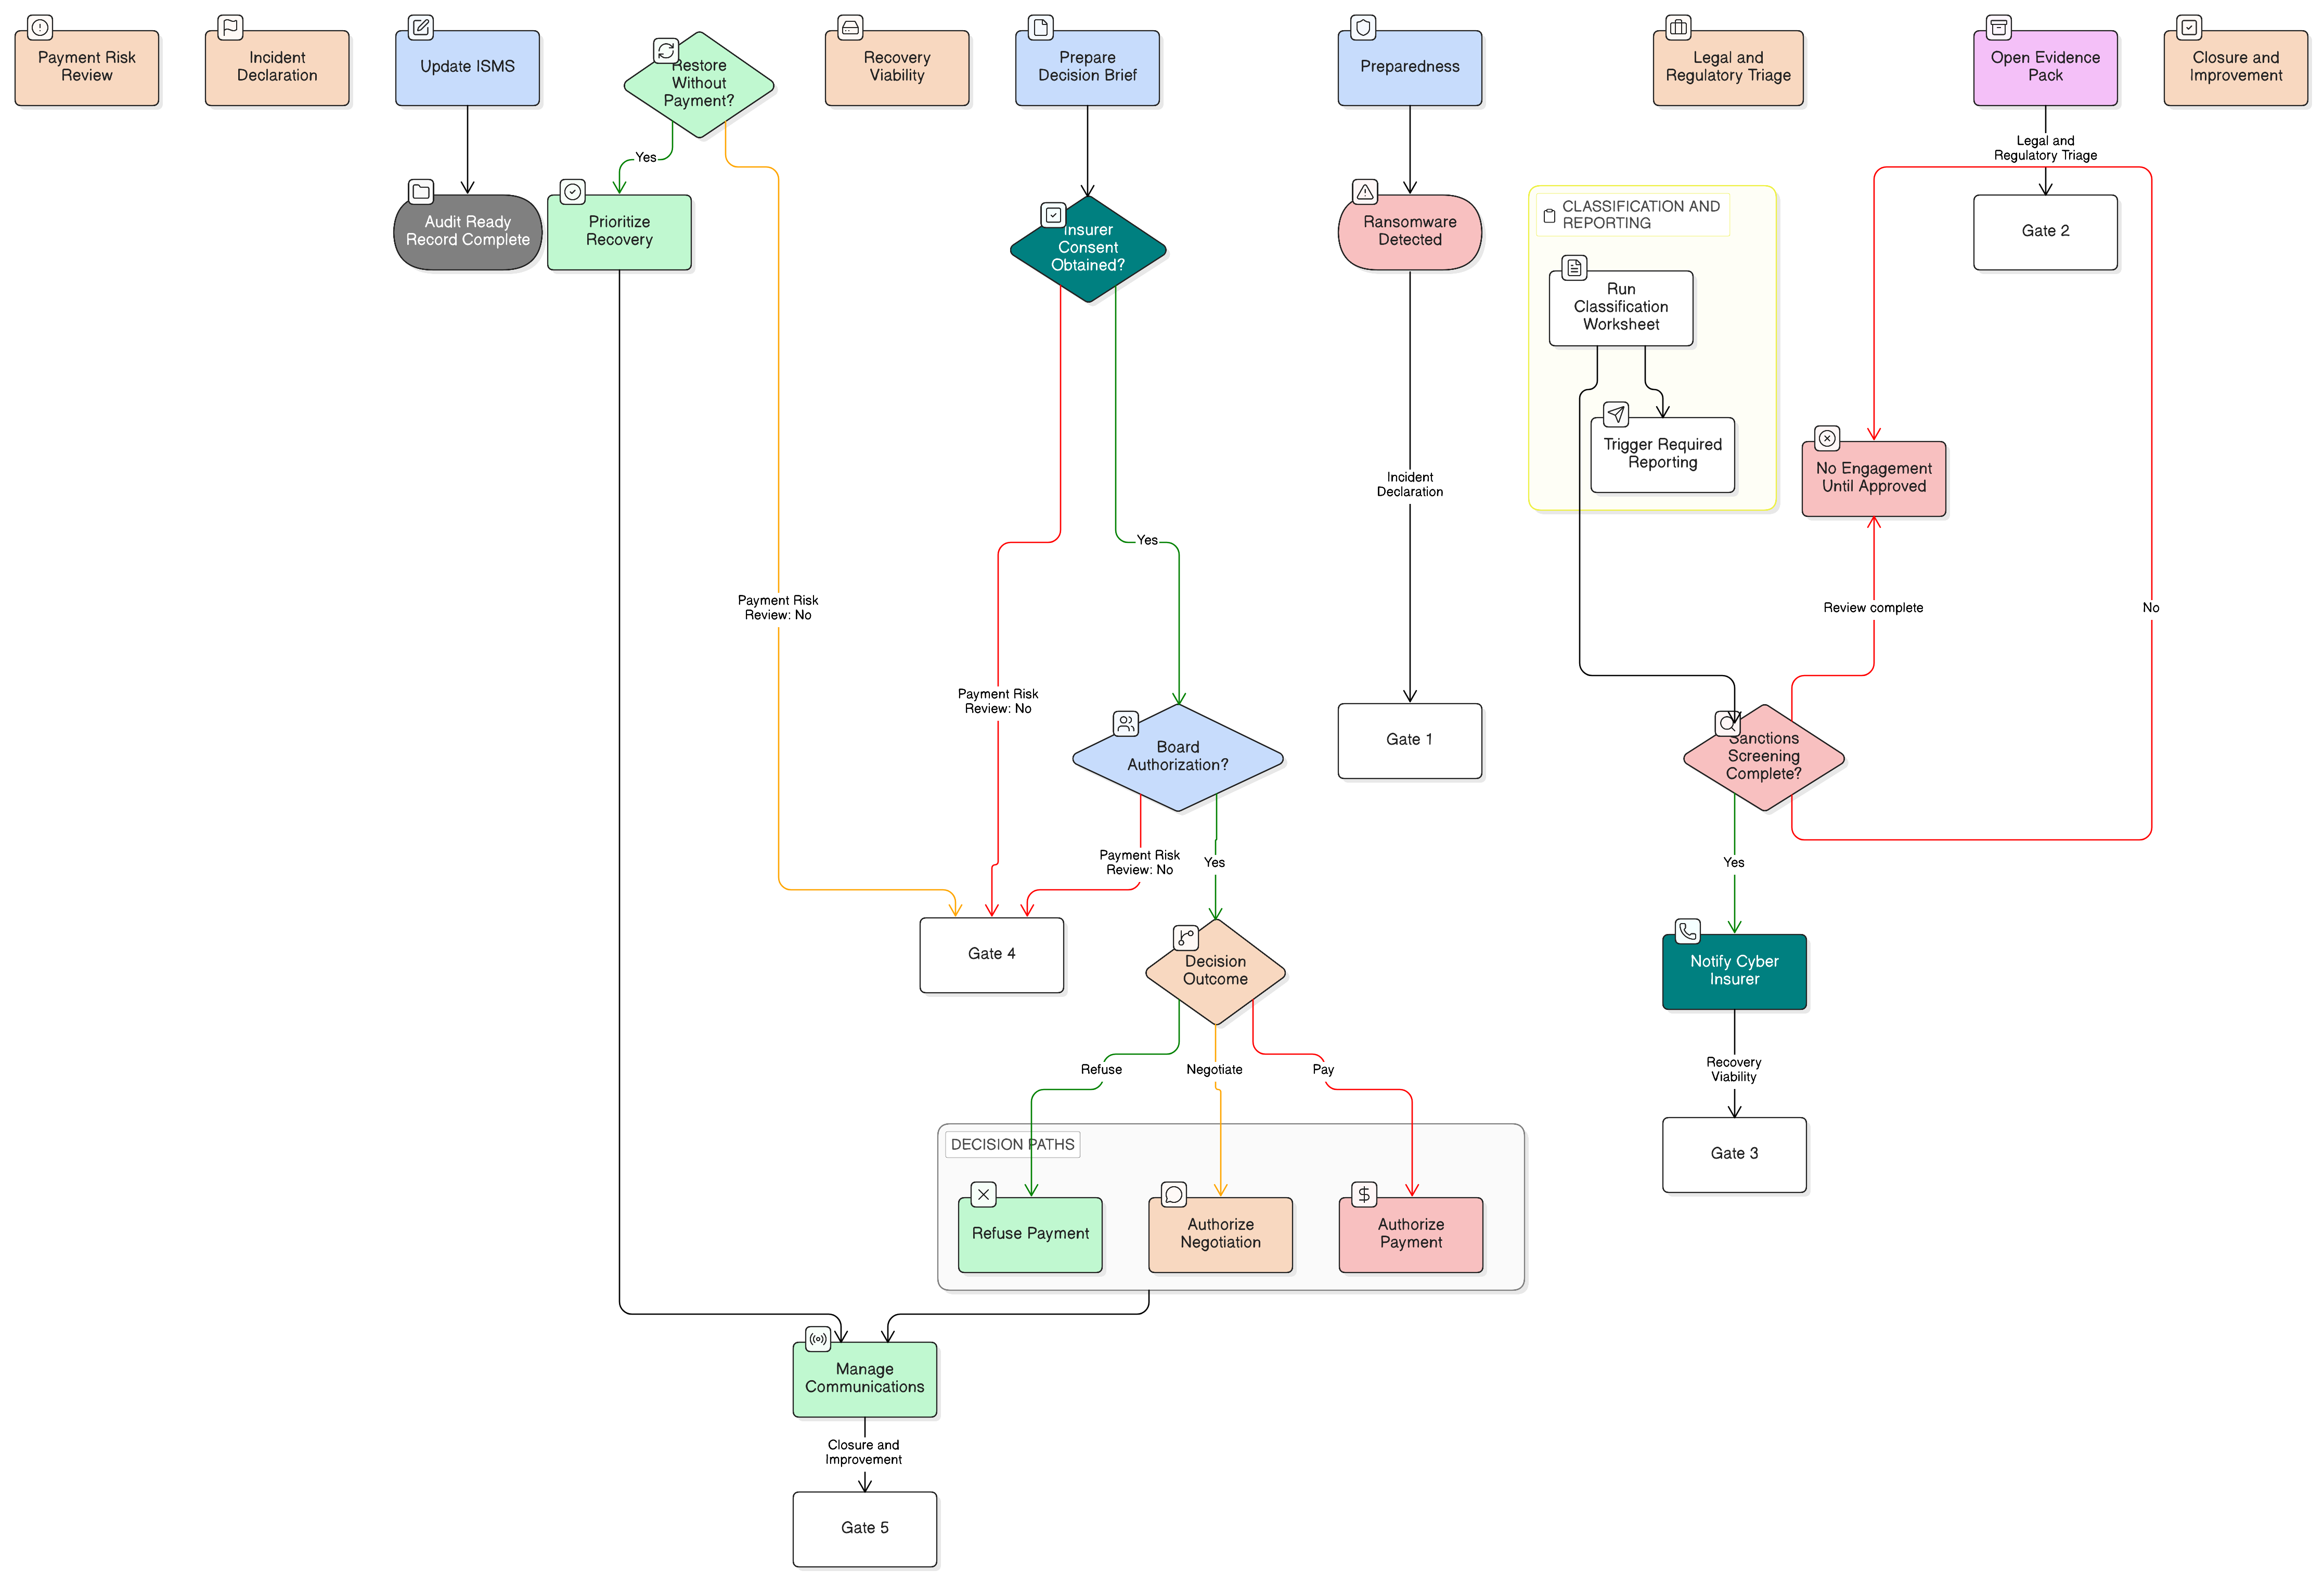
Käytännönläheinen ISO 27001:2022 -yhteensopiva viitekehys kiristyshaittaohjelmien lunnasmaksupäätösten, pakotetarkastusten, näytön säilyttämisen, vakuutusyhtiön hyväksynnän sekä NIS2-, DORA- ja GDPR-raportoinnin hallintaan.