COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Guide pratique destiné aux RSSI et aux responsables de la protection des données pour encadrer la collecte des données à caractère personnel (PII), leur utilisation interne, leur réutilisation et leur divulgation externe dans le cadre d’ISO/IEC 27701:2025, de GDPR et des kits PIMS de Clarysec.
Les enregistrements DNS orphelins ne relèvent pas seulement de l’hygiène cloud. Ils révèlent si la responsabilité des actifs, la maîtrise des changements, la gestion des vulnérabilités, la gouvernance des fournisseurs et la réponse aux incidents fonctionnent réellement.
La fatigue liée à la MFA n’est ni un problème utilisateur ni un simple paramètre du fournisseur d’identité. C’est un enjeu de gouvernance des accès, de surveillance, de formation, de réponse aux incidents et d’éléments probants qui doit résister à l’examen d’ISO 27001:2022, NIS2, DORA et GDPR.
Un modèle de gouvernance pratique et auditable pour les notifications de changement de sous-traitant ultérieur, les objections clients, les mises à jour des DPA, les éléments probants relatifs aux transferts et les contrôles du risque fournisseur.
Les API fantômes, les jetons faibles, l’absence de limitation de débit et les journaux incohérents constituent désormais des défaillances de gouvernance. Ce guide de référence montre aux RSSI comment constituer les éléments probants de sécurité des API pour des audits alignés sur ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 et COBIT.
Guide pratique à l’usage des RSSI sur l’utilisation de la modélisation des menaces comme élément probant de sécurité dès la conception pour ISO 27001, NIS2, DORA, CRA, GDPR et l’assurance client.
Un guide pratique Clarysec pour transformer les clauses contractuelles fournisseurs NIS2 en éléments probants d’assurance ISO/IEC 27001:2022 exploitables en audit, en responsabilité GDPR, en alignement DORA et en gouvernance fournisseurs au niveau de l’organe de direction.
Guide pratique Clarysec pour définir, approuver, surveiller et documenter les périodes de support de sécurité prévues par le règlement européen sur la cyberrésilience au moyen d’ISO/IEC 27001:2022, de NIS2, de DORA, du GDPR, du NIST CSF 2.0 et d’une cartographie des politiques exploitable en audit.
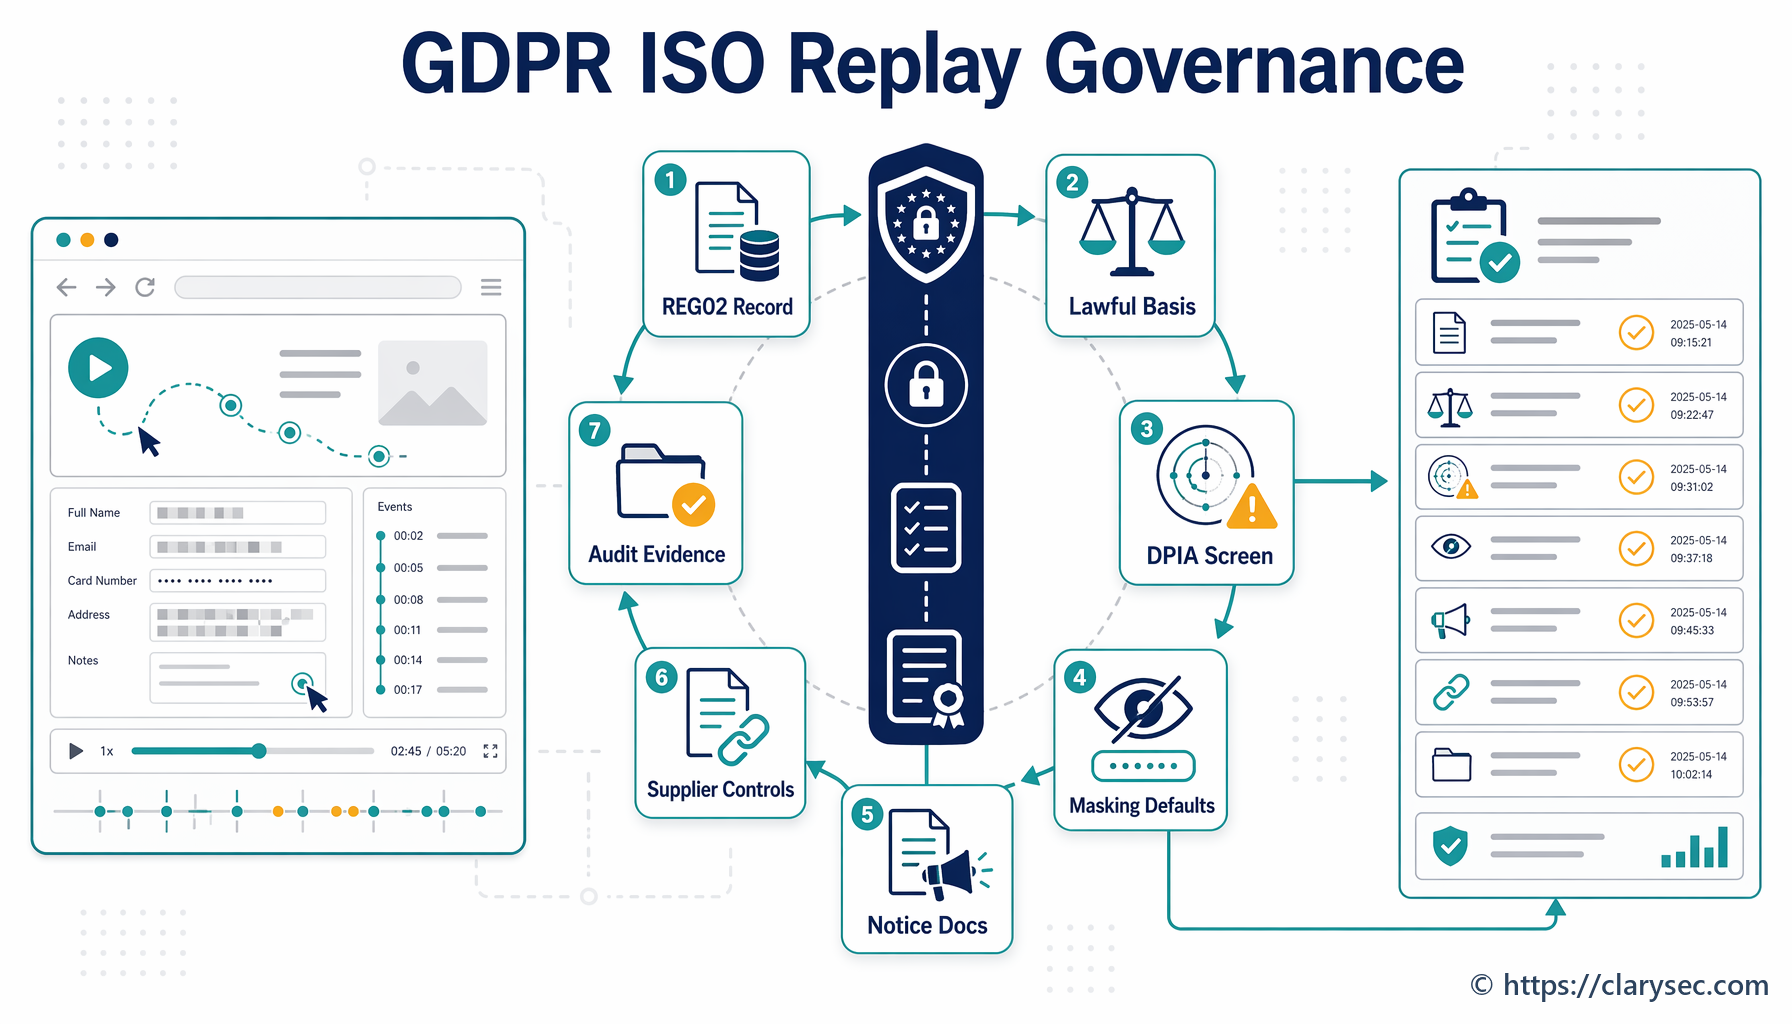
La télémétrie produit et le rejeu de session peuvent exposer des données à caractère personnel, des identifiants, des modèles comportementaux, des données relevant de catégories particulières et des processus clients. Ce guide de référence montre aux RSSI, responsables de la protection des données et équipes SaaS comment gouverner la télémétrie au moyen des pratiques PIMS ISO 27701:2025, de la responsabilité au titre du GDPR, des politiques Clarysec, du Zenith Blueprint et de Zenith Controls.