COBIT 2019
Explore articles in the COBIT 2019 category
100 articles
Un guide pratique pour les PME qui utilisent la fonction Govern de NIST CSF 2.0 comme couche de gouvernance pour ISO 27001:2022, NIS2, DORA, GDPR, la supervision des fournisseurs et des éléments probants compatibles avec les exigences d’audit.
Guide pratique pour élaborer des stratégies de sortie TIC DORA vis-à-vis des prestataires tiers, adossées aux contrats, techniquement réalisables, testées et prêtes pour l’audit.
Guide pratique destiné aux RSSI sur la divulgation coordonnée des vulnérabilités au titre de NIS2, DORA, GDPR et ISO/IEC 27001:2022, avec formulation de politique, flux de réception, escalade fournisseur, éléments probants d’audit et cartographie des contrôles.
Guide pratique pour constituer un dossier d’éléments probants prêt pour audit concernant les mesures techniques et organisationnelles de l’Article 32 du GDPR, à l’aide de ISO 27001:2022, ISO 27005, NIS2, DORA et des kits d’outils Clarysec.
Guide pratique destiné aux entités financières qui doivent relier DORA TLPT, les tests de résilience, les contrôles ISO 27001, l’assurance fournisseur, les éléments probants de reprise et le reporting au conseil d’administration dans une chaîne d’éléments probants auditable.
Guide pratique pour RSSI visant à transformer l’hygiène cyber et la formation à la cybersécurité prévues par l’Article 21 de NIS2 en éléments probants ISO/IEC 27001:2022 exploitables en audit, avec clauses de politique, cartographie des contrôles, alignement DORA et GDPR, et sprint de remédiation de 10 jours.
Guide pratique destiné aux RSSI pour bâtir un modèle unique d’éléments probants de contrôle d’accès couvrant ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST et COBIT.
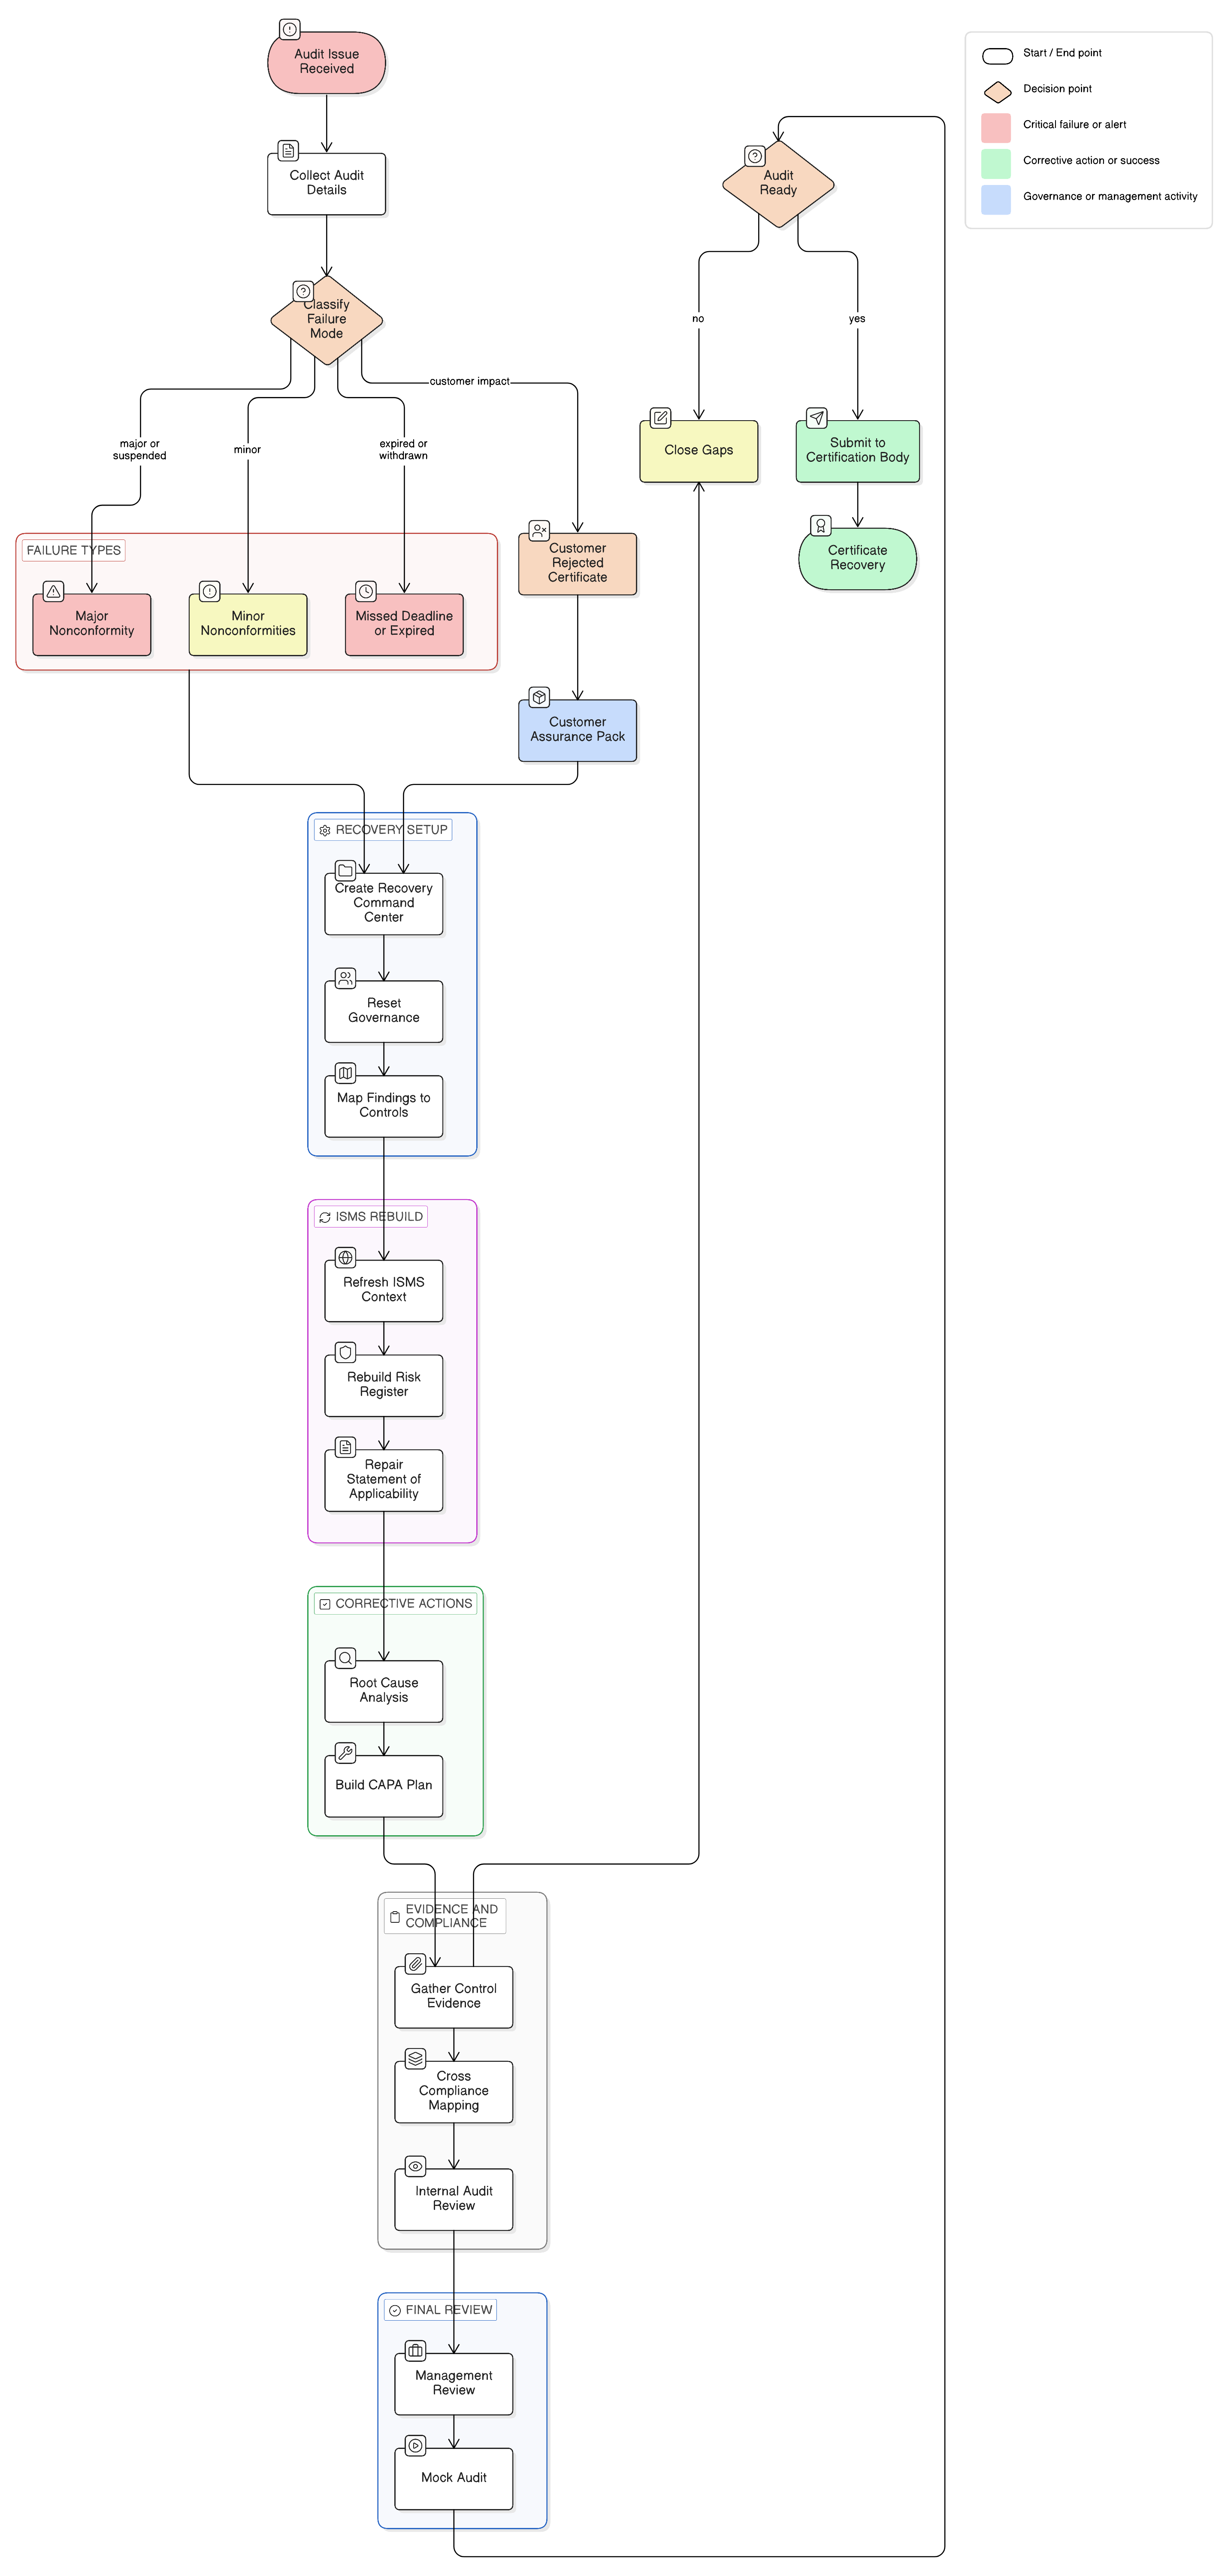
Si votre transition ISO 27001:2022 a été manquée ou n’a pas abouti, la reprise repose sur un triage rigoureux, la remise en ordre des preuves, l’analyse des causes racines, la reconstruction de la SoA et des actions correctives. Ce guide explique comment Clarysec utilise Zenith Blueprint, les politiques et Zenith Controls pour restaurer la confiance lors de l’audit.
Utilisez ISO 27001:2022, la Déclaration d’applicabilité et la cartographie des politiques Clarysec pour construire une ossature d’éléments probants prête pour l’audit couvrant NIS2, DORA, GDPR, les fournisseurs, les incidents et la supervision par le conseil d’administration.