GDPR
Explore articles in the GDPR category
120 articles
Guide fondé sur des scénarios pour mettre en place une gouvernance des accès aux données à caractère personnel prête pour l’audit dans ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 et COBIT 2019, à l’aide des politiques, registres, tables de correspondance et workflows de revue pratiques de Clarysec.
Guide pratique pour transformer l’architecture Zero Trust NIST SP 800-207 en éléments probants prêts pour l’audit pour ISO/IEC 27001:2022, NIS2, DORA, GDPR et les revues de sécurité clients.
L’approvisionnement sécurisé par exigence intègre la sécurité des fournisseurs, la protection des données, la résilience et l’assurance produit dans la décision d’achat. Ce guide de référence montre comment Clarysec mappe les contrôles fournisseurs ISO/IEC 27001:2022 sur les exigences NIS2, DORA, GDPR et CRA, NIST CSF 2.0, ainsi que sur les éléments probants d’audit orientés COBIT avant la signature des contrats.
Un modèle pratique de gouvernance pour valider, approuver, minimiser, divulguer de manière sécurisée, consigner et documenter les demandes de divulgation de données à caractère personnel émanant des autorités chargées de l’application de la loi et des autorités de contrôle au titre du GDPR, d’ISO 27701:2025, d’ISO/IEC 27001:2022, de NIS2, de DORA, du NIST, de COBIT 2019 et des boîtes à outils de politiques Clarysec.
Un guide pratique Clarysec destiné aux RSSI, DPO, auditeurs et équipes conformité qui doivent tester les contrôles PIMS ISO 27701:2025, démontrer l’accountability au sens du GDPR et préparer les éléments probants attendus par les clients, les autorités de contrôle et les audits de certification.
Guide pratique pour se préparer au règlement de l’UE sur la cybersolidarité à partir des éléments de preuve ISO/IEC 27001:2022, des politiques Clarysec, de la gouvernance des fournisseurs, de la réponse aux incidents, de la journalisation, de la continuité et de la cartographie de conformité croisée pour NIS2, DORA, GDPR, NIST CSF 2.0 et COBIT 2019.
Un guide pratique Clarysec pour mettre en place un partage de renseignement sur les cybermenaces encadré par ISO 27001, compatible avec DORA Article 45, la coopération NIS2, une divulgation conforme au GDPR, la participation aux ISAC et des éléments probants prêts pour l’audit en 2026.
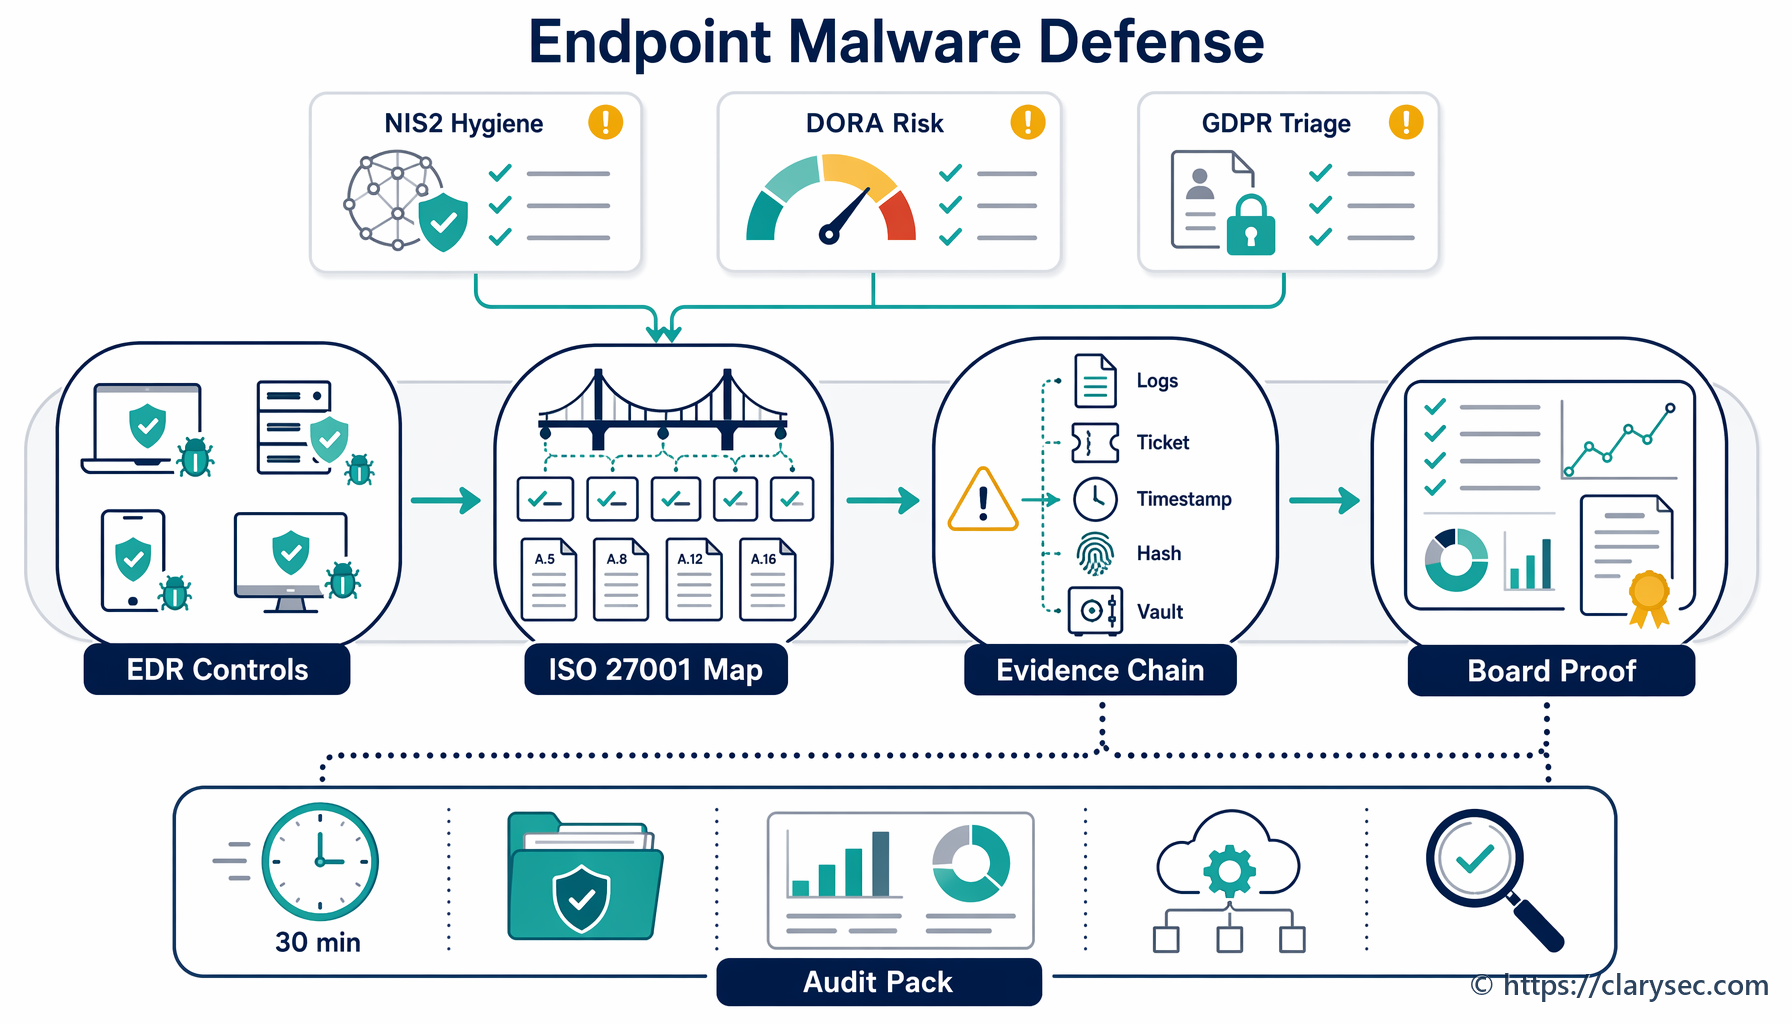
La protection des terminaux est désormais un système de preuves de conformité. Découvrez comment utiliser ISO/IEC 27001:2022, les politiques Clarysec, Zenith Blueprint et Zenith Controls pour démontrer la protection contre les logiciels malveillants au regard de NIS2, DORA, GDPR Article 32, NIST CSF 2.0 et de la préparation à l’audit.
Guide unifié 2026 pour transformer les AIPD en éléments probants de gouvernance auditables, couvrant la responsabilité au titre du GDPR, ISO/IEC 27001:2022, les mesures de cybersécurité NIS2, les changements TIC au titre de DORA et le risque lié aux fournisseurs.