NIS2
Explore articles in the NIS2 category
148 articles
Guide pratique pour mettre en place un système de management des informations relatives à la vie privée ISO 27701:2025 produisant des éléments probants auditables de responsabilité au titre du GDPR pour les responsables du traitement de PII, les sous-traitants, les fournisseurs, les décisions de risque et les obligations de conformité croisée.
L’auto-évaluation des contrôles constitue la couche opérationnelle entre les contrôles ISO/IEC 27001:2022 et les éléments probants exploitables en audit pour NIS2, DORA et GDPR. Ce guide montre aux RSSI, responsables GRC et responsables du contrôle comment tester la conception, l’efficacité opérationnelle, la qualité des éléments probants, l’échantillonnage, les constats, les CAPA et le reporting de direction au moyen des politiques Clarysec, du Zenith Blueprint et de Zenith Controls.
Un guide pratique, audit-ready, destiné aux RSSI, DPO et responsables conformité pour gérer les violations de données à caractère personnel selon ISO/IEC 27701:2025, GDPR, NIS2 et DORA.
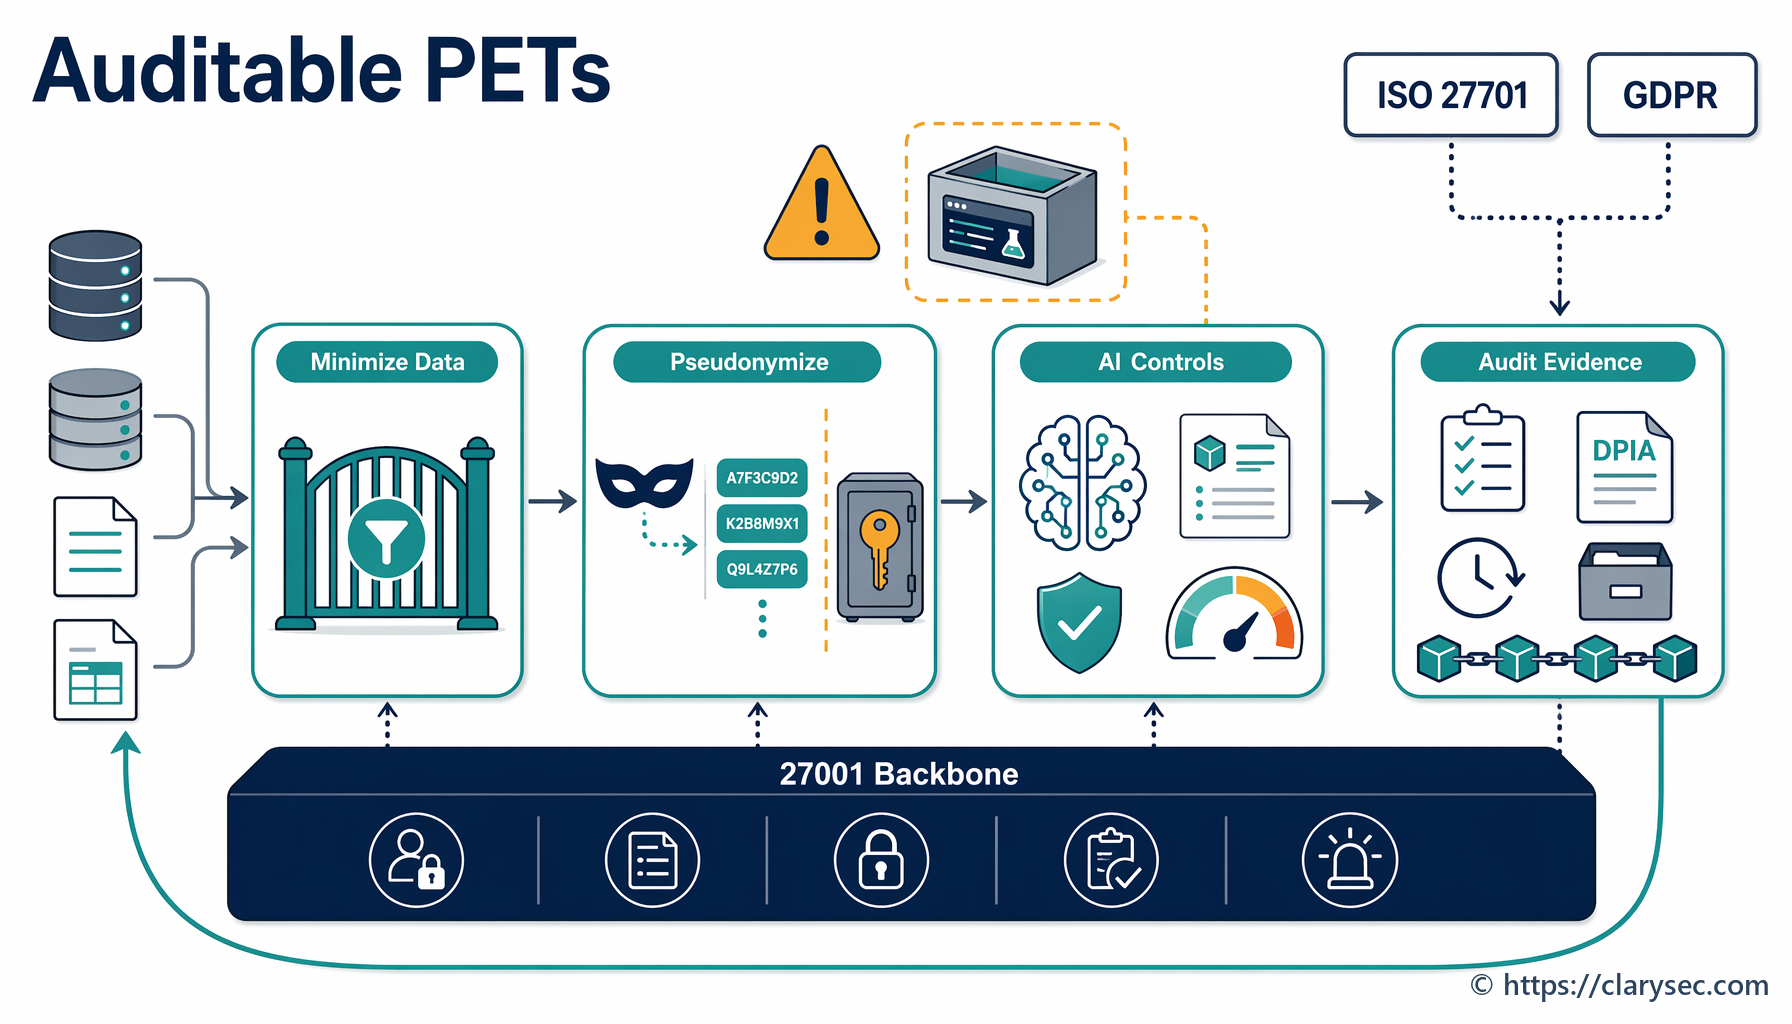
Un guide opérationnel PIMS pour utiliser les technologies d’amélioration de la protection de la vie privée afin de réduire l’exposition des données à caractère personnel, de permettre l’analytique et l’IA, et de cartographier les contrôles entre ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 et COBIT 19.
Guide pratique pour constituer un dossier de passation du DPO qui protège la responsabilité au titre de GDPR, les éléments probants du PIMS ISO/IEC 27701:2025, les DPIA, le RoPA, le contexte des violations, les registres de droits et la continuité d’audit lors des changements de délégué à la protection des données.
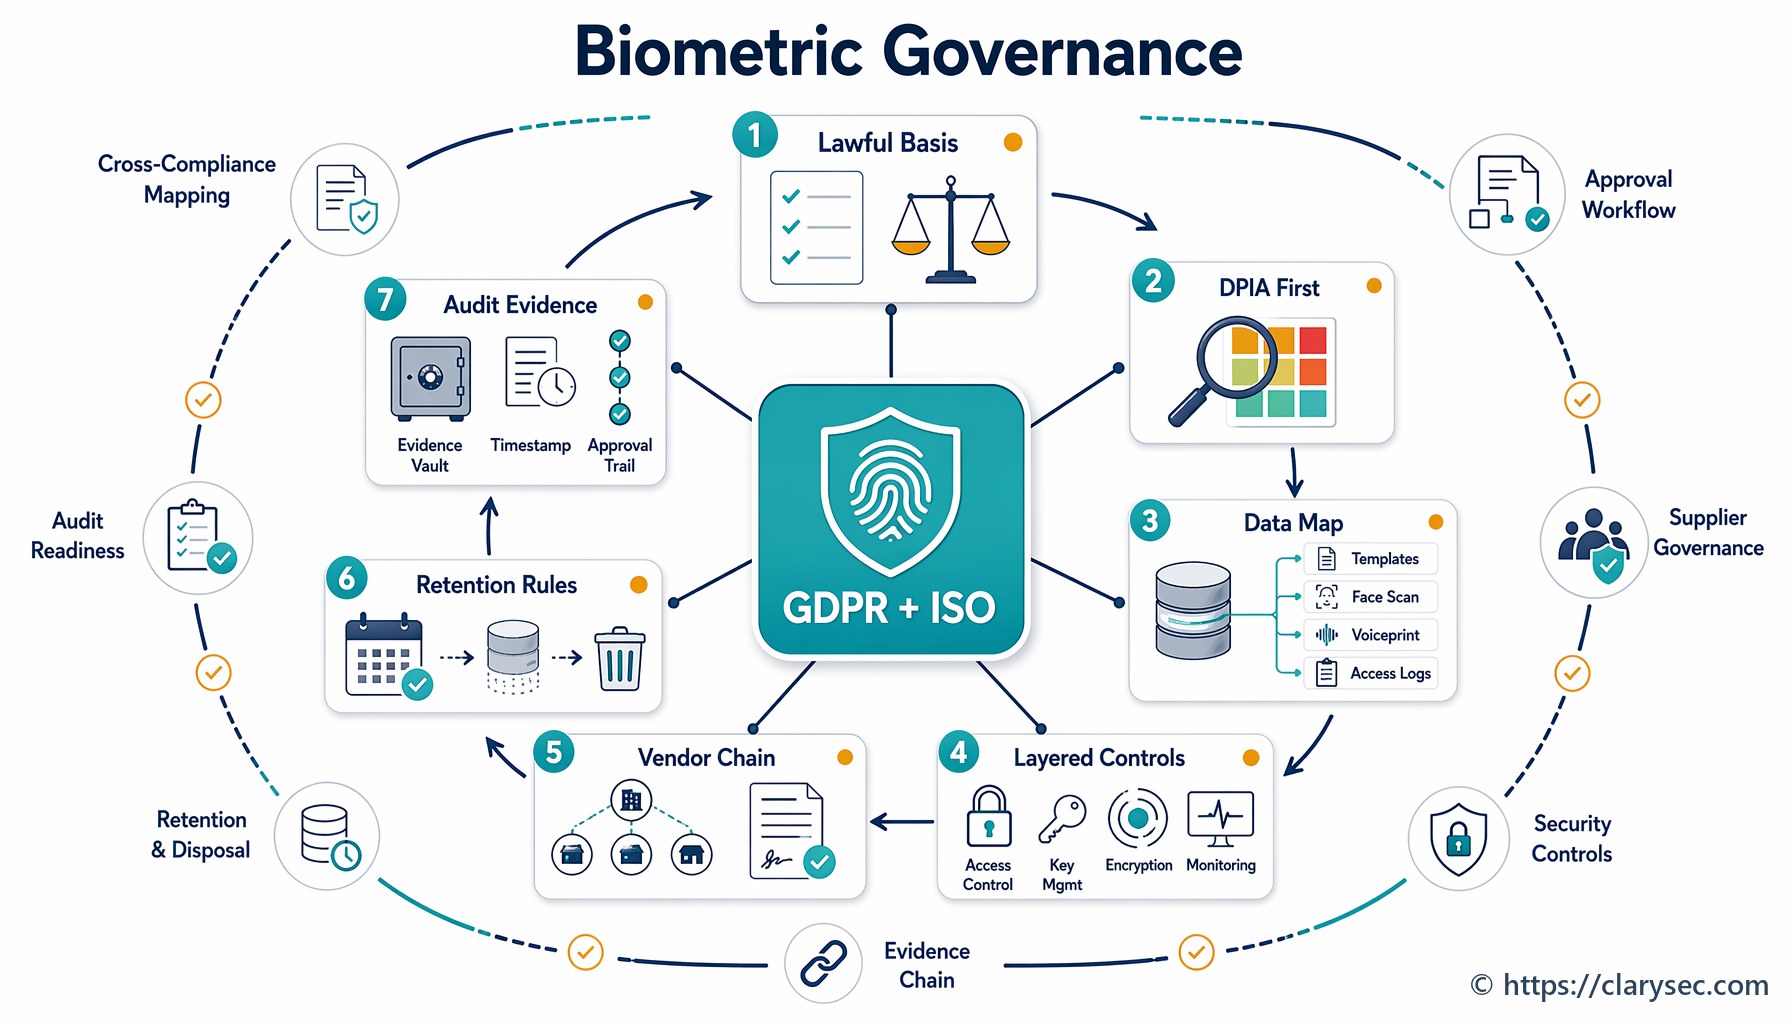
Un guide opérationnel destiné aux RSSI pour encadrer l’authentification biométrique, l’onboarding, l’accès aux locaux et les contrôles antifraude au moyen de l’accountability GDPR, des éléments probants PIMS ISO/IEC 27701:2025, des contrôles ISO/IEC 27001:2022 et de la cartographie croisée de conformité de Clarysec.
Les attaques visant l’identité créent désormais une exposition réglementaire au regard d’ISO 27001, NIS2, DORA et GDPR. Ce guide explique comment bâtir un programme ITDR unifié avec les politiques Clarysec, Zenith Blueprint et Zenith Controls.
Guide pratique pour démontrer la préparation à l’amendement ISO 27001 relatif au changement climatique au moyen d’éléments probants portant sur le contexte du SMSI, les parties intéressées, l’appréciation des risques, la justification de la SoA, la continuité d’activité, l’assurance fournisseurs et la revue de direction.
Guide pratique pour mettre en place une formation de sensibilisation à la protection des données défendable et fondée sur les rôles pour ISO/IEC 27701:2025, la responsabilité au titre de GDPR, NIS2, DORA, NIST et COBIT.