NIST
Explore articles in the NIST category
131 articles
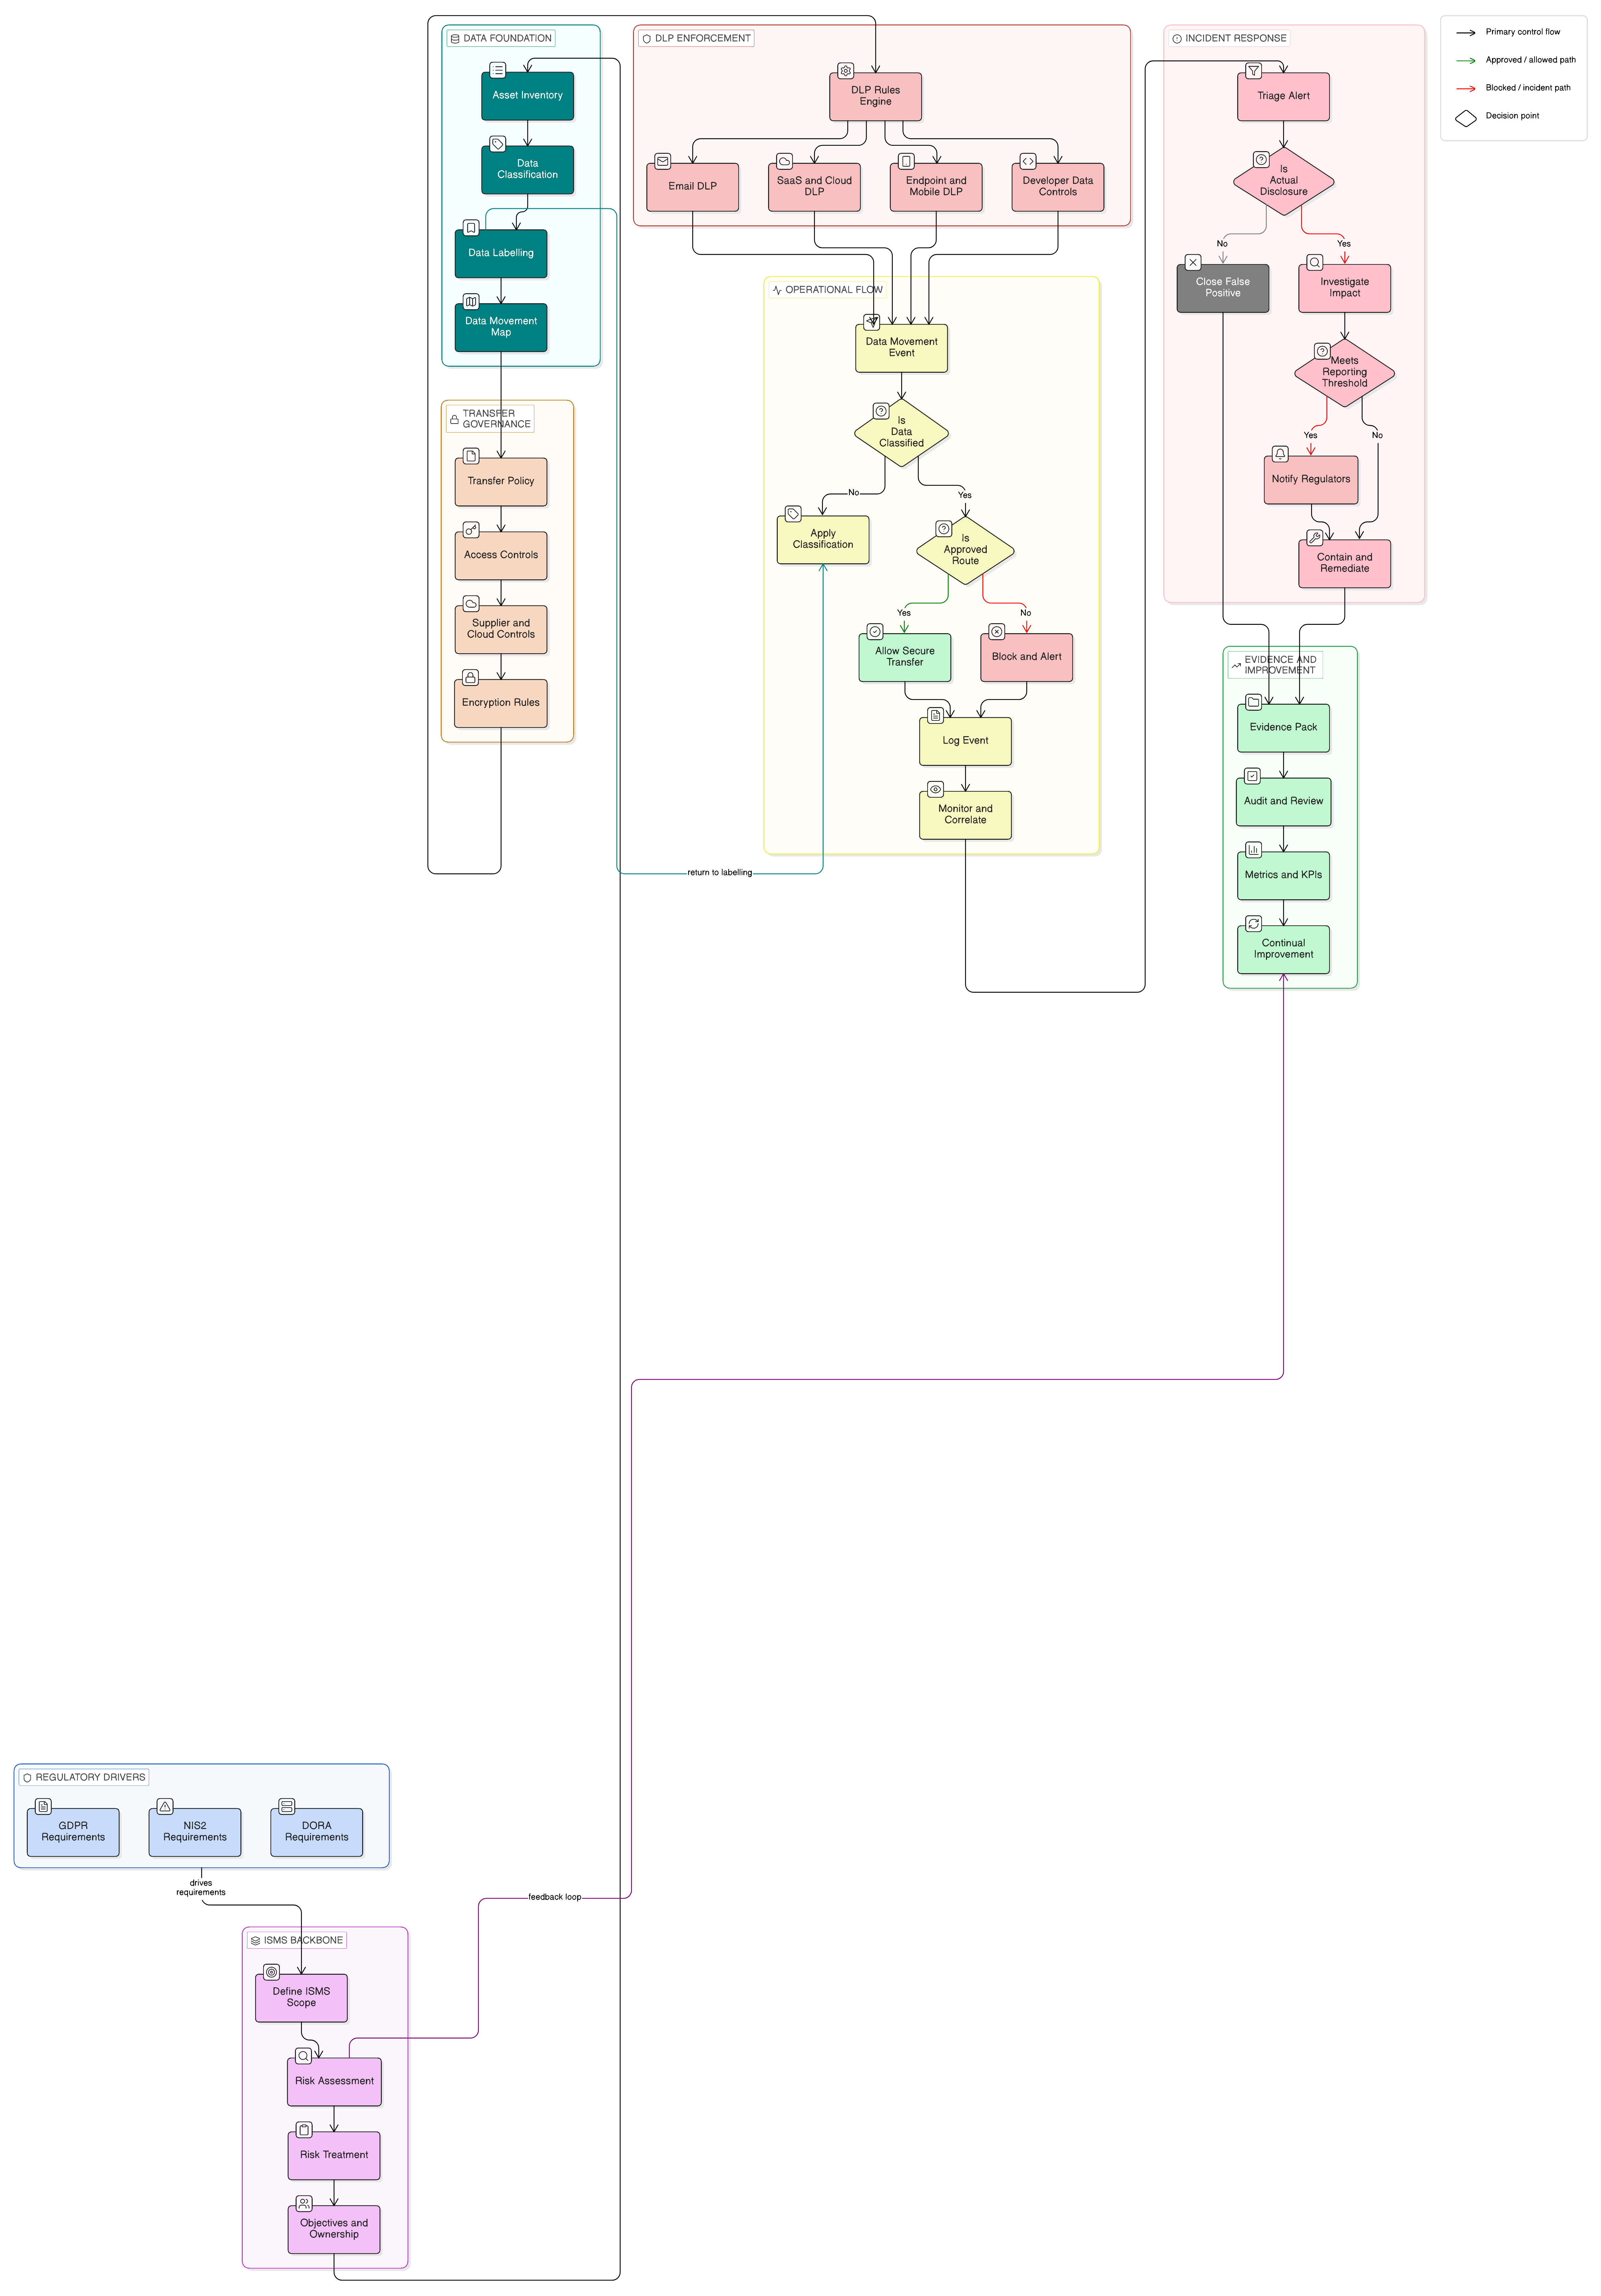
La prévention des pertes de données n’est plus une simple configuration d’outil autonome. En 2026, les RSSI ont besoin d’un programme DLP piloté par la politique de sécurité et étayé par des preuves, reliant la classification des données, le transfert sécurisé, la journalisation, la réponse aux incidents, la gouvernance des fournisseurs et les contrôles ISO/IEC 27001:2022 à GDPR Article 32, NIS2 et DORA.
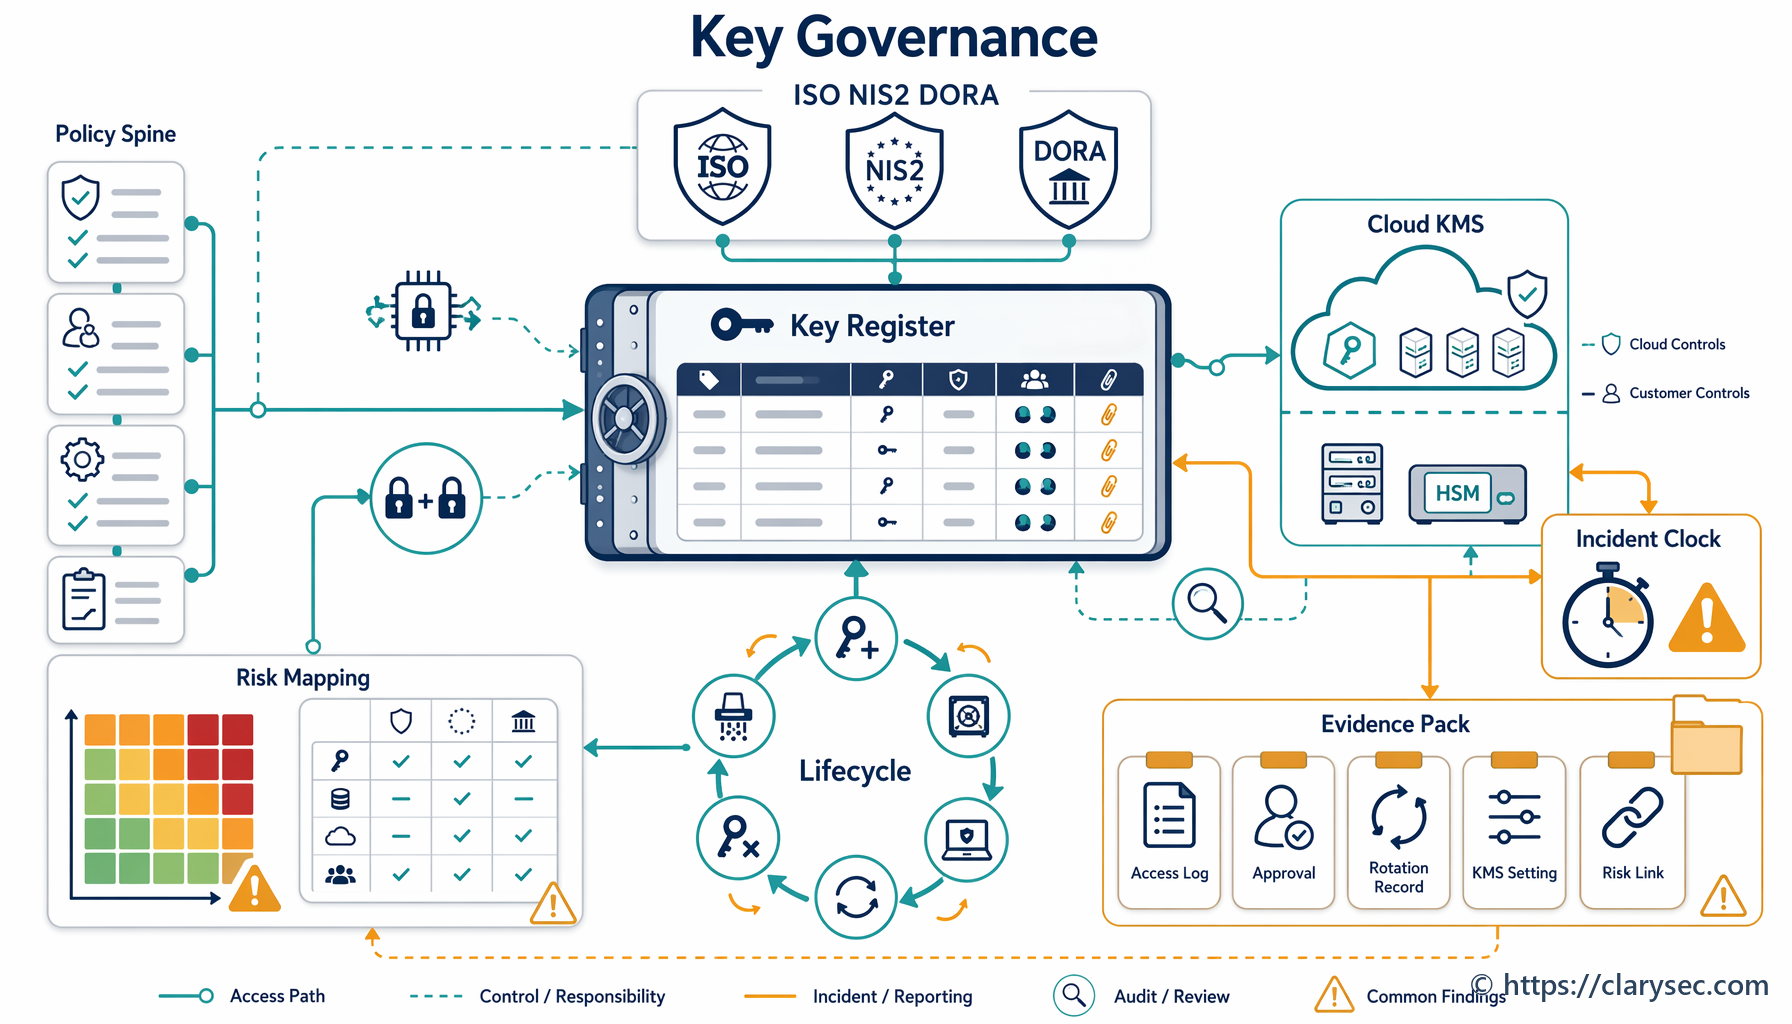
Guide pratique pour gouverner les clés cryptographiques, les KMS dans le cloud, les HSM, la rotation, la récupération et les éléments probants d’audit dans le cadre d’ISO/IEC 27001:2022, NIS2, DORA et GDPR Article 32.
La certification cloud EUCS peut renforcer l’assurance relative aux fournisseurs cloud en 2026, mais elle doit être cartographiée dans votre SMSI ISO 27001, votre processus de gestion du risque fournisseur, vos contrats, vos procédures de réponse aux incidents et vos éléments probants de responsabilité GDPR.
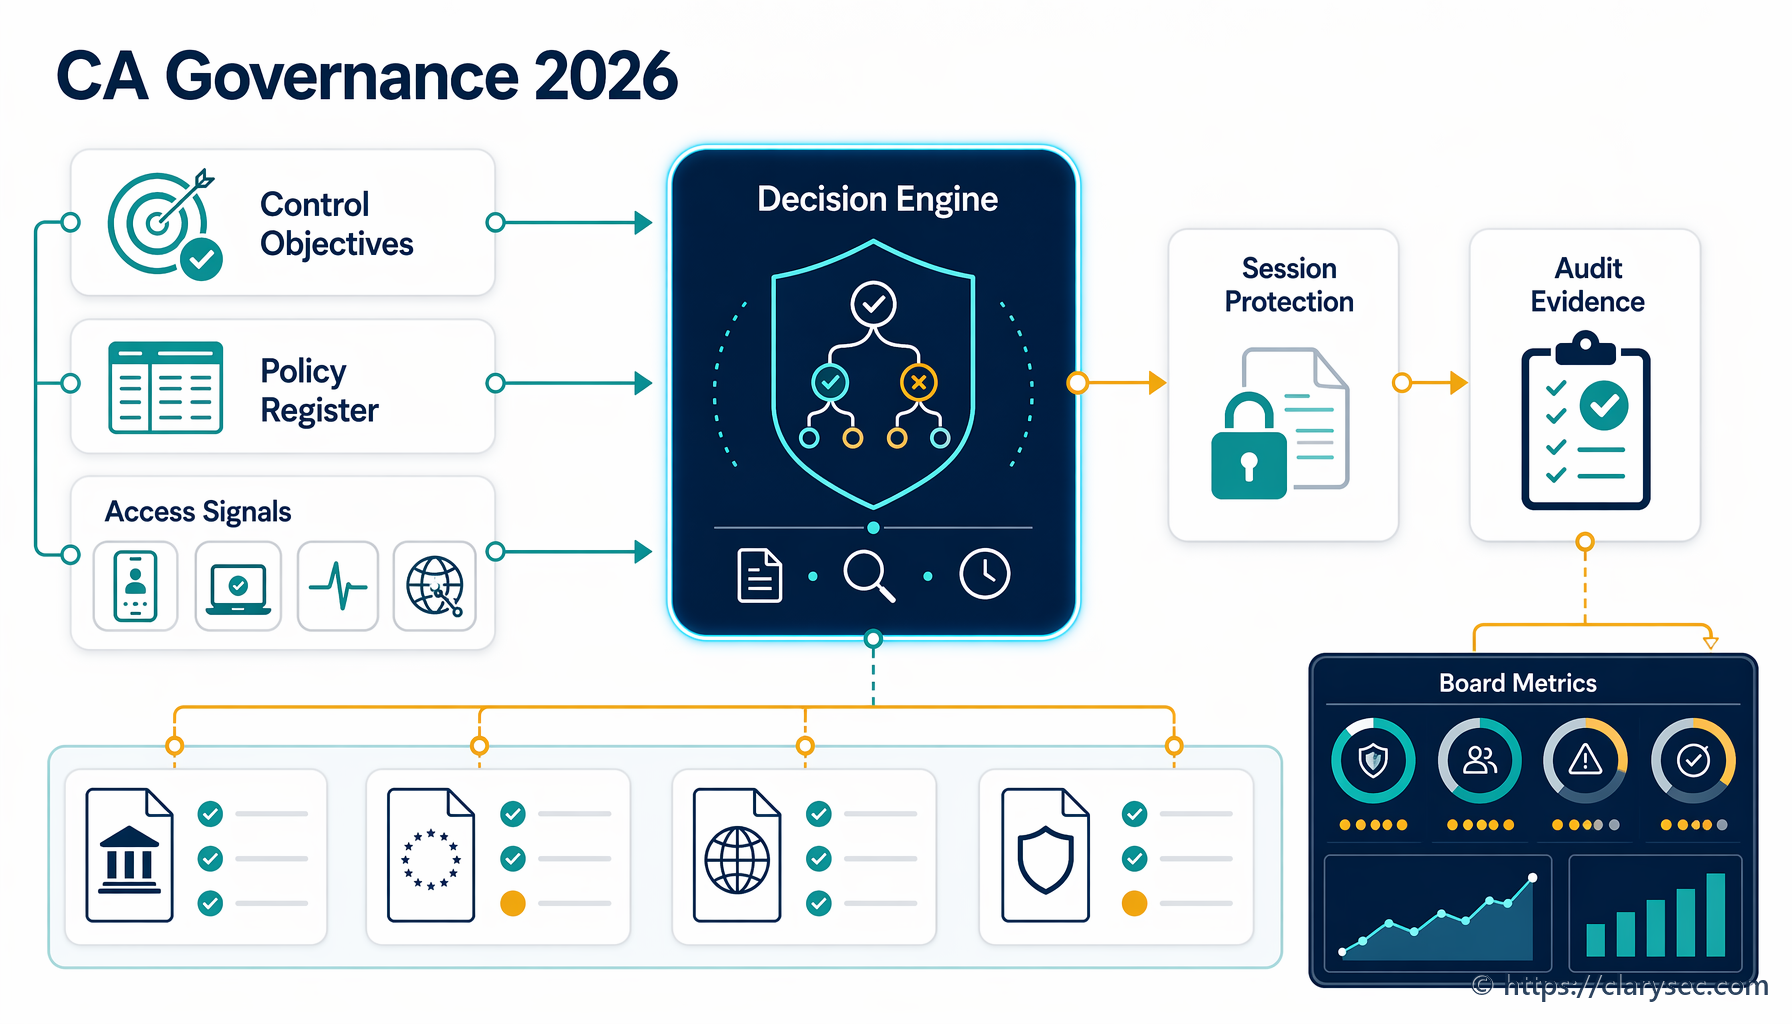
Guide pratique pour gouverner Microsoft Entra Conditional Access comme un système de contrôle auditable, avec une cartographie des éléments probants ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST et COBIT.
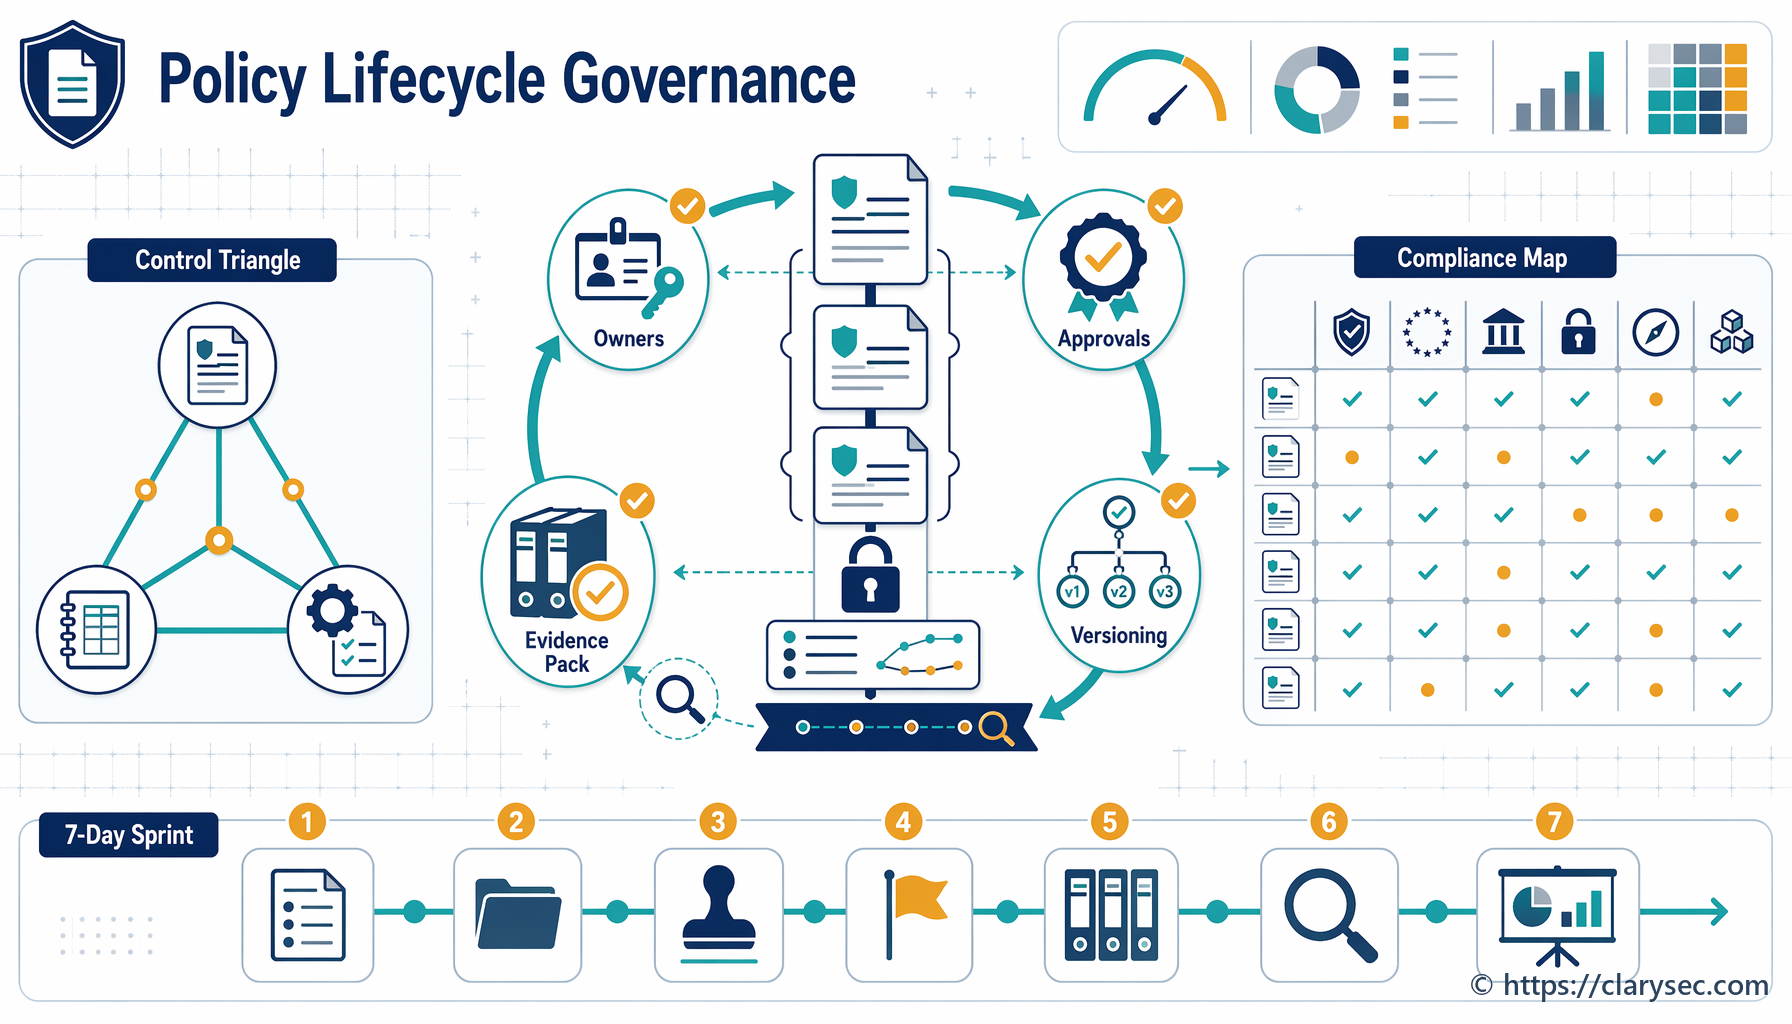
La gouvernance des politiques est désormais une gouvernance de la preuve. Découvrez comment maîtriser les informations documentées ISO/IEC 27001:2022 et constituer des éléments de preuve exploitables en audit pour NIS2, DORA et GDPR.
Guide pratique à l’usage des RSSI pour définir le domaine d’application du SMSI ISO 27001 couvrant les services essentiels NIS2, les fonctions critiques ou importantes DORA, les traitements GDPR, les actifs, les fournisseurs et les éléments probants d’audit.
Guide pratique destiné aux RSSI, aux responsables de la conformité et aux conseils d’administration pour traduire les risques cyber qualitatifs en exposition financière, éléments probants ISO 27001, supervision NIS2 et décisions de résilience TIC DORA.
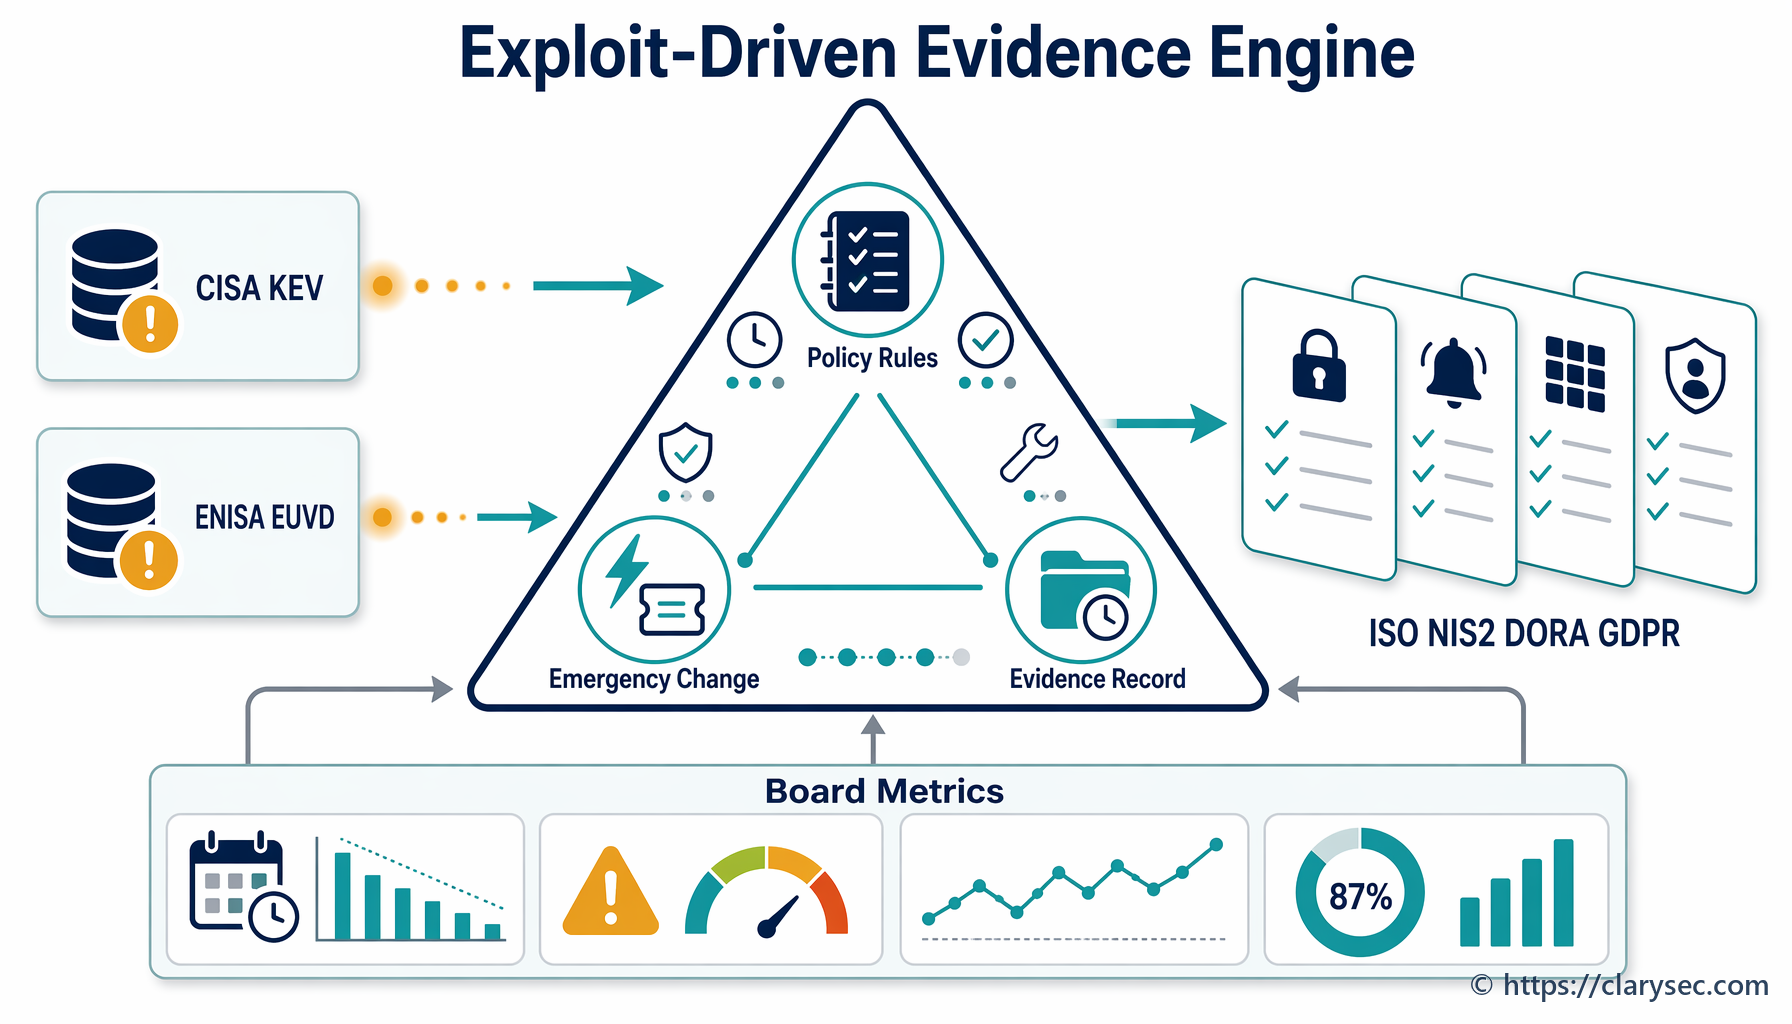
Les vulnérabilités exploitées connues exigent davantage qu’une accélération de l’application des correctifs. Ce guide de référence montre comment transformer le renseignement issu de CISA KEV et d’ENISA EUVD en éléments probants de gouvernance exploitables pour ISO 27001, NIS2, DORA et GDPR.
Guide pratique pour constituer des analyses d’impact des transferts prêtes pour l’audit pour les services cloud, les clauses contractuelles types (CCT), les sous-traitants ultérieurs, les mesures complémentaires, ISO/IEC 27001:2022, NIS2 et les éléments probants DORA.