NIST
Explore articles in the NIST category
131 articles
NIS2 fait de la cybersécurité un sujet de responsabilité des organes de direction. Ce guide montre comment les conseils d’administration, les RSSI et les responsables conformité peuvent utiliser ISO/IEC 27001:2022, les politiques Clarysec, Zenith Blueprint et Zenith Controls pour démontrer la supervision, la diligence raisonnable et la gouvernance cyber inter-référentiels.
Guide pratique destiné aux RSSI pour la surveillance continue de la conformité à NIS2 et à DORA avec ISO/IEC 27001:2022, la responsabilité des contrôles, les KPI, les KRI, la cadence de collecte des éléments probants, la cartographie des politiques et des éléments prêts pour l’audit.
Un guide pratique pour les PME qui utilisent la fonction Govern de NIST CSF 2.0 comme couche de gouvernance pour ISO 27001:2022, NIS2, DORA, GDPR, la supervision des fournisseurs et des éléments probants compatibles avec les exigences d’audit.
Guide pratique pour élaborer des stratégies de sortie TIC DORA vis-à-vis des prestataires tiers, adossées aux contrats, techniquement réalisables, testées et prêtes pour l’audit.
Guide pratique destiné aux RSSI sur la divulgation coordonnée des vulnérabilités au titre de NIS2, DORA, GDPR et ISO/IEC 27001:2022, avec formulation de politique, flux de réception, escalade fournisseur, éléments probants d’audit et cartographie des contrôles.
Guide pratique pour constituer un dossier d’éléments probants prêt pour audit concernant les mesures techniques et organisationnelles de l’Article 32 du GDPR, à l’aide de ISO 27001:2022, ISO 27005, NIS2, DORA et des kits d’outils Clarysec.
Guide pratique pour RSSI visant à transformer l’hygiène cyber et la formation à la cybersécurité prévues par l’Article 21 de NIS2 en éléments probants ISO/IEC 27001:2022 exploitables en audit, avec clauses de politique, cartographie des contrôles, alignement DORA et GDPR, et sprint de remédiation de 10 jours.
Guide pratique destiné aux RSSI pour bâtir un modèle unique d’éléments probants de contrôle d’accès couvrant ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST et COBIT.
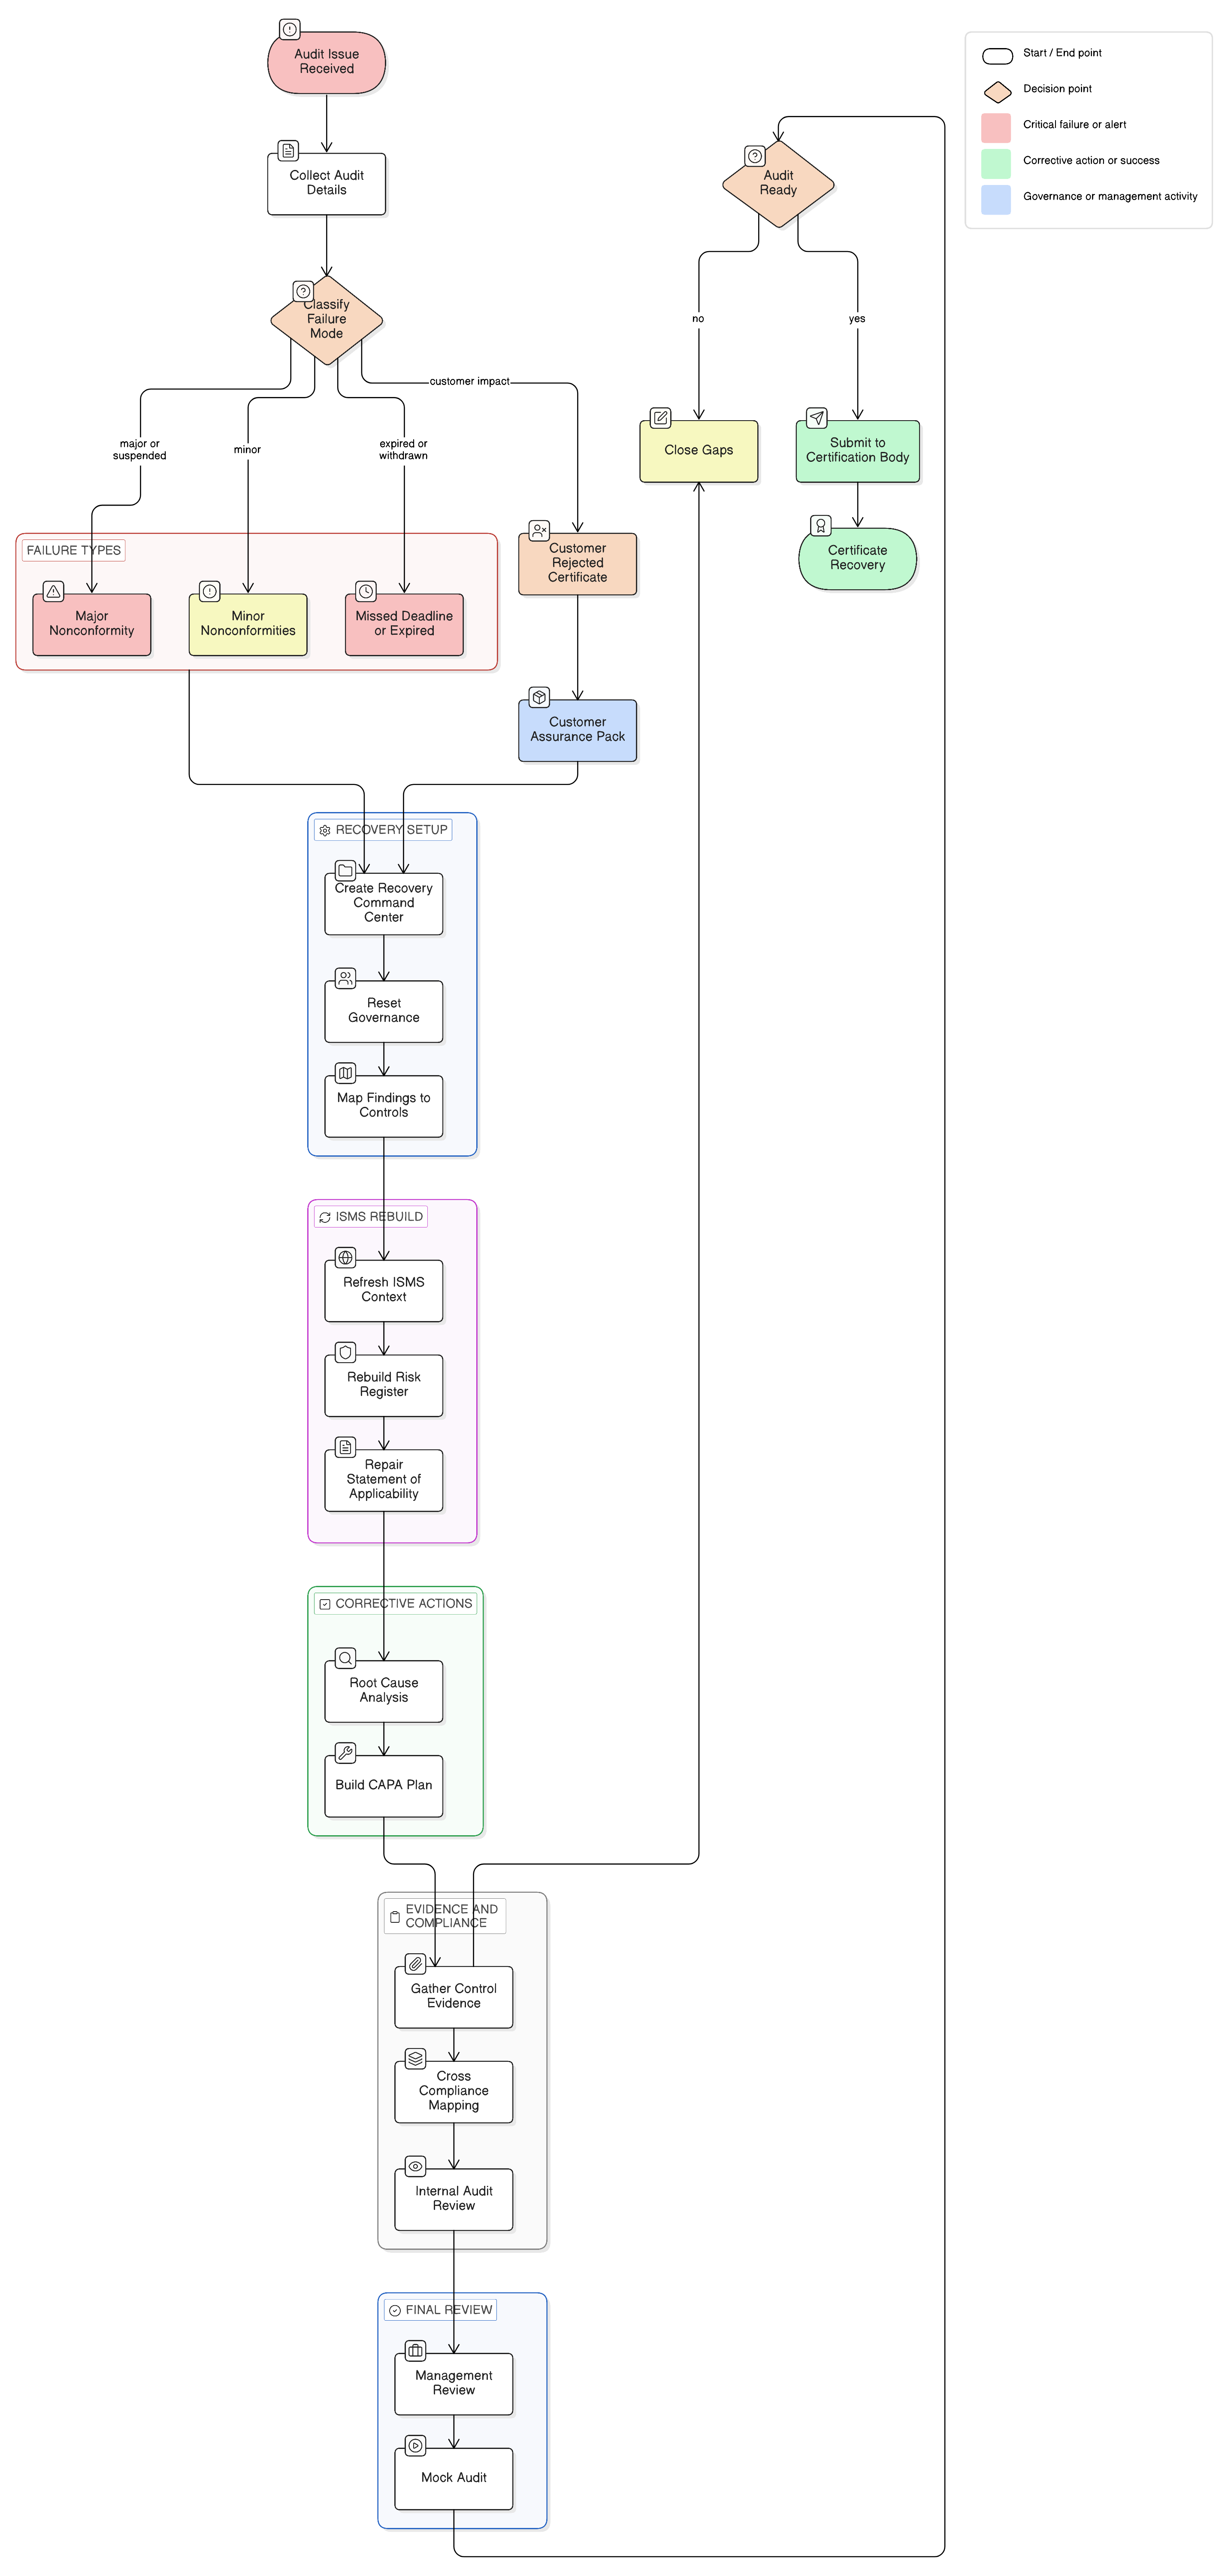
Si votre transition ISO 27001:2022 a été manquée ou n’a pas abouti, la reprise repose sur un triage rigoureux, la remise en ordre des preuves, l’analyse des causes racines, la reconstruction de la SoA et des actions correctives. Ce guide explique comment Clarysec utilise Zenith Blueprint, les politiques et Zenith Controls pour restaurer la confiance lors de l’audit.