Guide des éléments probants pour l’amendement ISO 27001 relatif au changement climatique

Il est 09 h 10, le matin de votre audit de surveillance ISO/IEC 27001:2022. L’auditeur a déjà examiné votre registre des risques, votre Déclaration d’applicabilité, vos comptes rendus de revue de direction, votre registre des fournisseurs et le rapport d’exercice de continuité d’activité. Puis vient la question qui prend toute la salle au dépourvu :
« Montrez-moi comment vous avez déterminé si le changement climatique est pertinent pour le SMSI. »
Le RSSI regarde le responsable de la conformité. Le responsable de la conformité ouvre le registre juridique. Quelqu’un évoque l’ESG. Quelqu’un d’autre indique que le fournisseur du centre de données détient des certificats ISO. L’auditeur attend.
Ce moment illustre la lacune pratique en matière d’éléments probants créée par l’amendement relatif au changement climatique applicable aux systèmes de management ISO. L’amendement ne demande pas aux équipes de sécurité de devenir climatologues, de calculer les émissions carbone du cloud ou de créer une « mesure de sécurité climatique » purement décorative. Il pose une question de système de management beaucoup plus directe : l’organisation a-t-elle examiné si le changement climatique est pertinent pour son contexte et si les parties intéressées ont des exigences liées au climat qui affectent le système de management ?
Pour ISO/IEC 27001:2022, cela signifie que les éléments probants doivent relier les articles 4 à 10 : contexte, parties intéressées, périmètre, planification des risques, maîtrise opérationnelle, évaluation de la performance, revue de direction et amélioration continue. L’amendement ne se satisfait pas d’un « non applicable » formulé en réunion. Il exige une décision motivée, documentée et fondée sur les risques.
Sarah, RSSI dans une fintech, a été confrontée à la même question quelques semaines avant l’audit. Sa première réaction était classique : le changement climatique semblait extérieur au SMSI, alors que son équipe se concentrait sur les cybermenaces, les violations de données, la sécurité cloud, la préparation à DORA et les diligences préalables demandées par les clients. Mais une fois l’amendement traduit en langage opérationnel du SMSI, le sujet est devenu concret : des phénomènes météorologiques extrêmes pouvaient affecter la disponibilité d’une région cloud, un fournisseur situé dans une zone en stress hydrique pouvait retarder le remplacement de matériel critique, une panne électrique prolongée pouvait perturber les effectifs de réponse aux incidents, et des clients pouvaient exiger des éléments probants de résilience opérationnelle.
C’est le bon cadrage. Traitez le changement climatique comme une donnée d’entrée de contexte et de résilience pour le SMSI, et non comme un sujet ajouté artificiellement.
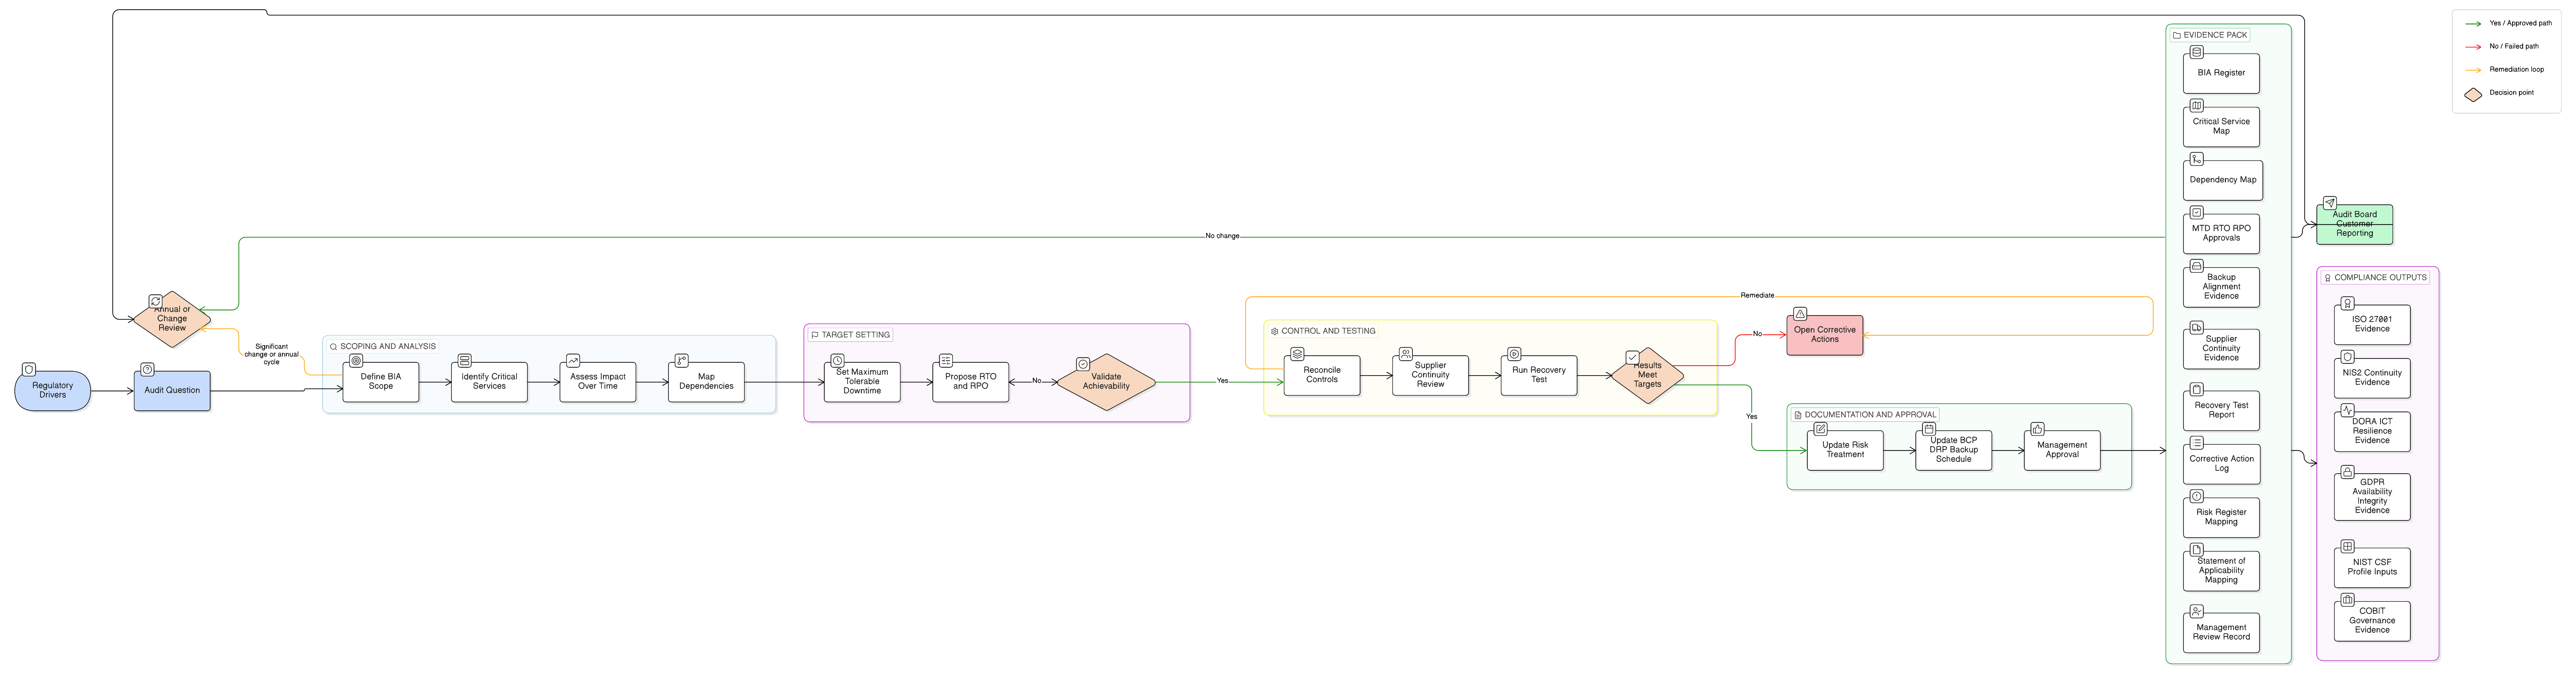
L’approche de Clarysec utilise Zenith Blueprint: An Auditor’s 30-Step Roadmap, Zenith Controls: The Cross-Compliance Guide et les modèles de politiques Clarysec pour transformer une nouvelle question d’audit en éléments probants traçables. L’objectif est simple : présenter à l’auditeur une chaîne claire allant du contexte au risque, du risque aux contrôles, des contrôles aux éléments probants, des éléments probants à la revue de direction, puis de la revue de direction à l’amélioration.
L’amendement modifie la question d’audit, pas la mission du SMSI
L’erreur la plus fréquente consiste à traiter l’amendement ISO 27001 relatif au changement climatique comme un domaine de contrôle distinct. Ce n’est pas le cas. Pour un SMSI, la vraie question est de savoir si le changement climatique peut affecter les résultats attendus en matière de sécurité de l’information, en particulier la confidentialité, l’intégrité et la disponibilité.
L’amendement ajoute le changement climatique comme considération spécifique dans les exigences relatives au contexte des systèmes de management ISO. Pour ISO/IEC 27001:2022, les auditeurs testeront généralement d’abord deux points :
- Article 4.1, vérifier si l’organisation a déterminé si le changement climatique constitue un enjeu externe pertinent.
- Article 4.2, vérifier si les parties intéressées pertinentes ont des exigences liées au climat.
Le mot clé est « déterminé ». Une organisation peut déterminer que le changement climatique n’est pas pertinent, qu’il est pertinent uniquement pour certains sites ou services, ou qu’il est pertinent pour l’ensemble du SMSI. Mais cette détermination doit être documentée et étayée par les dépendances réelles de l’organisation.
Par exemple, un fournisseur SaaS peut conclure à une pertinence climatique parce que la disponibilité en production dépend d’un nombre limité de régions cloud, d’un prestataire de services managés et d’équipes de réponse aux incidents à distance. Une fintech peut rattacher l’amendement aux dépendances critiques vis-à-vis de tiers TIC, à la résilience opérationnelle DORA, au signalement réglementé des incidents et à la responsabilité du conseil d’administration. Un industriel peut se concentrer sur la disponibilité du réseau OT, la connectivité des sites de production, la surveillance à distance et l’interruption d’un site physique.
Un corpus mature d’éléments probants doit apparaître aux mêmes endroits que ceux où l’organisation démontre déjà le fonctionnement de son SMSI.
| Domaine du SMSI | Éléments probants liés au changement climatique attendus par les auditeurs | Exemple pratique |
|---|---|---|
| Contexte | Détermination documentée de la pertinence des enjeux liés au climat pour les résultats de sécurité de l’information | Risque d’inondation du bureau principal, risque de chaleur pour une région de centre de données, instabilité énergétique affectant la disponibilité des services |
| Parties intéressées | Clients, autorités de régulation, assureurs, fournisseurs cloud, investisseurs ou conseil d’administration ayant des attentes de résilience, de disponibilité ou de divulgation | Un client entreprise exige des éléments probants de planification de la continuité liée au climat pour des services hébergés |
| Périmètre | Limites du périmètre revues au regard des sites, services externalisés, régions cloud, équipes de support et dépendances critiques | Le périmètre du SMSI confirme que l’environnement de production SaaS hébergé dans le cloud et les opérations de support restent inclus |
| Appréciation des risques | Scénarios de menace liés au climat examinés lorsqu’ils sont pertinents pour la confidentialité, l’intégrité ou la disponibilité | Une vague de chaleur prolongée accroît la vraisemblance d’une défaillance du refroidissement d’un centre de données et d’une interruption de service |
| SoA | Contrôles existants de l’Annexe A justifiés lorsqu’ils traitent un risque lié au climat ou des obligations de conformité | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 et A.8.13 référencés dans la justification du traitement |
| Maîtrise opérationnelle | Contrôles de continuité d’activité, de fournisseurs, d’incident, de sauvegarde, de changement et de cloud mis à jour ou confirmés | Scénario d’interruption régionale ajouté à l’exercice de reprise après sinistre |
| Revue de direction | La direction examine les changements de contexte, les risques, les constats d’audit, les ressources, le risque résiduel et les actions d’amélioration | La direction approuve le budget d’un test de basculement cloud après revue du scénario climatique |
| Informations documentées | Éléments probants conservés, maîtrisés et retrouvables | Registre du contexte, registre des risques, registre de conformité, rapport de test PCA, comptes rendus de revue de direction |
Les meilleurs éléments probants d’audit ne se trouvent pas dans un « dossier climat » autonome. Ils apparaissent dans les enregistrements normaux du SMSI et montrent que le système de management peut répondre aux évolutions du contexte externe.
Commencer par le contexte, les parties intéressées et le périmètre
La pertinence climatique commence par le contexte. L’organisation doit enregistrer une détermination claire : pertinent, non pertinent ou partiellement pertinent. « Pertinent » ne signifie pas catastrophique. Cela signifie susceptible d’affecter les résultats attendus en matière de sécurité de l’information.
Dans Zenith Blueprint, la phase de fondation et de leadership du SMSI commence par l’analyse du contexte. L’étape 1 indique :
Action 4.1 : Établissez une liste des facteurs internes et externes pertinents pour la sécurité de l’information de votre organisation.
La même recommandation préconise une analyse externe large, incluant les facteurs environnementaux au moyen de techniques telles que PESTLE. C’est ici que l’amendement climatique devient opérationnel. Au lieu de demander : « Avons-nous un contrôle climatique ? », l’équipe demande :
- Quels sites physiques, centres de données, régions cloud, réseaux et fournisseurs soutiennent les services inclus dans le périmètre ?
- Des phénomènes météorologiques extrêmes, la chaleur, les incendies de forêt, les inondations, le stress hydrique, l’instabilité énergétique ou les perturbations des transports pourraient-ils affecter la disponibilité, l’intégrité ou la confidentialité ?
- Les clients demandent-ils des éléments probants de résilience climatique ou de résilience opérationnelle lors des diligences préalables de sécurité ?
- Les autorités de régulation, assureurs, investisseurs ou clients du secteur public imposent-ils des attentes en matière de continuité d’activité, de reprise après sinistre ou de disponibilité ?
- Des projets d’adaptation climatique pourraient-ils introduire de nouveaux risques technologiques, par exemple des intégrations de gestion technique du bâtiment, des capteurs IoT, une surveillance environnementale ou une migration cloud rapide ?
- Existe-t-il des implications pour la vie privée si une nouvelle surveillance inclut des données relatives aux employés, à la localisation, aux appareils ou à l’environnement et liées à des personnes ?
Pour l’équipe fintech de Sarah, l’atelier de contexte a produit quatre enjeux externes réalistes : l’exposition aux tempêtes d’une région de centre de données, la concentration dans une région cloud unique, la dépendance à un fournisseur de matériel situé dans une zone en stress hydrique, et les attentes réglementaires au titre de DORA et de NIS2.
L’étape suivante concerne les parties intéressées. L’amendement impose aux organisations de déterminer si les parties intéressées ont des exigences liées au climat. Ces parties peuvent inclure les clients, les autorités de régulation, les assureurs, les fournisseurs cloud, les investisseurs, le conseil d’administration ou les fournisseurs critiques.
L’étape 2 de Zenith Blueprint relie cette analyse au périmètre du SMSI :
Action 4.3 : Rédigez une déclaration du périmètre du SMSI. Indiquez ce qui est inclus (unités métier, sites, systèmes) et les éventuelles exclusions.
Ce point est important, car les interruptions liées au climat entrent souvent par les interfaces et les dépendances. Une organisation peut affirmer que son bureau n’est pas significatif parce que la production est hébergée dans le cloud, mais l’auditeur peut demander si le support client, l’accès à privilèges, la réponse aux incidents, l’administration des sauvegardes, l’escalade fournisseur ou la communication de crise dépendent de personnes, de sites ou de fournisseurs situés hors du périmètre.
La Politique de sécurité de l’information d’entreprise de Clarysec pose le référentiel minimal :
L’organisation doit mettre en œuvre et maintenir un système de management de la sécurité de l’information (SMSI) conformément aux articles 4 à 10 d’ISO/IEC 27001:2022.
Elle impose également la structure d’éléments probants attendue par les auditeurs :
Le SMSI doit inclure des limites de périmètre définies, une méthodologie d’appréciation des risques, des objectifs mesurables et des contrôles documentés justifiés dans la Déclaration d’applicabilité (SoA).
Ces éléments constituent le cœur de la préparation à l’amendement : limites du périmètre, méthodologie de risque, objectifs mesurables et justification de la SoA.
Transformer le contexte climatique en risques de sécurité de l’information
Les meilleurs éléments probants prennent rarement la forme d’un risque générique intitulé « changement climatique ». Le changement climatique est le facteur de contexte. Le scénario de risque doit décrire la conséquence pour la sécurité de l’information.
Des scénarios de risque solides ressemblent à ceci :
- Des phénomènes météorologiques extrêmes interrompent l’accès au bureau principal pendant un incident de sécurité, retardant la réponse à privilèges et les communications clients.
- Une vague de chaleur régionale accroît la probabilité d’une instabilité du refroidissement ou de l’alimentation électrique dans un centre de données supportant des charges de travail de production.
- Des inondations touchent le site du centre de services d’un fournisseur critique, retardant la restauration de services managés de protection des terminaux.
- Les exigences clients en matière de résilience climatique ne sont pas enregistrées dans le registre de conformité, créant une non-conformité contractuelle et des constats d’audit.
- Une migration cloud d’urgence visant à réduire la dépendance à un site physique contourne le processus standard de changement et la revue des risques fournisseur.
- Des dispositifs de surveillance de l’adaptation climatique sont connectés au réseau d’entreprise sans enregistrement des actifs, journalisation ni gestion des vulnérabilités.
Il s’agit de risques de sécurité de l’information parce qu’ils affectent la disponibilité, la gestion des incidents, l’assurance fournisseurs, la gestion des actifs, les obligations légales, la sécurité des changements ou la vie privée.
La Politique de gestion des risques - PME de Clarysec indique :
Tous les risques identifiés doivent être consignés dans le registre des risques.
Elle renforce également la fréquence de revue :
Les risques doivent être revus chaque trimestre et mis à jour lorsque des événements significatifs surviennent.
Pour les organisations d’entreprise, la Politique de gestion des risques de Clarysec élargit le modèle des données d’entrée :
Les données d’entrée de l’identification des risques doivent inclure, sans s’y limiter, les constats d’audit, les scans de vulnérabilités, les rapports de tests d’intrusion, les tendances des incidents, les obligations légales et les changements opérationnels.
La pertinence climatique peut provenir de chacune de ces entrées. Un constat d’audit client peut identifier des éléments probants de résilience manquants. Une évolution juridique peut ajouter des obligations de résilience opérationnelle. Une migration cloud peut déplacer des charges de travail vers un profil d’exposition régionale différent. Un test de continuité d’activité peut révéler que le personnel ne peut pas accéder aux procédures de reprise pendant une panne électrique.
| Enjeu contextuel | Menace | Vulnérabilité | Impact sur la C-I-D | Exemple de risque SMSI |
|---|---|---|---|---|
| Fréquence accrue des tempêtes régionales | Défaillance prolongée du réseau électrique ou perte de connectivité du centre de données | Conception de production mono-région et basculement non testé | Impact sur la disponibilité des plateformes orientées clients, violation de SLA, préjudice réputationnel | RR-31 : perte de disponibilité du service due à une interruption de la région d’hébergement principale influencée par le climat |
| Concentration de la chaîne d’approvisionnement dans une zone vulnérable au climat | Interruption des opérations de fabrication ou de support | Fournisseur unique et longs délais de remplacement | Impact sur la disponibilité et l’intégrité lié à une infrastructure non prise en charge ou dégradée | RR-32 : une interruption de la chaîne d’approvisionnement TIC retarde la maintenance de sécurité et le remplacement du matériel |
| Les phénomènes météorologiques extrêmes affectent la mobilité du personnel et l’alimentation électrique à domicile | Les intervenants en gestion des incidents ne peuvent pas se coordonner pendant un incident de gravité élevée | Dépendance excessive à un seul site, communication par canal indépendant insuffisante | Impact sur la disponibilité et la confidentialité si le confinement et la notification sont retardés | RR-33 : capacité de réponse aux incidents réduite pendant une interruption régionale |
| Capteurs environnementaux ajoutés aux installations | Nouvelle collecte de données et appareils connectés au réseau | Actifs non enregistrés et règles de conservation imprécises | Impact sur la confidentialité et la vie privée en raison d’une collecte inutile de données à caractère personnel | RR-34 : la surveillance liée à l’adaptation climatique introduit des actifs non gérés et une exposition en matière de vie privée |
Chaque risque doit avoir un propriétaire, une vraisemblance, un impact, une décision de traitement, une position de risque résiduel et une date de revue. Si l’organisation conclut qu’il n’existe pas de risque substantiel de sécurité de l’information lié au climat, cette conclusion doit tout de même être justifiée.
Utiliser la Déclaration d’applicabilité pour transformer la logique de risque en logique de contrôle
Une fois les scénarios liés au climat enregistrés, la question suivante consiste à déterminer si des contrôles sont nécessaires et si la Déclaration d’applicabilité reflète la décision. Les articles 6.1.1 à 6.1.3 d’ISO/IEC 27001:2022 imposent des actions planifiées pour les risques et opportunités, l’appréciation des risques, le traitement des risques, les contrôles nécessaires, la comparaison avec l’Annexe A et une SoA comportant des justifications d’inclusion et d’exclusion.
Dans la phase de gestion des risques, l’étape 13 de Zenith Blueprint fournit un modèle pratique de traçabilité :
Croiser avec les réglementations : si certains contrôles sont mis en œuvre spécifiquement pour se conformer au GDPR, à NIS2 ou à DORA, vous pouvez l’indiquer soit dans le registre des risques (dans le cadre de la justification de l’impact du risque), soit dans les notes de la SoA.
Appliquez le même principe à l’amendement relatif au changement climatique. N’inventez pas un contrôle. Associez le scénario aux contrôles existants d’ISO/IEC 27002:2022 et expliquez pourquoi ils sont applicables.
| Scénario piloté par le climat | Domaines de contrôle ISO/IEC 27002:2022 probables | Éléments probants à conserver |
|---|---|---|
| Des phénomènes météorologiques extrêmes interrompent l’accès aux bureaux pendant un incident de sécurité | A.5.24 Planification et préparation de la gestion des incidents de sécurité de l’information, A.5.26 Réponse aux incidents de sécurité de l’information, A.5.29 Sécurité de l’information pendant une interruption, A.5.30 Préparation des TIC à la continuité d’activité | Plan de réponse aux incidents, procédure d’accès à distance, test de l’arbre d’appel, test du pont de conférence d’incident, enseignements tirés |
| La chaleur ou l’instabilité énergétique affecte la disponibilité du cloud ou du centre de données | A.5.23 Sécurité de l’information pour l’utilisation des services cloud, A.5.30 Préparation des TIC à la continuité d’activité, A.8.13 Sauvegarde de l’information, A.5.19 Sécurité de l’information dans les relations avec les fournisseurs | Assurance fournisseurs, architecture cloud, test de basculement, test de restauration des sauvegardes |
| Des inondations affectent le support d’un fournisseur TIC critique | A.5.19 Sécurité de l’information dans les relations avec les fournisseurs, A.5.21 Gestion de la sécurité de l’information dans la chaîne d’approvisionnement TIC, A.5.22 Surveillance, revue et gestion des changements des services fournisseurs, A.5.30 Préparation des TIC à la continuité d’activité | Appréciation des risques fournisseur, clauses contractuelles, enregistrement de surveillance du fournisseur, stratégie de sortie |
| De nouvelles attentes réglementaires ou clients en matière de résilience apparaissent | A.5.31 Exigences légales, statutaires, réglementaires et contractuelles, A.5.36 Conformité aux politiques, règles et normes de sécurité de l’information, A.5.35 Revue indépendante de la sécurité de l’information | Mise à jour du registre de conformité, revue de politique, constat d’audit interne, comptes rendus de revue de direction |
| Un changement technologique d’urgence contourne la revue | A.8.32 Gestion des changements, A.8.9 Gestion des configurations, A.5.8 Sécurité de l’information dans la gestion de projet, A.5.23 Sécurité de l’information pour l’utilisation des services cloud | Enregistrement de changement, acceptation du risque, revue fournisseur, revue après mise en œuvre |
| La surveillance environnementale introduit un traitement de données à caractère personnel | A.5.9 Inventaire des informations et autres actifs associés, A.5.34 Vie privée et protection des informations à caractère personnel, A.5.31 Exigences légales, statutaires, réglementaires et contractuelles, A.5.15 Contrôle d’accès | Registre des actifs, examen préalable à la DPIA, règle de conservation, revue d’accès |
La Politique de gestion des risques d’entreprise rend explicite le déclencheur de revue de la SoA :
La SoA doit être revue après chaque appréciation majeure des risques ou changement environnemental significatif.
Cette clause est très pertinente. Un changement environnemental significatif peut être littéral, par exemple une exposition aux inondations mise à jour pour une installation, ou opérationnel, par exemple un changement de fournisseurs de centres de données, le déplacement de charges de travail, l’ouverture d’un nouveau site de support ou l’acceptation d’un client réglementé ayant des exigences de résilience.
Une bonne justification de la SoA est spécifique :
« Le contrôle A.5.30 est applicable parce que RR-31 identifie une interruption potentielle de service due à des phénomènes météorologiques extrêmes affectant les opérations de support principales. Le traitement comprend la coordination à distance des incidents, des procédures de reprise testées, un exercice annuel de préparation des TIC et une validation du basculement cloud. »
C’est plus solide que « Applicable parce qu’ISO l’exige ».
Utiliser les éléments probants de politique pour rendre l’amendement répétable
L’amendement ne doit pas créer une mobilisation ponctuelle avant l’audit. Il doit s’intégrer au cycle normal de revue du système de management.
La Politique de conformité juridique et réglementaire - PME de Clarysec indique :
Tout changement affectant la conformité doit déclencher une revue du registre de conformité et des politiques pertinentes.
Ajoutez l’amendement relatif au changement climatique des systèmes de management ISO au registre de conformité, puis établissez des références croisées avec les obligations clients, réglementaires, contractuelles, d’assurance et de certification associées. Si l’organisation opère dans un environnement NIS2 ou DORA, rattachez ces obligations aux éléments probants de continuité d’activité, de signalement des incidents, d’assurance fournisseurs et de gouvernance.
Pour la continuité d’activité, la Politique de continuité d’activité et politique de reprise après sinistre - PME de Clarysec attend des éléments probants :
attestant que des scénarios d’interruption ont été pris en compte et testés dans le cadre des appréciations des risques
C’est là que les scénarios climatiques deviennent opérationnels. Un exercice sur table de perte d’alimentation régionale, un exercice de restauration des sauvegardes, une validation du basculement cloud ou une simulation d’interruption du support fournisseur peuvent tous étayer l’amendement s’ils sont reliés au registre des risques.
Pour la gouvernance d’audit, la Politique d’audit et de surveillance de la conformité - PME de Clarysec indique :
Les constats d’audit et les mises à jour de statut doivent être inclus dans le processus de revue de direction du SMSI.
Si un audit interne identifie des éléments probants insuffisants relatifs à l’amendement climatique, le constat ne doit pas rester dans un outil de suivi d’audit. Il doit alimenter la revue de direction, l’action corrective et l’amélioration continue.
Les éléments probants relatifs à la vie privée sont importants lorsque l’adaptation climatique modifie le traitement des données à caractère personnel. La Politique du système de management des informations relatives à la vie privée de Clarysec impose une discipline de contexte :
[Les deux] Le responsable de la protection des données / responsable du PIMS DOIT documenter les enjeux externes et internes du contexte relatif à la protection des données dans REG01 chaque année et dans les 30 jours suivant toute modification substantielle.
Elle exige également que les exigences des parties intéressées soient consignées :
[Les deux] Le responsable de la protection des données / responsable du PIMS DOIT documenter les parties intéressées pertinentes et leurs exigences PIMS dans REG01 chaque année et dans les 30 jours suivant toute modification substantielle.
Pour les risques relatifs à la vie privée et les DPIA, la Politique d’appréciation des risques relatifs à la vie privée et de DPIA ajoute :
[Les deux] Le responsable de la protection des données / responsable du PIMS DOIT rendre compte chaque trimestre, et avant chaque revue de direction, du statut des risques relatifs à la vie privée et des DPIA de REG04 vers REG12.
La Politique de surveillance, d’audit et d’amélioration du PIMS fournit un modèle de revue de direction utile au-delà de la vie privée :
[Les deux] La direction générale DOIT examiner les non-conformités du PIMS, les actions correctives, les résultats de surveillance, les résultats d’audit, les risques relatifs à la vie privée, l’assurance fournisseurs et les données d’entrée relatives aux changements des parties intéressées dans REG12 lors de chaque revue de direction.
Et la Politique de gestion des informations documentées et des éléments probants du PIMS renforce l’indexation des éléments probants :
[Tous] Le responsable de la protection des données / responsable du PIMS DOIT maintenir un index des informations documentées du PIMS dans REG12 avant la publication initiale du PIMS, puis chaque trimestre.
Pour la préparation du SMSI à l’amendement climatique, appliquez la même discipline : maintenez un index des éléments probants afin que l’équipe d’audit puisse retrouver rapidement les enregistrements relatifs au contexte, aux risques, à la SoA, à la continuité, aux fournisseurs et à la revue de direction.
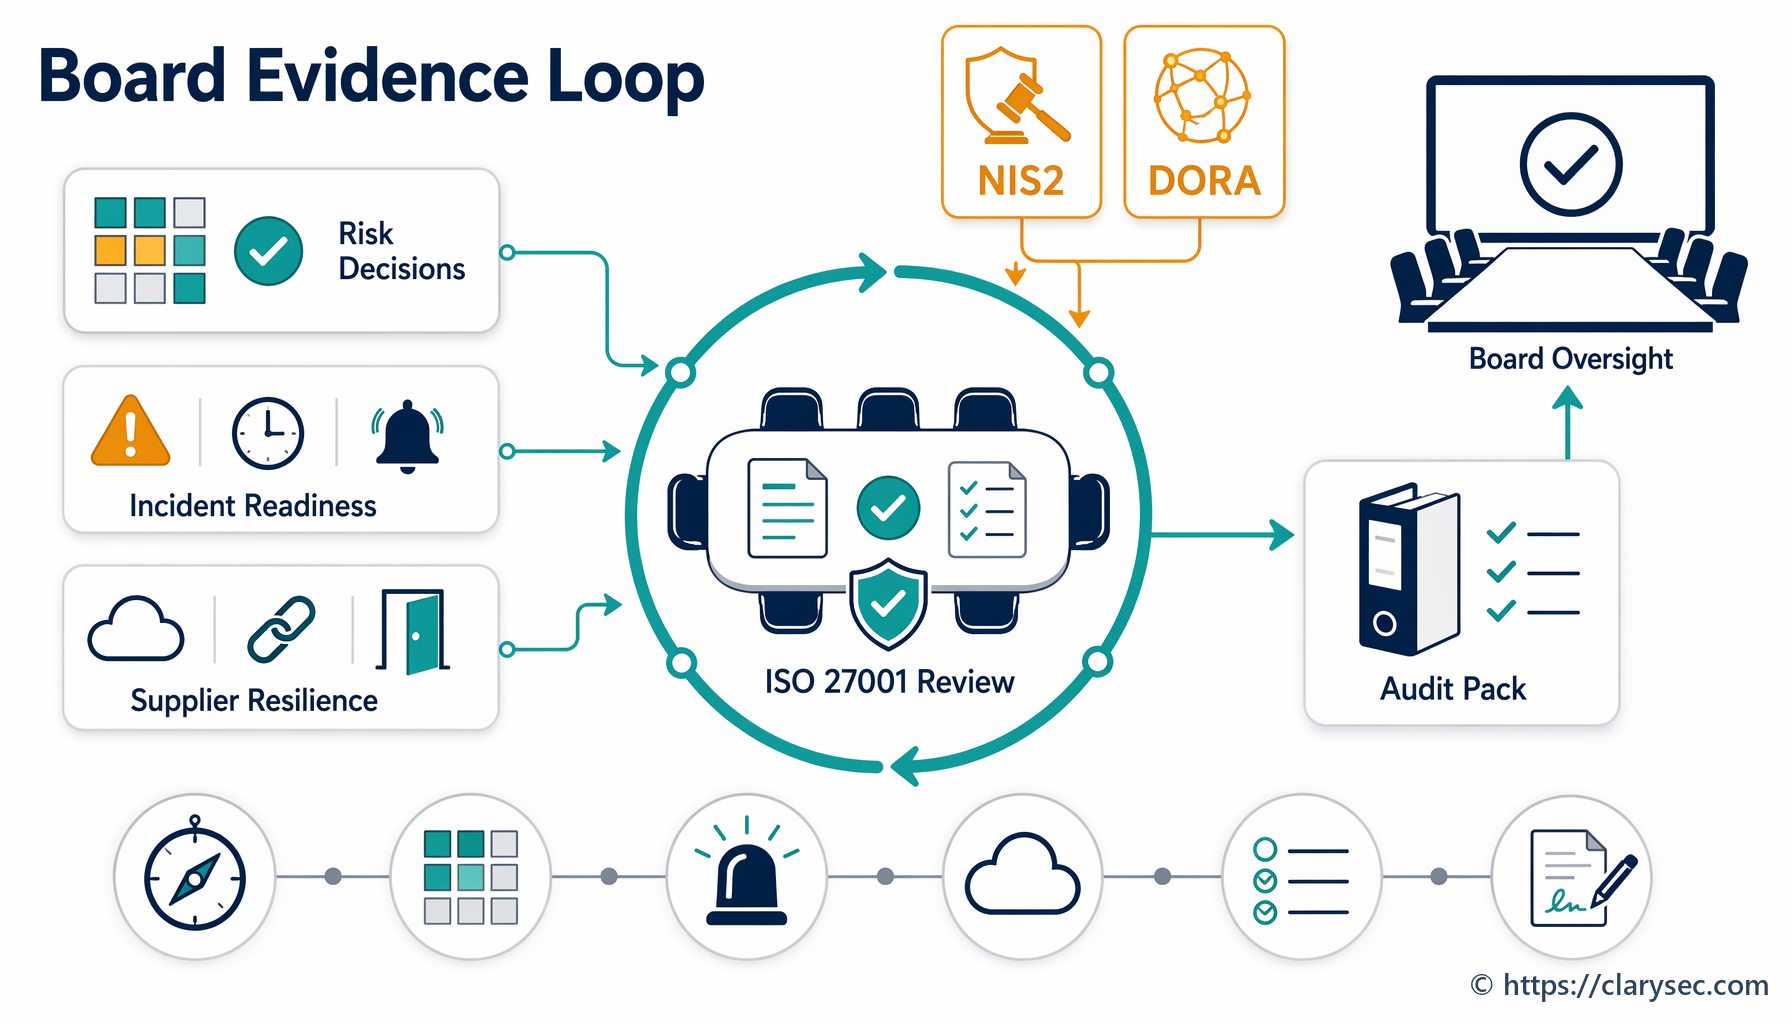
Valeur de conformité croisée : ISO 27001, NIS2, DORA, GDPR, NIST CSF et COBIT
L’amendement ISO 27001 relatif au changement climatique est une exigence de système de management ISO, mais les éléments probants ont une valeur réglementaire et d’assurance plus large.
NIS2 impose aux entités essentielles et importantes d’appliquer des mesures appropriées et proportionnées de gestion des risques de cybersécurité selon une approche tous risques. L’Article 21 couvre l’analyse des risques, la gestion des incidents, la continuité d’activité, la sauvegarde, la reprise après sinistre, la gestion de crise, la sécurité de la chaîne d’approvisionnement, le développement sécurisé, l’évaluation de l’efficacité, la formation, la cryptographie, le contrôle d’accès et la gestion des actifs. Les phénomènes météorologiques extrêmes, l’instabilité énergétique et l’interruption fournisseur s’intègrent naturellement dans cette approche tous risques. L’Article 20 exige également que les organes de direction approuvent les mesures de gestion des risques de cybersécurité et supervisent leur mise en œuvre, ce qui s’aligne sur les éléments probants de revue de direction d’ISO/IEC 27001:2022.
DORA est particulièrement pertinent pour les entités financières. Il impose la gestion des risques liés aux TIC, la responsabilité de l’organe de direction, des plans de continuité et de reprise, des tests de résilience opérationnelle numérique, la gestion des risques liés aux tiers TIC et l’amélioration continue. Si une organisation financière utilise déjà la revue de direction du SMSI pour approuver des actions de continuité TIC liées au climat, les mêmes éléments probants peuvent étayer un récit de gouvernance DORA.
Le GDPR devient pertinent lorsque l’adaptation climatique modifie le traitement des données à caractère personnel. Il peut s’agir, par exemple, de la surveillance de la sécurité du personnel, du suivi de localisation pendant des phénomènes météorologiques extrêmes, de nouveaux capteurs de bâtiment, d’une surveillance environnementale liée aux employés ou de changements de localisation du traitement cloud. La responsabilité au titre du GDPR, la limitation des finalités, la minimisation des données, la sécurité, la conservation et la gouvernance des fournisseurs demeurent applicables pendant une interruption.
NIST CSF 2.0 fournit un langage de direction pour les mêmes éléments probants. Sa fonction GOVERN met l’accent sur le contexte organisationnel, les attentes des parties prenantes, les exigences légales et réglementaires, la stratégie de gestion des risques, les rôles, la supervision et le risque lié à la chaîne d’approvisionnement. COBIT 2019 et les professionnels de l’assurance orientés ISACA se concentreront souvent sur la propriété, les indicateurs de performance, l’acceptation du risque, les objectifs de gouvernance, la gestion des points en suspens et les éléments probants montrant que la direction sait que les contrôles fonctionnent.
| Angle du référentiel | Apport des éléments probants du SMSI liés au climat |
|---|---|
| ISO/IEC 27001:2022 | Montre le contexte, les parties intéressées, le périmètre, le traitement des risques, la SoA, la revue de direction et l’amélioration continue |
| NIS2 | Étaye la gestion des risques selon une approche tous risques, la responsabilité de la direction, la continuité d’activité, la gestion des incidents et les éléments probants de risque fournisseur |
| DORA | Étaye la gouvernance des risques TIC, la continuité, les tests, la gestion des dépendances vis-à-vis de tiers et la supervision par l’organe de direction |
| GDPR | Étaye la responsabilité au titre du GDPR lorsque l’adaptation climatique modifie le traitement des données à caractère personnel, la surveillance, les fournisseurs, la conservation ou les localisations cloud |
| NIST CSF 2.0 | Étaye les résultats GOVERN, les attentes des parties prenantes, la communication sur les risques, le risque lié à la chaîne d’approvisionnement et les plans d’action priorisés |
| COBIT 2019 et assurance ISACA | Étaye la propriété de la gouvernance, le suivi de la performance, l’acceptation du risque, le suivi des points en suspens et la traçabilité d’assurance |
Zenith Controls est utile ici parce qu’il aide les équipes de conformité à comprendre comment le même élément probant peut soutenir plusieurs référentiels. Il ne s’agit pas d’un ensemble de contrôles distinct. C’est un guide de conformité croisée permettant de cartographier la logique de contrôle ISO/IEC 27001:2022 et ISO/IEC 27002:2022 avec les attentes d’audit, d’assurance et réglementaires.
Pour ce sujet, plusieurs contrôles ISO/IEC 27002:2022 sont centraux. A.5.31 Exigences légales, statutaires, réglementaires et contractuelles soutient l’obligation d’identifier et de maintenir les exigences applicables. A.5.4 Responsabilités de la direction soutient la responsabilité du leadership. A.5.36 Conformité aux politiques, règles et normes de sécurité de l’information soutient l’assurance que les règles sont respectées. A.5.29 et A.5.30 soutiennent la sécurité de l’information pendant une interruption et la préparation des TIC à la continuité d’activité. A.5.19, A.5.21 et A.5.22 soutiennent la résilience des fournisseurs et de la chaîne d’approvisionnement TIC.
Zenith Controls indique :
La mesure 5.36 sert de mécanisme d’application des règles définies au titre de 5.1.
Dans le contexte de l’amendement climatique, cela signifie que l’organisation ne se contente pas de mettre à jour une politique. Elle surveille si les revues de contexte, les mises à jour des risques, les revues de SoA, les tests de continuité, les revues fournisseurs et les actions de revue de direction ont effectivement lieu.
La revue de direction est le moment de vérité au niveau du conseil d’administration
L’article 9.3 d’ISO/IEC 27001:2022 impose à la direction générale de revoir le SMSI à intervalles planifiés afin de s’assurer qu’il demeure pertinent, adéquat et efficace. Pour l’amendement climatique, la revue de direction est l’endroit où les éléments probants de contexte deviennent une responsabilité de leadership.
Zenith Blueprint, phase Audit, revue et amélioration, étape 28, demande aux équipes de rassembler les données d’entrée de la revue de direction, notamment :
✓ Changements des enjeux externes et internes : résumez tout changement significatif du contexte (article 4.1) ou des exigences des parties intéressées (article 4.2) depuis le démarrage du projet SMSI.
Sarah a utilisé cette structure pour informer son équipe dirigeante. Sa diapositive de revue de direction était concise :
- ISO a rendu obligatoire la prise en compte du changement climatique dans le contexte du système de management.
- L’équipe SMSI a déterminé une pertinence pour la disponibilité du centre de données, la concentration cloud, la dépendance fournisseur et les attentes réglementaires.
- Deux risques ont été ajoutés au registre des risques, avec une vraisemblance moyenne-faible et un impact élevé.
- Le traitement utilise les contrôles existants relatifs à la préparation des TIC, à la gestion des fournisseurs, aux sauvegardes, aux services cloud et aux exigences légales.
- L’approbation de la direction est demandée pour un test renforcé de reprise après sinistre simulant une instabilité électrique régionale.
Les comptes rendus ont consigné la décision, les propriétaires d’action, les dates d’échéance et l’approbation des ressources. Il s’agit d’éléments probants d’audit de grande qualité, car ils montrent que la direction générale a examiné le sujet et pris une décision fondée sur les risques.
La Politique de sécurité de l’information d’entreprise de Clarysec impose que la revue de direction inclue :
Des décisions relatives aux mises à jour du périmètre, des contrôles et de l’allocation des ressources
Un dossier solide de revue de direction relatif à l’amendement climatique doit inclure :
- Un extrait du registre du contexte montrant la détermination de la pertinence climatique.
- Un extrait du registre des parties intéressées présentant les exigences ou la justification de leur absence.
- Une revue du périmètre couvrant les sites, les services cloud, les fournisseurs, les équipes de support et les interfaces.
- Les entrées du registre des risques et l’état du traitement.
- Les changements de SoA ou la confirmation que les justifications existantes restent suffisantes.
- Les résultats des tests de continuité d’activité et de reprise après sinistre.
- Les mises à jour d’assurance fournisseurs pour les dépendances cloud, centre de données, MSP, MSSP, télécommunications, installations et support externalisé.
- Les implications pour la réponse aux incidents, y compris les dépendances d’escalade et de communication.
- Les mises à jour du registre juridique et réglementaire.
- Les demandes de ressources, les décisions et l’acceptation du risque résiduel.
- Les actions d’amélioration avec propriétaires et dates d’échéance.
Si le sujet n’atteint jamais la revue de direction, il peut sembler purement formel. S’il atteint la revue de direction par le contexte, les risques, les contrôles et les éléments probants, il ressemble à un SMSI opérationnel.
Constats d’audit fréquents et moyens de les prévenir
La plupart des constats relatifs à l’amendement climatique sont des défaillances de traçabilité, et non des défaillances techniques.
| Constat fréquent | Pourquoi cela se produit | Comment le prévenir |
|---|---|---|
| Le contexte indique que le climat est pertinent, mais le registre des risques est muet | L’organisation a documenté l’enjeu sans le relier à la planification de l’article 6 | Ajouter des scénarios de risque spécifiques ou documenter pourquoi aucun scénario de risque n’est requis |
| Le climat est marqué comme non pertinent malgré des dépendances évidentes | La décision a ignoré les sites, les régions cloud, les fournisseurs ou les opérations de support | Fonder les décisions de pertinence sur les dépendances réelles et les éléments probants |
| Les exigences des parties intéressées sont manquantes | Les attentes des clients, autorités de régulation, assureurs, investisseurs ou conseil d’administration n’ont pas été revues | Revoir les contrats, questionnaires, obligations réglementaires, demandes d’assurance et exigences de reporting au conseil d’administration |
| Les justifications de SoA sont génériques | Les contrôles ont été listés sans justification de risque ou de conformité | Relier les contrôles aux identifiants de risque, aux obligations et aux éléments probants de test |
| La revue de direction mentionne le climat mais n’enregistre aucune décision | Le sujet a été discuté sans éléments de sortie | Capturer les décisions, propriétaires, ressources, acceptations du risque résiduel et dates d’échéance |
| Les tests de continuité sont déconnectés de l’appréciation des risques | Les exercices PCA n’ont pas été reliés aux scénarios identifiés | Référencer les identifiants de risque dans les plans et rapports de test |
| Les dépendances fournisseurs sont ignorées | L’organisation s’est concentrée uniquement sur les installations internes | Inclure les dépendances cloud, centre de données, MSP, MSSP, télécommunications, installations, alimentation électrique et support externalisé |
| Les impacts sur la vie privée sont omis | Des projets d’adaptation ont introduit une surveillance ou des données de localisation sans examen préalable à la DPIA | Examiner les changements d’adaptation climatique au regard des impacts sur le traitement des données à caractère personnel |
Votre dossier d’éléments probants prêt pour l’audit
Avant le prochain audit de surveillance ou de recertification, constituez un dossier d’éléments probants concis. Il n’a pas besoin d’être volumineux. Il doit être connecté.
| Élément probant | Ce qu’il doit démontrer |
|---|---|
| Entrée du registre du contexte | Le changement climatique a été pris en compte comme enjeu externe et sa pertinence a été déterminée avec justification |
| Registre des parties intéressées | Les exigences pertinentes de clients, autorités de régulation, assureurs, fournisseurs cloud, du conseil d’administration ou d’autres parties ont été identifiées ou écartées |
| Revue du périmètre | Les sites, services cloud, fournisseurs, opérations de support et interfaces ont été pris en compte |
| Registre des risques | Les scénarios de sécurité de l’information pilotés par le climat ont été enregistrés ou une justification documentée d’absence de risque substantiel existe |
| Plan de traitement des risques | Les propriétaires, contrôles, dates, risques résiduels et décisions de traitement sont définis |
| Déclaration d’applicabilité | Les contrôles existants de l’Annexe A sont justifiés par une logique de risque et de conformité |
| Registre de conformité | L’amendement ISO et les obligations connexes NIS2, DORA, clients, assureurs ou contractuelles sont suivis |
| Éléments probants PCA et PRA | Les scénarios d’interruption ont été pris en compte, testés et reliés à l’appréciation des risques |
| Enregistrements d’assurance fournisseurs | Les dépendances TIC critiques ont été revues pour la résilience, la surveillance et les considérations de sortie |
| Comptes rendus de revue de direction | La direction générale a examiné le contexte, les risques, les ressources, les décisions, le risque résiduel et les actions d’amélioration |
| Liste de contrôle d’audit interne | L’amendement a été testé dans le cadre de l’audit ou de la surveillance de la conformité |
| Index des éléments probants | Les enregistrements sont maîtrisés, retrouvables et rattachés à un propriétaire |
Ce dossier donne à l’auditeur une piste claire : du contexte au risque, du risque au contrôle, du contrôle aux éléments probants, des éléments probants à la revue de direction, puis de la revue de direction à l’amélioration.
Transformer l’amendement en éléments probants, pas en anxiété
L’amendement ISO 27001 relatif au changement climatique n’est pas un piège documentaire si votre SMSI fonctionne déjà comme un système de management. C’est une invitation à prouver que votre organisation peut reconnaître un enjeu externe en évolution, décider s’il est pertinent, évaluer son effet sur les résultats de sécurité de l’information, mettre à jour les risques et contrôles lorsque nécessaire, et associer la direction générale à la décision.
Commencez par une revue des éléments probants de 60 minutes. Réunissez le registre du contexte, le registre des parties intéressées, le périmètre du SMSI, le registre des risques, la SoA, le rapport de test PCA, le registre des fournisseurs, le registre de conformité et les derniers comptes rendus de revue de direction. Posez une seule question : pouvons-nous tracer l’amendement climatique depuis le contexte jusqu’à la décision de leadership ?
Si la chaîne est rompue, réparez-la avant que l’auditeur ne trouve la lacune.
Clarysec peut vous aider à construire rapidement cette traçabilité. Utilisez Zenith Blueprint: An Auditor’s 30-Step Roadmap pour placer le travail dans les bonnes phases de mise en œuvre, Zenith Controls: The Cross-Compliance Guide pour cartographier les éléments probants entre ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF et l’assurance orientée COBIT, et les modèles de politiques Clarysec pour rendre les enregistrements répétables, revus et prêts pour l’audit.
Planifiez une évaluation Clarysec des éléments probants relatifs à l’amendement climatique et transformez une question d’audit inconfortable en réponse sûre, prête pour le conseil d’administration.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council