Contrats fournisseurs NIS2 et éléments probants ISO 27001

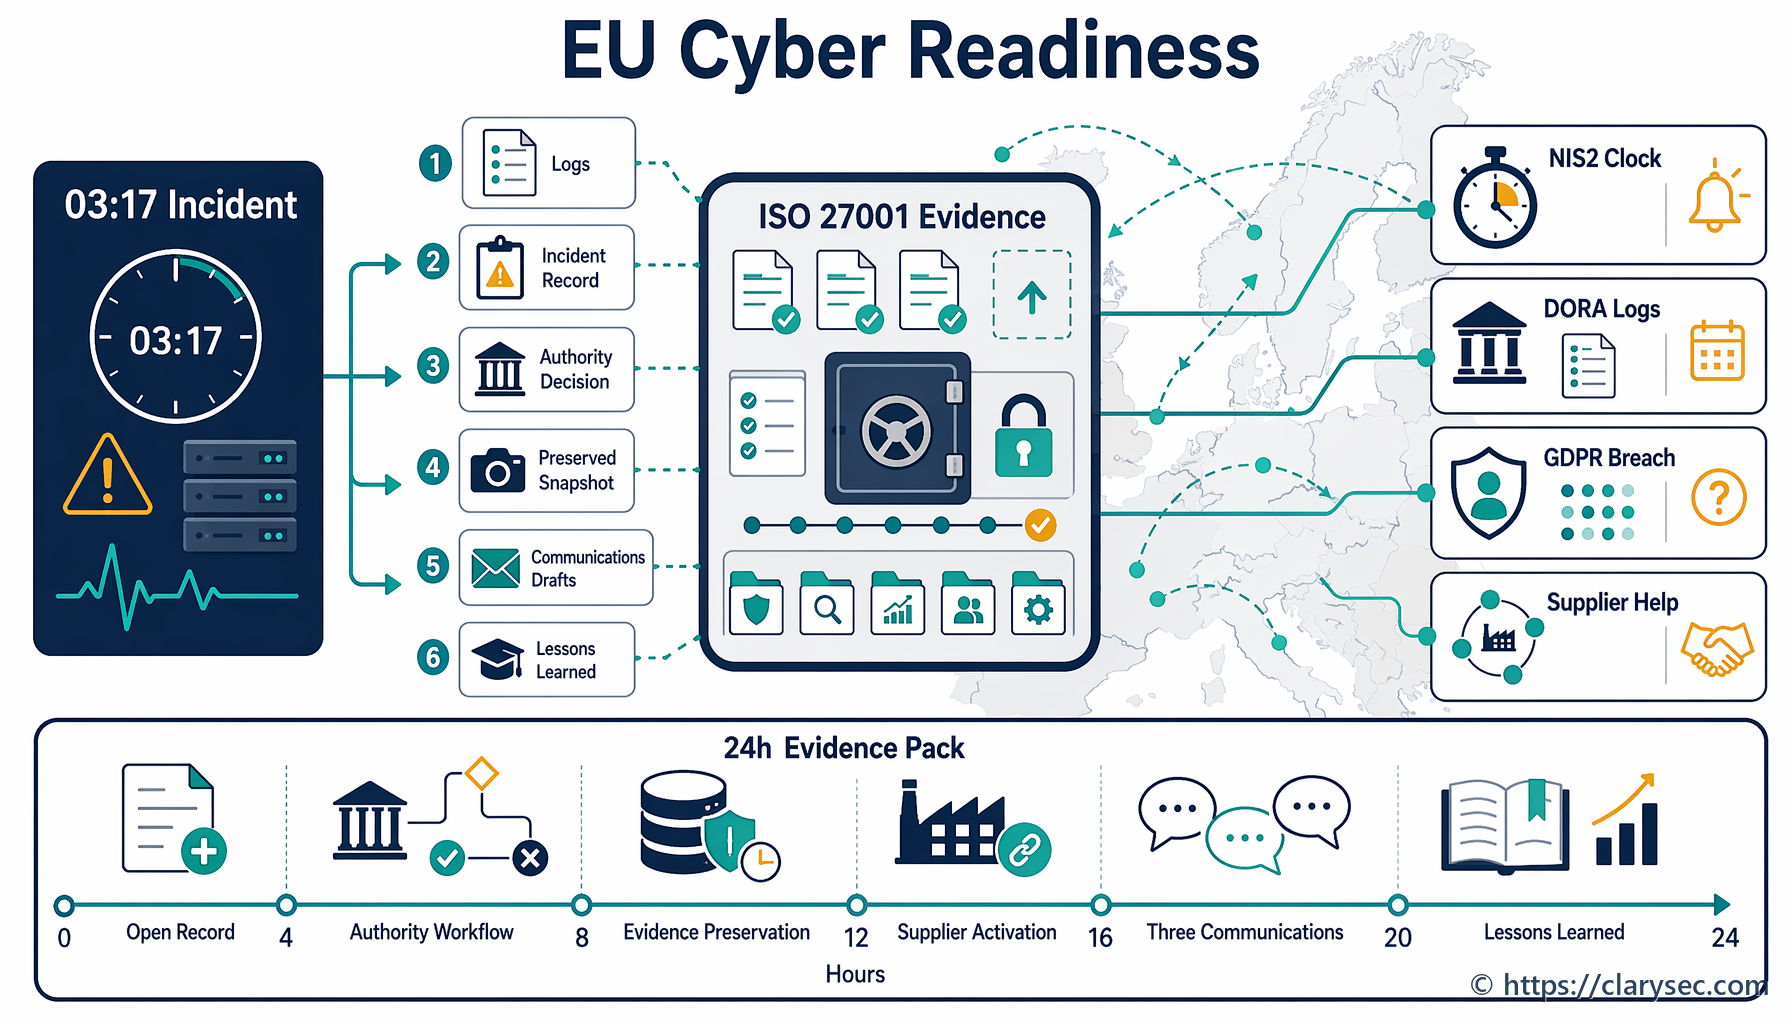
Il est 07 h 40 un lundi. Le RSSI d’une plateforme logistique reposant sur le cloud ouvre un courriel d’un fournisseur de détection et réponse managées. Le message est court, prudent et préoccupant : le fournisseur a détecté un accès suspect à un environnement de support utilisé par plusieurs clients. Les détails sont limités. Le fournisseur promet une mise à jour « dans les meilleurs délais ».
À 08 h 15, le responsable conformité demande si cela pourrait déclencher une notification NIS2. À 08 h 40, le service achats recherche le contrat. À 09 h 10, le secrétaire du conseil d’administration demande une note sur la responsabilité de la direction. À 10 h 00, le service juridique demande si le contrat prévoit une notification sous 24 heures, des droits d’audit, des contrôles applicables aux sous-traitants, l’accès aux éléments probants, des obligations de continuité d’activité, la restitution des données et des dispositions de suppression.
Personne ne veut découvrir, pendant un incident en cours, qu’un accord avec un fournisseur critique se limite à des « mesures de sécurité raisonnables ».
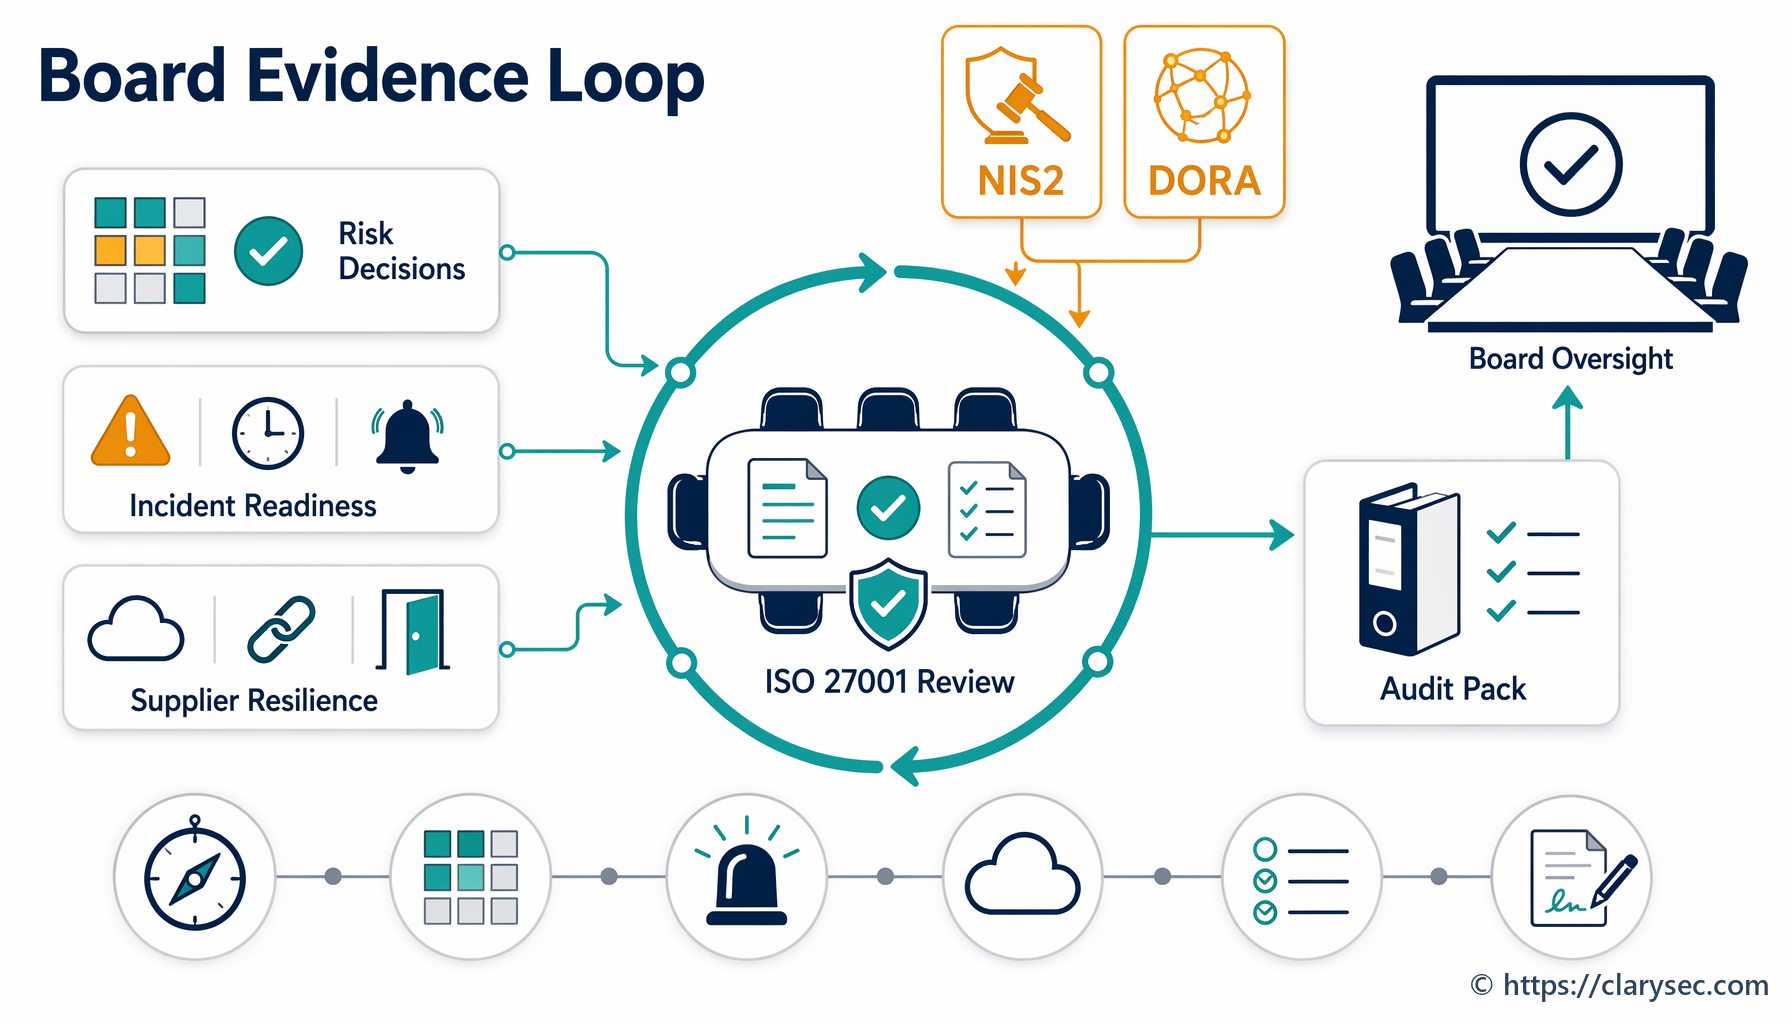
C’est à ce moment que les clauses contractuelles fournisseurs NIS2 cessent d’être du formalisme juridique et deviennent des contrôles opérationnels. Pour les entités essentielles et importantes, la gouvernance fournisseurs relève désormais de la responsabilité de l’organe de direction, des éléments probants de supervision, de la préparation aux incidents, de l’assurance demandée par les clients, de la conformité en matière de protection des données et de la planification de la résilience. Un contrat signé ne suffit pas. L’organisation doit démontrer que les risques fournisseurs sont identifiés, approuvés, traités, surveillés et étayés par des éléments probants.
L’approche de Clarysec repose sur un principe simple : si une clause fournisseur ne peut pas être surveillée, étayée par des éléments probants et testée, ce n’est pas un contrôle.
Le Zenith Blueprint : feuille de route en 30 étapes pour auditeurs place les relations fournisseurs dans la phase Contrôles en action, étape 23, où les accords, la surveillance, l’intégration, la réévaluation et les éléments probants d’audit sont traduits en travaux pratiques du SMSI. Le Zenith Controls : guide de cartographie croisée de conformité cartographie ensuite les contrôles fournisseurs ISO/IEC 27002:2022 avec NIS2, DORA, GDPR, NIST, COBIT 2019, les normes ISO de soutien et les méthodologies d’audit.
Le résultat est un modèle de gouvernance fournisseurs utilisable par les achats, le juridique, la sécurité, la protection des données et l’organe de direction.
Pourquoi NIS2 transforme les contrats fournisseurs en enregistrements d’éléments probants
L’Article 20 de NIS2 exige que les organes de direction des entités essentielles et importantes approuvent les mesures de gestion des risques de cybersécurité, supervisent leur mise en œuvre et répondent des manquements. L’Article 21 exige des mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées, notamment l’analyse des risques, la gestion des incidents, la continuité d’activité, la sécurité de la chaîne d’approvisionnement, l’acquisition et la maintenance sécurisées, l’évaluation de l’efficacité, l’hygiène cyber, la cryptographie, la sécurité RH, le contrôle d’accès, la gestion des actifs et l’authentification multifacteur lorsque cela est approprié.
L’Article 21(3) rend explicite la diligence raisonnable relative aux fournisseurs. Les organisations doivent tenir compte des vulnérabilités propres aux fournisseurs directs et aux prestataires de services, de la qualité globale des produits et des pratiques de cybersécurité, ainsi que des procédures de développement sécurisé.
Cette formulation crée une obligation opérationnelle : les relations fournisseurs doivent être fondées sur les risques, opposables contractuellement et revues. Un questionnaire fournisseur stocké dans un dossier ne suffit pas. Un contrat générique sans délai de notification d’incident, sans droits d’accès aux éléments probants et sans visibilité sur les sous-traitants ne suffit pas. Une certification fournisseur que personne n’a revue ne suffit pas.
ISO/IEC 27001:2022 fournit le modèle opérationnel. Les clauses 4.1 à 4.4 exigent que l’organisation comprenne son contexte, ses parties intéressées, ses obligations légales et contractuelles, le domaine d’application du SMSI et ses dépendances. Les clauses 5.1 à 5.3 exigent leadership, politique, rôles et reporting. Les clauses 6.1.1 à 6.1.3 exigent l’appréciation des risques, le traitement des risques et la Déclaration d’applicabilité. Les clauses 8.1 à 8.3 exigent le contrôle opérationnel, la répétition des appréciations des risques et des résultats documentés.
Pour la gouvernance fournisseurs, les contrôles les plus importants de l’Annexe A d’ISO/IEC 27002:2022 sont les suivants :
- A.5.19 Sécurité de l’information dans les relations avec les fournisseurs
- A.5.20 Prise en compte de la sécurité de l’information dans les accords fournisseurs
- A.5.21 Gestion de la sécurité de l’information dans la chaîne d’approvisionnement TIC
- A.5.22 Surveillance, revue et gestion des changements des services fournisseurs
- A.5.24 Planification et préparation de la gestion des incidents
- A.5.25 Évaluation et décision concernant les événements de sécurité de l’information
- A.5.26 Réponse aux incidents de sécurité de l’information
- A.5.27 Enseignements tirés des incidents de sécurité de l’information
- A.5.28 Collecte des éléments de preuve
- A.5.29 Sécurité de l’information pendant une perturbation
- A.5.30 Préparation des TIC à la continuité d’activité
- A.5.31 Exigences légales, statutaires, réglementaires et contractuelles
- A.5.34 Protection de la vie privée et protection des PII
- A.8.8 Gestion des vulnérabilités techniques
- A.8.13 Sauvegarde de l’information
- A.8.15 Journalisation
- A.8.16 Activités de surveillance
- A.8.24 Utilisation de la cryptographie
- A.8.32 Gestion des changements
Le point clé est la responsabilité opérationnelle. Une clause a peu de valeur si personne n’est propriétaire du risque, si personne ne revoit les éléments probants, si personne ne suit les exceptions et si personne n’escalade la non-conformité.
La politique destinée aux grandes organisations Politique de sécurité des tiers et des fournisseurs l’énonce explicitement :
« Droits d’auditer, d’inspecter et de demander des éléments probants de sécurité »
Extrait de la section « Exigences de gouvernance », clause de politique 5.3.4.
Pour les PME, la Politique de sécurité des tiers et des fournisseurs - PME fixe la même attente opérationnelle :
« Droits d’audit ou disponibilité d’éléments probants de conformité »
Extrait de la section « Exigences de gouvernance », clause de politique 5.3.4.
Cette distinction est importante. Une organisation plus petite peut ne pas être en mesure d’auditer sur site chaque grand fournisseur cloud, mais elle peut exiger l’accès à des éléments probants d’assurance, tels que le périmètre de certification ISO/IEC 27001:2022, des rapports SOC, des synthèses de tests d’intrusion, des attestations de remédiation des vulnérabilités, des synthèses d’incidents, des rapports de tests de continuité d’activité et des confirmations de suppression des données.
L’ossature à trois contrôles de l’assurance fournisseurs NIS2
Dans le modèle de cartographie croisée de conformité de Clarysec, trois contrôles ISO/IEC 27002:2022 constituent l’ossature de la gouvernance fournisseurs NIS2 : 5.19, 5.20 et 5.22.
A.5.19 identifie le risque fournisseur
Le contrôle A.5.19, Sécurité de l’information dans les relations avec les fournisseurs, constitue le socle. Il exige que les organisations protègent les informations et les actifs auxquels les fournisseurs accèdent, qu’ils traitent, stockent ou administrent.
Zenith Controls le classe comme un contrôle préventif couvrant la confidentialité, l’intégrité et la disponibilité, avec le concept de cybersécurité « Identifier » et la capacité opérationnelle « Sécurité des relations fournisseurs ». Il relie A.5.19 à A.5.20, A.5.21, A.5.14, A.5.36 et A.5.10. En pratique, l’organisation identifie le risque fournisseur, définit les exigences de sécurité, contrôle l’exposition de la chaîne d’approvisionnement TIC, protège le transfert d’informations, surveille la conformité et étend les obligations d’utilisation acceptable aux parties externes.
Pour NIS2, cela se rattache directement à la sécurité de la chaîne d’approvisionnement prévue à l’Article 21(2)(d) et à la diligence raisonnable relative aux fournisseurs prévue à l’Article 21(3). Pour GDPR, cela soutient l’exigence de recourir à des sous-traitants présentant des garanties suffisantes. Pour DORA, cela soutient la gestion des risques liés aux tiers TIC, la diligence raisonnable précontractuelle, la revue de criticité, le risque de concentration et la supervision du cycle de vie.
A.5.20 rend l’exigence opposable
Le contrôle A.5.20, Prise en compte de la sécurité de l’information dans les accords fournisseurs, transforme les exigences de sécurité en obligations contractuelles. Zenith Controls explique clairement la relation entre A.5.19 et A.5.20 :
« 5.20 sert à formaliser contractuellement les besoins et risques de sécurité identifiés au titre de 5.19. Alors que 5.19 consiste à évaluer les risques liés aux tiers et à définir les exigences de sécurité, 5.20 rend ces exigences juridiquement contraignantes au moyen de contrats ou d’accords de niveau de service (SLA). Sans 5.20, les mesures de sécurité identifiées dans 5.19 manqueraient d’opposabilité. »
C’est ici que les décisions de risque NIS2 deviennent des clauses : notification des violations, droits d’audit et d’accès aux éléments probants, chiffrement, contrôle d’accès, gestion des vulnérabilités, approbation des sous-traitants, transfert sécurisé, continuité, coopération réglementaire, assistance à la sortie et suppression des données.
A.5.22 prouve que le contrat est vivant
Le contrôle A.5.22, Surveillance, revue et gestion des changements des services fournisseurs, évite que l’assurance des fournisseurs ne se limite à un exercice ponctuel d’intégration. Zenith Controls relie A.5.22 à A.5.19 et A.5.20, mais aussi à A.5.29, sécurité de l’information pendant une perturbation, A.8.8, gestion des vulnérabilités techniques, A.5.36, conformité aux politiques, règles et normes de sécurité de l’information, A.5.15, contrôle d’accès, et A.8.27, principes d’architecture et d’ingénierie sécurisées des systèmes.
C’est essentiel, car les services fournisseurs évoluent. Les localisations des données changent. Les sous-traitants ultérieurs changent. Des vulnérabilités apparaissent. Les certifications expirent. Des schémas d’incidents émergent. Un fournisseur acceptable l’année dernière peut présenter aujourd’hui un niveau de risque excessif.
Ce que les clauses contractuelles fournisseurs NIS2 doivent inclure
Le Zenith Blueprint, phase Contrôles en action, étape 23, propose un ensemble opérationnel de domaines à couvrir dans les accords fournisseurs :
« Les principaux domaines généralement traités dans les accords fournisseurs comprennent :
✓ Les obligations de confidentialité, notamment le périmètre, la durée et les restrictions relatives à la divulgation à des tiers ; ✓ Les responsabilités en matière de contrôle d’accès, par exemple qui peut accéder à vos données, comment les identifiants sont gérés et quelle surveillance est en place ; ✓ Les mesures techniques et organisationnelles relatives à la protection des données, au chiffrement, à la transmission sécurisée, à la sauvegarde et aux engagements de disponibilité ; ✓ Les délais et protocoles de signalement des incidents, souvent avec des délais définis (par exemple, “notifier sous 24 heures”) ; ✓ Le droit d’audit, notamment la fréquence, le périmètre et l’accès aux éléments probants pertinents (par exemple, rapports de tests d’intrusion, SoA, certifications) ; ✓ Les contrôles des sous-traitants, imposant à votre fournisseur de répercuter des obligations de sécurité équivalentes à ses partenaires en aval ; ✓ Les dispositions de fin de contrat, telles que la restitution ou la destruction des données, la récupération des actifs et la désactivation des comptes. »
Extrait de la phase Contrôles en action, étape 23 : Contrôles organisationnels.
Une clause fournisseur NIS2 robuste doit être suffisamment précise pour être testée. « Le fournisseur doit maintenir une sécurité appropriée » est faible. « Le fournisseur doit notifier le contact sécurité du client sous 24 heures en cas d’incidents confirmés ou suspectés affectant les systèmes du client, les données du client, la disponibilité du service ou les obligations de notification réglementaire » est auditable.
| Domaine de clause | Objectif NIS2 | Ancrage ISO/IEC 27001:2022 et ISO/IEC 27002:2022 | Éléments probants d’assurance |
|---|---|---|---|
| Socle minimal de sécurité fournisseur | Démontrer des pratiques de cybersécurité appropriées avant l’intégration | Clauses 6.1.2, 6.1.3, 8.1, Annexe A 5.19 et 5.20 | Appréciation des risques fournisseur, questionnaire de sécurité, périmètre de certification, attestation de contrôle, plan de remédiation |
| Notification des incidents | Soutenir l’alerte précoce, la notification, l’évaluation de l’impact et le reporting final | Annexe A 5.24, 5.25, 5.26, 5.27, 5.28 et 5.20 | Clause d’incident, matrice d’escalade, exemple de rapport d’incident, enregistrement de test de notification |
| Droits d’audit et d’accès aux éléments probants | Permettre les demandes d’éléments probants émanant des autorités de supervision, de l’audit interne, des clients et de la certification | Annexe A 5.20, 5.22, 5.36 | Clause de droit d’audit, rapport SOC, périmètre du certificat ISO/IEC 27001:2022, synthèse de test d’intrusion, outil de suivi des problèmes |
| Obligations répercutées aux sous-traitants | Traiter le risque de quatrième partie et les chaînes de dépendance fournisseurs | Annexe A 5.19, 5.20, 5.21, 5.22 | Liste des sous-traitants ultérieurs, processus d’approbation des sous-traitants, clause de répercussion, élément probant de notification de changement |
| Contrôle d’accès et authentification multifacteur | Contrôler l’accès des fournisseurs aux systèmes, portails de support, interfaces de programmation (API) et données | Annexe A 5.15, 5.16, 5.17, 5.18, 8.5 | Inventaire des comptes fournisseurs, revue des accès, éléments probants MFA, journaux d’accès à privilèges, liste de contrôle de fin de contrat |
| Coopération sur les vulnérabilités et les correctifs | Soutenir la gestion des vulnérabilités, la maintenance sécurisée et la remédiation coordonnée | Annexe A 8.8, 8.9, 8.25, 8.28, 8.29, 5.22 | SLA de vulnérabilité, rapports de correctifs, avis de sécurité, approbations d’exception, éléments probants de remédiation |
| Continuité et reprise | Réduire les perturbations opérationnelles et le risque de dépendance fournisseur | Annexe A 5.29, 5.30, 8.13 | Synthèse PCA, rapport de test PRA, engagements RTO et RPO, éléments probants de test de sauvegarde |
| Protection des données et transfert sécurisé | Protéger la confidentialité, l’intégrité, la disponibilité et la vie privée dans les traitements réalisés par le fournisseur | Annexe A 5.14, 5.31, 5.34, 8.24 | DPA, enregistrements de transfert, normes de chiffrement, cartographie des flux de données |
| Sortie et restitution des données | Éviter l’enfermement propriétaire, les accès résiduels et les données orphelines après la fin du contrat | Annexe A 5.11, 5.20, 5.22 | Plan de sortie, certificat de suppression des données, enregistrement de restitution des actifs, éléments probants de révocation des accès |
Les clauses d’incident doivent suivre le calendrier de notification NIS2
L’Article 23 de NIS2 crée un modèle de notification par étapes pour les incidents importants : une alerte précoce dans les 24 heures suivant la prise de connaissance, une notification d’incident dans les 72 heures, des rapports intermédiaires lorsque cela est demandé et un rapport final dans le mois suivant la notification de l’incident. Un incident important est un incident qui a causé ou est susceptible de causer une perturbation opérationnelle grave, une perte financière ou un dommage matériel ou immatériel considérable à des tiers.
Les contrats fournisseurs doivent soutenir ce calendrier. Si un prestataire de services managés critique met quatre jours à confirmer si les environnements clients ont été affectés, le client peut manquer son propre délai réglementaire.
La politique destinée aux grandes organisations Politique de sécurité des tiers et des fournisseurs exige :
« Délais de notification des violations (par exemple, sous 24 ou 72 heures, selon la criticité et les exigences réglementaires) »
Extrait de la section « Exigences de gouvernance », clause de politique 5.3.3.
La politique PME Politique de sécurité des tiers et des fournisseurs - PME exige également des délais définis de notification des violations, dans la section « Exigences de gouvernance », clause de politique 5.3.3.
Pour les incidents relatifs aux PII, la politique destinée aux grandes organisations Politique de gestion des incidents et violations de PII relie la cybersécurité, le secteur financier, les clients et les destinataires de services dans le reporting :
« [Conditionnel] Le responsable de la protection des données / responsable du PIMS DOIT coordonner toute notification d’incident sectorielle, cybersécurité, financière, client ou destinée au bénéficiaire du service lorsqu’un incident à fort impact relatif aux données à caractère personnel atteint un seuil de notification applicable, et DOIT enregistrer l’autorité, le destinataire, le délai, la soumission et les éléments probants d’accusé de réception dans REG01 et REG10. »
Extrait de la section « Notification et communications », clause de politique 4.4.6.
Il s’agit d’éléments probants NIS2 matures : non pas un simple courriel de notification, mais un enregistrement de l’autorité, du destinataire, du délai, de la soumission, de l’accusé de réception, de l’impact, de l’analyse de la cause racine et des actions de suivi.
Aligner la protection des données et DORA sans dupliquer les programmes fournisseurs
De nombreux fournisseurs NIS2 traitent également des données à caractère personnel. L’Article 28 de GDPR exige des responsables du traitement qu’ils recourent à des sous-traitants présentant des garanties suffisantes et qu’ils définissent les obligations du sous-traitant dans un contrat écrit. L’Article 5 de GDPR impose la responsabilité d’un traitement sécurisé et licite. Les obligations de GDPR relatives aux violations exigent également une coopération rapide lorsque des incidents fournisseurs affectent des données à caractère personnel.
La politique destinée aux grandes organisations Politique de gestion des sous-traitants, sous-traitants ultérieurs et tiers en matière de protection des données fixe le point de contrôle d’approbation :
« [Les deux] Le responsable fournisseur / achats DOIT s’assurer que les contrats avec les sous-traitants et sous-traitants ultérieurs incluent l’assistance en matière de protection des données, l’assurance de sécurité, l’interface incident via PII15, la restitution ou la suppression via PII10, le lien avec les transferts via PII13, et la coopération en matière d’audit ou d’assurance avant approbation. »
Extrait de la section « Contrôles contractuels et instructions documentées », clause de politique 4.3.6.
Elle exige également la revue des éléments probants avant approbation :
« [Tous] Le responsable de la sécurité de l’information DOIT revoir les éléments probants d’assurance de sécurité pour chaque relation avec un sous-traitant, sous-traitant ultérieur ou tiers disposant d’un accès aux PII ou assurant leur hébergement avant approbation, et DOIT enregistrer le résultat dans REG08 ou REG12. »
Extrait de la section « Diligence raisonnable et appréciation des risques », clause de politique 4.2.2.
DORA ajoute une couche lorsque le fournisseur intervient pour une entité financière. Les Articles 28 à 30 de DORA exigent une gouvernance des tiers TIC, des registres des contrats de services TIC, une diligence raisonnable fondée sur les risques, une évaluation de criticité, une analyse du risque de concentration, des droits d’audit et d’inspection, des droits de résiliation, des stratégies de sortie et des dispositions contractuelles obligatoires. L’Article 30 est particulièrement pertinent, car il impose un contenu contractuel couvrant les descriptions de service, les localisations, la protection des données, l’accès et la récupération, les niveaux de service, l’assistance en cas d’incident, la coopération avec les autorités, les droits d’audit, la sous-traitance, les mesures de continuité et l’assistance à la transition.
La réponse pratique n’est pas de créer trois programmes fournisseurs distincts pour NIS2, GDPR et DORA. Elle consiste à mettre en place un modèle unique et harmonisé d’éléments probants fournisseurs, cartographié entre les référentiels.
| Angle de conformité | Ce que le programme fournisseurs doit prouver | Mise en œuvre Clarysec et ISO/IEC 27001:2022 |
|---|---|---|
| NIS2 | Mesures de gestion des risques cyber approuvées par la direction, sécurité de la chaîne d’approvisionnement, diligence raisonnable fournisseurs, gestion des incidents, continuité, contrôle d’accès, évaluation de l’efficacité | Contexte du SMSI, traitement des risques, SoA, A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 à A.5.30 |
| GDPR | Les sous-traitants présentent des garanties suffisantes, les contrats définissent les obligations, la sécurité et l’assistance en cas de violation sont démontrables | DPA, revue des éléments probants du sous-traitant, registre PII, A.5.31, A.5.34, A.8.24, politiques de protection des données |
| DORA | Le risque lié aux tiers TIC est gouverné, enregistré, surveillé, encadré contractuellement, auditable et prêt pour la sortie | Évaluation de criticité, registre des contrats TIC, droits d’audit, plan de sortie, éléments probants PCA, A.5.20 et A.5.22 |
| NIST CSF 2.0 | Les exigences fournisseurs sont gouvernées, priorisées, intégrées aux contrats, surveillées et incluses dans la réponse aux incidents et la reprise | GV.SC-01 à GV.SC-10 cartographiés avec le cycle de vie fournisseur, registre d’éléments probants, procédures opérationnelles de réponse |
| COBIT 2019 | Les accords fournisseurs, la performance, les risques, les incidents et les actions correctives sont gérés et revus | APO10 accords fournisseurs et surveillance, supervision DSS des risques fournisseurs et des services, suivi des problèmes |
NIST CSF 2.0 est utile, car sa fonction GOVERN exige de comprendre les dépendances, les obligations légales, les obligations contractuelles, l’appétence au risque, les politiques, la responsabilité et la supervision. Sa catégorie relative à la chaîne d’approvisionnement, GV.SC, couvre les rôles fournisseurs, la criticité, les exigences contractuelles, la diligence raisonnable, la surveillance, l’intégration aux incidents, la surveillance du cycle de vie et les dispositions de fin de relation.
Un processus Clarysec pour intégrer un fournisseur critique
Supposons que vous intégriez un fournisseur de services de sécurité managés qui surveillera la télémétrie des terminaux, recevra des alertes contenant des identifiants utilisateurs et soutiendra le triage des incidents pour une organisation relevant du champ d’application de NIS2.
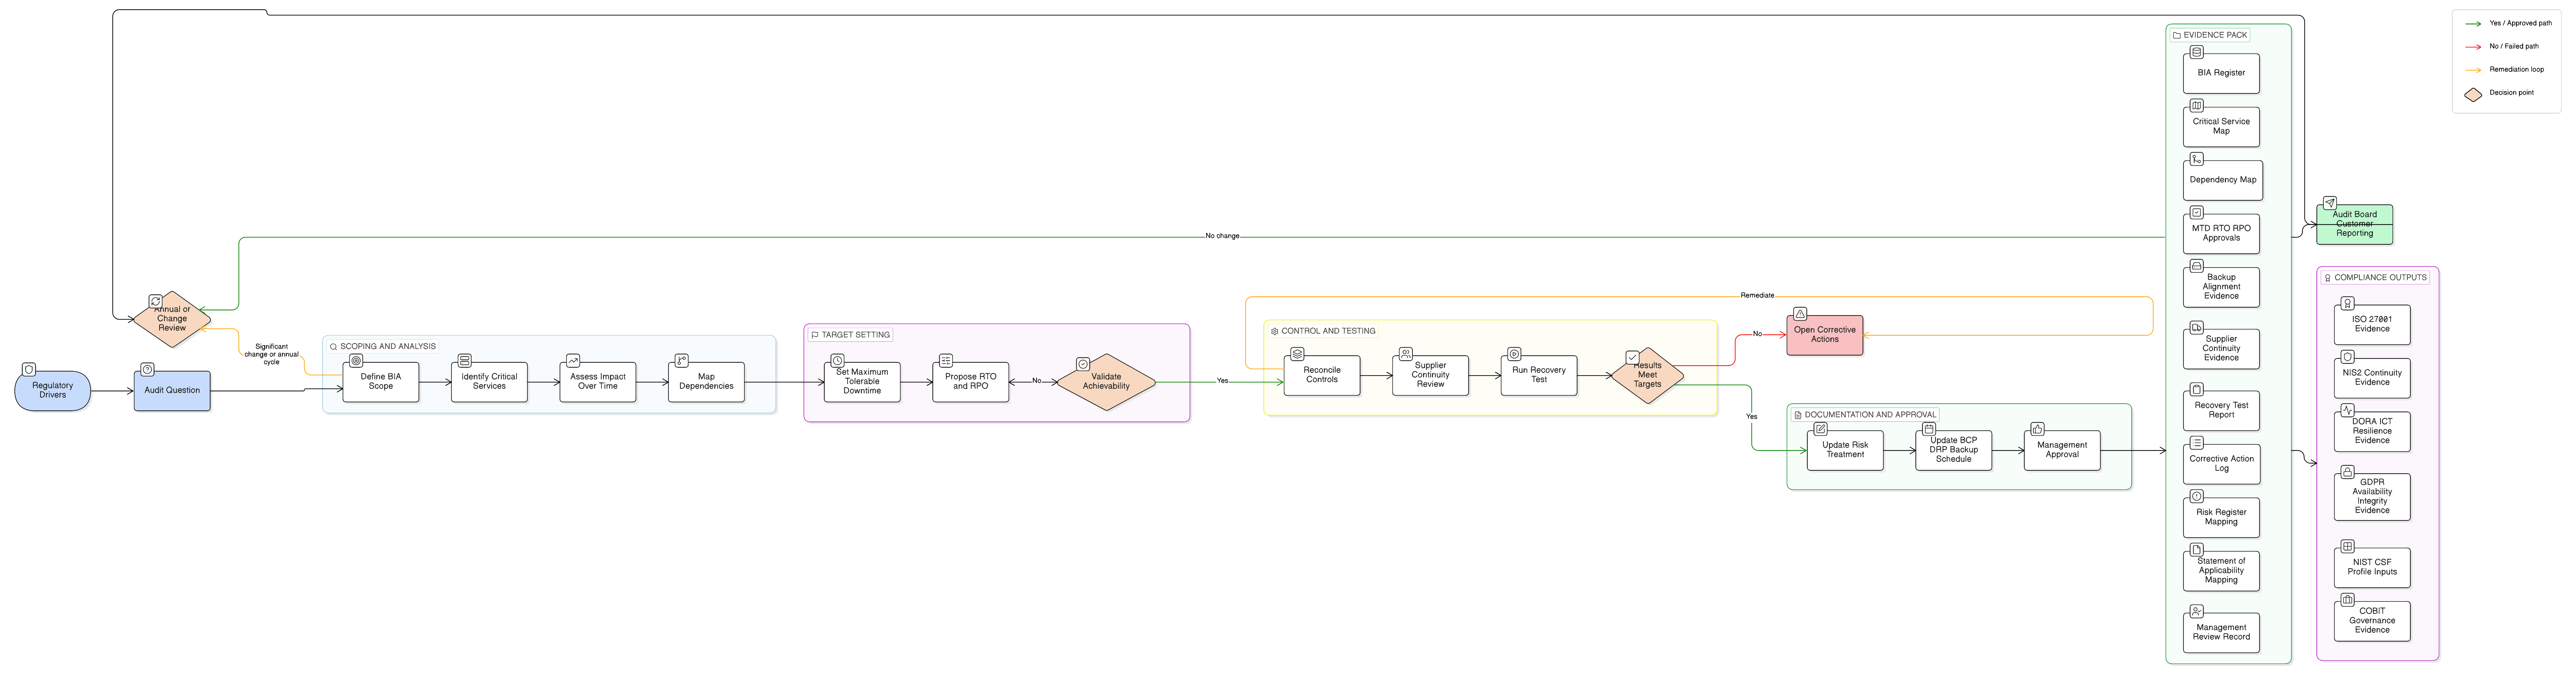
Étape 1 : classifier le fournisseur
Enregistrez le fournisseur dans votre registre des fournisseurs avec la description du service, les systèmes et données accessibles, l’implication de PII, le soutien à des services essentiels ou importants, les accès à privilèges, les pays de fourniture du service, les sous-traitants, les dépendances de quatrième partie, la cotation de criticité, le propriétaire du risque, le responsable des achats et le réviseur sécurité de l’information.
Cela met en œuvre les clauses 4.2, 4.3, 6.1.2 et 8.1 d’ISO/IEC 27001:2022 en reliant les exigences des parties intéressées, les dépendances, la propriété des risques et le contrôle opérationnel.
Étape 2 : cartographier le risque avec la SoA
Dans le Zenith Blueprint, phase Gestion des risques, étape 13, Clarysec recommande de croiser les réglementations dans le registre des risques ou la SoA :
« Croiser les réglementations : si certains contrôles sont mis en œuvre spécifiquement pour se conformer à GDPR, NIS2 ou DORA, vous pouvez l’indiquer soit dans le registre des risques (dans le cadre de la justification de l’impact du risque), soit dans les notes de la SoA. »
Extrait de la phase Gestion des risques, étape 13 : Planification du traitement des risques et Déclaration d’applicabilité.
Pour le MSSP, incluez au minimum A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 à A.5.28, A.5.29, A.5.30, A.5.31, A.5.34, A.8.8, A.8.15, A.8.16 et A.8.24.
Étape 3 : imposer des clauses opposables
Utilisez un avenant de sécurité fournisseur exigeant une notification initiale d’incident sous 24 heures, une mise à jour détaillée sous 72 heures, un rapport final d’incident, l’authentification multifacteur pour les accès à privilèges, des comptes utilisateurs nominatifs, des contrôles des sous-traitants, un transfert sécurisé, le chiffrement, des éléments probants d’assurance, la coopération réglementaire, des éléments probants PCA et PRA, l’assistance à la sortie, la restitution ou la suppression des données, et la révocation des accès.
La politique destinée aux grandes organisations Politique de gestion des risques de dépendance vis-à-vis des fournisseurs prévoit l’exigence de continuité :
« Le cas échéant, une exigence imposant au fournisseur de maintenir ses propres plans de continuité d’activité (PCA/PRA) et plans de gestion des incidents, de les tester et de nous fournir, sur demande, des synthèses ou rapports de test. »
Extrait de la section « Exigences de mise en œuvre », clause de politique 6.8.4.
Étape 4 : constituer le dossier d’éléments probants d’assurance
Avant approbation, demandez l’accord signé, le SLA, l’avenant de sécurité, le périmètre de certification ISO/IEC 27001:2022 ou une assurance équivalente, le rapport SOC lorsqu’il est disponible, la synthèse exécutive du test d’intrusion, la synthèse de gestion des vulnérabilités, la synthèse de la procédure de réponse aux incidents, la synthèse de test PCA ou PRA, l’attestation de contrôle d’accès et de MFA, la liste des sous-traitants, la procédure de suppression des données et de sortie, ainsi que le DPA lorsque des PII sont traitées.
La politique PME Politique de sécurité des tiers et des fournisseurs - PME rend mesurables les éléments probants contractuels de base :
« Accords et SLA signés »
Extrait de la section « Application et conformité », clause de politique 8.3.2.1.
Elle identifie également les éléments probants fournisseurs récurrents :
« Certifications de sécurité valides ou éléments probants de contrôle mis à jour »
Extrait de la section « Exigences de mise en œuvre de la politique », clause de politique 6.3.1.2.
Pour une diligence raisonnable fournisseur plus large, la Politique d’audit et de surveillance de la conformité précise :
« La diligence raisonnable fournisseur doit inclure la revue des certifications (par exemple, ISO 27001, SOC 2), des questionnaires de sécurité et des enregistrements d’incidents. »
Étape 5 : surveiller selon la criticité
La politique destinée aux grandes organisations Politique de gestion des sous-traitants, sous-traitants ultérieurs et tiers en matière de protection des données exige une surveillance trimestrielle des relations PII à haut risque :
« [Tous] Le responsable fournisseur / achats DOIT surveiller chaque trimestre les relations actives avec des sous-traitants et sous-traitants ultérieurs à haut risque, et chaque année les autres relations actives avec des sous-traitants et sous-traitants ultérieurs PII, au regard des conditions de diligence raisonnable, du statut contractuel, du statut d’assurance, des points ouverts et des dates de revue dans REG08. »
Extrait de la section « Surveillance continue, assistance, interface de divulgation et sortie », clause de politique 4.5.1.
C’est ainsi que A.5.22 devient réel. La revue doit déterminer si le fournisseur reste dans l’appétence au risque, si les éléments probants sont à jour, s’il existe des points ouverts, si des incidents sont survenus et si des changements de service exigent une réévaluation.
Comment les auditeurs testeront les clauses fournisseurs NIS2
Les auditeurs commencent rarement par lire votre politique isolément. Ils échantillonnent des fournisseurs et suivent la chaîne d’éléments probants.
Un auditeur ISO/IEC 27001:2022 demandera l’inventaire des fournisseurs, la classification des risques, les critères fournisseurs, les enregistrements de diligence raisonnable, les contrats, les éléments probants, la cartographie SoA et l’historique de surveillance. Pour l’Annexe A 5.20, l’auditeur vérifiera si les contrats échantillonnés contiennent des clauses opposables. Pour l’Annexe A 5.22, il testera si les rapports ont été revus, si les exceptions ont été consignées et si les actions ont fait l’objet d’un suivi.
Une autorité compétente NIS2 peut se concentrer sur l’évaluation, au titre de l’Article 21(3), des pratiques de cybersécurité des fournisseurs et des procédures de développement sécurisé. Un réviseur orienté DORA peut demander les entrées du registre des contrats TIC, les stratégies de sortie, l’analyse du risque de concentration et les dispositions obligatoires de l’Article 30. Un auditeur protection des données peut tester les contrats de sous-traitance, les obligations répercutées aux sous-traitants ultérieurs, les interfaces de violation et les éléments probants de garanties suffisantes.
| Perspective d’audit | Test d’audit probable | Constat fréquent |
|---|---|---|
| Auditeur ISO/IEC 27001:2022 | Échantillonner des fournisseurs à haut risque et comparer l’appréciation des risques, les clauses contractuelles, l’applicabilité SoA et les enregistrements de surveillance | Contrôles fournisseurs inclus dans la SoA mais non étayés par les contrats ou les revues |
| Audit SMSI de type ISO/IEC 27007 | Interroger les achats, le juridique, l’informatique et les responsables de service pour vérifier le fonctionnement du processus | Revue de sécurité contournée lors d’une intégration urgente de fournisseur |
| Auditeur COBIT 2019 | Tester la gestion des accords fournisseurs, la surveillance de la performance et la gouvernance des actions correctives | Le contrat exige des rapports trimestriels, mais personne ne les revoit ni ne les escalade |
| Auditeur ISACA ITAF | Examiner la qualité des éléments probants, les contrôles de comptes et les enregistrements de fin de contrat | Des comptes fournisseurs restent actifs après la fin du contrat |
| Évaluateur NIST | Vérifier les contrôles des services de systèmes externes, les éléments probants d’évaluation des fournisseurs et la surveillance continue | Le risque fournisseur a été évalué une seule fois et n’a jamais été mis à jour après un changement de service |
| Auditeur protection des données | Revoir les contrats de sous-traitance, les obligations répercutées aux sous-traitants ultérieurs, l’interface de violation et les éléments probants de garanties suffisantes | Un DPA existe, mais les éléments probants d’assurance de sécurité n’ont pas été revus |
La politique destinée aux grandes organisations Politique de sécurité et de contrôle d’accès des PII montre comment le contrôle d’accès, les vulnérabilités, la configuration, la surveillance et la cryptographie se rattachent à ISO/IEC 27001:2022 :
« ISO/IEC 27001:2022 — Clause 6.1.3 ; Clause 8.1 ; contrôles de l’Annexe A 8.1, 8.2, 8.3, 8.5, 8.8, 8.9, 8.15, 8.16, 8.20, 8.24. Traités par les clauses [4.1.1 ; 4.1.2 ; 4.2.1 ; 4.2.3 ; 4.3.2 ; 4.4.1 ; 4.4.2 ; 4.5.1 ; 4.5.2 ; 4.6.1 ; 4.6.3 ; 4.7.1 ; 4.7.4 ; 4.7.5 ; 4.8.1 ; 4.8.2 ; 7.1.1 ; 7.1.2]. »
Extrait de la section « Normes et référentiels de référence », clause de politique 13.9.
Lorsqu’un fournisseur a accès à des PII, à des systèmes à privilèges ou à des données de surveillance, les éléments probants de contrôle d’accès ne sont pas séparés de l’assurance fournisseurs. Ils font partie de la même piste d’audit.
Le piège des achats : des contrats signés sans opérations d’assurance
L’échec le plus courant de la gouvernance fournisseurs NIS2 n’est pas l’absence de contrats. C’est l’écart entre les clauses contractuelles et l’exploitation quotidienne.
Un contrat peut exiger des synthèses annuelles de tests d’intrusion, mais aucun responsable ne les demande. Il peut exiger une notification d’incident sous 24 heures, mais le fournisseur ne dispose que d’une adresse de support générique. Il peut exiger l’approbation des sous-traitants, mais les achats ne reçoivent jamais les notifications de changement. Il peut inclure des droits d’audit, mais l’organisation n’a aucun processus pour évaluer les exceptions figurant dans les rapports SOC. Il peut exiger la suppression des données à la sortie, mais l’informatique ne valide jamais la désactivation des comptes.
Le Zenith Blueprint, phase Contrôles en action, étape 23, explique comment les contrôles fournisseurs deviennent opérationnels :
« En pratique, ce contrôle prend vie au moyen de :
✓ Appréciations des risques fournisseurs, ✓ Questionnaires de diligence raisonnable préalables à l’engagement, ✓ Modèles contractuels intégrant des conditions de sécurité, ✓ Listes de contrôle d’intégration des fournisseurs incluant le provisionnement des accès et la mise en place de la surveillance, ✓ Réévaluations continues, en particulier lorsque le périmètre du fournisseur change, que des incidents surviennent ou que des renouvellements arrivent à échéance.
Et ce contrôle ne s’arrête pas aux fournisseurs de premier rang. Votre fournisseur peut externaliser auprès de ses propres prestataires, et vous pouvez malgré tout porter le risque. »
C’est le message NIS2 au niveau de l’organe de direction : externaliser la fourniture du service n’externalise pas la responsabilité.
Liste de contrôle de remédiation des contrats fournisseurs NIS2
Commencez par vos 20 principaux fournisseurs par criticité et menez un exercice ciblé de remédiation :
- Identifier les fournisseurs soutenant des services essentiels ou importants.
- Confirmer si chaque fournisseur traite des PII, soutient des services réglementés ou dispose d’accès à privilèges.
- Désigner un responsable métier, un responsable des achats et un réviseur sécurité.
- Vérifier que l’appréciation des risques fournisseur est à jour et alignée sur le périmètre réel du service.
- Confirmer que le contrat inclut le socle minimal de sécurité, la notification des incidents, les droits d’audit ou d’accès aux éléments probants, les contrôles des sous-traitants, la continuité, le transfert sécurisé, le contrôle d’accès, la coopération sur les vulnérabilités et les clauses de sortie.
- Confirmer que les délais de violation couvrent les besoins d’escalade sous 24 heures et 72 heures lorsque cela est pertinent.
- Demander des éléments probants d’assurance mis à jour, notamment les certifications, les rapports SOC, les synthèses de tests d’intrusion, les tests PCA ou PRA et l’historique des incidents.
- Revoir les éléments probants, ne pas se contenter de les stocker.
- Consigner les exceptions et désigner les responsables de remédiation.
- Mettre à jour la SoA et le registre des risques lorsque les contrôles fournisseurs soutiennent NIS2, GDPR, DORA ou des engagements clients.
- Planifier la fréquence de surveillance en fonction de la criticité du fournisseur.
- Tester un circuit d’escalade d’incident fournisseur.
- Tester un circuit de fin de contrat fournisseur, incluant la restitution des données, la suppression, la récupération des actifs et la révocation des accès.
Si vous ne pouvez pas prouver ces points pour un fournisseur critique, le contrat n’est pas encore exploitable en audit.
Transformer les clauses fournisseurs en éléments probants de supervision
La gouvernance fournisseurs NIS2 est désormais une discipline opérationnelle active. Les autorités de contrôle, les clients, les auditeurs de certification, les équipes protection des données, les partenaires du secteur financier et les organes de direction ne demanderont pas seulement si des clauses fournisseurs existent. Ils demanderont si ces clauses sont fondées sur les risques, opposables, surveillées, étayées par des éléments probants et reliées à la notification des incidents, à la continuité, au contrôle d’accès, à la gestion des vulnérabilités, aux obligations répercutées aux sous-traitants et à la sortie.
Clarysec aide les organisations à combler cet écart avec le Zenith Blueprint, qui transforme les contrôles fournisseurs en phases SMSI, traitement des risques, entrées SoA, routines d’intégration et éléments probants d’audit. Zenith Controls cartographie les contrôles fournisseurs ISO/IEC 27002:2022 A.5.19, A.5.20 et A.5.22 avec NIS2, DORA, GDPR, NIST, COBIT 2019, les normes ISO de soutien et les méthodologies d’audit. Les politiques fournisseurs et protection des données de Clarysec fournissent la structure de clauses, les attentes en matière d’éléments probants et les routines de surveillance qui rendent l’assurance fournisseurs défendable.
Votre prochaine action est simple : sélectionnez cinq fournisseurs critiques, échantillonnez leurs contrats, cartographiez chaque clause avec le traitement des risques ISO/IEC 27001:2022 et les contrôles de l’Annexe A, demandez des éléments probants d’assurance récents et réalisez un exercice sur table de notification d’incident sous 24 heures. Si la chaîne d’éléments probants se rompt, les boîtes à outils Clarysec vous donnent la structure nécessaire pour la réparer avant qu’un incident, une revue client ou une demande d’une autorité de contrôle ne le fasse à votre place.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council