Posts
Explore our latest insights on cybersecurity compliance and best practices.
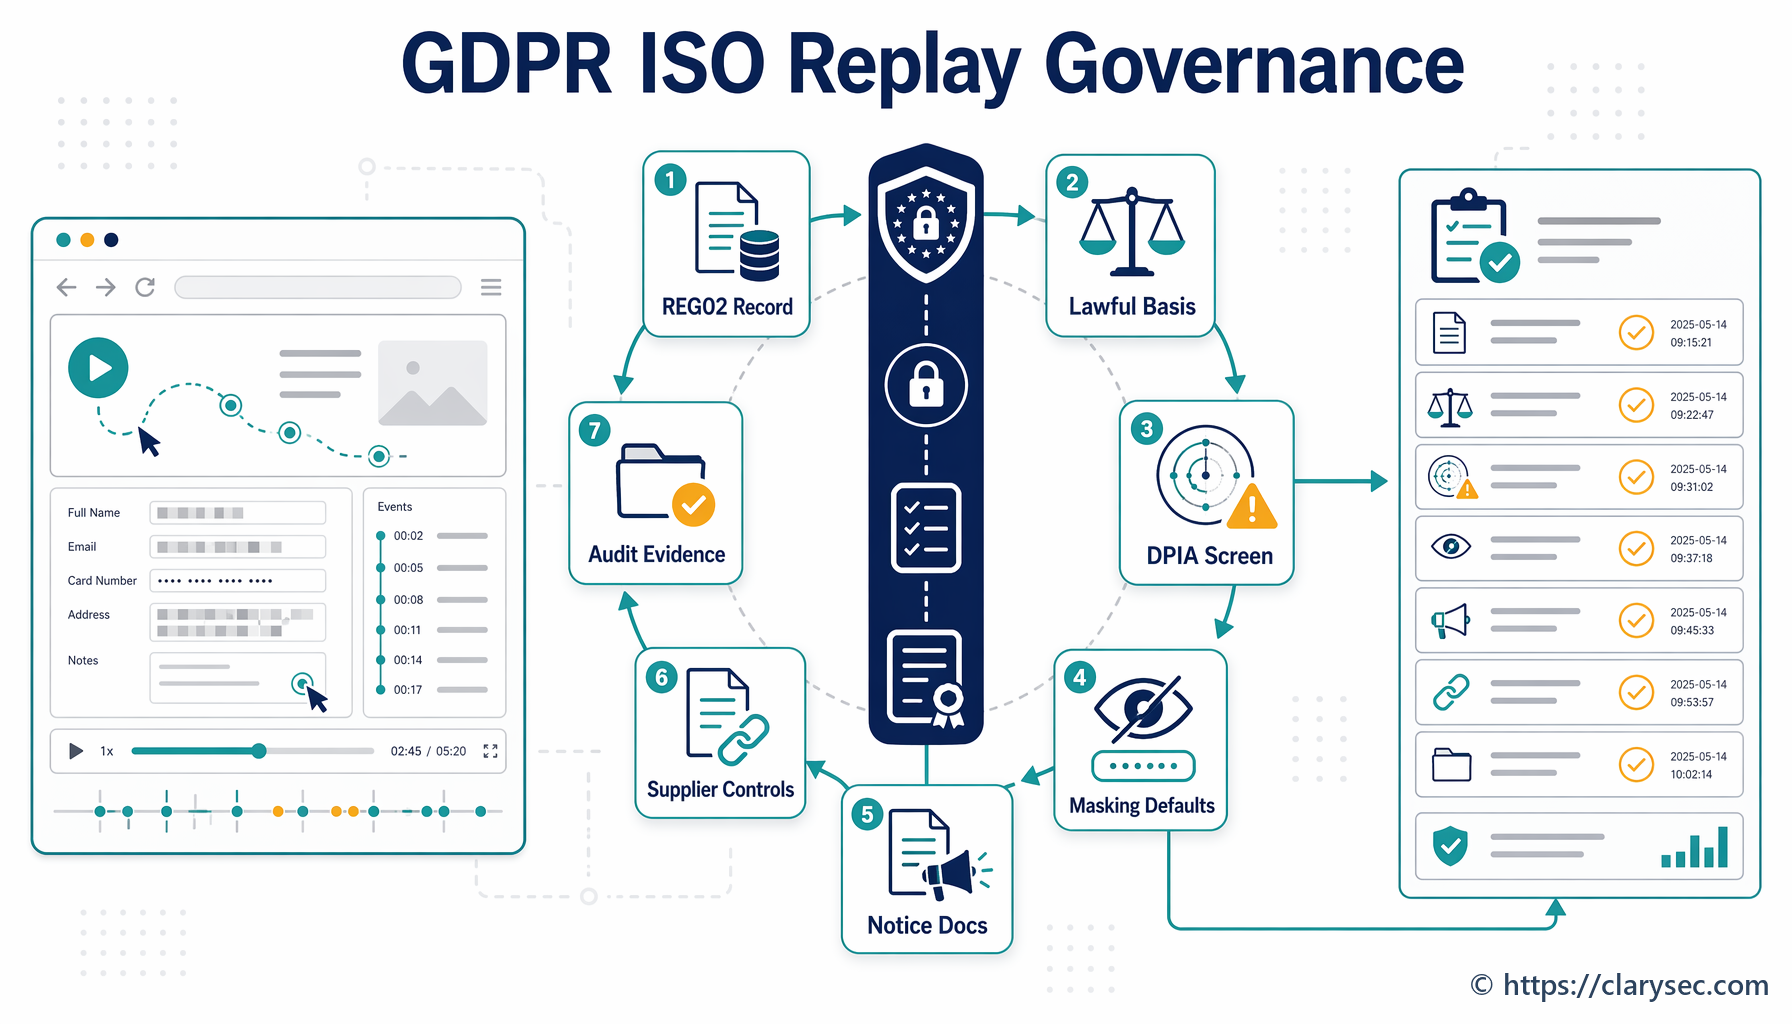
La télémétrie produit et le rejeu de session peuvent exposer des données à caractère personnel, des identifiants, des modèles comportementaux, des données relevant de catégories particulières et des processus clients. Ce guide de référence montre aux RSSI, responsables de la protection des données et équipes SaaS comment gouverner la télémétrie au moyen des pratiques PIMS ISO 27701:2025, de la responsabilité au titre du GDPR, des politiques Clarysec, du Zenith Blueprint et de Zenith Controls.
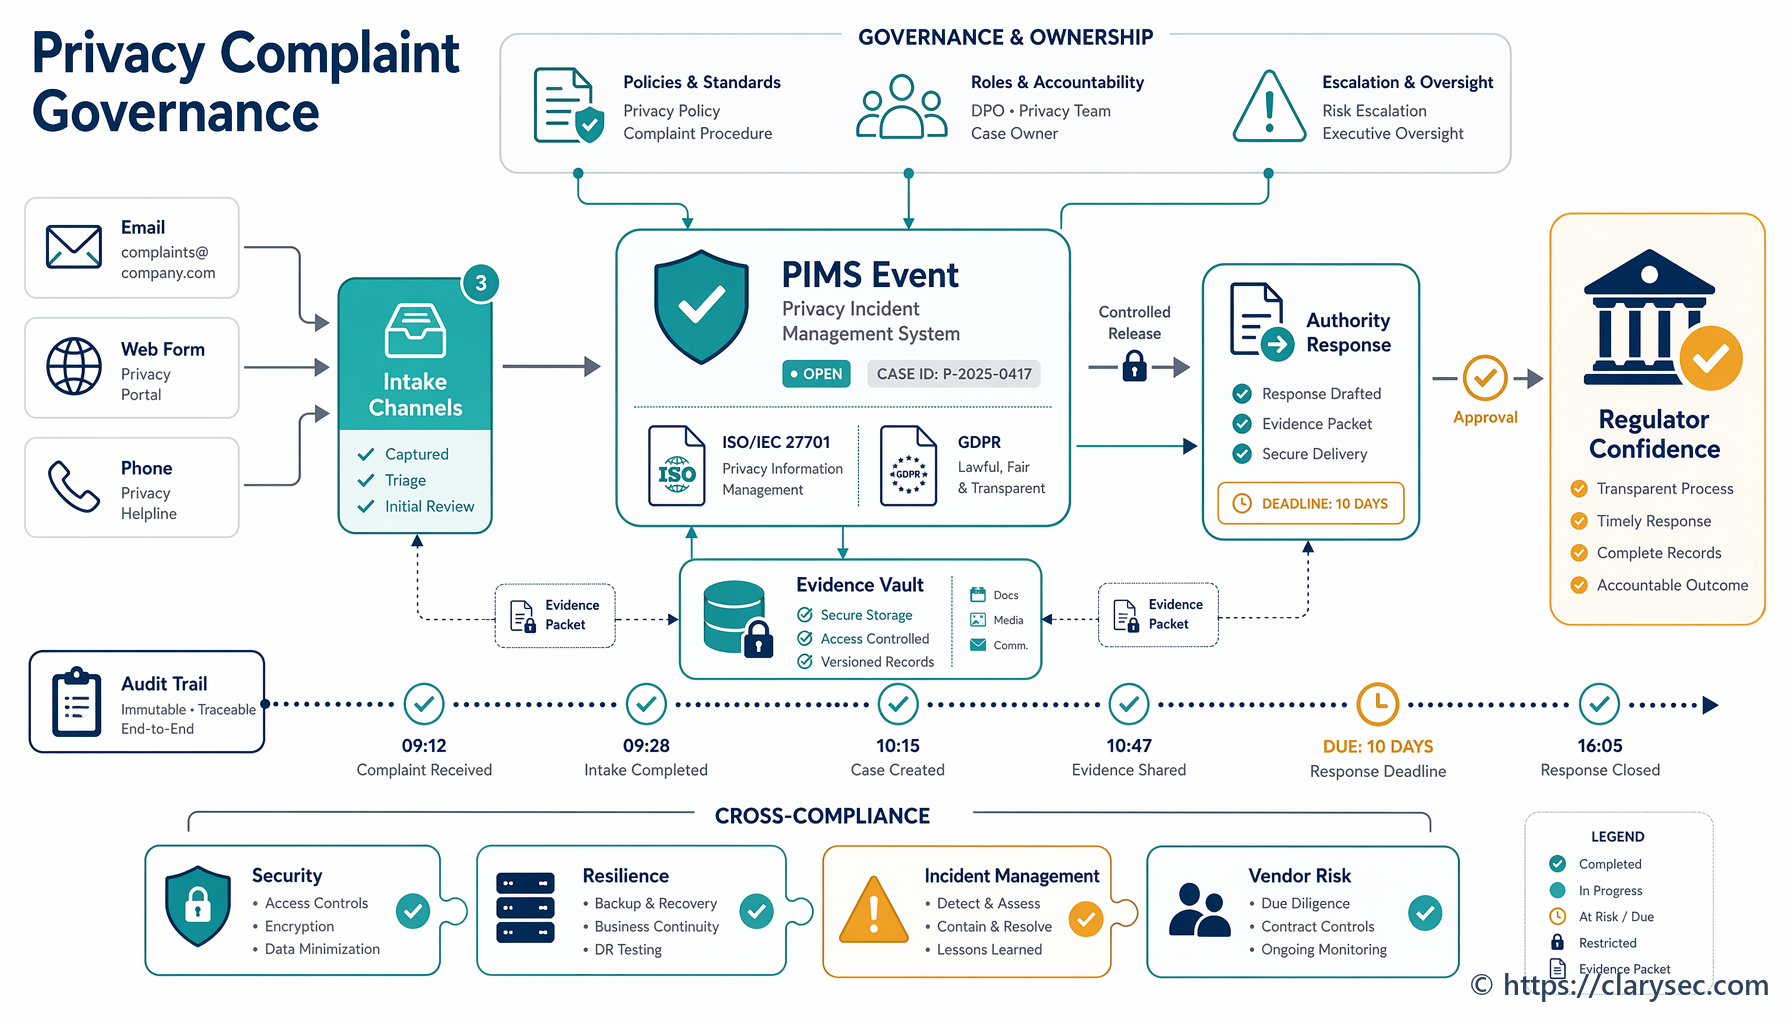
Un guide opérationnel pratique, fondé sur des scénarios, pour encadrer les réclamations en matière de protection des données et les demandes des autorités de contrôle au titre d’ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 et COBIT 19.
Guide destiné aux RSSI, fondé sur des scénarios, pour transformer le durcissement d’Active Directory en éléments probants compatibles avec les exigences d’audit pour ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 et les revues de gouvernance.
Guide pratique destiné aux RSSI pour utiliser ISO/IEC 27001:2022 et les éléments probants issus des politiques Clarysec afin de gouverner l’inventaire SaaS, les accès, la configuration, la journalisation et les fournisseurs pour NIS2, DORA et GDPR.
Un guide pratique pour construire en 2026 un registre des obligations de conformité en cybersécurité reliant NIS2, DORA, GDPR, ISO/IEC 27001:2022 et les contrats clients aux responsables, aux contrôles, aux éléments de preuve, aux audits et à la revue de direction.
Guide pratique destiné aux RSSI pour cartographier les preuves des parties utilisatrices de l’EU Digital Identity Wallet avec ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 et COBIT 2019 à l’aide des politiques et boîtes à outils Clarysec.
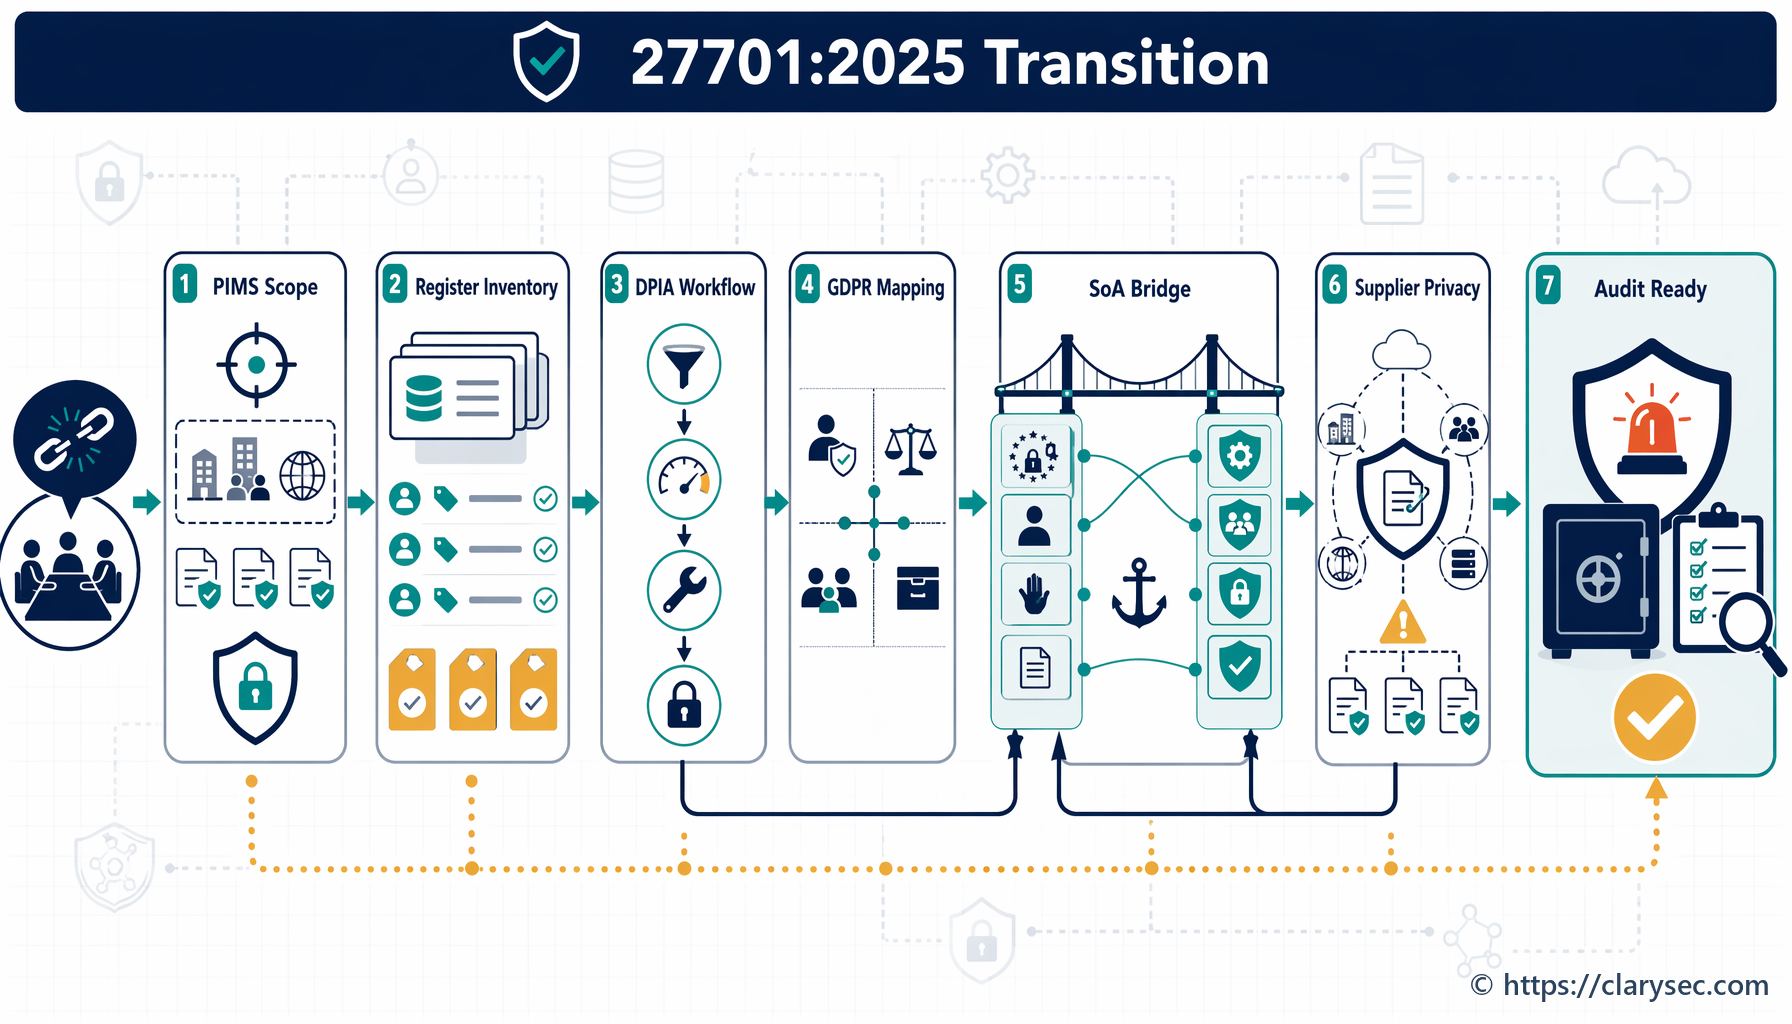
Une feuille de route pratique, pilotée par les éléments probants, pour passer d’une conformité GDPR fragmentée à un système de management des informations relatives à la vie privée ISO/IEC 27701:2025 intégré, fondé sur ISO/IEC 27001:2022, les politiques PIMS Clarysec, les workflows d’AIPD, la gouvernance de la protection des données chez les fournisseurs et la cartographie croisée de conformité.
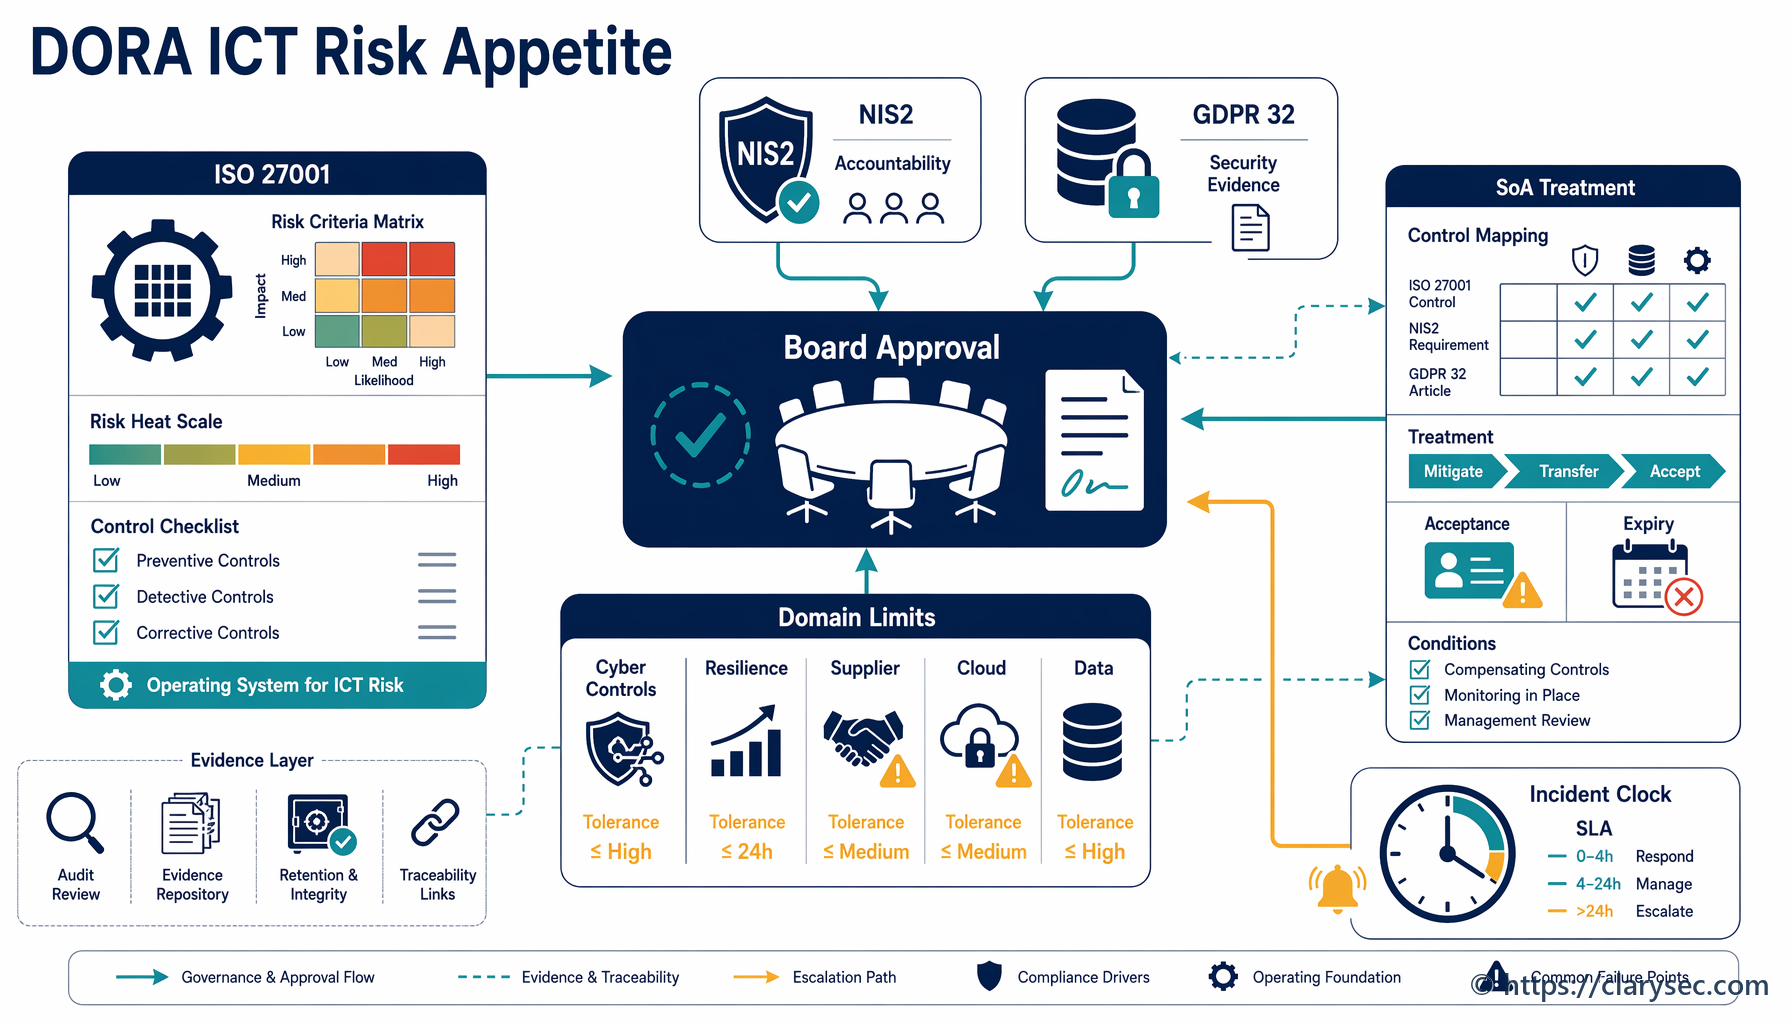
Guide pratique destiné aux RSSI, responsables des risques et conseils d’administration pour définir l’appétence au risque lié aux TIC DORA, des seuils de tolérance mesurables, des déclencheurs d’escalade et des règles d’acceptation du risque résiduel à l’aide d’ISO/IEC 27001:2022, NIS2 et GDPR Article 32.
Découvrez comment construire un cycle d’audit et de revue de direction ISO 27701:2025 du PIMS qui démontre la responsabilité au titre du GDPR au moyen d’éléments probants, de CAPA, de décisions de direction et d’une cartographie croisée de conformité.