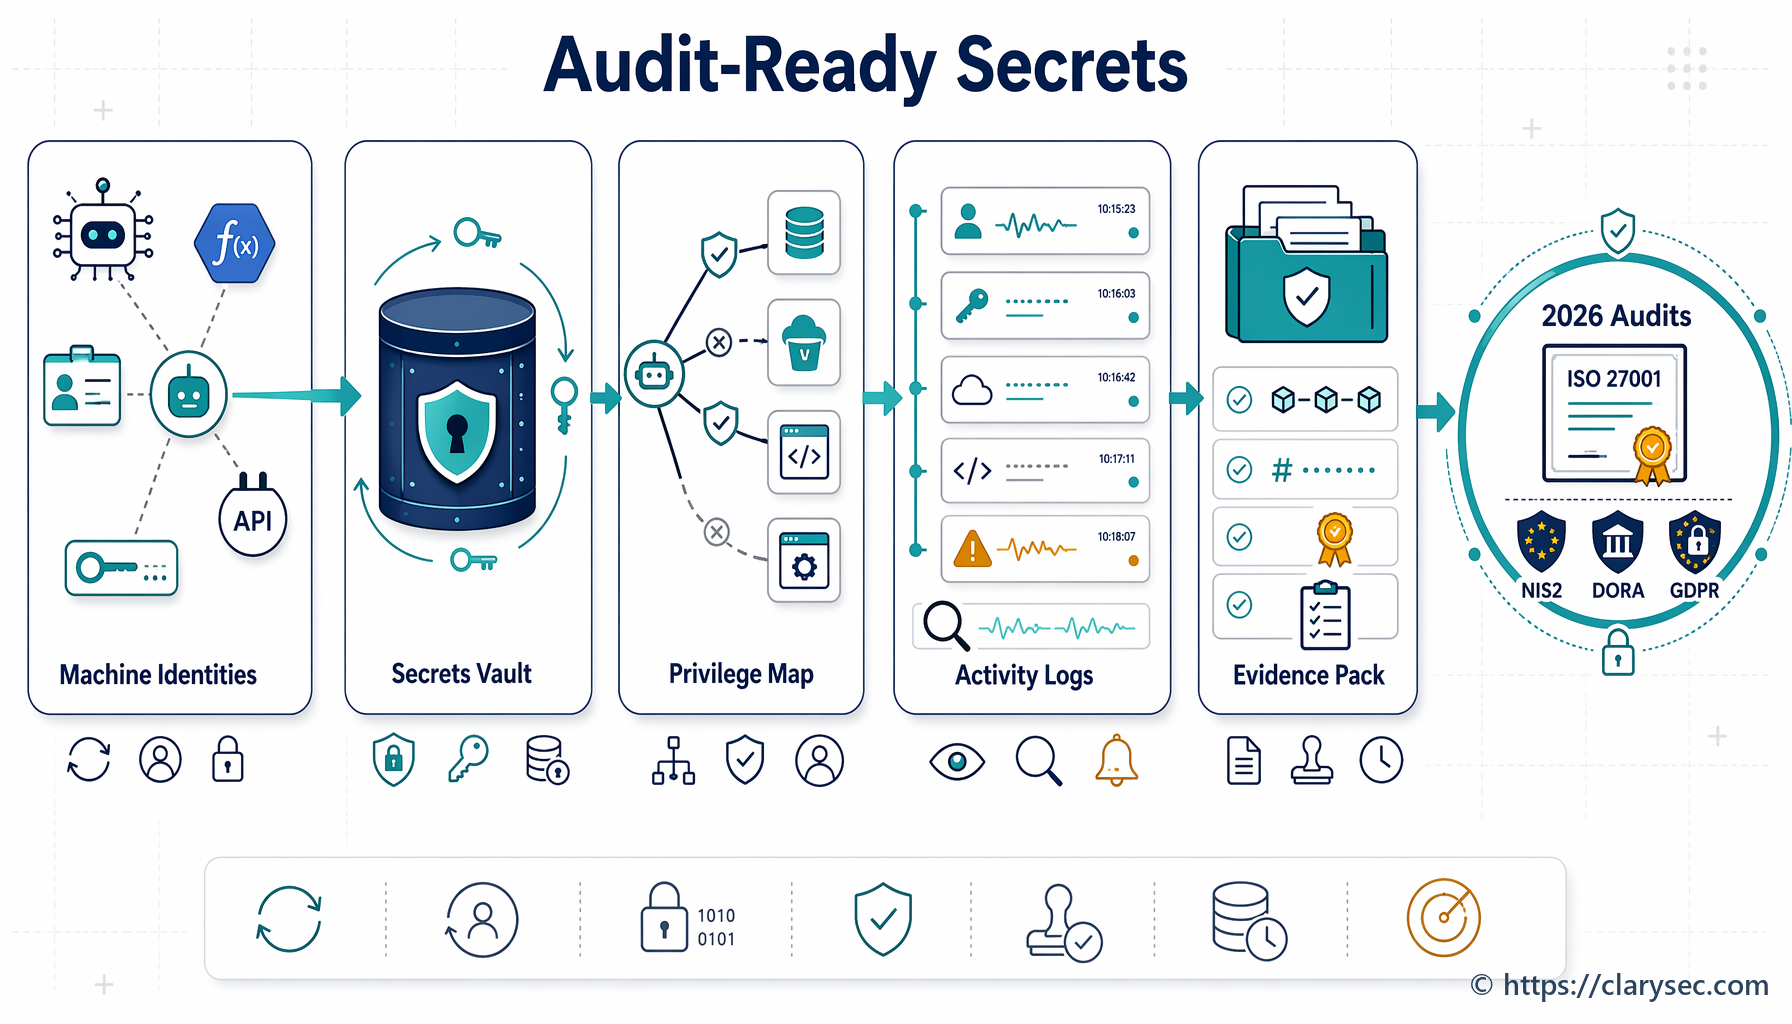
Gouvernance des AIPD pour ISO 27001, NIS2 et DORA
Guide unifié 2026 pour transformer les AIPD en éléments probants de gouvernance auditables, couvrant la responsabilité au titre du GDPR, ISO/IEC 27001:2022, les mesures de cybersécurité NIS2, les changements TIC au titre de DORA et le risque lié aux fournisseurs.
14 min