#Gestion Des Fournisseurs
Articles tagged with "Gestion Des Fournisseurs"
81 articles
RSSI, responsables de la conformité et architectes cloud : découvrez comment opérationnaliser les mesures cloud d’ISO 27001:2022 pour une conformité continue. Retours d’expérience, tableaux de cartographie technique et plans d’action de Clarysec alignent sécurité, gouvernance et préparation à l’audit entre référentiels.
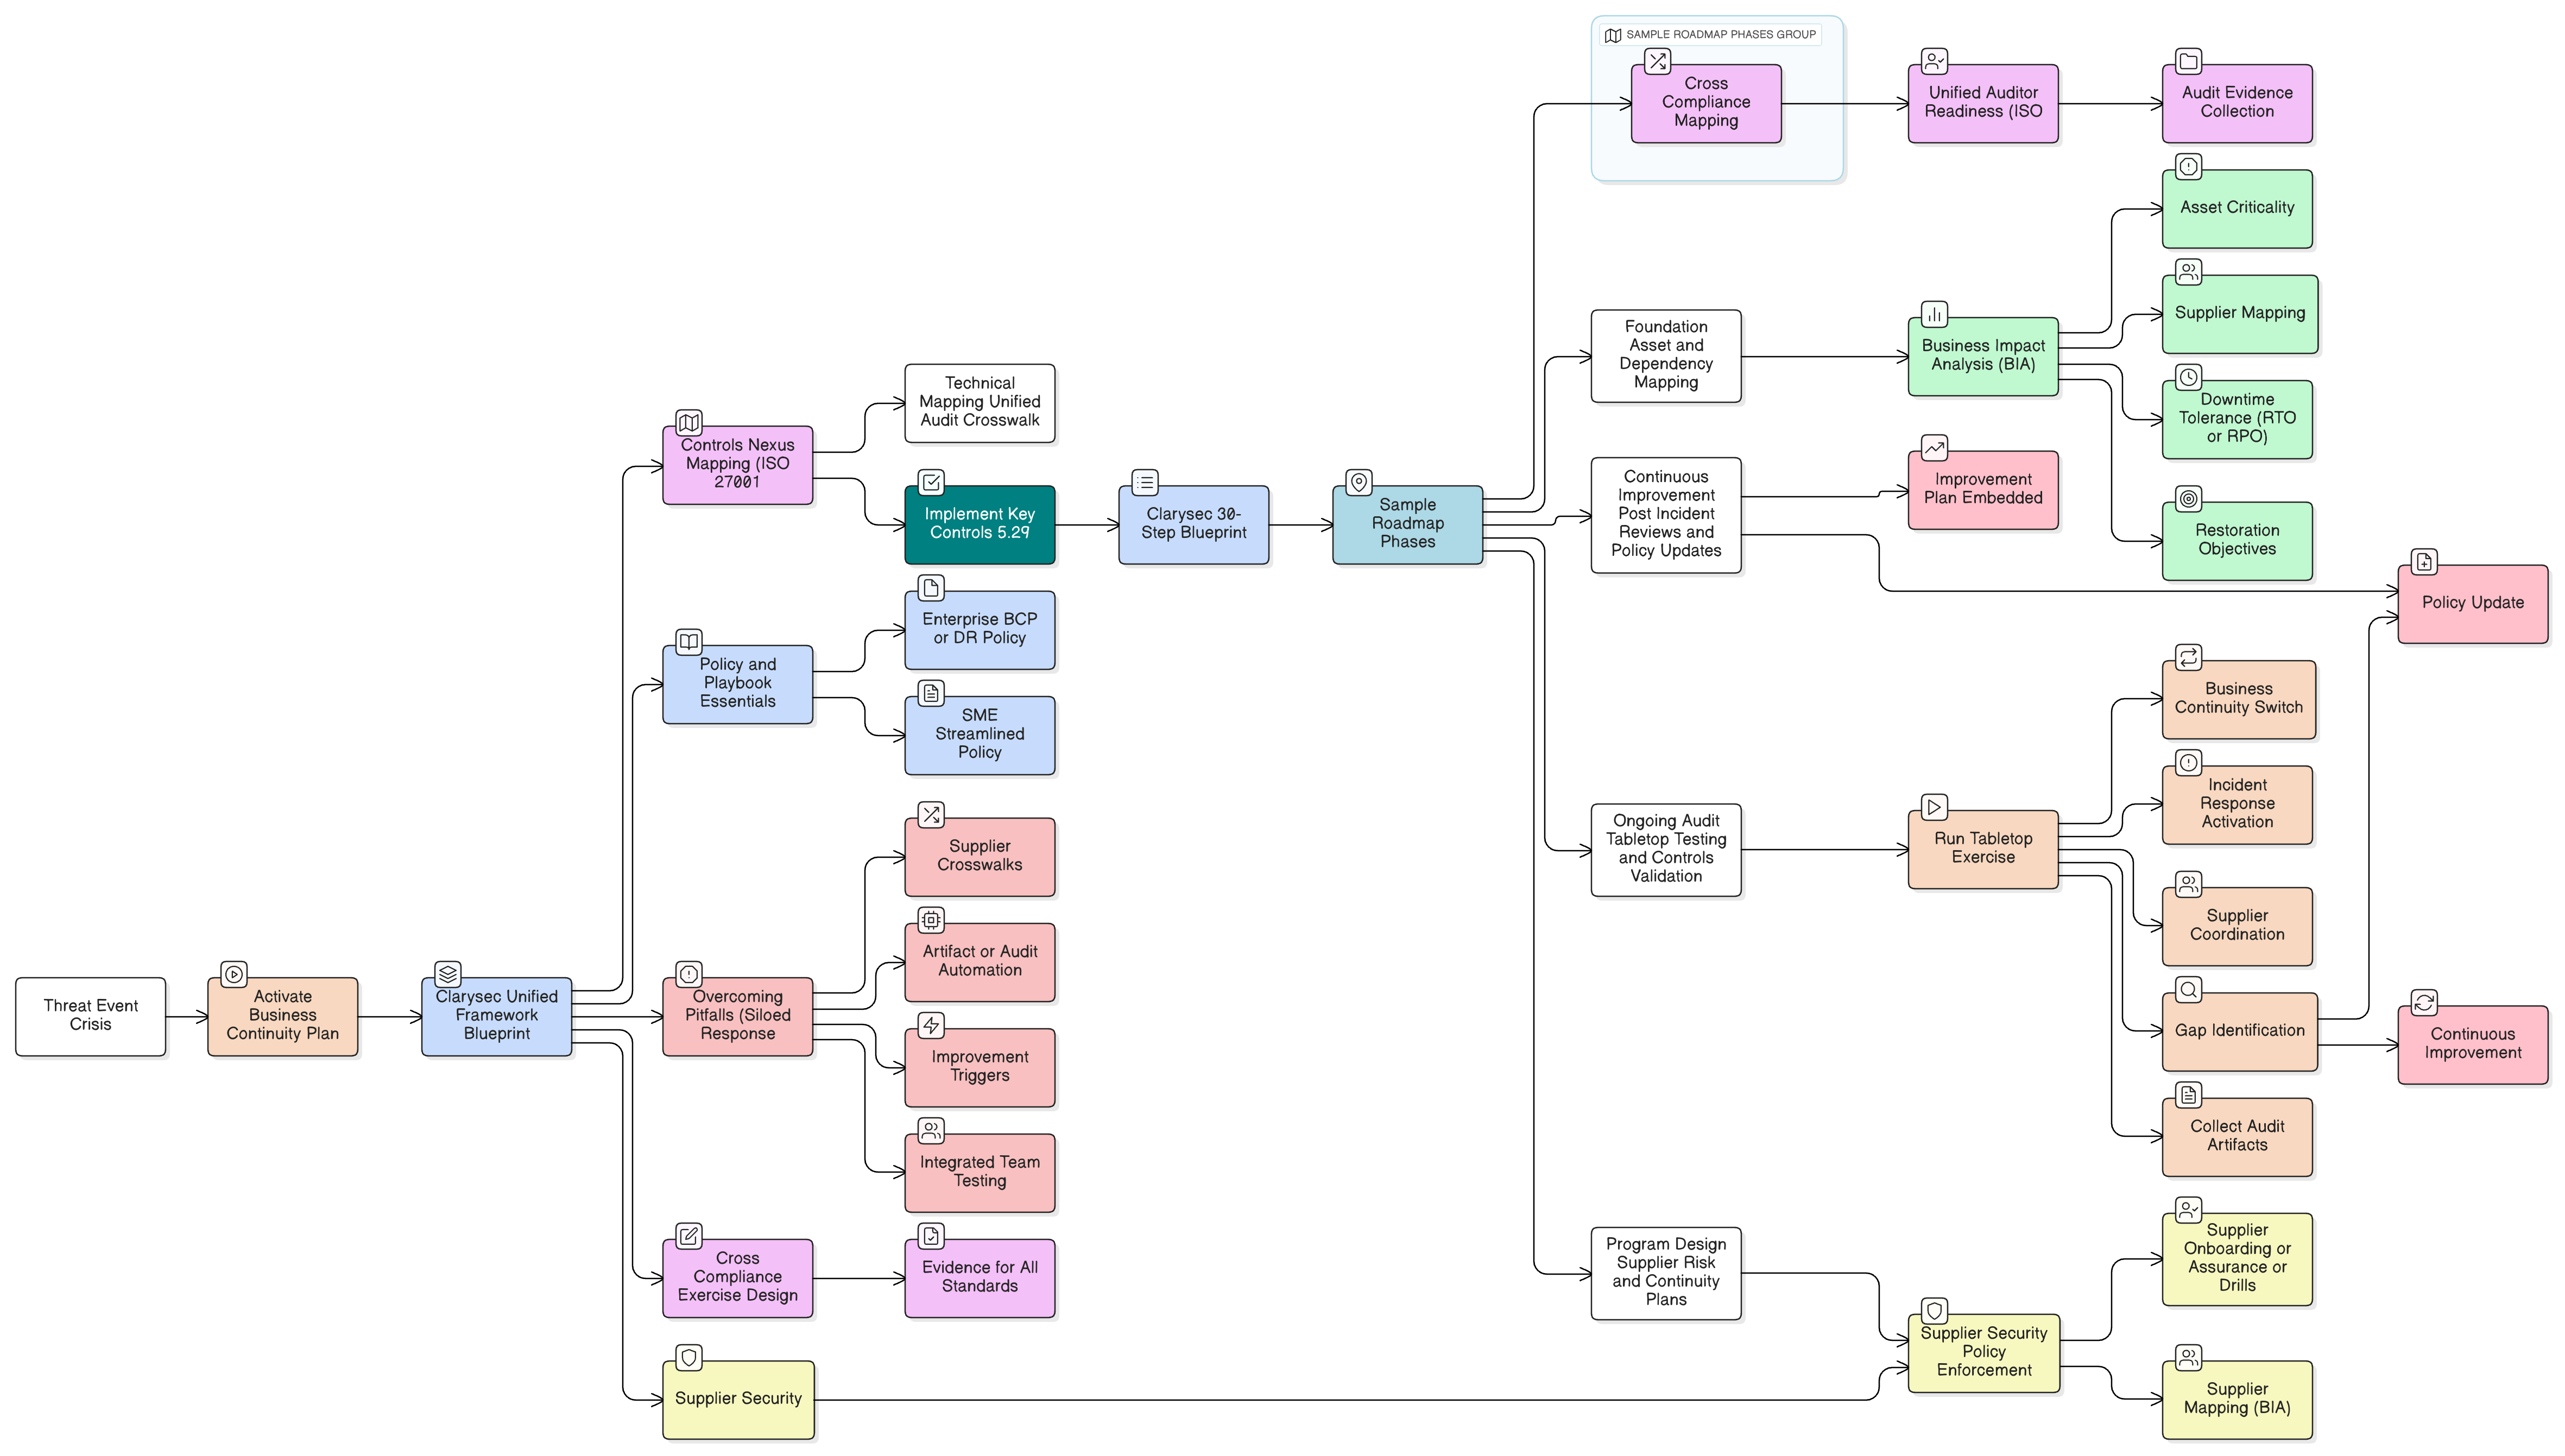
Les RSSI et les responsables conformité font face à une urgence accrue avec DORA et NIS2. Ce guide de référence Clarysec montre comment bâtir une résilience opérationnelle robuste, couvrant les plans, les contrôles, la gestion des fournisseurs et les audits, en unifiant les normes internationales avec des étapes d’action éprouvées.
Guide complet pour opérationnaliser la gestion du risque fournisseur, des crises remontées au conseil d’administration jusqu’aux audits multi-référentiels réussis, à partir de scénarios concrets, des kits d’outils Zenith de Clarysec et de modèles d’action permettant de sécuriser la chaîne d’approvisionnement sur l’ensemble de son cycle de vie.
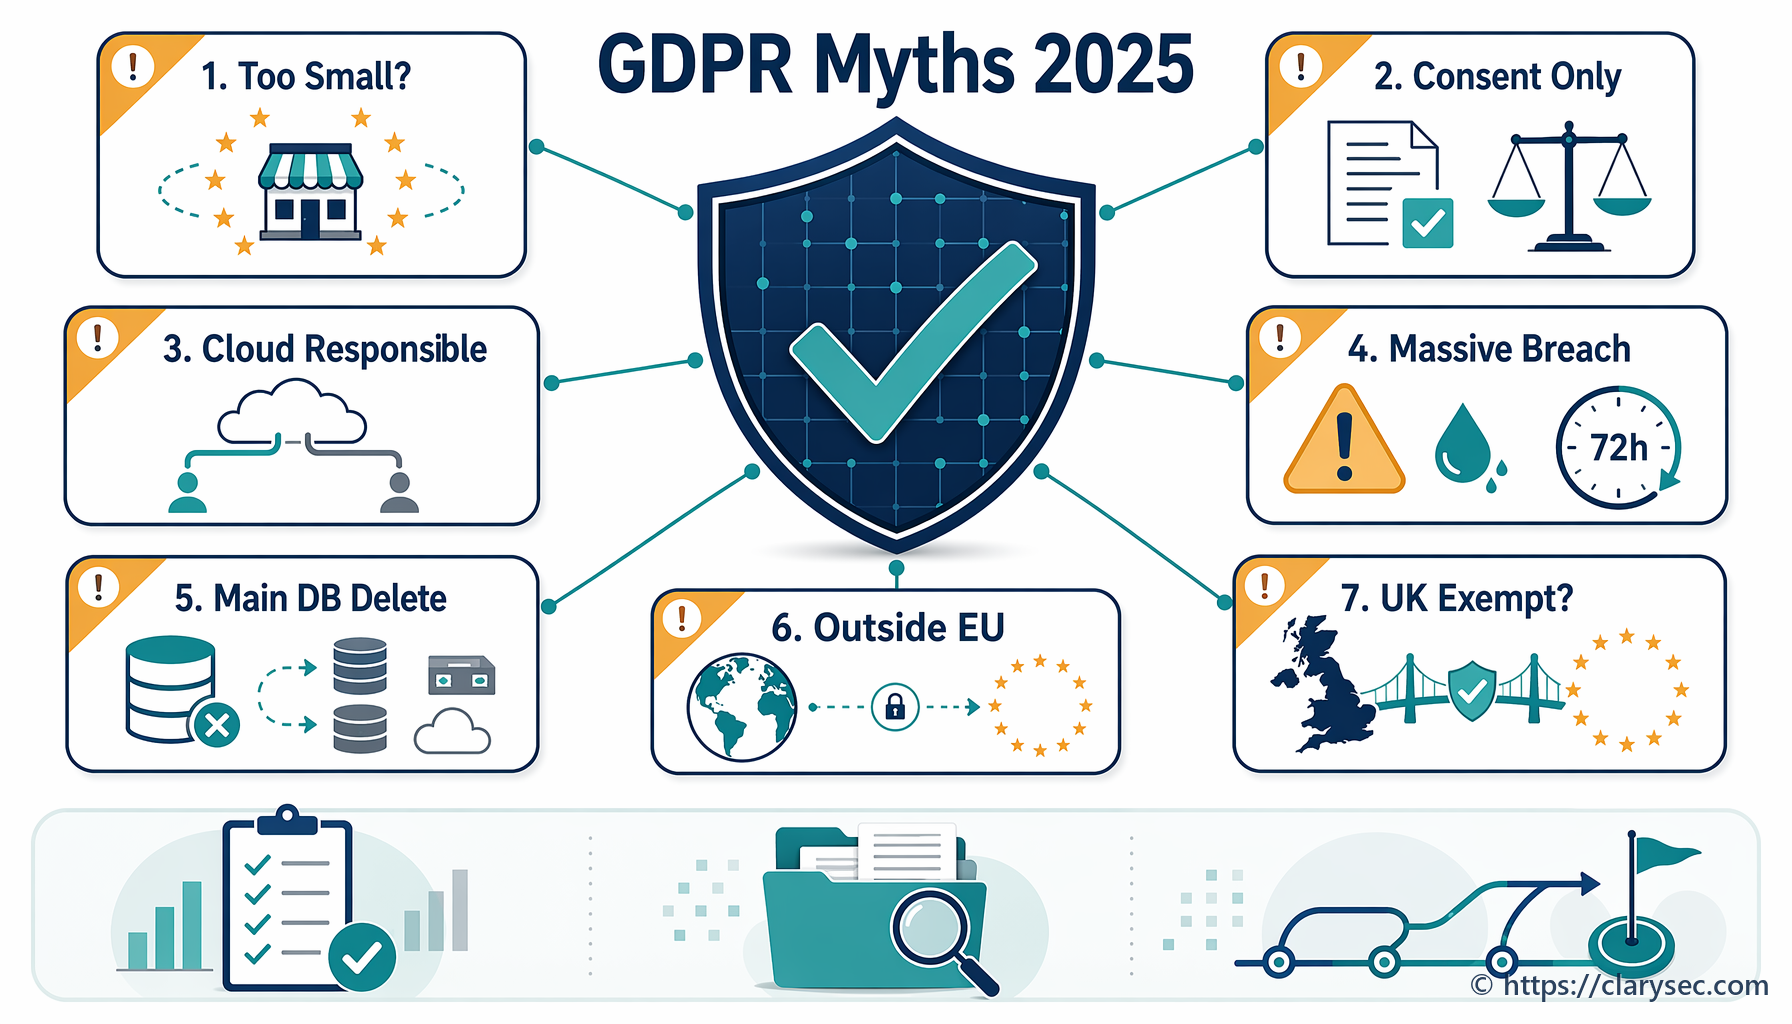
Découvrez la réalité derrière les 7 principaux mythes sur le GDPR en 2025. Notre guide d’expert déconstruit les idées reçues sur le consentement, les violations de données et la conformité.
Un guide pratique 2026 pour transformer le RoPA et la cartographie des flux de données en une couche probante unifiée pour GDPR Article 30, les services critiques NIS2, les dépendances TIC DORA et les audits ISO/IEC 27001:2022.
La directive NIS2 et le règlement DORA de l’UE transforment la conformité en cybersécurité. Ce guide en présente l’impact et propose une trajectoire pratique de préparation.
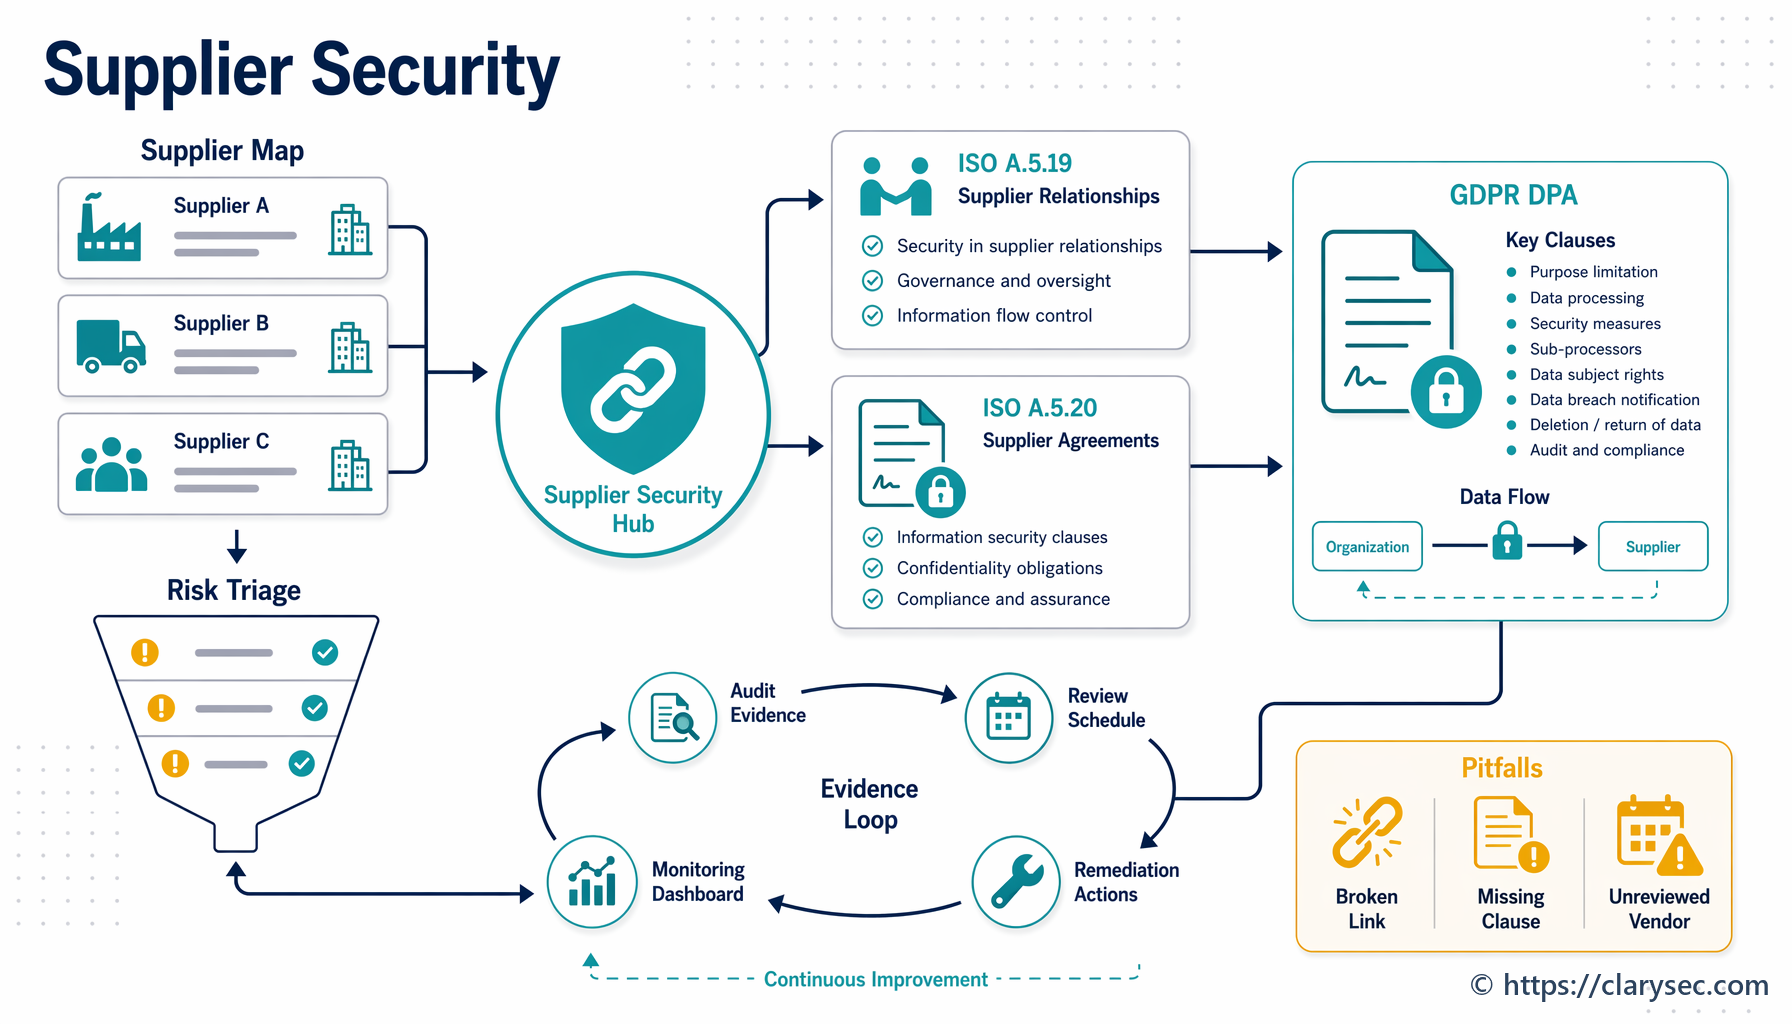
Apprenez à gérer les risques de sécurité liés aux fournisseurs à l’aide des mesures ISO 27001:2022 A.5.19 et A.5.20, afin que vos accords de traitement des données (DPA) et vos contrats répondent aux exigences strictes du GDPR.
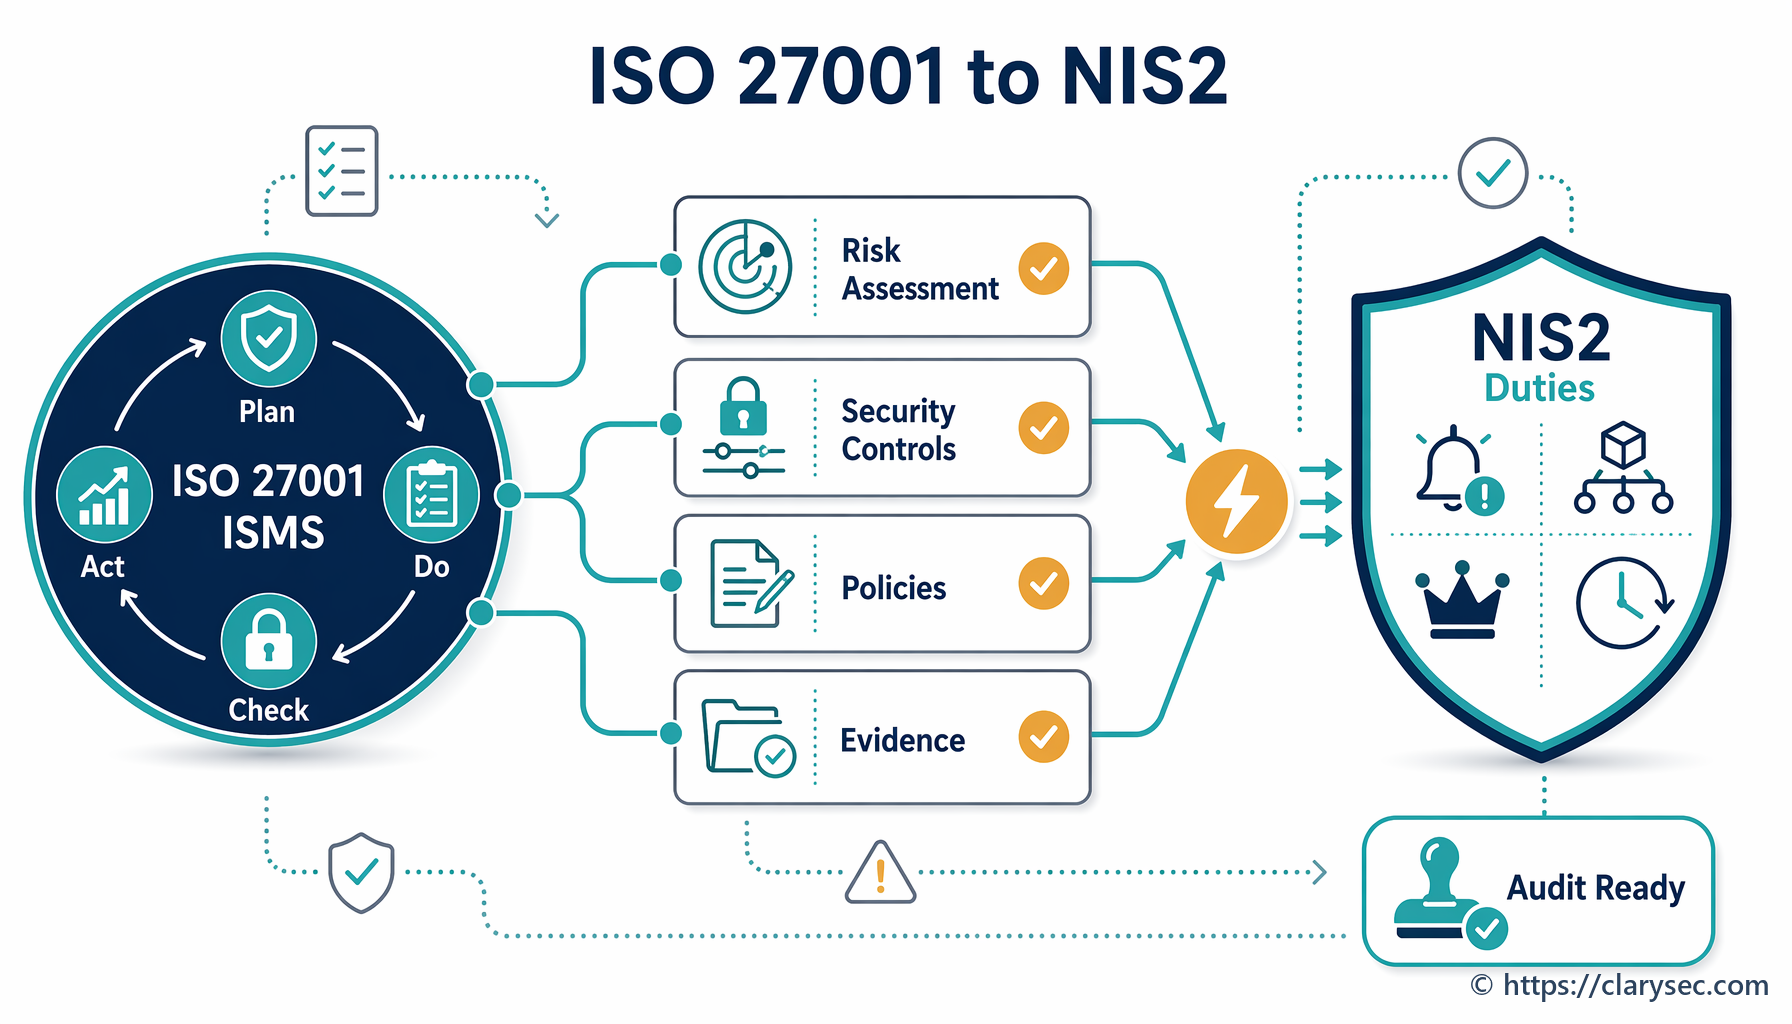
Découvrez comment la mise en œuvre d’un SMSI ISO/IEC 27001:2022 fournit un cadre robuste répondant directement aux exigences fondamentales de cybersécurité de la directive NIS2.
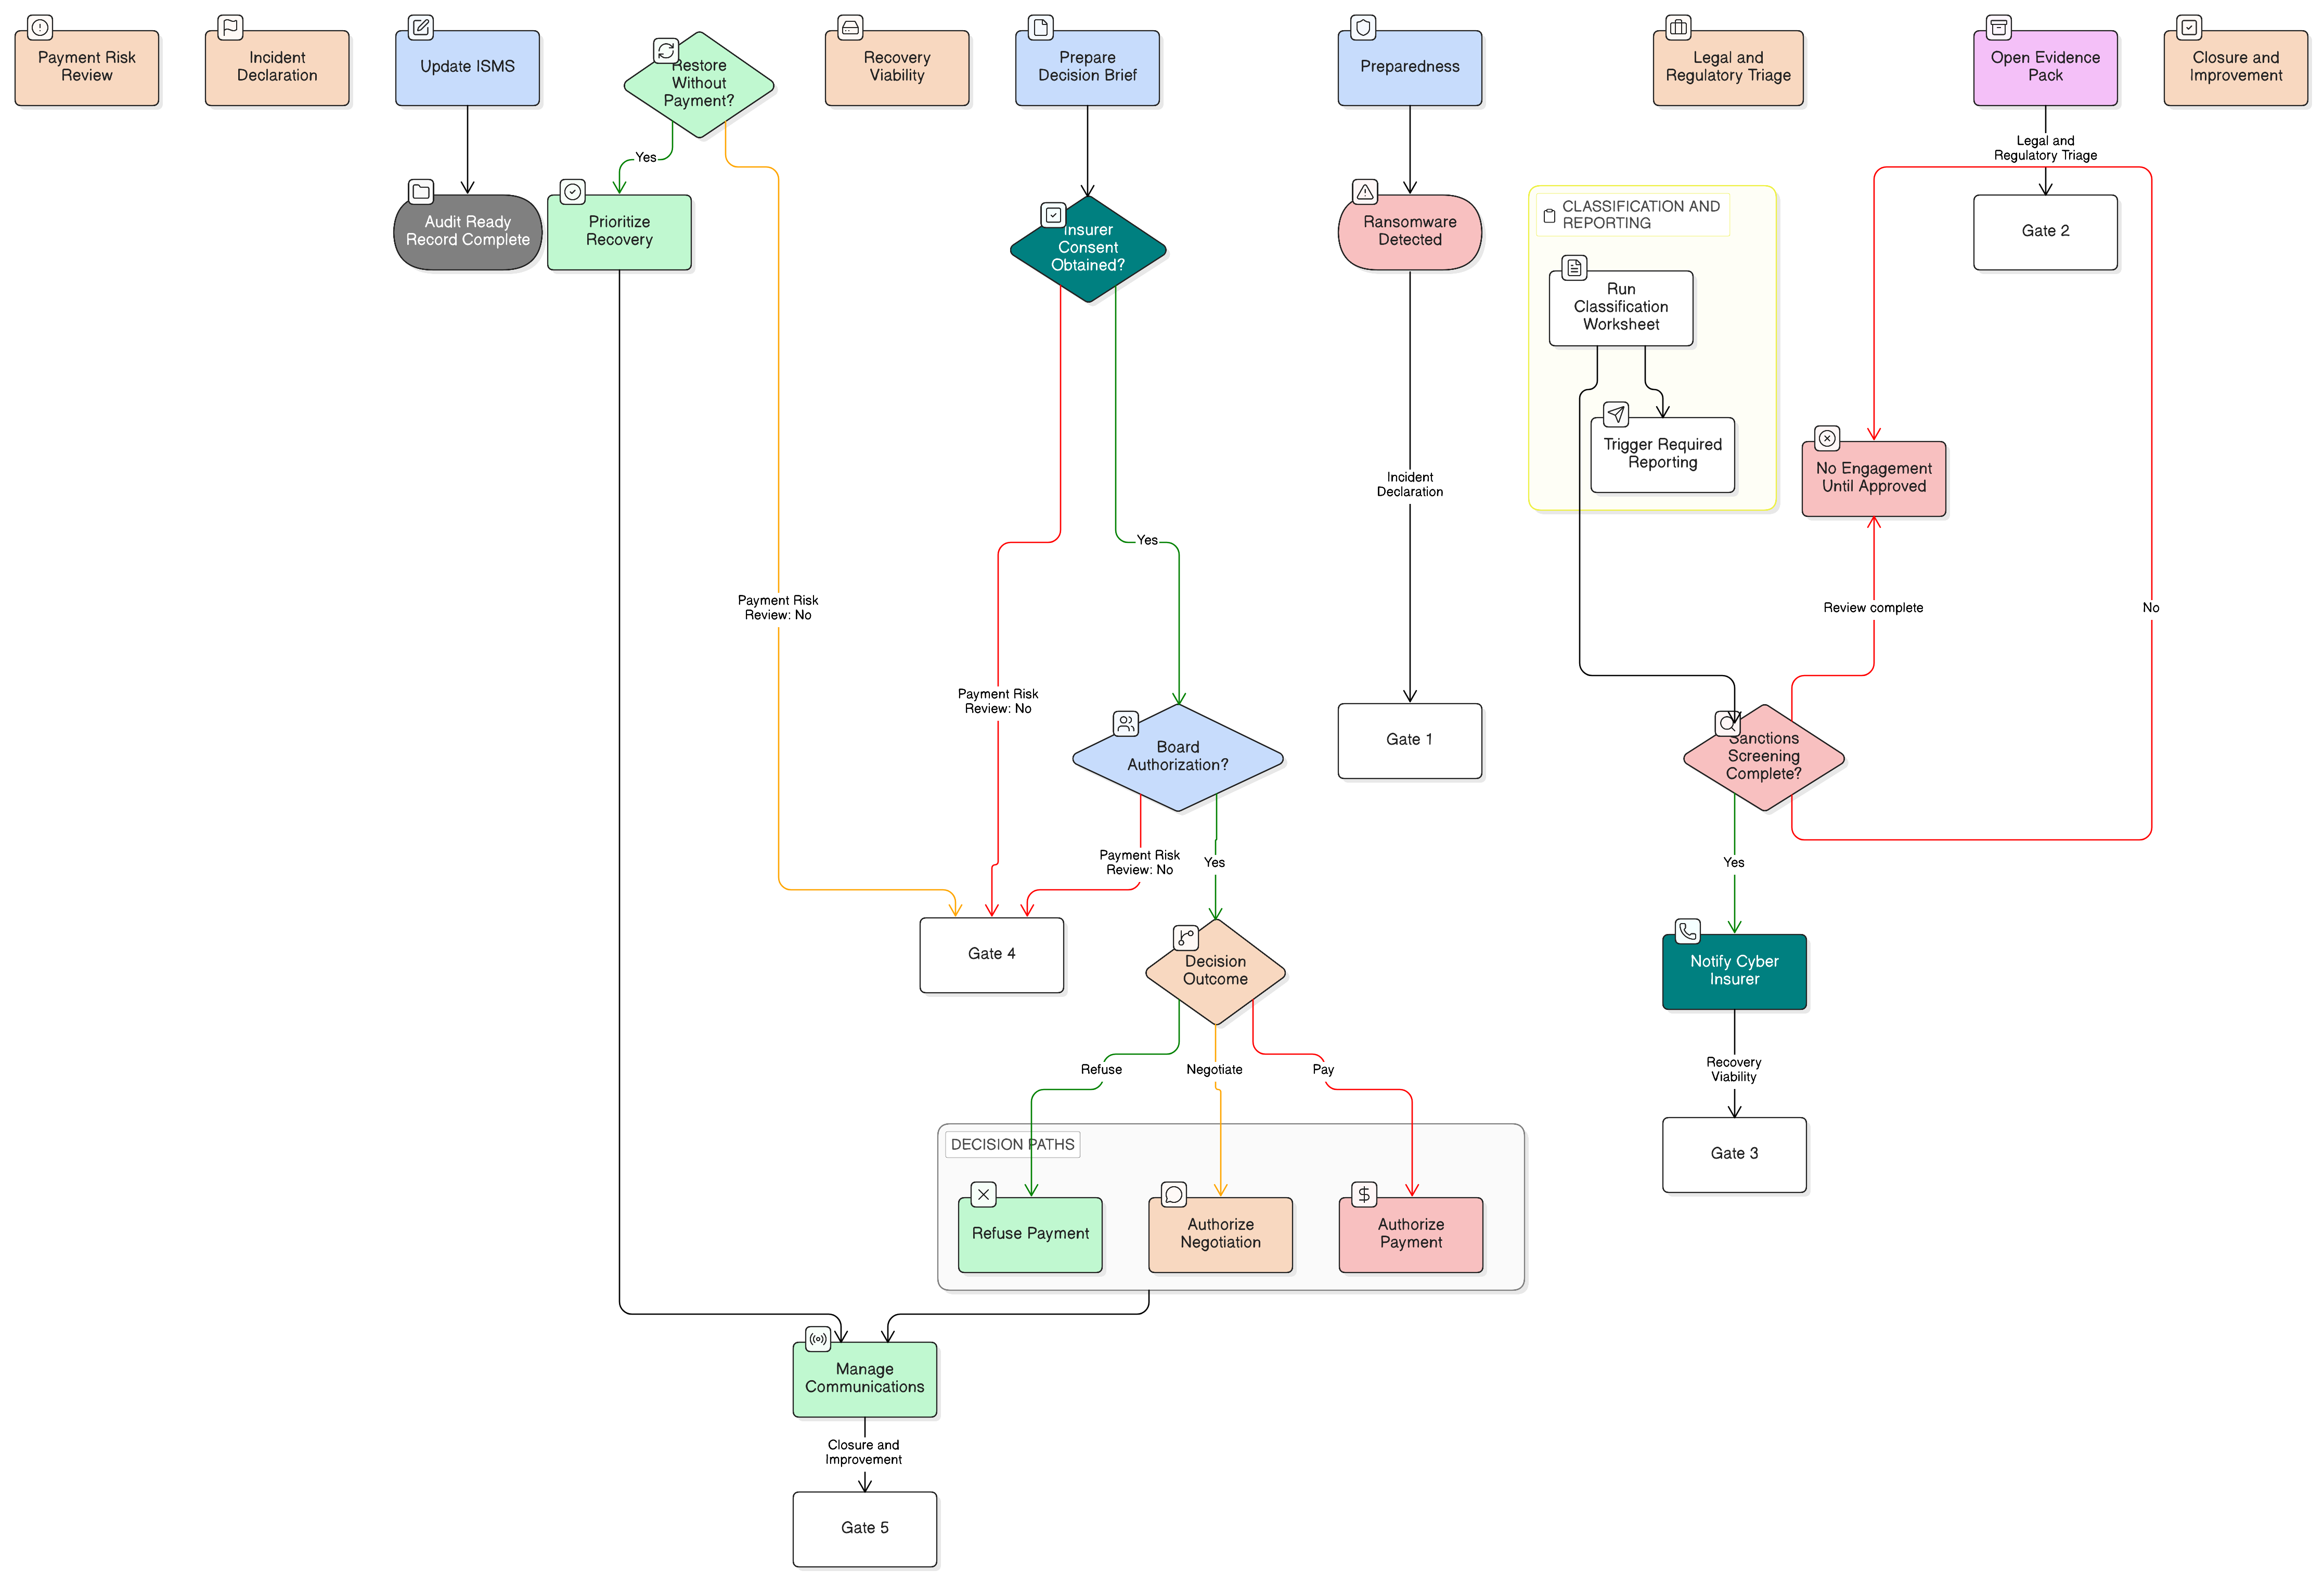
Un cadre pratique aligné sur ISO 27001:2022 pour encadrer les décisions de paiement de rançon, les contrôles de sanctions, la préservation des éléments de preuve, l’accord de l’assureur et les notifications NIS2, DORA et GDPR.