#Réponse Aux Incidents
Articles tagged with "Réponse Aux Incidents"
73 articles
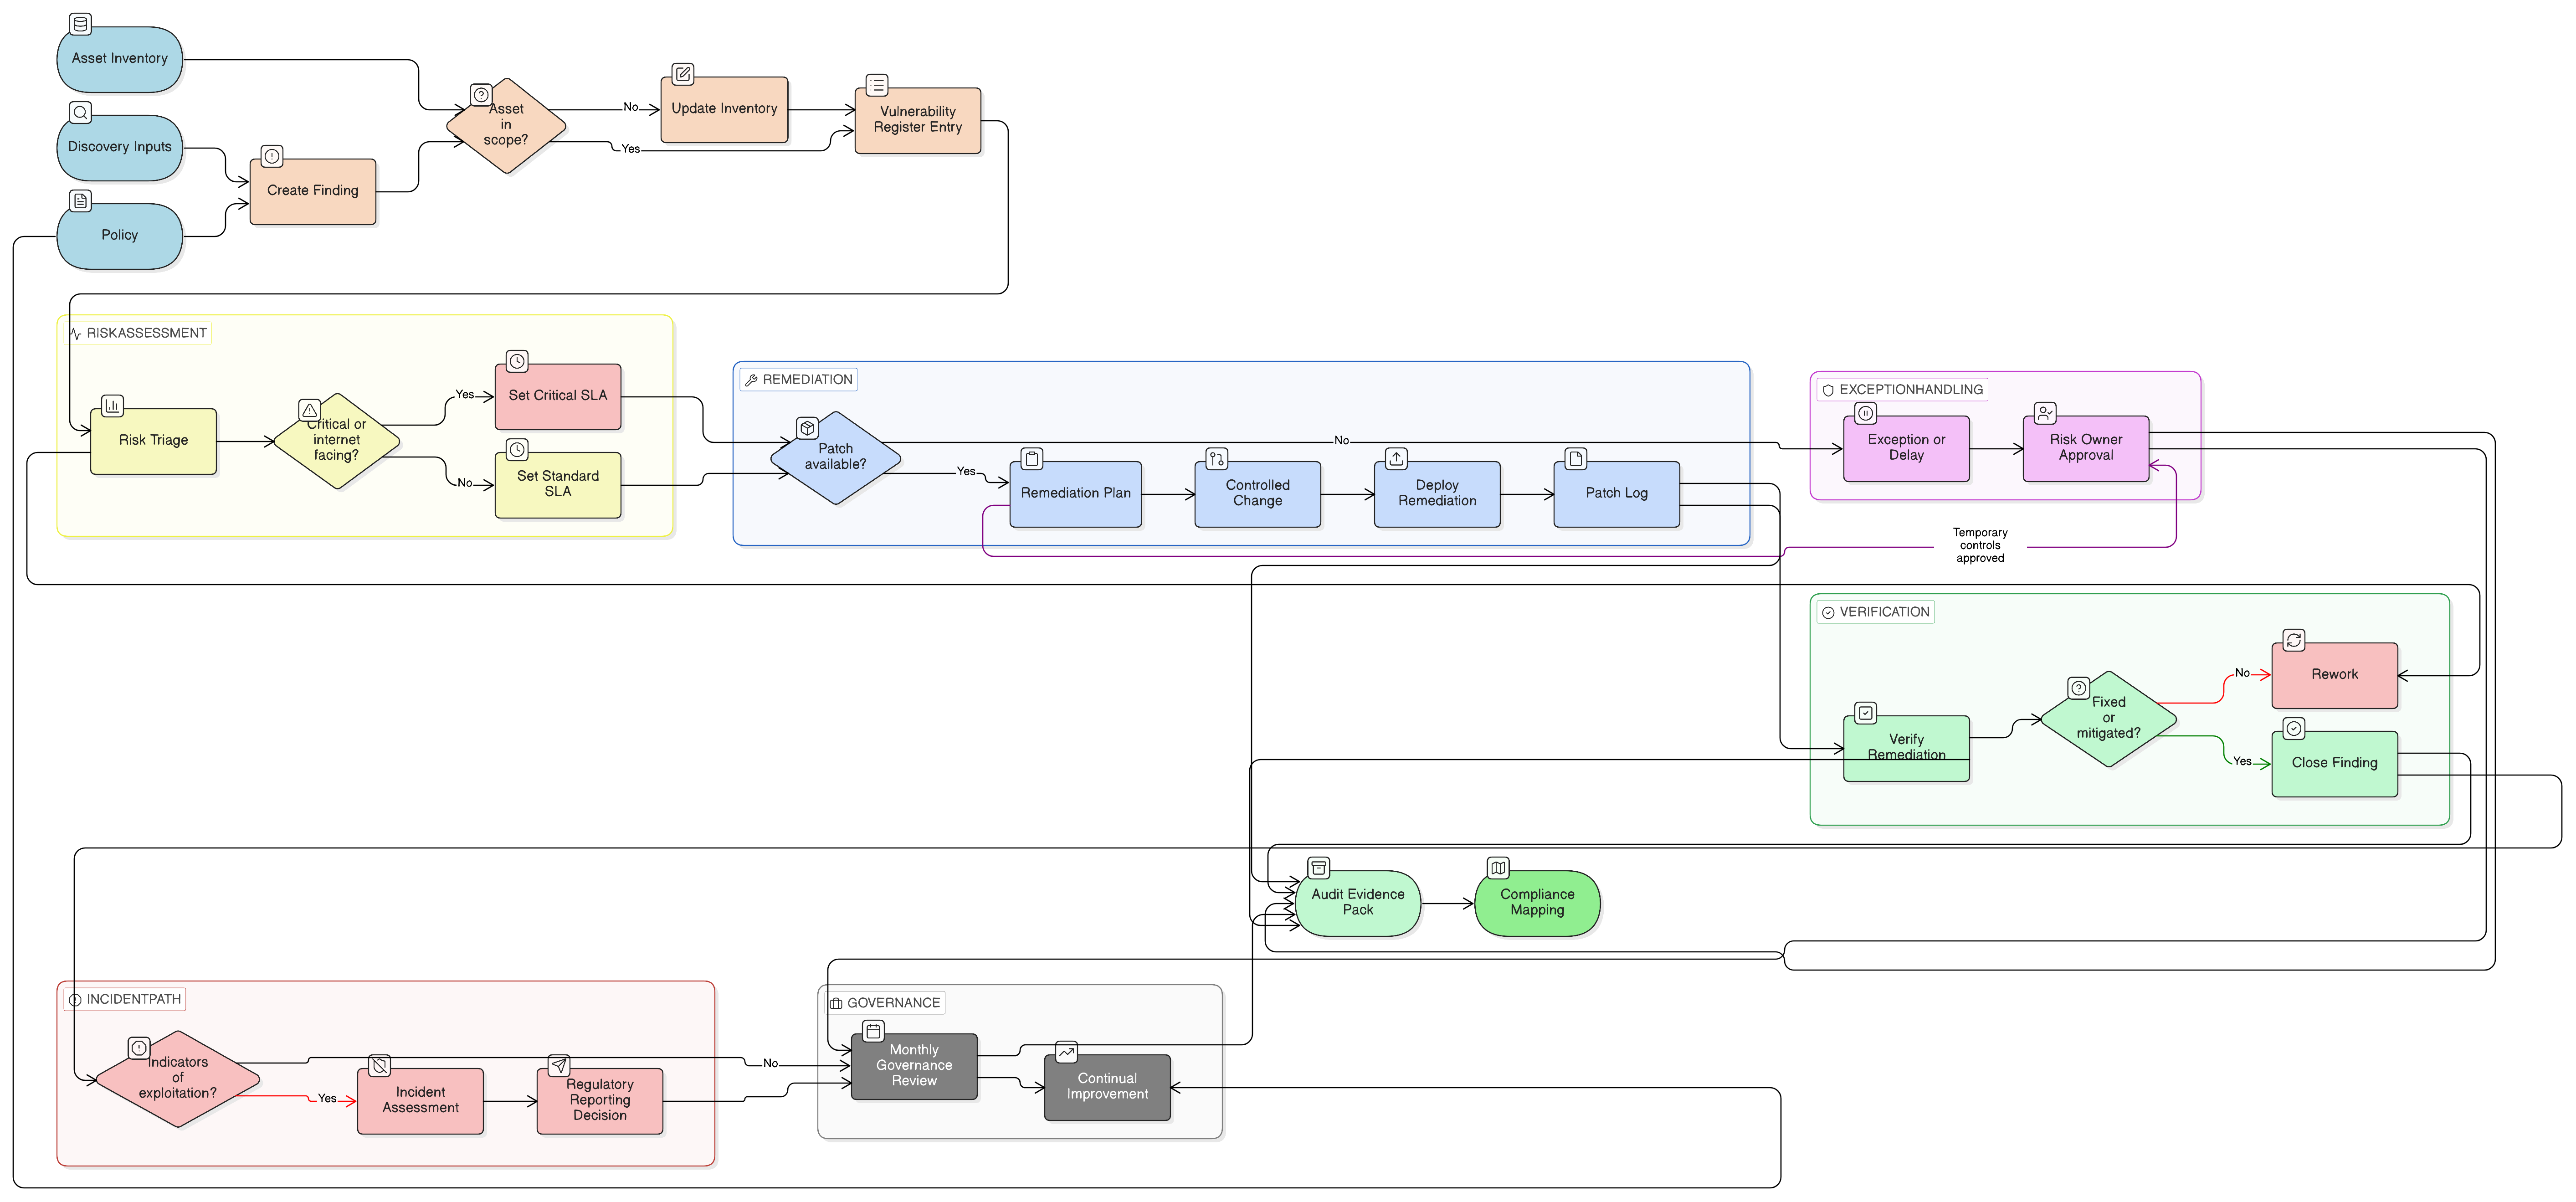
Guide pratique destiné aux RSSI pour convertir les scans de vulnérabilités, les journaux de correctifs, les décisions de risque et les exceptions en éléments probants auditables pour ISO 27001:2022, NIS2, DORA, GDPR et COBIT 2019.
Guide pratique destiné aux RSSI, aux responsables de la conformité et aux conseils d’administration pour traduire les risques cyber qualitatifs en exposition financière, éléments probants ISO 27001, supervision NIS2 et décisions de résilience TIC DORA.
Cet article complet propose aux RSSI un guide fondé sur des scénarios pour mettre en place une capacité de préparation forensique conforme aux exigences réglementaires et d’audit strictes de NIS2, DORA, ISO 27001 et GDPR.
Guide pratique à l’usage des RSSI pour gouverner les pipelines CI/CD comme des systèmes auditables de chaîne d’approvisionnement logicielle, avec provenance des builds, runners durcis, artefacts signés, éléments de preuve de déploiement et correspondances avec les politiques Clarysec.
La règle de notification sous 24 heures de la directive NIS2 change la donne. Ce guide de référence montre aux RSSI et aux auditeurs comment concevoir un plan de réponse aux incidents résilient et conforme, capable de résister à l’examen réglementaire et aux attaques réelles, en s’appuyant sur les politiques de Clarysec et ses outils de conformité croisée.
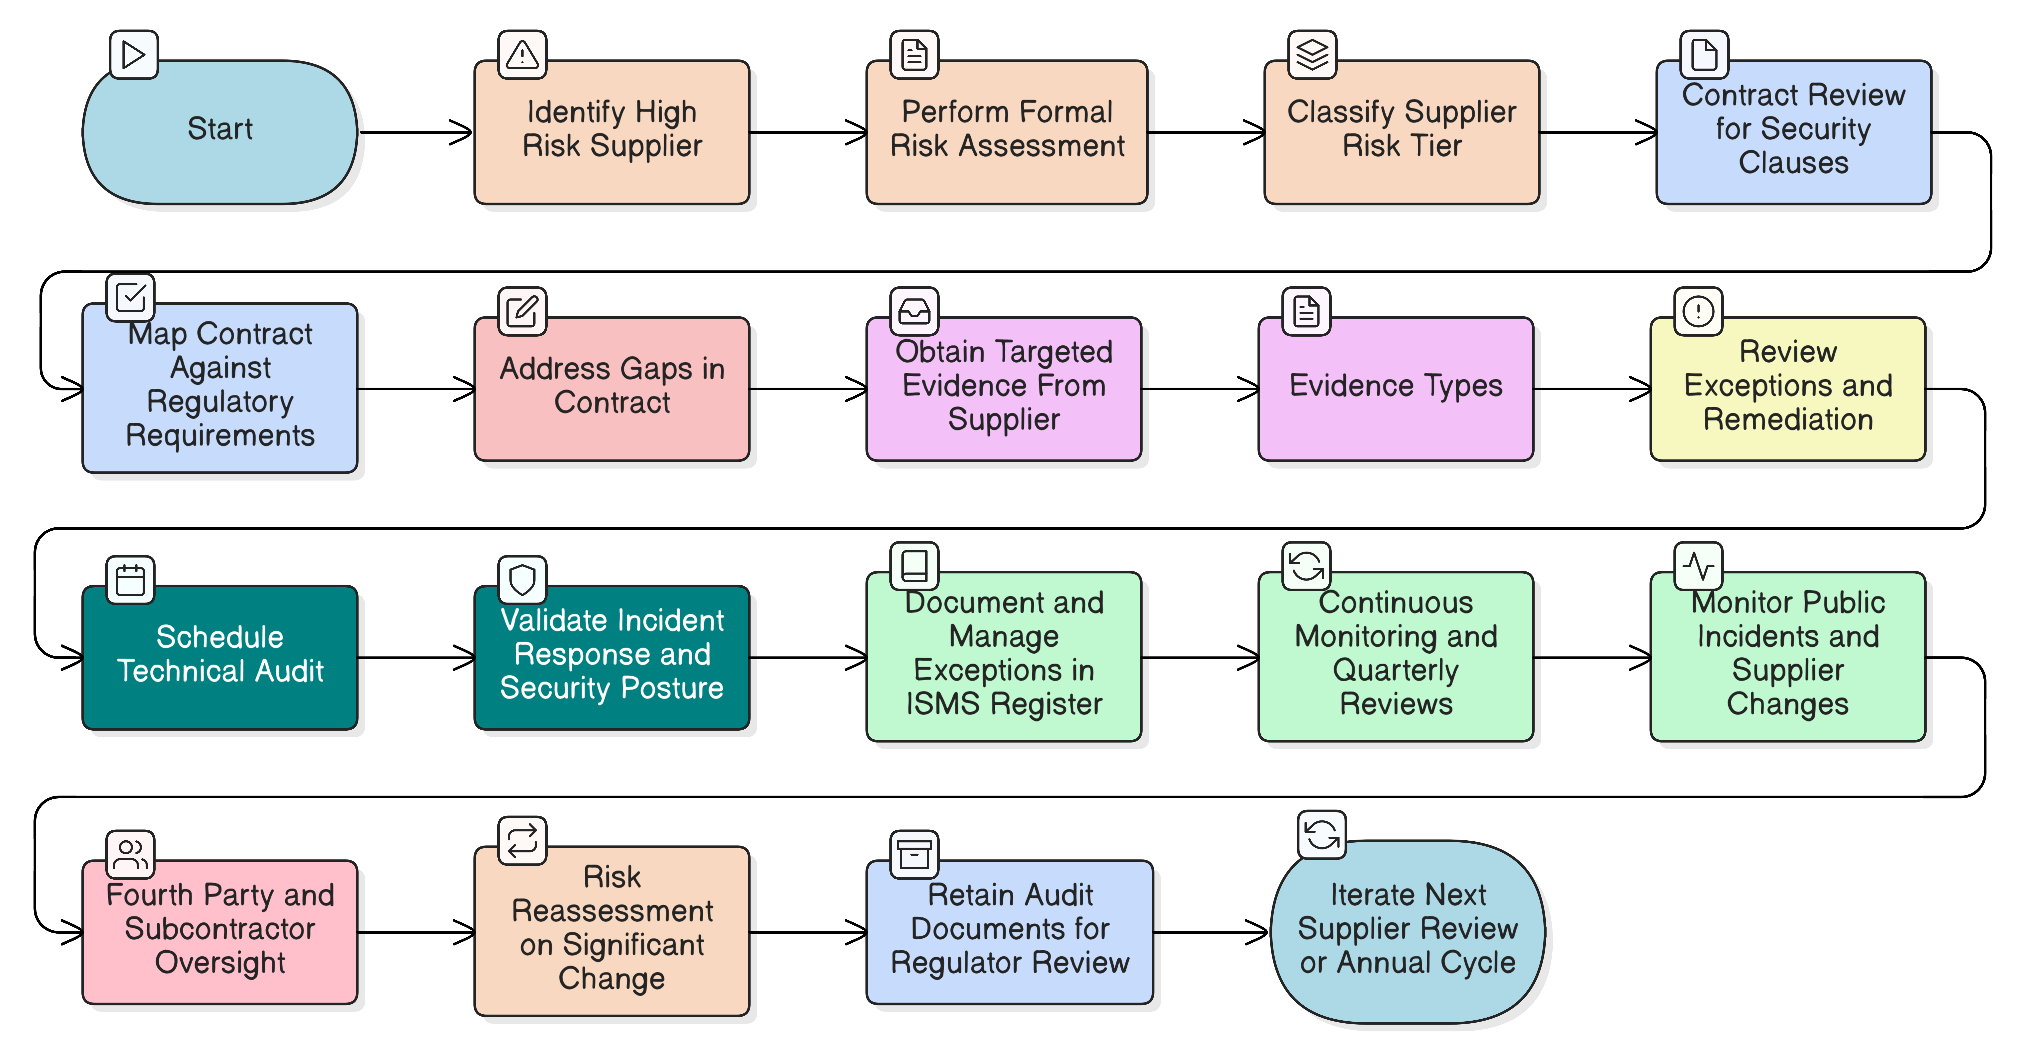
Notre article de référence destiné aux RSSI sur la maîtrise des audits de fournisseurs à haut risque pour NIS2 et DORA. Découvrez comment mettre en œuvre une stratégie d’audit continue et fondée sur les risques, en s’appuyant sur des référentiels éprouvés, des exigences de politique et des listes de contrôle opérationnelles pour répondre aux exigences réglementaires les plus strictes.
Une attaque par rançongiciel survient pendant une réunion du conseil d’administration. Vos sauvegardes fonctionnent, mais votre dispositif de sécurité tient-il encore ? Découvrez comment mettre en œuvre les mesures de résilience d’ISO/IEC 27001:2022 afin de maintenir la sécurité sous pression, de satisfaire les auditeurs et de répondre aux exigences strictes de DORA et NIS2 grâce à la feuille de route experte de Clarysec.
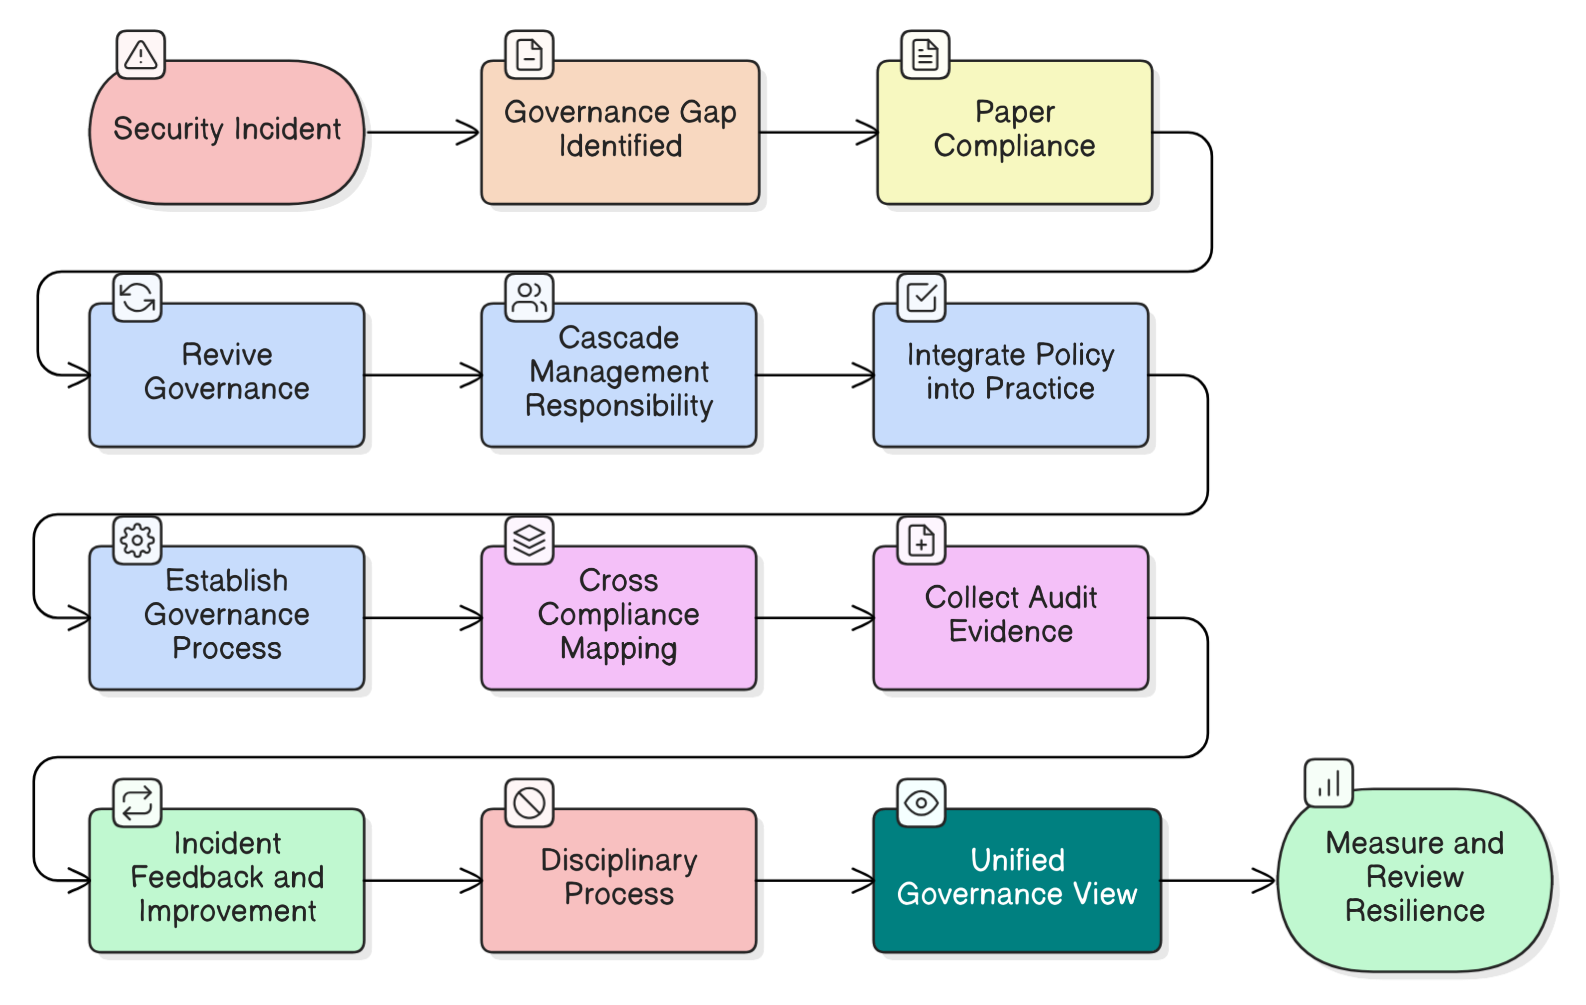
Les listes de contrôle de conformité ne préviennent pas les violations ; une gouvernance active, si. À partir d’un incident réel, nous déconstruisons les principaux mythes de gouvernance auxquels sont confrontés les RSSI et proposons une feuille de route pour bâtir une véritable résilience d’entreprise, avec des actions concrètes, des exemples de politiques et des cartographies de conformité croisée pour ISO 27001:2022, NIS2, DORA et d’autres référentiels.
Quand la simulation rencontre la réalité : la crise qui a révélé les angles morts de sécurité
Il était 14 h un mardi lorsque Alex, RSSI d’une fintech en forte croissance, a dû interrompre sa simulation de rançongiciel. Les alertes fusaient sur Slack, le conseil d’administration suivait la situation avec une inquiétude croissante, et l’échéance de conformité DORA se rapprochait dangereusement. La simulation, censée être routinière, s’était transformée en démonstration de vulnérabilités : des points d’entrée étaient passés inaperçus, les actifs critiques n’étaient pas priorisés, le plan de communication avait échoué et le risque fournisseur restait au mieux opaque.