#Réponse Aux Incidents
Articles tagged with "Réponse Aux Incidents"
70 articles
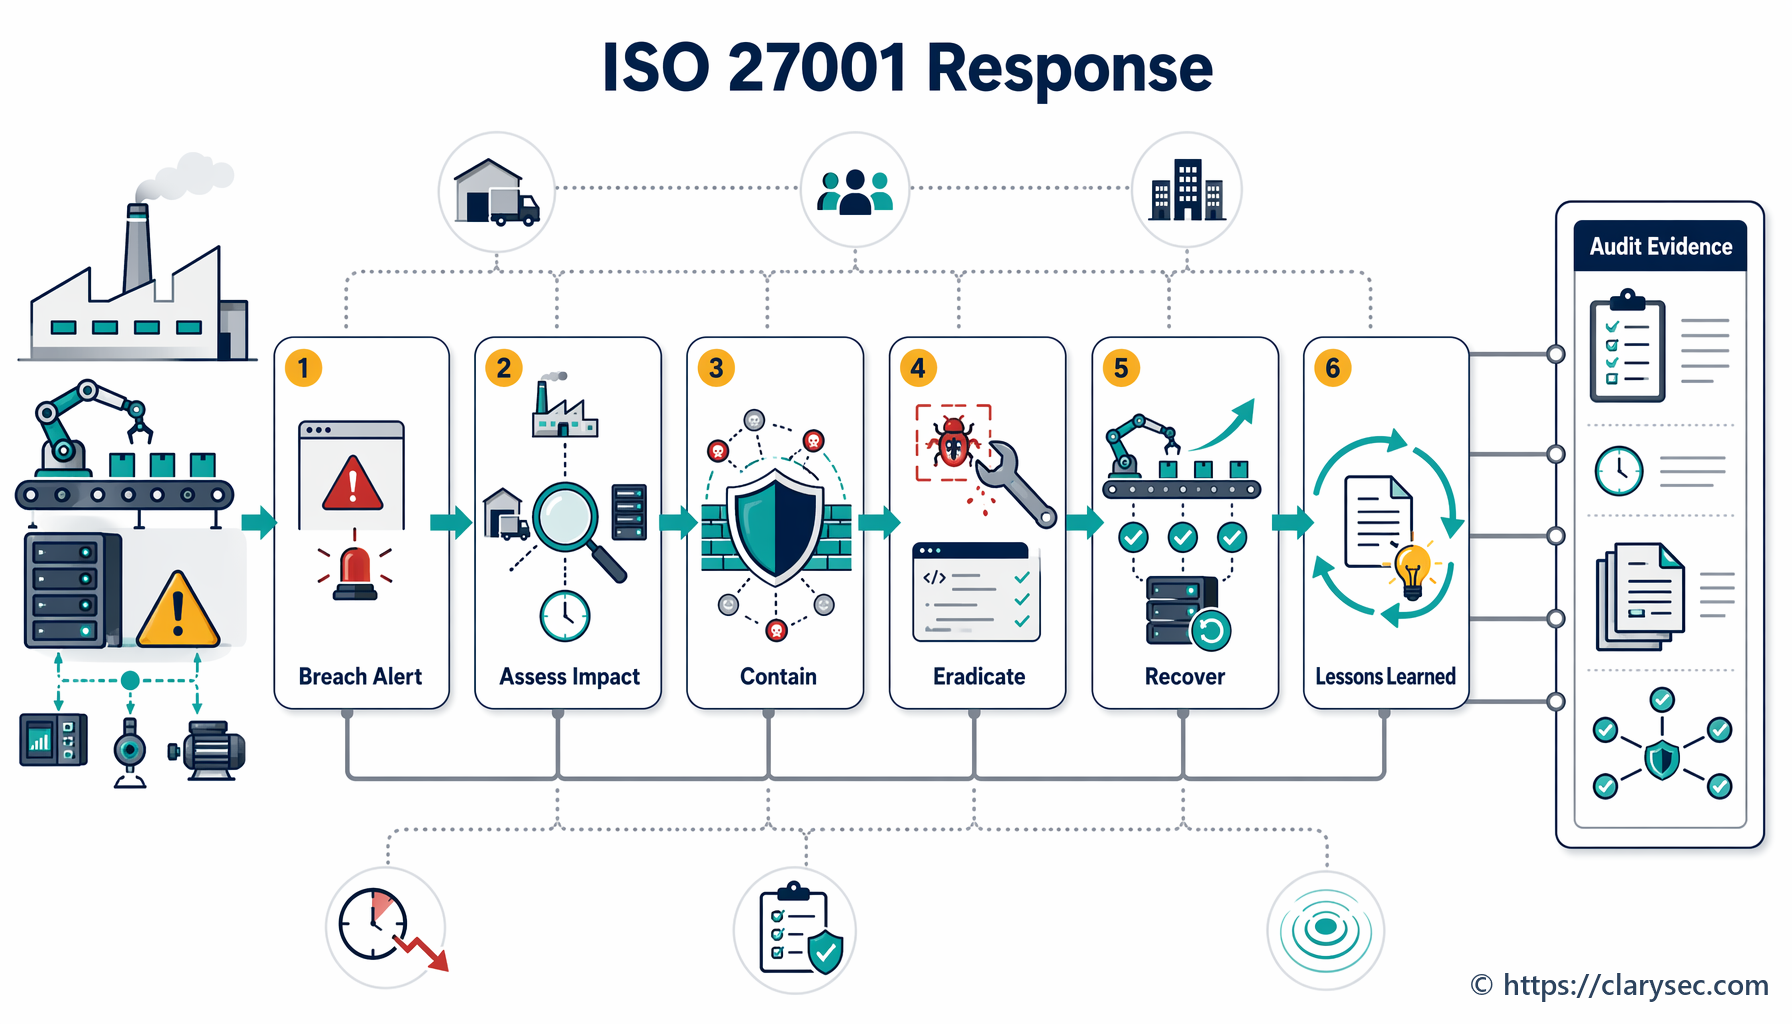
Maîtrisez la réponse aux incidents conforme à ISO 27001 grâce au guide de notre RSSI. Appuyez-vous sur un scénario industriel réaliste, de la préparation à l’analyse post-incident et à la conformité.
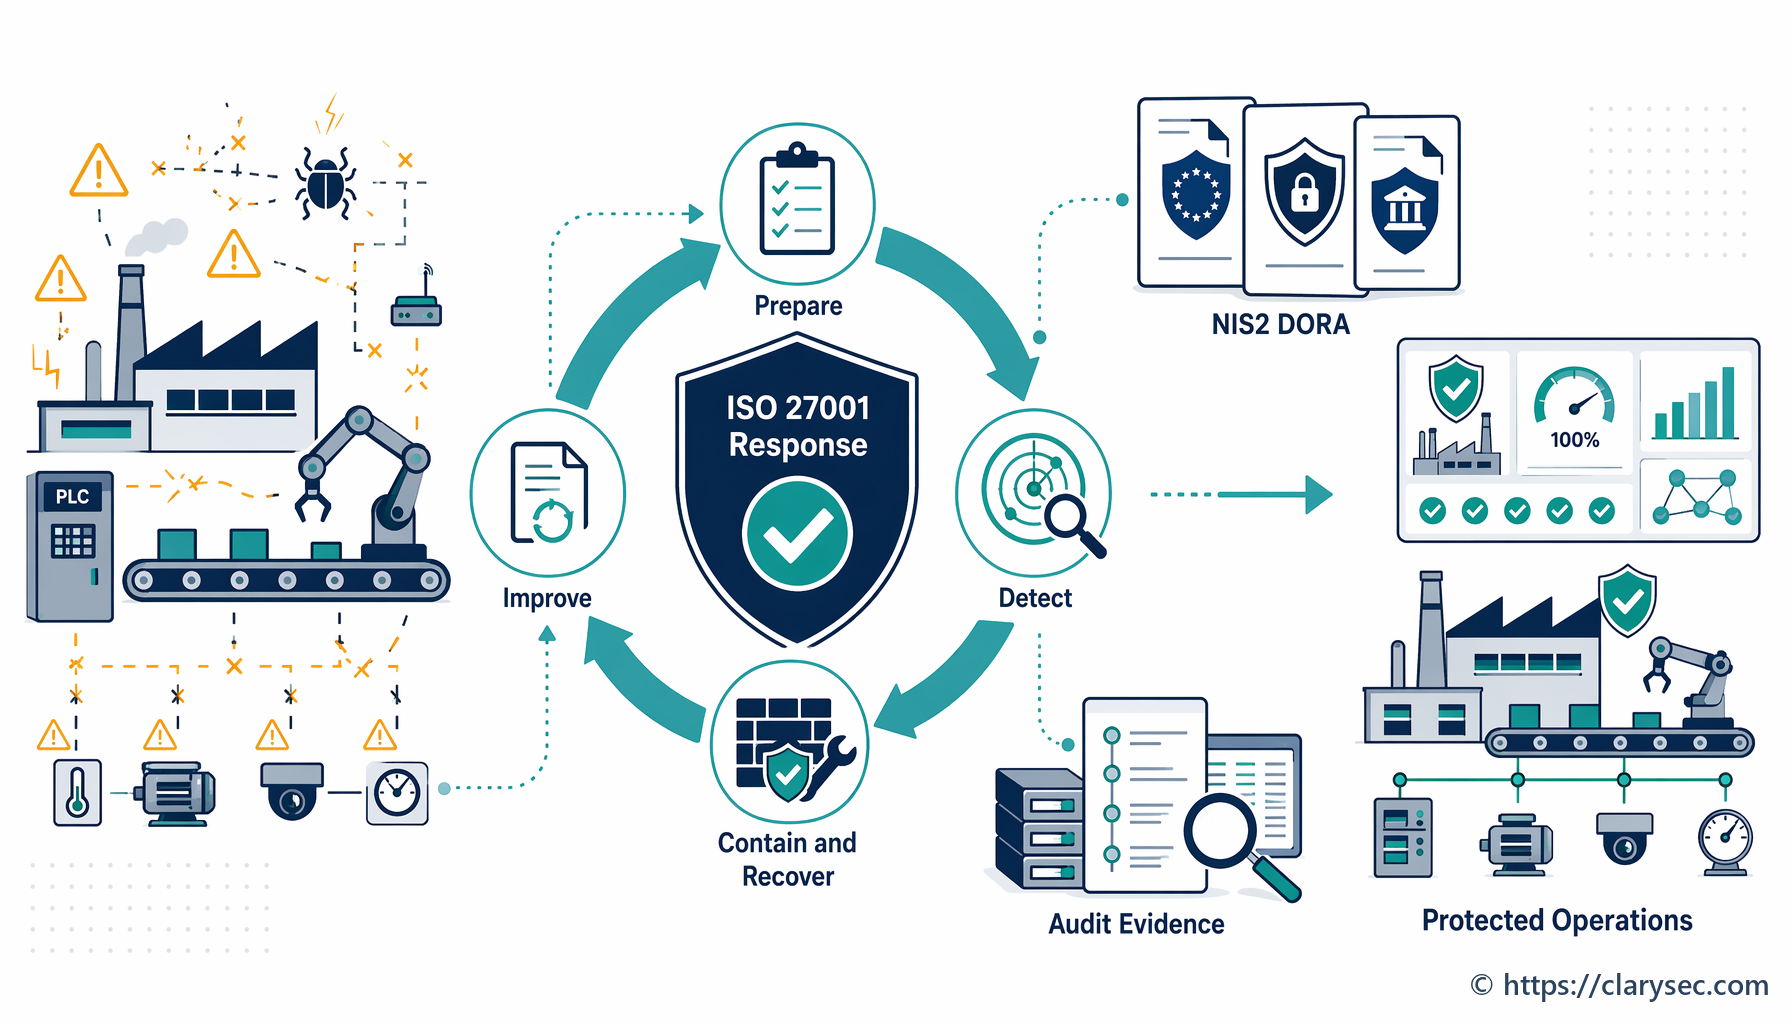
Un guide destiné aux entreprises industrielles pour élaborer un plan de réponse aux incidents robuste, aligné sur ISO 27001, afin de protéger les opérations et d’assurer la conformité.
La directive NIS2 et le règlement DORA de l’UE transforment la conformité en cybersécurité. Ce guide en présente l’impact et propose une trajectoire pratique de préparation.
Guide pratique à l’intention des RSSI et des dirigeants de PME pour construire un programme robuste de résilience au phishing, aligné sur ISO 27001:2022, NIS2 et les exigences de DORA.
La sécurité des réseaux est essentielle à la conformité à ISO 27001 et NIS2 : elle soutient la gestion des risques, la résilience et la démonstration de conformité réglementaire des organisations modernes.
Découvrez comment mettre en place un programme mesurable de résilience face au phishing à l’aide des mesures de sécurité ISO 27001:2022 A.6.3 et A.6.4, afin de réduire le risque lié au facteur humain et de démontrer la conformité.
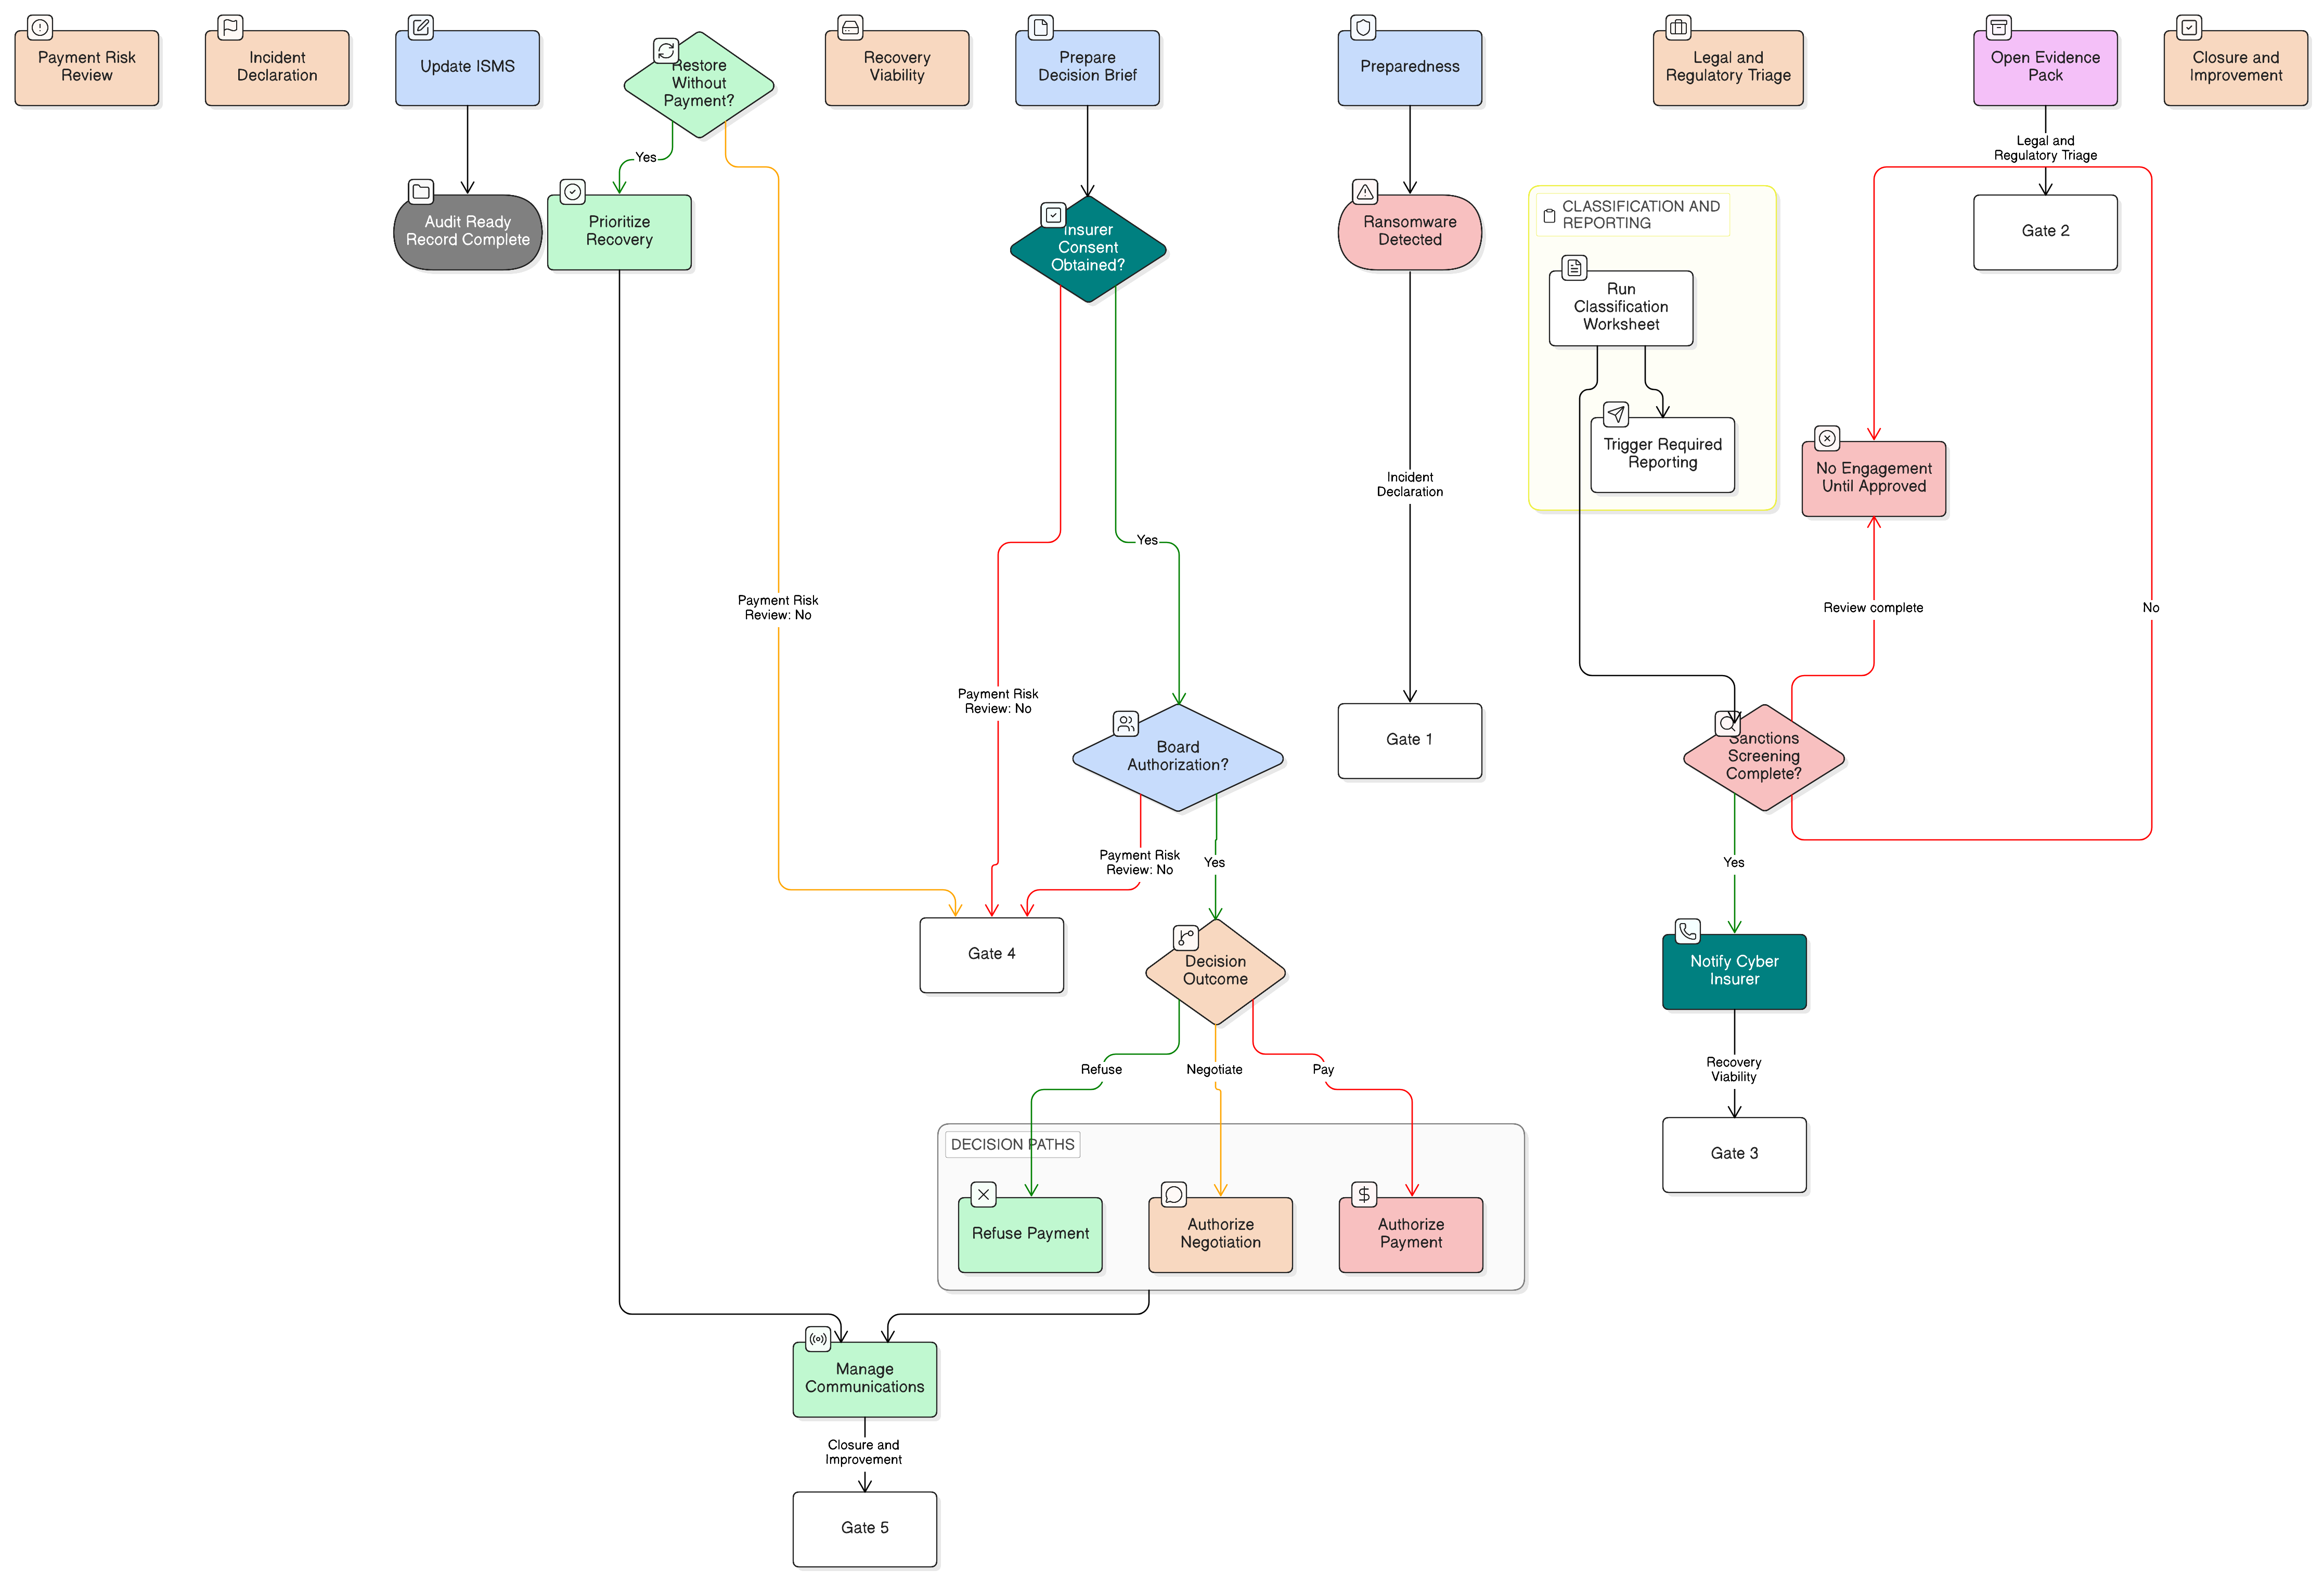
Un cadre pratique aligné sur ISO 27001:2022 pour encadrer les décisions de paiement de rançon, les contrôles de sanctions, la préservation des éléments de preuve, l’accord de l’assureur et les notifications NIS2, DORA et GDPR.