NIST
Explore articles in the NIST category
112 articles
Treoir phraiticiúil chun Ailtireacht Zero Trust NIST SP 800-207 a thiontú ina fianaise réidh le haghaidh iniúchta do ISO/IEC 27001:2022, NIS2, DORA, GDPR agus athbhreithnithe slándála custaiméirí.
Cuireann soláthar slán de réir éilimh slándáil soláthraithe, príobháideachas, athléimneacht agus dearbhú táirgí isteach sa chinneadh ceannaigh. Léiríonn an treoir thábhachtach seo conas a mhapálann Clarysec rialuithe soláthraithe ISO/IEC 27001:2022 chuig NIS2, DORA, GDPR, ionchais CRA, NIST CSF 2.0 agus fianaise iniúchta atá dírithe ar COBIT sula sínítear conarthaí.
Samhail phraiticiúil rialachais chun iarrataí ó fhorfheidhmiú an dlí agus ó rialálaithe ar nochtadh PII a bhailíochtú, a fhormheas, a íoslaghdú, a nochtadh go slán, a thaifeadadh agus a fhianú faoi GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 agus tacair uirlisí beartais Clarysec.
Treoir phraiticiúil ó Clarysec do CISOanna, Oifigigh Cosanta Sonraí, iniúchóirí agus foirne comhlíonta ar gá dóibh rialuithe PIMS ISO 27701:2025 a thástáil, cuntasacht GDPR a léiriú, agus fianaise a ullmhú do chustaiméirí, d’údaráis rialála agus d’iniúchtaí deimhniúcháin.
Treoir phraiticiúil maidir le hullmhacht do Ghníomh um Chibear-Dhlúthpháirtíocht an AE trí fhianaise ISO/IEC 27001:2022, beartais Clarysec, rialachas soláthraithe, freagairt do theagmhais, logáil, leanúnachas agus mapáil tras-chomhlíonta do NIS2, DORA, GDPR, NIST CSF 2.0 agus COBIT 2019.
Treoir phraiticiúil ó Clarysec chun comhroinnt faisnéise faoi bhagairtí cibear a chur faoi rialachas ISO 27001, ar bhealach a thacaíonn le DORA Article 45, comhar NIS2, nochtadh atá sábháilte ó thaobh GDPR de, rannpháirtíocht in ISACanna agus fianaise atá réidh don iniúchadh in 2026.
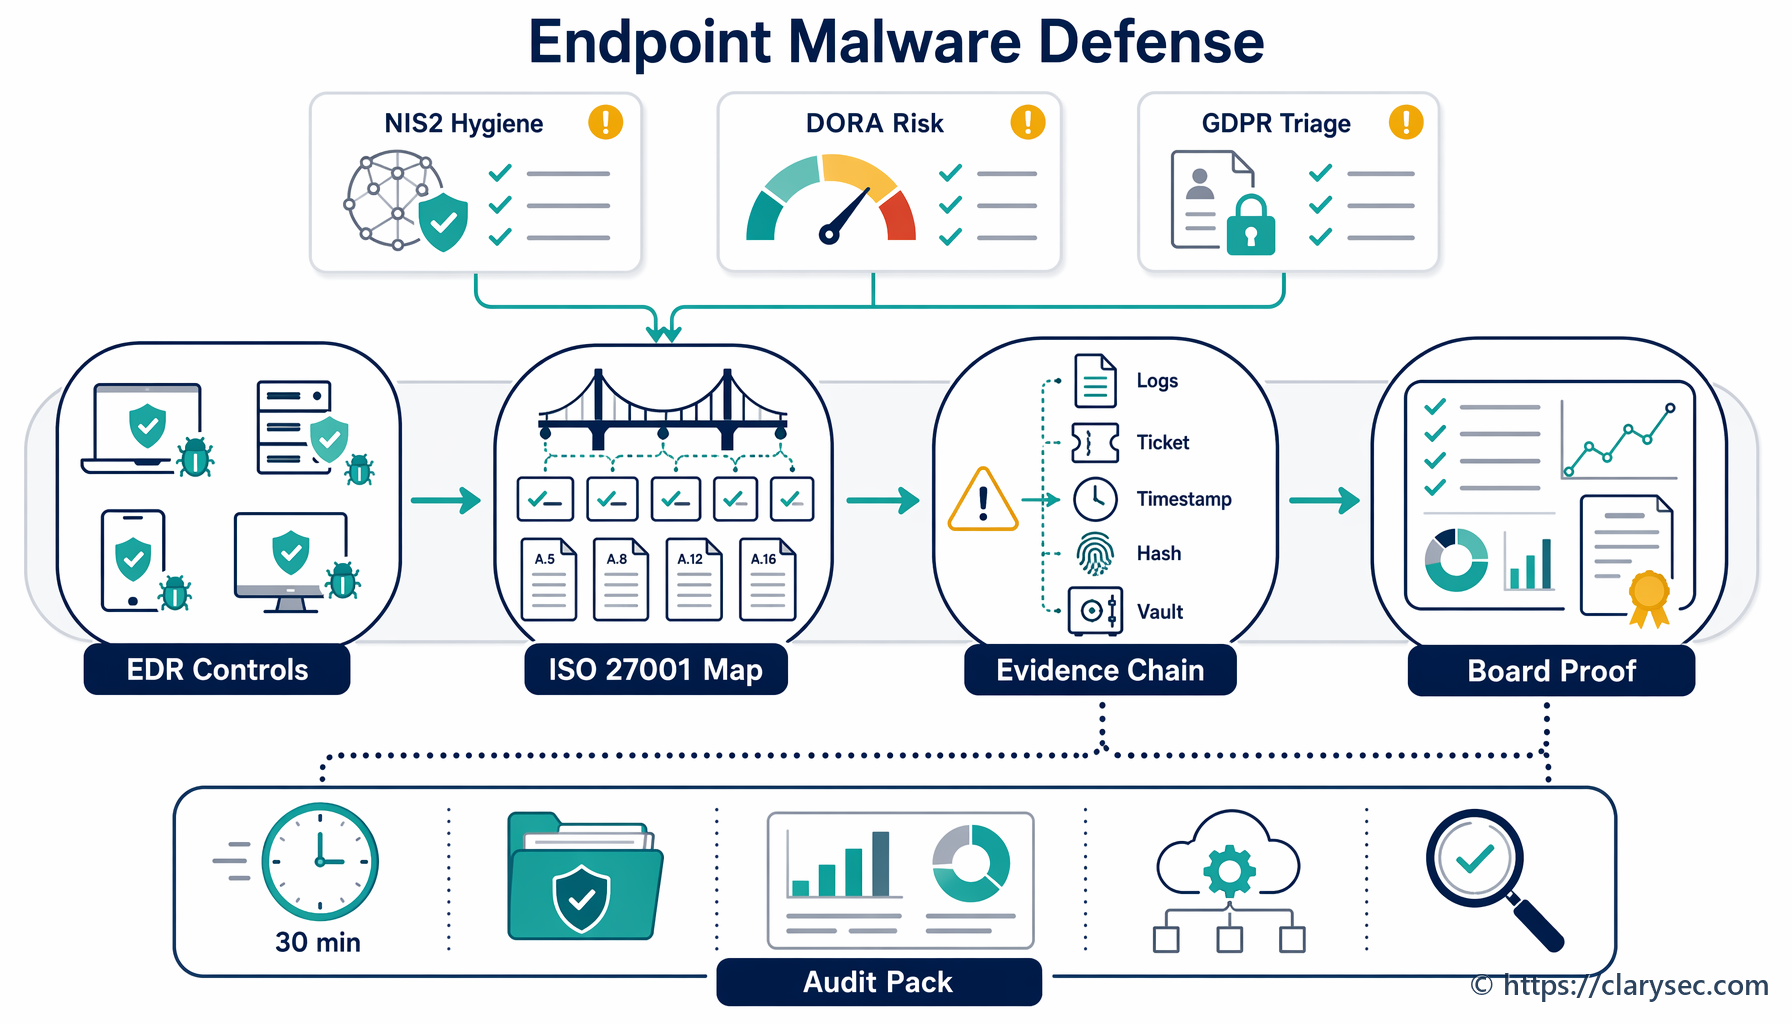
Is córas fianaise comhlíontachta anois í cosaint críochphointí. Foghlaim conas ISO/IEC 27001:2022, beartais Clarysec, Zenith Blueprint, agus Zenith Controls a úsáid chun cosaint ar bhogearraí mailíseacha a chruthú do NIS2, DORA, GDPR Article 32, NIST CSF 2.0, agus ullmhacht iniúchta.
Treoir aontaithe do 2026 chun DPIAanna a iompú ina bhfianaise rialachais atá réidh don iniúchadh ar fud chuntasacht GDPR, ISO/IEC 27001:2022, bearta cibearshlándála NIS2, athrú TFC DORA agus riosca soláthraithe.
Treoir phraiticiúil atá ullamh don iniúchadh maidir le rialú aitheantas neamhdhaonna, eochracha API, cuntas seirbhíse, rúin CI/CD, teastas agus dintiúr soláthraithe, agus fianaise ISO/IEC 27001:2022 á húsáid le haghaidh NIS2, DORA agus GDPR.