Fianaise ar chruasú Active Directory le haghaidh iniúchtaí 2026

Tháinig an foláireamh isteach ag 2:17 ar maidin. Bhí cuntas ardphribhléideach, a bhí neamhghníomhach le sé mhí, tar éis Group Policy Object criticiúil a mhodhnú. Beagnach ag an am céanna, chonaic an SOC teipeanna iolracha réamhfhíordheimhnithe Kerberos ó fho-líonra stáisiún oibre. Cúig nóiméad ina dhiaidh sin, eisíodh teastas ó Active Directory Certificate Services chuig cuntas nár cheart dó a bheith in ann a leithéid a iarraidh riamh.
Thuig Maria, CISO gnólachta fintech mheánmhéide, cad a bhí i gceist. Níor bhraith an eagraíocht gníomhaíocht amhrasach aonair. Bhraith sí ionsaí féideartha ar phlána rialaithe na n-aitheantas.
Léirigh an t-imscrúdú conair a bhí ró-aithnidiúil. Chuir gníomhaí bagartha freastalaí feidhmchláir oidhreachta i mbaol, fuair sé dintiúir i ngnáth-théacs do sheanchuntas seirbhíse, agus fuair sé amach go raibh pribhléidí iomarcacha fós ag an gcuntas. Stopadh an t-athrú GPO sular leath sé, ach bhí plé an tseomra boird an mhaidin dár gcionn lom díreach.
“Conas a tharla sé seo?” a d’fhiafraigh an POF. “An féidir linn a chruthú dár rialtóirí agus dár gcliaint go bhfuil ár n-eochracha don ríocht faoi smacht i ndáiríre?”
Sainíonn an cheist sin cruasú Active Directory in 2026. I gcás go leor eagraíochtaí, tacaíonn Active Directory ar an áitreabh nó i dtimpeallacht hibrideach fós le rochtain ar chomhaid, córais ERP, VPN, ardáin chúltaca, freastalaithe Windows, riarachán pribhléideach, feidhmchláir oidhreachta, fíordheimhniú Kerberos agus sioncrónú Entra ID. Má theipeann ar AD, ní fíordheimhniú amháin a chailleann an gnó. Cailleann sé rialú.
Tuigeann rialtóirí agus iniúchóirí é seo anois. Faoi NIS2, ní mór do chomhlachtaí bainistíochta bearta bainistíochta riosca cibearshlándála a fhormheas agus féadfar iad a chur faoi dhliteanas as sáruithe. Faoi DORA, ní mór d’eintitis airgeadais riosca TFC a bhainistiú trí rialachas, cosaint, brath, freagairt agus cumais téarnaimh dhoiciméadaithe. Faoi GDPR, ní mór d’eagraíochtaí sonraí pearsanta a chosaint le bearta teicniúla agus eagraíochtúla cuí agus ní mór dóibh cuntasacht a léiriú. Faoi ISO/IEC 27001:2022, ní mór rioscaí Active Directory a chur faoi raon feidhme, a mheasúnú, a chóireáil, a fhaireachán agus a fhianú.
Ní seicliosta eile gan bhainistiú atá sa fhreagra. Is samhail fhianaise inchosanta í a nascann rialaitheoirí fearainn, Kerberos, Group Policy, AD CS, rochtain phribhléideach, logáil agus téarnamh leis an ISMS, leis an gClár Rioscaí, leis an Ráiteas Infheidhmeachta, leis an gcreat beartais agus leis an rian iniúchta.
Cén fáth gur riosca ar leibhéal an Bhoird é Active Directory fós
Ní bhíonn formhór na gcomhréiteach Active Directory coimhthíoch. De ghnáth, comhcheanglaíonn siad pribhléid iomarcach, dintiúir as dáta, drochshláinteachas cuntas seirbhíse, Group Policy rócheadaitheach, tarmligean neamhshlán, cumraíocht lag Kerberos, teimpléid teastais rioscacha, rialaitheoirí fearainn gan phaisteáil, faireachán neamhiomlán agus cúltacaí nár athshlánaíodh riamh.
Tá an tionchar comhlíonta díreach. Má fhaigheann ionsaitheoir cearta riarthóra fearainn, féadfaidh sé rochtain a fháil ar shonraí pearsanta, GPOanna mailíseacha a bhrú amach, uirlisí slándála a dhíchumasú, logaí a mhodhnú, cur isteach ar chúltacaí, teastais a eisiúint le haghaidh buanseasmhachta, gluaiseacht chliathánach a dhéanamh isteach i gconairí aitheantais néil agus cur isteach ar sheirbhísí criticiúla.
Déanann ISO/IEC 27001:2022 saincheist rialachais de seo sula mbíonn sé ina shaincheist theicniúil. Éilíonn clásail 4.1 go 4.4 ar an eagraíocht comhthéacs, páirtithe leasmhara, ceanglais, raon feidhme agus próisis ISMS a shainiú. Maidir le timpeallacht aitheantais hibrideach, ba cheart go n-áireofaí sa raon feidhme go sainráite rialaitheoirí fearainn, AD CS, stáisiúin oibre riaracháin phribhléideacha, córais chúltaca, freastalaithe sioncrónaithe aitheantais, soláthraithe seirbhíse bainistithe agus spleáchais aitheantais néil.
Cuireann clásail 5.1 go 5.3 cuntasacht ar an gceannaireacht as beartas, acmhainní, róil agus tuairisciú. Ní tasc bonneagair amháin é Domain Admins a ghlanadh. Is cinneadh cóireála riosca é a bhfuil tacaíocht bainistíochta aige.
Éilíonn clásail 6.1.1 go 6.1.3 próiseas in-athdhéanta measúnaithe riosca agus cóireála riosca, lena n-áirítear an Ráiteas Infheidhmeachta. Is ansin a éiríonn cruasú Active Directory in-iniúchta.
[ZB] Zenith Blueprint: Treochlár 30 céim d’iniúchóir Zenith Blueprint gabhann sé seo sa chéim Bainistíocht riosca, Céim 13, Pleanáil Cóireála Riosca agus Ráiteas Infheidhmeachta:
Is doiciméad droichid é an SoA i ndáiríre: nascann sé do mheasúnú/cóireáil riosca leis na rialuithe iarbhír atá agat. Trína chomhlánú, seiceálann tú arís freisin ar chaill tú aon rialuithe.
Maidir le Active Directory, tá an droichead sin criticiúil. Is féidir riosca amhail “comhréiteach cuntas pribhléideach AD as a dtiocfaidh imscaradh earraí fuascailte agus rochtain neamhúdaraithe ar shonraí pearsanta” a mhapáil chuig rochtain phribhléideach, fíordheimhniú slán, bainistíocht cumraíochta, logáil, faireachán, cúltaca, freagairt ar theagmhais agus rialuithe cripteagrafacha. Is féidir leis an SoA a mhíniú ansin cén fáth a bhfuil gach rialú infheidhme, cé na hoibleagáidí rialála a dtacaíonn sé leo agus cén fhianaise a chruthaíonn oibriú an rialaithe.
An chruach fianaise Active Directory a mbíonn iniúchóirí ag súil léi
Ní bhíonn timpeallacht AD chruasaithe réidh le haghaidh iniúchta toisc go bhfuil socruithe ann amháin. Tá seatanna scáileáin leochaileach astu féin. Tá beartais astu féin neamhiomlán. Tá easpórtáil GPO gan stair formheasa rioscach. Léiríonn fianaise láidir rialachas, cur chun feidhme, faireachán agus feabhsú.
| Réimse AD | Cuspóir rialaithe | Fianaise tipiciúil | Ábharthacht chomhlíonta |
|---|---|---|---|
| Rialaitheoirí fearainn | Bonneagar fíordheimhnithe criticiúil a chruasú, a phaisteáil, a fhaireachán agus a shrianadh | Fardal DC, cumraíocht bhonnlíne, taifid phaistithe, stádas EDR, rialacha balla dóiteáin, seoladh logaí, stádas cúltaca | Oibríochtaí ISO 27001, bainistíocht riosca NIS2, cosaint sócmhainní TFC DORA |
| Kerberos agus fíordheimhniú | Rioscaí goid dintiúr, athsheachadta, ísliú agus mí-úsáide ticéad a laghdú | Beartas pasfhocal, beartas Kerberos, plean srianta NTLM, socruithe cuntas pribhléideach, fardal cuntas seirbhíse, socruithe saolré ticéad | Rúndacht GDPR, fíordheimhniú NIS2, rialú rochtana DORA |
| Group Policy | Bonnlínte slándála a rialú agus sruth cumraíochta neamhúdaraithe a chosc | Fardal GPO, úinéireacht, taifid formheasa, ticéid athraithe, cúltaca GPO, torthaí athbhreithnithe thréimhsiúil | Bainistíocht athruithe ISO 27001, torthaí cosanta NIST, fianaise rialachais |
| AD CS | Ardú pribhléidí agus buanseasmhacht bunaithe ar theastais a chosc | Fardal CA, athbhreithniú teimpléad, ceadanna clárúcháin, faomhadh bainisteora, athbhreithniú EKU, logaí eisiúna teastas | Rialuithe cripteagrafacha, dearbhú aitheantais, slándáil próiseála GDPR |
| Riarachán pribhléideach | Cearta ardaithe a scaradh, a fhormheas, a theorannú ó thaobh ama de agus a fhaireachán | Fardal cuntas riaracháin, samhail sraitheach, formheasanna PAM, taifid athbhreithnithe, logaí seisiúin | ISO/IEC 27002:2022 8.2, rialú rochtana NIS2, rialachas DORA |
| Logáil agus téarnamh | Comhréiteach AD a bhrath, a imscrúdú agus téarnamh uaidh | Ionghabháil SIEM, rialacha foláirimh, taifid sioncrónaithe cloig, tástálacha athshlánaithe, playbooks teagmhais | Láimhseáil teagmhas NIS2, tástáil athléimneachta DORA, cuntasacht sáraithe GDPR |
De ghnáth, ní heaspa na rialuithe go léir í an bhearna aibíochta. Is í easpa úinéireachta, rithim athbhreithnithe, láimhseáil eisceachtaí agus mapála í. Ní fhiafróidh iniúchóir amháin an bhfuil grúpa pribhléideach ann; fiafróidh sé cé leis é, cé a d’fhormheas ballraíocht, cathain a rinneadh an t-athbhreithniú deireanach, cé na logaí a bhailítear agus conas a théann eisceachtaí in éag.
Rochtain phribhléideach: an chéad rialú AD le fianú
Is í pribhléid iomarcach an bealach is tapa chuig comhréiteach Active Directory. Éilíonn Domain Admins, Enterprise Admins, Schema Admins, Account Operators, Backup Operators, riarthóirí áitiúla, riarthóirí OU tarmligthe agus riarthóirí údaráis deimhniúcháin rialachas sainráite uile.
[P11] Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí socraíonn sé ionchas na heagraíochta:
Ní mór stórtha cuntas (m.sh., Active Directory (AD), ardáin bainistíochta aitheantais agus rochtana) a chosaint le rialuithe cuí chun rochtain neamhúdaraithe nó cur isteach a chosc.
Ón rannán “Ceanglais rialachais”, clásal beartais 5.6.
[P11S] Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí - FGBM Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí - FGBM tugann sé riail formheasa phraiticiúil:
Éilíonn pribhléidí ardaithe nó riaracháin formheas breise ón mBainisteoir Ginearálta nó ón gCeannaire TF agus ní mór iad a dhoiciméadú, a theorannú ó thaobh ama de, agus a chur faoi athbhreithniú tréimhsiúil.
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.2.2.
In [ZC] Zenith Controls: An treoir thraschomhlíonta Zenith Controls, tá rialú ISO/IEC 27002:2022 8.2, Cearta rochtana pribhléideacha, mapáilte mar rialú coisctheach a thacaíonn le rúndacht, sláine agus infhaighteacht. Nascann an treoir 8.2 le bainistíocht aitheantais, cearta rochtana, srianadh rochtana ar fhaisnéis, fíordheimhniú slán, cianobair, logáil agus faireachán. Mapálann sí an rialú freisin chuig GDPR Articles 5(1)(f), 25 agus 32, ionchais bainistíochta riosca NIS2 Article 21 agus rialachas riosca TFC DORA d’eintitis airgeadais.
Míníonn Zenith Blueprint, sa chéim Rialuithe i ngníomh, Céim 19, an t-ionchas oibríochtúil:
A.8.2 – Cearta rochtana pribhléideacha: “Ba cheart leithdháileadh agus úsáid cearta rochtana pribhléideacha a shrianadh agus a bhainistiú.”
Rialú cearta sárúsáideora Cuntas Riaracháin do na daoine amháin a bhfuil géarghá acu leo agus bainistigh iad go cúramach. Mar shampla, bíodh cuntas riaracháin ar leith ann (ná húsáid cearta riaracháin le haghaidh obair laethúil), formheas agus rianaigh go rialta cé a fhaigheann pribhléidí riarthóra fearainn nó root. Chomh maith leis sin, úsáid rialuithe níos láidre do na cuntais sin (amhail MFA, logáil a ngníomhartha).
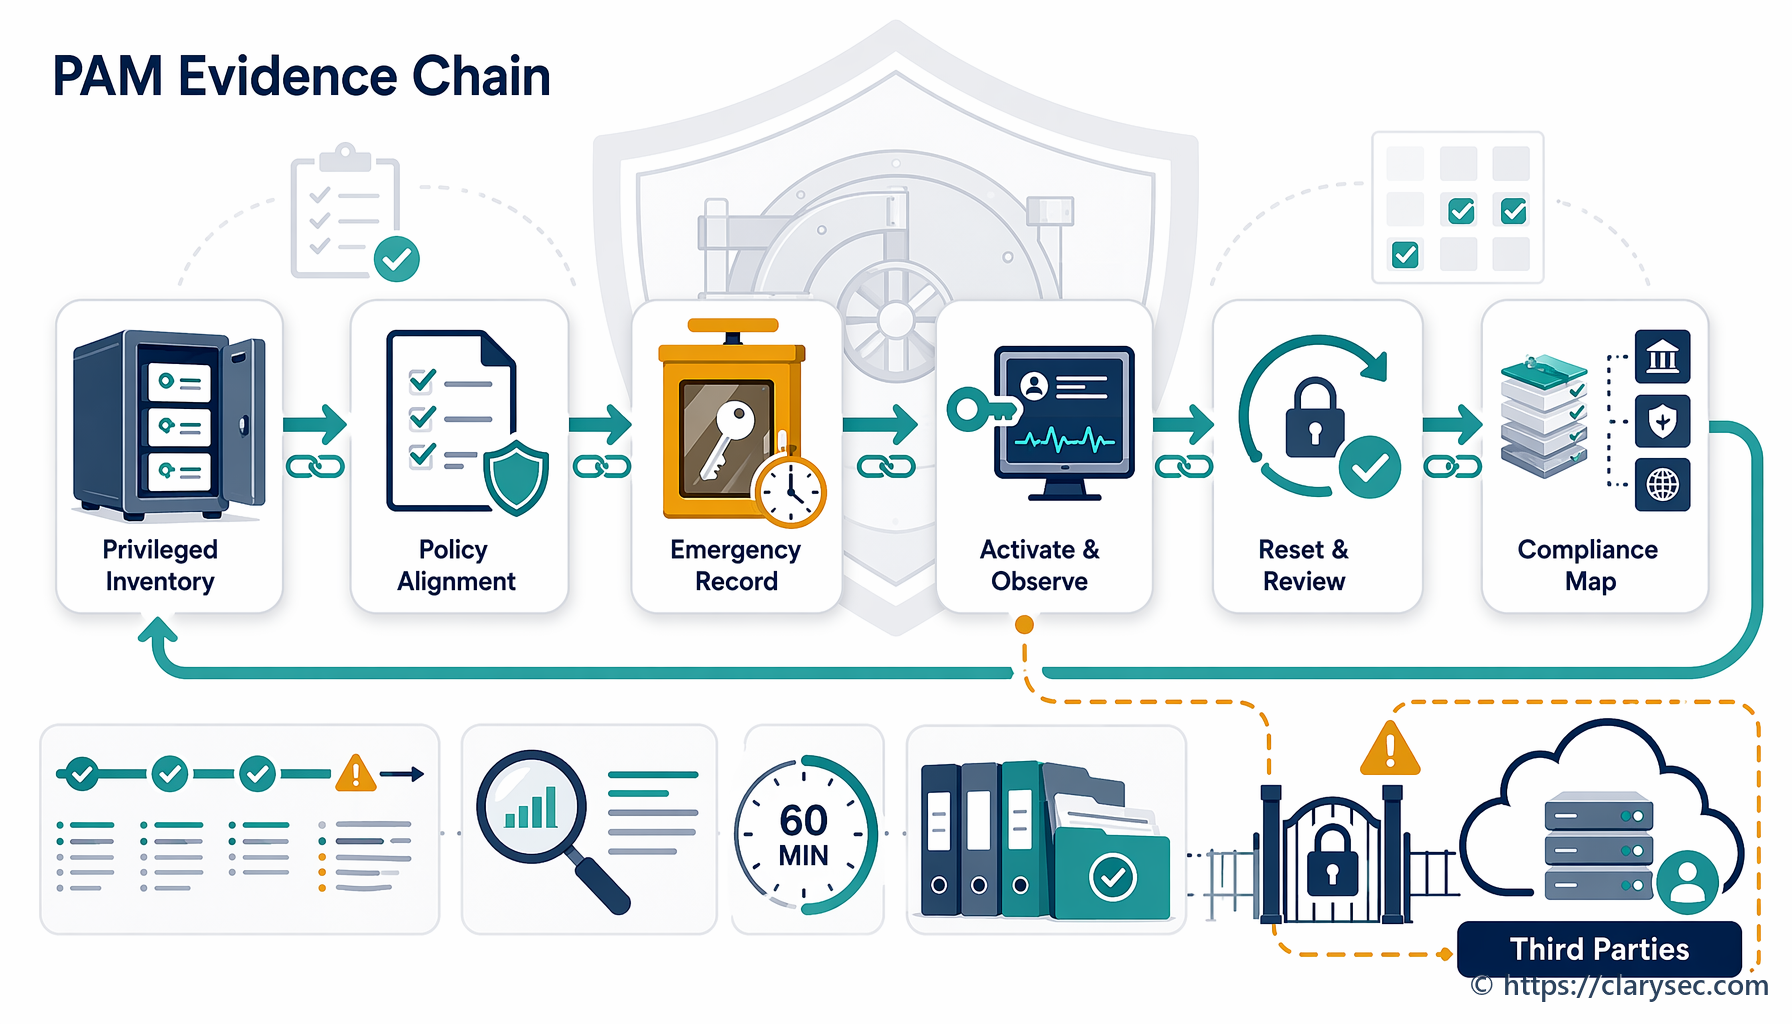
Maidir le AD, ba cheart d’iniúchóir a bheith in ann úsáideoir pribhléideach amháin a roghnú agus an scéal iomlán a rianú: iarratas, formheas, údar gnó, sannadh teicniúil, faireachán, athbhreithniú, baint agus láimhseáil eisceachtaí.
Ba cheart go n-áireofaí i bpacáiste fianaise praiticiúil do rochtain phribhléideach:
- Easpórtáil grúpaí AD pribhléideacha, lena n-áirítear grúpaí neadaithe.
- Úinéir gnó ainmnithe do gach grúpa pribhléideach.
- Fianaise ar athbhreithniú rochtana ráithiúil.
- Cuntais riaracháin ar leith do thascanna pribhléideacha.
- Gan ríomhphost ná brabhsáil laethúil ó chuntais phribhléideacha.
- MFA nó fíordheimhniú frithsheasmhach in aghaidh fioscaireachta do chonairí rochtana pribhléideacha nuair is infheidhme.
- Samhail stáisiúin oibre phribhléideach nó óstach léime riaracháin slán.
- Logáil athruithe ballraíochta grúpaí agus oibríochtaí pribhléideacha.
- Fardal cuntas break-glass le rialuithe cúitimh.
- Glacadh riosca d’eisceachtaí, le dátaí éaga.
Seo mar a dhún Maria an fhionnachtain láithreach maidir leis an gcuntas seirbhíse. Doiciméadaíodh an cuntas mar mhír ardriosca, úsáideadh an Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí - FGBM chun dúshlán a thabhairt do phribhléid bhuan, shainaithin úinéir an fheidhmchláir an rochtain íosta a bhí riachtanach, baineadh ballraíocht Domain Admin, agus doiciméadaíodh an t-athrú trí bhainistíocht athruithe. Nuashonraíodh iontráil SoA do rialú ISO/IEC 27002:2022 8.2 chun laghdú riosca agus mapáil chuig GDPR Article 32 agus NIS2 Article 21 a léiriú.
Kerberos agus faisnéis fhíordheimhnithe
Cumasaíonn Kerberos fíordheimhniú inscálaithe ar fud timpeallachtaí Windows, ach d’fhéadfadh cumraíocht lag nó drochshláinteachas cuntas seirbhíse Kerberoasting, mí-úsáid ticéad, ionsaithe athsheinmthe agus buanseasmhacht fhadtéarmach a chumasú. Ba cheart don fhianaise faisnéis fhíordheimhnithe a chlúdach thar a saolré: pasfhocail, eochracha, ticéid, rúin cuntas seirbhíse, teastais, próisis athshocraithe agus fachtóirí MFA.
In Zenith Controls, tá rialú ISO/IEC 27002:2022 5.17, Faisnéis fhíordheimhnithe, mapáilte mar rialú coisctheach a thacaíonn le rúndacht, sláine agus infhaighteacht. Nascann sé le bainistíocht aitheantais, fíordheimhniú slán, róil agus freagrachtaí, úsáid inghlactha, agus comhlíonadh beartas agus caighdeán. Nascann an tras-mhapáil é le cosaint GDPR atá comhréireach leis an riosca rochtana neamhúdaraithe, NIS2 Article 21(2)(j) maidir le MFA nó fíordheimhniú leanúnach nuair is cuí, agus ceanglais DORA do mheicníochtaí fíordheimhnithe láidre laistigh de bhainistíocht riosca TFC.
| Riosca fíordheimhnithe | Cad atá le cruasú | Fianaise le coinneáil |
|---|---|---|
| Pasfhocail laga agus spraeáil pasfhocal | Fad pasfhocail, tairseacha frithdhúnadh, rialuithe pasfhocal toirmiscthe, conairí MFA | Easpórtáil beartais fearainn, beartas IdP, achoimre iniúchta pasfhocal, Clár Eisceachtaí |
| Kerberoasting | Fardal cuntas seirbhíse, pasfhocail láidre, glacadh le gMSA, athbhreithniú SPN | Easpórtáil SPN, liosta úinéirí cuntas seirbhíse, fianaise ar rothlú pasfhocal, plean imirce gMSA |
| Mí-úsáid ticéad | Beartas Kerberos, srianta logála isteach pribhléideacha, faireachán ar TGT agus TGS neamhghnácha | Socruithe Kerberos, braiteachtaí SIEM, taifid triáisiú teagmhais |
| Nochtadh prótacal oidhreachta | Treochlár srianta NTLM, síniú LDAP, ceangal cainéil, cruasú SMB | Socruithe GPO, tástáil chomhoiriúnachta, formheasanna athruithe |
| Comhréiteach aitheantais hibrideach | Cosaint cuntas sioncrónaithe, sraithiú, spleáchais rochtana coinníollaí, athbhreithniú ar róil phribhléideacha néil | Fianaise chumraíochta Entra Connect, mapáil ról riaracháin, foláirimh faireacháin |
Éilíonn GDPR Article 5(1)(f) go gcosnófar sonraí pearsanta ar phróiseáil neamhúdaraithe nó neamhdhleathach agus ar chaillteanas, scriosadh nó damáiste de thaisme. Cuireann Article 5(2) cuntasacht leis. Má thugann dintiúir AD rochtain ar thaifid Acmhainní Daonna, ar chomhaid chustaiméirí nó ar bhoscaí poist, éiríonn rialuithe Kerberos agus fíordheimhnithe ina bhfianaise GDPR.
Éilíonn NIS2 Article 21 bearta teicniúla, oibríochtúla agus eagraíochtúla cuí agus comhréireacha, lena n-áirítear anailís riosca, láimhseáil teagmhas, leanúnachas gnó, slándáil slabhra soláthair, cothabháil shlán, measúnú éifeachtachta, sláinteachas cibearshlándála, cripteagrafaíocht, slándáil AD, rialú rochtana, bainistíocht sócmhainní agus MFA nó fíordheimhniú leanúnach nuair is cuí.
Maidir le heintitis airgeadais atá faoi chumhdach DORA, ní mór spleáchais fhíordheimhnithe a mheas laistigh den chreat bainistíochta riosca TFC. Má fhíordheimhníonn AD baill foirne isteach i gcórais íocaíochta, trádála, árachais, custaiméirí nó riosca, tacaíonn fianaise Kerberos le hathléimneacht oibríochtúil.
Rialachas Group Policy agus bainistíocht cumraíochta
Tá Group Policy ar cheann de na meicníochtaí slándála is cumhachtaí in Active Directory. Is féidir leis ballaí dóiteáin, srianta riarthóirí áitiúla, beartas iniúchta, socruithe cosanta críochphointe, rialacha forghníomhaithe scriptí agus bonnlínte slána a chur i bhfeidhm ar fud na mílte córas. Is féidir leis na rialuithe céanna a lagú freisin má bhaintear mí-úsáid astu.
In Zenith Controls, tá rialú ISO/IEC 27002:2022 8.9, Bainistíocht cumraíochta, mapáilte mar rialú coisctheach do chumraíocht shlán. Nascann sé le bainistíocht leochaileachtaí, bainistíocht athruithe, fardal sócmhainní, gléasanna críochphointe, rochtain phribhléideach, fíordheimhniú slán, logáil agus faireachán. Nascann an treoir bainistíocht cumraíochta le GDPR Articles 5(1)(f), 25 agus 32, ionchais NIS2 Article 21 maidir le cumraíocht shlán agus bainistíocht riosca, agus iontaofacht, slándáil agus athléimneacht córas TFC faoi DORA.
[P05S] Beartas Bainistíochta Athruithe - FGBM Beartas Bainistíochta Athruithe - FGBM deir sé:
Má bhaineann athrú le sonraí íogaire, cearta rochtana córais, nó comhtháthuithe seachtracha, tá athbhreithniú tionchair slándála riachtanach. Ní mór don teagmhálaí slándála nó comhlíonta ainmnithe a mheasúnú an dtugann an t-athrú rioscaí breise isteach agus coimircí breise a mholadh.
Ón rannán “Cóireáil riosca agus eisceachtaí”, clásal beartais 7.5.1.
[P05] Beartas Bainistíochta Athruithe Beartas Bainistíochta Athruithe éilíonn sé:
Ní mór gach iarratas ar athrú, athbhreithniú, formheas agus fianaise tacaíochta a thaifeadadh sa Chóras Bainistíochta Inneachair láraithe.
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.1.
Ba cheart do phacáiste fianaise GPO ceithre cheist a fhreagairt:
- Cé leis gach GPO atá ábhartha don tslándáil?
- Cén bhonnlíne a chuireann sé i bhfeidhm?
- Cé a d’fhormheas athruithe air?
- Conas a bhraitear sruth cumraíochta neamhúdaraithe?
Tugann Zenith Blueprint, sa chéim Rialuithe i ngníomh, Céim 19, an cur chuige bonnlíne:
Tosaigh trí sheicliostaí cumraíochta a bhunú do gach mórchineál córais, freastalaithe Windows, óstaigh Linux, gléasanna líonra, bunachair shonraí agus seirbhísí scamall. Ba cheart go léireodh na bonnlínte sin dea-chleachtais tionscail (amhail CIS Benchmarks) agus do sheasamh riosca inmheánach araon.
Maidir le AD, ciallaíonn sé sin gur cheart do GPOanna bonnlínte doiciméadaithe a chur i bhfeidhm, ní sainroghanna neamhdoiciméadaithe. Ba cheart go n-áireofaí san fhianaise easpórtálacha míosúla GPO, mapáil chuig ceanglais bhonnlíne, ticéid athraithe le haghaidh modhnuithe, athbhreithnithe ceadanna tarmligthe, taifid chúltaca GPO agus foláirimh maidir le hathruithe ar GPOanna ardtionchair.
AD CS agus PKI: an chonair ionsaithe a ndéantar dearmad uirthi
Is minic a éalaíonn Active Directory Certificate Services ó athbhreithnithe comhlíonta toisc go n-oibríonn sé go ciúin sa chúlra. Tá meas ag ionsaitheoirí air ar an gcúis chéanna. Is féidir le teimpléid teastais mhíchumraithe, ceadanna clárúcháin iomarcacha, rialuithe eisiúna laga nó socruithe contúirteacha Extended Key Usage ardú pribhléidí, pearsanú agus buanseasmhacht a chumasú.
Baineann AD CS le rialuithe cripteagrafacha, bainistíocht aitheantais, rochtain phribhléideach agus bainistíocht athruithe. Ní leor a rá, “tá PKI againn.” Ní mór don eagraíocht a bheith ar an eolas faoi na CAanna atá ann, na teastais is féidir a eisiúint, cé atá in ann iad a iarraidh, cé na teimpléid a chumasaíonn fíordheimhniú cliaint, cé a riarann an CA agus an bhfuil faireachán á dhéanamh ar eisiúint.
[P18S] Beartas Rialuithe Cripteagrafacha - FGBM Beartas Rialuithe Cripteagrafacha - FGBM deir sé:
Ní mór don Soláthraí Tacaíochta TF fardal cothrom le dáta d’uirlisí cripteagrafacha agus de theastais atá in úsáid a chothabháil
Ón rannán “Ceanglais rialachais”, clásal beartais 5.1.2.
[P18] Beartas Rialuithe Cripteagrafacha Beartas Rialuithe Cripteagrafacha áirítear ann go sainráite:
bonneagar eochrach phoiblí (PKI)
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.4.
| Comhpháirt AD CS | Ceist riosca | Fianaise |
|---|---|---|
| CAanna fiontair | Cé na CAanna atá in ann teastais fhíordheimhnithe a eisiúint? | Fardal CA, úinéir, cruasú freastalaí, stádas cúltaca |
| Teimpléid teastais | Cé na teimpléid a cheadaíonn fíordheimhniú cliaint nó logáil isteach le cárta cliste? | Easpórtáil teimpléid, athbhreithniú EKU, athbhreithniú ceadanna clárúcháin |
| Ceadanna clárúcháin | Cé atá in ann teastais ardtionchair a iarraidh? | Athbhreithniú ACL, sreafaí oibre formheasa, Clár Eisceachtaí |
| Riarthóirí CA | Cé atá in ann cumraíocht nó teimpléid CA a athrú? | Easpórtáil grúpaí riaracháin, athbhreithniú rochtana pribhléidí |
| Logaí eisiúna | An féidir teastais amhrasacha a bhrath? | Logaí CA, seoladh chuig SIEM, rialacha foláirimh |
| Cúlghairm | An féidir teastais a chúlghairm go tapa? | Cumraíocht CRL agus OCSP, fianaise tástála cúlghairme |
Áirítear i NIS2 Article 21 beartais agus nósanna imeachta cripteagrafaíochta agus criptithe. Éilíonn GDPR Article 32 slándáil na próiseála, lena n-áirítear rúndacht, sláine, infhaighteacht agus athléimneacht. Éilíonn DORA go gcosnófar sócmhainní TFC a thacaíonn le próisis airgeadais agus go mbeidh siad in-athshlánaithte. Is féidir le AD CS tacú leo seo uile, nó iad uile a lagú.
Logáil, cúltaca agus téarnamh rialaitheoirí fearainn
Ní gnáthfhreastalaithe iad rialaitheoirí fearainn. Is córais fhíordheimhnithe, macasamhlacha eolaire, pointí dáilte beartais agus sócmhainní atá criticiúil don téarnamh iad. Má chuireann earraí fuascailte AD i mbaol, braitheann téarnamh ar chúltacaí glana rialaitheoirí fearainn, athshlánú staid córais, logaí caomhnaithe, GPOanna atá ar eolas a bheith slán, cúltacaí AD CS, eochracha príobháideacha cosanta agus nósanna imeachta téarnaimh doiciméadaithe.
[P22S] Beartas Logála agus Faireacháin - FGBM Beartas Logála agus Faireacháin - FGBM sainíonn sé ionchais maidir le logaí fíordheimhnithe:
Logaí fíordheimhnithe: iarrachtaí logála isteach ar éirigh leo agus ar theip orthu, fad seisiúin, úsáid MFA
Ón rannán “Ceanglais rialachais”, clásal beartais 5.4.2.
[P22] Beartas Logála agus Faireacháin Beartas Logála agus Faireacháin éilíonn sé:
Ní mór do gach córas atá faoi chumhdach logaí a ghiniúint a ghabhann:
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.1.
I dtimpeallacht atá spleách ar AD, ba cheart go n-áireofaí i gcórais atá faoi chumhdach rialaitheoirí fearainn, freastalaithe AD CS, córais rochtana pribhléideacha, stáisiúin oibre riaracháin, freastalaithe sioncrónaithe aitheantais agus consóil chúltaca.
Tá Zenith Blueprint, sa chéim Rialuithe i ngníomh, Céim 19, soiléir:
Cinntigh go bhfuil gach córas criticiúil (freastalaithe, rialaitheoirí fearainn, ballaí dóiteáin) ag seoladh logaí chuig do SIEM nó bailitheoir logaí. Bailíochtaigh go bhfuil coinneáil logaí ailínithe le do bheartas logála (m.sh., 90 lá beo, cartlann 1 bhliain). Roghnaigh teagmhas nó imeacht le déanaí agus léirigh conas a rianaigh tú é trí do logaí.
Cuireann sé béim freisin ar shioncrónú cloig, a mhapálann chuig rialú ISO/IEC 27002:2022 8.17, Sioncrónú cloig. Gan am iontaofa, bíonn comhghaolú logaí le linn teagmhais sobhriste.
[P15S] Beartas Cúltaca agus Athshlánaithe - FGBM Beartas Cúltaca agus Athshlánaithe - FGBM socraíonn sé ionchas íosta fianaise:
Déantar tástálacha athshlánaithe ar a laghad go ráithiúil, agus déantar na torthaí a dhoiciméadú chun in-athshlánaithacht a fhíorú
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.3.
Áirítear ar rialuithe ábhartha ISO/IEC 27002:2022 8.13 Cúltaca faisnéise, 8.15 Logáil, 8.16 Gníomhaíochtaí faireacháin, 8.17 Sioncrónú cloig, 5.24 pleanáil agus ullmhú bainistíochta teagmhas slándála faisnéise, 5.29 slándáil faisnéise le linn cur isteach agus 5.30 ullmhacht TFC do leanúnachas gnó.
Ba cheart go n-áireofaí i bpacáiste fianaise praiticiúil téarnaimh:
- Fardal rialaitheoirí fearainn agus úinéireacht róil FSMO.
- Raon feidhme cúltaca, minicíocht agus fianaise ar dho-inaistritheacht.
- Bailíochtú cúltaca staid córais.
- Torthaí tástála athshlánaithe ráithiúla.
- Nós imeachta cúltaca agus athshlánaithe GPO.
- Cúltaca AD CS agus fianaise cosanta eochracha príobháideacha.
- Nós imeachta fíordheimhnithe break-glass.
- Cumraíocht sioncrónaithe cloig.
- Playbook teagmhais do chomhréiteach AD.
- Ceachtanna foghlamtha ó chleachtaí boird nó ó chleachtaí teicniúla téarnaimh.
Tá NIS2 Article 23 tábhachtach freisin. D’fhéadfadh rabhadh luath laistigh de 24 uair an chloig ó fheasacht, fógra teagmhais laistigh de 72 uair an chloig agus tuarascáil deiridh tráth nach déanaí ná mí amháin tar éis an fhógra teagmhais a bheith de dhíth le haghaidh teagmhais shuntasacha. Má chuireann briseadh AD isteach ar sheirbhísí riachtanacha nó tábhachtacha, éiríonn fianaise téarnaimh agus amlínte teagmhais ina bhfianaise rialála.
Léarscáil thraschomhlíonta do chruasú Active Directory
Is sampla soiléir é cruasú Active Directory de shraith rialuithe amháin a thacaíonn le go leor oibleagáidí.
| Téama cruasaithe AD | ISO/IEC 27001:2022 agus ISO/IEC 27002:2022 | NIS2 | DORA | GDPR | Amharc NIST CSF 2.0 agus rialachais |
|---|---|---|---|---|---|
| Rochtain phribhléideach | Cóireáil riosca, SoA, 8.2 Cearta rochtana pribhléideacha, 5.16 Bainistíocht aitheantais, 5.18 Cearta rochtana, 8.5 Fíordheimhniú slán | Article 21 rialú rochtana agus sláinteachas cibearshlándála | Rialachas comhlachta bainistíochta, bainistíocht riosca TFC, cosaint sócmhainní TFC | Articles 5(1)(f), 25 agus 32 | Cuntasacht GOVERN, bainistíocht aitheantais PROTECT, úinéireacht agus rialú próisis |
| Kerberos agus dintiúir | 5.17 Faisnéis fhíordheimhnithe, 8.5 Fíordheimhniú slán, 8.15 Logáil, 8.16 Gníomhaíochtaí faireacháin | Article 21 fíordheimhniú agus MFA nuair is cuí | Fíordheimhniú láidir agus rialuithe riosca TFC | Sláine agus rúndacht sonraí pearsanta | Dúnadh bearnaí Current and Target Profile, tosaíochtú riosca |
| Cumraíocht GPO | 8.9 Bainistíocht cumraíochta, 8.32 Bainistíocht athruithe, 8.8 Bainistíocht leochaileachtaí teicniúla | Article 21 cumraíocht shlán córas agus beartais riosca | Iontaofacht córas TFC, rialú athruithe agus athléimneacht | Príobháideachas trí dhearadh agus réamhshocruithe slána | Rialachas athruithe agus faireachán ar shruth cumraíochta |
| AD CS agus PKI | Rialuithe cripteagrafacha, bainistíocht aitheantais, rochtain phribhléideach, bainistíocht athruithe | Article 21 beartais cripteagrafaíochta agus criptithe | Cosaint agus athléimneacht sócmhainní TFC | Bearta teicniúla cuí chun rochtain a chosc | Úinéireacht agus dearbhú sócmhainní cripteagrafacha |
| Logáil agus freagairt ar theagmhais | 8.15 Logáil, 8.16 Gníomhaíochtaí faireacháin, 8.17 Sioncrónú cloig, 5.24 pleanáil teagmhais | Article 23 fógra céimnithe teagmhais | Bainistíocht agus tuairisciú mórtheagmhas a bhaineann le TFC | Cuntasacht maidir le sárú sonraí pearsanta | Torthaí DETECT, RESPOND agus RECOVER |
| Cúltaca agus téarnamh | 8.13 Cúltaca faisnéise, 5.29 cur isteach, 5.30 ullmhacht TFC do leanúnachas gnó | Leanúnachas gnó, cúltaca agus athshlánú ó thubaiste | Athléimneacht oibríochtúil dhigiteach, freagairt agus téarnamh | Infhaighteacht agus athléimneacht próiseála | Pleanáil agus bailíochtú RECOVER |
Maidir le NIS2, ní ceist theoiriciúil é seo a thuilleadh. Baineann bearta náisiúnta le go leor eintitis riachtanacha nó thábhachtacha mheánmhéide agus mhóra in earnálacha Annex I agus Annex II, agus freisin le heintitis áirithe beag beann ar mhéid, lena n-áirítear soláthraithe seirbhísí iontaoibhe, clárlanna TLD, soláthraithe seirbhíse DNS agus seirbhísí criticiúla roghnaithe.
Maidir le DORA, tá an t-amlíne fíor freisin. Tá feidhm ag DORA ón 17 Eanáir 2025 agus clúdaíonn sé go díreach go leor eintiteas airgeadais. Má bhainistíonn MSP seachfhoinsithe AD, éiríonn ceanglais riosca TFC tríú páirtí DORA ábhartha, lena n-áirítear cláir conartha, dícheall cuí, cearta iniúchta, cúnamh teagmhais, ionchais slándála agus straitéisí scoir faoi Articles 28 agus 30.
Maidir le GDPR, is í cuntasacht an droichead. Má rialaíonn AD rochtain ar shonraí pearsanta, cuidíonn athbhreithnithe rochtana pribhléidí, fianaise fhíordheimhnithe, logáil, bonnlínte cumraíochta, rialuithe teastais agus tástálacha téarnaimh le bearta teicniúla agus eagraíochtúla cuí a léiriú.
Tóg pacáiste fianaise cruasaithe AD in aon sprint amháin
Is féidir le sprint praiticiúil dhá sheachtain cruasú AD ilroinnte a thiontú ina phacáiste fianaise atá réidh le haghaidh iniúchta.
Lá 1 go 2: Cuir AD faoi raon feidhme laistigh den ISMS. Úsáid clásail ISO/IEC 27001:2022 4.1 go 4.4 chun a dhearbhú an bhfuil AD, Entra Connect, rialaitheoirí fearainn, AD CS, stáisiúin oibre riaracháin phribhléideacha, córais chúltaca agus soláthraithe seirbhíse bainistithe laistigh den raon feidhme. Taifead páirtithe leasmhara, lena n-áirítear rialtóirí, custaiméirí, iniúchóirí, ábhair sonraí, úinéirí gnó agus Oibríochtaí TF.
Lá 3 go 4: Cuir rioscaí AD leis an gClár Rioscaí. Áirigh comhréiteach rialaitheora fearainn, rochtain phribhléideach iomarcach, mí-úsáid Kerberos, cur isteach ar GPO, míchumraíocht AD CS, comhréiteach sioncrónaithe aitheantais, teip cúltaca agus logáil neamhleor. Sann úinéirí, dóchúlacht, tionchar agus cinntí cóireála.
Lá 5 go 6: Nuashonraigh an SoA. De réir Chéim 13 de Zenith Blueprint, marcáil rialuithe amhail cearta rochtana pribhléideacha, faisnéis fhíordheimhnithe, bainistíocht cumraíochta, logáil, faireachán, cúltaca faisnéise, bainistíocht teagmhas, rialuithe cripteagrafacha agus bainistíocht athruithe mar infheidhme. Cuir nótaí leis a nascann iad le GDPR Article 32, NIS2 Article 21 agus bainistíocht riosca TFC DORA nuair is ábhartha.
Lá 7 go 9: Bailigh fianaise theicniúil. Easpórtáil grúpaí pribhléideacha, socruithe Kerberos, fardal GPO, bonnlínte rialaitheoirí fearainn, teimpléid CA, logaí eisiúna teastas, stádas post cúltaca agus stádas ionghabhála SIEM. Cuir úinéir, dáta, athbhreithneoir, fionnachtain agus stádas leasúcháin leis.
Lá 10 go 11: Reáchtáil ceardlann athbhreithnithe rialuithe. Déanann TF, slándáil, comhlíonadh agus úinéirí gnó athbhreithniú ar eisceachtaí. Cén fáth a bhfuil SPN de dhíth ar an gcuntas seirbhíse seo? Cén fáth ar féidir leis an ngrúpa seo GPOanna a chur in eagar? Cén fáth ar féidir leis an teimpléad seo teastais fhíordheimhnithe cliaint a eisiúint? Cén fáth a bhfuil seoladh logaí in easnamh ar an rialaitheoir fearainn seo?
Lá 12 go 14: Pacáistigh an scéal iniúchta. Cruthaigh Pacáiste Fianaise Cruasaithe AD le hachoimre fheidhmiúcháin, raon feidhme, rioscaí, mapáil SoA, fianaise rialuithe, fionnachtana oscailte, plean leasúcháin agus sceideal tástála.
Is é an toradh scéal inchosanta: tá an riosca ar eolas againn, roghnaíomar rialuithe, chuireamar i bhfeidhm iad, déanaimid faireachán orthu, tástálaimid téarnamh, agus tá infheictheacht ag an mbainistíocht.
Fionnachtana coitianta iniúchta Active Directory agus gníomhartha dúnta
| Fionnachtain | Cén fáth a bhfuil tábhacht léi | Cur chuige dúnta Clarysec |
|---|---|---|
| Níl úinéir ná fianaise athbhreithnithe ag grúpaí AD pribhléideacha | Cruthaíonn cearta iomarcacha riosca earraí fuascailte agus bagairtí ón taobh istigh | Cuir an Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí i bhfeidhm, sann úinéirí, reáchtáil athbhreithnithe ráithiúla, doiciméadaigh baint |
| Déantar athruithe GPO gan ticéid | Is féidir le bonnlínte slándála imeacht óna staid cheadaithe nó lagú go ciúin | Cuir an Beartas Bainistíochta Athruithe i bhfeidhm, easpórtáil difríochtaí GPO, éiligh formheas do GPOanna ardtionchair |
| Ceadaíonn teimpléid AD CS clárúchán rioscach | Is féidir le mí-úsáid teastas rialuithe pasfhocal a sheachbhóthar | Déan fardal teimpléad, athbhreithnigh EKUanna agus ACLanna, sriain clárúchán, déan faireachán ar eisiúint |
| Tá logaí rialaitheoirí fearainn neamhiomlán | Ní féidir teagmhais a imscrúdú go hiontaofa | Cuir an Beartas Logála agus Faireacháin i bhfeidhm, seol logaí DC chuig SIEM, tástáil foláirimh |
| Tá Kerberos agus cuntais seirbhíse gan bhainistiú | Cumasaíonn comhréiteach cuntas seirbhíse gluaiseacht chliathánach | Déan fardal SPNanna, sann úinéirí, rothlaigh rúin, imirce go gMSA nuair is cuí |
| Eisiann tástáil athshlánaithe AD | D’fhéadfadh go dteipfeadh ar chúltacaí le linn téarnamh ó earraí fuascailte | Cuir an Beartas Cúltaca agus Athshlánaithe i bhfeidhm, tástáil athshlánú staid córais agus doiciméadaigh torthaí |
| Tá spleáchais aitheantais hibrideacha lasmuigh den raon feidhme | D’fhéadfaí conairí comhréitigh néil a chailliúint | Nuashonraigh raon feidhme ISMS, an Clár Rioscaí agus an SoA chun sioncrónú agus róil phribhléideacha néil a áireamh |
Tá an patrún dúnta comhsheasmhach: ceanglas beartais, cur chun feidhme teicniúil, gabháil fianaise, rithim athbhreithnithe, láimhseáil eisceachtaí agus tuairisciú bainistíochta.
Tiontaigh cruasú Active Directory ina fhianaise atá réidh le haghaidh iniúchta
Ní glanadh aonuaire é cruasú Active Directory in 2026. Is córas beo rialuithe é nach mór a rialú, a fhianú agus a fheabhsú. Tá rialaitheoirí fearainn, Kerberos, Group Policy, AD CS, rochtain phribhléideach, logáil agus téarnamh go léir suite ag trasnú oibríochtaí slándála agus cuntasachta rialála.
Cabhraíonn Clarysec le CISOanna, ceannairí TF agus foirne comhlíonta an droichead sin a thógáil. Úsáid Zenith Blueprint chun rioscaí AD a mhapáil isteach san ISMS, sa Chlár Rioscaí agus sa Ráiteas Infheidhmeachta. Úsáid Zenith Controls chun rialuithe ISO/IEC 27002:2022 a thras-tagairt i gcoinne GDPR, NIS2, DORA, NIST CSF 2.0 agus ionchais iniúchta. Úsáid teimpléid bheartais Clarysec, lena n-áirítear Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí, Beartas Bainistíochta Athruithe, Beartas Rialuithe Cripteagrafacha, Beartas Logála agus Faireacháin agus Beartas Cúltaca agus Athshlánaithe - FGBM, chun cruasú teicniúil a thiontú ina fhianaise in-athdhéanta.
Má fhiafraíonn do chéad iniúchadh eile, iarratas rialála nó ceistneoir dearbhaithe custaiméara conas a rialaítear Active Directory, ná freagair le seatanna scáileáin amháin. Tóg an pacáiste fianaise, ceangail é leis an riosca, agus léirigh gur féidir leis an mbainistíocht brath ar phlána rialaithe na n-aitheantas.
Tosaigh le sprint amháin: rochtain phribhléideach, rialachas GPO, athbhreithniú AD CS, logáil rialaitheoirí fearainn agus tástáil athshlánaithe. Is féidir le Clarysec cabhrú leat é a struchtúrú, a fhianú agus a chosaint.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council