Rialachas slándála APIanna: fianaise le haghaidh ISO 27001 in 2026

An fhionnachtain iniúchta API a thagann roimh an sárú
Osclaíonn Maria, CISO cuideachta SaaS fintech atá ag fás go tapa, ríomhphost ón bpríomh-iniúchóir trí seachtaine roimh an measúnú bliantúil. Tá an teachtaireacht díreach:
“Déanfaimid athbhreithniú domhain ar do chreat bainistíochta riosca tríú páirtí TFC agus ar a ailíniú le DORA, NIS2 agus GDPR, agus fócas sonrach ar d’éiceachóras APIanna. Cuir ar fáil, le do thoil, an fardal, an tsamhail fhíordheimhnithe, an fhianaise teorannaithe rátaí agus an clúdach logála d’APIanna táirgthe agus d’APIanna comhpháirtithe.”
Dhá lá ina dhiaidh sin, seolann an t-iniúchadh inmheánach dara teachtaireacht:
“Fuair muid 47 gcríochphointe API poiblí nach bhfuil sa bhfardal sócmhainní. Glacann ceithre cinn acu le heochracha API gan fianaise rothlaithe. Níl teorannú rátaí ag comhtháthú comhpháirtí amháin. Tá an logáil neamh-chomhsheasmhach ar fud seirbhísí táirgthe. Cuir fianaise ISO 27001, GDPR agus NIS2 ar fáil faoin Aoine, le do thoil.”
Níl nóta éilimh fuascailte ann. Níl sárú poiblí ann. Níl gearán custaiméara ann. Ach tá an fhionnachtain tromchúiseach toisc go nochtann sí an bhearna rialachais a mbaineann ionsaitheoirí leas aisti cheana féin. Is iad APIanna an fíor-imlíne anois. Ceanglaíonn siad íocaíochtaí, ionduchtú, aitheantas, tairseacha custaiméirí, seirbhísí soláthraithe, aipeanna móibíleacha, ualaí oibre néil, ardáin anailísíochta agus innill riosca sheachfhoinsithe.
Déanann neasteagmhas an cheist níos deacra a sheachaint. Agus é ag obair faoi bhrú, nocht forbróir sóisearach API stáitsithe don idirlíon gan aon fhíordheimhniú. Bhí sonraí custaiméirí réalaíocha, ainmbréagaithe ann. Fuair an fhoireann dhearg é ar dtús, ach chuir an bhainistíocht an cheist shoiléir: cad eile atá amuigh ansin?
In 2026, ní seicliosta forbróirí amháin é rialachas slándála APIanna. Ní mór do CISOnna, do cheannairí comhlíonta, d’iniúchóirí inmheánacha agus do Bhoird a chruthú go bhfuil APIanna sainaitheanta, faoi úinéireacht, fíordheimhnithe, faoi fhaireachán, faoi theorannú rátaí, tástáilte, measúnaithe ó thaobh riosca de agus áirithe i dtuairisciú teagmhas. Is minic a chaithfidh an fhianaise chéanna ionchais dearbhaithe atá ailínithe le ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 agus COBIT a shásamh.
Tá uirlisí teicniúla ag formhór na n-eagraíochtaí cheana féin: tairseacha API, soláthraithe aitheantais, ardáin SIEM, WAFanna, logaí néil, mogalra seirbhísí, píblínte CI/CD agus córais ticéadaithe. Is é an rud a bhíonn in easnamh orthu go minic ná an scéal rialaithe. Cé na APIanna atá laistigh den raon feidhme? Cé a fhaomhann APIanna nua? Cé na logaí a chruthaíonn teipeanna fíordheimhnithe? Cén clár a thaispeánann spleáchais API tríú páirtí? Cén fáth a bhfuil teorainneacha ráta difriúil d’APIanna custaiméara, riarthóra agus meaisín-go-meaisín?
Is é cur chuige Clarysec ná rialachas slándála APIanna a láimhseáil mar chóras fianaise tras-chomhlíonta, ní mar ghníomhaíocht innealtóireachta aonuaire. Má tá API in ann sonraí a nochtadh, próiseas gnó a athrú, úsáideoir a fhíordheimhniú, íocaíocht a thionscnamh, soláthraí a ghlaoch nó tacú le seirbhís rialáilte, baineann sé le samhail fianaise an ISMS.
Cén fáth gur ceist Bhoird anois é rialachas APIanna
Déanann NIS2 freagracht de chuid an chomhlachta bainistíochta de rialachas cibearshlándála. Ceanglaíonn Article 20 ar chomhlachtaí bainistíochta bearta bainistíochta riosca cibearshlándála a fhaomhadh, maoirseacht a dhéanamh ar a gcur chun feidhme agus oiliúint a fháil ionas gur féidir leo rioscaí cibear agus a dtionchar ar sheirbhísí a thuiscint. Ceanglaíonn Article 21 bearta teicniúla, oibríochtúla agus eagraíochtúla cuí agus comhréireacha, lena n-áirítear anailís riosca, beartais slándála, láimhseáil teagmhas, leanúnachas gnó, slándáil slabhra soláthair, soláthar agus forbairt shlán, láimhseáil leochaileachtaí, measúnú éifeachtachta, sláinteachas cibear, cripteagrafaíocht, rialú rochtana, bainistíocht sócmhainní agus fíordheimhniú ilfhachtóiriúil nó leanúnach de réir mar is iomchuí.
Maidir le rialachas APIanna, ciallaíonn sé sin go bhféadfadh APIanna poiblí, APIanna comhpháirtithe, APIanna riarthóra agus APIanna inmheánacha micrisheirbhísí a bheith laistigh de sheachadadh seirbhíse rialáilte. Is féidir le NIS2 feidhm a bheith aige maidir le soláthraithe seirbhísí ríomhaireachta néil, soláthraithe seirbhíse ionad sonraí, líonraí seachadta inneachair, soláthraithe seirbhísí iontaobhais, líonraí agus seirbhísí poiblí cumarsáide leictreonaí, agus soláthraithe bainistíochta seirbhíse TFC amhail MSPanna agus MSSPanna, ag brath ar earnáil, méid, criticiúlacht agus aicmiú an Bhallstáit.
Cuireann DORA lionsa earnála airgeadais leis. Tá feidhm aige ón 17 Eanáir 2025 agus bunaíonn sé ceanglais aonfhoirmeacha maidir le bainistíocht riosca TFC, tuairisciú teagmhas a bhaineann le TFC, tástáil athléimneachta oibríochtúla digití, comhroinnt faisnéise agus bainistíocht riosca tríú páirtí TFC. Ceanglaíonn Article 5 ar an gcomhlacht bainistíochta an creat bainistíochta riosca TFC a shainiú, a fhaomhadh, maoirseacht a dhéanamh air agus fanacht freagrach as. Ceanglaíonn Article 8 sainaithint, aicmiú agus doiciméadú feidhmeanna gnó a fhaigheann tacaíocht ó TFC, sócmhainní faisnéise, sócmhainní TFC, spleáchais, próisis a fhaigheann tacaíocht ó thríú páirtithe, sócmhainní criticiúla, fardail agus riosca TFC oidhreachta.
I dtéarmaí APIanna, ní críochphointe amháin é API tionscnaimh íocaíochta, API scórála calaoise, API ionduchtaithe custaiméirí nó API KYC seachfhoinsithe. Is sócmhainn TFC agus spleáchas é a thacaíonn le feidhm ghnó.
Comhlánaíonn GDPR an pictiúr. Féadfaidh APIanna a tharchuireann aitheantóirí, sonraí cuntais, aitheantais gléis, sonraí teiliméadrachta iompraíochta, bithmhéadracht, sonraí a bhaineann le sláinte nó próifílí airgeadais sonraí pearsanta a phróiseáil. Ceanglaíonn prionsabal cuntasachta GDPR ar rialaitheoirí comhlíonadh a léiriú maidir le dlíthiúlacht, teorannú cuspóra, íoslaghdú sonraí, teorannú stórála, sláine agus rúndacht. Ceanglaíonn Article 32 slándáil na próiseála, agus braitheann Articles 33 agus 34 ar fhianaise iontaofa nuair a tharlaíonn sárú sonraí pearsanta.
Ní gá don Bhord gabhálacha paicéad a fheiceáil, ach teastaíonn muinín uaidh go bhfuil a fhios ag an eagraíocht cé na APIanna atá tábhachtach, cad iad na sonraí a láimhseálann siad, cé na soláthraithe a mbraitheann siad orthu, conas a choisctear mí-úsáid, conas a bhraitear teagmhais agus conas is féidir comhlíonadh a léiriú.
Tosaigh leis an bhfardal APIanna
Tosaíonn formhór na dteipeanna API mar theipeanna fardail. Ritheann inneall cúil móibíleach díchoimisiúnaithe fós sa timpeallacht táirgthe. Éiríonn comhtháthú sealadach comhpháirtí buan. Nochtann feidhm néil críochphointe nua. Éiríonn API inmheánach inrochtana ón idirlíon tar éis athrú ar chothromóir ualaigh. Ní fheictear aon cheann díobh sa CMDB, agus dá bhrí sin ní fhaigheann aon cheann díobh athbhreithniú fíordheimhnithe, caighdeáin logála, tairseacha teorannaithe rátaí, measúnú soláthraí ná aicmiú coinneála.
Is gnách go mbíonn an chéad cheist iniúchta simplí: “An féidir liom d’fhardal APIanna a fheiceáil?”
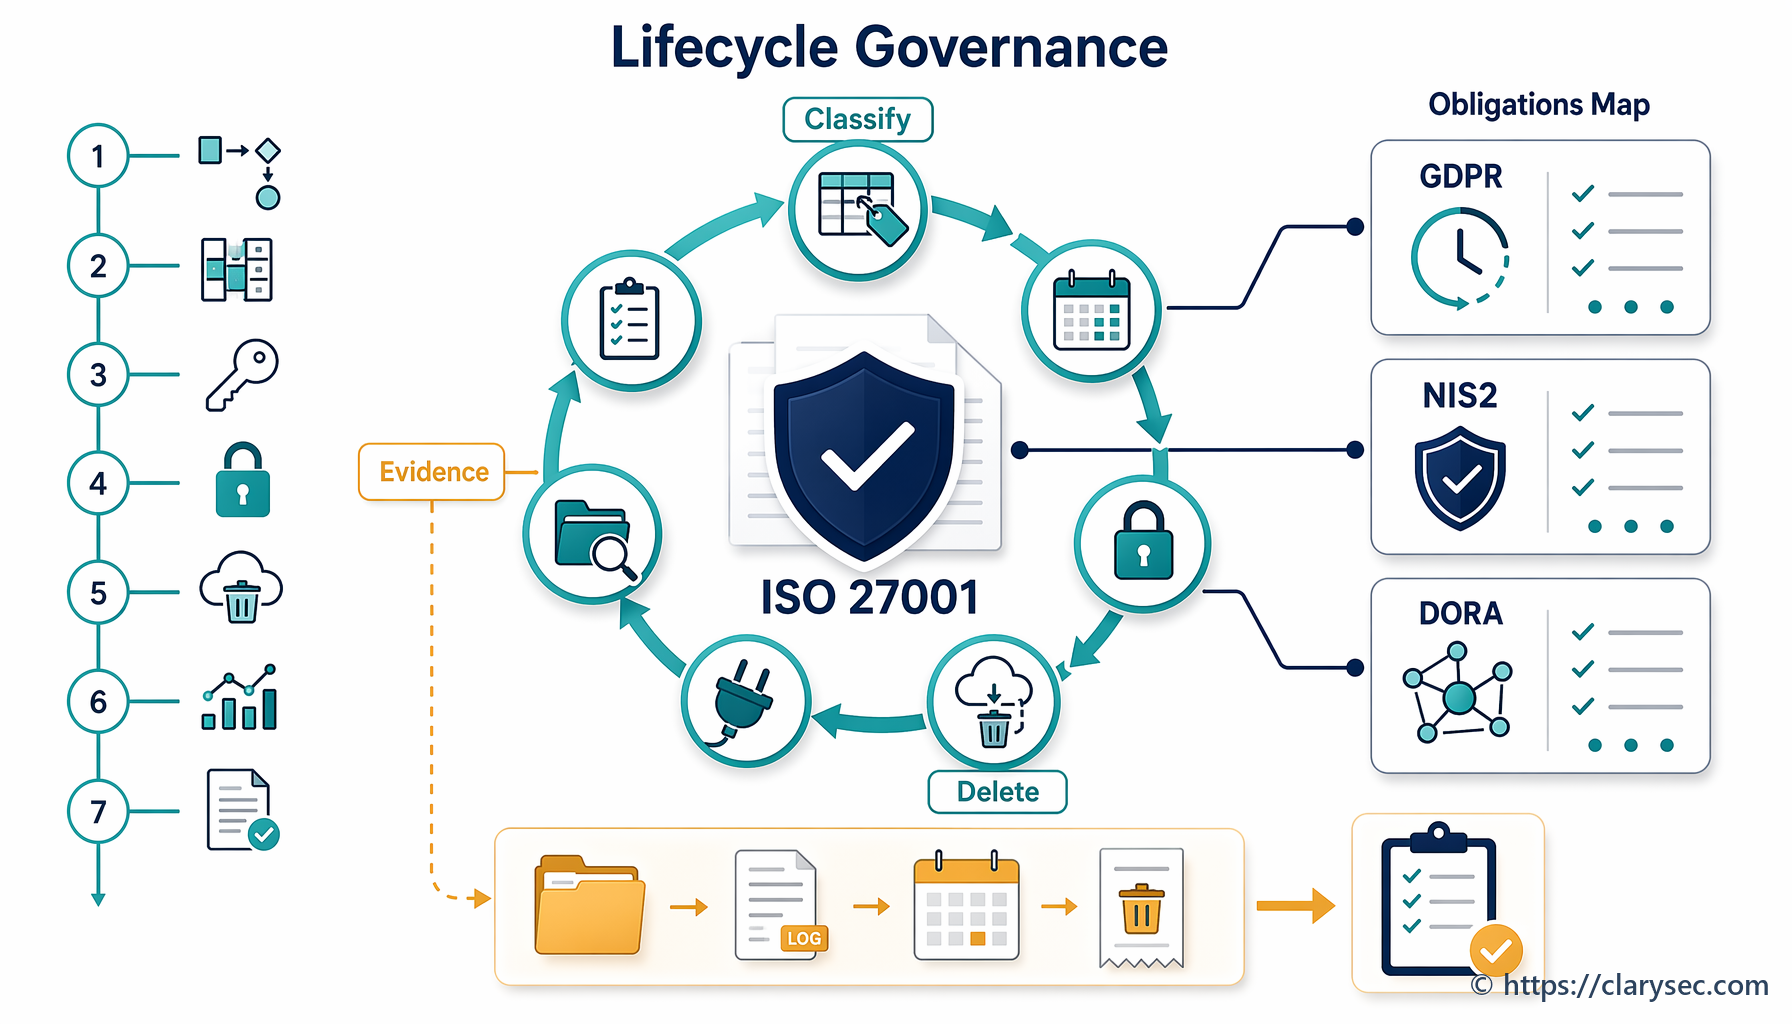
Láimhseálann Clarysec fardal APIanna mar chuid d’Fhardal Sócmhainní an ISMS. In Zenith Blueprint: Treochlár 30 céim d’iniúchóir Zenith Blueprint, sa chéim Rialuithe i bhFeidhm, Céim 22, míníonn an treoir do rialú 5.9 de ISO/IEC 27002:2022:
“Ní féidir le haon eagraíocht an rud nach bhfuil ar eolas aici a chosaint. Déanann Rialú 5.9 an prionsabal bunúsach seo foirmiúil, trína cheangal go mbunófar agus go gcoinneofar fardal cothrom le dáta de gach sócmhainn faisnéise agus ghaolmhar atá ábhartha don ISMS.”
Cuimsíonn an chéim chéanna sócmhainní loighciúla amhail “cuntais úsáideora, dintiúir, eochracha, ceadúnais bhogearraí, APIanna” agus sócmhainní a bhaineann le seirbhísí amhail ardáin SaaS agus stóráil sheachfhoinsithe. Tugann Zenith Blueprint “lárchóras néarógach an ISMS” ar an bhfardal toisc go dtugann sé eolas do sholáthar rochtana, criptiú, cúltaca, logáil, aicmiú agus coinneáil.
Déanann Beartas Bainistíochta Sócmhainní fiontair Clarysec Beartas Bainistíochta Sócmhainní ceanglas rialachais de seo:
“Ní mór don Bhainisteoir Sócmhainní TF fardal cuimsitheach agus lárnaithe sócmhainní a choinneáil, a chumhdaíonn gach sócmhainn faisnéise a úsáideann an eagraíocht nó atá nasctha léi.”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.1.
Do FGBManna, cuimsíonn Beartas Bainistíochta Sócmhainní - FGBM Clarysec Beartas Bainistíochta Sócmhainní - FGBM sócmhainní digiteacha atá ábhartha do APIanna go sainráite:
“Dintiúir agus seirbhísí digiteacha: ainmneacha fearainn, teastais dhigiteacha, eochracha API, cuntais ríomhphoist, logálacha isteach néil”
Ón rannán “Raon feidhme”, clásal beartais 2.2.4.
Tá tábhacht leis an bhfrása sin. In go leor iniúchtaí, feictear an críochphointe API i dtairseach, feictear an tóicín i mboghta rúin, feictear an deimhniú i gcuntas néil agus feictear an sreabhadh sonraí i dtaifead príobháideachais. Ceanglaíonn fardal APIanna atá inchosanta iad sin le chéile.
| Réimse fardail | Cén fáth a mbíonn suim ag iniúchóirí ann | Sampla fianaise |
|---|---|---|
| Ainm agus críochphointe API | Cruthaíonn sé go bhfuil an API aitheanta agus laistigh den raon feidhme | Easpórtáil catalóige API, liosta bealaí tairseach, clár seirbhíse |
| Úinéir agus próiseas gnó | Ceanglaíonn sé cuntasacht le tionchar gnó | RACI, faomhadh úinéara córais, léarscáil phróisis |
| Aicmiú sonraí agus stádas sonraí pearsanta | Tacaíonn sé le GDPR agus le cóireáil riosca ISO 27001 | Fardal sonraí, scagadh DPIA, taifead aicmithe |
| Modh fíordheimhnithe | Taispeánann sé dearadh rialaithe rochtana | Liosta cliant OAuth, cumraíocht mTLS, beartas tóicín |
| Teorainn ráta agus rialú mí-úsáide | Taispeánann sé athléimneacht i gcoinne mí-úsáid APIanna | Beartas tairseach, riail WAF, fianaise tástála |
| Ceanglais logála | Tacaíonn sé le brath, imscrúdú agus tuairisciú | Painéal SIEM, scéimre logaí, socrú coinneála |
| Spleáchas tríú páirtí | Tacaíonn sé le hionchais slabhra soláthair NIS2 agus DORA | Clár soláthraithe, clásal conartha, SLA |
| Criticiúlacht agus cuspóir athshlánaithe | Tacaíonn sé le pleanáil leanúnachais agus athléimneachta | BIA, taifead RTO/RPO, tástáil athléimneachta |
In Zenith Controls: An Treoir Tras-Chomhlíonta Zenith Controls, aicmítear rialú 5.9 de ISO/IEC 27002:2022, Fardal faisnéise agus sócmhainní gaolmhara eile, mar rialú coisctheach a thacaíonn le rúndacht, sláine agus infhaighteacht. Is é Identify a choincheap cibearshlándála, is í Bainistíocht Sócmhainní a chumas oibríochtúil, agus is iad Rialachas, Éiceachóras agus Cosaint a fhearainn slándála. Cuidíonn sé sin le hiniúchóirí fardal APIanna a fheiceáil mar rialú rialachais coisctheach, ní mar obair riaracháin.
Cruthaigh go bhfuil gach aitheantas API d’aon ghnó
Nuair atá an fardal ann, tá an chéad cheist eile intuartha: cé nó cad is féidir leis na APIanna seo a ghlaoch?
Fíordheimhníonn APIanna nua-aimseartha úsáideoirí daonna, aipeanna móibíleacha, cuntais seirbhíse, jabanna CI/CD, córais chomhpháirtithe, ualaí oibre, róbait, comhtháthuithe, píblínte sonraí agus ardáin tríú páirtí. Cruthaíonn eochracha API laga, tóicíní iompróra fadsaolacha, easpa mutual TLS, scóip OAuth róleathan agus rúin chruachódaithe nochtadh iniúchta.
Tugann Zenith Blueprint, sa chéim Rialuithe i bhFeidhm, Céim 19, aghaidh ar rialú 8.5 de ISO/IEC 27002:2022, Fíordheimhniú slán:
“Is é fíordheimhniú an chéad líne chosanta agus an líne is criticiúla idir gníomhaí bagartha agus do chórais, do shonraí agus do sheirbhísí. Má tá fíordheimhniú lag, is féidir gach rud eile — criptiú, faireachán, deighleogú — a sheachaint.”
Leagann an chéim chéanna béim ar fhíordheimhniú meaisín-go-meaisín. Ní mór eochracha, teastais agus tóicíní a chosaint go docht, níor cheart dintiúir a leabú i gcód, agus ba cheart bainistíocht rúin nó boghtaí a úsáid le haghaidh stóráil agus rothlú slán.
Tugann Beartas um Cheanglais Slándála Feidhmchlár fiontair Clarysec Beartas um Cheanglais Slándála Feidhmchlár é seo go díreach isteach i rialachas APIanna:
“Ní mór gach comhéadan ríomhchláraithe feidhmchlár (API), micrisheirbhís agus comhtháthú seachtrach a dhaingniú trí:”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.
Sonraíonn sé ansin:
“Cur chun feidhme fíordheimhnithe láidir, amhail OAuth 2.0 agus mutual TLS”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.1.
Do eagraíochtaí níos lú, soláthraíonn Beartas um Cheanglais Slándála Feidhmchlár - FGBM Clarysec Beartas um Cheanglais Slándála Feidhmchlár - FGBM an bhonnlíne:
“Rialuithe fíordheimhnithe: Ní mór d’fheidhmchláir fíordheimhniú láidir a chur i bhfeidhm, lena n-áirítear íos-neart pasfhocail, frithdhúnadh cuntais tar éis iarrachtaí teipthe agus teorainneacha ama seisiúin.”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.1.2.
Maidir le APIanna, tiontaigh na ceanglais seo ina bpacáiste fianaise fíordheimhnithe:
- Fardal APIanna scagtha de réir APIanna atá os comhair an idirlín, os comhair comhpháirtithe, riarthóra agus inmheánacha.
- Maitrís fhíordheimhnithe a thaispeánann OAuth 2.0, mTLS, iarratais shínithe, údaróirí tairseach nó aitheantas mogalra seirbhísí.
- Clár cliant agus scóip OAuth le húinéir, cuspóir, dáta éaga, faomhadh agus dáta an athbhreithnithe dheireanaigh.
- Fianaise bainistíochta rúin a thaispeánann stóráil, rochtain, rothlú agus cúlghairm.
- Athbhreithniú ar rochtain API phribhléideach do chríochphointí riarthóra agus do chuntais seirbhíse táirgthe.
- Logaí fíordheimhnithe ar theip orthu agus rialacha foláirimh.
- Torthaí tástála maidir le tóicín in easnamh, tóicín imithe in éag, lucht féachana mícheart, scóip mhícheart agus cásanna athsheinnte.
In Zenith Controls, mapáiltear rialú 8.5 de ISO/IEC 27002:2022, Fíordheimhniú slán, mar rialú coisctheach a thacaíonn le rúndacht, sláine agus infhaighteacht. Is é Protect a choincheap cibearshlándála, is í Bainistíocht Aitheantais agus Rochtana a chumas oibríochtúil, agus is é Cosaint a fhearann slándála.
Tacaíonn NIS2 Article 21 leis seo trí rialú rochtana, cripteagrafaíocht agus fíordheimhniú ilfhachtóiriúil nó leanúnach de réir mar is iomchuí. Tá DORA ag súil go gcoinneoidh eintitis airgeadais rialuithe a chosnaíonn barántúlacht, sláine, infhaighteacht agus rúndacht. Athraíonn GDPR Article 32 fíordheimhniú lag APIanna ina cheist slándála na próiseála, go háirithe nuair a nochtar sonraí pearsanta.
Láimhseáil teorannú rátaí mar fhianaise athléimneachta
Tá fíordheimhniú láidir riachtanach, ach ní leor é. Is féidir le cliant fíordheimhnithe API a mhí-úsáid fós. Úsáideann ionsaitheoirí APIanna le haghaidh credential stuffing, áireamhú, scríobadh, spraeáil tóicín, buamáil athshocruithe pasfhocail, mí-úsáid idirbheart agus ionsaithe séanta seirbhíse.
Ba ghnách breathnú ar theorannú rátaí mar ghné feidhmíochta. In 2026, is fianaise slándála, príobháideachais agus athléimneachta é.
Deir Beartas um Cheanglais Slándála Feidhmchlár Clarysec:
“Teorannú rátaí agus cosc ar mhí-úsáid”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.3.2.
Míníonn Zenith Blueprint, sa chéim Rialuithe i bhFeidhm, Céim 20, do rialú 8.26 de ISO/IEC 27002:2022, Ceanglais slándála feidhmchlár, go gcaithfidh ceanglais slándála feidhmchlár a bheith beacht agus inghníomhaithe. Fiafraíonn sé ar cheart d’fheidhmchlár a bheith athléimneach i gcoinne ionsaithe insteallta, logálacha isteach brúidiúla nó iarrachtaí séanta seirbhíse. Tugann sé freisin sampla sonrach API ina n-áireofaí bailíochtú tóicín rochtana agus sláintiú ionchuir in API nua, agus tugann sé faoi deara go bhféadfadh ardáin atá os comhair an phobail bailíochtú níos déine, anailís ar iompar úsáideoirí agus teorannú rátaí a éileamh.
Ba cheart do thaifead teorannaithe rátaí atá inchosanta ní hamháin a mhíniú go bhfuil throttling i bhfeidhm, ach cén fáth ar roghnaíodh na tairseacha, cé a d’fhaomh eisceachtaí agus conas a dhéantar faireachán ar fholáirimh.
| Aicme API | Cinneadh rialachais íosta | Fianaise le coinneáil |
|---|---|---|
| API poiblí neamhfhíordheimhnithe | Teorainneacha dochta IP, gléis nó seisiúin le brath róbat agus áirimh | Beartas tairseach, torthaí tástála, riail foláirimh |
| API custaiméara fíordheimhnithe | Cuótaí in aghaidh an úsáideora agus an tionónta bunaithe ar ghnáthúsáid | Bonnlíne úsáide, faomhadh tairsí, painéal faireacháin |
| API riarthóra | Tairseacha ísle le foláireamh rochtana pribhléideach agus láimhseáil eisceachta break-glass | Beartas API pribhléideach, foláireamh SIEM, athbhreithniú rochtana |
| API comhpháirtí | Cuóta conarthach le mTLS nó aitheantas cliant OAuth agus teagmhálaí uaschéimnithe | Conradh soláthraí, seicliosta ionduchtaithe, taifead cuóta |
| API seirbhíse inmheánach | Aitheantas seirbhíse le beartas mogalra, scoradán ciorcaid agus faireachán aimhrialtachta | Cumraíocht mogalra seirbhísí, léaráid ailtireachta |
Maidir le NIS2, tacaíonn sé seo le forbairt shlán, measúnú éifeachtachta, leanúnachas gnó agus cosc teagmhas. Maidir le DORA, ceanglaíonn teorannú rátaí le bainistíocht riosca TFC, brath neamhrialtachtaí, tástáil athléimneachta agus leanúnachas feidhmeanna criticiúla nó tábhachtacha. Maidir le GDPR, tacaíonn sé le híoslaghdú sonraí agus cosaint i gcoinne rochtain iomarcach nó neamhdhleathach, go háirithe nuair a d’fhéadfadh scríobadh API sonraí pearsanta a nochtadh.
Déan ciseal fianaise den logáil
Nuair a tharlaíonn teagmhas API, ní hí an chéad fhíorcheist “An bhfuil SIEM agat?” Is í an cheist: “An féidir leat an méid a tharla a atógáil?”
Ba cheart do logaí API teipeanna fíordheimhnithe, diúltuithe údaraithe, éilimh tóicín, aitheantas cliant, foinse, críochphointe, modh, toradh iarratais, athruithe riaracháin, rochtain sonraí ardriosca, imeachtaí teorannaithe rátaí, toirt neamhghnách, athruithe cumraíochta agus earráidí atá ábhartha don tslándáil a ghabháil. Ní mór dóibh freisin rúin, tóicíní iompróra nó sonraí pearsanta nach bhfuil gá leo a sheachaint.
Deir Zenith Blueprint, sa chéim Rialuithe i bhFeidhm, Céim 19, do rialú 8.15 de ISO/IEC 27002:2022, Logáil:
“Is í an logáil cuisle aon timpeallachta TF sláine. Gan í, fanann teagmhais dofheicthe, imíonn cuntasacht, agus téann caidrimh chúise agus éifeachta as radharc.”
Míníonn sé freisin go mbaineann logáil le hinrianaitheacht, agus go gcaithfear logaí úsáideacha a stóráil go slán, faireachán a dhéanamh orthu, iad a athbhreithniú agus iad a chosaint ar chur isteach.
Ceanglaíonn Beartas um Cheanglais Slándála Feidhmchlár - FGBM Clarysec:
“Logáil iniúchta: Ní mór d’fheidhmchláir imeachtaí fíordheimhnithe a logáil (logálacha isteach, logálacha amach agus iarrachtaí teipthe), rochtain ar shonraí agus athruithe riaracháin.”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.1.7.
Bunaíonn Beartas Logála agus Faireacháin - FGBM Clarysec Beartas Logála agus Faireacháin - FGBM catagóir rialachais na logála:
“Cineálacha logaí riachtanacha”
Ón rannán “Ceanglais rialachais”, clásal beartais 5.4.
Maidir le APIanna i dtimpeallacht néil, treisíonn Beartas Úsáide Néil fiontair Clarysec Beartas Úsáide Néil an ceanglas:
“Ní mór do logaí na nithe seo a ghabháil:”
Ón rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.5.2.
In Zenith Controls, mapáiltear rialú 8.15 de ISO/IEC 27002:2022, Logáil, mar rialú braite a thacaíonn le rúndacht, sláine agus infhaighteacht. Is é Detect a choincheap cibearshlándála, is í Bainistíocht Imeachtaí Slándála Faisnéise a chumas oibríochtúil, agus is iad Cosaint agus Cosaint Ghníomhach a fhearainn slándála. Déanann sé sin droichead idir beartas agus fianaise den logáil.
Éilíonn NIS2 Article 23 tuairisciú céimnithe ar theagmhais shuntasacha: réamhrabhadh laistigh de 24 uair an chloig ó bheith feasach, fógra teagmhais laistigh de 72 uair an chloig, tuarascálacha idirmheánacha má iarrtar iad agus tuarascáil deiridh laistigh de mhí amháin tar éis an fhógra. Maidir le soláthraithe seirbhísí iontaobhais lena mbaineann i soláthar seirbhísí iontaobhais, tá fógra laistigh de 24 uair an chloig ó bheith feasach riachtanach.
Éilíonn DORA Articles 17 to 19 bainistíocht teagmhas a bhaineann le TFC le táscairí réamhrabhaidh, aicmiú déine agus criticiúlachta, uaschéimniú, logáil, obair leantach ar anailís bunchúise agus tuairisciú ar mhórtheagmhais a bhaineann le TFC trí thuairiscí tosaigh, idirmheánacha agus deiridh. Braitheann measúnú sáraithe GDPR ar logaí freisin chun a chinneadh ar rochtain ar shonraí pearsanta, cé na daoine aonair lena mbaineann agus an gcuirtear dualgais fógra i ngníomh.
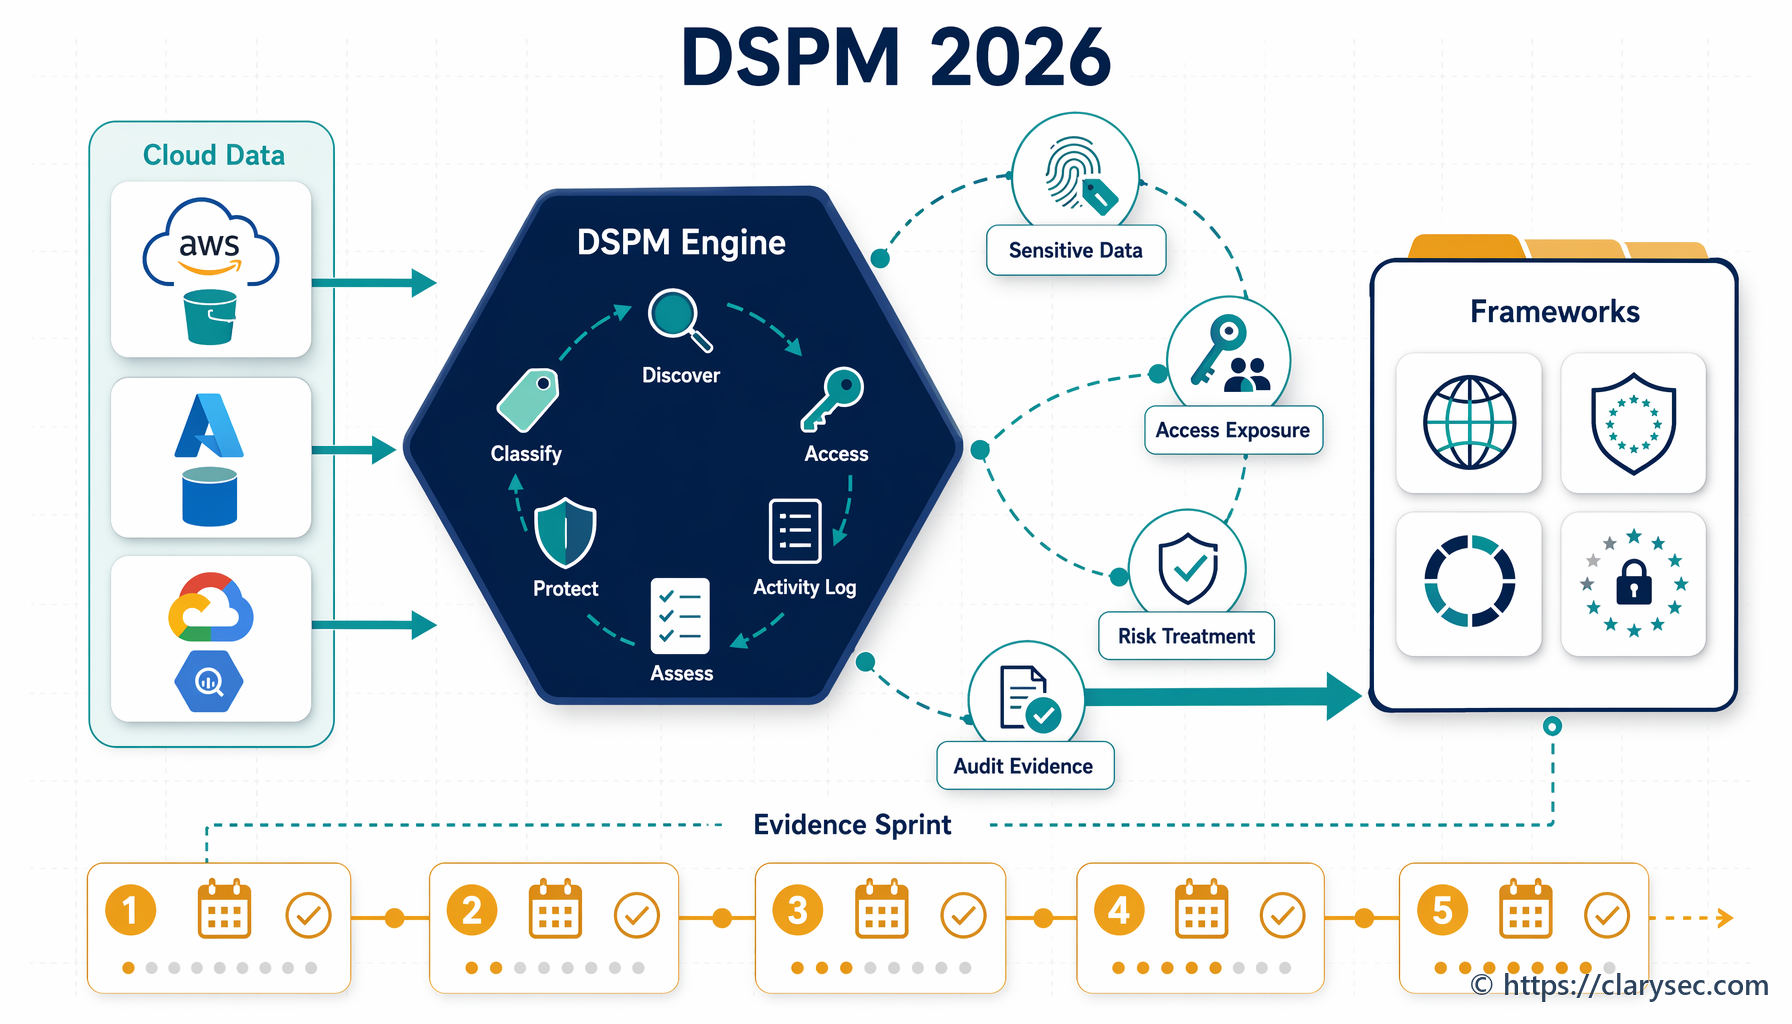
Tóg pacáiste fianaise API i gcúig lá oibre
Ní hé sprioc sprint ghasta gach ceist slándála APIanna a réiteach in aon seachtain amháin. Is é an sprioc bonnlíne inchosanta a chruthú, bearnaí a shainaithint agus cóireáil riosca a thosú.
Lá 1: bunaigh an clár APIanna
Easpórtáil bealaí ó thairseacha API, mogalra seirbhísí, cothromóirí ualaigh néil, feidhmeanna gan fhreastalaí, stórtha OpenAPI agus léirithe imscartha CI/CD. Normalú iad i gclár APIanna amháin le críochphointe, timpeallacht, úinéir, próiseas gnó, aicmiú sonraí, táscaire sonraí pearsanta, modh fíordheimhnithe, teorainn ráta, stádas logála, spleáchas soláthraí, criticiúlacht agus dáta an athbhreithnithe dheireanaigh.
Úsáid clásal 6.1.1 den Bheartas Bainistíochta Sócmhainní agus Céim 22 de Zenith Blueprint mar ancaire rialachais.
Lá 2: aicmigh bearnaí fíordheimhnithe
Cruthaigh maitrís fhíordheimhnithe. Marcáil APIanna a úsáideann eochracha API statacha, tóicíní fadsaolacha, gan bailíochtú lucht féachana, gan bailíochtú scóip, easpa mTLS do chomhtháthuithe comhpháirtithe, cuntais seirbhíse chomhroinnte nó fianaise rothlaithe in easnamh.
Mapáil na fionnachtana chuig clásal 5.3.1 den Bheartas um Cheanglais Slándála Feidhmchlár agus Céim 19 de Zenith Blueprint. Taifead gach bearna mar riosca le húinéir, conair chóireála agus spriocdháta.
Lá 3: cruthaigh teorannú rátaí agus rialuithe mí-úsáide
Maidir le APIanna poiblí, comhpháirtithe agus riarthóra, gabh beartais tairseach, rialacha WAF, rialuithe róbat, socruithe cuóta agus tairseacha foláirimh. I gcás nach bhfuil rialuithe ann, taifead rialuithe cúitimh nó cóireáil riosca oscailte.
Úsáid clásal 5.3.2 den Bheartas um Cheanglais Slándála Feidhmchlár mar údarás beartais. Maidir le APIanna criticiúla, ceangail tairseacha le tionchar seirbhíse, dochar do chustaiméirí agus ionchais athléimneachta DORA nó NIS2.
Lá 4: bailíochtaigh clúdach logála
Samplaigh logaí d’APIanna ardriosca. Deimhnigh go ngabhann logaí fíordheimhniú rathúil, fíordheimhniú teipthe, diúltú údaraithe, rochtain sonraí, athrú riaracháin, imeacht teorannaithe rátaí, aitheantas foinse agus aitheantas comhghaolaithe. Fíoraigh sioncrónú ama, coinneáil, rialú rochtana agus cosaint ar chur isteach.
Má tá tóicíní, rúin nó sonraí pearsanta iomarcacha i logaí, ardaigh míreanna leigheasacha príobháideachais agus slándála.
Lá 5: seachad an pacáiste freagartha iniúchta
Seachad tacar fianaise gonta:
- Easpórtáil fardail APIanna agus achoimre úinéireachta.
- Clár rioscaí API le plean cóireála.
- Maitrís fhíordheimhnithe agus fianaise athbhreithnithe tóicín.
- Fianaise teorannaithe rátaí agus eisceachtaí formheasta.
- Tuarascáil clúdaigh logála agus seatanna scáileáin de phainéal SIEM.
- Playbook aicmithe teagmhais do mhí-úsáid API.
- Mapáil thras-chomhlíonta chuig amhairc iniúchta atá ailínithe le ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 agus COBIT.
Is é an t-athrú tábhachtach ná go bhfuil scéal rialaithe ag gach déantán. Tacaíonn an clár APIanna le bainistíocht sócmhainní. Tacaíonn fíordheimhniú le rialú rochtana. Tacaíonn teorainneacha ráta le slándáil feidhmchlár agus athléimneacht. Tacaíonn logaí le brath, freagairt do theagmhais agus cuntasacht.
Mapáil thras-chomhlíonta do rialachas APIanna
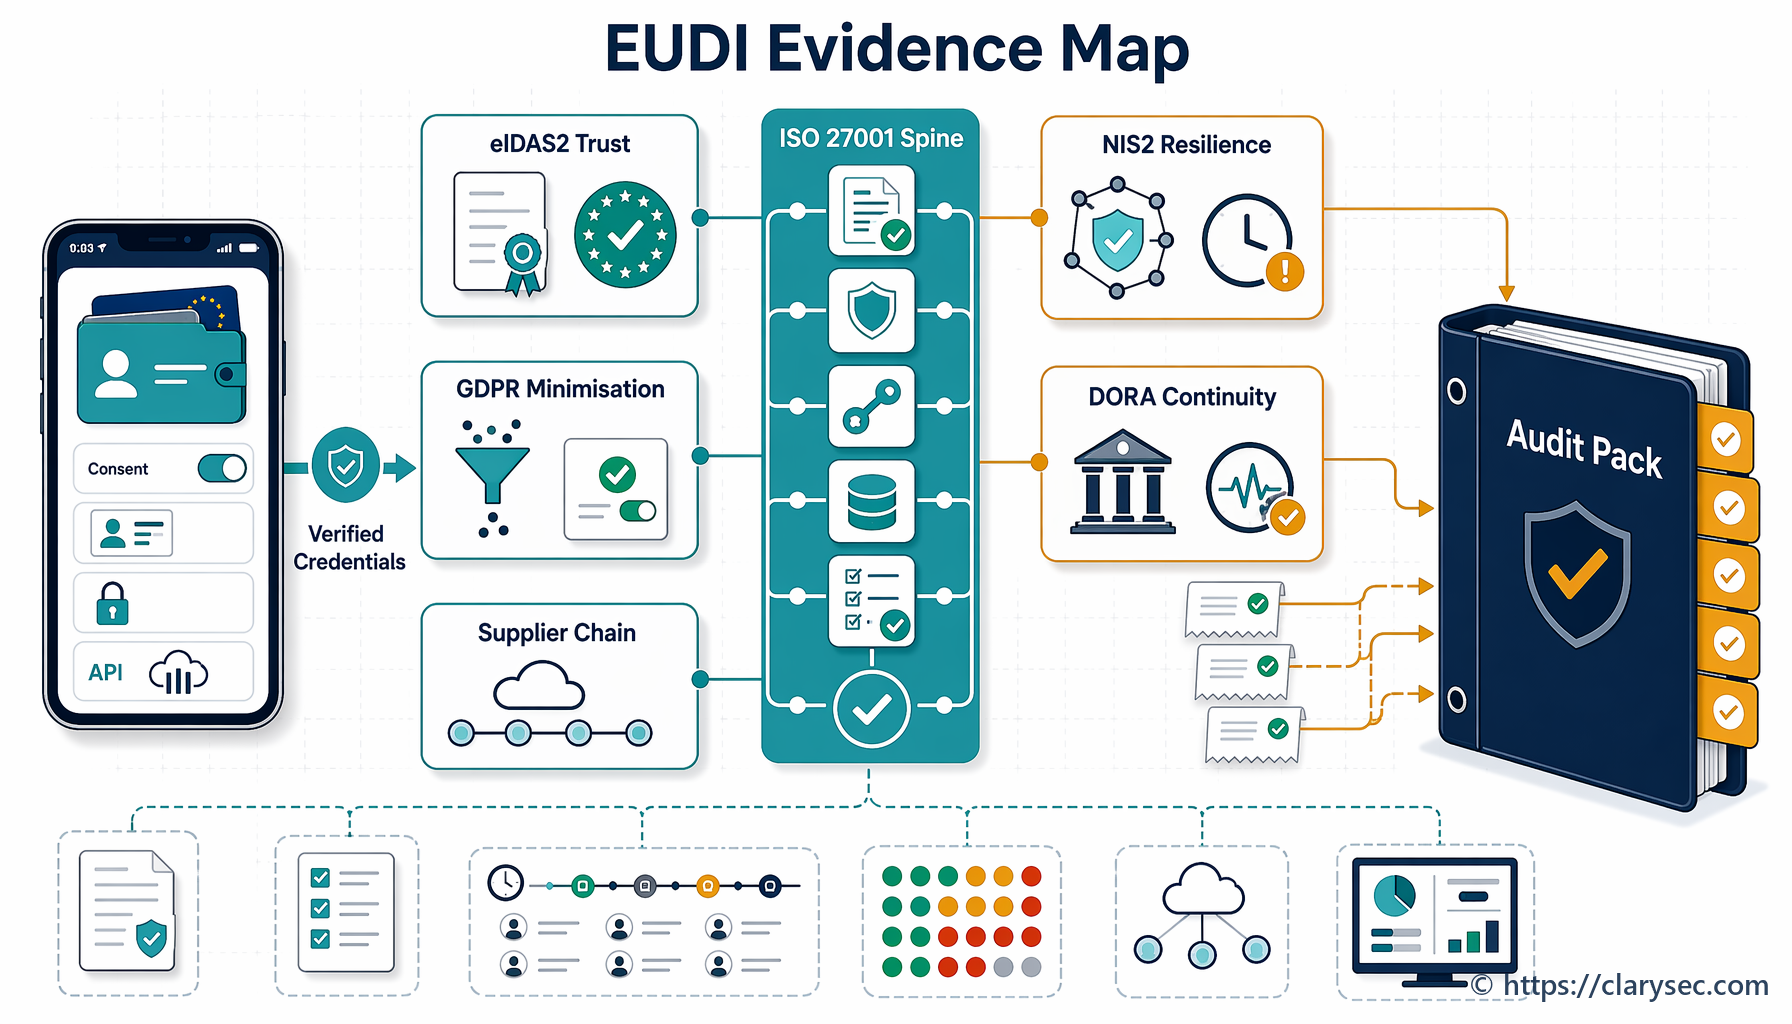
Is é an botún is mó ná tacair fianaise ar leith a thógáil do gach creat. Oibríonn rialachas APIanna níos fearr mar shamhail rialaithe amháin le hamhairc rialála iolracha.
| Réimse rialachais API | Amharc fianaise ISO/IEC 27001:2022 | Amharc NIS2 | Amharc DORA | Amharc GDPR | Amharc NIST CSF 2.0 |
|---|---|---|---|---|---|
| Fardal APIanna | Raon feidhme ISMS, fardal sócmhainní, measúnú riosca agus Ráiteas Infheidhmeachta | Bainistíocht sócmhainní agus anailís riosca faoi Article 21 | Sainaithint sócmhainní TFC, spleáchais agus feidhmeanna criticiúla faoi Article 8 | Cuntasacht, taifid phróiseála agus tacaíocht do chosaint sonraí trí dhearadh | Torthaí GOVERN agus IDENTIFY |
| Fíordheimhniú | Fíordheimhniú slán Iarscríbhinn A, rialú rochtana agus láimhseáil rúin | Rialú rochtana, cripteagrafaíocht agus MFA nó fíordheimhniú leanúnach de réir mar is iomchuí | Bearta cosanta agus coiscthe do chórais agus sonraí TFC | Sláine agus rúndacht, slándáil na próiseála faoi Article 32 | Torthaí PROTECT d’aitheantas agus do rochtain shlán |
| Teorannú rátaí | Ceanglais slándála feidhmchlár, forbairt shlán agus rialú oibríochtúil | Forbairt shlán, measúnú éifeachtachta, leanúnachas agus cosc teagmhas | Brath neamhrialtachtaí, tástáil athléimneachta agus leanúnachas feidhmeanna criticiúla | Íoslaghdú sonraí agus cosc ar rochtain iomarcach nó neamhdhleathach | Torthaí PROTECT agus DETECT |
| Logáil | Logáil, faireachán, fianaise teagmhais agus iniúchthacht | Tacaíocht do láimhseáil teagmhas agus do thuairisciú teagmhas suntasach faoi Article 23 | Bainistíocht teagmhas TFC, aicmiú, tuairisciú agus ceachtanna foghlamtha faoi Articles 17 to 19 | Measúnú sáraithe, cuntasacht agus fianaise fógra | Torthaí DETECT, RESPOND agus RECOVER |
| Spleáchas API tríú páirtí | Caidrimh soláthraithe, próisis arna soláthar go seachtrach agus cóireáil riosca | Slándáil slabhra soláthair faoi Article 21 | Bainistíocht riosca tríú páirtí TFC agus maoirseacht ar spleáchas criticiúil | Cuntasacht próiseálaí agus coimircí conarthacha | Torthaí GOVERN maidir le bainistíocht riosca slabhra soláthair |
Soláthraíonn ISO/IEC 27001:2022 an córas bainistíochta a choinníonn an fhianaise le chéile. Ceanglaíonn clásail 4.1 go 4.4 ar an eagraíocht comhthéacs agus raon feidhme an ISMS a shainiú, lena n-áirítear páirtithe leasmhara, oibleagáidí dlíthiúla, rialála agus conarthacha, agus comhéadain nó spleáchais le heagraíochtaí eile. Cuireann clásail 5.1 go 5.3 cuntasacht ar an ardbhainistíocht. Cruthaíonn clásail 6.1.1 go 6.1.3 an próiseas measúnaithe riosca, cóireála riosca agus Ráitis Infheidhmeachta. Éilíonn clásal 8.1 pleanáil agus rialú oibríochtúil, lena n-áirítear rialú ar phróisis, táirgí nó seirbhísí a sholáthraítear go seachtrach agus atá ábhartha don ISMS.
Maidir le rialachas APIanna, ciallaíonn sé seo nach bhfuil API íocaíochta tríú páirtí, API aitheantais néil nó API braite calaoise seachfhoinsithe lasmuigh den chomhlíonadh toisc gur seachtrach é. Is comhéadan agus spleáchas é nach mór a chur sa raon feidhme, a mheasúnú ó thaobh riosca de agus a rialú.
Cuireann NIST CSF 2.0 amharc feidhmiúcháin úsáideach leis. Cabhraíonn a fheidhm GOVERN le heagraíochtaí ionchais páirtithe leasmhara, oibleagáidí dlíthiúla, goile riosca agus riosca slabhra soláthair a shainiú. Tacaíonn a chur chuige Próifílí le Próifíl Reatha, Próifíl Spriocdhírithe, plean bearna tosaíochtaithe agus timthriall feabhsaithe leanúnaigh. Sin go díreach an chaoi ar cheart sprint rialachais APIanna a oibriú.
Is féidir le COBIT 2019 tacú leis an lionsa bainistíochta trí rialuithe API a cheangal le cuspóirí rialachais, úinéireacht rialaithe, leanúnachas seirbhíse, faireachán slándála, tuairisciú riosca agus rianú saincheisteanna. Ní hé an príomhphointe APIanna a bhrú isteach i gcreat amháin, ach a thaispeáint go bhfreagraíonn samhail fianaise amháin ceisteanna dearbhaithe iolracha.
Conas a thástálann iniúchóirí rialachas APIanna
Tuarann clár láidir lionsa an iniúchóra. Tástálfar an fhianaise chéanna ar bhealaí éagsúla ag brath ar an gcreat.
| Lionsa iniúchóra | Ceist iniúchta tipiciúil | Fianaise a fhreagraíonn go maith |
|---|---|---|
| Iniúchóir ISO/IEC 27001:2022 | An bhfuil APIanna san áireamh i raon feidhme ISMS, sa mheasúnú riosca, sa fardal sócmhainní agus sa Ráiteas Infheidhmeachta? | Clár API, ráiteas raon feidhme, measúnú riosca, mapáil SoA, clásail bheartais, taifead iniúchta inmheánaigh |
| Measúnóir atá dírithe ar NIST | An bhfuil próifíl reatha agus próifíl spriocdhírithe slándála APIanna ann le bearnaí tosaíochtaithe? | Próifíl Reatha, Próifíl Spriocdhírithe, POA&M, clár rioscaí, cinntí rialachais |
| Iniúchóir COBIT nó ISACA | An bhfuil rialuithe API faoi rialachas, faoi fhaireachán agus á dtomhas mar chuid de chuspóirí TF fiontair? | Úinéireacht rialaithe, méadrachtaí, fianaise athbhreithnithe logaí, tuairisciú bainistíochta, rianú saincheisteanna |
| Athbhreithneoir NIS2 | An féidir leis an mbainistíocht faomhadh, maoirseacht agus bearta comhréireacha a léiriú d’APIanna a mbíonn tionchar acu ar sheirbhísí? | Tuairisciú don Bhord, faomhadh beartais, mapáil Article 21, playbook tuairiscithe teagmhais |
| Athbhreithneoir DORA | An bhfuil APIanna a thacaíonn le feidhmeanna criticiúla nó tábhachtacha fardalaithe, tástáilte, faoi fhaireachán agus clúdaithe ag bainistíocht riosca tríú páirtí TFC? | Clár criticiúlachta, tástálacha athléimneachta, clár tríú páirtithe, aicmiú teagmhais, fianaise leanúnachais |
| Athbhreithneoir príobháideachais GDPR | An féidir leis an eagraíocht próiseáil dhleathach, theoranta agus shlán trí APIanna a léiriú? | Taifid sreafa sonraí, scagadh DPIA, logaí rochtana, rialuithe íoslaghdaithe, nós imeachta measúnaithe sáraithe |
Molann Clarysec triantánú fianaise. Ná taispeáin an beartas amháin. Taispeáin an beartas, fianaise cur chun feidhme agus fianaise oibríochta.
Mar shampla:
- Beartas: Ní mór do APIanna OAuth 2.0 nó mTLS a úsáid de réir mar is iomchuí.
- Cumraíocht: Taispeánann bealach tairseach API bailíochtú JWT agus lucht féachana ceadaithe.
- Fianaise oibríochta: Tá iarrachtaí tóicín teipthe logáilte agus tá foláireamh gníomhach.
- Fianaise athbhreithnithe: Críochnaíodh athbhreithniú cliant OAuth le síniú úinéara.
- Fianaise riosca: Tá rialuithe cúitimh agus spriocdháta cóireála ag eisceacht API oidhreachta.
Tá sé seo i bhfad níos láidre ná freagairt atá bunaithe ar sheatanna scáileáin amháin.
Gaistí coitianta i rialachas APIanna
Ní hé an fhadhb is coitianta go bhfuil APIanna go hiomlán neamhurraithe. Is í an fhadhb go bhfuil an tslándáil neamh-chomhsheasmhach.
Úsáideann foireann amháin scóip OAuth go maith; úsáideann foireann eile eochair API chomhroinnte. Logálann seirbhís amháin rochtain ar shonraí; ní logálann seirbhís eile ach earráidí freastalaí. Tá mTLS ag comhtháthú comhpháirtí amháin; braitheann ceann eile ar thóicín iompróra fadsaolach. Tá teorainneacha ráta ann do chríochphointí poiblí, ach ní d’APIanna custaiméara fíordheimhnithe ina bhféadfadh scríobadh tarlú. Liostaíonn an CMDB an feidhmchlár, ach ní a APIanna, tóicíní, teastais, catagóirí sonraí ná soláthraithe.
Áirítear ar ghaistí athfhillteacha:
- APIanna scátha imscartha trí fheidhmeanna gan fhreastalaí nó bealaí tástála sealadacha.
- Eochracha API stóráilte in athróga CI/CD gan rothlú doiciméadaithe.
- Logáil a ghabhann tóicíní, rúin nó sonraí pearsanta nach bhfuil gá leo.
- Gan aon aitheantas comhghaolaithe thar logaí tairseach, feidhmchláir agus bunachair shonraí.
- Eisceachtaí teorannaithe rátaí tugtha go neamhfhoirmiúil do chustaiméirí móra.
- APIanna comhpháirtithe gan fhógra teagmhais conarthach nó cearta iniúchta.
- Gan aon aicmiú teagmhais sonrach do APIanna maidir le háireamhú, scríobadh nó mí-úsáid tóicín.
- Gan aon mhapáil idir sreafaí sonraí API agus taifid phróiseála GDPR.
- Tástáil slándála dírithe ar an gcomhéadan gréasáin agus APIanna fós gan tástáil.
- Tuarascálacha Boird ag taispeáint “slándáil feidhmchlár” gan mhéadrachtaí riosca atá sonrach do APIanna.
Is fadhbanna intuaslagtha iad seo, ach amháin má láimhseálann an eagraíocht rialachas APIanna mar fhearann rialaithe bainistithe.
Tiontaigh slándáil APIanna ina rialachas atá réidh don iniúchadh
Má iarrann do chéad iniúchadh eile fianaise slándála APIanna, ná tosaigh trí seatanna scáileáin randamacha a bhailiú. Tosaigh leis an scéal rialaithe.
Is féidir le Clarysec cabhrú leat é a thógáil le:
- Zenith Blueprint Zenith Blueprint chun cur chun feidhme a struchtúrú ar fud fardal sócmhainní, fíordheimhniú slán, ceanglais slándála feidhmchlár agus logáil.
- Zenith Controls Zenith Controls chun rialuithe ISO/IEC 27002:2022 amhail 5.9, 8.5, 8.15 agus 8.26 a mhapáil chuig ionchais thras-chomhlíonta agus peirspictíochtaí iniúchta.
- Beartais Clarysec lena n-áirítear Beartas Bainistíochta Sócmhainní Beartas Bainistíochta Sócmhainní, Beartas um Cheanglais Slándála Feidhmchlár Beartas um Cheanglais Slándála Feidhmchlár, Beartas Úsáide Néil Beartas Úsáide Néil, Beartas Bainistíochta Sócmhainní - FGBM Beartas Bainistíochta Sócmhainní - FGBM, Beartas um Cheanglais Slándála Feidhmchlár - FGBM Beartas um Cheanglais Slándála Feidhmchlár - FGBM agus Beartas Logála agus Faireacháin - FGBM Beartas Logála agus Faireacháin - FGBM.
Céim phraiticiúil eile is ea Clarysec API Governance Evidence Sprint a rith: fardalaigh do APIanna, aicmigh fíordheimhniú, fíoraigh teorannú rátaí, bailíochtaigh logáil, mapáil spleáchais tríú páirtí agus táirg pacáiste fianaise atá réidh do ISO 27001 le hamhairc iniúchta atá ailínithe le NIS2, DORA, GDPR, NIST CSF 2.0 agus COBIT.
Is iad APIanna an áit a dtagann loighic ghnó, sonraí custaiméirí agus spleáchais tríú páirtí le chéile. In 2026, tá níos mó ná cosaint theicniúil tuillte acu. Teastaíonn rialachas uathu atá in ann seasamh in iniúchadh, tacú le freagairt rialála agus cabhrú le d’fhoirne mí-úsáid a bhrath sula mbraitheann custaiméirí í.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council