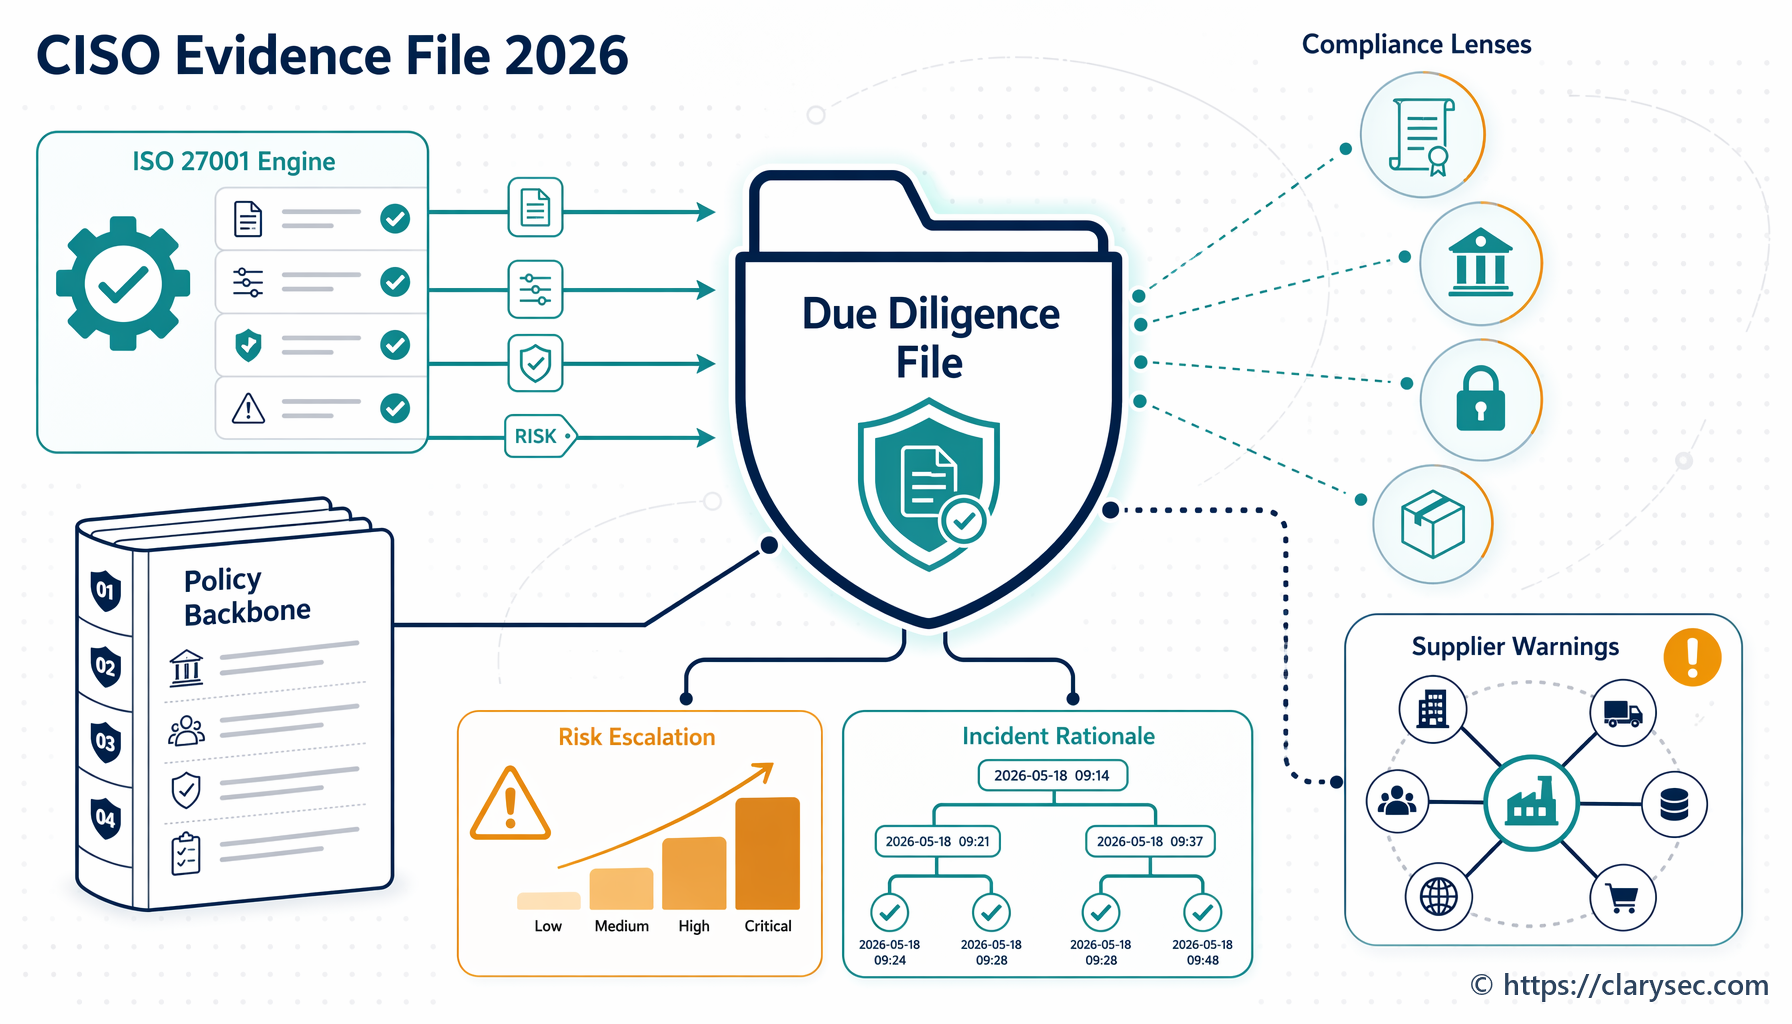
Treoir 2026 ar Chlár Oibleagáidí Comhlíontachta Cibearshlándála

Bhí fiche nóiméad fágtha ag Maria, CISO ardáin fintech a bhí ag fás go tapa, sula ndúnfaí pacáiste ráithiúil an bhoird. Bhí teachtaireacht an Phríomhfheidhmeannaigh gearr agus míshuaimhneach:
“Maria, teastaíonn sleamhnán amháin uaim a léiríonn go bhfuil ár n-oibleagáidí dlíthiúla cibearshlándála do 2026 faoi smacht againn. Ní ISO 27001 amháin. Gach rud atá i gceist agam. NIS2, DORA, GDPR, ár gconarthaí cliaint. An bhfuilimid comhlíontach? Cá bhfuil an fhianaise? Cé atá freagrach astu?”
Ag 08:15, tháinig trí iarratas eile isteach. Theastaigh ón bhfoireann dlí a fháil amach an raibh an chuideachta ina heintiteas tábhachtach faoi rialacha trasuite NIS2 i mBallstát. Theastaigh ón Oifigeach Cosanta Sonraí (OCS) a fháil amach ar cheart onnmhairiú amhrasach bunachair sonraí a láimhseáil mar shárú sonraí pearsanta faoi GDPR, mar mhórtheagmhas TFC-ghaolmhar faoi DORA, mar an dá rud, nó mar cheachtar acu. Theastaigh ó Sholáthar faomhadh do sholáthraí anailísíochta calaoise a phróiseálfadh sonraí pearsanta an AE, a thacódh le seirbhís chriticiúil agus a d’úsáidfeadh fophróiseálaí néalríomhaireachta lasmuigh den AE.
Níl aon cheann de na ceisteanna sin neamhghnách in 2026. Is é an riosca ná nuair nach féidir leis an eagraíocht iad a fhreagairt ó fhoinse aonair fhírinne atá á cothabháil.
Tá beartais ag formhór na gcuideachtaí. Tá clár rioscaí, comhaid soláthraithe, taifid phríobháideachais, treoirleabhair freagartha do theagmhais agus Ráiteas Infheidhmeachta ag go leor acu. Ach tagann an bhearna chun cinn nuair a chuireann comhalta boird, iniúchóir, rialtóir nó custaiméir mór ceist shimplí:
“Taispeáin dom gach oibleagáid cibearshlándála dlíthiúil, rialála agus chonarthach is infheidhme, cé atá freagrach aisti, cé chomh minic a dhéantar athbhreithniú uirthi, cén rialú a chuireann i bhfeidhm í, cén fhianaise a chruthaíonn í agus conas a ardaítear eisceachtaí chuig an mbainistíocht.”
Sin é an Clár Oibleagáidí Comhlíontachta cibearshlándála.
Do CISOanna, bainisteoirí comhlíontachta, iniúchóirí agus úinéirí gnó, ní scarbhileog riaracháin é an clár seo a thuilleadh. Is é an sásra oibriúcháin é a nascann oibleagáidí náisiúnta NIS2, ionchais mhaoirseachta DORA, cuntasacht GDPR, ceanglais ISO/IEC 27001:2022, conarthaí custaiméirí agus beartais inmheánacha i gcóras rialachais oibríochtúil.
Déileálann Clarysec leis an gclár mar dhéantán beo ISMS, ní mar aguisín dlíthiúil. In Beartas um Chomhlíonadh Dlíthiúil agus Rialála, déanann an fheidhm chomhlíontachta an méid seo:
“Coinníonn sí an Clár Oibleagáidí Comhlíontachta, ina liostaítear na dlíthe, caighdeáin, deimhnithe agus clásail chonarthacha uile is infheidhme.”
Ó Bheartas um Chomhlíonadh Dlíthiúil agus Rialála, Róil agus freagrachtaí, clásal 4.2.1.
Is é “coinníonn” an focal tábhachtach. Ní sásra comhlíontachta é clár a cruthaíodh don deimhniú agus a ndéantar neamhaird air go dtí an chéad iniúchadh eile. Is fianaise é ar dhóchas stairiúil.
Cad nach mór do Chlár Oibleagáidí Comhlíontachta cibearshlándála a dhéanamh in 2026
Déanann Clár Oibleagáidí úsáideach cúig jab.
Ar dtús, sainaithníonn sé oibleagáidí. Áirítear orthu sin dlíthe, rialacháin, caighdeáin, deimhnithe agus clásail chonarthacha. In 2026, áirítear ar fhoinsí coitianta NIS2 d’eintitis riachtanacha agus thábhachtacha, DORA d’eintitis airgeadais chumhdaithe agus soláthraithe seirbhíse TFC tríú páirtí, GDPR do rialaitheoirí agus próiseálaithe a láimhseálann sonraí pearsanta an AE, ceanglais ISO/IEC 27001:2022 don ISMS, gealltanais slándála néalríomhaireachta, clásail fógra sáraithe custaiméirí, rialacha seachfhoinsithe agus ceanglais slándála soláthraithe.
Sa dara háit, aicmíonn sé infheidhmeacht. D’fhéadfadh NIS2 a bheith infheidhme toisc go bhfuil an eagraíocht in earnáil Iarscríbhinn I nó Iarscríbhinn II, go soláthraíonn sí bonneagar digiteach, go bhfeidhmíonn sí mar Sholáthraí Seirbhíse Bainistithe, go soláthraíonn sí seirbhísí néalríomhaireachta nó go dtagann sí faoi chatagóir atá neamhspleách ar mhéid, amhail DNS, TLD nó seirbhísí iontaobhais. D’fhéadfadh DORA a bheith infheidhme toisc gur eintiteas airgeadais í an eagraíocht nó gur soláthraí seirbhíse TFC tríú páirtí í a thacaíonn le heintitis airgeadais. D’fhéadfadh GDPR a bheith infheidhme toisc go bpróiseálann an eagraíocht sonraí pearsanta an AE, go dtairgeann sí seirbhísí do dhaoine aonair san AE nó go ndéanann sí faireachán ar iompar san AE.
Sa tríú háit, mapálann sé oibleagáidí chuig rialuithe, beartais, próisis agus córais inmheánacha. Seo an áit a n-éiríonn an clár oibríochtúil. Mapáiltear bearta bainistíochta riosca NIS2 Article 21 chuig measúnú riosca, láimhseáil teagmhas, leanúnachas gnó, slándáil slabhra soláthair, forbairt shlán, athbhreithnithe ar éifeachtacht rialuithe, oiliúint, cripteagrafaíocht, rialú rochtana, bainistíocht sócmhainní agus MFA de réir mar is cuí. Mapáiltear DORA chuig cuntasacht an chomhlachta bainistíochta, bainistíocht riosca TFC, aicmiú teagmhas, tástáil athléimneachta, cláir tríú páirtí agus straitéisí scoir. Mapáiltear GDPR chuig taifid ar ghníomhaíochtaí próiseála, bonn dlíthiúil, íoslaghdú sonraí, coinneáil, slándáil na próiseála, measúnú sáraithe agus fianaise chuntasachta.
Sa cheathrú háit, sannann sé úinéirí agus minicíocht athbhreithnithe. Gan úinéireacht, bíonn comhlíontacht ina hábhar cruinnithe. Le húinéireacht, bíonn sí ina próiseas bainistithe.
Sa chúigiú háit, sainmhíníonn sé fianaise. Ba cheart don chlár a fhreagairt cén déantán a chruthaíonn go bhfuil an oibleagáid seo á comhlíonadh inniu. D’fhéadfadh miontuairiscí boird, taifid mheasúnaithe riosca, ticéid teagmhais, dícheall cuí soláthraithe, clásail chonartha, cumraíochtaí criptithe, tuarascálacha leochaileachta, athbhreithnithe rochtana, taifid tástála cúltaca, fógraí príobháideachais, DPIAnna, measúnuithe sáraithe agus fionnachtana iniúchta inmheánaigh a bheith san fhianaise.
Déanann beartas Clarysec an inrianaitheacht seo follasach:
“Ní mór gach oibleagáid dhlíthiúil agus rialála a mhapáil chuig beartais, rialuithe agus úinéirí sonracha laistigh den Chóras Bainistíochta Slándála Faisnéise (ISMS).”
Ó Bheartas um Chomhlíonadh Dlíthiúil agus Rialála, Ceanglais maidir le cur chun feidhme an bheartais, clásal 6.2.1.
Sainmhíníonn sé fianaise mar chuid den sásra céanna freisin:
“Déantáin nó taifid riachtanacha chun comhlíonadh a léiriú (m.sh., logaí iniúchta, socruithe criptithe, doiciméadacht toilithe)”
Ó Bheartas um Chomhlíonadh Dlíthiúil agus Rialála, Ceanglais maidir le cur chun feidhme an bheartais, clásal 6.2.2.3.
Seo an difríocht idir feasacht chomhlíontachta agus dearbhú comhlíontachta.
Cén fáth gurb é ISO/IEC 27001:2022 an cnámh droma
Is minic a láimhseáiltear ISO/IEC 27001:2022 mar sprioc deimhniúcháin, ach i mbainistíocht oibleagáidí tá luach níos láidre aige. Tugann sé baile córais bainistíochta don chlár.
Éilíonn clásail 4.1 go 4.4 ar an eagraíocht saincheisteanna inmheánacha agus seachtracha a thuiscint, páirtithe leasmhara a shainaithint agus ceanglais dhlíthiúla, rialála agus chonarthacha a bhaineann leis an ISMS a chinneadh. Éilíonn clásail 5.1 go 5.3 tiomantas ceannaireachta, ailíniú beartais, acmhainní agus freagrachtaí sannta. Éilíonn clásail 6.1 go 6.2 measúnú riosca, cóireáil riosca, an Ráiteas Infheidhmeachta agus cuspóirí intomhaiste atá bunaithe ar cheanglais infheidhme. Cruthaíonn clásail 8, 9 agus 10 an timthriall oibriúcháin: rialuithe a chur chun feidhme, rioscaí a athmheasúnú, faireachán a dhéanamh ar fheidhmíocht, iniúchtaí inmheánacha a dhéanamh, athbhreithniú a dhéanamh ag leibhéal bainistíochta agus neamhchomhréireachtaí a cheartú.
In Zenith Blueprint: Treochlár 30 céim d’iniúchóir, cuireann Clarysec é seo go luath i gcéim Bhonn agus Cheannaireacht an ISMS, Céim 2: Riachtanais páirtithe leasmhara agus raon feidhme ISMS. Molann an Blueprint d’fhoirne ceanglais páirtithe leasmhara a shainaithint trí cheanglais dhlíthiúla agus rialála a athbhreithniú, clásail slándála chonarthacha a bhaint amach, agallaimh a chur ar pháirtithe leasmhara agus caighdeáin tionscail a mbíonn comhpháirtithe ag súil leo a chur san áireamh.
“Ní éilíonn Clásal 4.2 doiciméad ar leith, ach go praiticiúil is fiú tábla Anailíse Páirtithe Leasmhara a chruthú. Is féidir leis seo a bheith ina thábla simplí le colúin: Páirtí Leasmhar, Riachtanais/Ionchais, Conas a thugaimid aghaidh air.”
Ó Zenith Blueprint, céim Bhonn agus Cheannaireacht ISMS, Céim 2.
Éiríonn an anailís sin ar pháirtithe leasmhara ina hionchur réamhtheachtach don Chlár Oibleagáidí. Éiríonn an clár ansin ina dhroichead chuig cóireáil riosca.
I gcéim na bainistíochta riosca, Céim 13, deir Zenith Blueprint le foirne rialuithe a mhapáil chuig rioscaí, clásail agus rialacháin sheachtracha:
“Crostagair rialacháin: Má chuirtear rialuithe áirithe chun feidhme go sonrach chun cloí le GDPR, NIS2, nó DORA, is féidir é sin a nótáil sa Chlár rioscaí (mar chuid den údar tionchair riosca) nó i nótaí an SoA.”
Ó Zenith Blueprint, céim Bainistíochta Riosca, Céim 13: Pleanáil Cóireála Riosca agus Ráiteas Infheidhmeachta.
Sin í an inrianaitheacht a theastaíonn ó iniúchóirí. Má thiomáineann GDPR rialuithe criptithe, coinneála agus measúnaithe sáraithe, abair é sin. Má thiomáineann NIS2 ardú tuairiscithe teagmhas agus bearta slándála soláthraithe, abair é sin. Má thiomáineann DORA clár riosca tríú páirtí TFC agus tástáil scoir, abair é sin.
Na trí phríomhthagairt rialaithe ISO/IEC 27002:2022
Is é rialú 5.31, Ceanglais dhlíthiúla, reachtúla, rialála agus chonarthacha, an rialú lárnach ISO/IEC 27002:2022 do bhainistíocht oibleagáidí. Aicmíonn Zenith Controls: An treoir traschomhlíontachta de chuid Clarysec rialú 5.31 mar rialú coisctheach atá ceangailte le rúndacht, sláine agus infhaighteacht, atá ailínithe leis an gcoincheap cibearshlándála Sainaithint agus a fheidhmíonn sa chumas Dlí agus Comhlíontacht thar fhearainn rialachais, éiceachórais agus cosanta.
Tá scéal Zenith Controls díreach:
“Ní bhíonn slándáil ann i bhfolús. Feidhmíonn sí laistigh de líonra oibleagáidí, cuid acu sainithe leis an dlí, cuid eile le conradh, agus cuid eile fós le rialachán earnáilshonrach.”
Ó Zenith Controls, cóireáil ISO/IEC 27002:2022 rialú 5.31.
Ní oibríonn rialú 5.31 leis féin. Tá dhá rialú tacaíochta riachtanach.
Cinntíonn rialú 5.2, róil agus freagrachtaí slándála faisnéise, nach sanntar oibleagáidí don “ghnó” ná do “TF” go teibí. Nascann mapáil Zenith Controls 5.2 le húinéireacht beartais, faireachán ar chomhlíonadh, bainistíocht teagmhas, feasacht, athbhreithniú neamhspleách, láimhseáil fianaise agus rialachas rochtana pribhléidí.
Dúnann rialú 5.36, comhlíonadh le beartais, rialacha agus caighdeáin maidir le slándáil faisnéise, an lúb. Cinntíonn sé go leantar, go bhfaireachántar, go dtuairiscítear agus go gceartaítear ceanglais dhoiciméadaithe. Nascann mapáil Zenith Controls 5.36 le beartais le haghaidh slándáil faisnéise, próiseas araíonachta, athbhreithniú neamhspleách, róil agus freagrachtaí, measúnú imeachta, logáil, faireachán agus taifid chosanta.
Le chéile, freagraíonn na rialuithe sin croícheisteanna an iniúchóra.
| Ceist an iniúchóra | Tagairt ISO/IEC 27002:2022 | Cuma na fianaise maith |
|---|---|---|
| Cé na hoibleagáidí atá infheidhme? | 5.31, Ceanglais dhlíthiúla, reachtúla, rialála agus chonarthacha | Clár Oibleagáidí, nótaí athbhreithnithe dlí, eastóscadh clásal conartha, measúnú infheidhmeachta rialála |
| Cé atá freagrach as gach oibleagáid agus rialú? | 5.2, Róil agus freagrachtaí slándála faisnéise | Maitrís RACI, tuairiscí poist, taifid cheapacháin, cairt rialachais, liosta úinéirí rialuithe |
| Conas atá a fhios agat go leantar rialuithe? | 5.36, Comhlíonadh le beartais, rialacha agus caighdeáin maidir le slándáil faisnéise | Deais chomhlíontachta, tuarascálacha iniúchta inmheánaigh, logaí eisceachtaí, taifid gníomhartha ceartaitheacha, miontuairiscí athbhreithnithe bainistíochta |
I gcás eagraíochtaí níos lú, féadfaidh an struchtúr céanna a bheith níos éadroime. Deir Beartas um Chomhlíonadh Dlíthiúil agus Rialála - FBM de chuid Clarysec:
“Ní mór don Bhainisteoir Ginearálta Clár Comhlíontachta simplí, struchtúrtha a choinneáil ina liostaítear:”
Ó Bheartas um Chomhlíonadh Dlíthiúil agus Rialála - FBM, Ceanglais rialachais, clásal 5.1.1.
Éilíonn sé athbhreithniú rialta freisin:
“Ní mór athbhreithniú ráithiúil a dhéanamh ar an gClár Comhlíontachta agus é a nuashonrú nuair:”
Ó Bheartas um Chomhlíonadh Dlíthiúil agus Rialála - FBM, Ceanglais rialachais, clásal 5.1.2.
I gcás FBManna, is féidir leis an gclár tosú go simplí. Teastaíonn úinéireacht, minicíocht agus fianaise uaidh fós.
Tóg an clár timpeall ar oibleagáidí, ní ar chreataí
Is é an botún is coitianta rianaire amháin a chruthú do NIS2, ceann eile do DORA, ceann eile do GDPR, ceann eile do ISO/IEC 27001:2022 agus ceann eile do chonarthaí custaiméirí. Cruthaíonn sé sin iarratais dhúbláilte ar fhianaise, úinéirí contrártha agus foirne ídithe.
Is cur chuige níos fearr mapáil ó oibleagáid go rialú. Féadfaidh cumas slándála amháin roinnt spreagthaí dlíthiúla a shásamh má chaomhnaíonn an clár na difríochtaí maidir le truicear, raon feidhme, amlíne agus údarás.
Mar shampla, tacaíonn freagairt do theagmhais le tuairisciú NIS2 ar theagmhais shuntasacha, le tuairisciú DORA ar mhórtheagmhais TFC-ghaolmhara agus le measúnú GDPR ar shárú sonraí pearsanta. Tacaíonn dícheall cuí soláthraithe le slándáil slabhra soláthair NIS2, le riosca tríú páirtí TFC DORA agus le rialachas próiseálaí GDPR. Tacaíonn logáil agus faireachán le brath teagmhas, éifeachtacht rialuithe agus cuntasacht. Tacaíonn fardail sócmhainní agus sonraí le measúnú riosca NIS2, DORA, GDPR agus ISO/IEC 27001:2022.
| Téama oibleagáide | Spreagadh NIS2 | Spreagadh DORA | Spreagadh GDPR | Tagairt ISO/IEC 27001:2022 agus ISO/IEC 27002:2022 | Samplaí fianaise |
|---|---|---|---|---|---|
| Bainistíocht oibleagáidí dlíthiúla | Aicmiú eintitis, trasuí náisiúnta, cumhachtaí maoirseachta | Córas earnáilshonrach athléimneachta oibríochtúla digití | Cuntasacht agus dlí cosanta sonraí is infheidhme | Clásal 4.2, Clásal 6.1, rialú 5.31 | Clár Oibleagáidí, meamram infheidhmeachta, loga nuashonruithe dlí |
| Úinéireacht rialuithe | Faomhadh comhlachta bainistíochta, maoirseacht agus oiliúint | Cuntasacht comhlachta bainistíochta, róil agus freagrachtaí TFC | Cuntasacht rialaitheora, cúraimí OCS nuair is infheidhme | Clásal 5.3, rialú 5.2 | RACI, tuairiscí róil, dearbhuithe úinéirí rialuithe |
| Tuairisciú teagmhas | Article 23 tuairisciú céimnithe do theagmhais shuntasacha | Article 19 tuairisciú do mhórtheagmhais TFC-ghaolmhara | Article 33 fógra faoi shárú sonraí pearsanta nuair is infheidhme | Rialuithe 5.24 to 5.28, ISO/IEC 27035-1:2023 | Ticéid teagmhais, maitrís aicmithe, taifid fógraí |
| Riosca soláthraithe agus néalríomhaireachta | Article 21 slándáil slabhra soláthair | Article 28 bainistíocht riosca tríú páirtí TFC | Article 28 coimircí próiseálaithe, rialuithe aistrithe Caibidil V | Rialuithe 5.19 to 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Measúnuithe soláthraithe, conarthaí, tástálacha scoir, athbhreithnithe fophróiseálaithe |
| Faireachán ar chomhlíonadh | Éifeachtacht rialuithe, sláinteachas cibear agus ionchais rialaithe rochtana | Athbhreithniú ar chreat riosca TFC, iniúchadh inmheánach, tástáil athléimneachta | Comhlíonadh a léiriú agus bearta a athbhreithniú | Clásal 9.1, Clásal 9.2, rialú 5.36 | Tuarascálacha iniúchta, deais, eisceachtaí, gníomhartha ceartaitheacha |
Ní hé an sprioc difríochtaí dlíthiúla a cheilt. Is é an sprioc gan an cumas céanna a chur chun feidhme trí huaire.
Samhail phraiticiúil cláir is féidir leat a chur chun feidhme an tseachtain seo
Ba cheart go mbeadh Clár Oibleagáidí de stíl Clarysec sách simplí le cothabháil agus sách mionsonraithe chun sampláil iniúchta a sheasamh. Is iad seo na réimsí íosta:
- Aitheantas oibleagáide.
- Foinse, amhail NIS2, DORA, GDPR, ISO/IEC 27001:2022, conradh custaiméara nó beartas inmheánach.
- Tagairt shonrach Airteagail, clásail nó conartha.
- Achoimre ar an gceanglas.
- Údar infheidhmeachta.
- Próiseas gnó nó seirbhís lena mbaineann.
- Cás riosca mura gcomhlíontar é.
- Mapáil rialuithe, lena n-áirítear rialuithe ISO/IEC 27002:2022 agus tagairtí do bheartais inmheánacha.
- Úinéir rialaithe.
- Úinéir fianaise.
- Minicíocht athbhreithnithe.
- Suíomh fianaise.
- Eisceachtaí nó bearnaí oscailte.
- Táscaire ardaithe chuig athbhreithniú bainistíochta.
- Dáta an athbhreithnithe dheireanaigh agus dáta an chéad athbhreithnithe eile.
- Stádas.
Seo sampla praiticiúil do sholáthraí SaaS fintech atá ag feidhmiú san AE.
| Aitheantas oibleagáide | Foinse agus ceanglas | Mapáil inmheánach | Úinéir | Minicíocht athbhreithnithe | Fianaise | |—|—|—|—|—| | OBL-001 | Infheidhmeacht NIS2 agus aicmiú eintitis do bhonneagar digiteach nó gníomhaíochtaí seirbhíse bainistithe | Beartas um Chomhlíonadh Dlíthiúil agus Rialála, rialú 5.31, raon feidhme ISMS | Bainisteoir Comhlíontachta | Ráithiúil agus ar athrú seirbhíse | Meamram infheidhmeachta, sonraí clárúcháin eintitis, brífáil boird | | OBL-002 | Bainistíocht riosca tríú páirtí TFC DORA do sheirbhísí TFC criticiúla nó tábhachtacha | Nós imeachta slándála soláthraithe, rialuithe 5.19 to 5.23, Clár soláthraithe DORA | Úinéir Riosca Soláthraithe | Ráithiúil agus roimh sholáthraí criticiúil nua | Clár soláthraithe, dícheall cuí, clásail chonartha, tástáil scoir | | OBL-003 | Measúnú agus cuntasacht maidir le sárú sonraí pearsanta GDPR | Plean freagartha do theagmhais, nós imeachta príobháideachais, rialuithe 5.24 to 5.28 and 5.34 | OCS agus Bainisteoir Teagmhais | In aghaidh an teagmhais, athbhreithniú ráithiúil treochtaí | Measúnú sáraithe, ticéad teagmhais, cinneadh fógra, ceachtanna foghlamtha | | OBL-004 | Faireachán, iniúchadh inmheánach agus athbhreithniú bainistíochta ISO/IEC 27001:2022 | Próiseas Faireacháin Iniúchta agus Comhlíontachta, rialú 5.36 | Bainisteoir an ISMS | Plean iniúchta bliantúil, faireachán ráithiúil | Tuarascáil iniúchta inmheánaigh, painéal KPI, loga gníomhartha ceartaitheacha | | OBL-005 | Éilíonn conradh custaiméara fógra faoi Theagmhas Slándála laistigh de 24 uair | Clár conarthaí, treoirleabhar cumarsáide teagmhas | Rannóg Rath Custaiméirí agus Dlí | Ar athrú conartha agus in aghaidh an teagmhais | Sliocht clásail chonartha, taifead cumarsáide teagmhais |
Tabhair faoi deara go bhfuil gach ró inghníomhaithe. Ní deir sí “cloí le DORA” amháin. Sainaithníonn sí an ceanglas, an mhapáil inmheánach, an t-úinéir, rithim an athbhreithnithe agus an fhianaise.
Treisíonn Beartas um Róil agus Freagrachtaí Rialachais - FBM de chuid Clarysec an disciplín úinéireachta seo:
“Ní mór freagrachtaí rialachais (m.sh. athbhreithniú beartais, faomhadh eisceachtaí, maoirseacht ar sholáthraithe) a shannadh do dhaoine aonair nó do róil shonracha.”
Ó Bheartas um Róil agus Freagrachtaí Rialachais - FBM, Ceanglais rialachais, clásal 5.3.
I dtimpeallachtaí fiontair, ba cheart an coincheap céanna a léiriú i maitrís RACI, i gclár úinéireachta rialuithe agus i bpacáiste tuairiscithe bainistíochta.
Sampla tuairiscithe teagmhas: treoirleabhar amháin, oibleagáidí iolracha
Cinneann soláthraí SaaS go bhféadfadh sé teacht laistigh de raon feidhme NIS2 toisc go soláthraíonn sé gníomhaíochtaí néalríomhaireachta nó seirbhíse bainistithe san AE agus go gcomhlíonann sé critéir ábhartha mhéide nó earnála. Tá plean freagartha do theagmhais ag an eagraíocht cheana féin, ach níl tuairisciú NIS2 mapáilte aici isteach i nósanna imeachta ardaithe.
Ba cheart don iontráil sa chlár an oibleagáid a ghabháil go beacht:
- Foinse: NIS2 Article 23.
- Ceanglas: fógra a thabhairt don CSIRT nó don údarás inniúil gan mhoill mhíchuí i gcás teagmhais shuntasacha, le luathrabhadh laistigh de 24 uair, fógra laistigh de 72 uair agus tuarascáil chríochnaitheach laistigh de mhí amháin.
- Infheidhmeacht: d’fhéadfadh sí a bheith infheidhme mar gheall ar chatagóir seirbhíse agus oibríochtaí Ballstáit.
- Riosca mura gcomhlíontar é: sárú rialála, moill ar fhógra do pháirtithe leasmhara, caillteanas muiníne custaiméirí.
Ansin mapáil chuig rialuithe í. Clúdaíonn rialuithe ISO/IEC 27002:2022 5.24 to 5.28 pleanáil bainistíochta teagmhas, measúnú, freagairt, foghlaim agus bailiú fianaise. Clúdaíonn rialú 5.31 rianú oibleagáidí dlíthiúla. Clúdaíonn rialú 5.2 sannadh róil. Clúdaíonn rialú 5.36 faireachán ar chomhlíonadh an phróisis.
Ba cheart úinéireacht a bheith follasach. Tá aicmiú agus ardú faoi úinéireacht an Bhainisteora Teagmhais. Tá léirmhíniú rialála agus údarú fógra faoi úinéireacht Dlí nó Comhlíontachta. Tá cumarsáid custaiméirí faoi úinéireacht Cumarsáide. Coinníonn úinéir na fianaise an comhad teagmhais.
Ba cheart go n-áireofaí san fhianaise taifead aicmithe teagmhais, amlíne, am feasachta, am triáise, am ardaithe, cinneadh fógra, aighneacht don rialtóir más infheidhme, cinneadh cumarsáide custaiméirí, ceachtanna foghlamtha agus gníomhartha ceartaitheacha.
Déanann cleachtadh boird an clár fíor ansin. Úsáid cás ina gcuireann míchumraíocht néalríomhaireachta nochtadh féideartha sonraí custaiméirí agus cur isteach ar sheirbhísí faoi deara. Tástáil an féidir leis an bhfoireann tréimhse 24 uair NIS2 a shainaithint, a chinneadh an bhfuil measúnú sáraithe GDPR ag teastáil, tionchar féideartha DORA a aicmiú má bhíonn seirbhísí airgeadais i gceist, agus comhad fianaise iomlán a tháirgeadh.
Seo mar a éiríonn an Clár Oibleagáidí ina rialú. Athraíonn sé iompar oibríochtúil.
Is i mbainistíocht fianaise a theipeann iniúchtaí go minic
Is féidir le go leor eagraíochtaí clár a thaispeáint. Is lú díobh atá in ann a léiriú go bhfuil an fhianaise iomlán, reatha, cosanta agus nasctha.
Tugann Beartas Faireacháin Iniúchta agus Comhlíontachta - FBM de chuid Clarysec an buncheanglas:
“Ní mór gach fianaise a stóráil i bhfillteán iniúchta lárnaithe.”
Ó Beartas Faireacháin Iniúchta agus Comhlíontachta - FBM, Ceanglais maidir le cur chun feidhme an bheartais, clásal 6.2.1.
Réitíonn an abairt sin teip iniúchta choitianta. Ní bhíonn fianaise atá scaipthe ar fud ríomhphoist, ticéid Jira, fillteáin SharePoint, tairseacha soláthraithe agus tiomántáin phearsanta réidh don iniúchadh. Ní gá go mbeadh an fillteán lárnaithe ina fhillteán liteartha amháin do gach comhad, ach ní mór stór fianaise rialaithe nó innéacs a bheith ann a insíonn d’iniúchóir cá bhfuil an déantán údarásach.
I gcás gach oibleagáide, ba cheart an fhianaise a ainmniú go comhsheasmhach, a mhapáil chuig aitheantas na hoibleagáide agus aitheantas an rialaithe, a bheith faoi úinéireacht duine nó róil ainmnithe, a chosaint ar mhodhnú neamhúdaraithe, a choinneáil de réir ceanglais dhlíthiúla agus chonarthacha, a athbhreithniú ag minicíocht shainithe agus a nascadh le heisceachtaí agus gníomhartha ceartaitheacha.
Nascann cóireáil Zenith Controls ar rialú 5.31 ceanglais dhlíthiúla le coinneáil taifead trí rialú 5.33, príobháideachas agus cosaint PII trí rialú 5.34, athbhreithniú neamhspleách trí rialú 5.35 agus comhlíonadh inmheánach trí rialú 5.36. Tá tábhacht leis sin toisc gur féidir le faisnéis rialáilte a bheith san fhianaise féin, amhail sonraí pearsanta, táscairí fóiréinseacha, logaí rochtana pribhléidí nó sonraí rúnda custaiméirí.
Lionsa an iniúchta: conas a thástálfaidh athbhreithneoirí éagsúla an clár
Seasann clár láidir do pheirspictíochtaí éagsúla iniúchta.
Tosóidh iniúchóir ISO/IEC 27001:2022 le comhthéacs, páirtithe leasmhara, raon feidhme, cóireáil riosca, an Ráiteas Infheidhmeachta, faireachán, iniúchadh inmheánach agus athbhreithniú bainistíochta. Maidir le rialú 5.31, beidh an t-iniúchóir ag súil a fheiceáil go bhfuil ceanglais dhlíthiúla agus chonarthacha infheidhme aitheanta, coinnithe cothrom le dáta agus léirithe i rialuithe. Maidir le rialú 5.2, tástálfaidh sé an bhfuil freagrachtaí sannta agus tuiscthe. Maidir le rialú 5.36, lorgóidh sé faireachán, neamhchomhréireachtaí agus gníomhartha ceartaitheacha.
Díreoidh measúnóir ailínithe le NIST ar thorthaí rialachais. Áirítear le NIST Cybersecurity Framework 2.0 GOVERN GV.OC-03, ina bhfuiltear ag súil go dtuigfear agus go mbainisteofar ceanglais dhlíthiúla, rialála agus chonarthacha maidir le cibearshlándáil, lena n-áirítear oibleagáidí príobháideachais agus saoirsí sibhialta. D’fhéadfadh an measúnóir próifíl eagraíochtúil, anailís bhearnaí agus plean gníomhaíochta tosaíochtaithe a iarraidh, agus ansin sampláil a dhéanamh an n-aistríonn oibleagáidí go bainistíocht sócmhainní, rialú rochtana, cosaint sonraí, logáil, freagairt agus téarnamh.
Féachfaidh iniúchóir COBIT 2019 nó ISACA trí chuspóirí rialachais agus bainistíochta. Tá MEA03, Comhlíonadh Bainistithe le Ceanglais Sheachtracha, thar a bheith ábhartha. D’fhéadfadh an t-iniúchóir tástáil a dhéanamh an sainaithnítear ceanglais sheachtracha trí MEA03.01, an ndéantar freagairtí a bharrfheabhsú trí MEA03.02, an ndeimhnítear comhlíonadh trí MEA03.03 agus an bhfaightear dearbhú trí MEA03.04.
Cuirfidh iniúchóir bunaithe ar ISACA ITAF béim ar fhianaise leordhóthanach agus chuí. D’fhéadfadh sé ceanglas fógra sáraithe GDPR, ceanglas Clár soláthraithe DORA agus ceanglas tuairiscithe teagmhas NIS2 a roghnú, agus ansin an rian fianaise ó cheann ceann a iarraidh.
D’fhéadfadh measúnóir teicniúil rialú 5.36 a bhailíochtú trí fhianaise chumraíochta. Má deir an clár go n-éilíonn NIS2 agus conarthaí custaiméirí MFA do rochtain phribhléideach, d’fhéadfadh sé socruithe soláthraí aitheantais a sheiceáil. Má deir sé go n-éilíonn GDPR agus conarthaí criptiú, d’fhéadfadh sé criptiú bunachair sonraí, taifid bainistíochta eochracha agus léaráidí sreafa sonraí a iniúchadh. Má éilíonn DORA faireachán ar sheirbhísí TFC tríú páirtí, d’fhéadfadh sé athbhreithnithe seirbhíse, tuarascálacha SLA agus taifid tástála scoir a iniúchadh.
| Creat nó athbhreithneoir | Cad a thástálfaidh siad | Fianaise cláir a chabhraíonn |
|---|---|---|
| ISO/IEC 27001:2022 | Clásail 4.2, 6.1, 6.1.3, 9.1, 9.2 agus 9.3 | Anailís páirtithe leasmhara, naisc SoA, plean iniúchta, miontuairiscí athbhreithnithe bainistíochta |
| NIST CSF 2.0 | Torthaí GOVERN, go háirithe GV.OC-03 | Fardal ceanglas dlíthiúil, próifíl reatha agus spriocphróifíl, plean gníomhaíochta |
| COBIT 2019 | Comhlíonadh MEA03 le ceanglais sheachtracha | Tuarascálacha comhlíontachta, taifid úinéireachta, faomhadh eisceachtaí |
| Rialtóirí NIS2, DORA agus GDPR | Torthaí reachtúla sonracha | Mapálacha ar leibhéal Airteagail, taifid teagmhais, comhaid soláthraithe, cinntí fógra |
| Measúnóir teicniúil | An n-oibríonn na rialuithe luaite | Easpórtálacha cumraíochta, logaí, athbhreithnithe rochtana, taifid tástála |
Teastaíonn fianaise rialachais agus fianaise theicniúil ón gclár.
Dúnann athbhreithniú bainistíochta lúb na cuntasachta
Níor cheart go mbeadh Clár Oibleagáidí Comhlíontachta faoi úinéireacht chiúin na feidhme comhlíontachta amháin. Ní mór dó teacht chuig athbhreithniú bainistíochta toisc go mbraitheann NIS2, DORA, GDPR agus ISO/IEC 27001:2022 ar chuntasacht.
Éilíonn NIS2 ar chomhlachtaí bainistíochta bearta bainistíochta riosca cibearshlándála a fhormheas agus maoirseacht a dhéanamh ar chur chun feidhme. Cuireann DORA cuntasacht deiridh as bainistíocht riosca TFC ar an gcomhlacht bainistíochta. Éilíonn GDPR ar rialaitheoirí comhlíonadh a léiriú. Éilíonn ISO/IEC 27001:2022 ar athbhreithniú bainistíochta athruithe i gcomhthéacs, riachtanais páirtithe leasmhara, torthaí iniúchta, torthaí faireacháin, torthaí measúnaithe riosca, stádas cóireála agus deiseanna feabhsúcháin a chur san áireamh.
Tá Beartas Slándála Faisnéise de chuid Clarysec ailínithe leis an ionchas seo:
“Déanfar gníomhaíochtaí athbhreithnithe bainistíochta (de réir ISO/IEC 27001 Clásal 9.3) ar a laghad uair sa bhliain agus áireofar iontu:”
Ó Bheartas Slándála Faisnéise, Ceanglais rialachais, clásal 5.3.
Cuireann beartas iniúchta FBM an nasc oibríochtúil leis:
“Ní mór fionnachtana iniúchta agus nuashonruithe stádais a áireamh i bpróiseas athbhreithnithe bainistíochta an ISMS.”
Ó Beartas Faireacháin Iniúchta agus Comhlíontachta - FBM, Ceanglais rialachais, clásal 5.4.3.
Ní theastaíonn gach ró ó athbhreithniú bainistíochta. Teastaíonn treochtaí, cinntí riosca, eisceachtaí, acmhainní agus cuntasacht uaidh.
| Ábhar athbhreithnithe bainistíochta | Méadrach nó cinneadh samplach |
|---|---|
| Athruithe infheidhmeachta | Sainaithníodh ceanglas clárúcháin NIS2 Ballstáit nua agus sannadh úinéir |
| Bearnaí oscailte comhlíontachta | Tá tástáil scoir soláthraí DORA thar téarma do dhá sheirbhís TFC chriticiúla |
| Sláinte fianaise | Tá fianaise reatha ag 92 faoin gcéad d’oibleagáidí agus tá 8 faoin gcéad imithe in éag |
| Eisceachtaí | Faomhadh imeacht sealadach ó choinneáil logála go dtí leathnú stórála |
| Teagmhais agus fógraí | Measúnaíodh dhá Theagmhas Slándála, níor theastaigh fógra rialtóra, taifeadadh an t-údar |
| Fionnachtana iniúchta | Trí mhion-neamhchomhréireacht, dearbhaíodh úinéirí agus spriocdhátaí gníomhartha ceartaitheacha |
| Léaslíne rialála | Athruithe conartha agus trasuite náisiúnta atá le teacht faoi athbhreithniú dlí |
Tiontaíonn sé seo an clár ó chomhad comhlíontachta go huirlis cheannaireachta.
Patrúin choitianta teipe agus conas iad a sheachaint
Is é an chéad phatrún teipe ná go bhfuil an dlí faoi úinéireacht Dlí, na rialuithe faoi úinéireacht Slándála, agus nach bhfuil an mhapáil faoi úinéireacht aon duine. Cuireann Clarysec cosc air seo trína éileamh go mapálfar oibleagáidí chuig beartais, rialuithe agus úinéirí san ISMS.
Is é an dara ceann creataí a rianú seachas oibleagáidí. Níl iontráil cláir a deir “DORA” inghníomhaithe. Tá iontráil cláir a deir “Éilíonn DORA Article 28 bainistíocht riosca tríú páirtí TFC, lena n-áirítear dícheall cuí, forálacha conarthacha, faireachán agus straitéisí scoir” inghníomhaithe.
Is é an tríú ceann easpa minicíochta. Is bonnlíne phraiticiúil é athbhreithniú ráithiúil do go leor eagraíochtaí, le nuashonruithe bunaithe ar imeachtaí i gcás seirbhísí nua, tíortha nua, soláthraithe nua, teagmhais, iniúchtaí agus athruithe conartha.
Is é an ceathrú ceann fianaise atá ann ach nach féidir í a aimsiú. Tugann prionsabal an fhillteáin iniúchta lárnaithe aghaidh air seo go díreach.
Is é an cúigiú ceann eisceachtaí neamhfhoirmiúla. Mura féidir le rialú oibleagáid a chomhlíonadh go sealadach, ní mór an eisceacht a dhoiciméadú, a mheasúnú ó thaobh riosca de, a formheas, a theorannú ó thaobh ama de agus a athbhreithniú.
Is é an séú ceann athbhreithniú bainistíochta searmanais. Ba cheart don chlár cinntí a thiomáint maidir le buiséad, foireann, feabhsúchán soláthraithe, idirbheartaíocht conartha, glacadh riosca agus gníomhartha ceartaitheacha.
Conas a thiontaíonn Clarysec an clár ina shásra oibriúcháin
Déanann cur chuige 30 céim Clarysec bainistíocht oibleagáidí praiticiúil.
In Zenith Blueprint, sainaithníonn Céim 2 riachtanais páirtithe leasmhara agus ceanglais infheidhme. Mapálann Céim 13 rialuithe chuig rioscaí, clásail agus an Ráiteas Infheidhmeachta. Tugann Céim 23 aghaidh ar rialuithe eagraíochtúla, lena n-áirítear an ceanglas clár ceanglas dlíthiúil agus rialála a thógáil agus a chothabháil.
Deir an Blueprint:
“Oibrigh le Dlí, Comhlíontacht, nó comhairle dlí sheachtrach chun clár de dhlíthe, rialacháin agus oibleagáidí conarthacha is infheidhme a bhaineann le slándáil faisnéise a thógáil (5.31). Ba cheart dlíthe cosanta sonraí (m.sh., GDPR), ceanglais earnáilshonracha agus sainorduithe deimhniúcháin a áireamh ann. Cinntigh go bhfuil a fhios ag foireann an ISMS cá háit a ndéanfar tagairt dó seo agus go ndéantar athbhreithniú ar athruithe ar a laghad go ráithiúil.”
Ó Zenith Blueprint, céim Rialuithe i nGníomh, Céim 23.
Soláthraíonn beartais Clarysec na rialacha rialachais: an clár a chothabháil, freagrachtaí a shannadh, fianaise a lárú, fionnachtana a athbhreithniú agus stádas a áireamh in athbhreithniú bainistíochta.
Soláthraíonn Zenith Controls an compás traschomhlíontachta. Maidir le rialú 5.31, mapálann sé bainistíocht oibleagáidí chuig cuntasacht GDPR, dualgais chibearshlándála NIS2, bainistíocht riosca TFC DORA, rialachas NIST CSF, bainistíocht clár agus faireachán leanúnach NIST SP 800-53, agus faireachán comhlíonta seachtrach COBIT 2019. Maidir le rialú 5.2, nascann sé cuntasacht róil le GDPR, NIS2, DORA, NIST agus COBIT. Maidir le rialú 5.36, nascann sé faireachán comhlíonta beartais le cuntasacht GDPR, sláinteachas cibear NIS2 agus ionchais rialaithe rochtana, athléimneacht oibríochtúil DORA, faireachán leanúnach NIST agus faireachán comhréireachta COBIT.
Tá an luach simplí: clár amháin, ailtireacht rialaithe amháin, go leor torthaí comhlíontachta.
Na chéad chéimeanna eile: déan do Chlár Oibleagáidí réidh don iniúchadh
Ní hiad na heagraíochtaí a dhéileálfaidh go maith le comhlíonadh 2026 na cinn leis an líon is mó scarbhileog. Is iad na cinn a mbeidh inrianaitheacht acu: oibleagáid chuig úinéir, úinéir chuig rialú, rialú chuig fianaise, fianaise chuig athbhreithniú, athbhreithniú chuig feabhsú.
Tosaigh leis na gníomhartha seo:
- Cruthaigh nó athnuaigh do Chlár Oibleagáidí Comhlíontachta cibearshlándála.
- Cuir NIS2, DORA, GDPR, ISO/IEC 27001:2022 agus príomhoibleagáidí conarthacha custaiméirí leis.
- Mapáil gach oibleagáid chuig beartais, rialuithe ISO/IEC 27002:2022, úinéirí, minicíocht athbhreithnithe agus fianaise.
- Sainaithin bearnaí, eisceachtaí agus fianaise atá imithe in éag.
- Cuir stádas an chláir leis an gcéad athbhreithniú bainistíochta ISMS eile.
- Úsáid Zenith Blueprint de chuid Clarysec chun an clár a chur isteach i dtreochlár 30 céim an ISMS.
- Úsáid Zenith Controls chun oibleagáidí a chrosmhapáil chuig ionchais ISO, NIST, COBIT, GDPR, NIS2 agus DORA.
- Úsáid Beartas um Chomhlíonadh Dlíthiúil agus Rialála, Beartas um Chomhlíonadh Dlíthiúil agus Rialála - FBM, Beartas um Róil agus Freagrachtaí Rialachais - FBM, Beartas Faireacháin Iniúchta agus Comhlíontachta - FBM agus Beartas Slándála Faisnéise de chuid Clarysec chun úinéireacht, athbhreithniú, stóráil fianaise agus cuntasacht bainistíochta a fhoirmliú.
Is féidir le Clarysec cabhrú leat an inrianaitheacht sin a thógáil isteach i do ISMS sula n-iarrann an t-iniúchóir, an rialtóir, comhalta boird nó custaiméir í. Íoslódáil teimpléid bheartais ábhartha Clarysec, mapáil do chéad deich n-oibleagáid an tseachtain seo agus tiontaigh comhlíonadh ó rás éigeandála ina chóras oibriúcháin.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council