Léarscáil fianaise comhlíonta do Sparán Céannachta Digití an AE 2026

Tá foireann táirgí fintech coicís ó ionduchtú sparánbhunaithe a sheoladh. Leis an sreabhadh nua, beidh custaiméirí san AE in ann tréithe céannachta roghnaithe a dhearbhú trí Sparán Céannachta Digití an AE seachas doiciméid chéannachta a uaslódáil de láimh. Feiceann an CISO an buntáiste slándála. Feiceann an DPO gealltanas an íoslaghdaithe sonraí. Feiceann ceannaire an chomhlíonta níos lú turas ionduchtaithe tréigthe agus eispéireas custaiméara níos glaine.
Ansin cuireann an Coiste Iniúchóireachta an cheist a athraíonn atmaisféar an tseomra:
“Má iarrann rialálaí, comhpháirtí baincéireachta, iniúchóir custaiméara nó údarás maoirseachta orainn conas atá an comhtháthú sparáin seo rialaithe, cén fhianaise a thaispeánfaimid?”
Sin í fíorfhadhb 2026.
Ní gné táirge eile amháin é Sparán Céannachta Digití an AE, ar a dtugtar EUDI Wallet go minic. I gcás seirbhísí digiteacha rialáilte, soláthraithe íocaíochta, éiceachórais seirbhísí iontaobhais, comhéadain earnála poiblí agus turais ionduchtaithe ard-dearbhaithe, éiríonn sé ina chuid de shlabhra dearbhaithe céannachta na heagraíochta. Baineann sé le sonraí pearsanta, imeachtaí fíordheimhnithe, spleáchais soláthraithe, rialachas rochtana, logáil, cripteagrafaíocht, tuairisciú teagmhas agus cuntasacht ar leibhéal an bhoird.
Is é an gaiste ná caitheamh le eIDAS2 agus EUDI Wallet mar chur chun feidhme dlíthiúil neamhspleách. Tá an freagra praiticiúil difriúil: tabhair glacadh páirtí iontaoibhe leis an sparán isteach sa chóras fianaise céanna a úsáidtear le haghaidh ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 agus COBIT 2019.
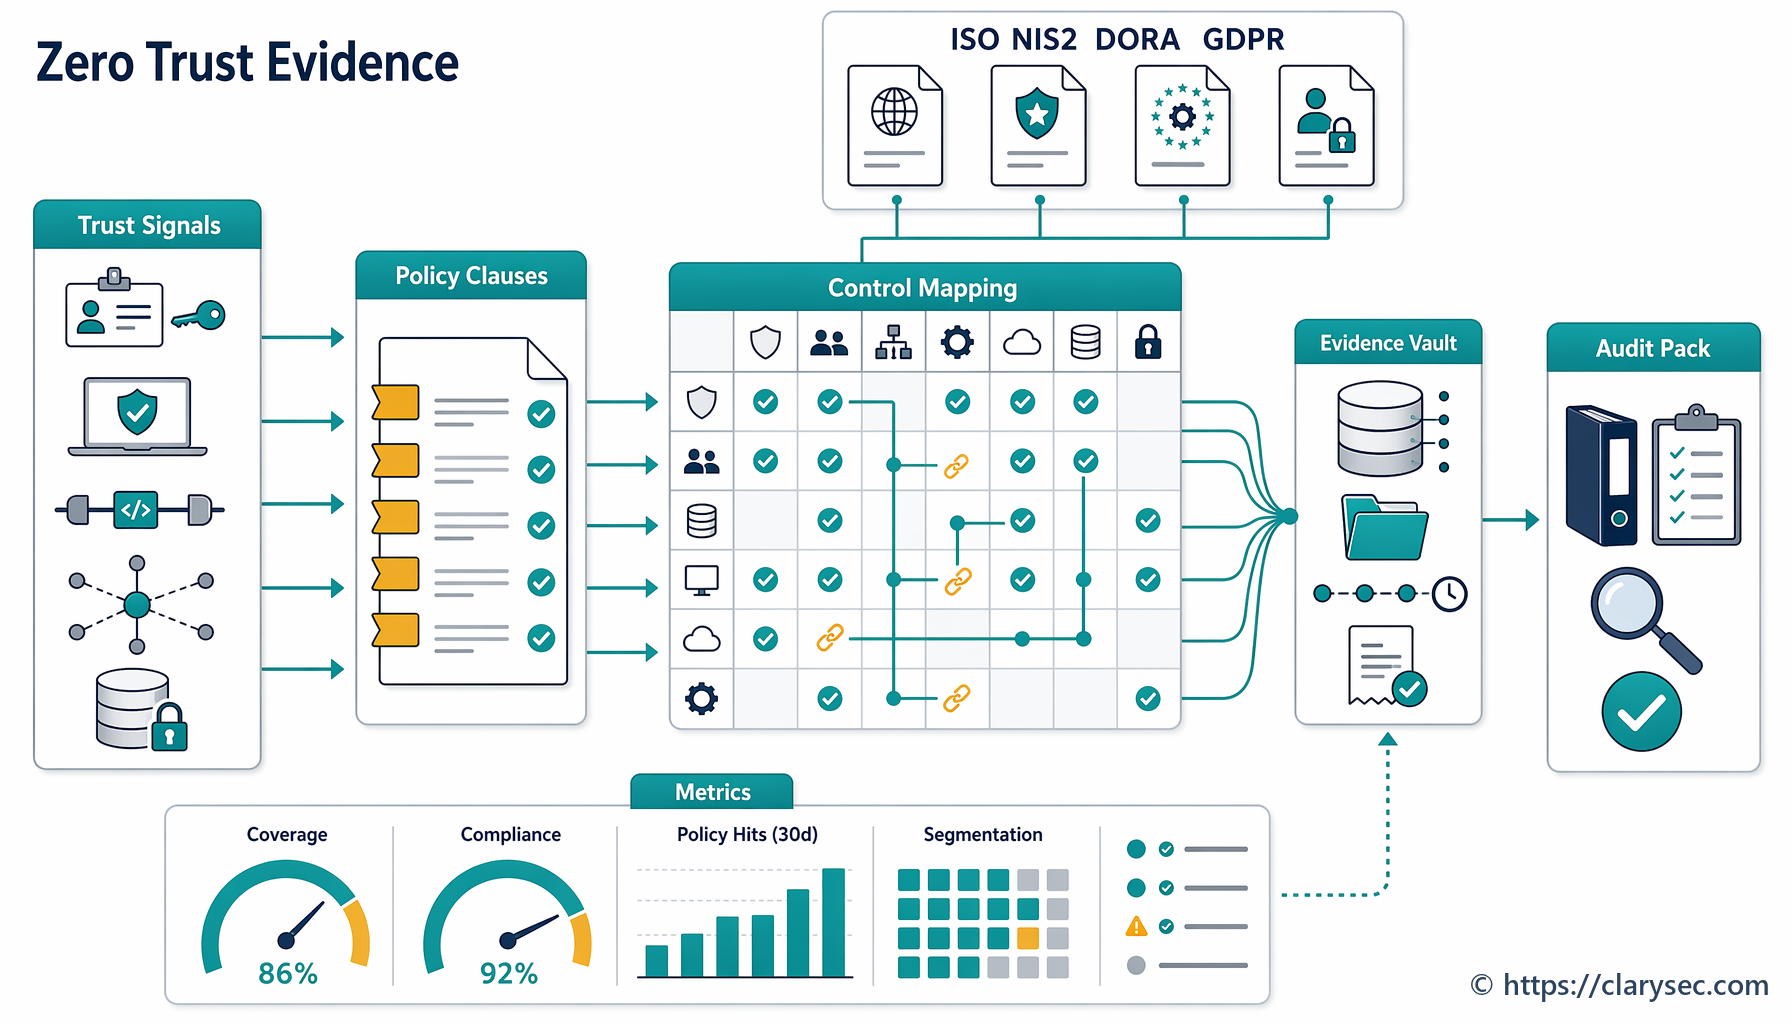
Sin é an áit a bhfuil cur chuige Clarysec is láidre. Ní dhéanaimid scarbhileog nua do gach rialachán nua. Mapálaimid oibleagáidí le beartais, rialuithe, úinéirí, rianta iniúchta agus fianaise in-athdhéanta.
Léiríonn an t-alt seo conas an cnámh droma fianaise sin a thógáil trí Zenith Blueprint: An Auditor’s 30-Step Roadmap, Zenith Controls: The Cross-Compliance Guide, agus teimpléid bheartais Clarysec le haghaidh príobháideachais, aitheantais, logála, rialachais soláthraithe agus comhlíonta rialála a úsáid.
Tá fadhb fianaise sparáin 2026 níos leithne ná eIDAS2
Díríonn formhór an phlé faoi Sparán Céannachta Digití an AE ar iontaoibh, idir-inoibritheacht agus eispéireas úsáideora. Tá tábhacht leo sin. Ach tá ceist níos oibríochtúla ag CISO, bainisteoir comhlíonta, DPO nó iniúchóir: cé na rialuithe a chruthaíonn go n-úsáidtear tréithe céannachta a thagann ón sparán ar bhealach slán, dleathach agus comhréireach?
Ba cheart do pháirtí iontaoibhe a ghlacann le dearbhuithe sparáin a bheith in ann freagra a thabhairt ar na ceisteanna seo:
- Cé na tréithe sparáin a iarrtar, agus cén fáth?
- Cén bonn dlíthiúil a thacaíonn leis an bpróiseáil?
- An bhfuil úsáideoirí, riarthóirí agus cuntais seirbhíse inaitheanta go huathúil?
- An bhfuil seirbhísí fíoraithe sparáin, bróicéirí aitheantais, geataí API agus comhpháirteanna scamall sa chlár soláthraithe?
- An ndéantar imeachtaí fíordheimhnithe agus fíoraithe a logáil ar bhealach a thacaíonn le himscrúdú gan róbhailiú sonraí pearsanta?
- An bhfuil próiseas teagmhais ann má bhaintear mí-úsáid as ionduchtú sparáin, má bhíonn sé neamh-infhaighte nó má dhéantar é a chomhréiteach?
- I gcás eintitis airgeadais, an bhfuil an comhtháthú sparáin clúdaithe ag bainistíocht rioscaí TFC DORA, riosca tríú páirtí agus aicmiú teagmhas?
- I gcás eintitis NIS2, an dtéann spleáchas ar an sparán i bhfeidhm ar sheachadadh seirbhísí riachtanacha nó tábhachtacha, rialú rochtana, leanúnachas gnó nó cumarsáidí custaiméirí?
Tá NIS2 ábhartha go háirithe toisc go n-áirítear ina raon feidhme go leor soláthraithe bonneagair dhigitigh, seirbhísí scamall, Soláthraithe Seirbhíse Bainistithe, soláthraithe seirbhíse slándála bainistithe agus soláthraithe seirbhísí iontaobhais. Aicmíonn an treoir soláthraithe cáilithe seirbhísí iontaobhais, soláthraithe DNS, clárlanna TLD agus eintitis eile áirithe mar eintitis riachtanacha i gcúinsí sonracha freisin. Faoi 2026, ní bheidh go leor eagraíochtaí ag fiafraí a thuilleadh an bhfuil an dlí ag teacht. Beidh siad ag freagairt ceisteanna maoirseachta, custaiméara agus iniúchta inmheánaigh faoin gcur chun feidhme.
I gcás seirbhísí airgeadais, cuireann DORA sraith eile leis. Tá feidhm aige ón 17 Eanáir 2025 agus bunaíonn sé creat aonfhoirmeach do rioscaí TFC, teagmhais, tástáil agus riosca tríú páirtí d’eintitis airgeadais. Aithníonn NIS2 DORA mar ghníomh dlíthiúil Aontais earnáilshonrach i gcás go leor oibleagáidí cibearshlándála san earnáil airgeadais a fhorluíonn lena chéile. Go praiticiúil, ciallaíonn sé sin gur gá gné ionduchtaithe sparánbhunaithe in institiúid íocaíochta, soláthraí seirbhíse cripteashócmhainní, gnólacht infheistíochta nó soláthraí seirbhíse faisnéise cuntais a fhianú trí rialachas rioscaí TFC de chineál DORA, fiú má tá NIS2 fós tábhachtach don chomhordú agus do spleáchais éiceachórais.
Is é an freagra mícheart ná pacáiste fianaise amháin a chruthú do eIDAS2, ceann do GDPR, ceann do NIS2, ceann do DORA agus ceann do dheimhniú ISO. Is é an freagra ceart ná an ISMS a úsáid mar mhúnla oibriúcháin fianaise.
Úsáid ISO 27001 mar chnámh droma na fianaise
Tá ISO/IEC 27001:2022 úsáideach toisc nach bhfuil sé teoranta do sheicliosta teicneolaíochta. Éilíonn sé ar eagraíochtaí comhthéacs, páirtithe leasmhara, oibleagáidí dlíthiúla agus conarthacha, raon feidhme, comhéadain, spleáchais, freagrachtaí ceannaireachta, measúnú riosca, cóireáil riosca, an Ráiteas Infheidhmeachta agus feabhsú leanúnach a shainiú.
Tá sé sin tábhachtach maidir le glacadh sparáin toisc nach sa ghlao API amháin atá an riosca. Tá an riosca sa phróiseas gnó ó cheann ceann.
Bíonn tionchar ag cur chun feidhme páirtí iontaoibhe sparáin ar:
- ionduchtú custaiméirí agus rochtain ar chuntais;
- fógraí príobháideachais, iontrálacha RoPA agus taifid bonn dlíthiúil;
- cruthú aitheantais agus samhlacha fíordheimhnithe;
- conarthaí soláthraithe agus dearbhú soláthraithe;
- logáil, faireachán agus caomhnú fianaise;
- aicmiú agus tuairisciú teagmhas;
- coinneáil, scriosadh agus ceartú sonraí;
- faireachán iniúchta agus comhlíonta;
- tuairisciú riosca ar leibhéal an bhoird.
Déanann beartas comhlíonta fiontair Clarysec an tsamhail oibriúcháin seo follasach:
“Ní mór gach oibleagáid dhlíthiúil agus rialála a mhapáil le beartais, rialuithe agus úinéirí sonracha laistigh den Chóras Bainistíochta Slándála Faisnéise (ISMS).”
Ó Beartas um Chomhlíonadh Dlíthiúil agus Rialála, rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.2.1.
I gcás FBManna, scálaítear an prionsabal céanna chuig clár comhlíonta praiticiúil:
“I gcás ina mbaineann rialachán le réimsí éagsúla (m.sh., baineann GDPR le coinneáil, slándáil agus príobháideachas), ní mór é seo a mhapáil go soiléir sa Chlár Comhlíonta agus sna hábhair oiliúna.”
Ó Beartas um Chomhlíonadh Dlíthiúil agus Rialála - SME, rannán “Ceanglais rialachais”, clásal beartais 5.2.2.
Níor cheart don eagraíocht fiafraí, “Cén roinn ar léi eIDAS2?” Ba cheart di fiafraí, “Cé na rioscaí, rialuithe, beartais, úinéirí agus taifid fianaise ISMS a mbíonn tionchar ag spleáchas ar an sparán orthu?”
In Zenith Blueprint, sa chéim Bainistíocht Riosca, Céim 14, deirtear:
“I gcás gach rialacháin, más infheidhme, féadfaidh tú tábla mapála simplí a chruthú (d’fhéadfadh sé a bheith ina aguisín i dtuarascáil) a liostaíonn príomhcheanglais slándála an rialacháin agus na rialuithe/beartais chomhfhreagracha i do ISMS. Níl sé seo éigeantach in ISO 27001, ach is cleachtadh inmheánach úsáideach é chun a chinntiú nár fágadh aon rud ar lár. Cuireann sé ina luí ar iniúchóirí/measúnóirí freisin nach bhfuil tú ag bainistiú slándála i bhfolús ach go bhfuil tú ar an eolas faoin gcomhthéacs dlíthiúil.”
Sin é an bonn: tóg tábla mapála aonair a nascann oibleagáidí páirtí iontaoibhe sparáin le GDPR, NIS2, DORA, rialuithe Iarscríbhinn A de ISO/IEC 27001:2022, beartais Clarysec agus taifid fianaise.
Léarscáil fianaise phraiticiúil do pháirtithe iontaoibhe Sparán Céannachta Digití an AE
Éiríonn EUDI Wallet inbhainistithe nuair a chaitear leis mar phróiseas gnó sainithe laistigh den ISMS, le sonraí, aitheantais, soláthraithe, logaí, teagmhais agus úinéirí mapáilte.
| Ceist fianaise sparáin | Príomhréimse rialaithe ISMS | Fianaise GDPR | Fianaise NIS2 nó DORA | Fianaise uirlisí Clarysec |
|---|---|---|---|---|
| Cé na tréithe a iarraimid ón sparán? | Príobháideachas agus cosaint PII, aicmiú faisnéise, clár dlíthiúil | Íoslaghdú sonraí, bonn dlíthiúil, teorannú cuspóra, coinneáil | Rúndacht sonraí DORA agus rialachas rioscaí TFC i gcás seirbhísí airgeadais | Beartas um Chosaint Sonraí agus Príobháideachas, Beartas um Chomhlíonadh Dlíthiúil agus Rialála, Clár Comhlíonta |
| Conas a bhíonn a fhios againn go bhfuil aitheantais uathúil agus inrianaithe? | Bainistíocht aitheantais, cearta rochtana, rochtain phribhléideach | Cuntasacht agus slándáil na próiseála | NIS2 Article 21(2)(i) rialú rochtana agus bainistíocht sócmhainní, rialachas rochtana DORA | Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí, fianaise saolré IAM |
| Conas a chosnaítear fíordheimhniú an sparáin? | Fíordheimhniú slán, faisnéis fhíordheimhnithe, faireachán | Rialú rochtana, slándáil trí dhearadh, cosc sáraithe | NIS2 Article 21(2)(j) MFA nó fíordheimhniú leanúnach nuair is iomchuí, cosaint TFC DORA | Cumraíocht fhíordheimhnithe, clúdach MFA, rialuithe seisiúin, logaí |
| Cé na soláthraithe a thacaíonn le fíorú nó ionduchtú? | Caidrimh le soláthraithe, comhaontuithe soláthraithe, seirbhísí scamall | Anailís ar ról próiseálaí nó rialaitheora, Comhaontú Próiseála Sonraí | Slándáil slabhra soláthair NIS2, clár tríú páirtí TFC agus straitéis scoir DORA | Beartas Slándála Tríú Páirtí agus Soláthraithe, dícheall cuí soláthraithe, clásail chonarthacha |
| Cad a logáiltear agus a choinnítear? | Logáil, faireachán, bailiú fianaise | Cuntasacht, brath sáruithe, coinneáil chomhréireach | Láimhseáil teagmhais NIS2, aicmiú agus tuairisciú teagmhas DORA | Beartas Logála agus Faireacháin, logaí dochúlaithe, treoracha oibríochta teagmhais |
| Cad a tharlaíonn má theipeann ar ionduchtú sparáin nó má bhaintear mí-úsáid as? | Freagairt do theagmhais, leanúnachas gnó, ullmhacht TFC | Measúnú ar shárú sonraí pearsanta nuair is infheidhme | Tuairisciú 24 huaire agus 72 uair NIS2, tuarascálacha tosaigh, idirmheánacha agus deiridh DORA | Treoirleabhar teagmhais, bailiú fianaise, athbhreithniú iar-theagmhais |
Ní tuairim dlí é an tábla seo. Is samhail rialaithe agus fianaise é ar féidir le CISOanna, foirne comhlíonta agus iniúchóirí í a úsáid chun fianaise a struchtúrú.
Is í bainistíocht aitheantais an áit a dtosóidh iniúchóirí
I gcás páirtí iontaoibhe sparáin, is í an chéannacht an teaghlach rialaithe is follasaí. Ach ní hionann bainistíocht aitheantais agus fíordheimhniú. Freagraíonn bainistíocht aitheantais an cheist “cé atá sa chóras agus conas a rialaítear an t-aitheantas sin?” Freagraíonn fíordheimhniú an cheist “conas a fhíoraítear an chéannacht mhaíte tráth rochtana?”
In Zenith Controls, láimhseáiltear rialú ISO/IEC 27002:2022 5.16, Bainistíocht aitheantais, mar rialú coisctheach a thacaíonn le rúndacht, sláine agus infhaighteacht. Ceanglaíonn sé go díreach le rialú rochtana, faisnéis fhíordheimhnithe, cearta rochtana, caidrimh le soláthraithe, faireachán ar chomhlíonadh agus rochtain phribhléideach. Nascann an mhapáil traschomhlíonta an réimse seo le slándáil agus cuntasacht GDPR, rialú rochtana agus bainistíocht sócmhainní NIS2, rialachas aitheantais agus rochtana DORA, bainistíocht aitheantóirí NIST SP 800-53 agus rialachas saolré aitheantais COBIT 2019.
Maidir le fianaise sparáin, ba cheart don eagraíocht a bheith in ann a chruthú:
- nach measctar aitheantais custaiméirí agus lucht saothair;
- go bhfuil aitheantais riaracháin uathúil agus inrianaithe;
- go rialaítear aitheantais soláthraithe leis an smacht céanna a chuirtear i bhfeidhm ar fhostaithe;
- go bhfuil úinéirí ag aitheantais neamhdhaonna, amhail cliaint API agus cuntais seirbhíse;
- go ndísholáthraítear aitheantais nuair nach bhfuil gá leo a thuilleadh;
- go rialaítear eisceachtaí, cuntais break-glass agus aitheantais phribhléideacha.
Cuireann beartas cuntas FBM Clarysec an prionsabal in iúl go soiléir:
“Ní mór do gach cuntas a bheith uathúil, inrianaithe chuig duine sonrach, agus nasctha le ról gnó.”
Ó Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí - SME, rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.1.2.
I gcás fiontar, tá an ceanglas níos déine maidir le cuntais chomhroinnte:
“Ní mór gach aitheantas úsáideora a bheith bainteach le haitheantóir uathúil. Tá úsáid cuntas comhroinnte nó cineálach toirmiscthe, ach amháin i gcás cuntas break-glass nó cuntas éigeandála formheasta atá faoi réir rialuithe dochta.”
Ó Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí, rannán “Ceanglais rialachais”, clásal beartais 5.3.
Neartaíonn caighdeáin tacaíochta an loighic fianaise chéanna. Soláthraíonn ISO/IEC 24760-1:2019 coincheapa saolré aitheantais amhail clárú, ceangal, úsáid agus díchlárú. Tacaíonn ISO/IEC 29115:2013 le dearbhú céannachta bunaithe ar riosca. Láimhseálann ISO/IEC 27005:2024 laigí aitheantais agus rochtana mar ábhair chóireála riosca. Leathnaíonn ISO/IEC 27018:2020 ionchais bhainistíochta aitheantais do phróiseáil PII sa scamall poiblí. Cuireann ISO/IEC 29100:2011 an lionsa príobháideachais leis trí inaitheantacht a nascadh le láimhseáil faisnéise pearsanta.
Maidir le glacadh EUDI Wallet, tá an cheist iniúchta simplí: an féidir leat gach gníomh pribhléideach, athrú cumraíochta, athrú comhtháthaithe fíoraithe sparáin agus imeacht rochtana soláthraí a rianú chuig aitheantas uathúil a bhfuil ról formheasta aige?
Mura féidir, níl an tionscadal sparáin réidh don iniúchadh.
Fíordheimhniú slán: ní bhaineann iontaoibh sparáin do dhualgais rialaithe díot
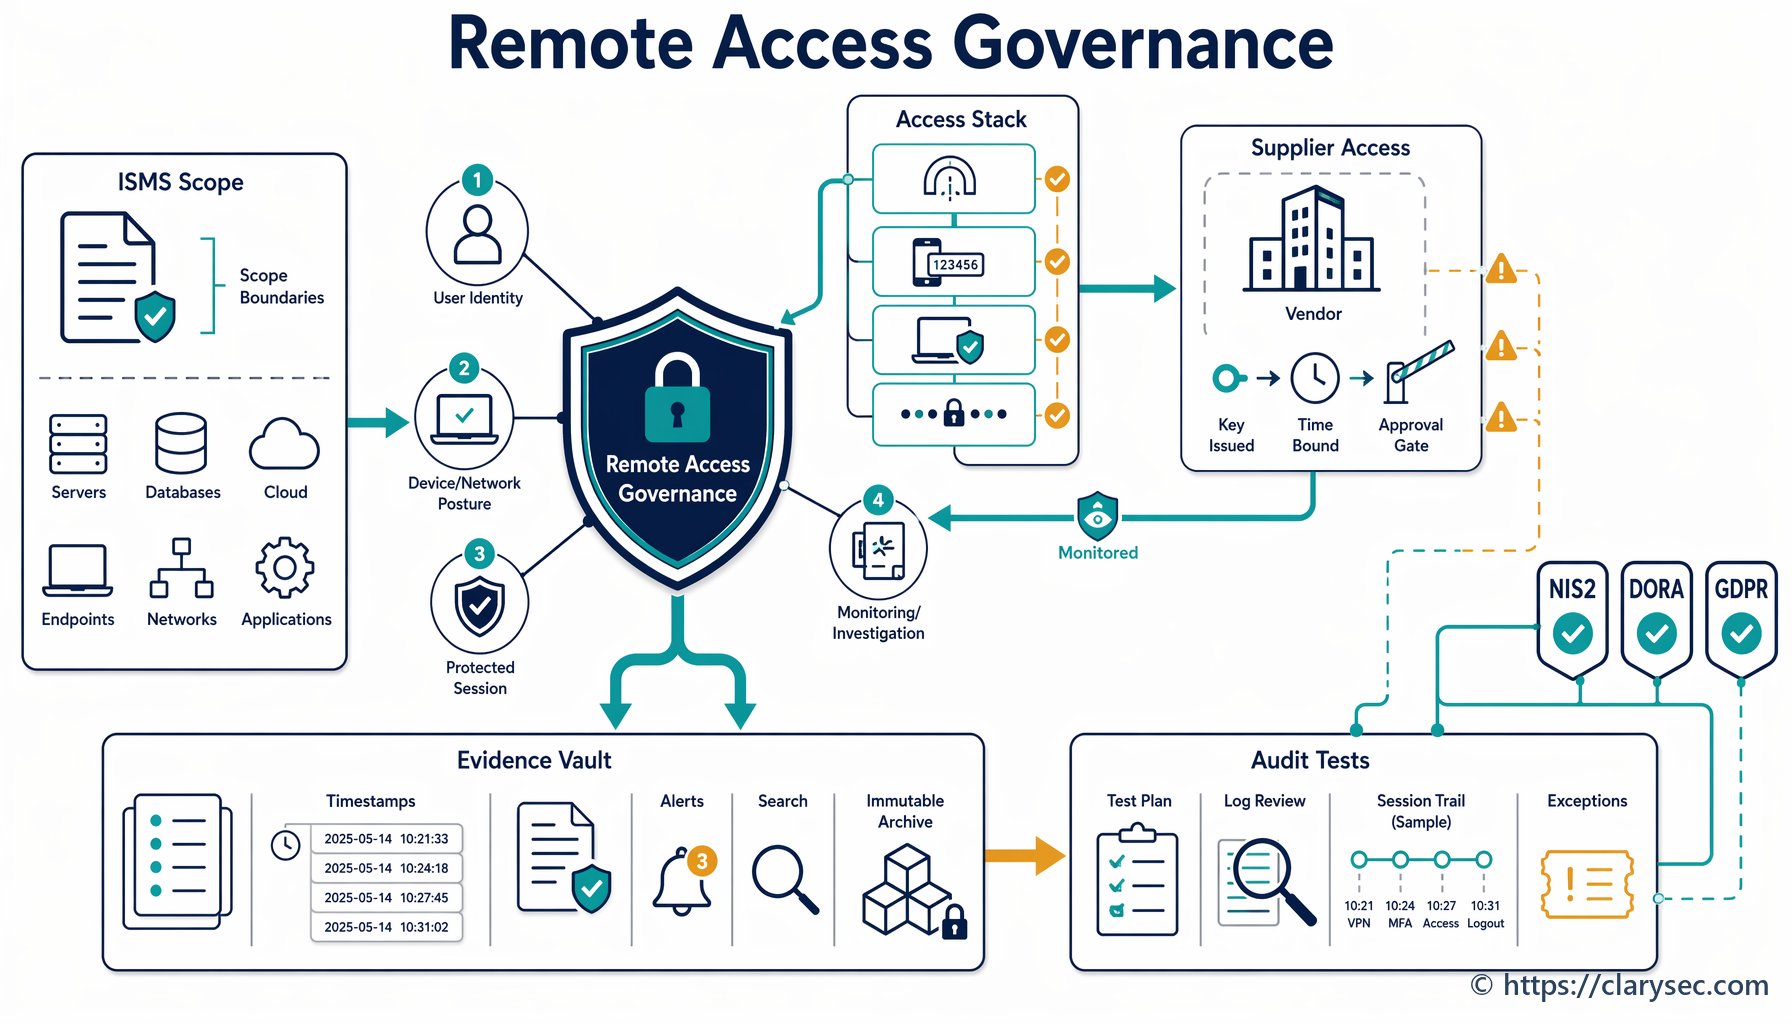
Míthuiscint choitianta is ea go mbaineann cruthú céannachta sparánbhunaithe oibleagáidí fíordheimhnithe den pháirtí iontaoibhe. D’fhéadfadh sé dearbhú a fheabhsú i gcás tréithe céannachta sonracha, ach ní bhaineann sé do dhualgas díot córais, seisiúin, APIanna, comhéadain riaracháin agus turais chustaiméirí a dhaingniú.
In Zenith Blueprint, sa chéim Controls in Action, Céim 19, deir Clarysec:
“Is é fíordheimhniú an chéad líne chosanta agus an líne chosanta is criticiúla idir gníomhaí bagartha agus do chórais, sonraí agus seirbhísí. Má tá fíordheimhniú lag, is féidir gach rud eile, criptiú, faireachán, deighleogú, a sheachbhóthar.”
Míníonn an chéim chéanna nach mór d’fhíordheimhniú nua-aimseartha a bheith bunaithe ar riosca, níos láidre do spriocanna ar luach níos airde, agus tacaithe ag MFA, stóráil shlán dintiúr, TLS, cosaint tóicín, bainistíocht rúin, láimhseáil shlán seisiún agus athbhreithniú ar logaí fíordheimhnithe.
In Zenith Controls, mapáiltear rialú ISO/IEC 27002:2022 8.5, Fíordheimhniú slán, mar rialú coisctheach sa chumas Bainistíocht Aitheantais agus Rochtana. Ceanglaíonn sé le bainistíocht aitheantais, faisnéis fhíordheimhnithe, rochtain phribhléideach, srianadh rochtana ar fhaisnéis, gníomhaíochtaí faireacháin, bainistíocht teagmhas agus cosaint phríobháideachais PII. Déantar é a thras-mhapáil freisin le slándáil GDPR agus cosaint sonraí trí dhearadh, bainistíocht riosca cibearshlándála NIS2 agus MFA nó fíordheimhniú leanúnach nuair is iomchuí, rialachas rioscaí TFC DORA, teaghlaigh IA agus AC NIST SP 800-53, agus rialachas rochtana loighciúla COBIT 2019.
I gcás páirtí iontaoibhe sparáin, ba cheart go n-áireofaí le fianaise fíordheimhnithe shláin:
- fíordheimhniú agus údarú chríochphointe fíoraithe sparáin;
- MFA riarthóra do phainéil chumraíochta sparáin;
- fíordheimhniú API slán idir seirbhísí ionduchtaithe;
- stóráil i mboghta rúin d’eochracha nó de theastais chomhtháthaithe sparáin;
- teorainneacha ama seisiúin agus cosaint tóicín nuair is iomchuí;
- foláirimh maidir le fíordheimhniú teipthe agus cosaintí ar iarrachtaí brúidiúla;
- rialuithe ar leith do logáil isteach custaiméirí, rochtain fostaithe agus rochtain meaisín-go-meaisín.
Soláthraíonn beartas logála Clarysec do FBManna ceanglas fianaise praiticiúil:
“Logaí fíordheimhnithe: iarrachtaí logála isteach ar éirigh leo agus ar theip orthu, fad seisiúin, úsáid MFA”
Ó Beartas Logála agus Monatóireachta - SME, rannán “Ceanglais rialachais”, clásal beartais 5.4.2.
I dtimpeallachtaí fiontair, éiríonn iontaofacht iniúchta lárnach:
“Ní mór comhaid loga a bheith dochúlaithe nó faoi rialú leaganacha, agus rochtain a thabhairt do phearsanra údaraithe amháin.”
Ó Beartas Logála agus Monatóireachta, rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.5.1.
Is é seo an droichead idir dearbhú céannachta agus freagairt do theagmhais. Má ionsaítear ionduchtú sparáin trí credential stuffing, ionsaithe athsheinnte tóicín, comhréiteach riaracháin nó mí-úsáid soláthraí, is iad na logaí fíordheimhnithe an rian fianaise.
GDPR: is é gealltanas an sparáin an t-íoslaghdú, ach ní mór duit é a chruthú
Is féidir le Sparán Céannachta Digití an AE tacú le hionduchtú a fheabhsaíonn príobháideachas toisc go bhféadfadh páirtí iontaoibhe tréithe sonracha a iarraidh seachas doiciméid chéannachta iomlána a bhailiú. Ach níl cuntasacht GDPR bunaithe ar dhea-intinn. Éilíonn sí comhlíonadh inléirithe.
Is sonraí pearsanta iad tréithe a thagann ón sparán nuair a bhaineann siad le duine sainaitheanta nó inaitheanta. D’fhéadfadh bithmhéadracht, sonraí fíoraithe céannachta, scagadh smachtbhannaí, riosca calaoise nó comhthéacsanna próiseála íogaire eile a bheith i gceist le roinnt cásanna úsáide freisin.
Éilíonn prionsabail GDPR próiseáil dhleathach, chóir agus thrédhearcach, cuspóirí sonraithe, íoslaghdú sonraí, cruinneas, teorannú stórála, sláine agus rúndacht, chomh maith le cuntasacht. Ba cheart do pháirtí iontaoibhe a bheith in ann a chruthú cén fáth a n-iarrtar gach tréith sparáin, cá fhad a choinnítear í, cé atá in ann rochtain a fháil uirthi, conas a chosnaítear í agus conas a rialaítear athúsáid.
Deir beartas príobháideachais fiontair Clarysec:
“Ní fhéadfar ach sonraí atá riachtanach do chuspóir gnó sonrach, dlisteanach a bhailiú agus a phróiseáil.”
Ó Beartas um Chosaint Sonraí agus Príobháideachas, rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.2.1.
Tá an leagan FBM gearr d’aon ghnó:
“Ní mór ach na sonraí pearsanta íosta riachtanacha a bhailiú agus a choinneáil”
Ó Beartas um Chosaint Sonraí agus Príobháideachas - SME, rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.2.1.
In Zenith Controls, mapáiltear rialú ISO/IEC 27002:2022 5.34, Príobháideachas agus cosaint PII, le fardal sócmhainní, mascadh sonraí, rialachas seirbhísí scamall, aicmiú faisnéise, aistriú slán, rialú rochtana, bainistíocht aitheantais agus athbhreithniú ar athruithe tionscadail. Nascann sé freisin le ISO/IEC 27701:2021 do bhainistíocht príobháideachais, ISO/IEC 27018 do phróiseáil PII sa scamall agus prionsabail phríobháideachais ISO/IEC 29100.
Maidir le glacadh sparáin, ba cheart go n-áireofaí leis an bpacáiste fianaise príobháideachais:
- léaráid sreafa sonraí do thréithe sparáin;
- iontráil sa Chlár Bonn Dlíthiúil;
- taifead cinnidh íoslaghdaithe tréithe;
- sceideal coinneála do shonraí a thagann ón sparán;
- nuashonrú ar fhógra príobháideachais;
- DPIA nó measúnú riosca príobháideachais nuair atá an cás úsáide ardriosca;
- maitrís rialaithe rochtana do shonraí sparáin;
- próiseas scriosta agus ceartaithe sonraí;
- fianaise faireacháin a léiríonn go rialaítear rochtain ar PII a thagann ón sparán.
Déanann go leor eagraíochtaí róbhailiú toisc go ndéanann an sparán sonraí fíoraithe níos éasca a fháil. Tá sé sin bunoscionn leis an gcuspóir. Tagann an tairbhe slándála agus príobháideachais as níos lú a iarraidh, ní as níos mó sonraí céannachta fíoraithe ná mar atá de dhíth ar an ngnó a stóráil.
NIS2 agus DORA: cuntasacht an bhoird agus athléimneacht sparáin
Cuireann NIS2 agus DORA cibearshlándáil isteach sa rialachas. Éilíonn siad ar chomhlachtaí bainistíochta bearta riosca a fhormheas, a mhaoirsiú agus freagracht a ghlacadh astu. Bíonn siad ag súil freisin le rialuithe teicniúla, oibríochtúla agus eagraíochtúla atá comhréireach.
Éilíonn NIS2 Article 21 bearta bainistíochta riosca a chlúdaíonn beartais, láimhseáil teagmhas, leanúnachas gnó, slándáil slabhra soláthair, fáil agus forbairt shlán, láimhseáil leochaileachta, éifeachtacht rialuithe, sláinteachas cibear, oiliúint, cripteagrafaíocht, slándáil AD, rialú rochtana, bainistíocht sócmhainní agus, nuair is iomchuí, MFA nó fíordheimhniú leanúnach. I gcás páirtithe iontaoibhe sparáin in earnálacha NIS2, ba cheart don chomhtháthú sparáin a bheith le feiceáil sa mheasúnú riosca, san fhardal sócmhainní, sa chlár soláthraithe, sa phlean teagmhais agus sa chreat rialaithe rochtana.
Cuireann NIS2 Article 23 tuairisciú céimnithe maidir le teagmhais shuntasacha leis. Ní mór d’eintitis riachtanacha agus thábhachtacha rabhadh luath a sholáthar laistigh de 24 uair an chloig, fógra laistigh de 72 uair an chloig agus tuarascáil deiridh laistigh de mhí amháin, mar aon le cumarsáidí chuig faighteoirí nuair is infheidhme. Má d’fhéadfadh teip comhtháthaithe sparáin cur isteach oibríochtúil, caillteanas airgeadais nó díobháil ábhartha nó neamhábhartha a dhéanamh d’fhaighteoirí seirbhíse, ba cheart é a áireamh i loighic aicmithe teagmhas.
Tá DORA níos sainiúla d’eintitis airgeadais. Éilíonn sé creat inmheánach rialachais agus rialaithe do riosca TFC, straitéis athléimneachta arna formheas ag an mbord, beartais TFC, pleananna leanúnachais gnó agus freagartha, pleananna iniúchta, beartais tríú páirtí, bealaí tuairiscithe teagmhas agus creat bainistíochta riosca TFC doiciméadaithe. Éilíonn sé freisin bainistíocht teagmhas a bhaineann le TFC, aicmiú ag úsáid critéar amhail cliaint lena mbaineann, aga neamhfhónaimh, leathadh geografach, caillteanas sonraí, criticiúlacht agus tionchar eacnamaíoch, chomh maith le tuairisciú ar mhór-theagmhais a bhaineann le TFC.
Maidir le hionduchtú sparánbhunaithe i seirbhísí airgeadais, ba cheart don fhianaise a léiriú:
- go bhfuil an comhtháthú sparáin san fhardal sócmhainní agus sa phróiseas TFC;
- go ndéantar rioscaí a mheas agus a ghlacadh ag an úinéir ceart;
- go ndéantar criticiúlacht a mheas le haghaidh ionduchtú custaiméirí nó rochtain ar chuntais;
- go bhfuil roghanna athléimneachta agus cúltaca ann;
- gur féidir teagmhais a aicmiú faoi chritéir DORA;
- go bhfuil fógraí cliant pleanáilte nuair a dhéantar difear do leasanna airgeadais;
- nach mbaineann tuairisciú seachfhoinsithe, má úsáidtear é, an chuntasacht den eagraíocht.
Is í an chomhréireacht an eochair. Ní tháirgfidh fintech beag agus banc mór an méid céanna fianaise, ach teastaíonn rialachas inrianaithe ón mbeirt.
Spleáchais soláthraithe agus scamall: níl do shreabhadh sparáin níos láidre ná an slabhra
Baineann formhór na gcur chun feidhme páirtí iontaoibhe sparáin le seirbhísí seachtracha: óstáil scamall, geataí API, leabharlanna fíoraithe, bróicéirí aitheantais, díoltóirí KYC, innill chalaoise, ardáin logála, soláthraithe braite agus freagartha bainistithe, nó uirlisí tacaíochta custaiméirí. Dá bhrí sin, tá rialachas soláthraithe lárnach.
Éilíonn NIS2 ar eintitis leochaileachtaí soláthraí-shonracha agus cáilíocht fhoriomlán agus cleachtais chibearshlándála soláthraithe agus soláthraithe seirbhíse a mheas. Téann DORA níos faide d’eintitis airgeadais trí chlár de shocruithe conarthacha seirbhíse TFC, measúnuithe réamhchonarthacha, anailís riosca comhchruinnithe, dícheall cuí, cur chuige iniúchta agus cigireachta, cearta foirceanta agus straitéisí scoir tástáilte a éileamh do sheirbhísí TFC a thacaíonn le feidhmeanna criticiúla nó tábhachtacha.
In Zenith Blueprint, sa chéim Controls in Action, Céim 23, tugann Clarysec treoir d’fhoirne liosta iomlán soláthraithe a chur le chéile, soláthraithe a aicmiú de réir rochtana ar chórais, sonraí nó rialú oibríochtúil, ionchais a leabú i gconarthaí, fochonraitheoirí a shainaithint, truiceanna athraithe a shainiú agus próiseas meastóireachta seirbhísí scamall a thógáil. Molann an chéim chéanna suíomh sonraí, samhail rochtana, logáil agus criptiú a mheas sula gceadaítear seirbhísí scamall amach anseo.
Tugann beartas soláthraithe FBM Clarysec riail ghlan íosrochtana:
“Ní mór rochtain a thabhairt do sholáthraithe ar na córais agus sonraí íosta amháin atá riachtanach chun a bhfeidhm a chomhlíonadh.”
Ó Beartas Slándála Tríú Páirtí agus Soláthraithe - SME, rannán “Ceanglais chun an beartas a chur chun feidhme”, clásal beartais 6.2.1.
Tacaíonn NIST CSF 2.0 leis an dearcadh comhtháite seo. Cuimsíonn a fheidhm GOVERN oibleagáidí dlíthiúla, rialála, conarthacha agus príobháideachais, goile riosca, cuntasacht, beartas, acmhainní agus maoirseacht. Éilíonn torthaí an tslabhra soláthair róil soláthraithe, tosaíochtú criticiúlachta, ceanglais chonarthacha chibearshlándála, dícheall cuí, faireachán, pleanáil teagmhas agus forálacha iar-chaidrimh.
Beidh iniúchóirí COBIT 2019 ag lorg aibíocht rialachais. Fiafróidh siad an bhfuil freagrachtaí soláthraithe, saolré aitheantais, rialuithe príobháideachais agus faireachán leabaithe i bpróisis ghnó, seachas i seicliostaí foirne slándála amháin. Maidir le haitheantas agus rochtain loighciúil, tá COBIT 2019 DSS05.04, Manage user identity and logical access, thar a bheith ábhartha agus measúnú á dhéanamh ar cibé acu atá nó nach bhfuil úinéireacht cuntas, formheasanna, sannadh pribhléidí agus baint faoi rialú.
Tóg pacáiste fianaise páirtí iontaoibhe sparáin in aon tráthnóna amháin
Tosaíonn cleachtadh praiticiúil de chineál Clarysec le cás úsáide sonrach amháin, ní le ráiteas cláir leathan. Úsáid “ionduchtú custaiméara ag úsáid ainm dlíthiúil, dáta breithe agus seoladh arna soláthar ag an sparán” mar an chéad taifead. Cuir an t-úinéir gnó, úinéir an chórais, Úinéir na Sonraí agus úinéir riosca leis.
Taifead:
- cuspóir na próiseála;
- tréithe sparáin a iarrtar;
- cibé acu a stóráiltear na tréithe, a thaisctear iad nó nach ndéantar ach iad a fhíorú;
- córais agus APIanna lena mbaineann;
- soláthraithe agus fophhróiseálaithe;
- tíortha nó réigiúin scamall lena mbaineann;
- próiseas cúltaca má theipeann ar fhíorú sparáin;
- pointí teagmhála do chumarsáidí custaiméirí.
Ansin cuir an cás úsáide leis an gClár Comhlíonta.
| Réimse ceanglais | Léirmhíniú sonrach don sparán | Úinéir | Fianaise |
|---|---|---|---|
| Íoslaghdú sonraí GDPR | Ná hiarr ach ainm dlíthiúil, dáta breithe agus seoladh toisc go bhfuil siad riachtanach don ionduchtú | DPO | DPIA, Clár Bonn Dlíthiúil, cinneadh íoslaghdaithe tréithe |
| Bainistíocht aitheantais | Ní mór do rochtain riaracháin agus tacaíochta ar thaifid ionduchtaithe sparáin a bheith uathúil agus rólbhunaithe | Úinéir IAM | Easpórtáil IAM, athbhreithniú rochtana, taifid iontrálaí-aistrithe-fágálaí |
| Fíordheimhniú slán | Ní mór do chonsóil riaracháin agus APIanna MFA nó fíordheimhniú láidir meaisín a úsáid | Innealtóireacht slándála | Tuarascáil MFA, fardal dintiúr API, fianaise boghta rúin |
| Rialachas soláthraithe | Ní mór soláthraithe fíoraithe agus scamall a mheas agus a rialú go conarthach | Soláthar agus CISO | Measúnú soláthraí, Comhaontú Próiseála Sonraí, iarscríbhinn slándála, plean scoir |
| Freagairt do theagmhais | Ní mór mí-úsáid nó briseadh ionduchtaithe sparáin a bheith in-aicmithe agus inthuairiscithe | Bainisteoir teagmhais | Treoirleabhar teagmhais, maitrís tuairiscithe NIS2 nó DORA, taifead cleachtaidh boird |
Ina dhiaidh sin, déan athbhreithniú ar an Ráiteas Infheidhmeachta agus ar an bPlean Cóireála Riosca. I gcás cásanna úsáide EUDI Wallet, is gnách go mbíonn na réimsí rialaithe ISO/IEC 27002:2022 seo a leanas ábhartha.
| Rialú ISO/IEC 27002:2022 | Ainm rialaithe | Ábharthacht fianaise sparáin |
|---|---|---|
| 5.16 | Bainistíocht aitheantais | Aitheantais uathúla, úinéireacht cuntas, saolré iontrálaí-aistrithe-fágálaí agus rialachas aitheantais neamhdhaonna |
| 8.5 | Fíordheimhniú slán | MFA, fíordheimhniú API, seisiúin shlána, cosaint dintiúr agus logaí fíordheimhnithe |
| 5.34 | Príobháideachas agus cosaint PII | Íoslaghdú tréithe, próiseáil dhleathach, measúnú riosca príobháideachais agus rochtain ar PII a thagann ón sparán |
| 5.19 | Slándáil faisnéise i gcaidrimh le soláthraithe | Aicmiú soláthraithe, dícheall cuí agus freagrachtaí slándála soláthraithe |
| 5.20 | Dul i ngleic le slándáil faisnéise laistigh de chomhaontuithe soláthraithe | Slándáil chonarthach, príobháideachas, iniúchadh, teagmhais agus clásail fhoirceanta |
| 5.21 | Slándáil faisnéise a bhainistiú sa slabhra soláthair TFC | Riosca slabhra soláthair, fochonraitheoirí, spleáchais chomhtháthaithe agus leochaileachtaí soláthraithe |
| 5.23 | Slándáil faisnéise le haghaidh úsáid seirbhísí scamall | Faomhadh scamall, suíomh sonraí, criptiú, logáil agus samhail rochtana |
| 8.15 | Logáil | Imeachtaí fíordheimhnithe, fíoraithe, riaracháin agus imeachtaí ábhartha do theagmhais |
| 8.16 | Gníomhaíochtaí faireacháin | Foláireamh, brath, athbhreithniú agus uaschéimniú gníomhaíochta amhrasaí |
| 5.24 | Pleanáil agus ullmhúchán bainistíochta teagmhas slándála faisnéise | Treoracha oibríochta teagmhais sparáin, róil, bealaí cumarsáide agus critéir uaschéimnithe |
| 5.25 | Measúnú agus cinneadh ar imeachtaí slándála faisnéise | Triáis agus aicmiú imeachtaí a bhaineann leis an sparán |
| 5.26 | Freagairt do theagmhais slándála faisnéise | Teorannú, díothú, téarnamh agus cumarsáid |
| 5.28 | Bailiú fianaise | Caomhnú logaí, taifid imscrúdaithe agus slabhra coimeádta |
| 5.31 | Ceanglais dhlíthiúla, reachtúla, rialála agus chonarthacha | Mapáil oibleagáidí eIDAS2, GDPR, NIS2, DORA agus conarthacha |
| 5.36 | Comhlíonadh le beartais, rialacha agus caighdeáin le haghaidh slándáil faisnéise | Tástáil rialuithe inmheánacha, eisceachtaí agus faireachán ar chomhlíonadh |
Ar deireadh, reáchtáil mion-iniúchadh. Roghnaigh idirbheart ionduchtaithe sparáin amháin agus rianaigh:
- an bonn cirt leis an iarratas tréithe;
- an chéim trédhearcachta nó an taifead toilithe nuair is infheidhme;
- loga imeachta an chórais;
- fianaise fíordheimhnithe API;
- an taifead rialaithe rochtana don fhoireann a fheiceann toradh an ionduchtaithe;
- an soláthraí lena mbaineann;
- an riail choinneála;
- an bealach aicmithe teagmhais dá mbeadh an t-idirbheart sin calaoiseach nó nochta.
Mura féidir leat an turas a rianú, níl an próiseas réidh ó thaobh fianaise de fós.
Conas a thástálfaidh iniúchóirí éagsúla an sreabhadh sparáin céanna
Téann iniúchóirí éagsúla i ngleic le Sparán Céannachta Digití an AE trí lionsaí gairmiúla éagsúla. Is féidir leis an bhfianaise chéanna ceisteanna iolracha a shásamh má tá sí struchtúrtha go maith.
| Cúlra an iniúchóra | Fócas iniúchta dóchúil | Fianaise a iarrfaidh siad |
|---|---|---|
| Iniúchóir ISO/IEC 27001:2022 | Raon feidhme, páirtithe leasmhara, rioscaí, rialuithe SoA, éifeachtacht rialuithe agus fianaise dhoiciméadaithe | Raon feidhme ISMS, measúnú riosca, SoA, beartais, athbhreithnithe rochtana, logaí, taifid soláthraithe |
| Iniúchóir ISO/IEC 27007 nó ISO/IEC 19011 | Rian iniúchta, sampláil, agallaimh, comhsheasmhacht idir beartas agus cur chun feidhme | Samplaí saolré úsáideora, cumraíocht fhíordheimhnithe, taifid teagmhais, agallaimh foirne |
| Measúnóir dírithe ar NIST | Rialachas, próifílí riosca, slabhra soláthair, torthaí braite, freagartha agus téarnaimh | Próifíl reatha agus spriocphróifíl, POA&M, criticiúlacht soláthraithe, fianaise faireacháin agus freagartha |
| Iniúchóir COBIT 2019 | Cuspóirí rialachais, úinéireacht próisis, aibíocht agus cleachtais bhainistíochta | RACI, príomhtháscairí feidhmíochta próisis, tuairisciú boird, rialachas soláthraithe, taifid chláir phríobháideachais |
| Iniúchóir ISACA ITAF | Iontaofacht fianaise, tástáil rialuithe, inrianaitheacht agus leordhóthanacht | Logaí dochúlaithe, idirbhearta sampláilte, fianaise rochtana, formheasanna eisceachta |
| Maoirseoir DORA nó athbhreithneoir inmheánach | Creat riosca TFC, saolré teagmhais, clár tríú páirtí agus athléimneacht oibríochtúil | Clár rioscaí TFC, aicmiú teagmhas, clár tríú páirtí, straitéis scoir, tástálacha athléimneachta |
| Athbhreithneoir GDPR | Bonn dlíthiúil, íoslaghdú, trédhearcacht, slándáil PII agus cuntasacht | Iontráil RoPA, DPIA, fógra príobháideachais, riail choinneála, logaí rochtana, measúnú sáraithe |
Tugann Zenith Controls mionsonraí úsáideacha maidir le modheolaíocht iniúchta do na réimsí seo. Maidir le bainistíocht aitheantais, is gnách go rianaíonn iniúchóirí aitheantais úsáideoirí trí ionduchtú, modhnú agus foirceannadh, go gcomhréitíonn siad taifid Acmhainní Daonna le liostaí cuntas, go ndéanann siad cigireacht ar chuntais neamhfhostaithe agus cuntais seirbhíse, agus go lorgaíonn siad úsáid riarthóra chomhroinnte. Maidir le fíordheimhniú slán, déanann iniúchóirí comparáid idir beartais agus cumraíochtaí teicniúla, athbhreithníonn siad clúdach MFA, scrúdaíonn siad rialuithe pasfhocal agus seisiún, agus déanann siad cigireacht ar logaí logála isteach ar éirigh leo agus ar theip orthu. Maidir le príobháideachas agus cosaint PII, samplálann iniúchóirí DPIAnna, próisis iarrataí ó ábhair sonraí, oiliúint príobháideachais, fardail PII, criptiú, logaí rochtana agus rialuithe coinneála.
Míníonn Beartas Faireacháin Iniúchta agus Comhlíonta Clarysec cuspóir na fianaise go soiléir:
“Fianaise inchosanta agus rian iniúchta a ghiniúint mar thaca le fiosrúcháin rialála, imeachtaí dlíthiúla nó iarratais dearbhaithe custaiméirí.”
Ó Beartas Faireacháin Iniúchta agus Comhlíonta, rannán “Cuspóirí”, clásal beartais 3.4.
Is í an frása sin, fianaise inchosanta, an difríocht idir leabharlann beartais agus córas comhlíonta atá réidh don iniúchadh.
Deacrachtaí coitianta i dtionscadail ullmhachta sparáin
Is é an chéad deacracht ná an iomarca sonraí a bhailiú. Is féidir le sparáin tréithe fíoraithe a dhéanamh níos éasca a fháil, ach brúann GDPR an t-iompar contrártha: bailigh agus coinnigh an méid atá riachtanach amháin. Má iarrann an fhoireann táirgí faisnéis chéannachta iomlán nuair nach bhfuil de dhíth ach dearbhú aoise, tá dearadh an rialaithe príobháideachais lochtach cheana féin.
Is é an dara deacracht ná neamhaird a dhéanamh ar aitheantais neamhdhaonna. Braitheann comhtháthuithe sparáin go minic ar chliaint API, teastais, cuntais seirbhíse, scripteanna uathoibrithe agus rúin. Mura bhfuil úinéireacht, rothlú, faireachán agus díchoimisiúnú ar na haitheantais sin, tá timpeallacht an pháirtí iontaoibhe lag fiú má tá éiceachóras an sparáin láidir.
Is é an tríú deacracht ná caitheamh le soláthraithe mar pháipéarachas soláthair. Faoi NIS2 agus DORA, tá slándáil soláthraithe oibríochtúil. Teastaíonn dícheall cuí, clásail chonarthacha, faireachán, comhoibriú teagmhais, cearta iniúchta agus pleananna scoir uait. I gcás eintitis atá rialáilte ag DORA, is fianaise chomhlíonta lárnach é an clár tríú páirtí TFC.
Is é an ceathrú deacracht ná logáil gan rialachas. Is féidir le ró-logáil riosca príobháideachais a chruthú. Scriosann tearc-logáil cumas imscrúdaithe. Sainmhínigh imeachtaí fíordheimhnithe, fíoraithe, riaracháin agus imeachtaí ábhartha do theagmhais, cosain logaí ar athrú, srianaigh rochtain agus ailínigh coinneáil le riachtanais dhlíthiúla agus ghnó.
Is é an cúigiú deacracht ná gan tuairisciú a chleachtadh. Tá ionchais tuairiscithe 24 huaire, 72 uair agus mí amháin ag NIS2 do theagmhais shuntasacha. Tá tuairisciú tosaigh, idirmheánach agus deiridh ag DORA do mhór-theagmhais a bhaineann le TFC. Má mhapálann an eagraíocht teagmhas a bhaineann leis an sparán leis na hamlínte seo den chéad uair le linn imeachta iarbhír, tá teipthe ar an rialachas.
Déan glacadh EUDI Wallet ina fhianaise atá réidh don iniúchadh
Athróidh Sparán Céannachta Digití an AE ionduchtú agus iontaoibh dhigiteach ar fud na hEorpa. Ach do CISOanna, DPOanna, bainisteoirí comhlíonta, iniúchóirí agus úinéirí gnó, ní hé an beart buaiteach clár comhlíonta leithlisithe eile a chruthú. Is é an beart buaiteach glacadh sparáin a thabhairt isteach san ISMS agus é a mhapáil thar phríobháideachas, aitheantas, fíordheimhniú, soláthraithe, logáil, athléimneacht agus freagairt do theagmhais.
Is féidir le Clarysec cabhrú leat é sin a dhéanamh ar bhealach struchtúrtha:
- Úsáid Zenith Blueprint chun glacadh sparáin a chur isteach sa chéim Bainistíocht Riosca, Céim 14 le haghaidh tras-tagairtí rialála, Céim 19 le haghaidh fíordheimhniú slán, agus Céim 23 le haghaidh cur chun feidhme rialuithe soláthraithe, príobháideachais agus dlíthiúla.
- Úsáid Zenith Controls chun bainistíocht aitheantais, fíordheimhniú slán agus rialuithe príobháideachais ISO/IEC 27002:2022 a mhapáil le fianaise GDPR, NIS2, DORA, NIST agus COBIT 2019.
- Úsáid teimpléid bheartais Clarysec amhail Beartas um Chomhlíonadh Dlíthiúil agus Rialála, Beartas um Chosaint Sonraí agus Príobháideachas, Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí, Beartas Logála agus Monatóireachta, Beartas Slándála Tríú Páirtí agus Soláthraithe - SME agus Beartas Faireacháin Iniúchta agus Comhlíonta chun oibleagáidí a thiontú ina gcleachtais faoi úinéireacht agus intástáilte.
- Tóg pacáiste fianaise páirtí iontaoibhe sparáin roimh sheoladh, ní tar éis an chéad iarratais iniúchta.
Má tá sé beartaithe ag d’eagraíocht brath ar Sparán Céannachta Digití an AE in 2026, is é seo an t-am chun ceist amháin a chur: an féidir linn a chruthú, le fianaise inchosanta, go bhfuil an sreabhadh céannachta seo slán, dleathach, athléimneach agus rialaithe?
Tá freagra Clarysec praiticiúil: mapáil é, sann úinéireacht dó, tástáil é agus coinnigh an fhianaise réidh.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council