Rialachas tuirse MFA agus ionsaithe buamála brúfhógraí

An brúfhógra 2:13 r.n. a tháinig chun bheith ina cheist don bhord
Ag 2:13 r.n., faigheann riarthóir sinsearach airgeadais fógra soghluaiste: “Formheas síniú isteach?” Tá sí leath ina codladh, glacann sí leis gur teorainn ama ó ardán airgeadais scamall atá ann, agus cliceálann sí formheas.
Faoi 2:19 r.n., tá an t-ionsaitheoir istigh sa soláthraí aitheantais. Faoi 2:31 r.n., tá iarracht á déanamh aige rochtain a fháil ar easpórtáil párolla, ar chonsól scamall pribhléideach, agus ar bhosca poist comhroinnte a úsáidtear le haghaidh íocaíochtaí soláthraithe. Faoi 3:05 r.n., feiceann an SOC leideanna MFA arís agus arís eile, suíomh geografach neamhghnách, formheas rathúil, agus seisiún nua ó ghléas neamhbhainistithe.
Tá comhrá na maidine coitianta:
- “Ach bhí MFA againn.”
- “Cén fáth ar fhormheas an t-úsáideoir é?”
- “Ar logálamar sonraí an dúshláin MFA?”
- “An sárú sonraí pearsanta é seo?”
- “An bhfuil oibleagáidí tuairiscithe 24 uair nó 72 uair againn?”
- “An measfaidh ár n-iniúchóir ISO 27001:2022 gur teip rialaithe é seo?”
- “An bhfuil tionchar aige seo ar NIS2, DORA, GDPR, conarthaí custaiméirí nó árachas cibear?”
Seo í an bhearna rialachais taobh thiar de thuirse MFA agus buamáil brúfhógraí. Ní bhíonn ionsaitheoirí ag briseadh cripteagrafaíochta. Bíonn siad ag ídiú cinnteoireacht dhaonna, ag baint leas as dearadh lag fíordheimhnithe, agus ag lorg eisceachtaí nach bhfuil faoi fhaireachán. Is annamh gurb í an teip rialaithe “níl MFA cumasaithe”. De ghnáth is slabhra í de dhearbhú aitheantais lag, dearadh rioscach formheasa brúfhógraí, easpa meaitseála uimhreacha, rialacha doiléire maidir le rochtain phribhléideach, logáil fíordheimhnithe neamhleor, triáiseáil lag foláireamh, úsáideoirí nach bhfuil oiliúint leordhóthanach faighte acu, agus easpa fianaise dhoiciméadaithe gur athbhreithnigh agus gur cheartaigh an eagraíocht an laige.
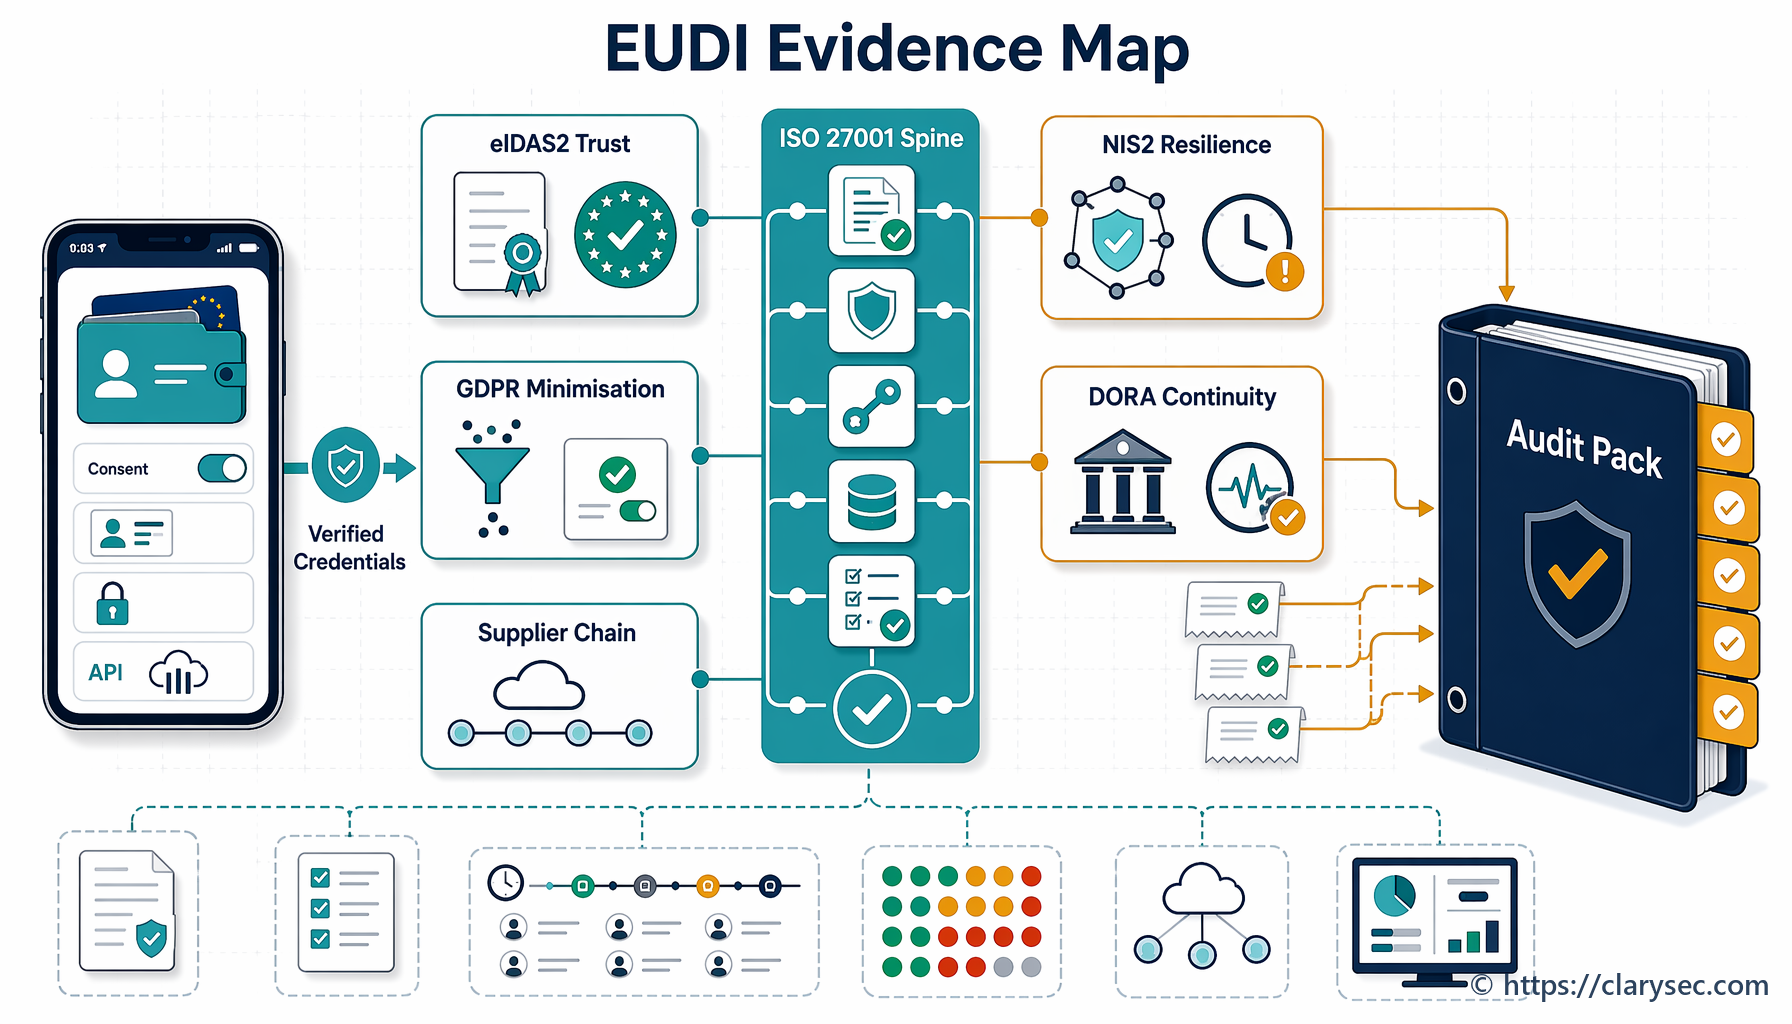
Do CISOanna, bainisteoirí comhlíonta, iniúchóirí agus úinéirí gnó, ní mór caitheamh le tuirse MFA mar fhadhb fianaise ISMS, ní hamháin mar shocrú soláthraí aitheantais. Comhcheanglaíonn an freagra cóireáil riosca ISO 27001:2022, rialuithe ISO/IEC 27002:2022, oibleagáidí beartais, feasacht úsáideoirí, freagairt do theagmhais, rialachas soláthraithe, agus mapáil thraschreata do NIS2, DORA, GDPR, NIST CSF 2.0 agus COBIT 2019.
Is teip dearbhaithe í tuirse MFA, ní fadhb úsáideora
Tarlaíonn tuirse MFA, ar a dtugtar buamáil brúfhógraí nó buamáil leideanna freisin, nuair a sheolann ionsaitheoir a bhfuil pasfhocal bailí aige iarratais formheasa MFA arís agus arís eile go dtí go nglacann an t-úsáideoir le ceann acu. Uaireanta cuireann an t-ionsaitheoir innealtóireacht shóisialta leis, amhail glao bréige deasc chabhrach, teachtaireacht a deir “táimid ag tástáil do chuntais”, nó iarratas logála isteach a fhormheas chun stop a chur leis na fógraí.
Is é an baol oibríochtúil ná go gcaitheann eagraíochtaí go minic le gach MFA amhail is dá mba chomhionann iad. Ní hamhlaidh atá.
Tá brúfhógra simplí “formheas nó diúltaigh” níos laige ná meaitseáil uimhreacha, eochracha slándála FIDO2 atá frithsheasmhach in aghaidh fioscaireachta, fíordheimhniú bunaithe ar theastais, nó rochtain choinníollach a chuireann bac ar thaisteal dodhéanta agus ar ghléasanna neamhbhainistithe. Teipeann MFA freisin nuair nach mbíonn eisceachtaí seachbhóthair doiciméadaithe, nuair a bhíonn cuntais seirbhíse idirghníomhach, nuair a fhágtar prótacail oidhreachta oscailte, nó nuair nach n-éilíonn rochtain ardriosca fíordheimhniú níos láidre.
Sa Zenith Blueprint: Treochlár 30 céim d’iniúchóir, cuireann Clarysec fíordheimhniú slán i gcomhthéacs na céime cur chun feidhme rialuithe, Céim 19: Rialuithe teicneolaíochta I. Tá an treoir soiléir:
Is é fíordheimhniú an chéad líne chosanta agus an líne chosanta is criticiúla idir gníomhaí bagartha agus do chórais, sonraí agus seirbhísí. Má tá fíordheimhniú lag, is féidir gach rud eile — criptiú, faireachán, deighleogú — a sheachbhóthar.
Tugann an Zenith Blueprint céanna aghaidh ar rialú ISO/IEC 27002:2022 5.17 i gCéim 22 freisin:
Más í an cheist aitheantais ná “Cé thú?”, is é fíordheimhniú an cruthúnas. Is é Rialú 5.17 an áit a mbuaileann teoiric le hiontaoibh. Éilíonn sé go mbainistítear faisnéis fíordheimhnithe go slán ar feadh a saolré iomlán, lena chinntiú nach mbeidh na modhanna agus na dintiúir a úsáidtear chun aitheantas a fhíorú ina nasc is laige iad féin.
Míníonn an dá ráiteas sin cén fáth a mbaineann buamáil brúfhógraí leis an gclár rioscaí. Ní chuidíonn criptiú má éiríonn an t-ionsaitheoir ina úsáideoir formheasta. Is lú an cúnamh a thugann deighleogú líonra má fhormheastar rochtain phribhléideach scamall trí leid ar glacadh léi de bharr tuirse. Ní oibríonn faireachán ach amháin má logáiltear imeachtaí fíordheimhnithe le dóthain sonraí agus má athbhreithnítear go tapa iad.
Ba cheart ráiteas riosca aibí a bheith soiléir:
| Cás riosca | Cúis dhóchúil | Tionchar | Príomhchóireáil |
|---|---|---|---|
| Formheasann úsáideoir brúfhógra calaoiseach MFA tar éis comhréiteach pasfhocail | Leideanna arís agus arís eile, dearadh lag brúfhógraí, feasacht lag | Rochtain neamhúdaraithe, nochtadh sonraí, calaois | MFA atá frithsheasmhach in aghaidh fioscaireachta nó meaitseáil uimhreacha, teorainneacha leideanna, oiliúint úsáideoirí, foláireamh |
| Formheasann riarthóir iarratas MFA gan choinne | Gléas comhroinnte, cianobair, easpa cruasaithe rochtana pribhléidí | Comhréiteach scamall, uasghrádú pribhléidí | Eochracha crua-earraí do riarthóirí, rochtain choinníollach, athbhreithnithe rochtana pribhléidí |
| Úsáideann ionsaitheoir cuntas soláthraí a bhfuil eisceacht MFA aige | Rochtain soláthraí gan rialachas, eisceacht gan athbhreithniú | Conair tríú páirtí isteach i seirbhís chriticiúil | Clásail MFA soláthraithe, clár eisceachtaí, faireachán ar aitheantais sheachtracha |
| Ní fheiceann an SOC teipeanna MFA arís agus arís eile | Logaí neamhiomlána nó gan fhaireachán | Brath agus tuairisciú moillithe | Raon feidhme logála fíordheimhnithe, rialacha SIEM, playbook uaschéimnithe teagmhais |
Seo an áit a mbaineann ISO 27001:2022 le hábhar. Éilíonn an caighdeán comhthéacs, páirtithe leasmhara, ceannaireacht, measúnú riosca, pleanáil cóireála, rialú oibríochtúil, faireachán, iniúchadh inmheánach, athbhreithniú bainistíochta agus feabhsú leanúnach. Téann tuirse MFA i bhfeidhm orthu uile.
An cnuasach rialuithe ISO 27001:2022 a thástálfaidh iniúchóirí
Soláthraíonn ISO 27001:2022 struchtúr an chórais bhainistíochta. Soláthraíonn ISO/IEC 27002:2022 treoir cur chun feidhme do rialuithe. Maidir le tuirse MFA agus buamáil brúfhógraí, díreoidh iniúchóirí de ghnáth ar chnuasach seachas ar rialú aonair.
| Rialú ISO/IEC 27002:2022 | Cén fáth a mbaineann sé le tuirse MFA | Fianaise a mbíonn iniúchóirí ag súil léi |
|---|---|---|
| 5.17 Authentication information | Rialaíonn sé pasfhocail, tóicíní, síolta MFA, teastais, cóid aisghabhála agus saolré an fhíordheimhnitheora | Nós imeachta saolré dintiúir, taifid rollaithe MFA, rialuithe athshocraithe, formheasanna eisceachta |
| 8.5 Secure authentication | Éilíonn sé meicníochtaí fíordheimhnithe atá oiriúnach don riosca | Beartas MFA, cumraíocht rochtana coinníollaí, meaitseáil uimhreacha, MFA atá frithsheasmhach in aghaidh fioscaireachta do rochtain phribhléideach |
| 8.15 Logging | Soláthraíonn sé sonraí imeachtaí fíordheimhnithe atá riachtanach don imscrúdú | Logaí logála isteach rathúla agus teipthe, úsáid MFA, fad seisiúin, comhthéacs gléis agus suímh |
| 8.16 Monitoring activities | Aimsíonn sé iompar neamhghnách fíordheimhnithe | Rialacha SIEM, ticéid foláirimh, taifid triáiseála, braite leideanna MFA arís agus arís eile |
| 8.2 Privileged access rights | Cinntíonn sé go mbíonn rialachas níos láidre ar rochtain phribhléideach | Athbhreithnithe ar rochtain riarthóra, cur chun feidhme MFA pribhléidí, rialuithe cuntais éigeandála |
| 8.3 Information access restriction | Cuireann sé teorainn leis an méid is féidir le húsáideoirí fíordheimhnithe a rochtain | Taifid rochtana rólbhunaithe, srianta rochtana ar shonraí, athbhreithnithe ar an bprionsabal pribhléide is lú |
| 5.24 Information security incident management planning and preparation | Bunaíonn sé ullmhacht láimhseála teagmhas | Playbooks teagmhais fíordheimhnithe, róil, conairí uaschéimnithe |
| 5.25 Assessment and decision on information security events | Cinntíonn sé go ndéantar foláirimh a mheasúnú go comhsheasmhach | Taifid triáiseála imeachtaí, cinntí déine, cinntí uaschéimnithe |
| 5.26 Response to information security incidents | Tiomáineann sé srianadh agus téarnamh | Taifid aisghairme seisiún, fianaise athshocraithe pasfhocail, anailís bunchúise |
| 5.34 Privacy and protection of PII | Nascann sé teagmhais fíordheimhnithe le hoibleagáidí príobháideachais | Anailís rochtana PII, measúnú sáraithe, loga cinntí maidir le fógraí teagmhais |
| 5.19 go 5.22 Supplier relationships | Clúdaíonn sé rochtain soláthraithe agus faireachán seirbhíse soláthraithe | Clásail MFA soláthraithe, athbhreithnithe cuntas seachtrach, tuarascálacha faireacháin soláthraí |
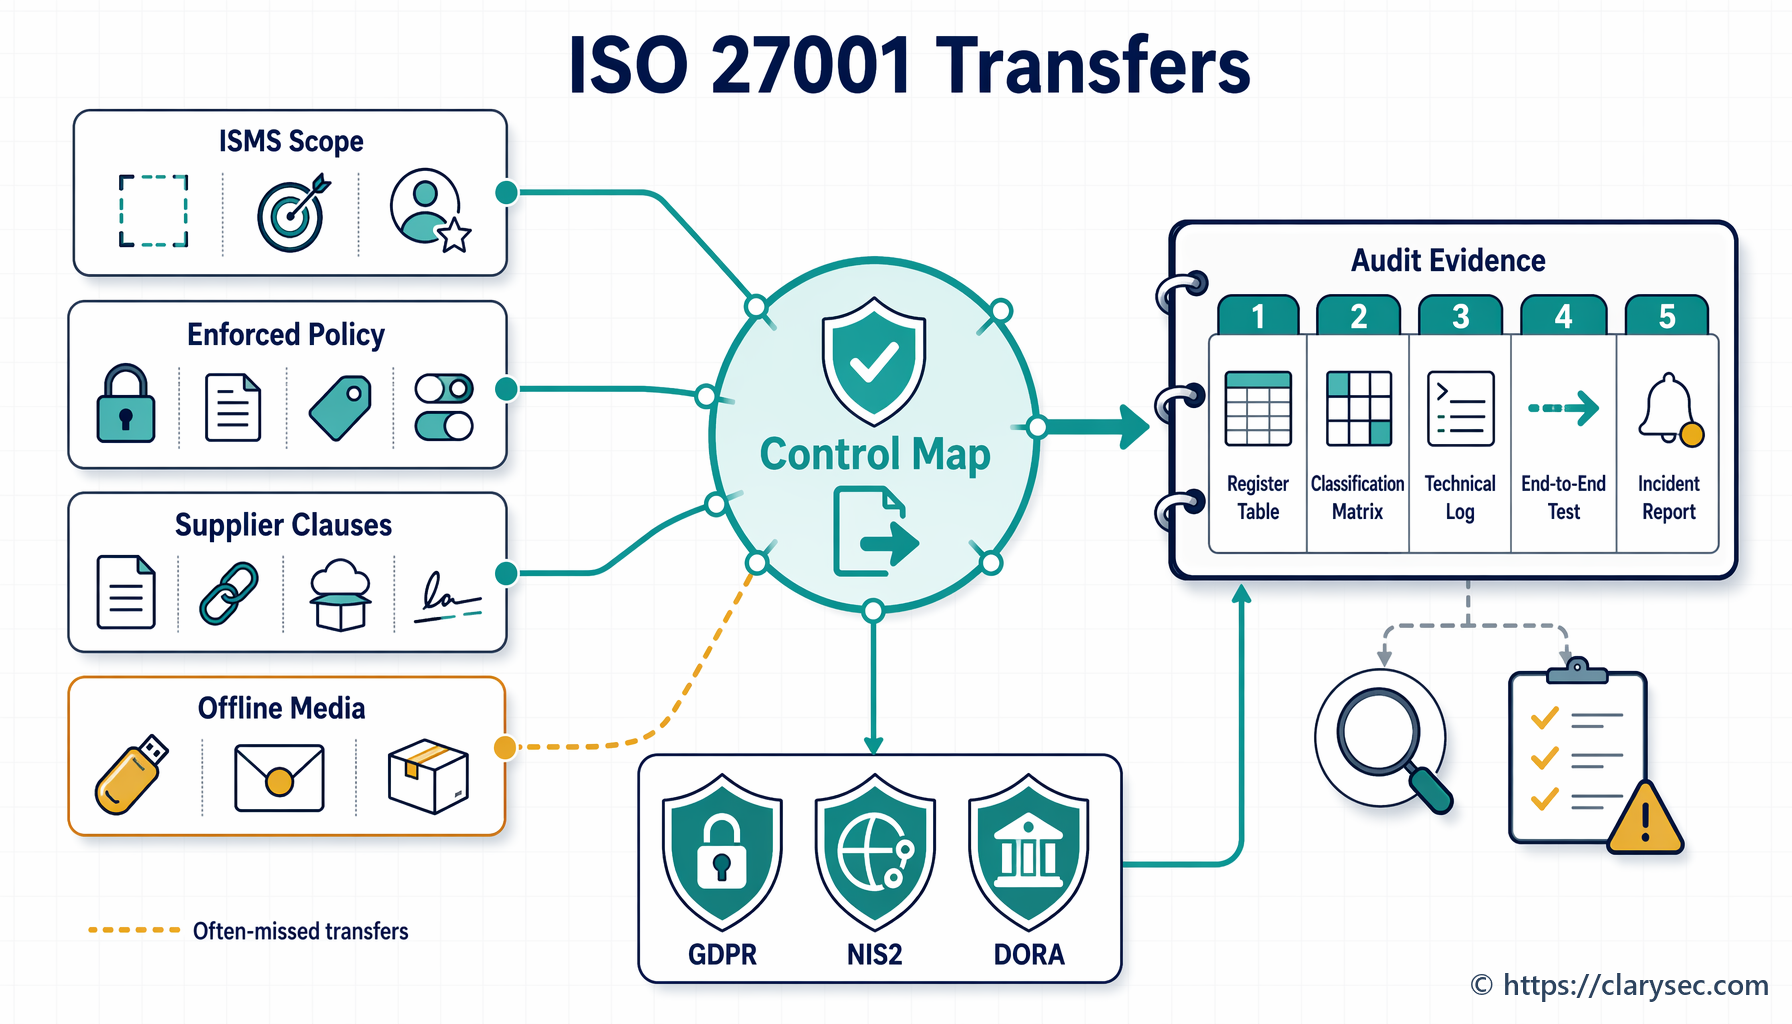
Mapálann Zenith Controls: An treoir thraschomhlíonta de chuid Clarysec rialú ISO/IEC 27002:2022 8.5 Secure authentication chuig rialuithe tacaíochta amhail 5.17 Authentication information, 8.2 Privileged access rights, 8.16 Monitoring activities, 5.24 Information security incident management planning and preparation, agus 5.34 Privacy and protection of PII. Tá an trasnasc seo tábhachtach mar ní leor seat scáileáin a thaispeánann “MFA cumasaithe”. Teastaíonn cruthúnas ó iniúchóirí go bhfuil fíordheimhniú deartha, faoi fhaireachán, athbhreithnithe agus feabhsaithe bunaithe ar riosca.
Ba cheart na nithe seo a bheith i bpacáiste fianaise atá inchosanta:
- Measúnú riosca a shainaithníonn buamáil brúfhógraí agus innealtóireacht shóisialta leideanna MFA.
- Caighdeán fíordheimhnithe a shainíonn modhanna MFA inghlactha de réir chriticiúlacht an chórais.
- Beartas rochtana pribhléidí a éilíonn fíordheimhniú níos láidre do rochtain riarthóra agus chianda.
- Easpórtáil cumraíochta ón soláthraí aitheantais a thaispeánann meaitseáil uimhreacha, teorainneacha leideanna, rochtain choinníollach agus fíordheimhniú oidhreachta blocáilte.
- Logaí a thaispeánann imeachtaí MFA rathúla agus teipthe, leideanna diúltaithe, taisteal dodhéanta agus comhthéacs gléis.
- Rialacha foláirimh do leideanna MFA arís agus arís eile, teipeanna arís agus arís eile agus formheas rathúil neamhghnách.
- Taifid freagartha do theagmhais do fholáirimh a bhaineann le fíordheimhniú.
- Ábhar oiliúna feasachta a deir le húsáideoirí gan leideanna gan choinne a fhormheas.
- Taifid athbhreithnithe rochtana do chórais phribhléideacha agus ardtionchair.
- Clár eisceachtaí ina bhfuil dátaí éaga, formheasanna úinéirí riosca agus rialuithe cúiteacha.
Déanann beartas fianaise de “ná formheas leideanna gan choinne”
Deir go leor eagraíochtaí le húsáideoirí gan leideanna amhrasacha a fhormheas. Tá an chomhairle sin úsáideach, ach ní leor í le haghaidh deimhniú ISO 27001:2022, maoirseacht NIS2, athléimneacht DORA, cuntasacht GDPR, dícheall cuí custaiméirí ná árachas cibear.
Is é an chéad ancaire beartais P38 Beartas um Chumarsáid Shlán agus Fíordheimhniú Ilfhachtóiriúil (MFA). Tugann sé aghaidh go díreach ar an taobh daonna:
Feasacht úsáideoirí: Ní mór d’úsáideoirí oiliúint a fháil chun cainéil chumarsáide shlána a idirdhealú ó chainéil neamhshlána. Ní mór don oiliúint úsáid cheart fíordheimhniú ilfhachtóiriúil (MFA) a chlúdach (m.sh., gan leideanna logála isteach gan choinne a fhormheas) agus cleachtais chumarsáide shlána (m.sh., naisc físchomhdhála a fhíorú agus gan ábhair rúnda a phlé thar línte neamhurraithe).
Déanann sé seo oibleagáid oiliúna de thuirse MFA, ní cleachtadh milleáin. Ligeann sé don CISO a thaispeáint go gclúdaítear buamáil leideanna san ionduchtú, in oiliúint athnuachana, in oiliúint rólbhunaithe agus i mionteagaisc úsáideoirí pribhléideacha.
Cruthaíonn an P38 Beartas um Chumarsáid Shlán agus Fíordheimhniú Ilfhachtóiriúil (MFA) céanna oibleagáid faireacháin freisin:
Ní mór don fheidhm slándála faisnéise faireachán leanúnach a dhéanamh ar logaí fíordheimhnithe le haghaidh aon iarrachtaí logála isteach aonfhachtóra nó teipeanna neamhghnácha MFA. I gcás inarb infheidhme, ní mór faireachán a dhéanamh ar logaí ó chórais chumarsáide shlána le haghaidh iarrachtaí rochtana neamhúdaraithe nó athruithe cumraíochta.
Do FBManna, socraíonn P11S Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí - FBM bonnlíne phraiticiúil:
Ní mór fíordheimhniú ilfhachtóiriúil (MFA) a chumasú, nuair is indéanta go teicniúil, do chuntais riarthóra nó do chórais íogaire.
Níor cheart don abairt “nuair is indéanta go teicniúil” a bheith ina bealach éalaithe riamh. Mura dtacaíonn córas le MFA láidir, ní mór an eisceacht a thaifeadadh le húinéir, dáta éaga, rialuithe cúiteacha, faireachán agus plean imirce. Is féidir le heagraíochtaí níos mó an t-ionchas céanna a ailíniú le P11 Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí, agus ansin tástáil a dhéanamh an bhfuil an beartas agus an réaltacht oibríochtúil ag teacht le chéile.
Tagann fianaise braite ó P22S Beartas Logála agus Faireacháin - FBM, a éilíonn logáil imeachtaí fíordheimhnithe:
Logaí fíordheimhnithe: iarrachtaí logála isteach rathúla agus teipthe, fad seisiúin, úsáid MFA
Éilíonn sé freisin athbhreithniú práinneach ar chomharthaí fíordheimhnithe ardriosca:
Athbhreithniú láithreach nuair a bhraitear foláirimh ard-déine (m.sh., bogearraí mailíseacha, fíordheimhniú ilfhachtóiriúil (MFA) teipthe, teipeanna logála isteach arís agus arís eile)
Ní mór feasacht a fhorbairt de réir mar a fhorbraíonn bagairtí. Tacaíonn Beartas Feasachta agus Oiliúna um Shlándáil Faisnéise - FBM leis an lúb sin:
Ní mór bagairtí atá ag teacht chun cinn (m.sh., fioscaireacht), athruithe beartais ábhartha, agus treochtaí teagmhais inmheánacha a áireamh sna hábhair.
Nuair a bhraitheann an SOC iarrachtaí tuirse MFA, ba cheart don fhaisnéis sin foláirimh úsáideoirí, scripteanna deasc chabhrach, cleachtaí boird agus nuashonruithe oiliúna a chothú.
Pacáiste rialaithe do thuirse MFA
Glac leis go n-úsáideann d’eagraíocht soláthraí aitheantais scamall, CRM SaaS, ardán airgeadais, VPN, agus soláthraí slándála bainistithe. Is é an sprioc tuirse MFA a rialú trí Zenith Blueprint, leabharlann beartais agus treoir thraschomhlíonta Zenith Controls Clarysec.
Tosaigh le Céim 19 sa Zenith Blueprint, a threoraíonn foirne chun ceanglais fíordheimhnithe a shainiú de réir córais agus a thugann rabhadh gur cheart fíordheimhniú pasfhocail amháin a sheachaint do chuntais riaracháin, consóil scamall, uirlisí rochtana cianda agus córais atá os comhair an idirlín. Ansin cuir an ghníomhaíocht phraiticiúil athbhreithnithe i bhfeidhm:
Déan athbhreithniú ar d’imscaradh MFA: sainaithin aon bhearnaí agus pleanáil iad a dhúnadh. Bailíochtaigh go bhfuil cuntais seirbhíse neamh-idirghníomhach nuair is féidir, go bhfuil dintiúir láidre acu, agus go bhfuil siad doiciméadaithe. Deimhnigh nach bhfuil aon dintiúir réamhshocraithe fágtha ar aon chóras ná feidhmchlár.
Tiontaigh an treoir sin ina phacáiste rialaithe oibríochtúil.
Céim 1: aicmigh córais de réir riosca fíordheimhnithe
| Córas | Fachtóir riosca | Cinneadh rialachais tuirse MFA | Fianaise |
|---|---|---|---|
| Consól riaracháin an tsoláthraí aitheantais | Rochtain phribhléideach ar gach córas | MFA atá frithsheasmhach in aghaidh fioscaireachta amháin, gan formheas simplí brúfhógra | Easpórtáil bheartais rochtana coinníollaí |
| Ardán airgeadais | Sonraí íocaíochta agus soláthraithe | Meaitseáil uimhreacha móide comhlíonadh gléis | Seat scáileáin de shocruithe MFA agus athbhreithniú rochtana |
| VPN | Rochtain chianda líonra | MFA riachtanach le teorainneacha leideanna | Logaí fíordheimhnithe VPN |
| CRM | PII custaiméirí | Meaitseáil uimhreacha do gach úsáideoir agus MFA níos láidre do riarthóirí | Beartas fíordheimhnithe agus logaí |
| Cuntas rochtana MSP | Rochtain phribhléideach tríú páirtí | Cuntais úsáideora ainmnithe, MFA láidir agus logáil seisiúin | Comhaontú rochtana soláthraí agus tuarascáil faireacháin |
Céim 2: bain iompar ardriosca brúfhógraí
Do chuntais riarthóra agus ardtionchair, díchumasaigh formheas bunúsach brúfhógraí. Úsáid fíordheimhnitheoirí atá frithsheasmhach in aghaidh fioscaireachta nuair is féidir. I gcás ina bhfanann brúfhógraí i bhfeidhm, cuir meaitseáil uimhreacha, comhthéacs feidhmchláir, comhthéacs geografach, ceangal gléis agus teorannú rátaí leideanna i bhfeidhm. Cuir bac ar fhíordheimhniú oidhreachta agus éiligh athfhíordheimhniú do sheisiúin rioscacha.
Céim 3: sainigh rialacha foláirimh do thuirse MFA
Ba cheart do riail phraiticiúil SIEM truicear a chur i ngníomh nuair a tharlaíonn ceann amháin nó níos mó de na patrúin seo laistigh d’fhuinneog ghearr:
- Trí leid bhrúfhógra MFA nó níos mó d’úsáideoir amháin.
- Dhá leid dhiúltaithe agus leid fhormheasta ina ndiaidh.
- Formheas MFA ó shuíomh geografach nua nó ó ghléas neamhbhainistithe.
- Leid MFA tar éis comhartha spraeála pasfhocal nó líonadh dintiúir.
- Formheas MFA do rochtain phribhléideach lasmuigh de ghnáthuaireanta oibre.
- Clárú fíordheimhnitheora nua go gairid tar éis iarrachtaí logála isteach teipthe.
Ba cheart don fholáireamh ticéad teagmhais a chruthú, fógra a thabhairt don SOC nó don cheannaire slándála, agus céimeanna srianta a éileamh: seisiún a chur ar fionraí, tóicín athnuachana a chúlghairm, athshocrú pasfhocail a éileamh, gléas a fhíorú, úsáideoir a chur faoi agallamh, athbhreithniú a dhéanamh ar an rochtain le linn an tseisiúin, agus aicmiú a dhéanamh ar cé acu a raibh tionchar ar shonraí pearsanta nó ar sheirbhís chriticiúil.
Céim 4: nasc taifid phríobháideachais agus teagmhais
Má tá rochtain ag an gcuntas ar shonraí pearsanta, cuir Beartas Slándála agus Rialaithe Rochtana PII i bhfeidhm. Éilíonn sé fíordheimhniú láidir roimh rochtain PII ardtionchair:
[An dá chás] NÍ MÓR don Cheannaire Slándála Faisnéise fíordheimhniú láidir a éileamh le haghaidh rochtain PII phribhléideach, chianda, riaracháin nó ardtionchair sula gcumasófar an rochtain sin agus an ceanglas a thaifeadadh in REG12.
Éilíonn sé freisin go sainítear raon feidhme logála:
[An dá chás] NÍ MÓR don úinéir córais / úinéir feidhmchláir raon feidhme logála PII a shainiú d’imeachtaí fíordheimhnithe, imeachtaí rochtana, gníomhartha pribhléideacha, gníomhaíocht easpórtála PII agus athruithe cumraíochta ábhartha in REG12 roimh úsáid táirgthe nó athrú ábhartha.
Nuair a thugann faireachán le fios go bhféadfadh rochtain neamhúdaraithe ar PII a bheith ann, cruthaíonn sé oibleagáid taifid teagmhais:
[Coinníollach] NÍ MÓR don Chomhordaitheoir Freagartha do Theagmhais taifead REG10 a oscailt nó a nascadh laistigh de lá gnó amháin nuair a thugann faireachán le fios go bhfuil amhras ann faoi rochtain neamhúdaraithe ar PII, nochtadh PII amhrasta, athrú PII amhrasta nó caillteanas infhaighteachta PII amhrasta.
Cuirtear an t-uaschéimniú príobháideachais i gcrích le Beartas Bainistíochta Teagmhas agus Sáruithe PII:
[Coinníollach] NÍ MÓR don Cheannaire Príobháideachais / Bainisteoir an PIMS truiceanna tuairiscithe dlíthiúla, earnálacha, earnála airgeadais, cibearshlándála, conarthacha, custaiméara agus faighteoirí seirbhíse is infheidhme a mheas do gach teagmhas PII ardtionchair agus toradh na hinfheidhmeachta a thaifeadadh in REG01, REG08 agus REG10.
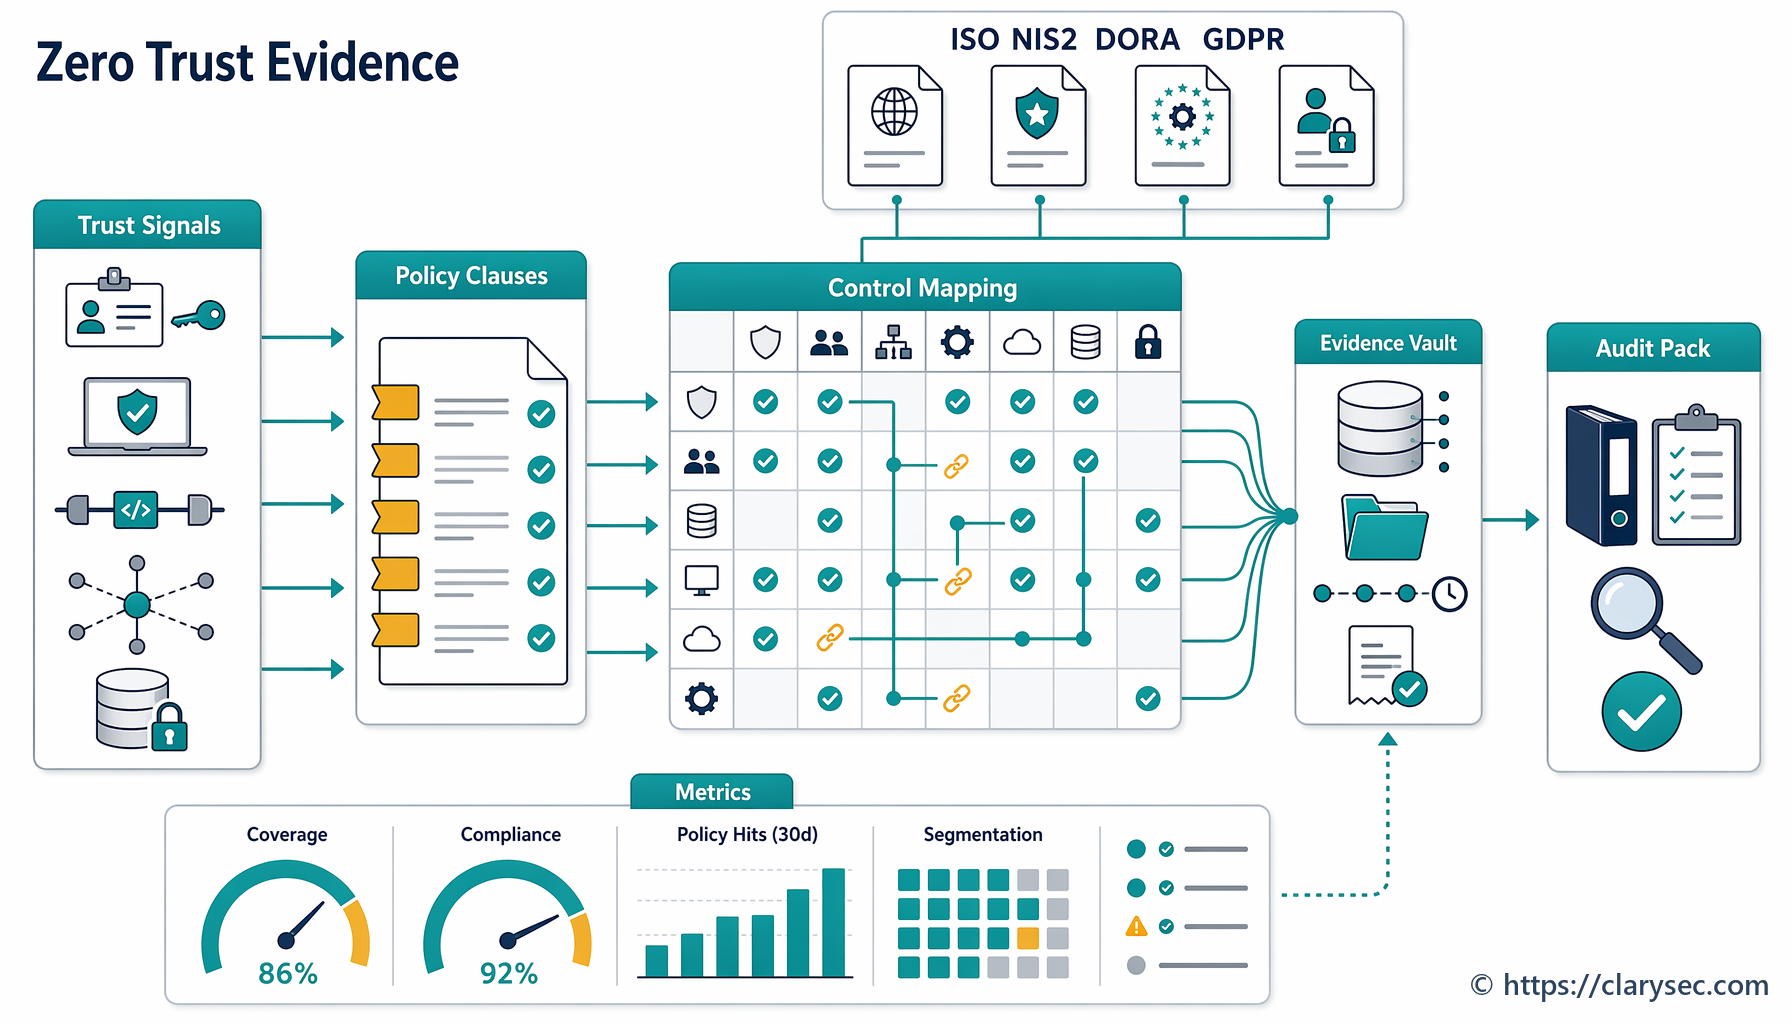
Seo a dhéanann fianaise iniúchta-réidh d’fholáireamh MFA thar shlándáil, príobháideachas agus comhlíonadh.
NIS2, DORA agus GDPR: teagmhas amháin, ceisteanna éagsúla
Is tástáil struis thraschomhlíonta úsáideach í tuirse MFA toisc go mbaineann sí le rialachas, sláinteachas cibear, rialú rochtana, brath teagmhas, rochtain soláthraithe agus tuairisciú sáraithe.
| Creat | Cad nach mór don fhianaise tuirse MFA a fhreagairt | Fianaise phraiticiúil |
|---|---|---|
| Treoir NIS2 | Ar cheadaigh agus ar mhaoirsigh an bhainistíocht bearta bainistíochta riosca cibearshlándála cuí, lena n-áirítear rialú rochtana, oiliúint, Incident Handling agus MFA nuair is cuí? | Tuairisciú don bhord, plean cóireála riosca, beartas MFA, fianaise oiliúna, measúnú tuairiscithe NIS2 |
| Rialachán DORA | Ar bhainistigh an t-eintiteas airgeadais riosca TFC, ar bhrath sé gníomhaíocht neamhghnách, ar aicmigh sé teagmhais agus ar chuir sé ceachtanna foghlamtha ar ais i rialuithe athléimneachta? | Mapáil sócmhainní TFC, cumraíocht fíordheimhnithe láidir, aicmiú teagmhais, anailís bunchúise, athbhreithniú rochtana tríú páirtí |
| GDPR | Ar chuir an rialaitheoir nó an próiseálaí slándáil atá oiriúnach don riosca i bhfeidhm agus ar mheasúnaigh sé ar tharla rochtain neamhúdaraithe ar shonraí pearsanta? | Raon feidhme logála PII, taifead REG10, measúnú sáraithe, fianaise rialaithe Article 32, cinneadh maidir le fógra Article 33 |
NIS2: cuntasacht bainistíochta agus sláinteachas cibear
Baineann NIS2 le go leor eintitis riachtanacha agus thábhachtacha, ag brath ar earnáil, méid agus ainmniú an Bhallstáit. Cuireann Article 20 cuntasacht ar chomhlachtaí bainistíochta chun bearta bainistíochta riosca cibearshlándála a cheadú, maoirseacht a dhéanamh ar chur chun feidhme agus oiliúint a fháil. Éilíonn Article 21 bearta teicniúla, oibríochtúla agus eagraíochtúla cuí, lena n-áirítear Incident Handling, sláinteachas cibear, slándáil slabhra soláthair, rialú rochtana, bainistíocht sócmhainní, oiliúint, agus fíordheimhniú ilfhachtóiriúil nó leanúnach nuair is cuí. Tugann Article 23 isteach oibleagáidí tuairiscithe céimnithe ar theagmhais do theagmhais shuntasacha, lena n-áirítear luathrabhadh laistigh de 24 uair ó bheith ar an eolas agus fógra teagmhais laistigh de 72 uair.
Mar sin, éiríonn teagmhas buamála brúfhógraí ina cheist ar leibhéal an bhoird: ar dearadh MFA go slán, nó ar cumasaíodh é amháin?
DORA: fíordheimhniú mar athléimneacht oibríochtúil dhigiteach
Maidir le heintitis airgeadais faoi chumhdach, tá DORA i bhfeidhm ón 17 Eanáir 2025. Éilíonn sé bainistíocht riosca TFC, brath, freagairt, téarnamh, tuairisciú teagmhas, tástáil athléimneachta oibríochtúla digití agus bainistíocht riosca tríú páirtí TFC.
Pléann DORA Article 9 cosaint agus cosc, lena n-áirítear rialú rochtana agus bearta fíordheimhnithe. Pléann Article 10 brath gníomhaíochta neamhghnáiche. Éilíonn Article 17 próiseas bainistíochta teagmhas a bhaineann le TFC. I gcomhthéacs DORA, ba cheart d’fhianaise tuirse MFA a thaispeáint gur sainaithníodh na sócmhainní TFC lena mbaineann, gur bhrath faireachán iompar neamhghnách, gur aicmíodh an teagmhas de réir critéir tionchair, gur uaschéimníodh chuig bainistíocht shinsearach é nuair ba ghá, agus gur cuireadh ceachtanna foghlamtha ar ais isteach sa chreat riosca TFC.
GDPR: slándáil na próiseála agus cuntasacht
Éilíonn GDPR Article 5(1)(f) sláine agus rúndacht. Éilíonn Article 5(2) cuntasacht. Éilíonn Article 32 slándáil atá oiriúnach don riosca. Sainmhíníonn Article 4 sárú sonraí pearsanta mar shárú slándála as a dtagann scriosadh, caillteanas, athrú, nochtadh neamhúdaraithe, nó rochtain ar shonraí pearsanta, de thaisme nó go neamhdhleathach.
Má bhaineann teagmhas tuirse MFA le sonraí pearsanta, tá ceist na fianaise simplí: an féidir leis an eagraíocht rialuithe fíordheimhnithe, faireachán, freagairt do theagmhais agus measúnú sáraithe cuí a léiriú?
Trasrian do ISO, NIST CSF 2.0, COBIT 2019 agus fianaise iniúchta
Tá NIST CSF 2.0 úsáideach toisc go n-aistríonn sé rialachas MFA ina thorthaí GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND agus RECOVER.
| Feidhm NIST CSF 2.0 | Gníomhaíocht rialachais tuirse MFA |
|---|---|
| GOVERN | Sainigh beartas fíordheimhnithe, fonn riosca, róil, oibleagáidí dlíthiúla agus ionchais soláthraithe |
| IDENTIFY | Déan fardal de chórais, cuntais phribhléideacha, stórtha PII, aitheantais soláthraithe agus modhanna fíordheimhnithe |
| PROTECT | Cuir i bhfeidhm MFA atá frithsheasmhach in aghaidh fioscaireachta, meaitseáil uimhreacha, rochtain choinníollach agus bainistíocht shlán dintiúir |
| DETECT | Déan faireachán ar theipeanna MFA, buamáil leideanna, taisteal dodhéanta agus formheasanna rathúla amhrasacha |
| RESPOND | Déan triáiseáil ar fholáirimh, cúlghair seisiúin, athshocraigh dintiúir, caomhnaigh fianaise agus cuir páirtithe leasmhara ar an eolas |
| RECOVER | Athbhunaigh rochtain iontaofa, nuashonraigh rialuithe, cuir ceachtanna foghlamtha i gcrích agus déan tuairisciú bainistíochta |
Cuireann COBIT 2019 soiléireacht rialachais leis. D’fhéadfadh iniúchóir atá dírithe ar COBIT breathnú ar DSS05.04 Manage identity and logical access, DSS05 Manage security services, APO13 Managed security agus MEA03 Managed compliance with external requirements. Ní hé díoltóir MFA an fócas. Is í an cheist an dtacaíonn fíordheimhniú le cuspóirí gnó, an bhfuil cearta rochtana faoi rialachas, an bhfuil faireachán éifeachtach, agus an bhfaigheann an bhainistíocht dearbhú bríoch.
Cabhraíonn mapáil chomhdhlúite le foirne comhlíonta iarratais fhianaise ilroinnte a sheachaint:
| Rialú ISO/IEC 27002:2022 | NIS2 | DORA | GDPR | Lionsa iniúchta NIST agus COBIT |
|---|---|---|---|---|
| 5.17 Authentication information | Article 21 bearta bainistíochta riosca agus rialú rochtana | Article 9 cosaint agus cosc | Article 32 Slándáil na Próiseála | NIST SP 800-53 IA-5, COBIT DSS05.04 |
| 8.5 Secure authentication | Article 21 fíordheimhniú ilfhachtóiriúil nó leanúnach nuair is cuí | Article 9 fíordheimhniú láidir agus rialuithe rochtana | Article 32 bearta teicniúla cuí | NIST CSF PROTECT, COBIT DSS05.04 |
| 8.15 Logging | Article 21 Incident Handling agus éifeachtacht rialaithe | Article 10 tacaíocht braite agus Article 17 próiseas teagmhais | Article 33 tacaíocht measúnaithe sáraithe | Teaghlach NIST SP 800-53 AU, COBIT DSS05 |
| 8.16 Monitoring activities | Article 21 brath agus Article 23 ullmhacht tuairiscithe | Article 10 brath gníomhaíochta neamhghnáiche | Article 33 agus 34 tacaíocht fógraí sáraithe | NIST SP 800-53 SI-4, NIST CSF DETECT |
| 5.24 go 5.26 Incident management | Article 23 tuairisciú céimnithe ar theagmhais | Article 17 bainistíocht teagmhas TFC | Article 33 fógra laistigh de 72 uair nuair is gá | NIST CSF RESPOND, COBIT DSS02 agus DSS05 |
Cad a iarrfaidh iniúchóirí agus rialálaithe
Ba cheart do chlár láidir tuirse MFA seasamh le stíleanna iniúchta éagsúla. Taispeánann treoir thraschomhlíonta Zenith Controls Clarysec conas a dhéantar rialuithe ISO/IEC 27002:2022 a thástáil thar mhodheolaíochtaí ISO, NIST, COBIT agus ISACA.
| Cúlra an iniúchóra | Cad is dócha a iarrfaidh sé | Fianaise a fhreagraíonn go maith |
|---|---|---|
| Iniúchóir deimhniúcháin ISO 27001:2022 | An bhfuil riosca tuirse MFA sainaitheanta, cóireáilte, curtha chun feidhme agus athbhreithnithe laistigh den ISMS? | Clár rioscaí, Ráiteas Infheidhmeachta, beartas fíordheimhnithe, easpórtálacha cumraíochta, torthaí iniúchta inmheánaigh |
| Iniúchóir ISMS ar stíl ISO/IEC 27007 | An bhfuil rialuithe fíordheimhnithe ag oibriú go héifeachtach agus ailínithe le riosca? | Tuarascálacha clúdaigh MFA, athbhreithnithe rochtana pribhléideacha, ticéid foláirimh leideanna teipthe |
| Measúnóir NIST | An bhfuil torthaí bainistíochta fíordheimhnitheoirí, rialú rochtana, logáil iniúchta, faireachán agus freagairt do theagmhais curtha chun feidhme? | Taifid fíordheimhnitheoirí, socruithe frithdhúnadh, fianaise athbhreithnithe logaí, taifid freagartha do theagmhais |
| Iniúchóir COBIT 2019 | An bhfuil próisis aitheantais, rochtana, faireacháin agus comhlíonta faoi rialachas agus faoi thomhas? | Úinéireacht rialuithe, KRIanna, tuarascálacha bainistíochta, clár eisceachtaí, rianú leigheasa |
| Iniúchóir ISACA ITAF | An bhfuil fianaise leordhóthanach, iontaofa agus inrianaithe? | Logaí stampáilte ama, seatanna scáileáin, ticéid, formheasanna, agallaimh úsáideoirí, torthaí tástála |
| Iniúchóir príobháideachais | Ar spreag rochtain neamhúdaraithe ar PII measúnú agus gníomh cuí? | Taifead teagmhais REG10, raon feidhme logála REG12, measúnú sáraithe, loga cinntí maidir le fógraí teagmhais |
| Rialálaí NIS2 nó DORA | Ar bhrath, ar uaschéimnigh, ar aicmigh agus ar fheabhsaigh an eagraíocht tar éis an teagmhais? | Amlíne foláirimh, ticéad teagmhais, uaschéimniú feidhmiúcháin, anailís bunchúise, plean gníomhaíochta ceartaithí |
Deir clár lag, “D’fhiafraíomar den úsáideoir agus d’athshocraíomar an pasfhocal.” Táirgeann clár rialaithe foláireamh SIEM, ticéad teagmhais, taifead aisghairme seisiúin, fianaise athshocraithe pasfhocail, athbhreithniú fachtóra MFA, anailís logaí rochtana, measúnú PII, meastóireacht ar thruiceanna tuairiscithe, ráiteas bunchúise, gníomhartha ceartaitheacha agus ionchur athbhreithnithe bainistíochta.
Plean gníomhaíochta 30 lá do rialachas tuirse MFA
Ní foirfeacht i gceann 30 lá an sprioc. Is iad infheictheacht, úinéireacht agus fianaise an sprioc.
Seachtain 1: sainaithin agus socraigh an raon feidhme
- Liostaigh gach soláthraí aitheantais, VPN, consól scamall, ardán SaaS agus uirlis rochtana pribhléidí.
- Sainaithin córais ina bhfuil sonraí pearsanta, sonraí airgeadais, rochtain táirgthe nó feidhmeanna a d’fhéadfadh tionchar a imirt ar sheirbhís.
- Easpórtáil modhanna agus eisceachtaí reatha MFA.
- Sainaithin cuntais sheachtracha agus soláthraithe.
- Cuir tuirse MFA agus buamáil brúfhógraí leis an gclár rioscaí.
- Sann úinéir riosca agus úinéir cóireála.
Seachtain 2: cruaigh fíordheimhniú
- Díchumasaigh fíordheimhniú oidhreachta.
- Éiligh MFA atá frithsheasmhach in aghaidh fioscaireachta do riarthóirí nuair is indéanta.
- Cumasaigh meaitseáil uimhreacha agus comhthéacs feidhmchláir do MFA brúfhógraí.
- Cuir rochtain choinníollach i bhfeidhm maidir le suíomh, comhlíonadh gléis agus taisteal dodhéanta.
- Teorannaigh leideanna brúfhógraí arís agus arís eile.
- Éiligh athfhíordheimhniú do ghníomhartha ardriosca.
- Déan cuntais seirbhíse neamh-idirghníomhach nuair is féidir.
- Doiciméadaigh eisceachtaí le dáta éaga agus rialuithe cúiteacha.
Seachtain 3: déan faireachán agus cleachtadh
- Cinntigh go ngabhann logaí fíordheimhnithe rath, teip, fad seisiúin agus úsáid MFA.
- Cruthaigh rialacha foláirimh do leideanna arís agus arís eile, leideanna diúltaithe a leanann formheas, clárú gléis nua agus suíomh neamhghnách.
- Tástáil foláirimh le hinsamhladh rialaithe.
- Bailíochtaigh cruthú agus uaschéimniú ticéid teagmhais.
- Cuir oiliúint ar úsáideoirí le cleachtadh gairid “leid MFA gan choinne”.
- Nuashonraigh scripteanna deasc chabhrach chun innealtóireacht shóisialta a chosc le linn athshocruithe pasfhocail agus athrollú MFA.
Seachtain 4: fianaise agus athbhreithniú bainistíochta
- Stóráil easpórtálacha cumraíochta agus seatanna scáileáin.
- Taifead torthaí athbhreithnithe rochtana.
- Nasc críochnú oiliúna le húsáideoirí pribhléideacha.
- Déan athbhreithniú ar theagmhais agus neasteagmhais.
- Nuashonraigh an Ráiteas Infheidhmeachta agus an plean cóireála.
- Cuir riosca iarmharach agus méadrachtaí faoi bhráid na bainistíochta.
- Sceidealaigh sampláil iniúchta inmheánaigh.
Déan tuirse MFA iniúchta sula mbeidh sí intuairiscithe
Meabhraíonn tuirse MFA dúinn go dteipeann rialuithe slándála ag na hailt: idir aitheantas agus faireachán, idir beartas agus oiliúint, idir soláthraithe agus rochtain inmheánach, idir freagairt do theagmhais agus tuairisciú príobháideachais.
Ní dhéanann na heagraíochtaí a bhainistíonn go maith í “MFA a chasadh air” amháin. Rialaíonn siad fíordheimhniú mar shaolré, déanann siad faireachán air mar chomhartha bagartha, cuireann siad oiliúint ar úsáideoirí mar chuid den rialú, agus caomhnaíonn siad fianaise mar chuid den ISMS.
Tugann Clarysec trí shócmhainn le chéile:
- An Zenith Blueprint: Treochlár 30 céim d’iniúchóir, go háirithe Céim 19 le haghaidh fíordheimhniú slán, Céim 22 le haghaidh faisnéis fíordheimhnithe, agus Céim 16 le haghaidh tuairisciú teagmhas arna thiomáint ag pearsanra.
- Teimpléid bheartais Clarysec, lena n-áirítear P38 Beartas um Chumarsáid Shlán agus Fíordheimhniú Ilfhachtóiriúil (MFA), P22S Beartas Logála agus Faireacháin - FBM, P11S Beartas um Bainistíocht Cuntas Úsáideora agus Pribhléidí - FBM, Beartas Feasachta agus Oiliúna um Shlándáil Faisnéise - FBM, Beartas Slándála agus Rialaithe Rochtana PII, agus Beartas Bainistíochta Teagmhas agus Sáruithe PII.
- Zenith Controls: An treoir thraschomhlíonta, a mhapálann rialuithe ISO/IEC 27002:2022 5.17, 8.5, 8.15 agus 8.16 chuig rialuithe tacaíochta, ionchais iniúchta ISO, GDPR, NIS2, DORA, NIST agus COBIT.
Más CISO, bainisteoir comhlíonta, iniúchóir nó úinéir gnó thú, déan athbhreithniú seachtaine amháin ar fhianaise tuirse MFA. Tarraing do chumraíocht MFA, logaí fíordheimhnithe, liosta rochtana pribhléidí, liosta rochtana soláthraithe, playbook teagmhais, ábhar oiliúna agus clár eisceachtaí. Mura n-insíonn na déantáin sin scéal comhleanúnach amháin, is féidir le Clarysec cabhrú leat an pacáiste rialaithe a thógáil sula n-iarrfaidh ionsaitheoir, iniúchóir nó rialálaí é.
Déan iniúchadh ar an Zenith Blueprint, athbhreithnigh Zenith Controls, nó sceidealaigh glao aimsithe Clarysec chun tuirse MFA a iompú ó iontas ar leibhéal an bhoird ina clár fíordheimhnithe inchosanta agus iniúchta.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council